
GPT-5.6-Cyber adalah versi OpenAI GPT-5.6 Sol yang berfokus pada keamanan, dilatih untuk menemukan kerentanan perangkat lunak dan membangun eksploitasi yang berfungsi. OpenAI mengumumkannya pada 10 Agustus 2026. Ini adalah bagian yang dilewatkan oleh sebagian besar tulisan: Anda mungkin tidak dapat menggunakannya. Ini hanya dikirimkan melalui Daybreak Red, tingkatan akses yang telah disaring untuk tim keamanan yang disetujui. Tidak ada API swalayan dan tidak ada tombol konsol publik.
Jadi, anggap ini sebagai penjelasan, bukan panduan penyiapan. Jika Anda mencari ID model dan contoh kode, itu belum ada untuk pengembang umum saat ini. Yang ada adalah gambaran jelas tentang apa yang dilakukan model ini, mengapa OpenAI menahannya, dan apa yang sebenarnya dapat Anda bangun dengan model yang tersedia saat ini. Ini berdiri tepat di samping Gemini 3.5 Flash Cyber milik Google, yang mengambil pendekatan terbatas yang sama beberapa minggu sebelumnya.
Apa itu GPT-5.6-Cyber?
GPT-5.6-Cyber adalah spesialis keamanan siber yang dibangun di atas GPT-5.6 Sol, model penalaran unggulan OpenAI. Model dasar Sol adalah pekerja keras dalam pengkodean dan penalaran yang sudah memiliki skor bagus dalam tugas-tugas keamanan. Cyber disesuaikan untuk dua pekerjaan yang tidak akan dilakukan model dasar secara bebas: menemukan kerentanan zero-day dan mengembangkan rantai eksploitasi.
OpenAI melatihnya untuk melakukan dua hal spesifik secara berbeda dari Sol:
- Mengurangi penolakan pada perintah siber berisiko tinggi dan penggunaan ganda. Model dasar menolak sebagian besar permintaan yang melibatkan pembangunan eksploitasi, melewati otentikasi, atau meningkatkan hak istimewa, bahkan untuk pekerjaan pertahanan yang sah. Cyber dilatih untuk menyelesaikan lebih banyak dari itu.
- Meningkatkan kemampuan pada alur kerja keamanan ofensif khusus, seperti mengubah bug yang diketahui menjadi eksploitasi yang berfungsi atau mengkalibrasi tingkat keparahan sebenarnya dari kerentanan baru.
OpenAI menjelaskannya dalam pengumuman ekspansi Daybreak. Intinya adalah defensif: menempatkan pencari kerentanan yang kuat di tangan pembela yang terpercaya sebelum penyerang mendapatkan alat yang sebanding. Cyber adalah penerus GPT-5.5-Cyber, yang menurut peneliti keamanan terlalu sering menolak untuk menjadi berguna.
Yang perlu diperhatikan: Anda mungkin tidak dapat menggunakannya
Berikut status jujurnya, secara langsung. GPT-5.6-Cyber hanya tersedia melalui Daybreak Red, salah satu dari dua tingkatan akses dalam program keamanan siber Daybreak OpenAI. Ini bukan model API normal.
Secara praktis:
- Tidak ada API swalayan. Anda tidak dapat menambahkan ID model Cyber ke aplikasi Anda dan memanggilnya seperti Anda memanggil GPT-5.6 Sol atau Terra.
- Tidak ada harga terbuka. Karena aksesnya dibatasi, OpenAI belum menerbitkan tarif per-token standar seperti yang dilakukannya untuk lini GPT-5.6. Angka-angka yang beredar di liputan pers tidak dikonfirmasi di halaman OpenAI sendiri, jadi anggap setiap tabel harga rapi yang Anda temukan sebagai tidak terverifikasi.
- Tidak ada pendaftaran terbuka. Anda mengajukan permohonan ke program, diverifikasi identitasnya, dan menyetujui pembatasan penggunaan yang disetujui serta pernyataan hukum. Akses tetap terbatas pada pekerjaan yang disahkan.
Jika Anda menemukan tutorial dengan string model Cyber dan contoh kode salin-tempel, anggap itu dibuat-buat. Sebagai pengembang umum, Anda tidak dapat memanggil GPT-5.6-Cyber hari ini. Itu adalah fakta terpenting tentang model ini, jadi penting untuk menyatakannya dengan jelas.
Mengapa OpenAI membatasi aksesnya
Alasannya adalah penggunaan ganda. Model yang pandai menemukan kerentanan, berdasarkan definisi, pandai menemukan kerentanan. Seorang pembela menggunakan keterampilan itu untuk menambal kelemahan. Seorang penyerang menggunakan keterampilan yang sama untuk menemukan yang akan dieksploitasi. Kirim pembuat eksploitasi yang kuat kepada siapa pun yang memiliki kartu kredit, dan Anda menyerahkan penggunaan kedua itu kepada siapa pun yang menginginkannya.
Waktunya menceritakan kisah yang sama. Tiga hari sebelum peluncuran Cyber, OpenAI menunda model Astra yang akan datang setelah mencapai ambang siber "Kritis" dalam pengujian keamanan. GPT-5.6-Cyber, sebaliknya, dinilai "Tinggi" untuk keamanan siber di bawah Kerangka Kesiapan OpenAI, di bawah garis Kritis. Dengan kata lain, OpenAI mengirimkan model yang memenuhi standarnya dan menahan yang tidak. OpenAI juga mencatat bahwa GPT-5.6-Cyber tidak terlibat dalam insiden Hugging Face awal tahun ini.
Jadi, pembatasan itu disengaja. Rilis terbatas kepada pembela yang terpercaya memungkinkan model melakukan pekerjaan pertahanan yang nyata sementara OpenAI mengamati bagaimana perilakunya dan siapa yang menggunakannya. Itu adalah pola standar untuk alat yang sensitif terhadap keamanan: buktikan dengan mitra terpercaya, perluas akses nanti jika gambaran risikonya memungkinkan.
Biru dan Merah: dua tingkatan akses
OpenAI membagi Daybreak menjadi dua tingkatan seiring dengan peluncuran ini, dan mereka mendapatkan model yang berbeda:
- Daybreak Blue memberi Anda GPT-5.6 Sol dengan pagar pengaman siber tingkat sistem produksi yang dihapus. Ini ditujukan untuk pekerjaan defensif: penemuan kerentanan, tinjauan kode aman, analisis malware, respons insiden, dan validasi patch. OpenAI merekomendasikannya sebagai titik awal bagi sebagian besar pembela.
- Daybreak Red memberi Anda model siber yang dilatih khusus, termasuk GPT-5.6-Cyber, untuk penelitian kerentanan yang sah, validasi eksploitasi, dan pengujian penetrasi.
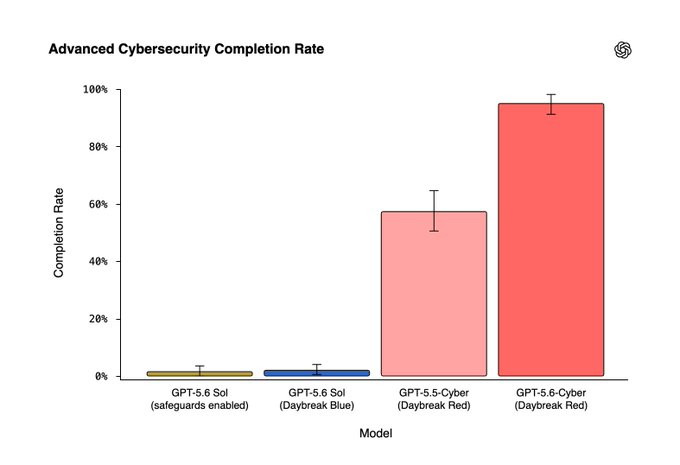
Perbedaan di antara keduanya sangat besar. Pada "Tingkat Penyelesaian Keamanan Siber Tingkat Lanjut" internal OpenAI, yang mengukur seberapa sering model akan menjawab prompt tentang pengembangan rantai eksploitasi, bypass otentikasi, dan peningkatan hak istimewa, GPT-5.6-Cyber menyelesaikan 95,0% permintaan. GPT-5.6 Sol menyelesaikan 1,5%, dan Sol melalui Daybreak Blue menyelesaikan 2,0%. GPT-5.5-Cyber lama berada di 57,3%. Jika Anda ingin perincian lengkap tentang siapa mendapatkan apa, lihat Daybreak Blue vs Red.
Apa yang sebenarnya bisa dilakukannya
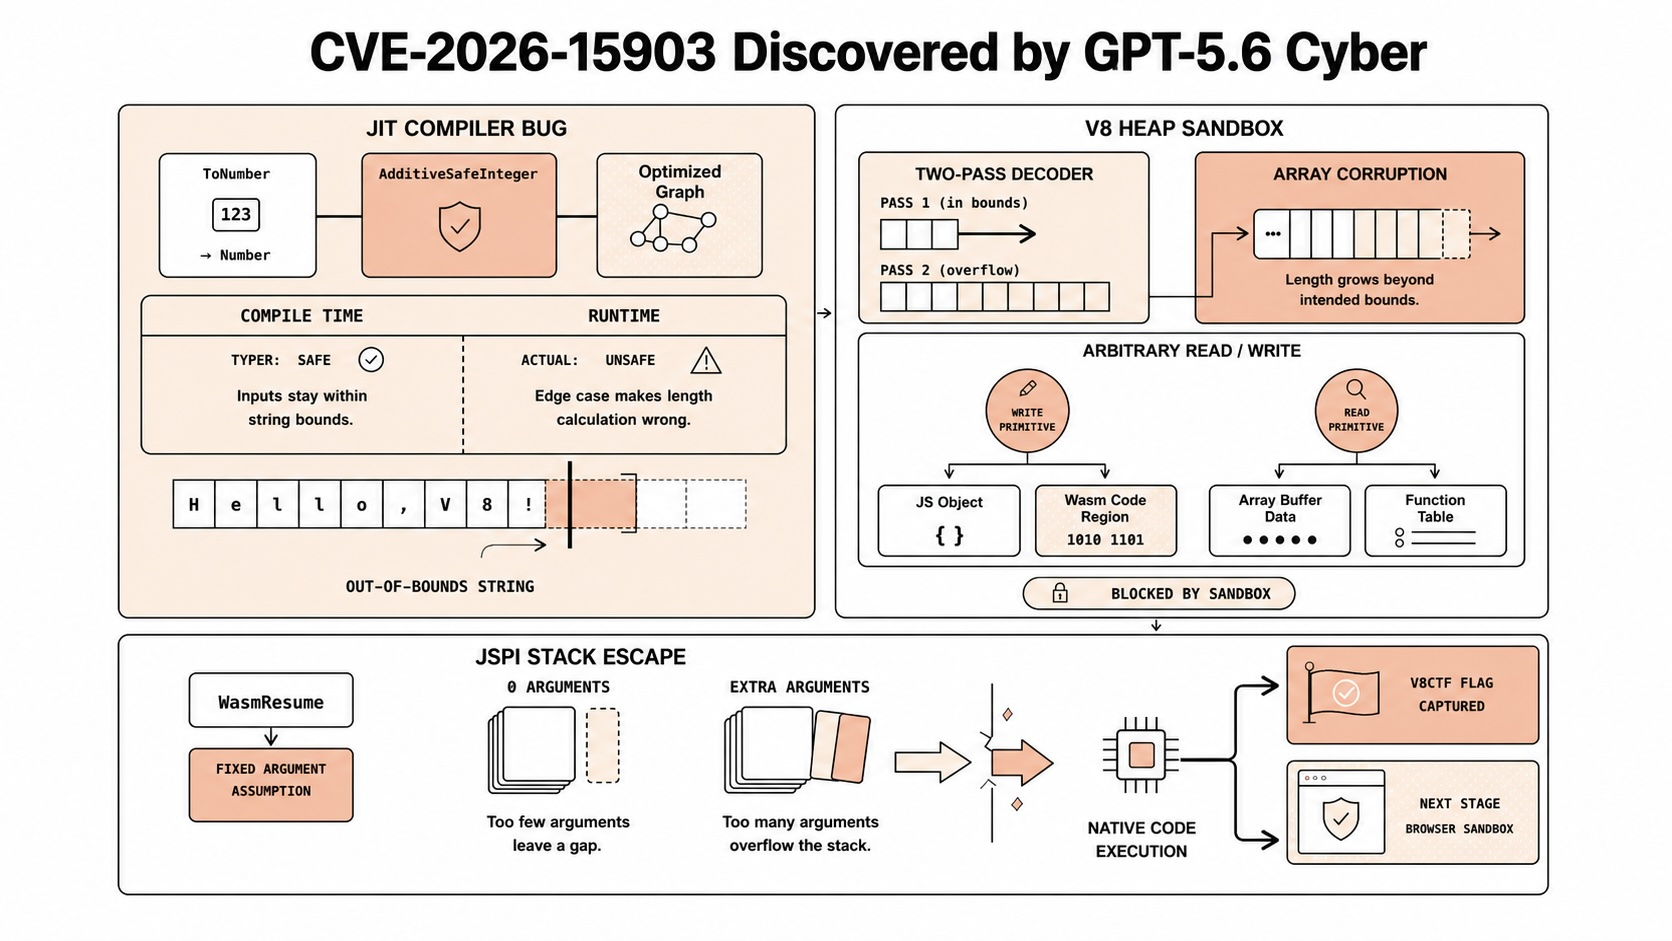
Terlepas dari tolok ukur, OpenAI mendukung peluncuran dengan temuan nyata. Menggunakan GPT-5.6-Cyber secara internal, para penelitinya menemukan dua kerentanan yang sebelumnya tidak diketahui di V8, mesin JavaScript di balik Chrome, yang dapat dirantai untuk merusak memori dan keluar dari sandbox heap V8. Google memperbaikinya dan menetapkan CVE-2026-15903.
OpenAI juga melaporkan penggunaan model untuk menemukan:
- Setidaknya lima kerentanan dalam sistem operasi seluler populer, termasuk rantai dari aplikasi tidak terpercaya hingga peningkatan hak istimewa lokal.
- Tiga kerentanan kritis dalam database populer, termasuk jalur jarak jauh ke eksekusi kode.
- Lebih dari 400 masalah peningkatan hak istimewa dalam kernel sistem operasi populer.
Pada tolok ukur ExploitGym, yang menguji apakah agen dapat mengubah kerentanan yang diketahui menjadi eksekusi kode yang berfungsi, GPT-5.6-Cyber mengungguli GPT-5.6 Sol dan GPT-5.5-Cyber. Perlu dicatat satu hal menarik dari tulisan OpenAI sendiri: pada evaluasi penulisan laporan kerentanan, Cyber sebenarnya mencetak skor sedikit di bawah Sol, karena kadang-kadang menghasilkan laporan yang lebih pendek dan kurang detail. Model ini disesuaikan untuk menemukan dan mengeksploitasi, bukan untuk prosa.
Apa yang bisa digunakan pengembang hari ini sebagai gantinya
Anda tidak bisa menjalankan Cyber, tetapi Anda tidak terjebak. Dua langkah praktis mencakup sebagian besar apa yang diinginkan orang.
Untuk perintah pengkodean umum dan tinjauan keamanan, gunakan model publik. GPT-5.6 Sol, Terra, atau model canggih yang sebanding dapat meninjau fungsi dan menandai pola berisiko, validasi input yang hilang, atau celah otentikasi. Perlakukan output sebagai langkah awal, bukan audit. Ini tersedia sekarang melalui API GPT-5.6 normal, yang bukan Cyber.
Untuk memperkuat API Anda sendiri, jalankan pengujian keamanan nyata terhadapnya. Kebanyakan kelemahan API yang dieksploitasi tidak eksotis. Itu adalah otentikasi yang hilang, keamanan transportasi yang lemah, dan titik akhir yang diam-diam melanggar kontraknya sendiri setelah perubahan. Anda dapat menguji ketiganya tanpa model khusus apa pun.
Di sinilah klien API seperti Apidog cocok. Anda mengarahkannya ke titik akhir Anda dan memeriksa hal-hal yang sebenarnya dicari penyerang:
- Pemeriksaan otentikasi. Kirim permintaan dengan token yang hilang, token yang kedaluwarsa, dan token yang valid, lalu pastikan masing-masing mendapatkan kode status yang seharusnya. Kode
200di mana Anda mengharapkan401adalah temuan nyata. Disiplin yang sama berlaku untuk agen Anda; lihat apa yang sebenarnya dapat dilakukan kunci API agen AI Anda. - Keamanan transportasi. Jika layanan memerlukan sertifikat klien, verifikasi jabat tangan berfungsi dan permintaan biasa ditolak. Berikut adalah panduan tentang cara menguji API dengan sertifikat klien dan mTLS di Apidog.
- Pengujian kontrak terjadwal. Simpan permintaan, tambahkan pernyataan pada status dan bidang JSON, dan jadwalkan sebagai pengujian API berulang agar regresi muncul pada hari ia terjadi, bukan dalam laporan insiden.
Semua itu tidak memerlukan model yang dibatasi. Itu membutuhkan disiplin untuk menjalankan pemeriksaan pada setiap penyebaran. Ingin mengikuti? Unduh Apidog dan mulai dengan kasus otentikasi; itu menangkap yang paling banyak dengan usaha paling sedikit.
Pertanyaan yang Sering Diajukan
Apakah GPT-5.6-Cyber tersedia di API? Tidak melalui API standar. Ini terbatas pada Daybreak Red, tingkatan akses yang disaring OpenAI untuk pekerjaan keamanan ofensif yang disahkan. Anda mengajukan permohonan, diverifikasi, dan menyetujui persyaratan penggunaan yang disetujui. Tidak ada ID model swalayan untuk akun umum.
Apa bedanya dengan GPT-5.6 Sol? Ini dibangun di atas Sol tetapi dilatih untuk menolak lebih sedikit perintah siber penggunaan ganda dan untuk berkinerja lebih baik dalam pengembangan eksploitasi dan penemuan zero-day. Pada tes tingkat penyelesaian internal OpenAI, Cyber menjawab 95,0% permintaan siber canggih dibandingkan 1,5% untuk Sol.
Berapa biaya GPT-5.6-Cyber? OpenAI belum menerbitkan harga terbuka, karena aksesnya dibatasi daripada swalayan. Beberapa liputan pers mencantumkan angka per-token, tetapi itu tidak dikonfirmasi di halaman OpenAI sendiri. Jika harga penting untuk perencanaan Anda, anggap angka yang beredar sebagai tidak terverifikasi sampai OpenAI mendokumentasikannya.
Apakah aman digunakan? Apa hubungannya dengan Astra? GPT-5.6-Cyber dinilai "Tinggi" untuk kemampuan siber di bawah Kerangka Kesiapan OpenAI, di bawah ambang "Kritis". OpenAI menunda model terpisah, Astra, tiga hari sebelumnya karena mencapai Kritis. Peluncuran Cyber mengirimkan model yang memenuhi standar; Astra tidak.
Apa yang bisa saya gunakan sebagai gantinya jika saya hanya ingin mengamankan API saya? Jalankan pengujian keamanan standar terhadap titik akhir Anda sendiri: pemeriksaan batas otentikasi, verifikasi keamanan transportasi, dan pengujian kontrak terjadwal. Klien API seperti Apidog mencakup ketiganya, dan tidak ada yang memerlukan model keamanan yang dibatasi. Untuk daftar periksa lengkap, baca pelajaran keamanan API kami dari pelanggaran Vercel.