
Gemini 3.8 Flash Cyber adalah varian Gemini 3.8 Flash yang disetel untuk keamanan yang dirilis Google pada 2 September 2026, pada hari yang sama dengan model tujuan umum. Anda tidak dapat mendaftar untuk menggunakannya. Aksesnya melalui skema pemeriksaan baru yang disebut Program Fairwind, yang ditujukan untuk otoritas pemerintah, operator infrastruktur penting, pemelihara perangkat lunak, dan platform teknologi inti. Tidak ada API publik, tidak ada harga yang dipublikasikan, dan tidak ada opsi *self-hosting*, karena bobotnya tetap tertutup.
Hal ini membuat artikel ini berbeda dari seri Gemini 3.8 Flash lainnya. Tidak ada perintah *curl* untuk ditempel dan tidak ada tabel biaya untuk diperdebatkan. Yang perlu dipahami adalah apa yang dilakukan model ini, siapa yang dipercaya Google dengannya, apa yang harus dijanjikan oleh mitra yang telah diperiksa, dan apa yang dikatakan hasil yang dipublikasikan tentang kemampuannya untuk menemukan dan menambal kerentanan. Pos peluncuran Google dan halaman Program Fairwind adalah sumber utama untuk semua yang ada di bawah ini.
Bagian terakhir ini untuk semua orang. Jika Anda membangun API dan tidak mengelola CERT nasional, model yang dapat Anda gunakan hari ini adalah Gemini 3.8 Flash biasa, dan pekerjaan keamanan yang dapat Anda lakukan hari ini adalah jenis yang rutin: pemeriksaan otentikasi, pengujian negatif, dan menjalankan regresi terjadwal. Di sinilah Apidog cocok, dan panduan ini menjelaskan dengan jelas apa yang dicakup dan tidak dicakupnya.
Gemini 3.8 Flash Cyber sekilas
| Item | Nilai |
|---|---|
| Diumumkan | 2 September 2026, bersama Gemini 3.8 Flash |
| Model dasar | Gemini 3.8 Flash (kartu model: "berdasarkan Gemini 3.7 Flash") |
| Tujuan | Penemuan kerentanan, penambalan, dan alur kerja keamanan defensif |
| Akses | Hanya Program Fairwind: aplikasi, pemeriksaan latar belakang, kewajiban kontrak |
| Kelompok yang memenuhi syarat | Otoritas pemerintah tepercaya, operator infrastruktur penting, pemelihara perangkat lunak, platform teknologi inti; laboratorium akademik yang melakukan *benchmarking* defensif dapat mendaftar |
| API publik | Tidak ada |
| Harga publik | Tidak ada |
| *Self-hosting* | Tidak mungkin; bobot tertutup |
| Pendahulu | Gemini 3.5 Flash Cyber pilot terbatas (Juli 2026, pemerintah dan mitra tepercaya) |
| Dilengkapi dengan | Integrasi CodeMender untuk perbaikan otomatis |
| Model yang bisa Anda gunakan sebagai gantinya | gemini-3.8-flash melalui Gemini API dan Google AI Studio |
Apa itu Gemini 3.8 Flash Cyber
Anggaplah itu sebagai Gemini 3.8 Flash dengan amplop keamanan yang diubah, bukan lini model terpisah. MarkTechPost menggambarkan pasangan ini sebagai "satu model inti, dua amplop akses," dan kerangka itu sesuai dengan materi Google sendiri. Model umum membawa pelatihan keamanan standar yang menolak permintaan keamanan ofensif. Varian Cyber disetel untuk mengerjakannya: membaca basis kode, mencari bug yang dapat dieksploitasi, menjelaskan bagaimana bug itu dapat dipicu, dan mengusulkan *patch*.
Kemampuan itu memiliki dua sisi, itulah sebabnya Google tidak akan menempatkannya di balik kunci publik. Model yang sama yang membantu tim keamanan Chrome memperbaiki *bug* lebih cepat akan membantu penyerang menemukannya lebih cepat. Jawaban Google adalah menjaga model di sisi server, memberikan akses hanya kepada pembela yang telah diperiksa, dan melampirkan persyaratan kontrak pada setiap akses.
Dua konsekuensi praktis mengikutinya. Pertama, semua yang Anda baca tentang kinerja 3.8 Flash Cyber berasal dari Google atau dari mitra yang disebutkan dalam pos Google. Tidak ada laboratorium independen yang memiliki kunci. Kedua, "3.8" dalam nama memberi tahu Anda kemampuan penalaran dan pengkodean yang mendasarinya. Jika Anda ingin merasakan bagaimana model dasar berperilaku pada tugas agen jangka panjang, panduan API 3.8 Flash mencakup API Interaksi, tingkat pemikiran, dan anggaran token yang dikonsumsi oleh desain "bekerja lebih keras".
Program Fairwind: siapa yang mendapatkan akses
Program Fairwind adalah pintu depan yang baru. Ini menggantikan pengaturan berdasarkan undangan yang mengatur pilot 3.5 Flash Cyber dengan proses aplikasi yang didokumentasikan dan serangkaian kewajiban yang tetap.
Siapa yang dapat mendaftar
Google mencantumkan empat kategori mitra: otoritas pemerintah tepercaya, operator infrastruktur penting, pemelihara perangkat lunak, dan platform teknologi inti. Laboratorium akademik yang melakukan *benchmarking* defensif juga dapat mendaftar. Setiap pelamar menjalani pemeriksaan latar belakang yang melihat riwayat keamanan dan apa yang Google sebut "operasi etis." Batasan ini dimaksudkan untuk mengecualikan siapa pun yang dapat mengarahkan model ke luar.
Perhatikan apa yang hilang dari daftar itu. Peneliti keamanan independen, pemburu *bug bounty*, konsultan, dan perusahaan SaaS tanpa infrastruktur atau jejak platform tidak muncul. Kategori yang dipublikasikan tidak mengundang mereka.
Apa yang harus dikomitmenkan mitra
Persetujuan bukanlah akhir dari proses. Mitra Fairwind memiliki serangkaian kewajiban operasional:
- Otentikasi tingkat pengguna untuk setiap orang yang menggunakan model, didukung oleh MFA yang tahan *phishing* dan kontrol akses.
- Akses terbatas pada tim keamanan siber internal, respons insiden, dan pengujian penetrasi. Tim produk dan rekayasa umum tidak memenuhi syarat.
- Pelacakan karyawan mana yang memiliki akses dan bagaimana mereka menggunakannya.
- Tidak ada pembagian, redistribusi, atau penjualan kembali akses dalam pengaturan apa pun.
Poin terakhir menutup celah yang jelas. Mitra tidak dapat membungkus model dalam layanan dan menjualnya kembali, dan tidak dapat meminjamkan kunci kepada kontraktor. Jika Anda berharap vendor akan menjual kembali kapabilitas 3.8 Flash Cyber, persyaratan program mengesampingkan hal itu.
Apa yang Google katakan tentang hasil yang ditunjukkan
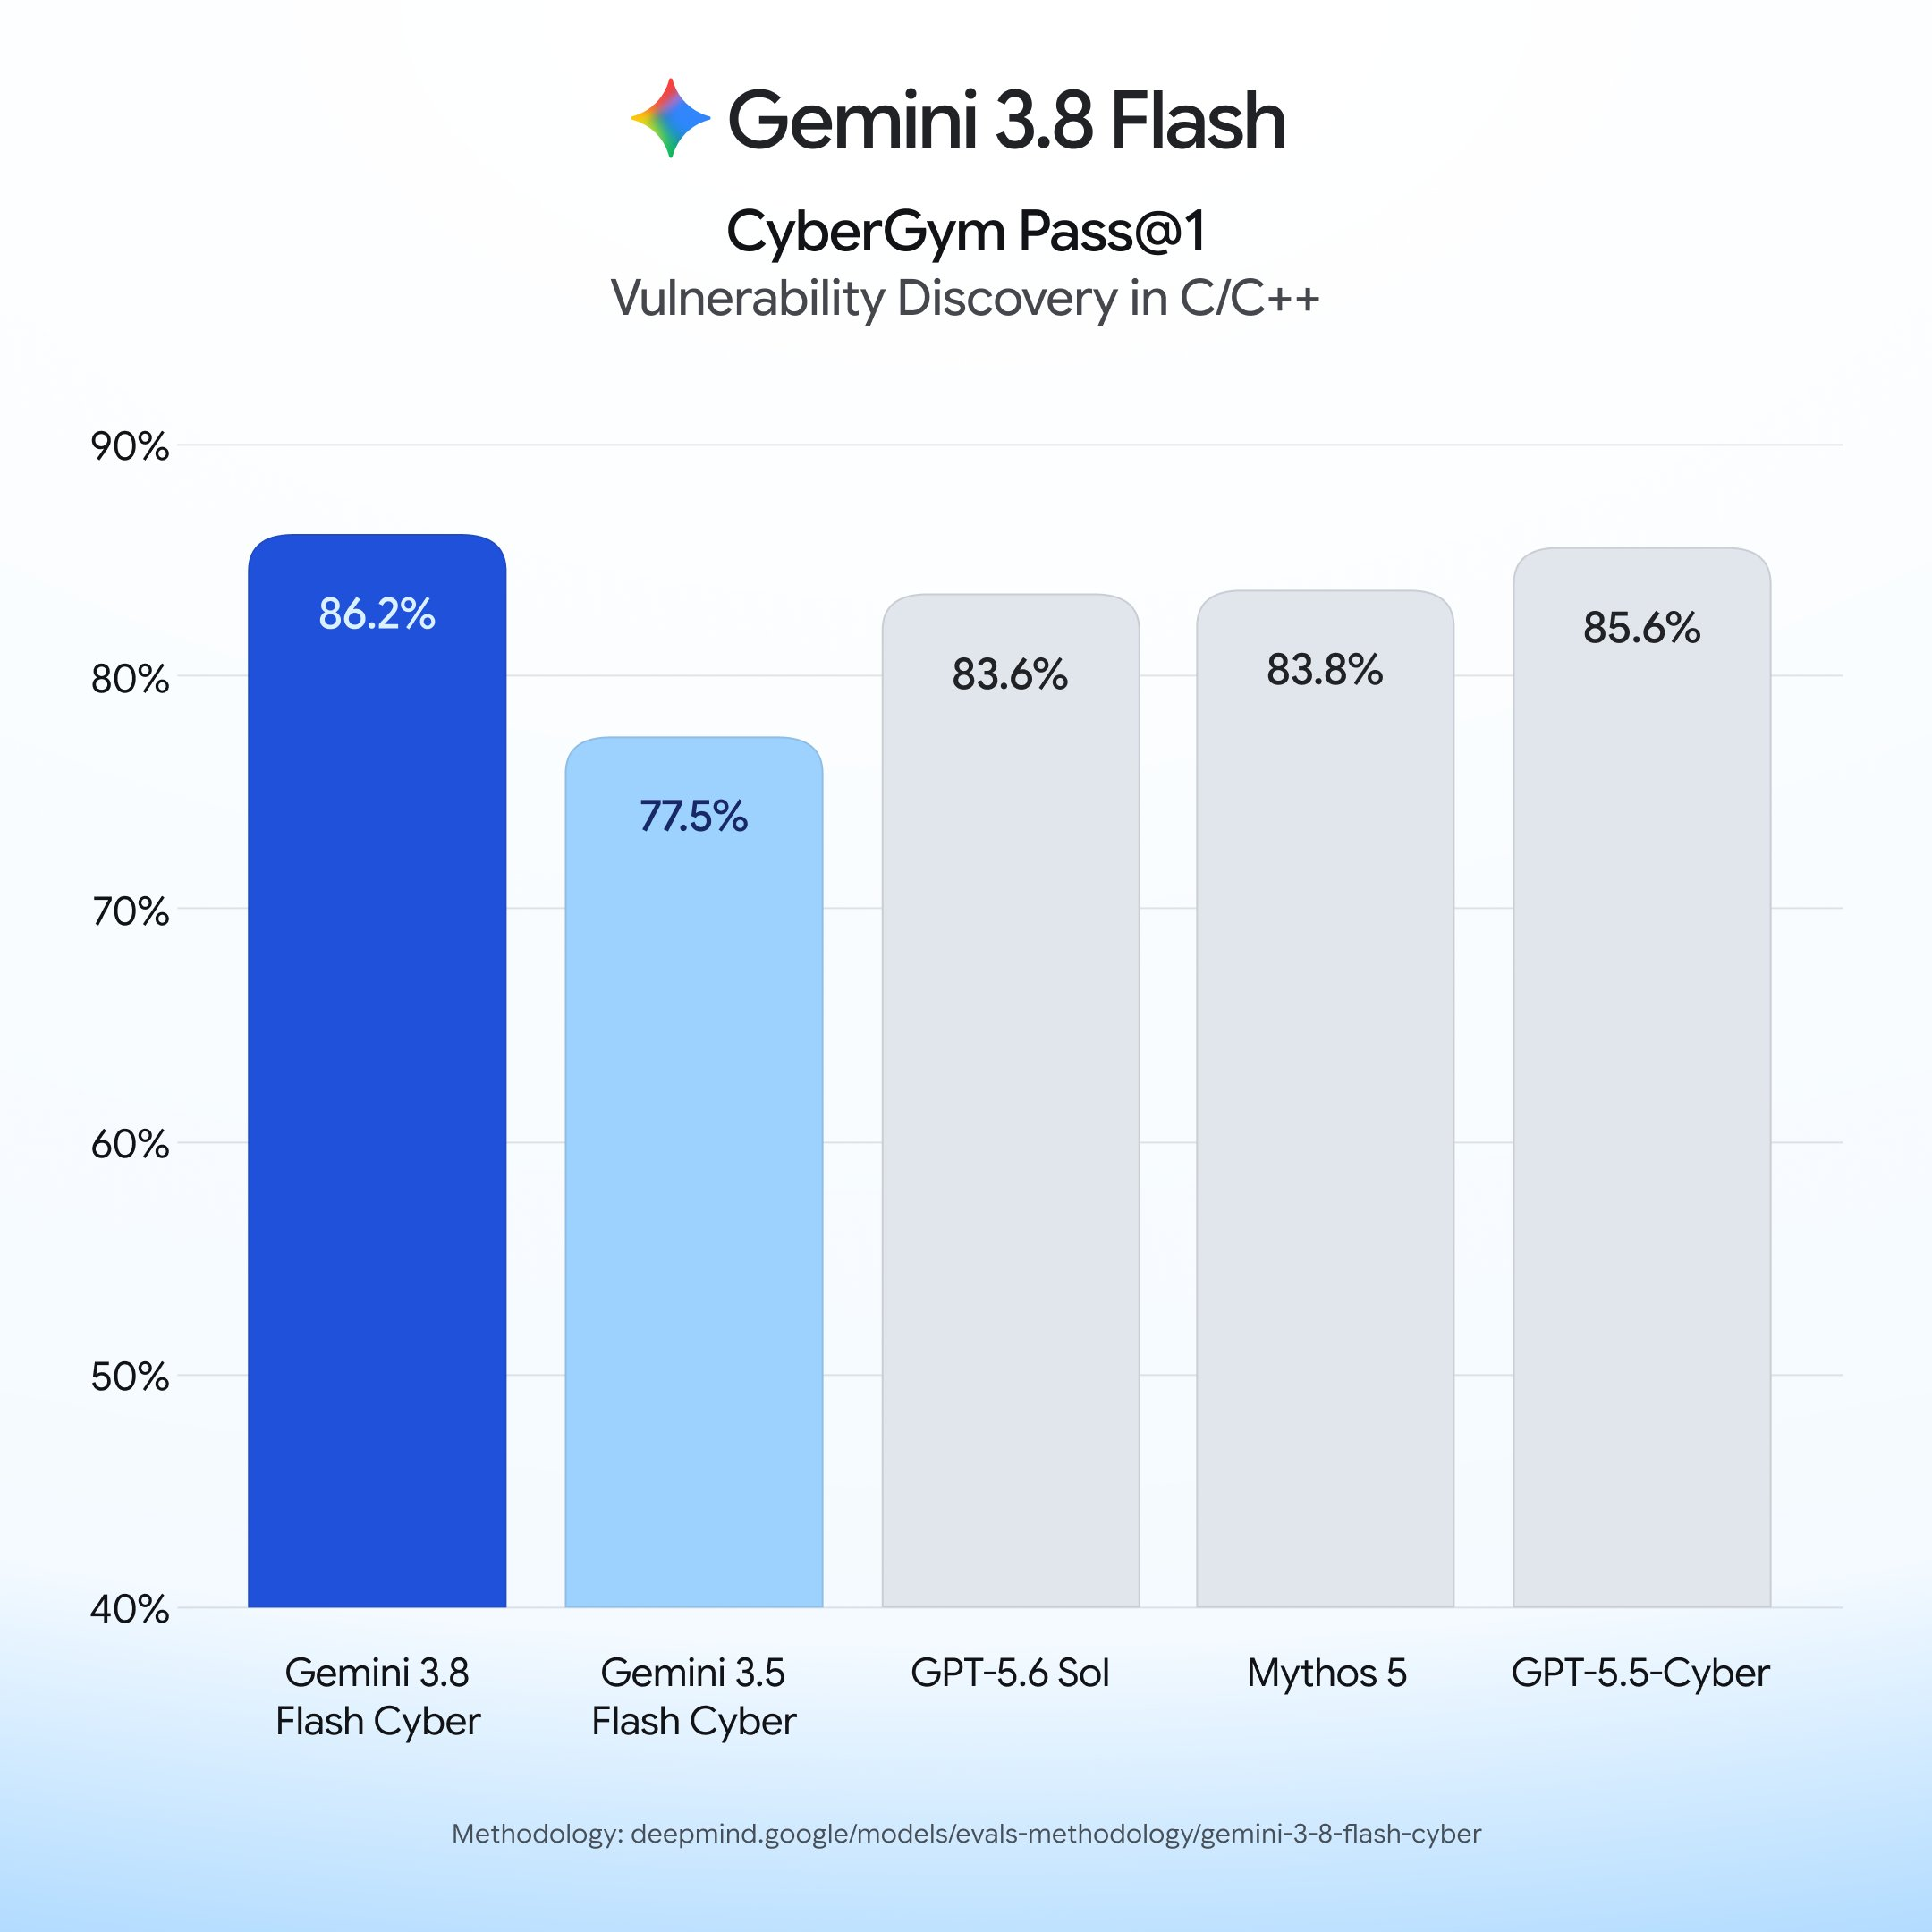
Setiap angka di sini adalah hasil yang dijalankan oleh Google atau dilaporkan oleh mitra dalam materi peluncuran Google. Perlakukan angka-angka ini sebagai klaim vendor sampai seseorang di luar program mereproduksinya, yang sulit dilakukan oleh model akses.
| Klaim | Sumber | Hasil |
|---|---|---|
| CyberGym | Melampaui 3.5 Flash Cyber dan model *frontier* yang lebih besar (tidak ada skor yang dicetak dalam teks) | |
| Penemuan kerentanan dunia nyata | Tingkat keberhasilan di atas 70% di 20 bahasa pemrograman | |
| Penambalan CWE-Bench | 47,2% *pass@1*, dibandingkan 47,8% untuk model *frontier* terkemuka "dengan biaya lebih tinggi" | |
| *Patch* kerentanan Chrome | Tim keamanan Chrome | 2,6 kali lebih banyak *patch* yang benar dibandingkan model komersial terbaik, yang jauh lebih besar |
| *Recall* pada temuan keamanan | Wiz | *Recall* 7,5 hingga 9,7 poin persentase lebih tinggi dengan biaya 2,3x hingga 5,2x lebih rendah |
| Waktu untuk menemukan kerentanan kritis | Riset Kerentanan Google Cloud | Di bawah 2 jam, dibandingkan berbulan-bulan sebelumnya |
Beberapa catatan tentang membaca tabel itu. Baris CWE-Bench adalah yang paling jujur yang diterbitkan Google: 47,2% sedikit di bawah 47,8% dari pemimpin yang tidak disebutkan namanya, dan argumen Google adalah biaya, bukan akurasi mentah. Itu cocok dengan seluruh posisi Flash. Angka Chrome dan Wiz adalah perbandingan dengan model komersial "jauh lebih besar", yang menunjukkan bahwa manfaatnya adalah mendapatkan hasil keamanan yang mendekati *frontier* dari model berukuran Flash. Angka dua jam adalah anekdot tunggal dari satu tim internal, bukan *benchmark*.
Integrasi CodeMender penting untuk cara mitra menggunakannya. CodeMender adalah alat perbaikan otomatis Google, dan 3.8 Flash Cyber dilengkapi dengan integrasi ini, sehingga kerentanan yang ditemukan dapat langsung mengalir ke *patch* yang diusulkan alih-alih berhenti pada laporan.
Google belum menerbitkan rincian keamanan khusus untuk varian Cyber. Kartu model DeepMind mencakup 3.8 Flash dasar dan melaporkan delta keamanan kecil terhadap 3.7 Flash: keamanan teks-ke-teks turun 0,4 poin, keamanan multibahasa naik 5,4 poin, penolakan yang tidak beralasan naik 1,1 poin. Apakah delta tersebut berlaku pada penyetelan Cyber tidak disebutkan.
Bagaimana itu menggantikan pilot 3.5 Flash Cyber
Gemini 3.5 Flash Cyber tiba pada 21 Juli 2026, bersama Gemini 3.6 Flash, sebagai pilot terbatas untuk pemerintah dan mitra tepercaya. Ia juga tidak pernah memiliki antarmuka publik. Penjelasan 3.5 Flash Cyber kami mencakup apa yang diketahui saat itu, dan perbandingan GPT-5.6 Cyber vs Gemini 3.5 Flash Cyber melihat bagaimana model keamanan berpagar dari kedua vendor tersebut sejajar.
Tiga perubahan datang dengan 3.8:
- Model dasar maju tiga rilis Flash. 3.5 Flash Cyber didasarkan pada lini 3.5 Flash yang lebih lama. 3.8 Flash Cyber mewarisi desain "bekerja lebih keras", konteks 1.048.576 token, dan perilaku pemanggilan alat iteratif dari 3.8 Flash, yang merupakan jenis pekerjaan jangka panjang yang dibutuhkan dalam perburuan kerentanan.
- Pilot menjadi sebuah program. Fairwind memformalkan kelayakan, pemeriksaan latar belakang, dan kewajiban yang sebelumnya ditangani oleh mitra per mitra.
- Google mempublikasikan hasil mitra. Peluncuran 3.8 menyebutkan Chrome, Wiz, dan Google Cloud Vulnerability Research serta mencetak angka, meskipun semuanya bersumber dari Google.
Cakupan peluncuran 9to5Google menggambarkan model Cyber sebagai "menggantikan versi 3.5." Google belum menerbitkan tanggal penghentian akses pilot 3.5 Flash Cyber yang ada atau menyatakan apakah mitra pilot secara otomatis beralih ke Fairwind. [VERIFIKASI]
Untuk gambaran yang lebih luas, GPT-5.6 Cyber OpenAI menempati celah yang sama: varian yang mampu keamanan dengan akses yang diperiksa dan tanpa API publik. Perbandingan langsung antara keduanya tidak mungkin tanpa kunci ke keduanya, dan tidak ada laboratorium independen yang memilikinya.
Apa artinya bagi tim tanpa akses Fairwind
Sebagian besar pembaca blog ini tidak akan memenuhi syarat untuk Fairwind, dan itu tidak masalah. Model yang dapat diakses adalah Gemini 3.8 Flash, *reasoner* kode yang mumpuni dengan harga $0,75 per juta token masukan dan $3,75 per juta token keluaran hingga 31 Desember 2026, yang akan berlipat ganda menjadi $1,50 dan $7,50 pada 1 Januari 2027. Ini mendukung pemanggilan fungsi, keluaran terstruktur, eksekusi kode, dan tingkat pemikiran low, medium, dan high, semuanya melalui Gemini API dan Google AI Studio.
Apa yang tidak akan dilakukan 3.8 Flash biasa adalah bagian ofensif. Ia akan meninjau kode Anda, menjelaskan kelas CVE, dan menyusun perbaikan untuk *bug* yang Anda tunjuk. Minta ia untuk menemukan jalur yang dapat dieksploitasi melalui target langsung dan Anda akan menemui penolakan model umum, berdasarkan desain. Rincian harga 3.8 Flash mencakup perhitungan token jika Anda berencana untuk menjalankan tinjauan kode dalam jumlah besar.
Pelajaran yang berguna adalah bahwa pekerjaan keamanan yang dibutuhkan sebagian besar tim API sama sekali tidak memerlukan model yang dibatasi. Mode kegagalan di balik sebagian besar insiden API bersifat biasa: otentikasi rusak, pemeriksaan otorisasi hilang, masukan tidak divalidasi, dan *endpoint* yang tidak ada yang mengujinya setelah *sprint* yang mengirimkannya. Semua itu tidak memerlukan pemburu kerentanan *frontier*. Itu membutuhkan tes yang berjalan sesuai jadwal dan gagal dengan keras.
Menguji postur keamanan API Anda di Apidog
Apidog adalah klien API dan platform pengujian, bukan pemindai kerentanan. Ia tidak akan menemukan *bug* keamanan memori di layanan Anda seperti 3.8 Flash Cyber menemukannya di Chrome. Apa yang dilakukannya adalah memverifikasi bahwa API Anda menegakkan aturan yang Anda tulis, setiap hari, tanpa manusia harus mengingat untuk memeriksanya. Tiga pola mencakup sebagian besar hal mendasar.
- Pemeriksaan Otentikasi. Untuk setiap *endpoint* yang dilindungi, buat skenario pengujian kecil yang mengirimkan empat varian: token valid, tanpa token, token kedaluwarsa, dan token dengan cakupan atau peran yang salah. Pastikan respons 200 untuk yang pertama dan 401 atau 403 untuk sisanya. Simpan token sebagai variabel lingkungan agar skenario berjalan tanpa perubahan di lingkungan *staging* dan produksi. Ini menangkap kegagalan API paling umum, yaitu *endpoint* yang diam-diam berhenti memeriksa otorisasi setelah *refactor*.
- Pengujian Negatif. Kirim apa yang akan dikirim oleh penyerang: JSON yang salah format, *payload* yang kebesaran, nilai *string* di mana bilangan bulat diharapkan, parameter jalur dan *query* yang diisi dengan *string* injeksi dan kasus batas unicode. Pastikan bahwa API mengembalikan respons 4xx yang terkontrol dengan *body* kesalahan yang bersih, bukan 500 dengan *stack trace*. Kode 500 di sini berarti validasi Anda tidak berjalan, dan *stack trace* adalah hadiah bagi siapa pun yang mengirim permintaan.
- Jalankan Terjadwal. Hubungkan skenario tersebut ke jadwal agar dieksekusi di setiap lingkungan pada irama tetap dan pada setiap penyebaran. Panduan pengujian API terjadwal menjelaskan penyiapan ini. Intinya adalah regresi keamanan tertangkap pada hari mereka dikirim, bukan dalam audit triwulanan.
Jika Anda juga menggunakan Gemini 3.8 Flash dalam tumpukan Anda, ruang kerja yang sama dapat menampung permintaan tersebut: kirim panggilan API Interaksi, pastikan skema respons dan hitungan token usageMetadata, dan jadwalkan bersama skenario keamanan Anda. Unduh Apidog untuk mengaturnya.
Pertanyaan Umum
Bisakah saya mendapatkan akses API ke Gemini 3.8 Flash Cyber? Tidak. Tidak ada API publik, tidak ada pendaftaran mandiri, dan tidak ada halaman harga. Akses melalui Program Fairwind, yang memerlukan aplikasi, pemeriksaan latar belakang, dan penerimaan kewajiban operasional yang dijelaskan di atas. Jika Anda memenuhi kategori kelayakan, ajukan permohonan melalui halaman Fairwind.
Berapa biaya Gemini 3.8 Flash Cyber? Google belum mempublikasikan harga. Persyaratan ditetapkan dalam Program Fairwind dan tidak bersifat publik. Angka apa pun yang Anda lihat di tempat lain adalah perkiraan.
Apakah Gemini 3.8 Flash Cyber model yang berbeda dari Gemini 3.8 Flash? Ia berbagi model inti. Perbedaannya adalah penyetelan dan amplop akses: varian Cyber bekerja melalui tugas keamanan ofensif yang ditolak oleh model umum, dan hanya tersedia untuk pembela yang telah diperiksa. Pilar Gemini 3.8 Flash mencakup spesifikasi dan *benchmark* model dasar.
Bagaimana perbandingannya dengan GPT-5.6 Cyber? Keduanya berpagar, keduanya menargetkan penemuan dan penambalan kerentanan, dan keduanya tidak memiliki API publik. Perbandingan langsung tidak mungkin tanpa akses ke keduanya, dan tidak ada laboratorium independen yang memilikinya. Halaman DeepMind Flash adalah tempat untuk melihat angka-angka yang diterbitkan Google lebih lanjut.
Apa yang harus saya gunakan jika saya tidak bisa masuk? Gemini 3.8 Flash untuk tinjauan kode dan penjelasan, dipadukan dengan pengujian keamanan API rutin: pemeriksaan otentikasi, pengujian negatif, dan menjalankan terjadwal. Kombinasi itu mencakup mode kegagalan di balik sebagian besar insiden API nyata.
Di mana ini menempatkan Anda
Gemini 3.8 Flash Cyber adalah lompatan kemampuan nyata bagi para pembela yang diizinkan Google masuk, dan Program Fairwind adalah gerbang yang lebih jelas dan ketat daripada pilot 3.5 yang digantikannya. Bagi semua orang di luar gerbang itu, tidak ada yang berubah dari pilihan Anda pada 2 September. Anda masih memiliki Gemini 3.8 Flash, yang dapat Anda gunakan hari ini, dan Anda masih memiliki pekerjaan yang tidak glamor untuk membuktikan bahwa API Anda menolak token dan masukan yang buruk. Lakukan itu sesuai jadwal, dan Anda akan menangkap jenis *bug* yang tidak akan pernah ditunjuk oleh model yang berpagar.