
Jawaban singkat: Docker Sandboxes menjalankan agen pengkodean AI seperti Claude Code, Codex, dan Cursor di dalam microVM terisolasi, baik di mesin Anda maupun di cloud Docker. Setiap sandbox memiliki kernel, filesystem, jaringan, dan Docker Engine privatnya sendiri. Anda mengendalikannya dengan sbx CLI yang gratis, dan agen hanya dapat mengakses folder serta domain yang Anda izinkan.
Pada 19 November 2026, Docker meluncurkan ulang mereknya dengan satu kalimat: “Container mengisolasi workload. Tetapi agen bukanlah workload. Agen adalah aktor.” Postingan rebrand tersebut hanya sedikit membahas produknya sendiri. Postingan itu mengarahkan pembaca ke Docker Sandboxes dan Docker AI Governance, jadi panduan ini mengambil faktanya dari dokumentasi Docker.
Apa itu Docker Sandboxes?
Docker Sandboxes adalah lingkungan microVM terisolasi yang dibuat untuk menjalankan agen pengkodean AI otonom. Setiap sandbox mendapatkan kernel, daemon Docker, filesystem, dan jaringannya sendiri. Di dalamnya, agen memiliki hak istimewa penuh, termasuk sudo. Di luar, agen hanya melihat workspace yang Anda bagikan dan tujuan jaringan yang diizinkan kebijakan Anda.
Anda mengelola sandbox dengan sbx CLI, yang tidak memerlukan Docker Desktop atau Docker Engine. CLI yang sama menjalankan sandbox lokal di laptop Anda dan sandbox cloud di komputasi yang dikelola Docker, serta sbx move memindahkan filesystem sandbox di antara keduanya.
Halaman arsitektur Docker membandingkan pendekatan ini dengan alternatif yang umum:
| Pendekatan | Isolasi | Akses Docker | Cocok untuk |
|---|---|---|---|
| Docker Sandboxes (microVM) | Penuh (hypervisor) | Daemon terisolasi | Agen otonom |
| Container dengan mount socket | Parsial (namespace) | Daemon host bersama | Alat tepercaya |
| Docker-in-Docker | Parsial (privileged) | Daemon bersarang | Pipeline CI/CD |
| Eksekusi di host | Tidak ada | Daemon host | Pengembangan manual |
Konsekuensinya adalah pertukaran sumber daya demi keamanan: setiap sandbox menjalankan VM plus daemon-nya sendiri, dan sandbox tidak berbagi image.
Bagaimana Docker Sandboxes mengisolasi agen AI
MicroVM adalah batas kepercayaan utama. Model keamanan Docker mencantumkan lima lapisan:
- Isolasi hypervisor. Setiap sandbox memiliki kernel terpisah, tanpa memori atau proses yang dibagikan dengan host.
- Isolasi jaringan. TCP keluar melewati proxy di host Anda dengan kebijakan deny-by-default. UDP dan ICMP diblokir secara default.
- Isolasi Docker Engine. Container milik agen berjalan di engine privat tanpa jalur ke daemon host Anda.
- Isolasi workspace. Anda memilih apa yang dilihat agen: tidak ada, repo read-only dengan clone privat, atau working tree Anda dengan akses read-write.
- Isolasi kredensial. Kunci API tidak pernah masuk ke VM. Agen melihat nilai sentinel, dan proxy host menukarnya dengan kredensial asli setelah permintaan keluar dari sandbox.
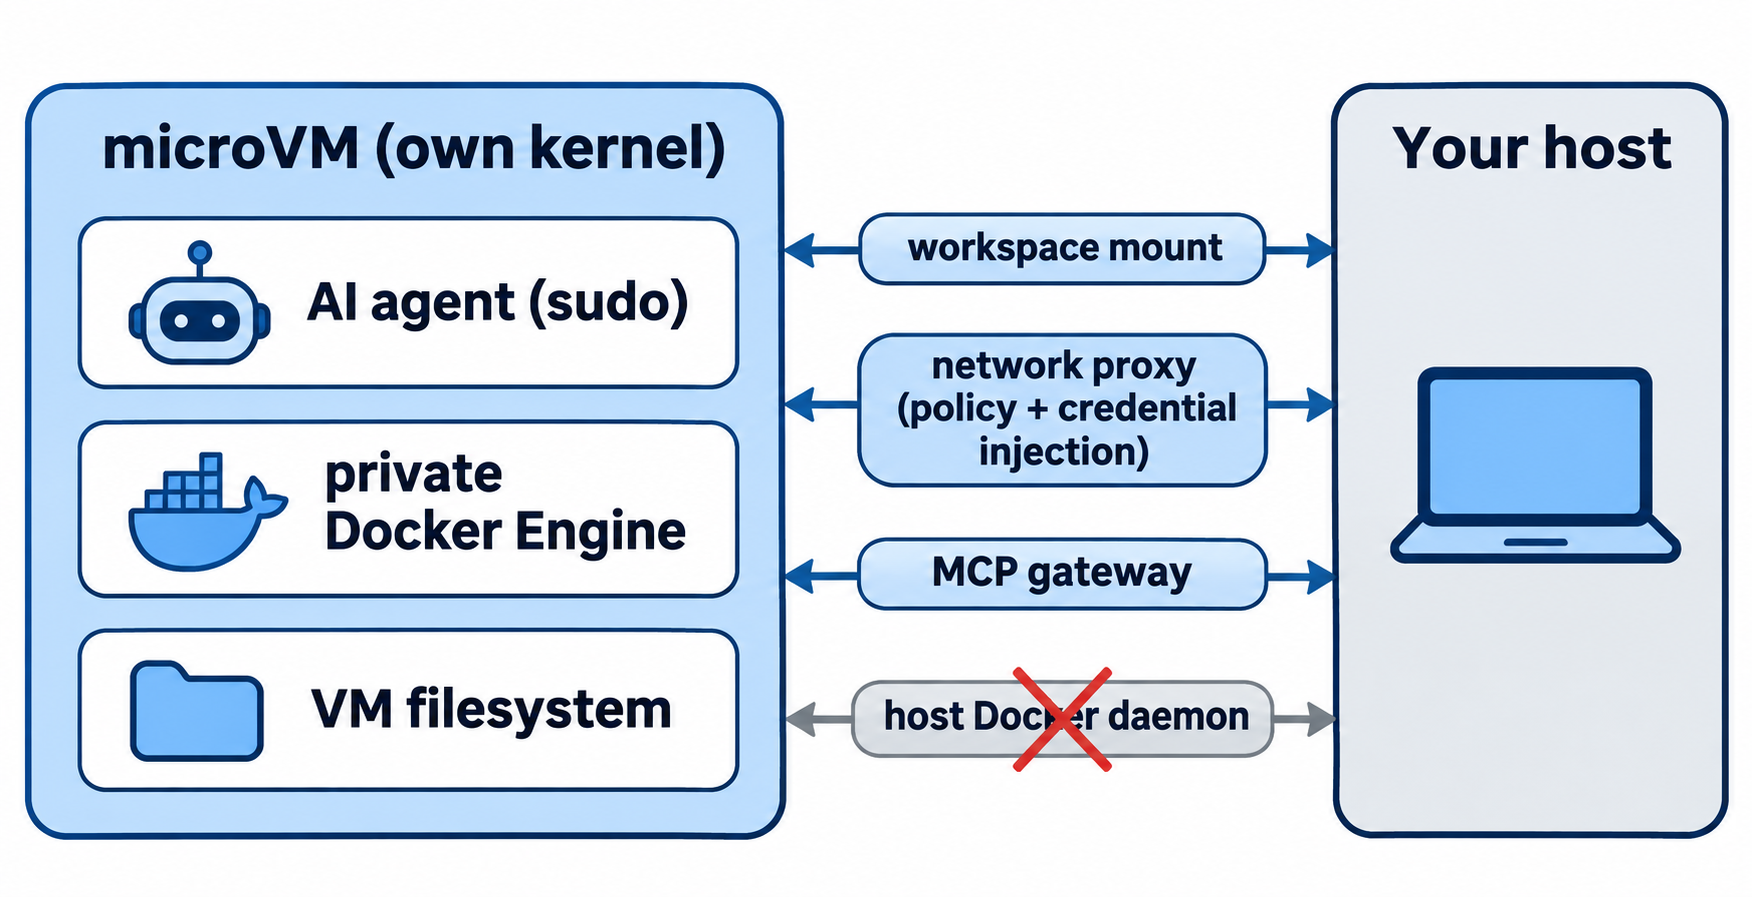
Agen yang terkena prompt injection tidak dapat mencetak kunci yang memang tidak pernah dimilikinya. Namun, agen tetap dapat menggunakan kunci tersebut melalui permintaan yang diizinkan, jadi kebijakan jaringan sama pentingnya dengan trik kredensial.
Docker juga menjelaskan dengan gamblang apa yang tidak dicakup isolasi. Dalam mode langsung, agen mengedit file asli Anda, termasuk Git hook, konfigurasi CI, dan skrip package.json yang nanti dijalankan di host Anda. Git hook tidak muncul di git diff, jadi periksa secara terpisah.
Agen yang Didukung Docker Sandboxes
Halaman agen mencantumkan yang berikut untuk sandbox lokal:
- Claude Code
- Codex
- Copilot
- Cursor
- Devin
- Docker Agent
- Droid
- Kiro
- OpenCode
- Shell, sandbox tanpa agen untuk setup manual
Setiap agen dimulai dari image template. Codex menggunakan docker/sandbox-templates:codex, dan perintah startup default-nya adalah codex --dangerously-bypass-approvals-and-sandbox. Alasan Docker: microVM, kebijakan jaringan, dan isolasi kredensial sudah menangani hal-hal yang dijaga oleh prompt persetujuan. Anda dapat mengaktifkan kembali persetujuan di dalam sesi.
Satu detail setup sering membuat orang terkecoh. Sandbox tidak mengimpor konfigurasi tingkat pengguna seperti ~/.claude atau ~/.codex, hanya konfigurasi tingkat proyek di direktori kerja.
Cara menyiapkan Docker Sandboxes
Sandbox lokal memerlukan salah satu host berikut, menurut panduan instalasi:
| OS | Persyaratan | Perintah instalasi |
|---|---|---|
| macOS | Sonoma 14 atau lebih baru, Apple silicon | brew trust docker/tap && brew install docker/tap/sbx |
| Windows | Windows 11, Intel atau AMD 64-bit, Windows Hypervisor Platform aktif | winget install -h Docker.sbx |
| Linux | Ubuntu 24.04 atau lebih baru, KVM aktif, pengguna berada di grup kvm |
Skrip kemudahan Docker dengan SBX=1 (di bawah) |
Di Ubuntu, perintahnya adalah curl -fsSL https://get.docker.com | sudo SBX=1 sh. Lalu ikuti panduan memulai:
- Masuk dengan
sbx login. Docker mengaitkan setiap sandbox dengan identitas Docker yang terverifikasi. - Simpan kredensial di host. Untuk Codex,
sbx secret set openai --oauthmenjalankan alur OAuth di browser Anda dan menyimpan token di keychain OS Anda. - Pilih preset jaringan.
sbx policy init balancedmengizinkan lalu lintas pengembangan umum, termasuk layanan AI dan registry paket. Opsi lainnya adalahdeny-alldanallow-all. - Jalankan agen dari folder proyek Anda:
cd ~/my-project
sbx run --name my-sandbox claude   # or: sbx run codex
- Pantau.
sbx lsmenampilkan agen, status, dan workspace setiap sandbox.sbxsaja membuka dasbor real-time. - Bersihkan.
sbx stop my-sandboxmempertahankan paket dan image untuk digunakan lain kali.sbx rm my-sandboxmenghapus semua yang ada di dalamnya; working tree host Anda tidak berubah.
Kebijakan jaringan dan filesystem
Kebijakan jaringan menentukan ke mana agen dapat pergi. Tampilkan aturannya, lalu buka hanya yang diperlukan tugas:
sbx policy ls
sbx policy allow network registry.npmjs.org
sbx policy check network api.anthropic.com
sbx policy check menjawab Allowed atau Denied berdasarkan kebijakan yang aktif, sehingga Anda dapat memastikan batas sebelum agen berjalan. Docker memperingatkan bahwa daftar izin default mencakup wildcard luas seperti *.googleapis.com. Pangkas yang tidak Anda perlukan.
Eksposur filesystem ditetapkan saat Anda membuat sandbox:
- Mount langsung (default
sbx run): folder proyek Anda muncul di path absolut yang sama, dengan akses read-write. - Mode clone (
--clone): repo Anda di-mount sebagai read-only dan agen bekerja pada clone privat. Cocok untuk beberapa agen pada satu repo. - Tanpa mount (
sbx createtanpa path): tidak ada yang dibagikan dari host Anda.
Untuk setup tim yang dapat diulang, kit menggabungkan tools, kredensial, aturan jaringan, dan konfigurasi agen dalam satu file YAML.
Harga Docker Sandboxes
FAQ Docker menyebutkan bahwa sbx CLI dan komputasi sandbox lokal gratis, termasuk untuk pekerjaan komersial. Biaya penyedia model terpisah.
Sandbox cloud memerlukan langganan Docker Agentic Platform dan dihitung per detik. Halaman produk Docker Sandboxes mencantumkan tarif berikut pada 20 November 2026:
| Ukuran | vCPUs | Memori | Per jam |
|---|---|---|---|
| Micro | 1 | 2 GB | $0,07 |
| Small | 2 | 4 GB | $0,14 |
| Medium | 4 | 8 GB | $0,28 |
| Large | 8 | 16 GB | $0,56 |
| XL | 16 | 32 GB | $1,12 |
Sandbox cloud kedaluwarsa setelah satu jam secara default dan tidak dapat me-mount folder host. Tata kelola organisasi adalah langganan berbayar terpisah yang dijual melalui Docker Sales.
Docker AI Governance dan MCP Enterprise Gateway
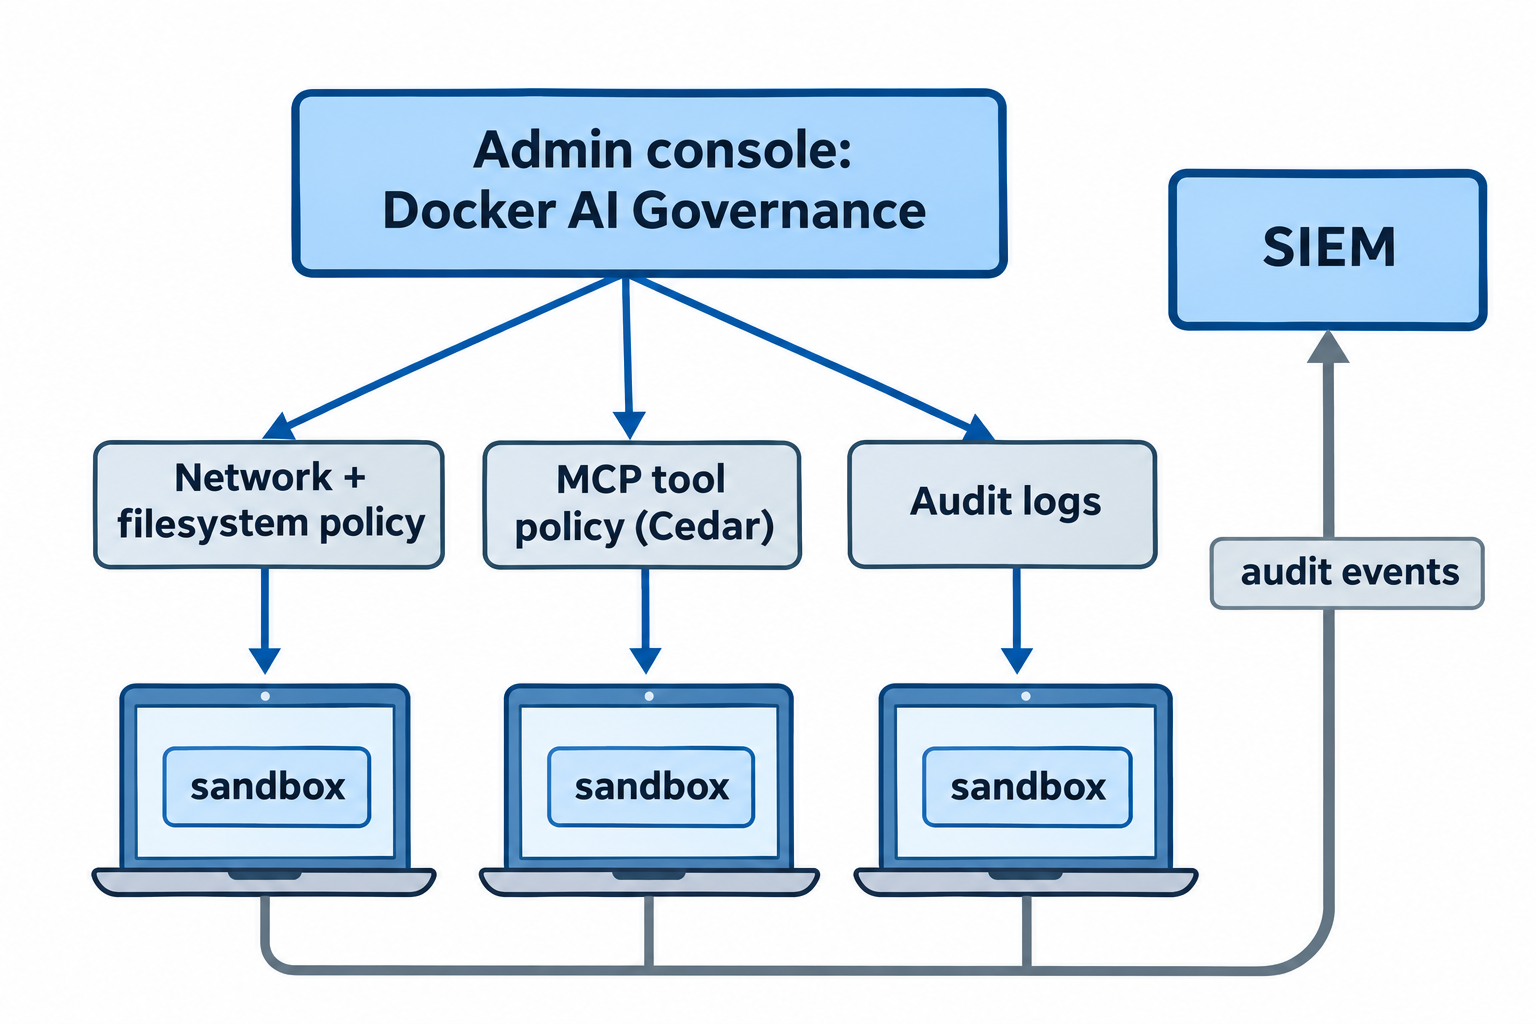
Docker AI Governance adalah lapisan tim di atas sandbox. Postingan 18 November Docker membaginya menjadi tiga bagian:
- Kebijakan sandbox: izinkan atau blokir domain, rentang IP, dan port, serta kendalikan path host mana yang dapat di-mount. Penegakan terjadi di lapisan proxy dan mount, bukan di agen.
- Tata kelola tool MCP: admin menentukan server MCP mana yang dapat didaftarkan dan panggilan tool mana yang boleh dilakukan agen. Kebijakan ditulis dalam Cedar, dan permintaan yang diatur akan ditolak kecuali ada kebijakan yang mengizinkannya.
- Audit dan visibilitas: catatan setiap keputusan kebijakan (principal, action, target, decision, time) yang dapat dikirim ke SIEM. Catatan berisi metadata, bukan prompt.
Berikut contoh Cedar dari postingan tersebut, yang mengizinkan panggilan tool read-only pada satu server:
permit (principal, action == MCP::Action::"invokeTool", resource)
when {
  resource in MCP::Server::"example" &&
  resource.readOnly == true
};
Saat tata kelola organisasi aktif, aturan izin sbx policy lokal tidak lagi dihitung; aturan penolakan lokal tetap berlaku.
Bagian MCP hadir dalam dua tingkatan. Setiap sandbox memiliki gateway MCP lokal: daftarkan server sekali dengan sbx mcp add notion --url https://mcp.notion.com/mcp, lalu ekspos ke satu sandbox dengan --static-mcp notion. Server stdio lokal berjalan di host, bukan di VM, jadi perlakukan sebagai kode host tepercaya. Untuk organisasi, Docker menjual MCP Enterprise Gateway, yang menyetujui server, membatasi cakupan tool untuk grup, dan mencatat setiap panggilan.
Satu batas yang perlu diingat: agen yang memanggil server MCP remote secara langsung dari dalam sandbox berada di bawah kebijakan jaringan, bukan kebijakan MCP.
Uji API dari dalam Docker Sandbox dengan Apidog CLI
Sandbox memungkinkan agen Anda mengubah kode tanpa membahayakan laptop. Agen tetap harus membuktikan bahwa perubahan berfungsi terhadap API nyata. Apidog CLI memberinya perintah untuk test case dan eksekusi, dengan output JSON yang dapat dibacanya.
Periksa apakah sandbox dapat menjangkau Apidog dan API Anda, lalu izinkan jika ditolak:
sbx policy check network api.apidog.com
sbx policy allow network api.apidog.com
sbx policy allow network api.example.com
Lalu instal dan masuk di dalam sandbox:
sbx exec -it my-sandbox bash
npm install -g apidog-cli@latest
apidog auth login --with-token <YOUR_TOKEN>
apidog skill install
Apidog bukan salah satu layanan yang diinjeksi oleh sbx secret set, jadi token ini berada di dalam VM. Gunakan token yang dapat Anda cabut, dan lakukan sbx rm pada sandbox setelah selesai.
Beri agen Anda satu prompt:
Using Apidog CLI, create a test case in project <projectId> for
POST /orders on endpoint <endpointId> that asserts a 201 status and an
"id" field in the body. Run it against environment <envId> and
summarize any failures.
Agen membaca skema payload, memvalidasi file-nya, dan menjalankan test case:
apidog cli-schema get test-case-create
apidog cli-schema validate test-case-create --file case.json
apidog test-case create --project <projectId> --file case.json
apidog test-case run --project <projectId> --endpoint <endpointId> -e <envId> -r cli,json
Kesalahan jaringan biasanya berarti daftar izin melewatkan sebuah host: sandbox sedang menjalankan tugasnya. Untuk setup khusus agen, lihat Apidog CLI di Claude Code atau Apidog CLI di Codex, dan ganti -r cli,json dengan -r junit di pipeline CI. Paket Free Apidog mencakup hingga 4 pengguna.
Lebih suka menjalankan Codex di host Anda? Panduan kami tentang sandbox Codex membahas jalur itu, dan CubeSandbox adalah opsi isolasi lain yang dibuat untuk agen.
FAQ
Apakah Docker Sandboxes hanya container? Bukan. Docker Sandboxes adalah microVM dengan kernel terpisah per sandbox. Masing-masing menjalankan Docker Engine-nya sendiri, sehingga agen dapat membangun container tanpa menyentuh daemon host Anda.
Apakah Docker Sandboxes gratis? sbx CLI dan komputasi lokal gratis, termasuk untuk pekerjaan komersial. Sandbox cloud mulai dari $0,07 per jam, biaya model terpisah, dan tata kelola organisasi dikenakan biaya tambahan.
Apakah saya perlu Docker Desktop? Tidak. sbx CLI dapat diinstal sendiri melalui Homebrew, WinGet, atau paket Ubuntu dari Docker.
Dapatkah agen melihat kunci API saya? Tidak untuk layanan yang dikelola sbx, seperti OpenAI, Anthropic, dan GitHub. Proxy host menginjeksi kredensial tersebut, dan nilai mentahnya tidak pernah masuk ke VM. Apa pun yang Anda instal sendiri di dalam sandbox memang berada di sana.
Mengapa Codex berjalan tanpa persetujuan di sandbox? sbx run codex memulai codex --dangerously-bypass-approvals-and-sandbox secara default, karena microVM adalah batas keamanannya. Anda dapat mengaktifkan kembali prompt persetujuan di dalam sesi.