Saat membangun aplikasi, API pihak ketiga sangat berharga untuk meningkatkan fungsionalitas aplikasi dan mendorong integrasi, tetapi juga memperkenalkan risiko keamanan signifikan yang dapat membahayakan integritas data dan privasi pengguna. Artikel ini berfokus pada tantangan keamanan yang ditimbulkan oleh API pihak ketiga, menawarkan praktik terbaik untuk melindungi sistem Anda. Kita akan memeriksa studi kasus dunia nyata tentang pelanggaran keamanan untuk menggarisbawahi pentingnya langkah-langkah keamanan API yang kuat dan membahas aspek hukum dan kepatuhan yang penting untuk menjaga kepercayaan pengguna dan perlindungan data.
Memahami Risiko
Mengintegrasikan API pihak ketiga ke dalam aplikasi Anda menawarkan banyak manfaat, tetapi juga memperkenalkan beberapa risiko keamanan. Berikut adalah tinjauan mendalam tentang potensi bahaya:
Pelanggaran Data
Saat Anda menggunakan API pihak ketiga, data sensitif sering kali berpindah antara aplikasi Anda dan layanan pihak ketiga. Jika API tidak diamankan dengan memadai, data ini dapat dicegat oleh pelaku jahat, yang menyebabkan pelanggaran data. Memastikan bahwa API menggunakan protokol enkripsi seperti HTTPS sangat penting untuk melindungi data ini saat transit.
Akses Tidak Sah
Tanpa mekanisme autentikasi dan otorisasi yang tepat, API pihak ketiga dapat menjadi pintu gerbang untuk akses tidak sah. Pengguna jahat dapat mengeksploitasi kerentanan untuk mendapatkan akses ke sistem dan data Anda. Menerapkan metode autentikasi yang kuat seperti OAuth dan kunci API membantu mengurangi risiko ini dengan memastikan hanya pengguna yang berwenang yang dapat mengakses API Anda.
Ketergantungan pada Keamanan Eksternal
Saat Anda mengandalkan API pihak ketiga, Anda juga mengandalkan praktik keamanan penyedia API. Jika langkah-langkah keamanan mereka tidak memadai, aplikasi Anda menjadi rentan. Tinjau secara teratur kebijakan dan praktik keamanan penyedia pihak ketiga Anda untuk memastikan mereka selaras dengan standar Anda.
Validasi Input yang Tidak Memadai
API pihak ketiga dapat rentan terhadap berbagai serangan injeksi jika mereka tidak memvalidasi input dengan benar. Penyerang dapat mengeksploitasi kerentanan ini untuk mengeksekusi kode berbahaya atau memanipulasi data. Memastikan bahwa aplikasi Anda dan penyedia API memvalidasi dan membersihkan input dapat mencegah serangan semacam itu.
Pembatasan Laju dan Penyalahgunaan
API yang tidak menerapkan pembatasan laju rentan terhadap penyalahgunaan. Pelaku jahat dapat membanjiri sistem Anda dengan permintaan berlebihan, yang menyebabkan serangan penolakan layanan. Menerapkan pembatasan laju dan mekanisme pembatasan membantu mengontrol volume permintaan dan melindungi dari penyalahgunaan.
Pemantauan dan Pencatatan Log
Kurangnya pemantauan dan pencatatan log yang tepat dapat membuat aplikasi Anda buta terhadap aktivitas jahat. Tanpa langkah-langkah ini, mendeteksi dan menanggapi insiden keamanan menjadi tantangan. Memastikan pemantauan dan pencatatan log yang komprehensif atas penggunaan API memungkinkan Anda mendeteksi anomali dan menanggapi potensi ancaman dengan segera.
Pelanggaran API Pihak Ketiga
Bahkan jika aplikasi Anda aman, pelanggaran dalam sistem penyedia API pihak ketiga dapat memengaruhi Anda. Risiko ini menggarisbawahi pentingnya memilih penyedia API terkemuka yang mematuhi standar keamanan yang ketat dan secara teratur mengaudit praktik keamanan mereka.
Memahami risiko ini adalah langkah pertama menuju penerapan langkah-langkah keamanan yang efektif untuk API pihak ketiga. Dengan mengenali dan mengatasi kerentanan ini, Anda dapat lebih baik melindungi data dan pengguna Anda dari potensi ancaman keamanan.
Praktik Terbaik untuk Keamanan API
Mengamankan API pihak ketiga sangat penting untuk melindungi aplikasi Anda dan penggunanya. Di sini, kita akan menjelajahi praktik terbaik yang komprehensif untuk membantu Anda memperkuat keamanan API Anda. Setiap poin dirinci dengan penjelasan dan, jika sesuai, cerita ilustratif untuk membuat konsepnya jelas dan mudah dipahami.
Autentikasi dan Otorisasi
Di sini, kita akan menjelajahi praktik terbaik yang komprehensif untuk membantu Anda memperkuat keamanan API Anda. Setiap poin dirinci dengan penjelasan dan, jika sesuai, cerita ilustratif untuk membuat konsepnya jelas dan mudah dipahami.
- OAuth: OAuth adalah kerangka kerja otorisasi yang diadopsi secara luas yang memungkinkan layanan pihak ketiga untuk menukar token untuk akses ke API Anda tanpa mengekspos kredensial pengguna. Misalnya, saat Anda masuk ke aplikasi baru menggunakan akun Google atau Facebook Anda, OAuth menangani proses autentikasi dengan mulus.
- API Keys: Kunci API adalah pengidentifikasi unik yang ditugaskan ke pengguna, aplikasi, atau perangkat yang mengakses API. Mereka mudah diimplementasikan tetapi harus diperlakukan dengan hati-hati. Misalnya, pertimbangkan platform e-niaga yang menggunakan kunci API untuk memungkinkan penyedia logistik pihak ketiga mengakses detail pengiriman. Jika kunci ini disusupi, akses penyedia logistik harus segera dicabut.
- Tokens: Gunakan token dengan tanggal kedaluwarsa untuk meningkatkan keamanan. Token harus berumur pendek dan memerlukan pembaruan. Praktik ini memastikan bahwa bahkan jika token dicegat, token tersebut akan segera menjadi tidak berguna.
Enkripsi Data
Enkripsi data sangat penting untuk melindungi informasi sensitif agar tidak diakses oleh pihak yang tidak berwenang. Enkripsi memastikan bahwa data tetap rahasia dan utuh, baik saat ditransmisikan antar sistem atau disimpan saat istirahat. Menerapkan praktik enkripsi yang kuat membantu mencegah pelanggaran data dan menjaga kepercayaan pengguna.
- HTTPS: Selalu gunakan HTTPS untuk mengenkripsi data yang ditransmisikan antara aplikasi Anda dan server API. Ini mencegah penyadapan dan serangan man-in-the-middle. Misalnya, saat Anda melihat ikon gembok di bilah alamat browser Anda saat mengunjungi situs web yang aman, itu menunjukkan bahwa HTTPS melindungi data Anda.
- Data Encryption at Rest: Enkripsi data sensitif yang disimpan di server atau database. Misalnya, aplikasi perawatan kesehatan yang menyimpan catatan pasien harus menggunakan enkripsi untuk melindungi data ini baik saat transit maupun saat istirahat. Ini memastikan bahwa bahkan jika data disusupi, data tersebut tetap tidak dapat dibaca tanpa kunci dekripsi.
Pembatasan Laju dan Pembatasan
- Pembatasan Laju: Tetapkan batasan pada jumlah permintaan yang dapat dilakukan klien ke API Anda dalam jangka waktu tertentu. Misalnya, API layanan cuaca dapat membatasi pengguna hingga 100 permintaan per jam untuk mencegah kelebihan beban dan penyalahgunaan.
- Pembatasan: Terapkan pembatasan untuk mengontrol laju permintaan, memastikan bahwa API Anda dapat menangani lalu lintas tinggi tanpa mogok. Pembatasan membantu menjaga kinerja selama waktu penggunaan puncak. Misalnya, selama peluncuran produk besar, pembatasan dapat mencegah lonjakan lalu lintas yang tiba-tiba dari membanjiri API.
Validasi Input
- Mencegah Serangan Injeksi: Selalu validasi dan bersihkan input untuk mencegah injeksi SQL, cross-site scripting (XSS), dan serangan injeksi lainnya. Misalnya, jika titik akhir API menerima input pengguna untuk kueri pencarian, pastikan bahwa input dibersihkan untuk menghapus kode berbahaya apa pun.
- Gunakan Pustaka dan Kerangka Kerja: Manfaatkan pustaka dan kerangka kerja yang mapan yang menangani validasi input. Misalnya, menggunakan validasi formulir Django atau fungsi validasi bawaan JavaScript dapat membantu melindungi dari kerentanan umum.
Pemantauan dan Pencatatan Log
- Pencatatan Log Komprehensif: Pertahankan log terperinci dari permintaan API, termasuk stempel waktu, alamat IP, jenis permintaan, dan respons. Informasi ini sangat berharga untuk mendeteksi aktivitas mencurigakan. Misalnya, jika Anda melihat sejumlah besar upaya masuk yang gagal dari satu alamat IP, itu bisa mengindikasikan serangan brute-force.
- Pemantauan Waktu Nyata: Terapkan alat pemantauan waktu nyata untuk melacak kinerja API dan insiden keamanan. Alat seperti Prometheus, Grafana, atau solusi komersial seperti Datadog dapat membantu Anda memvisualisasikan dan menanggapi anomali dengan cepat.
Praktik Pengkodean yang Aman
- Validasi Input: Selalu validasi input di sisi klien dan server. Ini memeriksa ulang input untuk kode atau data berbahaya yang dapat mengeksploitasi kerentanan.
- Hindari Rahasia Hardcoding: Jangan pernah melakukan hardcode informasi sensitif, seperti kunci API atau kata sandi, dalam kode Anda. Gunakan variabel lingkungan atau brankas aman seperti AWS Secrets Manager atau Infisical.
Audit dan Pembaruan Keamanan Reguler
- Lakukan Audit Reguler: Lakukan audit keamanan dan tinjauan kode secara teratur untuk mengidentifikasi dan memperbaiki kerentanan. Misalnya, aplikasi keuangan dapat menjalani audit keamanan triwulanan untuk memastikan kepatuhan terhadap standar keamanan terbaru.
- Perbarui Perangkat Lunak: Pastikan bahwa semua dependensi dan pustaka mutakhir dengan patch keamanan terbaru. Perangkat lunak yang rentan dapat menjadi target yang mudah bagi penyerang. Misalnya, memperbarui versi pustaka yang rentan di aplikasi Anda dapat mencegah eksploitasi yang telah ditambal di versi yang lebih baru.
Bagaimana Apidog dapat membantu kita:
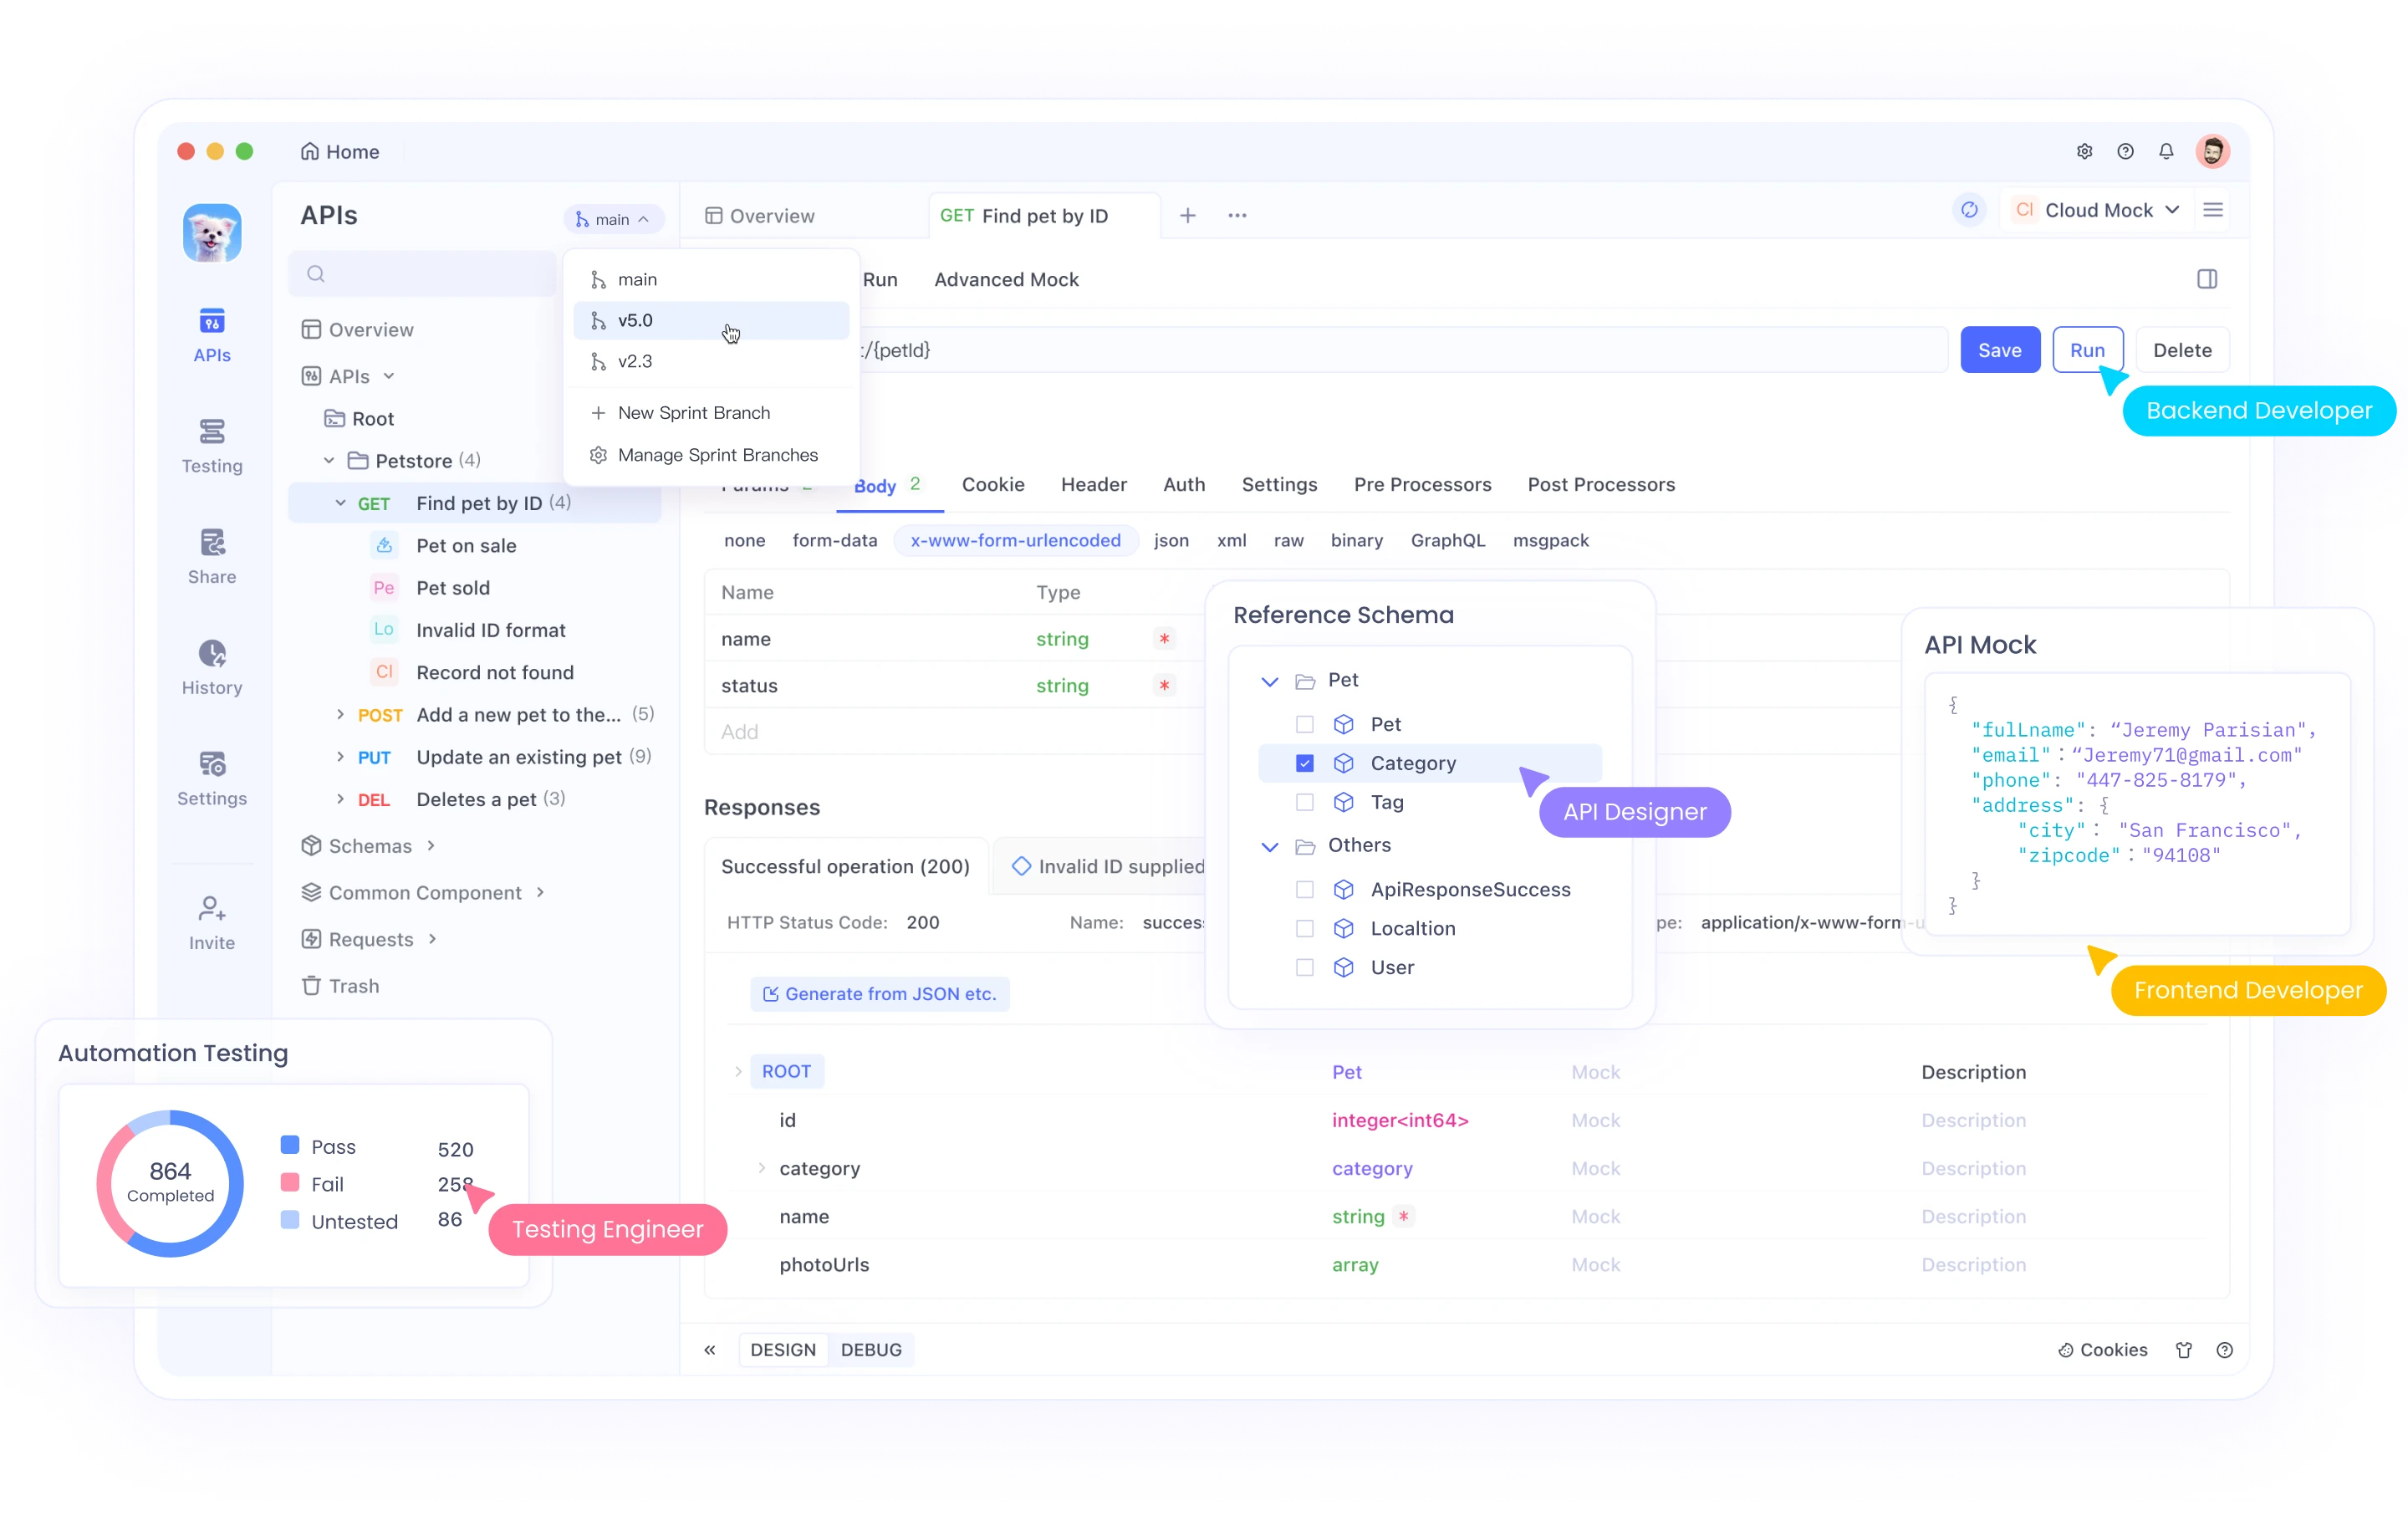
Apidog meningkatkan keamanan API dengan menawarkan dokumentasi yang kuat, pengujian otomatis, dan pemantauan waktu nyata. Apidog juga membantu dalam kepatuhan terhadap standar industri seperti GDPR dan HIPAA, memastikan API Anda melindungi data pengguna secara efektif.
Selain itu, Apidog mendukung kolaborasi tim, mendorong lingkungan pengembangan yang berfokus pada keamanan. Dengan mengintegrasikan Apidog, Anda dapat membangun API yang aman, andal, dan sesuai, melindungi data dan pengguna Anda dari berbagai ancaman keamanan.
Kesimpulan:
Dengan mengikuti praktik terbaik ini, Anda dapat secara signifikan meningkatkan keamanan API pihak ketiga Anda, melindungi aplikasi dan pengguna Anda dari berbagai ancaman. Menerapkan autentikasi, enkripsi, pembatasan laju, dan pemantauan menyeluruh yang kuat, bersama dengan mematuhi persyaratan hukum dan terus memperbarui langkah-langkah keamanan Anda, akan membantu Anda membangun ekosistem API yang aman dan tangguh untuk Anda dan pengguna Anda.