Kunci API AI yang dicuri kini membiayai peretasan orang lain. Pada Oktober 2026, tim intelijen ancaman Bitsight mendeskripsikan MONST3R-AI, sebuah alat yang dijual di forum kriminal yang menjalankan pemindaian pengujian penetrasi otonom pada kunci OpenAI, Anthropic, dan Google yang dicuri. Pembeli membawa kuncinya, agen melakukan pemindaian, dan pemilik kunci menerima tagihannya. Panduan ini membahas bagaimana kunci bocor, cara mengenali penyalahgunaan, dan kontrol yang ditawarkan setiap penyedia saat ini.
Untuk melindungi kunci OpenAI, Anthropic, atau Gemini, batasi cakupannya ke satu proyek atau workspace, tetapkan batas pengeluaran bulanan yang keras, batasi dari mana kunci dapat dipanggil, tetapkan masa berlaku atau rotasi, jauhkan dari kode klien dan repositori, serta aktifkan pemindaian rahasia dengan perlindungan push. Jika kunci bocor, buat penggantinya, terapkan, lalu nonaktifkan kunci lama dan audit penggunaannya.
Apa itu LLMjacking?
LLMjacking adalah penyalahgunaan kredensial model bahasa besar yang dicuri, biasanya berupa kunci API, untuk menjalankan inferensi yang dibayar oleh pemilik kunci. Penyerang menjual kembali aksesnya, menghabiskannya untuk beban kerja mereka sendiri, atau kini, menurut Bitsight, menggunakannya untuk menjalankan agen serangan otonom. Korban hanya melihat aktivitas tersebut sebagai penggunaan yang dapat ditagih pada akun mereka sendiri.
Apa yang ditemukan Bitsight tentang MONST3R-AI
Fakta-fakta di bawah ini berasal dari liputan riset Bitsight oleh Help Net Security dan AI Weekly, yang diterbitkan pada 17 Oktober 2026. Tulisan Bitsight sendiri tentang alat tersebut belum dipublikasikan saat artikel ini ditulis.
- Apa itu: seorang penjual di forum kriminal terbatas memasarkan MONST3R-AI sebagai "platform pengujian penetrasi otonom."
- Kunci siapa: alat ini berjalan pada kunci API OpenAI, Anthropic, dan Google yang dicuri.
- Siapa yang membayar: pembeli menempelkan kunci curian ke panel alat tersebut, menetapkan batas anggaran dan mengarahkan agen ke daftar target. Penjual tidak menghosting model apa pun, sehingga tagihan inferensi jatuh ke pemilik sah kunci tersebut.
- Hasil yang diklaim: dasbor penjual mengklaim 1.072 temuan di 199 host yang dipindai. Bitsight menyatakan tidak dapat memverifikasi angka itu secara independen, jadi anggap saja sebagai pemasaran, bukan bukti.
- Tren yang lebih luas: di 16 forum bawah tanah dari Februari hingga Agustus 2026, penyebutan agen AI, injeksi prompt tidak langsung, dan Model Context Protocol naik 67 persen.
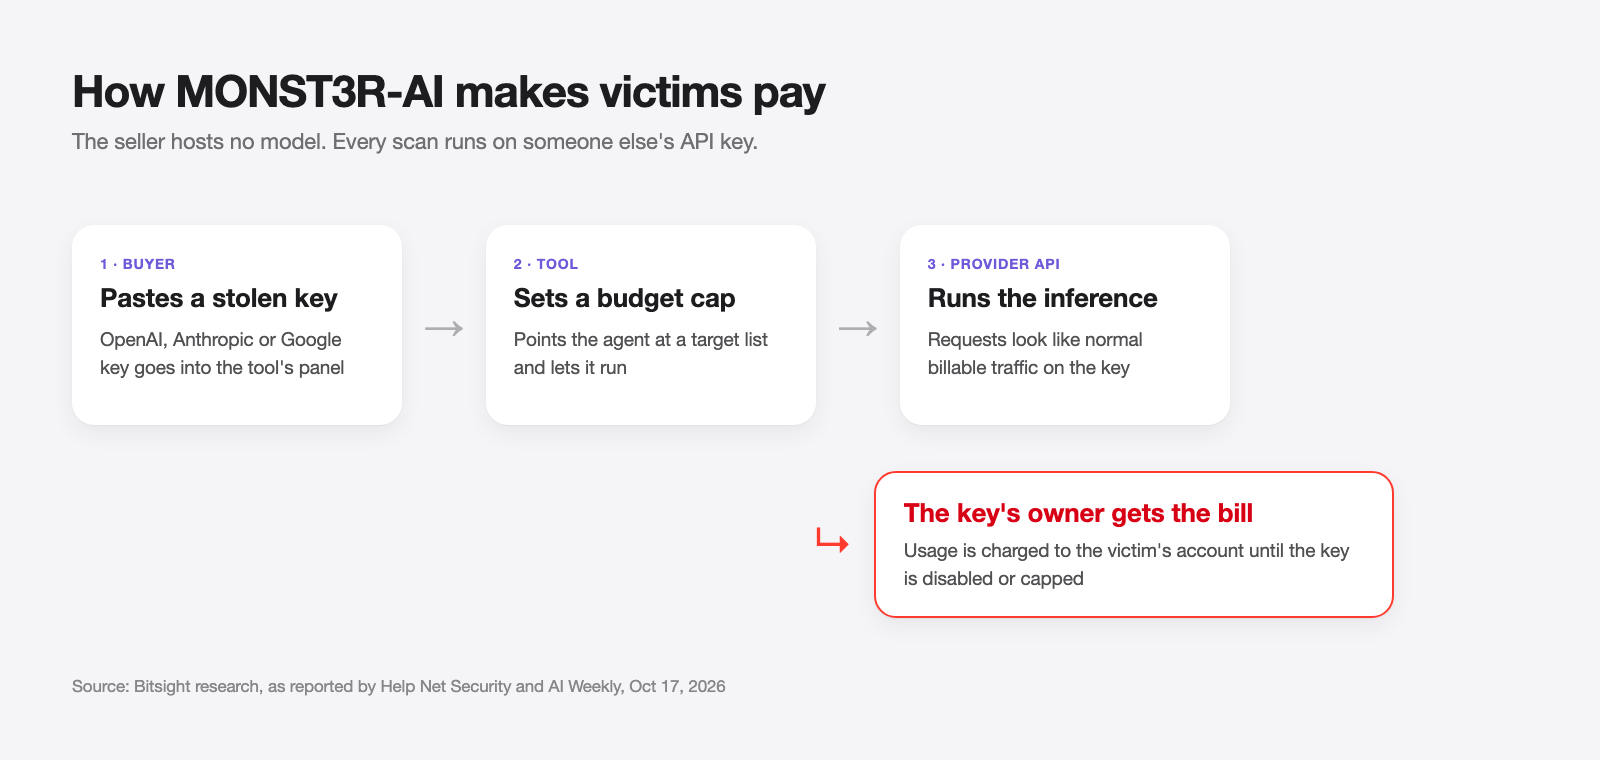
Kunci yang bocor bukan lagi sekadar tagihan yang mengejutkan. Kunci itu dapat membiayai kampanye serangan orang lain, dan setiap permintaan tampak seperti lalu lintas normal Anda.
Bagaimana kunci API AI bocor
Sebagian besar kunci yang dicuri tidak pernah "diretas." Kunci-kunci itu dipublikasikan secara tidak sengaja. Jalur yang umum:
| Jalur kebocoran | Bagaimana terjadinya | Perbaikan |
|---|---|---|
| Repositori publik | Kunci di-commit dalam kode, .env atau notebook |
Pemindaian rahasia dengan perlindungan push |
| Kode sisi klien | Kunci dikirim dalam bundel web atau aplikasi mobile | Panggil model hanya dari backend Anda |
| Log CI | Langkah build mencetak variabel env atau output debug | Masker rahasia, jangan pernah set -x di sekitarnya |
| Image container | .env disalin ke dalam lapisan image |
.dockerignore, suntikkan saat runtime |
| Konfigurasi agen dan MCP | Kunci ditempelkan ke konfigurasi server MCP atau file pengaturan agen, lalu disinkronkan atau dibagikan | Rujuk variabel env, bukan kunci literal |
| Chat dan tiket | Kunci ditempelkan ke Slack, issue, atau tiket dukungan | Rotasi setiap kunci yang keluar dari penyimpanan rahasia Anda |
Panduan kunci API Gemini dari Google menyatakan aturan sisi klien secara gamblang: kunci yang dikompilasi ke dalam aplikasi web atau mobile dapat diekstrak oleh pengguna, jadi jalankan proksi backend yang melakukan panggilan sebenarnya. Panduan kami tentang menyimpan kunci API membahas sisi penyimpanan lebih mendalam.
Konfigurasi agen memerlukan perhatian ekstra: file pengaturan MCP dan agen sering berakhir di repositori dotfile, screen share, dan laporan bug.
Cara mengetahui kunci Anda disalahgunakan
Tidak ada peringatan yang mengatakan "seorang penjahat sedang menggunakan ini." Perhatikan data penggunaan dan penagihan untuk:
- Lonjakan pengeluaran tanpa deployment di belakangnya. Biaya harian yang datar lalu berlipat ganda dalam semalam adalah tanda paling jelas.
- Model yang tidak Anda gunakan. Penggunaan pada keluarga model yang tidak pernah dipanggil produk Anda.
- Lalu lintas di luar jam kerja. Permintaan yang stabil pada pukul 3 pagi di zona waktu Anda dari kunci yang digunakan aplikasi siang hari.
- Error batas laju yang bukan Anda sebabkan. Orang lain menghabiskan kuota per menit Anda.
- Kunci atau proyek tak dikenal di halaman penggunaan. Halaman Usage di Google AI Studio mengelompokkan permintaan yang tidak dapat dicocokkan ke kunci bernama di bawah "(unknown keys)."
Pisahkan kunci cukup rinci sehingga satu lonjakan menunjuk ke satu kunci.
Cara melindungi kunci API OpenAI Anda
Diperiksa pada 28 Oktober 2026 terhadap dokumentasi pengembang OpenAI.
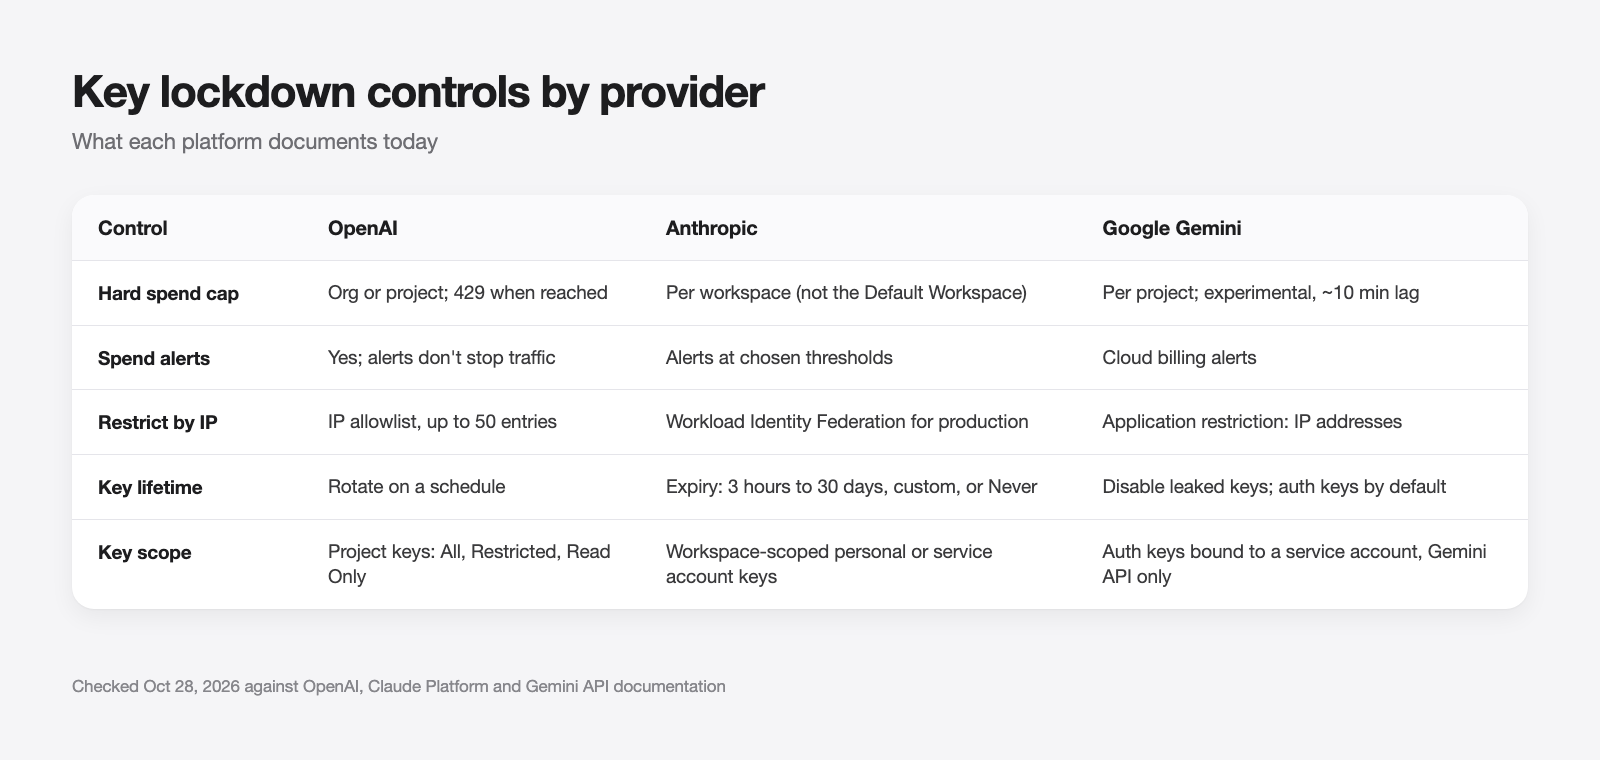
- Batas pengeluaran keras: menurut panduan batas pengeluaran, Anda dapat menetapkan batas bulanan untuk organisasi atau satu proyek dan mengaktifkan "Enforce a hard limit." Setelah pengeluaran yang terlacak mencapai batas tersebut, permintaan gagal dengan 429 dan kode
organization_spend_limit_exceededatauproject_spend_limit_exceeded. Penegakan tidak instan, sehingga pengeluaran dapat sedikit melebihi batas. - Peringatan pengeluaran: peringatan memberi tahu Anda tetapi tidak menghentikan lalu lintas. Gunakan keduanya, dengan peringatan yang ditetapkan jauh di bawah batas keras.
- Allowlist IP: allowlist IP menolak permintaan dari IP lain bahkan dengan kunci yang valid. Alat ini menerima hingga 50 alamat atau rentang CIDR, dapat diterapkan per proyek atau seluruh organisasi, dan panggilan yang diblokir mendapat HTTP 401 dengan
ip_not_authorized. Perubahan memerlukan waktu hingga 15 menit. - Satu proyek per aplikasi dan lingkungan: batas dan allowlist tingkat proyek hanya membantu jika kunci dipisahkan berdasarkan proyek.
- Izin kunci terbatas: panduan proyek OpenAI mencantumkan izin All (default), Restricted, dan Read Only untuk kunci milik pengguna. Berikan setiap kunci hanya apa yang dibutuhkan aplikasinya.
- Akses model per proyek: di bagian Limits sebuah proyek, Model usage memilih model mana yang dapat dipanggil proyek tersebut. Kunci yang dicuri kemudian tidak dapat berpindah ke model yang lebih mahal yang tidak pernah Anda gunakan.
Lihat panduan kunci API OpenAI kami.
Cara melindungi kunci API Anthropic Anda
Diperiksa pada 28 Oktober 2026 terhadap dokumentasi Claude Platform.
- Batas pengeluaran workspace: menurut dokumentasi Workspaces, Anda dapat membatasi pengeluaran bulanan per workspace dan mengonfigurasi peringatan pada ambang tertentu. Anda tidak dapat menetapkan batas pengeluaran pada Default Workspace, jadi tempatkan kunci produksi di workspace tersendiri.
- Batas laju workspace: batasi permintaan, token input, dan token output per menit untuk setiap workspace.
- Masa berlaku kunci: dokumentasi autentikasi memungkinkan Anda memilih masa berlaku saat pembuatan: 3 jam, 1 hari, 7 hari, 30 hari, durasi kustom, atau Never. Ini tidak dapat diubah nanti.
- Kunci berbasis identitas: kunci akun pribadi dan akun layanan berhenti berfungsi ketika pemiliknya dihapus. Anthropic menyebut kunci workspace sebagai warisan dan merekomendasikan Workload Identity Federation untuk produksi di platform cloud dan CI.
- Nonaktifkan versus hapus: Disable dapat dibalikkan dan menunjukkan kunci sebagai
inactive. Delete bersifat permanen. Nonaktifkan dulu ketika Anda ragu.
Lihat panduan kunci API Anthropic kami.
Cara melindungi kunci API Google Gemini Anda
Diperiksa pada 28 Oktober 2026 terhadap dokumentasi kunci API Gemini dan dokumentasi penagihan Google.
- Kunci auth: sejak 28 Mei 2026, kunci baru yang dibuat di Google AI Studio adalah kunci otorisasi yang terikat pada akun layanan, dibatasi ke API Gemini secara default. Google menyatakan kunci ini disertai penegakan yang cepat terhadap kunci bocor yang dideteksi oleh sistemnya.
- Tidak ada kunci tanpa pembatasan: API Gemini menolak permintaan dari kunci standar yang tidak dibatasi. Batasi kunci lama ke API Gemini di AI Studio, atau migrasikan ke kunci auth.
- Pembatasan aplikasi: di halaman kredensial konsol Cloud, batasi kunci ke alamat IP tertentu.
- Batas pengeluaran proyek: tetapkan batas bulanan per proyek di halaman Spend AI Studio. Google melabeli ini sebagai eksperimental dan memperingatkan kelebihan biaya selama penundaan penagihan sekitar 10 menit.
Daftar periksa penguncian untuk setiap penyedia
Jalankan ini sekali untuk setiap kunci yang Anda miliki:
- Inventaris. Daftarkan setiap kunci, aplikasi yang menggunakannya, dan di mana kunci disimpan.
- Pisahkan. Satu proyek atau workspace per aplikasi dan lingkungan, sehingga lonjakan menyebutkan sumbernya.
- Batasi. Tetapkan batas bulanan yang keras dan peringatan yang lebih awal.
- Restriksi. Allowlist IP atau pembatasan aplikasi di mana pun egress Anda tetap.
- Berlaku atau rotasi. Masa berlaku pendek di mana penyedia mendukungnya; jadwal rotasi di mana tidak.
- Pindai. Pola pemindaian rahasia GitHub mencakup kunci API OpenAI, Anthropic, dan Google Gemini, dan kunci OpenAI mendukung perlindungan push. Postingan kami tentang memeriksa kunci API yang bocor membahas pemindai yang dapat Anda jalankan secara lokal.
- Utamakan kredensial berumur pendek. Anthropic dan OpenAI keduanya mendokumentasikan workload identity federation untuk produksi.
Untuk sisi kebijakan, lihat praktik terbaik pengelolaan kunci API.
Apa yang harus dilakukan pada jam pertama setelah kebocoran
Kecepatan mengalahkan akar penyebab. Secara berurutan:
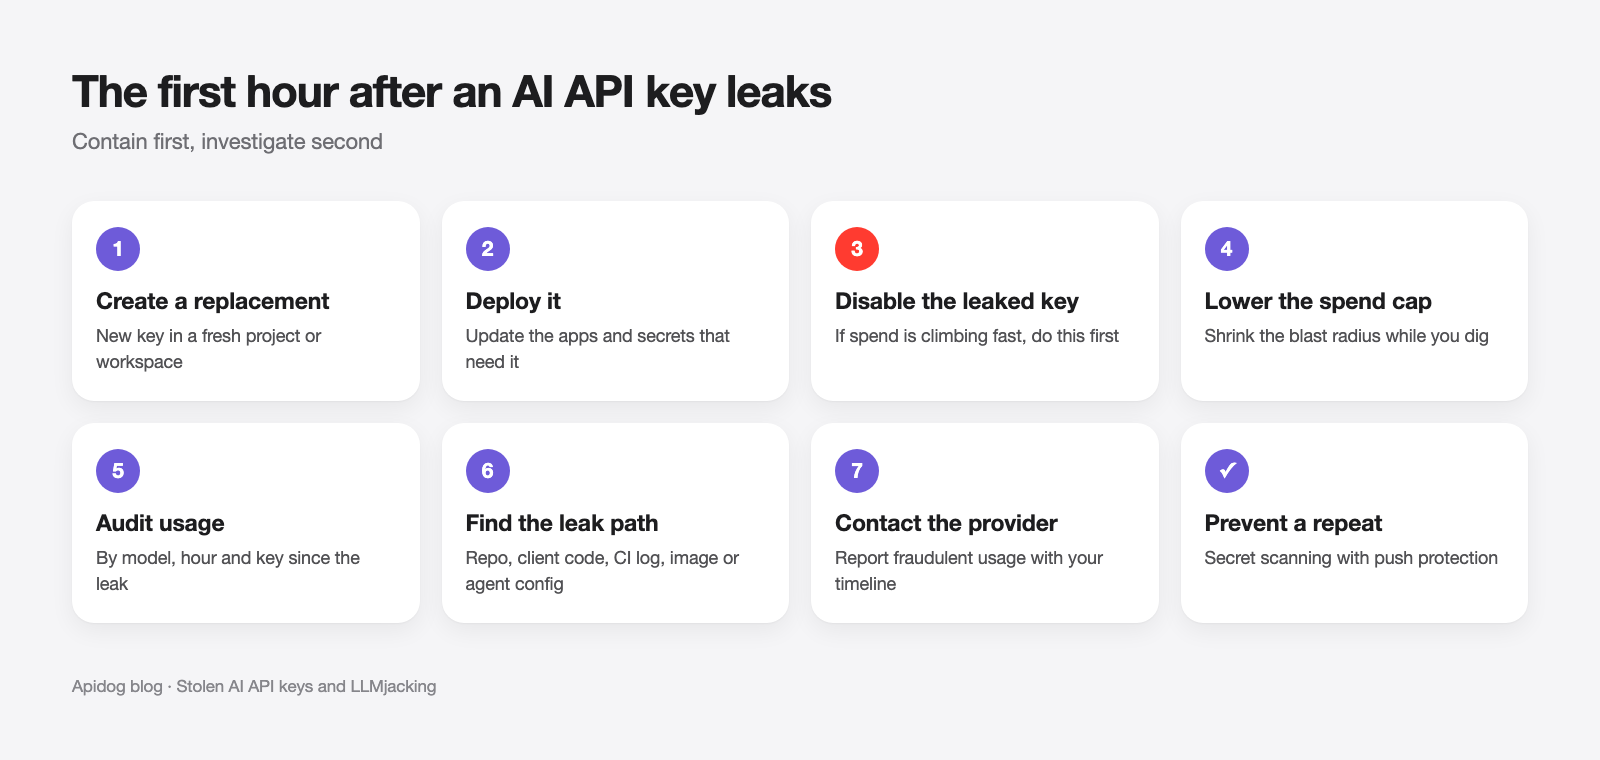
- Buat kunci pengganti di proyek atau workspace baru.
- Terapkan ke aplikasi yang membutuhkannya.
- Nonaktifkan kunci yang bocor. Daftar periksa kebocoran Google menyatakan untuk menonaktifkan kunci lama hanya setelah kunci baru diverifikasi, untuk menghindari downtime. Jika pengeluaran naik dengan cepat, nonaktifkan dulu dan terima gangguan layanan.
- Turunkan batas pengeluaran pada proyek yang terdampak selama Anda menyelidiki.
- Audit penggunaan berdasarkan model, jam, dan kunci untuk rentang waktu sejak kebocoran.
- Temukan jalur kebocoran menggunakan tabel di atas, dan bersihkan dari riwayat git.
- Hubungi penyedia tentang penggunaan curang setelah Anda memiliki linimasa.
Biarkan agen coding Anda menguji penanganan kunci dengan Apidog CLI
Proksi backend Anda ke OpenAI, Anthropic, atau Gemini adalah tempat penanganan kunci rusak: proksi menerima panggilan tanpa autentikasi, atau mencetak kunci penyedia di badan error. Biarkan agen coding Anda menulis dan menjalankan pengujian untuk itu dengan Apidog CLI, dengan rahasia dijauhkan dari definisi pengujian.
Siapkan sekali:
npm install -g apidog-cli@latest
apidog login --with-token <YOUR_TOKEN>
npx -y skills add https://apidog.com   # pick your agent when prompted
Kemudian berikan satu prompt kepada agen Anda:
In Apidog project <id>, create a test case for POST /v1/ai/chat on our proxy.
Assert: no Authorization header returns 401, a bad token returns 401, a valid
token returns 200, and no response body contains "sk-" or "AIza". Read the
token from the {{PROXY_TOKEN}} environment variable, never hardcode it.
Then run it against the staging environment and summarize failures.
Agen membaca skema payload, memvalidasinya, membuat kasus, dan menjalankannya:
apidog cli-schema get test-case-create
apidog test-case category --project <id>
apidog cli-schema validate test-case-create --file case.json
apidog test-case create --project <id> --file case.json
apidog run --test-case <caseId> --project <id> -e <envId> \
  --env-var "PROXY_TOKEN=$PROXY_TOKEN" -r cli,junit
--env-var meneruskan token saat runtime, sehingga token tidak pernah berada di spec atau repositori. Baris apidog run yang sama dapat dimasukkan ke CI; lihat Apidog CLI dalam pipeline CI/CD dan Apidog CLI di Claude Code.
FAQ
Apa itu LLMjacking? Ini adalah penggunaan kredensial LLM yang dicuri, biasanya kunci API, untuk menjalankan inferensi yang dibayar pemiliknya. Penyerang menjual kembali aksesnya atau, seperti pada MONST3R-AI, menggunakannya untuk menjalankan agen serangan.
Bisakah kunci API AI yang dicuri benar-benar membiayai alat peretasan? Ya. Bitsight melaporkan bahwa pembeli MONST3R-AI menempelkan kunci OpenAI, Anthropic, atau Google yang dicuri ke panelnya, dan penjual tidak menghosting model apa pun, sehingga korban yang membayar. Hasil yang diklaim penjual tidak terverifikasi.
Apakah batas pengeluaran menghentikan kunci yang dicuri? Batas keras menghentikan pengeluaran pada batas tersebut, tetapi tidak secara instan. OpenAI dan Google keduanya mencatat kelebihan kecil selama batas menyebar. Peringatan pengeluaran saja tidak pernah menghentikan lalu lintas.
Bisakah saya menaruh kunci API OpenAI di kode frontend? Tidak. Apa pun yang dikirim ke browser atau aplikasi mobile dapat diekstrak. Panggil model dari backend Anda.
Apakah GitHub akan menangkap kunci AI yang bocor? Pemindaian rahasia GitHub mendeteksi pola kunci API OpenAI, Anthropic, dan Google Gemini. Aktifkan perlindungan push sehingga commit dengan kunci diblokir sebelum menjadi publik.