
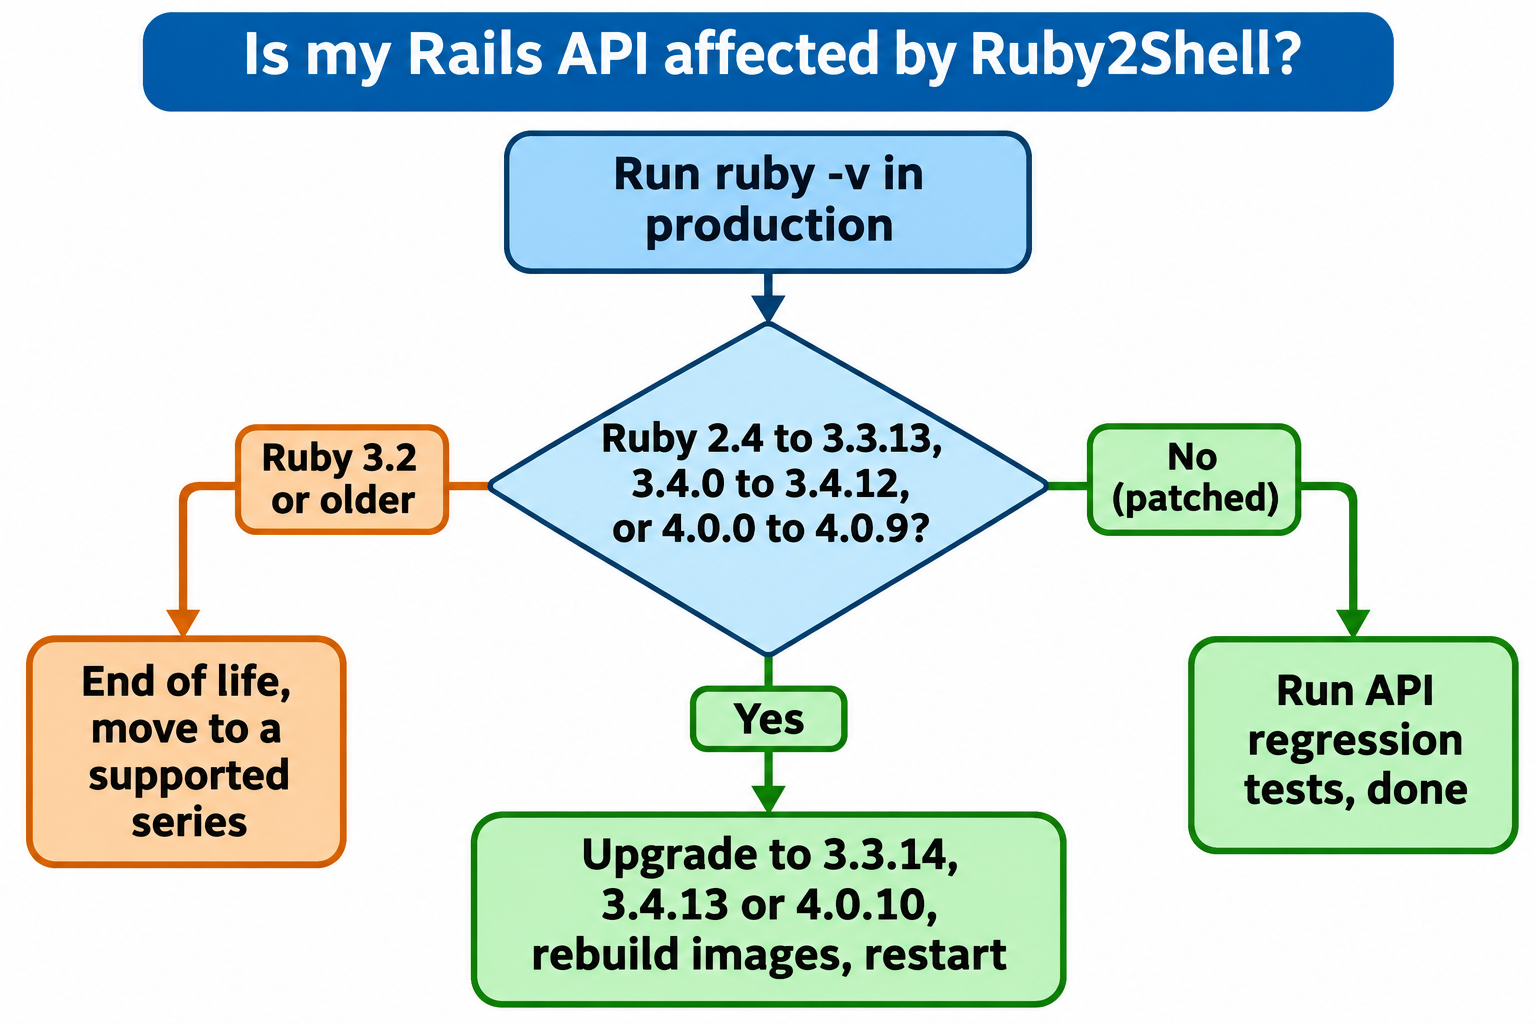
Kerentanan RCE Rails yang ramai dibicarakan minggu ini adalah Ruby2Shell (ditulis "Ruby2ßhell" oleh penemunya), tercatat sebagai CVE-2026-132825 dan GHSA-34m4-m9fh-gqp5. Ini adalah heap overflow satu byte pada konversi huruf besar-kecil string di Ruby yang, menurut para penelitinya, dapat dijangkau tanpa autentikasi pada aplikasi Rails bawaan. API Anda terdampak jika berjalan di Ruby 2.4.0 hingga 3.3.13, 3.4.0 hingga 3.4.12, atau 4.0.0 hingga 4.0.9. Perbaikannya adalah upgrade Ruby ke 3.3.14, 3.4.13, atau 4.0.10, bukan update gem.
Jawaban singkat: apakah saya terdampak?
- Jalankan
ruby -vdi dalam environment yang benar-benar melayani API Anda (container, VM, atau dyno), bukan di laptop Anda. - Jika versinya berada di salah satu dari tiga rentang di atas, Anda terekspos.
- Upgrade Ruby, rebuild semua image, restart semua app server, lalu jalankan kembali test API Anda.
Apa itu kerentanan RCE Rails Ruby2Shell?
Ruby2Shell adalah heap buffer overflow satu byte di kode yang digunakan Ruby untuk mengubah huruf besar-kecil string pada encoding satu byte lama seperti ISO-8859-x dan Windows-125x. Veria Labs memberinya rating Critical, dapat dijangkau melalui jaringan tanpa autentikasi, dan menyatakan bahwa Rails serta Sinatra bergaya klasik dapat mengaksesnya dalam konfigurasi default.
Akar masalahnya kecil. Sebagian besar encoding satu byte tidak memiliki bentuk kapital untuk sharp s Jerman, "ß", sehingga saat di-upcase, ia menulis dua byte, yaitu "SS". Loop yang melakukan ini hanya memeriksa ruang untuk satu byte. Ruby mengalokasikan buffer output sebesar panjang input ditambah 20 byte, sehingga menurut penulisan Veria, input dengan 21 karakter "ß" akan meluapkan buffer tersebut satu byte.
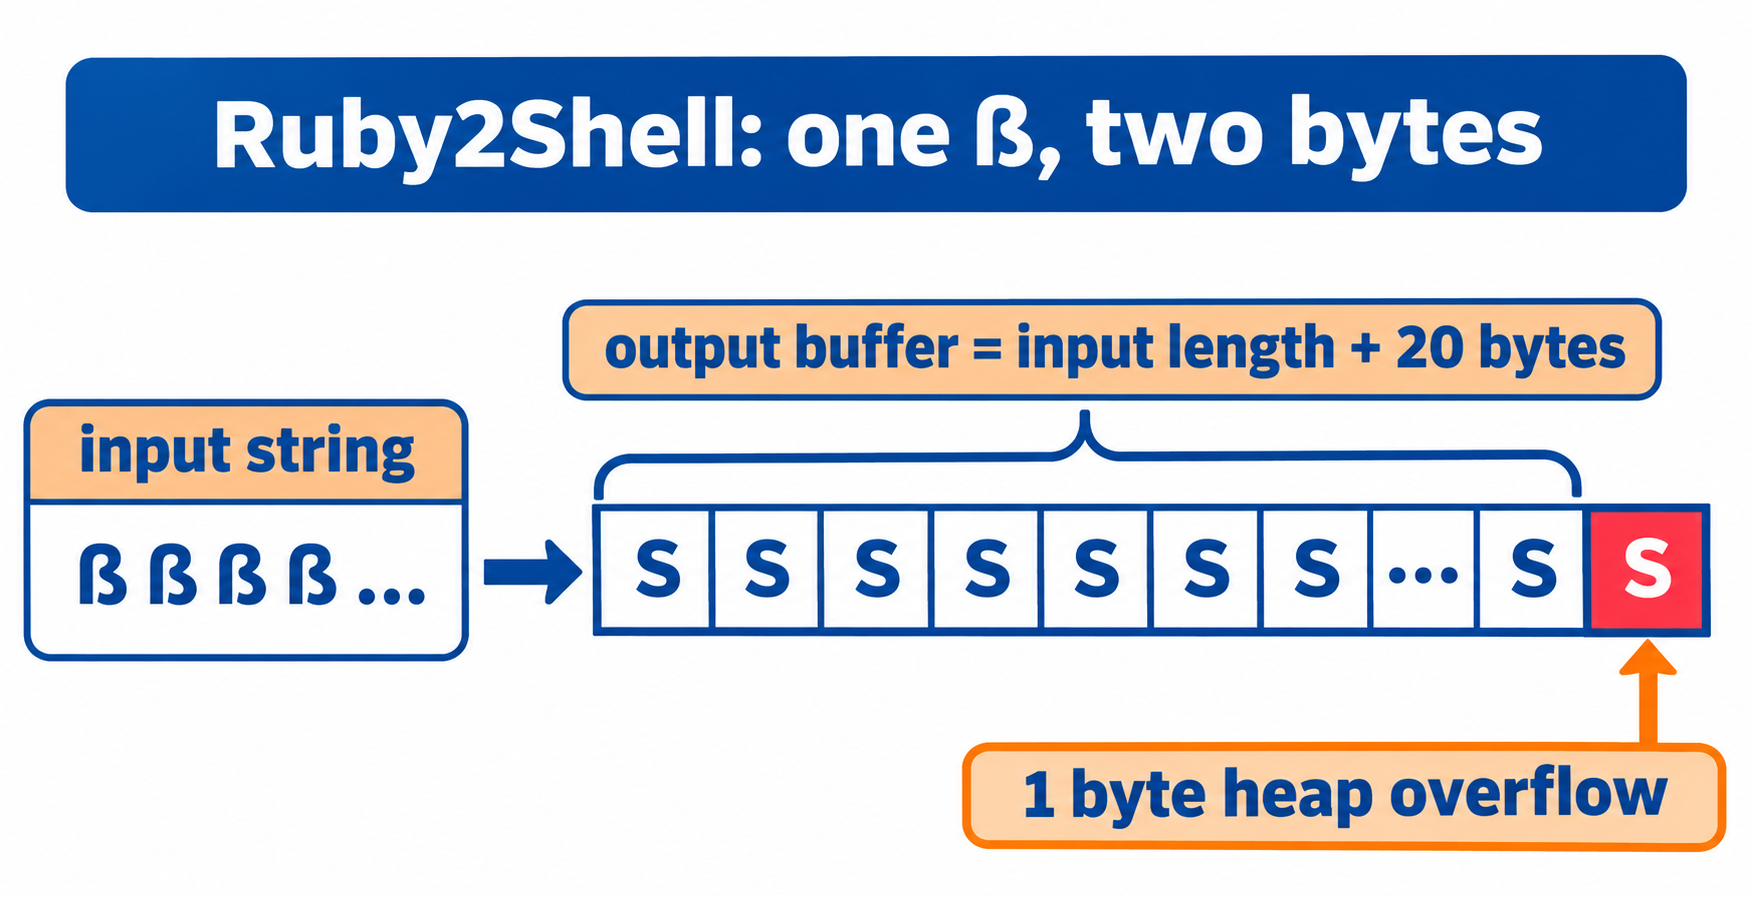
Overflow ini tercapai melalui upcase, swapcase, downcase(:fold), dan casecmp?. String UTF-8 mengambil jalur kode yang berbeda dan tidak terdampak. Bug ini ada di Ruby sejak versi 2.4.0.
Ruby menerbitkan security advisory-nya pada 18 November 2026, bersama dengan enam kerentanan lain di mesin regular expression dan konversi huruf besar-kecil string. Ruby menyatakan mengetahui adanya proof of concept yang menggunakan celah ini untuk remote code execution "dalam beberapa skenario". Veria Labs menyatakan menjadi yang pertama mendemonstrasikan RCE pada Rails bawaan dan berencana menerbitkan exploit-nya pada 25 November 2026, atau lebih lambat jika vendor besar belum merilis perbaikan pada saat itu.
Tanggal itulah tenggat waktu Anda yang sebenarnya: begitu exploit dipublikasikan, memindai API Rails yang belum ditambal menjadi sangat mudah dan murah.
Versi Ruby dan Rails mana yang terdampak?
Tabel ini menggabungkan advisory Ruby dengan tabel perangkat lunak terdampak dari Veria Labs, per 20 November 2026.
| Seri Ruby | Terdampak | Diperbaiki di |
|---|---|---|
| 4.0 | 4.0.0 hingga 4.0.9 | 4.0.10 |
| 3.4 | 3.4.0 hingga 3.4.12 | 3.4.13 |
| 3.3 | 3.3.0 hingga 3.3.13 | 3.3.14 |
| 3.2 dan lebih lama | Semua rilis sejak 2.4.0 | Tidak ada perbaikan (end of life) |
Versi Rails tidak berpengaruh di sini. Bug ini berada di interpreter, jadi bundle update rails tidak mengubah apa pun. Aplikasi Rails 8 di Ruby 3.4.12 rentan; aplikasi Rails 6.1 di Ruby 3.3.14 tidak.
Veria Labs mencantumkan Rails dan Sinatra bergaya klasik sebagai terdampak dalam konfigurasi defaultnya. Framework lain dan aplikasi Rack polos tidak terekspos secara default, tetapi kode apa pun yang melakukan upcase pada string tidak tepercaya dalam encoding lama tetap bisa mengenai bug ini.
Ruby 3.2 dan lebih lama tidak mendapat patch. Jika sebuah layanan masih di 3.1 atau 3.2, Ruby2Shell mengubah "kita upgrade kuartal depan" menjadi pekerjaan minggu ini.
Cara memeriksa apakah API Rails Anda terdampak
Jebakannya adalah memeriksa di tempat yang salah: Ruby di laptop Anda, atau yang tercantum di .ruby-version, bisa berbeda dari yang dijalankan di produksi.
Langkah 1: Baca versi dari environment yang berjalan
Tanyakan pada proses yang melayani traffic. Pilih baris yang sesuai dengan hosting Anda:
# Docker / Kubernetes
docker exec <container> ruby -v
kubectl exec deploy/<api-deployment> -- ruby -v

# Platform bergaya Heroku
heroku run ruby -v -a <app-name>

# VM atau host bare-metal, sebagai user aplikasi
sudo -u deploy bash -lc 'cd /srv/api/current && bundle exec ruby -v'
Langkah 2: Bandingkan dengan rilis yang sudah diperbaiki
Untuk banyak layanan, tempelkan one-liner ini ke setiap environment. Hanya menggunakan Gem::Version, yang disertakan dengan Ruby:
ruby -e '
fixed = { "3.3" => "3.3.14", "3.4" => "3.4.13", "4.0" => "4.0.10" }
v = Gem::Version.new(RUBY_VERSION)
series = RUBY_VERSION.split(".").first(2).join(".")
if v < Gem::Version.new("2.4.0")
  puts "#{RUBY_VERSION}: outside the Ruby2Shell range, but end of life"
elsif fixed[series] && v >= Gem::Version.new(fixed[series])
  puts "#{RUBY_VERSION}: patched"
else
  puts "#{RUBY_VERSION}: VULNERABLE, upgrade Ruby"
end'
Skrip ini mencetak satu baris, misalnya 3.4.12: VULNERABLE, upgrade Ruby. Apa pun di 3.2 atau lebih lama juga dilaporkan rentan, dan itu memang benar: tidak ada rilis perbaikan di seri tersebut.
Langkah 3: Temukan semua tempat versi Ruby dikunci
Produksi memberi tahu Anda kondisi hari ini. Repo Anda memberi tahu apa yang akan dirilis pada deploy berikutnya. Cari semua ini:
.ruby-versiondan.tool-versions(rbenv, asdf, mise)- baris
rubydiGemfileAnda - bagian
RUBY VERSIONdi dekat bagian bawahGemfile.lock - baris
FROM ruby:...di setiapDockerfile, termasuk multi-stage build - konfigurasi CI seperti
ruby-version:di workflow GitHub Actions - pengaturan buildpack atau platform yang mengunci versi Ruby
grep -rnE "ruby[-_]version|^ruby |FROM ruby:|RUBY VERSION" \
  --include="*.yml" --include="*.yaml" --include="Dockerfile*" \
  --include="Gemfile*" --include=".ruby-version" --include=".tool-versions" .
Langkah 4: Jangan lupakan Ruby yang tidak Anda instal
Tools yang di-host sendiri membundel Ruby mereka sendiri, jadi meng-upgrade Ruby sistem tidak akan membantu. Tabel Veria Labs, diperbarui 20 November 2026 pukul 01:59 UTC, berbunyi:
| Perangkat lunak | Status | Diperbaiki di |
|---|---|---|
| GitLab | 19.6.0 dan sebelumnya rentan | Belum ada rilis perbaikan |
| GitHub Enterprise Server | 3.22.5 dan sebelumnya rentan | Belum ada rilis perbaikan |
| Chatwoot | 4.20.0 dan sebelumnya rentan | Belum ada rilis perbaikan |
| Mastodon | 4.7.5 dan sebelumnya | 4.7.6, 4.6.12, 4.5.22, 4.4.29 |
| OpenProject | 17.9.7 dan sebelumnya | 17.9.8, 17.8.3 |
| Discourse | base image sebelum 2.0.20261119-0203 | 2.0.20261119-0203 |
Untuk produk yang belum punya perbaikan, panduan Aikido menyarankan untuk menarik server dari internet publik, diletakkan di belakang VPN atau IP allowlist, sampai vendor merilis perbaikannya.
Cara menambal Ruby2Shell tanpa merusak API Anda
Ruby tidak mencantumkan workaround apa pun, jadi patch-lah satu-satunya perbaikan. Berikut urutan yang menghindari kejutan:
- Perbarui pin versi. Set
.ruby-version, barisrubydiGemfile, dan semuaruby-versiondi CI ke 3.3.14, 3.4.13, atau 4.0.10, tetap di seri Anda saat ini. - Segarkan lockfile. Jalankan
bundle installagar bagianRUBY VERSIONdiGemfile.lockikut cocok. - Rebuild image dari base yang sudah ditambal. Arahkan
FROM ruby:ke tag yang menyertakan patch release yang sudah diperbaiki (periksa daftar tag di Docker Hub sebelum mengunci), dan rebuild dengan--pullagar layer lama yang di-cache tidak lolos masuk kembali. - Restart semua proses. Puma, Sidekiq, cron runner, dan console sekali pakai semuanya tetap menyimpan interpreter lama di memori sampai di-restart.
- Jalankan kembali Langkah 1 di produksi. Percayalah pada
ruby -vdari container yang berjalan, bukan pada pull request yang sudah di-merge.
Rilis yang sama memperbaiki enam bug regexp dan string lainnya, yang menyentuh kode yang sangat diandalkan oleh API: parsing parameter, validasi, dan pencarian case-insensitive. Jalankan test API Anda terhadap staging sebelum mempromosikan build.
Biarkan coding agent Anda memverifikasi API yang sudah ditambal dengan Apidog CLI
Anda sudah punya coding agent terbuka untuk memperbarui pin Ruby. Biarkan agent yang sama membuktikan bahwa build yang sudah ditambal mengembalikan apa yang diharapkan klien Anda, alih-alih mengklik endpoint satu per satu sendiri. Apidog CLI memberi Claude Code, Codex, Cursor, atau OpenCode cara yang dapat di-skrip untuk mengimpor spesifikasi API Anda, menulis test case, dan menjalankannya terhadap environment mana pun.
Penyiapannya hanya tiga perintah:
npm install -g apidog-cli@latest
apidog login --with-token <YOUR_TOKEN>
npx -y skills add https://apidog.com   # pilih agent Anda saat diminta
Jika aplikasi Rails Anda mengekspor file OpenAPI (misalnya dengan rswag), berikan satu prompt ke agent Anda:
Import openapi.yaml into Apidog project <id>. Create test cases for our five
most-used endpoints, including GET /api/v1/users/:id and POST /api/v1/orders,
that assert status codes, response schemas and that names containing non-ASCII
characters (like "Straße") round-trip unchanged. Run them against staging after
the Ruby 3.4.13 deploy and summarize any failures.
Agent membaca schema payload, memvalidasinya, dan menjalankan rangkaian test. Ini adalah perintah-perintah yang ia gunakan:
apidog import --project <id> --format openapi --file ./openapi.yaml
apidog cli-schema get test-case-create
apidog cli-schema validate test-case-create --file case.json
apidog test-case create --project <id> --file case.json
apidog run --test-case <caseId> --project <id> -e <stagingEnvId> -r cli,json
Pengecekan non-ASCII bukanlah pengujian exploit, dan memang seharusnya bukan: jangan tembakkan payload overflow buatan ke produksi. Ini adalah regression check pada jalur kode yang disentuh oleh patch. Setelah lolos di staging, masukkan langkah apidog run ... -r junit yang sama ke CI agar bump Ruby berikutnya mendapat pengecekan yang sama secara otomatis. Panduan CI/CD Apidog CLI menunjukkan penyiapan pipeline-nya, dan Apidog CLI di Claude Code membahas sisi agent-nya. Apidog Free mencakup hingga 4 pengguna, cukup bagi tim backend kecil untuk menjalankan ini hari ini.
Perbandingan Ruby2Shell dengan RCE runtime lainnya yang baru-baru ini
Ruby2Shell menyusul dua RCE level runtime lain yang sudah dibahas di sini sejak Oktober. Pada ketiganya, bug berada di runtime, sehingga update framework dan package tidak berpengaruh.
| Bug | Layer | Apa yang perlu di-upgrade |
|---|---|---|
| Ruby2Shell (CVE-2026-132825) | Konversi huruf besar-kecil string Ruby | Ruby ke 3.3.14, 3.4.13, atau 4.0.10 |
| PHP2Shell (CVE-2026-109618, CVE-2026-109619) | Interpreter PHP | PHP ke 8.5.12, 8.4.27, 8.3.36, atau 8.2.35 |
| Node.js Brotli RCE (CVE-2026-111497) | Decoder Brotli Node.js | Node.js itu sendiri |
Jika tim Anda menjalankan stack poliglot, buat satu inventaris versi runtime per layanan. Setiap bug di atas dimulai dari pertanyaan yang sama: versi berapa yang sebenarnya dijalankan di produksi? Untuk pendekatan yang lebih luas, lihat deteksi kerentanan API otomatis.
FAQ
Apakah update gem Rails memperbaiki Ruby2Shell? Tidak. Bug ini ada di interpreter Ruby, jadi bundle update rails tidak menyentuhnya. Anda membutuhkan Ruby 3.3.14, 3.4.13, atau 4.0.10, ditambah image yang di-rebuild dan proses yang di-restart.
Apakah aplikasi saya aman jika hanya menggunakan UTF-8? Veria Labs menyatakan string UTF-8 mengambil jalur kode yang berbeda dan tidak terdampak. Namun Veria juga menyatakan Rails dan Sinatra klasik dapat mengakses kode yang rentan dalam konfigurasi defaultnya, jadi asumsi "kita hanya pakai UTF-8" bukan alasan untuk melewatkan upgrade.
Apakah sudah ada exploit publik untuk Ruby2Shell? Belum ada, per 20 November 2026. Ruby menyatakan mengetahui adanya proof of concept untuk RCE dalam beberapa skenario, dan Veria Labs berencana menerbitkan exploit Rails bawaannya pada 25 November 2026, atau lebih lambat jika vendor belum merilis perbaikan.
Bagaimana jika saya di Ruby 3.2 atau lebih lama? Ruby 3.2 dan sebelumnya sudah end of life dan tidak akan menerima perbaikan. Pindah ke 3.3.14 atau lebih baru, idealnya 3.4.13 atau 4.0.10, dan perlakukan upgrade ini sebagai hal mendesak.
Bagaimana cara memeriksa eksposur Ruby2Shell di GitLab atau Mastodon? Produk-produk tersebut membundel Ruby mereka sendiri. Periksa catatan rilis vendor untuk versi yang sudah diperbaiki. Jika belum ada, batasi akses dengan VPN atau IP allowlist sampai perbaikannya dirilis.
Apakah upgrade Ruby memperbaiki hal lain? Ya. Ruby 3.3.14, 3.4.13, dan 4.0.10 juga memperbaiki enam kerentanan regexp dan konversi huruf besar-kecil string lain yang tercantum dalam advisory Ruby yang sama, jadi satu upgrade mencakup ketujuh kerentanan tersebut.