
Pada 10 Agustus 2026, OpenAI membagi program keamanan siber Daybreak-nya menjadi dua tingkatan akses, Biru dan Merah, dan keduanya bukan produk yang sama. Biru memberikan versi GPT-5.6 Sol tanpa guardrail kepada pembela yang disetujui. Merah memberikan model siber yang dilatih khusus kepada tim keamanan yang telah diverifikasi, termasuk GPT-5.6-Cyber yang baru. Panduan ini menjelaskan perbedaannya, untuk siapa setiap tingkatan, dan bagaimana akses sebenarnya bekerja.
Jika Anda memutuskan untuk mendaftar yang mana, versi singkatnya adalah: sebagian besar pembela menginginkan Biru, dan hanya tim yang melakukan penelitian ofensif yang berwenang yang membutuhkan Merah. Namun, detailnya penting, karena kedua tingkatan tersebut berperilaku sangat berbeda pada perintah yang sangat bergantung pada pekerjaan keamanan.
button
Jawaban cepat
| Daybreak Biru | Daybreak Merah | |
|---|---|---|
| Model yang Anda dapatkan | GPT-5.6 Sol, guardrail dihapus | Model siber yang dilatih khusus, termasuk GPT-5.6-Cyber |
| Dibangun untuk | Pekerjaan defensif | Penelitian dan validasi ofensif |
| Tugas umum | Penemuan kerentanan, tinjauan kode aman, analisis malware, respons insiden, validasi patch | Penelitian kerentanan, validasi eksploitasi, pengujian penetrasi |
| Tingkat penyelesaian siber-lanjutan | 2.0% | 95.0% |
| Rekomendasi OpenAI | Titik awal bagi sebagian besar pembela | Hanya untuk tim dengan cakupan ofensif yang berwenang |
Baris tingkat penyelesaian adalah yang perlu diperhatikan. Lebih lanjut tentang apa yang diukurnya di bawah ini.
Apa itu Daybreak
Daybreak adalah program OpenAI untuk menempatkan kapabilitas siber terdepan di tangan pembela yang tepercaya. Premisnya, dalam kata-kata OpenAI dalam pengumuman ekspansi Daybreak, adalah bahwa penyerang akan menggunakan AI untuk melancarkan serangan siber dengan kecepatan dan skala, sehingga pembela membutuhkan alat yang sebanding sebelum itu terjadi. Kami telah membahas program yang lebih luas sebelumnya di OpenAI Daybreak vs Claude Mythos; artikel ini secara khusus membahas struktur dua tingkat yang baru.
Masalah yang diselesaikan oleh tingkatan ini adalah guardrail. Dalam produksi normal, OpenAI menyaring permintaan terkait keamanan siber untuk mencegah penyalahgunaan. Penyaringan tersebut juga memblokir pekerjaan defensif yang sah, seperti meminta model untuk menganalisis malware hidup atau mempertimbangkan eksploitasi dalam sistem yang Anda berwenang untuk mengujinya. Biru dan Merah adalah dua jumlah "guardrail dimatikan" yang berbeda, yang disesuaikan dengan dua tingkat pekerjaan yang berwenang yang berbeda.
Daybreak Biru: Sol tanpa guardrail untuk pembela
Daybreak Biru memberikan Anda GPT-5.6 Sol, model unggulan yang sama yang tersedia melalui API normal, tetapi dengan guardrail siber tingkat sistem produksi yang dihapus. Tidak ada yang berubah tentang pelatihan dasar model; Anda mendapatkan Sol standar dengan lebih sedikit penolakan pada perintah keamanan defensif.
Itu mencakup sebagian besar pekerjaan keamanan nyata:
- Penemuan kerentanan dan tinjauan kode aman
- Analisis malware dan rekayasa balik
- Deteksi insiden, respons, dan investigasi
- Manajemen kerentanan dan penilaian keamanan
- Validasi patch
OpenAI merekomendasikan Biru sebagai titik awal bagi sebagian besar pembela, dan itulah saran yang jujur. Jika pekerjaan Anda adalah melindungi sistem daripada menyerang mereka, Biru menghilangkan gesekan tanpa memberikan Anda mesin pembuat eksploitasi yang tidak Anda butuhkan.
Daybreak Merah: model siber, termasuk GPT-5.6-Cyber
Daybreak Merah berada pada tingkat yang berbeda. Ini memberi Anda model siber OpenAI yang dilatih khusus, dan yang utama adalah GPT-5.6-Cyber, yang dibangun di atas Sol tetapi dilatih untuk mengurangi penolakan pada tugas-tugas dwi-fungsi berisiko tinggi dan untuk berkinerja lebih baik dalam pengembangan eksploitasi dan penemuan zero-day.
Bahkan dengan guardrail Biru yang dimatikan, Sol masih menolak perintah yang paling sensitif, seperti menghasilkan rantai eksploitasi yang berfungsi terhadap sistem produksi. Model Merah dilatih untuk menyelesaikan jenis permintaan tersebut bagi peneliti yang berwenang. Ini ditujukan untuk:
- Penelitian kerentanan pada target nyata
- Validasi eksploitasi dan pengembangan proof-of-concept
- Pengujian penetrasi yang terlingkup dan latihan tim merah
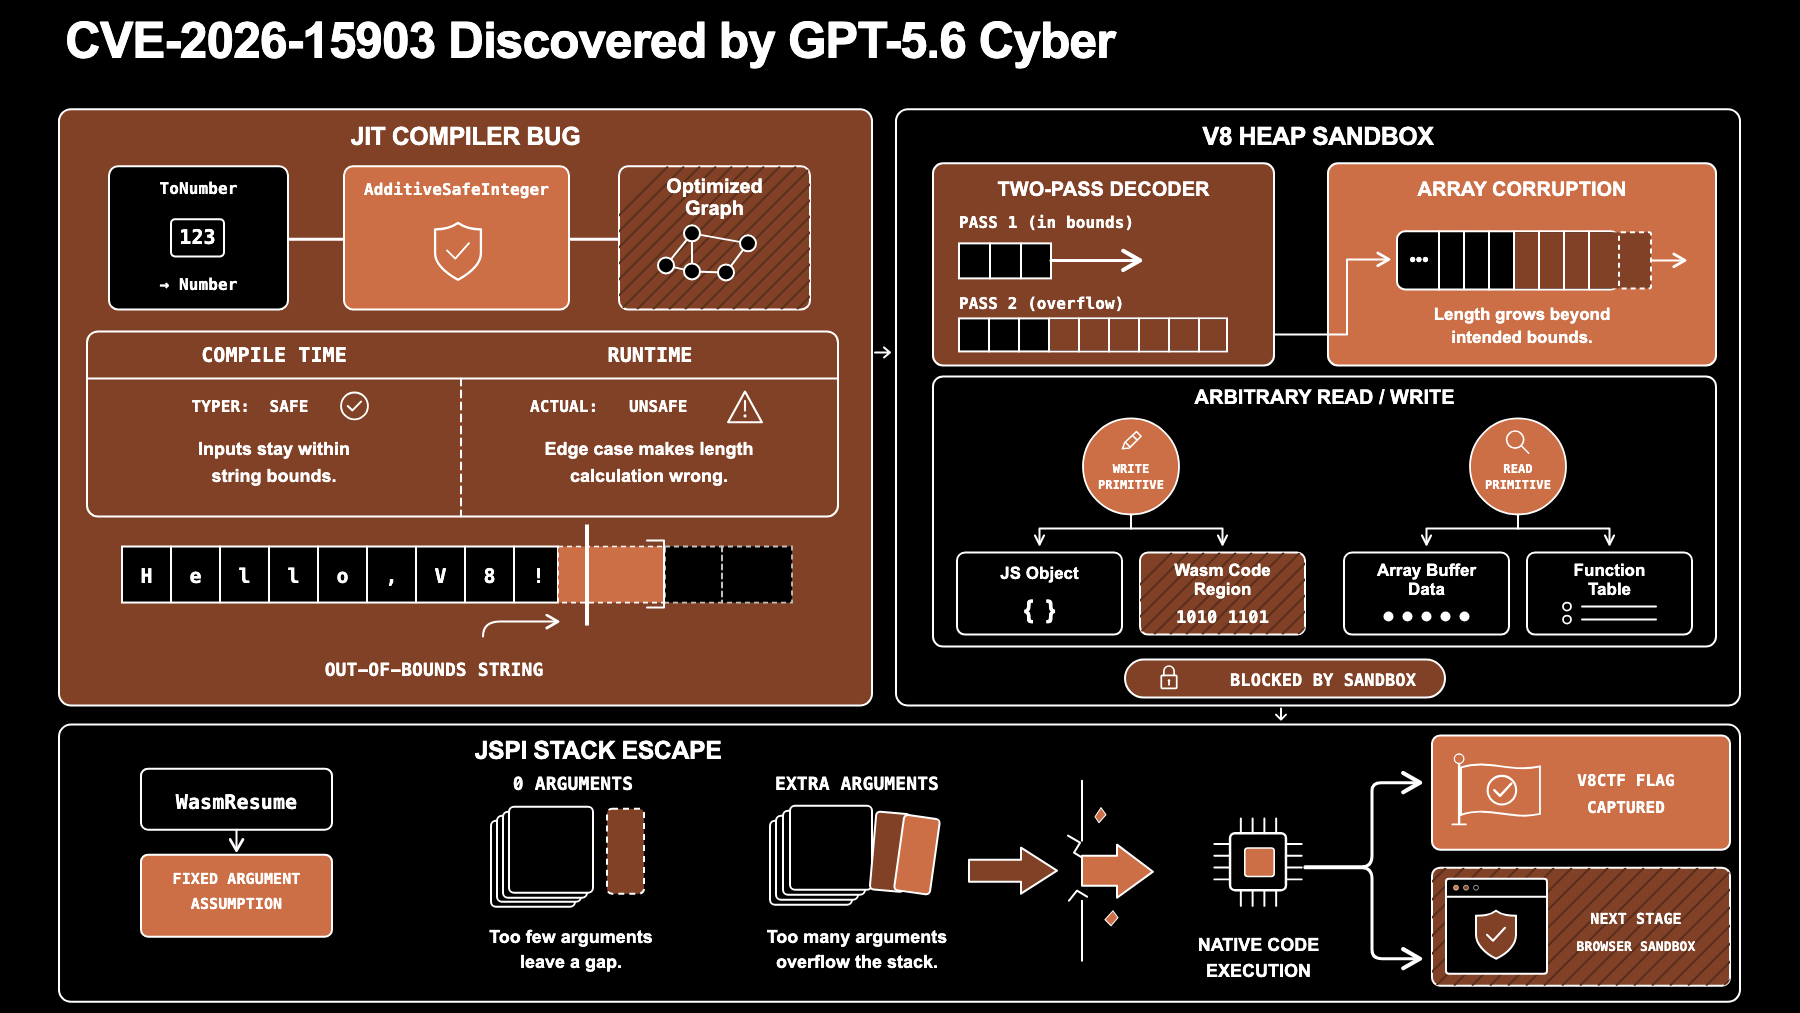
Ini adalah tingkatan yang menghasilkan temuan peluncuran OpenAI: dua kerentanan V8 berantai di Chrome (CVE-2026-15903), ditambah masalah yang dilaporkan di seluruh OS seluler, basis data, dan kernel OS. Kuat, dan aksesnya pun dibatasi sesuai.
Angka yang memisahkan mereka
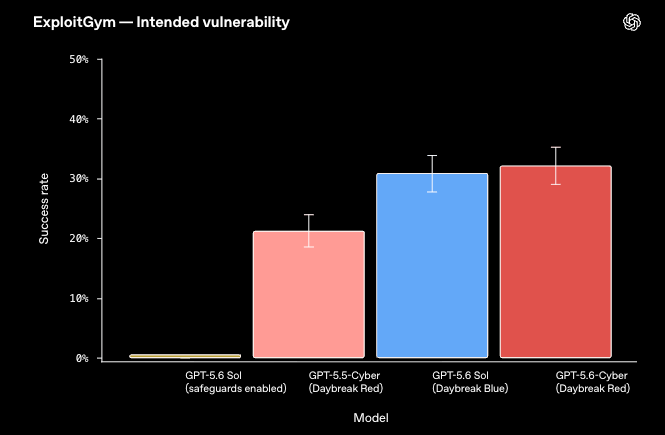
OpenAI membangun tes internal yang disebut Tingkat Penyelesaian Keamanan Siber Tingkat Lanjut. Ini mengukur seberapa sering model akan benar-benar merespons perintah tentang pengembangan rantai eksploitasi, bypass autentikasi, peningkatan hak akses, dan skenario canggih serupa. Berikut adalah perbandingan opsinya:
- GPT-5.6-Cyber (Merah): 95.0%
- GPT-5.5-Cyber (model Merah yang lebih lama): 57.3%
- GPT-5.6 Sol via Daybreak Biru: 2.0%
- GPT-5.6 Sol, guardrail standar: 1.5%
Dua hal menonjol. Biru hampir tidak menggerakkan jarum pada perintah ofensif canggih ini (2.0% vs 1.5%), dan itu memang disengaja; Biru adalah untuk pertahanan. Dan model Siber yang baru merupakan lompatan besar dibandingkan pendahulunya (95.0% vs 57.3%), yang dikaitkan oleh OpenAI dengan umpan balik peneliti bahwa GPT-5.5-Cyber terlalu sering menolak untuk menjadi berguna.
Bagaimana akses sebenarnya bekerja
Tidak ada tingkatan yang swalayan. OpenAI mengontrol akses melalui verifikasi identitas, keamanan akun, pemantauan, pembatasan penggunaan yang disetujui, dan akta hukum. Beberapa hal spesifik yang patut direncanakan:
- Anda mendaftar ke program. OpenAI meninjau individu dan organisasi yang melakukan pekerjaan yang berwenang. Anda dapat mendaftar melalui halaman mitra Daybreak, dan OpenAI mendokumentasikan mekanismenya dalam ringkasan Akses Tepercaya untuk Siber.
- Kunci keamanan perangkat keras menjadi wajib untuk semua akun Daybreak individu mulai 1 September 2026.
- Pengguna Codex didorong menuju mode tinjauan otomatis, yang mengevaluasi tindakan izin tinggi sebelum dieksekusi dan dapat memblokir yang merusak, alih-alih mode akses penuh.
- Akses tidak dapat dialihkan. Ketika vendor menyematkan model-model ini dalam suatu produk, akses model yang mendasari tetap berada pada mitra yang disetujui, bukan pelanggan akhir.
Panduan praktik terbaik OpenAI sendiri untuk model-model ini patut diulang: tempatkan dalam sandbox dan isolasi alur kerja, jauhkan dari sistem produksi dan internet terbuka, definisikan cakupan eksplisit sistem dan tindakan yang berwenang, dan pertahankan pengawasan manusia pada langkah-langkah berisiko tinggi.
Tingkatan mana yang sebenarnya Anda butuhkan?
Mulailah dengan pekerjaan, bukan modelnya. Jika pekerjaan Anda adalah mempertahankan sistem, menemukan dan memperbaiki kerentanan Anda sendiri, menganalisis insiden, atau meninjau kode, Biru adalah tingkatan yang tepat dan cukup. Mendaftar untuk Merah hanya karena kedengarannya lebih mampu adalah insting yang salah; Anda akan meminta akses pembuatan eksploitasi yang tidak Anda miliki penggunaan yang sah, yang membuat verifikasi lebih sulit dan menambah risiko yang tidak Anda butuhkan.
Merah adalah untuk tim dengan mandat ofensif yang eksplisit dan berwenang: firma pentest, tim merah, dan peneliti kerentanan yang beroperasi di bawah aturan keterlibatan yang jelas. Jika itu bukan Anda, Biru mencukupinya.
Apa yang harus dilakukan saat menunggu, atau jika Anda tidak bisa masuk
Sebagian besar tim tidak akan mendapatkan akses Daybreak Merah, dan sebagian besar tidak membutuhkannya. Pekerjaan keamanan berdampak tertinggi masih merupakan jenis yang tidak glamor: memastikan API Anda sendiri menerapkan batasan yang Anda kira telah diterapkan.
Anda tidak membutuhkan model siber terdepan untuk menguji itu. Dengan klien API seperti Apidog, Anda bisa:
- Kirim permintaan dengan token yang hilang, kedaluwarsa, dan valid, lalu pastikan setiap permintaan mengembalikan kode status yang benar. Ini adalah pemikiran hak akses paling rendah yang sama yang berlaku untuk agen Anda; lihat apa yang sebenarnya dapat dilakukan kunci API agen AI Anda.
- Verifikasi keamanan transportasi, termasuk sertifikat klien dan mTLS.
- Jadwalkan pengujian kontrak agar regresi muncul pada hari pengiriman.
Pelajaran dari pelanggaran tahun ini, termasuk insiden Hugging Face, adalah bahwa kelemahan yang dieksploitasi biasanya yang membosankan: token dengan cakupan yang terlalu luas, titik akhir yang melewatkan pemeriksaan otentikasi. Unduh Apidog dan tutup celah-celah itu terlebih dahulu.
Pertanyaan yang Sering Diajukan
Apa perbedaan antara Daybreak Biru dan Merah dalam satu kalimat? Biru memberikan GPT-5.6 Sol tanpa guardrail produksi untuk pekerjaan defensif kepada pembela; Merah memberikan model siber yang dilatih khusus kepada tim yang telah diverifikasi, termasuk GPT-5.6-Cyber, untuk penelitian ofensif yang berwenang.
Apakah saya membutuhkan Merah untuk menggunakan GPT-5.6-Cyber? Ya. GPT-5.6-Cyber hanya tersedia melalui Daybreak Merah. Biru memberi Anda Sol, bukan Siber.
Bagaimana cara mendaftar akses Daybreak? Melalui program mitra Daybreak OpenAI. Harapkan verifikasi identitas, akta hukum, pemantauan, dan, mulai 1 September 2026, kunci keamanan perangkat keras wajib pada akun individu.
Apakah Daybreak sama dengan akses GPT-5.6 yang diatur pemerintah? Tidak. Daybreak adalah tentang tingkatan akses keamanan siber. Pertanyaan terpisah tentang pratinjau pemerintah dan pengaturan ekspor untuk model dasar dibahas dalam GPT-5.6 diatur pemerintah.
Bagaimana jika saya hanya ingin mengamankan API saya sendiri? Anda sama sekali tidak membutuhkan Daybreak. Jalankan pengujian batas otentikasi, pemeriksaan keamanan transportasi, dan pengujian kontrak terjadwal terhadap titik akhir Anda sendiri dengan alat seperti Apidog.
button