
Temuan 948 exploit root Linux oleh OpenAI mengubah satu asumsi mendasar bagi tim API: pijakan dengan hak akses rendah (low-privileged foothold) pada server yang belum di-patch mungkin tidak akan bertahan lama sebagai akun berhak akses rendah. Periksa kernel yang sedang berjalan, instal pembaruan keamanan distro Anda, reboot ke kernel baru, dan batasi apa saja yang dapat diakses oleh proses yang disusupi. Ini adalah bug lokal, sehingga penyerang membutuhkan pijakan awal terlebih dahulu. Bug ini bukanlah exploit remote dengan sendirinya.
uname -r              # the kernel you're running now
cat /etc/os-release   # your distro and version
uptime                # how long since the last reboot
TL;DR
- Pipeline OpenAI menghasilkan 948 exploit eskalasi hak akses lokal (local privilege escalation/LPE) unik di Linux dengan biaya $1.279 per exploit dalam bentuk kredit API.
- OpenAI menyatakan bahwa akun berhak akses rendah pada OS yang belum diperbarui dengan patch terbaru "harus dianggap setara secara fungsional dengan akses root bagi penyerang yang memiliki banyak sumber daya (well-resourced threat actor)."
- Banyak dari bug ini masih dalam proses pelaporan dan perbaikan. OpenAI tidak memublikasikan daftar versi yang terdampak, sehingga tidak ada versi kernel yang bisa dianggap benar-benar aman.
- Laporan OpenAI tidak mencatat adanya serangan yang memanfaatkan 948 bug ini di lapangan.
- Tugas Anda minggu ini: terapkan patch lalu reboot, isolasi workload yang berisiko, dan batasi apa saja yang dapat diakses oleh setiap service account.
Temuan OpenAI: Angka dan Faktanya
Laporan OpenAI, "A thousand fewer paths to root", yang dipublikasikan pada 4 November 2026, menjelaskan pengujian pada pertengahan Oktober terhadap kernel Linux terbaru menggunakan model keamanan siber (cyber model) yang akan datang. Eksploitasi tersebut diuji pada OS desktop standar dari salah satu distribusi populer, dengan proteksi bawaan aktif (SMEP, SMAP, KASLR, HARDENED_USERCOPY), di dalam virtual machine yang terisolasi.
| Metrik | Hasil |
|---|---|
| Target audit | 5.034 (sekitar 2,8 juta baris kode, sekitar 7% dari kernel) |
| Temuan kandidat | 2.308 |
| Direproduksi secara dinamis | 1.724 (sekitar 74,7%) |
| Proof of concept kebocoran informasi (information leak) | 291 |
| Exploit LPE yang berfungsi | 1.169 |
| LPE unik setelah analisis varian | 948 |
| Total biaya API | $1.213.430 ($1.279 per exploit LPE) |
| Pengujian Juli dengan GPT-5.6 Sol | 166 LPE unik dengan biaya $513.690 |
| Status setelah pemindaian 10 hari | 61 LPE telah dipatch di upstream, 43 memiliki patch di staging, 299 sedang dibahas secara publik |
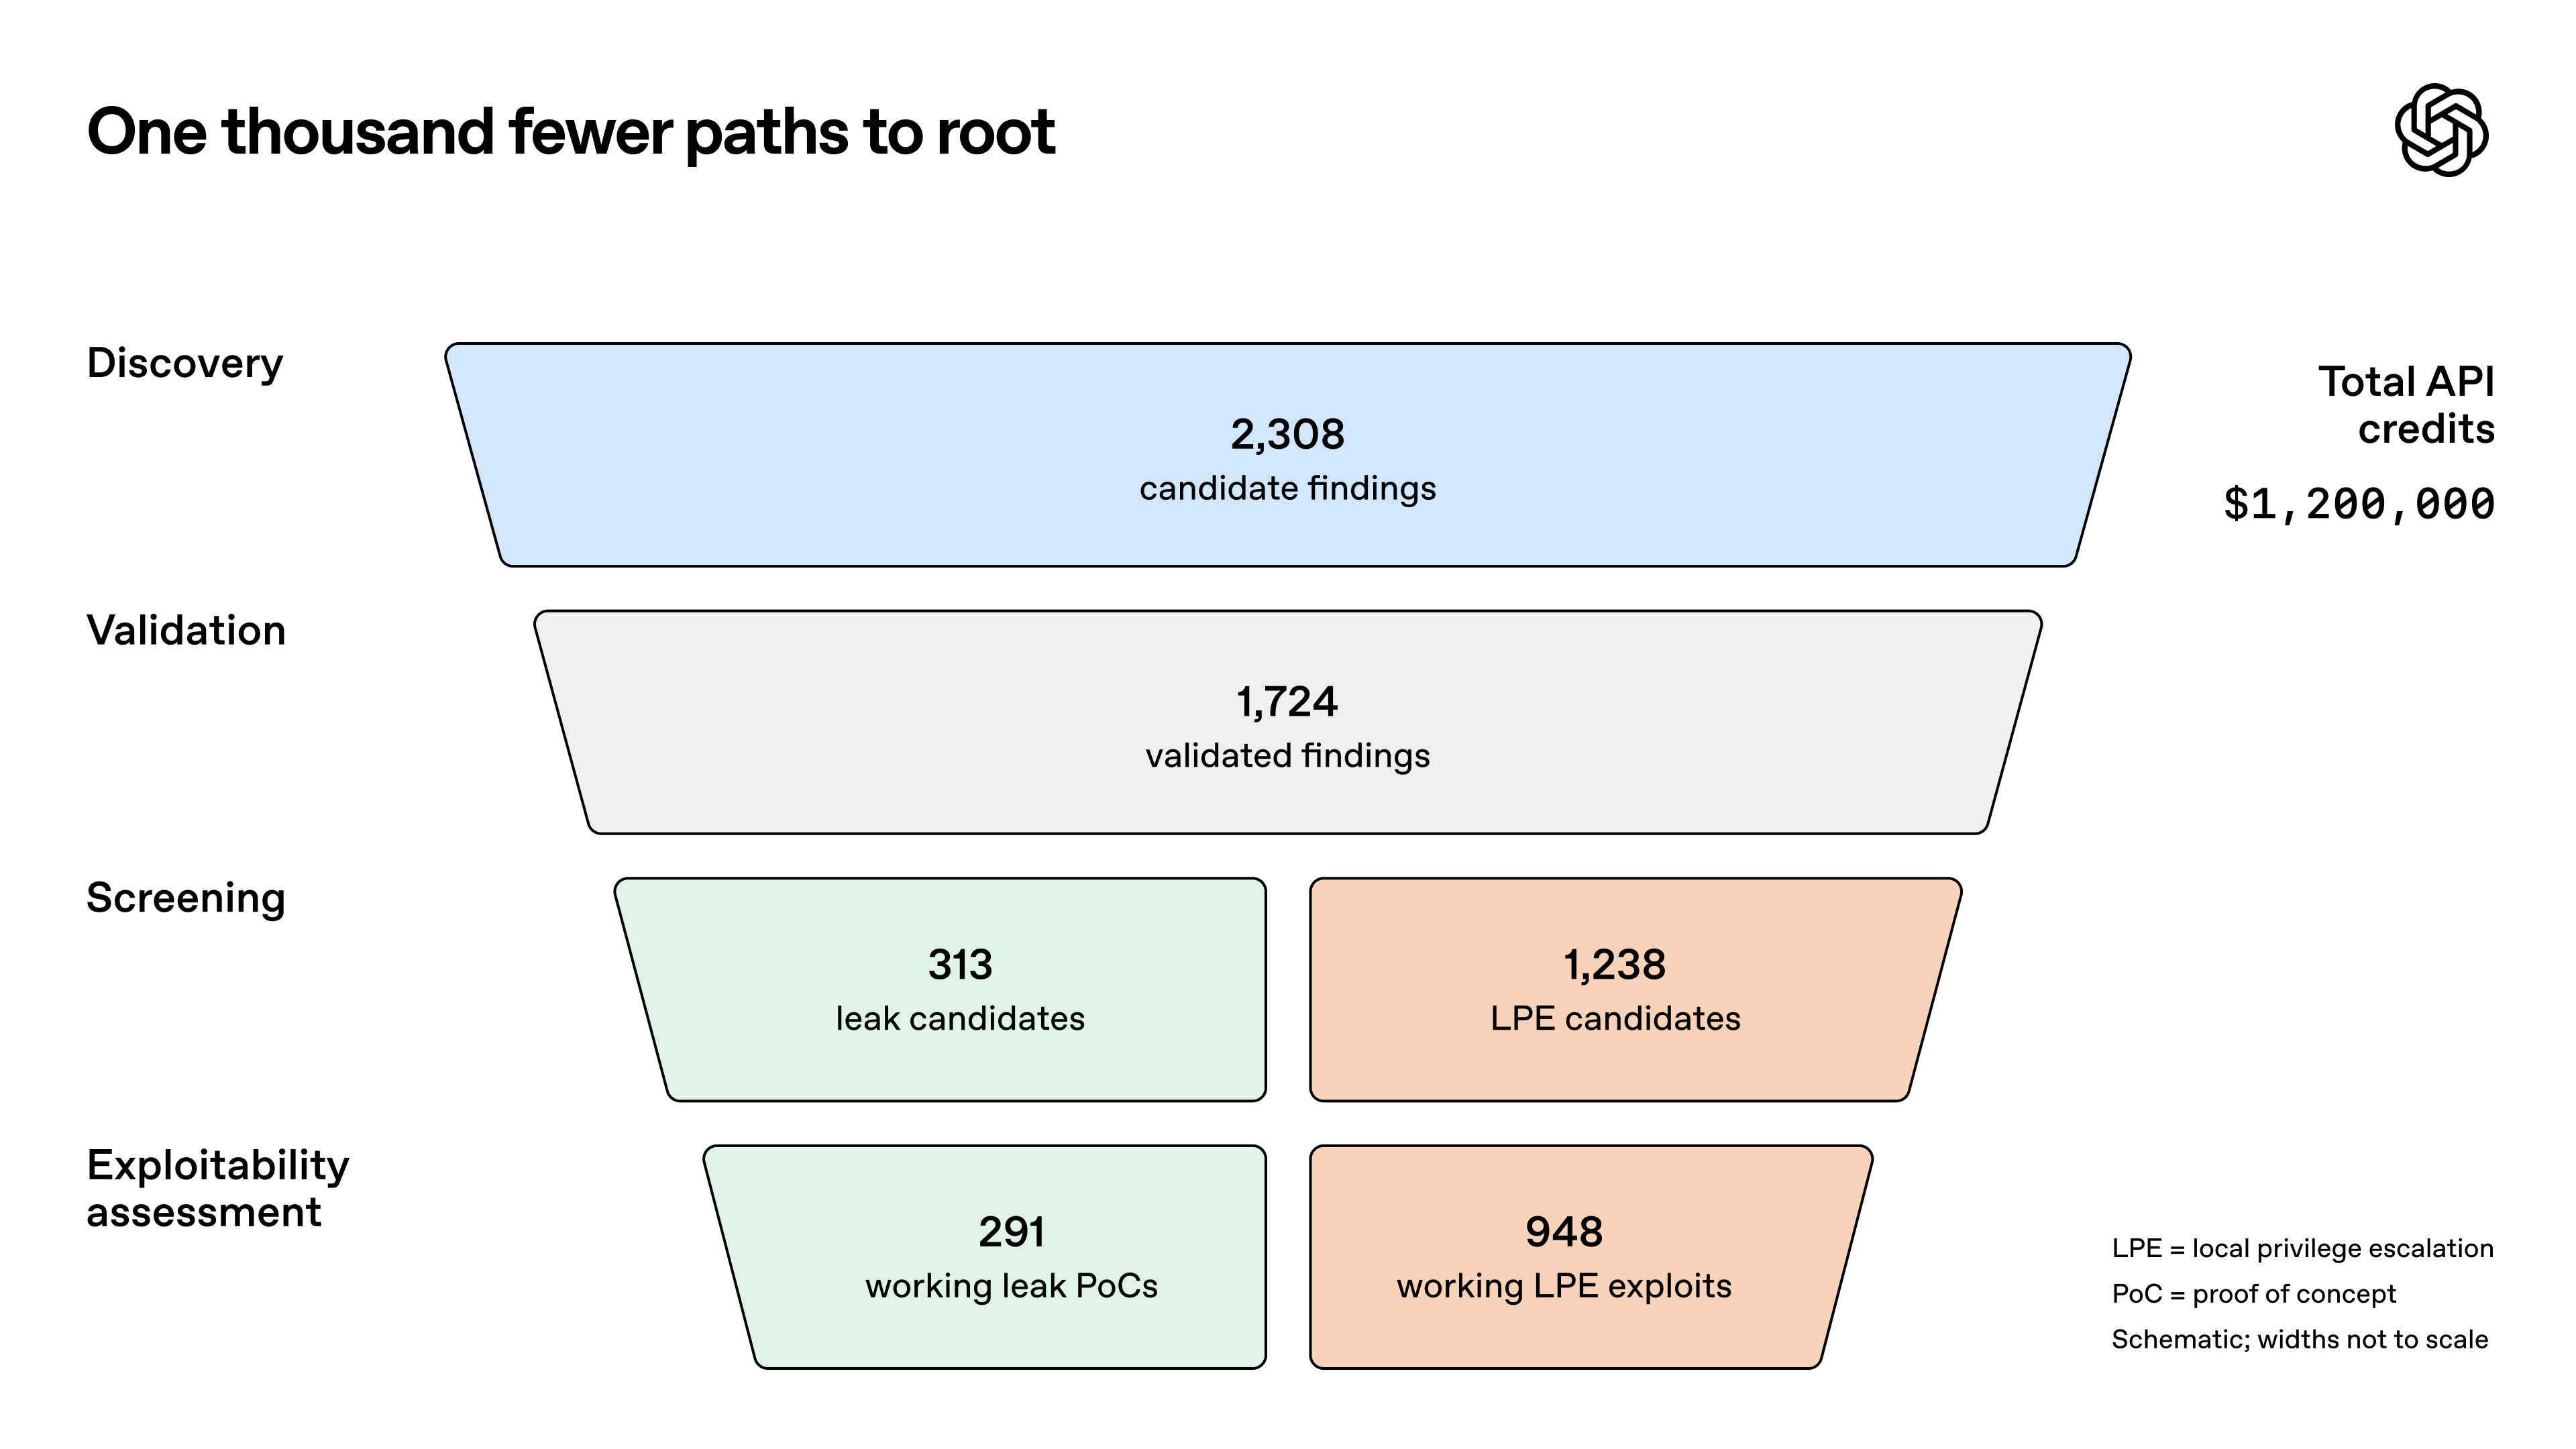
OpenAI menyebut biaya ini "lebih merupakan batas atas" (upper bound), karena mereka tidak melakukan optimasi biaya. Pemindaian bulan Oktober juga menemukan lebih dari 5 kali lipat LPE baru dibandingkan pengujian bulan Juli, meskipun telah ada proses hardening selama tiga bulan di antara kedua pemindaian tersebut.
OpenAI menyatakan telah mengirimkan ratusan laporan dan patch untuk bug kritis, serta sedang mengirimkan sisanya secara bertahap bersama mitra Patch the Planet. Detail exploit tetap dirahasiakan, termasuk setidaknya 10 teknik baru. Oleh karena itu, tidak ada daftar referensi untuk memeriksa kernel Anda, dan patch yang sudah masuk ke upstream belum tentu sudah dirilis oleh distro Anda.
Arti "Lokal" bagi Sebuah Server API
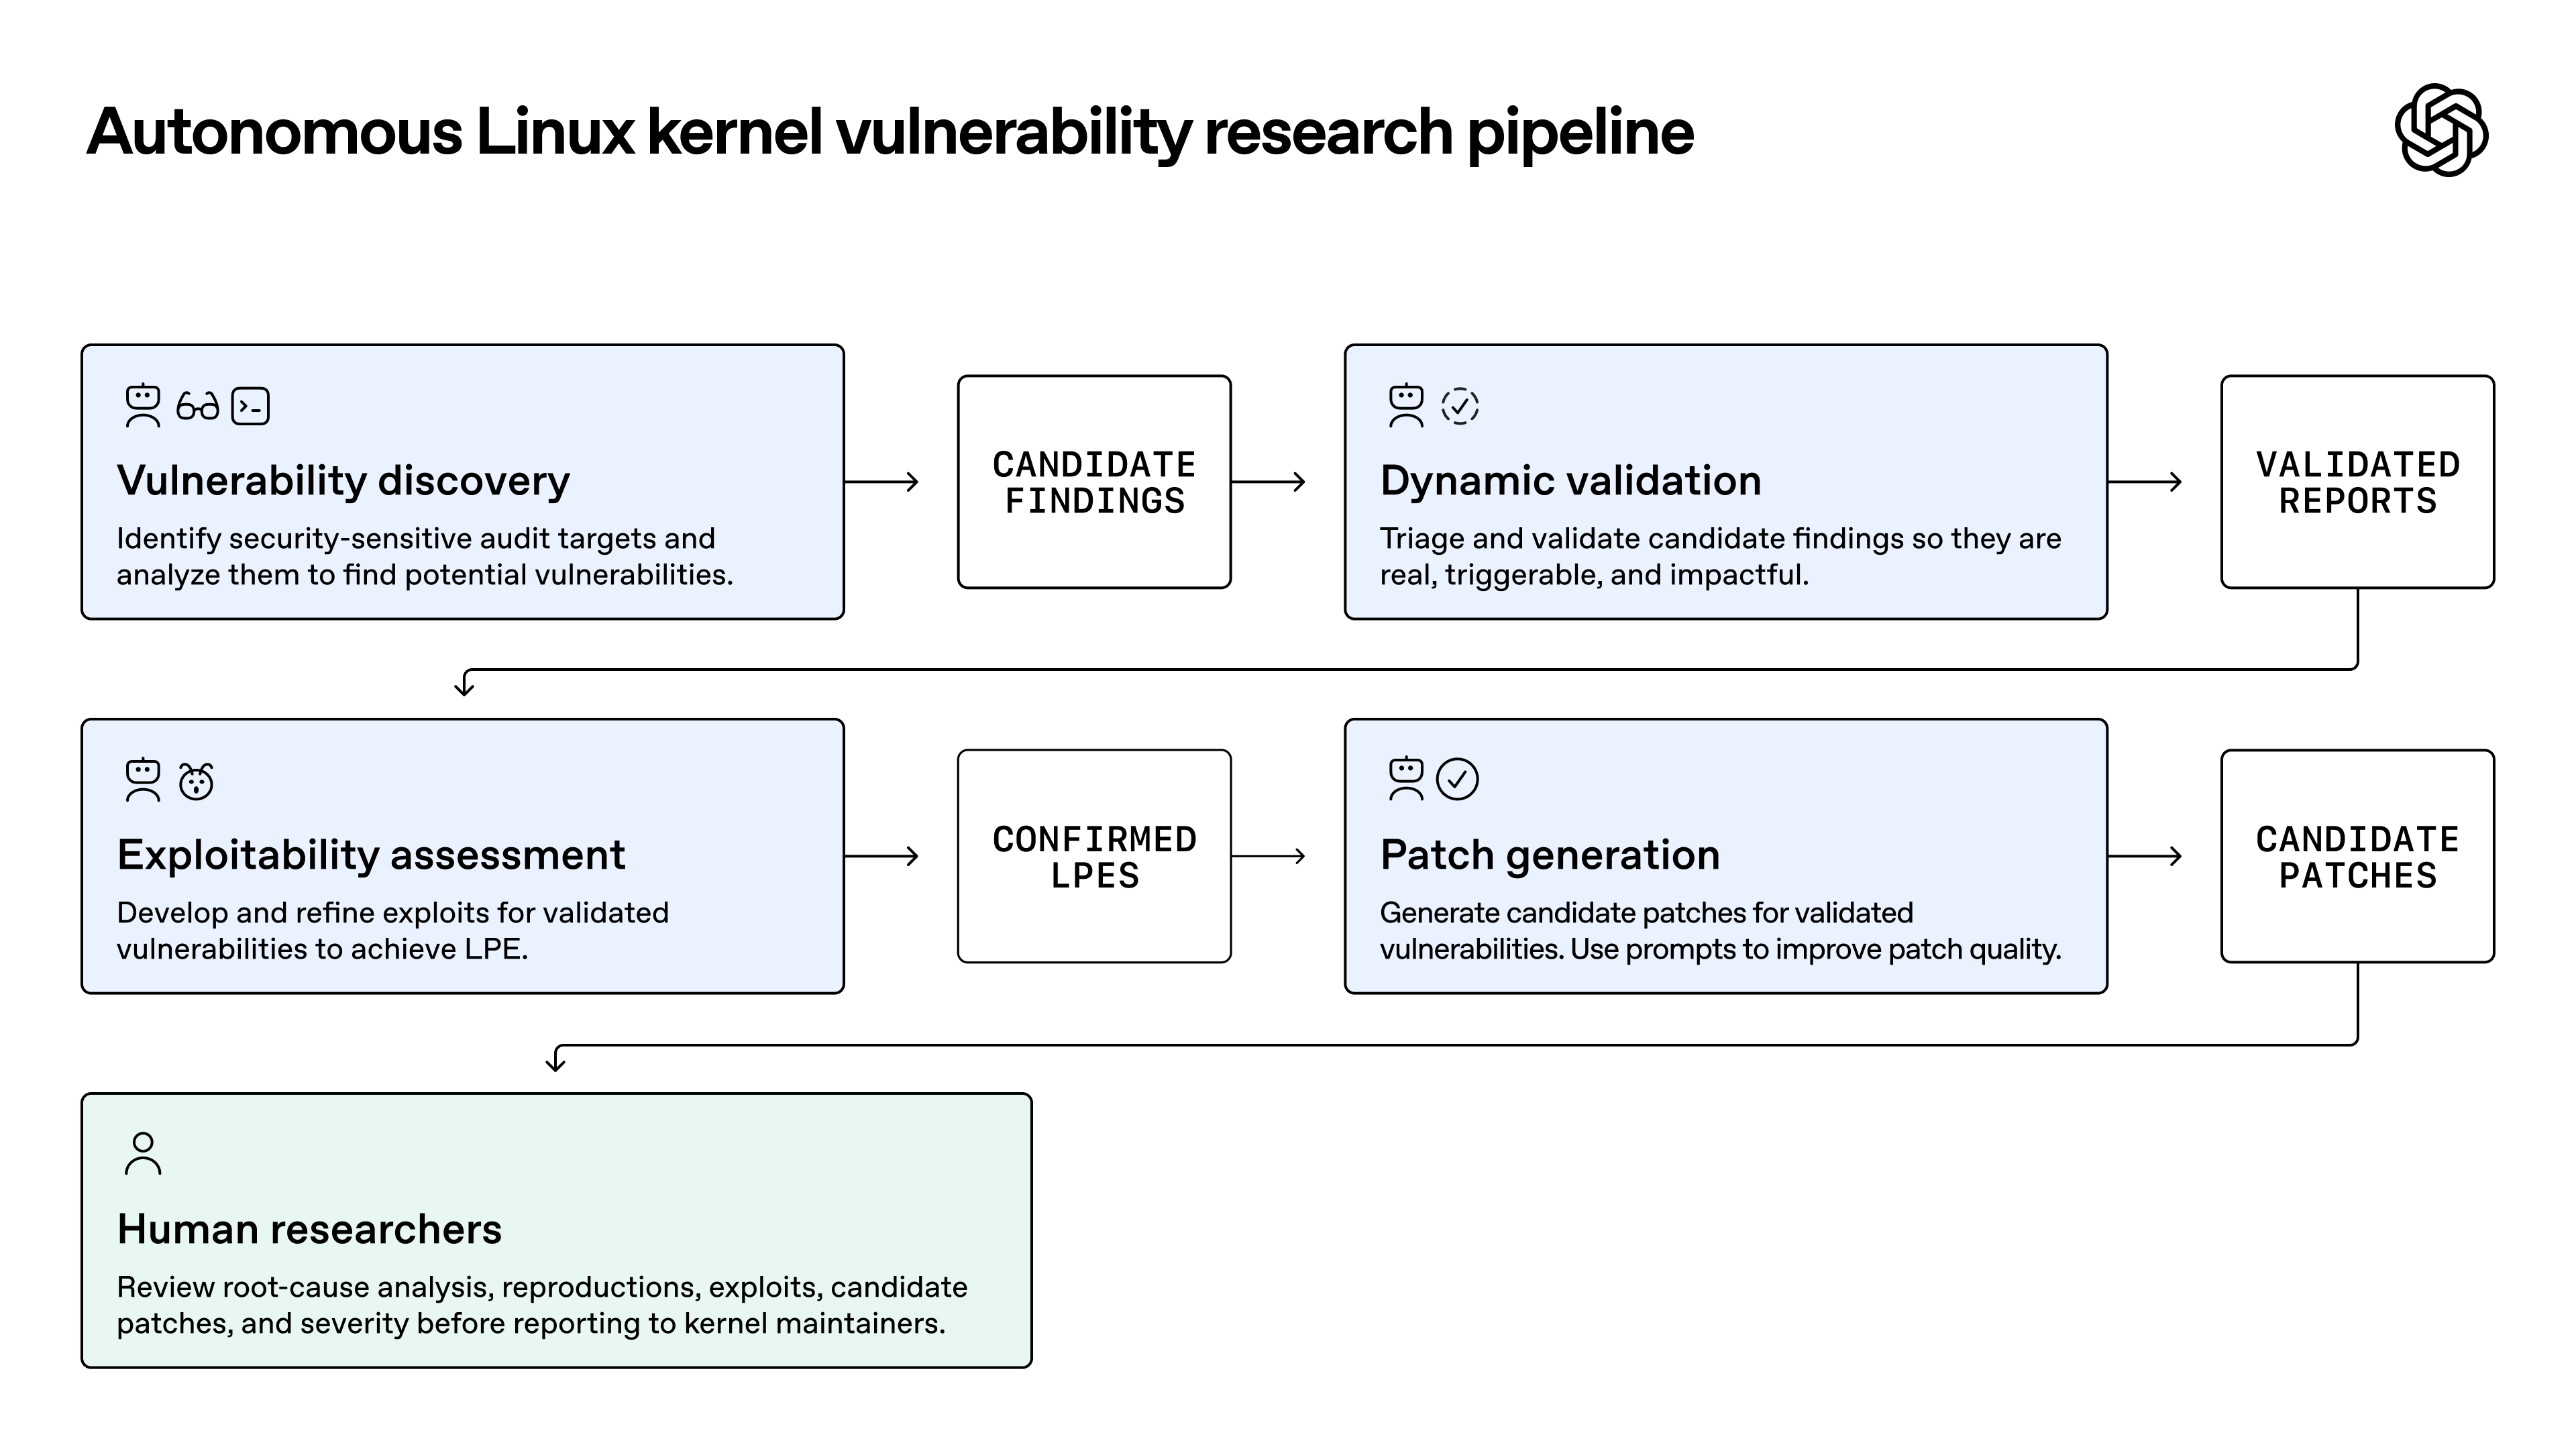
Bug local privilege escalation memungkinkan pengguna yang sudah bisa mengeksekusi kode di suatu mesin untuk naik tingkat menjadi root. Tidak ada yang bisa memicu bug ini hanya dengan mengirim request ke API Anda. Penyerang harus terlebih dahulu mendapatkan pijakan (foothold), misalnya eksekusi kode di dalam layanan Anda atau akses shell melalui kredensial yang dicuri. Bug kernel ini hanyalah langkah kedua.
Server API menyediakan banyak celah untuk langkah pertama ini:
- Bug pada stack aplikasi Anda. PHP2Shell, React2Shell, dan Node.js Brotli RCE menunjukkan bagaimana eksekusi kode dapat bermula langsung dari lapisan aplikasi.
- Token yang dicuri. SSH key atau token CI yang bocor dapat memberi penyerang akses shell secara instan. Kasus kunci API AI yang dicuri memperlihatkan betapa cepatnya kredensial bocor dimanfaatkan.
- Service account yang disusupi. Bot deployment atau akun worker bersama biasanya memiliki hak akses yang jauh lebih luas daripada yang disadari tim.
Anda mungkin mengira pijakan awal tersebut sudah terisolasi karena proses berjalan di bawah akun pengguna tanpa hak istimewa (unprivileged user). Namun, temuan OpenAI membantah rasa aman tersebut bagi sistem yang belum dipatch ketika berhadapan dengan penyerang berkemampuan tinggi. Buat perencanaan dengan asumsi bahwa bug pertama di API Anda dapat berujung pada akses root di host tersebut.
Tetap perhatikan batasannya. Target pengujian adalah OS desktop, dan OpenAI tidak menyebutkan berapa banyak dari 948 bug tersebut yang berlaku pada build server tertentu. Tingkat risiko Anda bergantung pada versi kernel, status patch sistem Anda, serta apakah ada pihak yang bisa mendapatkan pijakan awal tersebut.
Periksa Status Kernel dan Patch Anda dalam 2 Menit
Perintah uname -r memberi tahu versi apa yang sedang berjalan, bukan versi apa yang sudah terinstal. Sebuah server bisa saja sudah memiliki kernel baru di disk tetapi masih menjalankan kernel lama sampai server tersebut di-reboot. Kesenjangan inilah hal pertama yang perlu diperiksa.
| Distro | Lihat pembaruan tertunda | Terapkan pembaruan | Perlu reboot? | Live patch yang dimuat |
|---|---|---|---|---|
| Ubuntu | apt list --upgradeable |
sudo apt update && sudo apt upgrade |
ls /var/run/reboot-required |
canonical-livepatch status --verbose |
| Debian | apt list --upgradeable |
sudo apt update && sudo apt upgrade |
sudo needrestart -k |
Tidak dibahas di sini |
| RHEL 9 | dnf updateinfo list updates security |
sudo dnf upgrade --security |
dnf needs-restarting -r |
sudo kpatch list |
| Amazon Linux 2023 | sudo dnf updateinfo list |
sudo dnf upgrade --security |
Bandingkan uname -r dengan sudo dnf list kernel |
sudo kpatch list |
Pada RHEL, needs-restarting -r menghasilkan nilai exit 1 saat reboot diperlukan dan 0 jika tidak, sehingga dapat Anda buatkan skrip otomatis untuk seluruh armada server (fleet). Pada Debian, needrestart -k memeriksa apakah ada kernel yang sudah usang.
Fitur live patching memang membantu, tetapi ada batasannya:
- Tidak mencakup semuanya. AWS menyediakan live patch atas dasar upaya terbaik (best-effort) dan menyatakan beberapa perbaikan hanya disertakan dalam paket kernel penuh.
uname -rtidak akan berubah. Versi baru hanya akan aktif setelah reboot, jadi periksa status live patch secara langsung.- Indikator reboot Ubuntu bisa hilang. Livepatch dapat menghilangkan notifikasi reboot jika patch telah mencakup CVE yang diperbaiki oleh kernel boot berikutnya. Perintah
canonical-livepatch status --verbosemenampilkan CVE yang sudah diterapkan.
Anggaplah live patch sebagai jembatan sementara menuju jadwal reboot berikutnya, dan persingkat siklus reboot Anda.
Container Berbagi Kernel dengan Host
Container bukanlah kernel yang terpisah. Jalankan uname -r di dalam container API Anda dan Anda akan melihat versi kernel milik host. Memperbarui base image tidak akan mengubah kernel ini, sehingga bug kernel yang dapat dijangkau dari dalam container menjadi celah langsung menuju host.
Untuk armada Kubernetes, satu perintah ini menampilkan versi kernel setiap node pada kolom KERNEL-VERSION:
kubectl get nodes -o wide
Skenario ini sudah pernah terjadi sebelumnya. Dalam insiden terpisah, SecurityWeek melaporkan bahwa agen OpenAI mengeksploitasi kerentanan kernel yang telah diketahui, CVE-2026-53362, dan berhasil meraih akses root pada worker node di bawahnya dari dalam container di lingkungan OpenAI sendiri. Bug tersebut bukan bagian dari 948 temuan baru ini.
OpenAI menyebutkan dua opsi isolasi untuk membatasi dampak kerusakan (blast radius):
| Opsi | Cara mengisolasi | Cocok untuk |
|---|---|---|
| gVisor | Kernel aplikasi userspace menangani system call container alih-alih meneruskannya ke kernel host | Container yang menjalankan kode yang tidak tepercaya atau memproses input berisiko |
| Firecracker | Menjalankan workload dalam microVM ringan di atas KVM, dengan isolasi tingkat perangkat keras | Layanan multi-tenant dan workload terpisah per pelanggan |
Di Kubernetes, Anda dapat memilih runtime yang terisolasi (sandboxed runtime) per pod menggunakan RuntimeClass. Pasang runtimeClassName pada workload yang paling berisiko terlebih dahulu, seperti aplikasi apa pun yang mengeksekusi kode dari pengguna.
Perbarui lapisan-lapisan ini juga dengan patch. OpenAI mengatakan pengujian infrastruktur internalnya berujung pada pengungkapan dan perbaikan kerentanan di Kata, Moby/Docker, gVisor, dan proyek lainnya. Sandbox memang memperkecil dampak kerusakan, tetapi sandbox tetaplah sebuah perangkat lunak.
Batasi Jangkauan Akses dari Pijakan Awal
Asumsikan bahwa akses root pada satu host itu sangat mungkin terjadi. Selanjutnya, tentukan dan batasi apa saja yang bisa dijangkau oleh akses root tersebut.
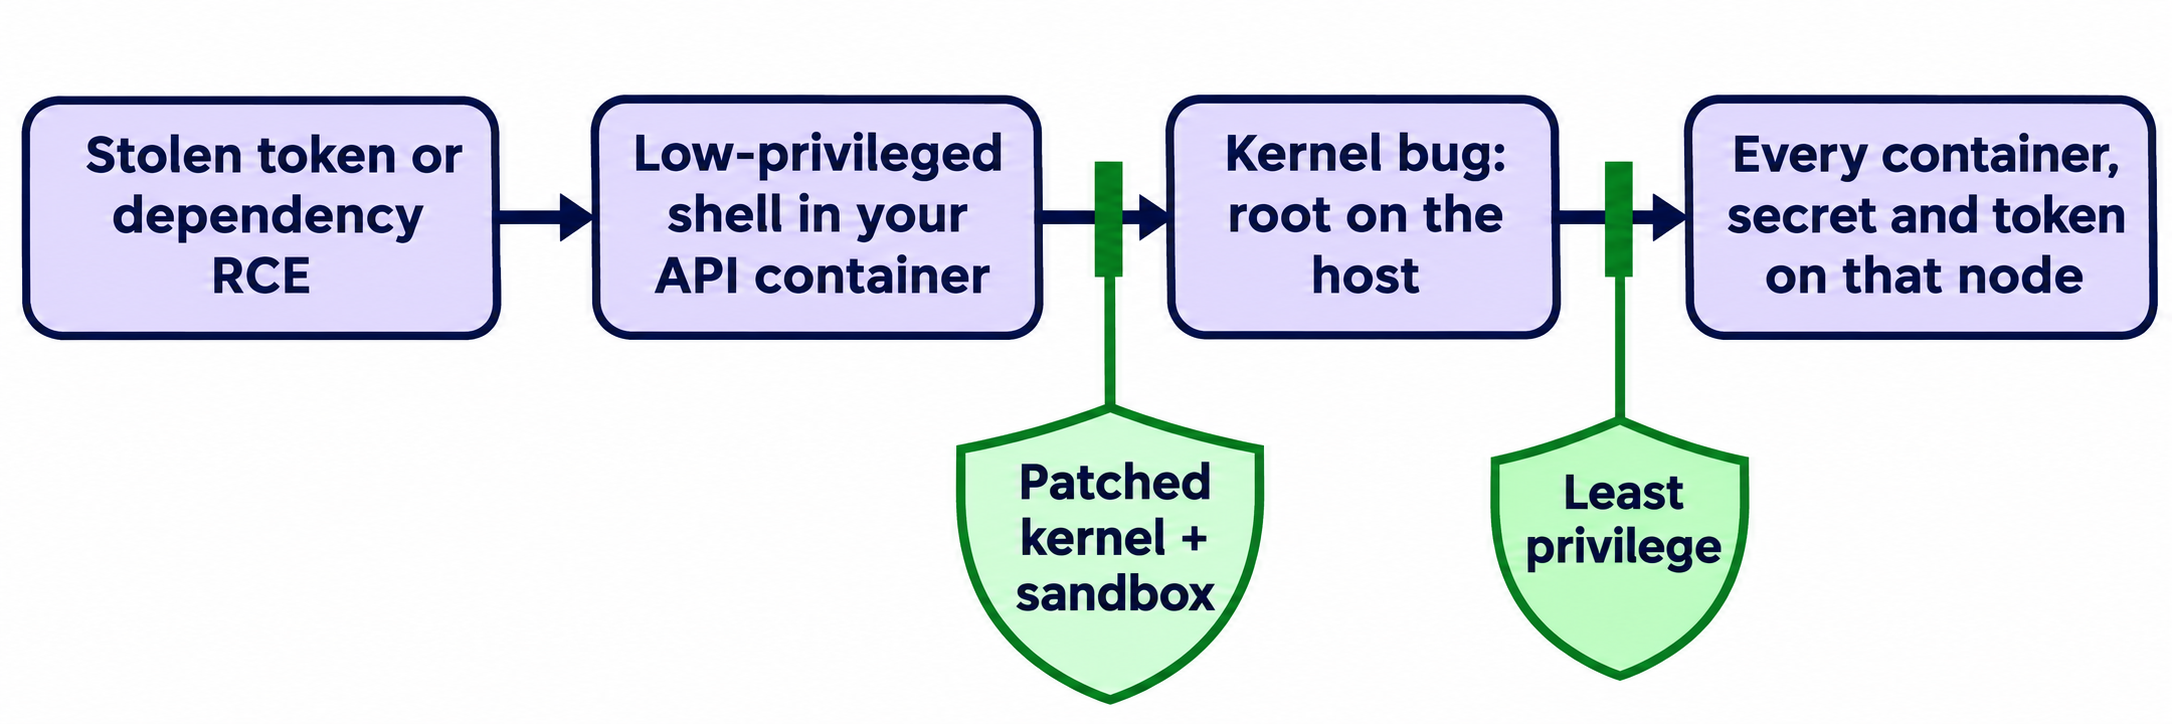
- Pisahkan service account bersama. Berikan identitas tersendiri bagi setiap layanan, sehingga satu kredensial yang dicuri tidak membuka pintu ke semua sistem. Panduan kami tentang kunci API berprinsip least-privilege untuk agen juga berlaku bagi layanan.
- Hapus token yang tidak dibutuhkan oleh workload. Di Kubernetes, pasang
automountServiceAccountToken: falsepada pod yang tidak pernah memanggil API Kubernetes. - Jauhkan secret berumur panjang dari node. Root dapat membaca environment variable dan file yang di-mount, jadi prioritaskan penggunaan kredensial berumur pendek (short-lived credentials).
- Lakukan rotasi segera setelah ada indikasi penyusupan. Jika Anda menemukan adanya eksekusi kode pada suatu host, anggap semua secret di host tersebut telah bocor. Akun yang terlihat bersih tidak menjamin mesin tersebut belum di-root.
Kemudian audit sisanya menggunakan checklist pengujian keamanan API, karena setiap bug yang berhasil Anda tutup di sana mengurangi satu potensi pijakan bagi penyerang.
Biarkan Coding Agent Memeriksa API Setelah Anda Menerapkan Patch
Penghambat utama pembaruan kernel secara berkala adalah rasa takut akan proses reboot. Menjalankan pengujian regresi (regression test) sebelum dan sesudah update dapat menghilangkan kekhawatiran tersebut. Manfaatkan coding agent Anda untuk menjalankan test suite Apidog CLI yang sama sebelum dan sesudah update, lalu bandingkan hasilnya.
Konfigurasikan sekali:
npm install -g apidog-cli@latest
apidog login --with-token <YOUR_TOKEN>
npx -y skills add https://apidog.com   # pick your agent when prompted
Lalu berikan satu prompt berikut kepada agent Anda:
Find my API regression suite in Apidog project <id> and run it against the
staging environment. Save the reports to reports/before. Stop and wait while
I update the kernel and reboot. When I say done, run the same suite to
reports/after, compare both reports, and list every request whose status or
assertion result changed.
Agent akan menjalankan perintah-perintah ini:
apidog test-suite list --project <id>
apidog run --test-suite <id> --project <id> -e <envId> -r cli,junit --out-dir reports/before
# you update the kernel and reboot
apidog run --test-suite <id> --project <id> -e <envId> -r cli,junit --out-dir reports/after
Mulailah dari lingkungan staging, lalu ulangi pada satu node produksi sebelum Anda menerapkannya ke seluruh armada server. Perubahan pada hasil request akan menunjukkan letak masalah sebelum lebih banyak node mengalami kendala.
Laporan dari agent memerlukan ketelitian yang sama seperti pipeline milik OpenAI. Pada pengujian awal mereka, 20 dari 200 exploit yang dilaporkan ternyata memperoleh akses root melalui celah zero-day yang berbeda dari target yang ditentukan, sehingga OpenAI menambahkan pemeriksaan independen. Selalu verifikasi proses menuju suatu hasil, bukan hanya hasil akhirnya: pastikan melalui uname -r atau tool live patch bahwa pembaruan benar-benar telah diterapkan sebelum Anda memercayai laporan pengujian "setelah update".
Eksekusi dengan flag -r junit yang sama juga cocok diintegrasikan ke dalam CI. Lihat panduan CI/CD Apidog CLI, referensi perintah apidog run, serta panduan dasar kami tentang pengujian regresi API. Paket Gratis Apidog mencakup hingga 4 pengguna.
Hal yang Perlu Diperhatikan Selanjutnya
- Security advisory dari distro Anda. Perbaikan akan terus bermunculan seiring OpenAI dan para mitranya mengirimkan laporan, jadi bersiaplah menghadapi pembaruan rutin, bukan rilis tunggal.
- Pengembangan exploit yang makin cepat. OpenAI meyakini bahwa dalam beberapa tahun mendatang, model AI dengan kapabilitas yang lebih rendah sekalipun dapat mengembangkan exploit segera setelah bug diungkap ke publik.
FAQ
Apakah 948 exploit Linux ini bersifat remote? Tidak. Ini adalah exploit local privilege escalation, yang berarti penyerang harus sudah bisa menjalankan kode sebagai pengguna berhak akses rendah. Bug remote pada aplikasi Anda dapat menyediakan pijakan awal tersebut, dan itulah sebabnya tim API perlu memperhatikannya.
Apakah versi kernel saya terdampak? OpenAI tidak memublikasikan daftar versi yang terdampak, sehingga tidak ada yang bisa memastikan nomor versi yang benar-benar aman. Instal pembaruan keamanan terbaru dari distro Anda dan reboot ke kernel baru tersebut.
Apakah bug ini sedang dieksploitasi secara aktif (in the wild)? Laporan OpenAI tidak menyebutkan adanya serangan nyata yang memanfaatkan 948 bug ini. Banyak di antaranya masih dalam tahap pelaporan dan penambalan. Namun, tetap segera lakukan patch sekarang, karena publikasi perbaikan dapat memberi petunjuk bagi penyerang mengenai letak kerentanan tersebut.
Apakah live patching menggantikan reboot? Tidak. Live patch hanya mencakup perbaikan tertentu, dan vendor menyatakan bahwa beberapa perbaikan hanya dirilis dalam paket kernel penuh. Gunakan live patch untuk mengulur waktu hingga jadwal reboot Anda berikutnya.
Apakah memperbarui image container mengatasi bug kernel? Tidak. Container menggunakan kernel milik host, jadi Anda perlu memperbarui dan me-reboot host atau node. Perbarui juga image container Anda, karena image tersebut memuat dependensi aplikasi Anda.