
TL;DR
Tata kelola skema GraphQL adalah disiplin rilis yang menjaga skema tetap berguna saat berubah. Sebelum setiap rilis, klasifikasikan edit skema, uji operasi klien perwakilan, publikasikan jalur depresiasi, dan verifikasi dokumentasi. Ruang kerja bersama seperti Apidog memberikan satu tempat untuk desain, permintaan, pengujian, dokumentasi, dan pekerjaan mock.
- Perlakukan skema GraphQL sebagai kontrak publik, bukan detail implementasi internal.
- Deteksi perubahan yang merusak sebelum mencapai klien.
- Tambahkan field pengganti sebelum Anda mendepresiasi field lama.
- Uji operasi tersimpan terhadap skema kandidat dan kontrak respons.
- Catat kepemilikan, keputusan tinjauan, dampak konsumen, dan tanggal penghapusan.
- Publikasikan catatan rilis yang memberi tahu tim klien apa yang harus diubah dan kapan.
Pendahuluan
Tata kelola skema GraphQL mencegah rilis API merusak aplikasi seluler, klien web, integrasi, dan layanan internal tanpa peringatan. GraphQL membuat kueri klien fleksibel, tetapi setiap field, argumen, nilai enum, aturan nullabilitas, dan objek input tetap menjadi bagian dari kontrak setelah klien bergantung padanya.
Kontrak itu sering berubah. Tim produk mengganti nama displayName. Tim backend membuat input opsional menjadi wajib. Layanan penagihan menghapus nilai enum. Setiap edit dapat terlihat tidak berbahaya di editor skema sementara membatalkan operasi tersimpan di produksi.
Spesifikasi GraphQL menjelaskan sistem tipe, aturan validasi, dan kekhawatiran evolusi skema GraphQL. Ini memberi tim bahasa yang sama. Tata kelola menyediakan proses rilis: siapa yang meninjau perubahan, bagaimana tim menilai dampak klien, bagaimana mereka mengujinya, dan bagaimana mereka menghentikan field lama tanpa gangguan yang tidak terduga.
Artikel ini berfokus pada kontrol rilis daripada pengenalan GraphQL. Jika tim Anda memerlukan alur kerja tingkat permintaan terlebih dahulu, lihat cara menguji API GraphQL di Apidog. Langkah berikutnya adalah menjadikan pengujian tersebut bagian dari proses perubahan skema yang tahan lama.
Apa itu tata kelola skema GraphQL?
Tata kelola skema GraphQL adalah proses yang dapat diulang untuk meninjau, menguji, mendokumentasikan, dan menyetujui perubahan skema sebelum rilis. Ini mengidentifikasi edit yang merusak klien, mewajibkan jalur migrasi yang disetujui, dan menjaga kepemilikan tetap terlihat. Tujuannya adalah evolusi skema yang dapat diprediksi: klien mendapatkan waktu dan instruksi untuk pindah sebelum kontrak lama hilang.
Tata kelola tidak berarti membekukan skema. API GraphQL yang sehat berubah seiring produk. Prosesnya memungkinkan perubahan dengan aman.
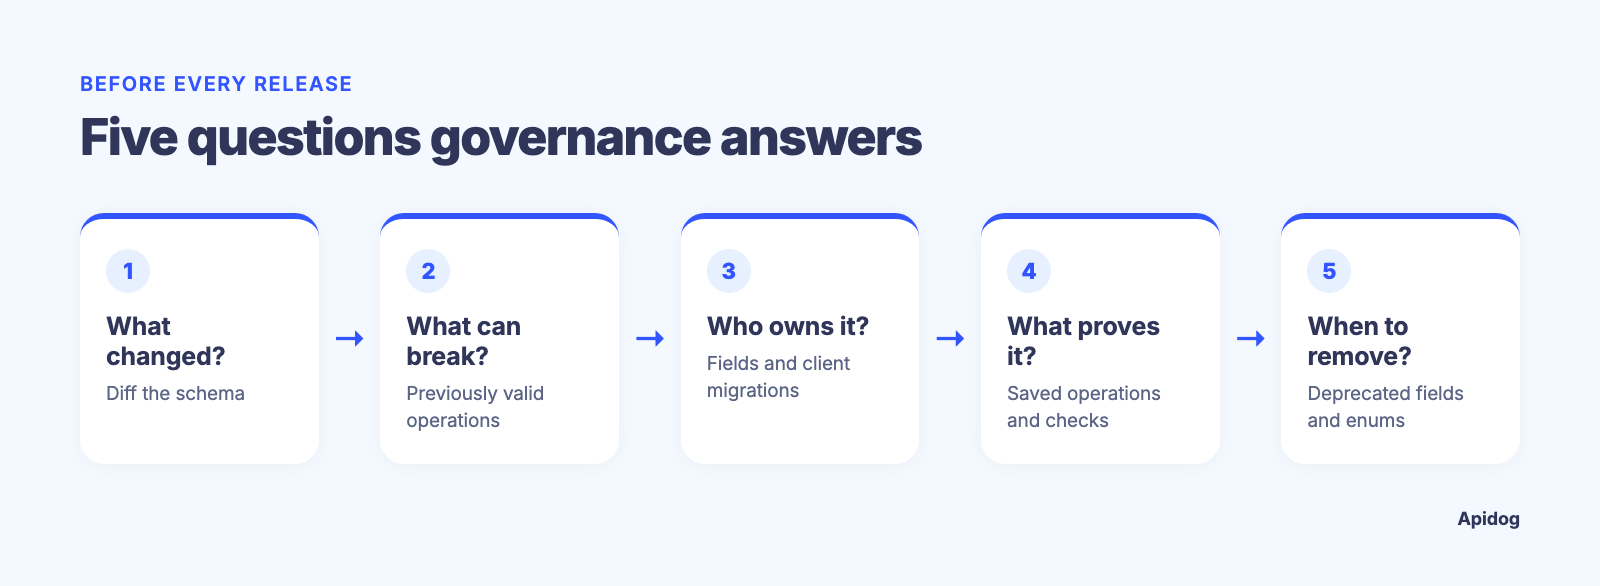
Kebijakan tata kelola yang berguna menjawab lima pertanyaan untuk setiap pull request atau kandidat rilis:
- Apa yang berubah dalam skema?
- Perubahan mana yang dapat membuat operasi klien yang sebelumnya valid gagal?
- Siapa yang memiliki field dan migrasi klien yang terpengaruh?
- Operasi tersimpan dan pemeriksaan respons mana yang membuktikan kompatibilitas?
- Kapan field atau nilai enum yang didepresiasi dapat dihapus?
Pertanyaan-pertanyaan itu mengubah permintaan samar untuk “tinjauan API” menjadi bukti yang dapat diperiksa peninjau.
Mengapa GraphQL memerlukan proses rilis yang eksplisit
Klien GraphQL menyusun set pilihan mereka sendiri. Dua klien dapat memanggil root kueri yang sama sambil mengandalkan field, fragmen, variabel, dan alias yang sepenuhnya berbeda. Telemetri server, kueri tersimpan, dan pengetahuan tim konsumen semuanya membantu, tetapi tidak ada satu pun yang membuktikan suatu edit aman.
Perubahan juga dapat lulus unit test server sementara gagal pada klien saat validasi. Menghapus field membuat setiap operasi yang memilihnya tidak valid. Menambahkan field input wajib dapat membatalkan operasi yang menghilangkannya. Mengubah enum dapat membuat klien yang dihasilkan atau cabang switch lengkap tidak dapat menangani respons server. Mengganti tipe field nullable dengan bentuk berbeda dapat merusak parsing atau asumsi UI.
Ketegangan yang sama muncul dalam pekerjaan manajemen API. Platform manajemen API GraphQL harus membantu tim menjaga keputusan kontrak, dokumentasi, dan validasi tetap dekat dengan API. Tata kelola membuat kemampuan tersebut berguna selama rilis, bukan setelah insiden.
Klasifikasikan edit skema sebelum Anda memperdebatkannya
Mulai setiap perubahan dengan klasifikasi. Labelnya tidak perlu rumit. Label tersebut perlu menghasilkan jalur tinjauan yang tepat.
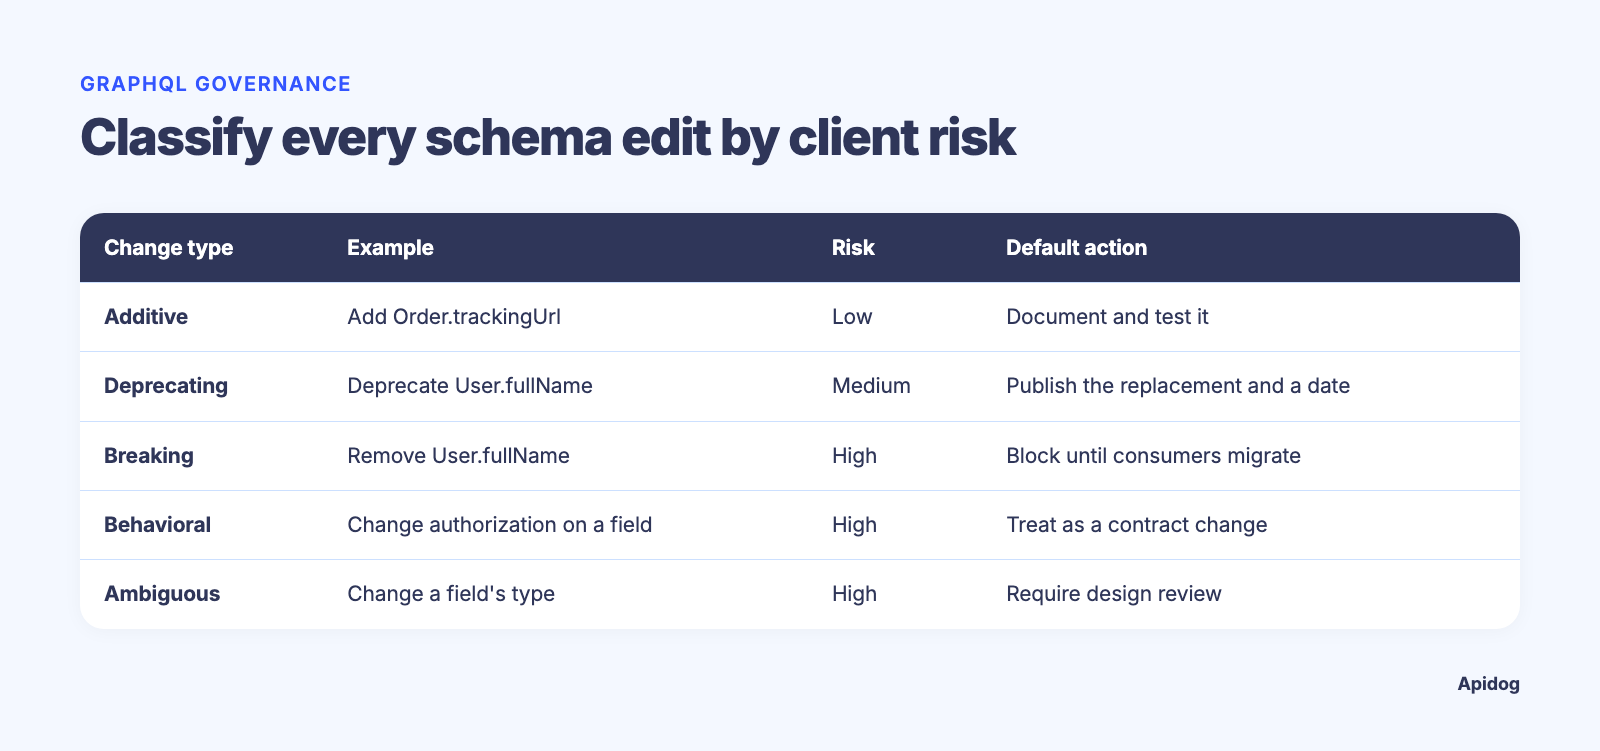
| Jenis perubahan | Contoh | Risiko klien | Tindakan rilis default |
|---|---|---|---|
| Aditif | Tambahkan Order.trackingUrl |
Rendah, kecuali klien menolak field respons yang tidak dikenal | Dokumentasikan dan uji |
| Depresiasi | Tandai User.fullName didepresiasi dan tambahkan User.displayName |
Sedang | Publikasikan pengganti dan tanggal migrasi |
| Merusak | Hapus User.fullName |
Tinggi | Blokir hingga bukti migrasi konsumen ada |
| Perilaku | Pertahankan field tetapi ubah otorisasi atau perilaku paginasi | Tinggi | Perlakukan sebagai perubahan kontrak dan uji jalur yang terpengaruh |
| Ambigu | Ubah tipe field atau semantik input | Tinggi | Wajibkan tinjauan desain dan tes kompatibilitas |
Tabel adalah titik awal. Perubahan yang dianggap aditif tetap bisa penting. Misalnya, beberapa klien yang dihasilkan atau validator respons ketat menganggap field yang tidak dikenal sebagai masalah. Pengaturan validasi respons Apidog mengizinkan properti objek tambahan secara default. Jika kebijakan Anda memerlukan pemeriksaan untuk properti tak terduga, setel additionalProperties ke Deny untuk skema respons yang relevan atau ubah pengaturan proyek dengan sengaja.
Perubahan yang harus menghentikan rilis secara default
Tinjauan harus memerlukan persetujuan eksplisit ketika mencakup salah satu dari berikut:
- Menghapus field, argumen, field input, mutasi, kueri, implementasi antarmuka, anggota union, atau nilai enum.
- Mengganti nama field alih-alih menambahkan pengganti dan mendepresiasi nama lama.
- Membuat input yang sebelumnya opsional menjadi wajib.
- Mengubah tipe field, ekspektasi nullabilitas, format, perilaku otorisasi, perilaku paginasi, atau kontrak kesalahan.
- Menggunakan kembali nama field yang ada untuk makna bisnis yang berbeda.
- Mengubah nilai default yang sengaja dihilangkan oleh klien.
Aturannya sederhana: jika kueri klien atau asumsi sisi klien berfungsi kemarin dan dapat gagal besok, klasifikasikan sebagai merusak sampai bukti menyatakan sebaliknya.
Gunakan depresiasi sebagai kontrak migrasi
Depresiasi berhasil ketika berisi jalur maju yang nyata. “Deprecated” tanpa pengganti, pemilik, tenggat waktu, atau catatan migrasi hanya menunda perubahan yang merusak.
Pertimbangkan pembersihan nama pelanggan. Jangan mengganti nama field di tempat:
# Avoid removing fullName in the same release.
type Customer {
 fullName: String!
}
Tambahkan pengganti, jelaskan alasannya, lalu dukung kedua field selama jendela yang diumumkan:
type Customer {
 displayName: String!
 fullName: String! @deprecated(reason: "Use displayName. Removal planned after client migration.")
}
Pengganti membutuhkan lebih dari sekadar anotasi skema. Tambahkan ke dokumentasi, perbarui klien pihak pertama, identifikasi konsumen bernilai tinggi, dan lacak adopsi. Hapus field lama hanya setelah kriteria keluar migrasi terpenuhi.
Bangun alur kerja tata kelola skema GraphQL
Alur kerja yang dapat diulang memiliki titik pemeriksaan. Itu tidak bergantung pada satu orang yang mengingat setiap detail klien selama rilis yang terburu-buru.
1. Tetapkan sumber kebenaran dan pemilik bernama
Pertahankan satu sumber skema yang disetujui dan tetapkan pemilik untuk setiap area terbatas, seperti katalog, penagihan, identitas, atau pemenuhan. Pemilik tidak perlu menulis setiap resolver. Mereka perlu menjawab pertanyaan kontrak dan menyetujui perubahan di area tersebut.
Catat detail ini bersama perubahan skema:
- Area skema dan tim pemilik.
- Klasifikasi perubahan.
- Konsumen yang diketahui menggunakan field atau operasi yang terpengaruh.
- Field pengganti atau instruksi migrasi.
- Tanggal penghapusan paling awal.
- Tes yang membuktikan rilis kandidat berfungsi.
Catatan ini mencegah field menjadi area permukaan publik yang terbengkalai.
2. Diff skema kandidat dan tetapkan risiko
Hasilkan atau tinjau diff skema antara rilis saat ini dan kandidat. Jangan berhenti pada diff baris demi baris. Terjemahkan hasilnya menjadi dampak klien.
Untuk setiap tipe yang berubah, tanyakan apakah kueri yang ada dapat menjadi tidak valid, apakah respons JSON yang ada dapat berubah bentuk, dan apakah perilaku berubah tanpa perubahan sistem tipe. Aturan auth adalah contoh umum. Skema dapat tetap identik sementara field yang sebelumnya terlihat mulai mengembalikan kesalahan otorisasi atau null.
Gunakan catatan perubahan singkat seperti ini:
change: remove Customer.fullName
type: breaking
owner: customer-platform
replacement: Customer.displayName
deprecated_since: 2026-08-21
planned_removal: 2026-11-21
known_consumers:
 - ios-storefront
 - partner-portal
release_checks:
 - saved-operation-suite
 - client-migration-confirmations
 - published-release-notes
Tanggal adalah contoh. Kebijakan Anda harus menetapkan jendela depresiasi yang sesuai dengan irama rilis, kecepatan pembaruan klien, dan komitmen kontraktual.
3. Uji operasi nyata, bukan hanya sintaks skema
Skema dapat di-parse dan tetap merusak klien. Pertahankan rangkaian operasi perwakilan untuk setiap konsumen utama atau perjalanan pengguna. Sertakan fragmen, variabel, paginasi, batas izin, kesalahan, dan field opsional.
Untuk storefront, rangkaian tersebut mungkin mencakup:
query ProductPage($sku: ID!, $first: Int!) {
 product(sku: $sku) {
 id
 displayName
 price {
 amount
 currency
 }
 relatedProducts(first: $first) {
 nodes {
 id
 displayName
 }
 }
 }
}
Jalankan operasi terhadap lingkungan kandidat. Assert status HTTP, kesalahan GraphQL, nilai respons yang diperlukan, ekspektasi tipe, dan aturan bisnis yang penting bagi klien. Respons dengan HTTP 200 dan array errors bukanlah operasi GraphQL yang berhasil untuk banyak kasus penggunaan.
Gunakan fixture permintaan yang mencakup kasus tepi nyata: daftar kosong, field opsional null, sumber daya yang dihapus, penolakan izin, perbedaan lokal, dan kursor usang. Operasi tersimpan menjadi bukti di balik keputusan rilis.
4. Jadikan dokumentasi bagian dari gerbang
Dokumentasi memerlukan tanggal tinjauan yang sama dengan skema. Field yang ada tetapi tidak memiliki deskripsi, contoh, catatan izin, atau panduan migrasi memaksa tim klien untuk merekayasa balik maksud.
Untuk setiap field atau input yang terpengaruh, periksa:
- Apakah deskripsi menjelaskan makna bisnis daripada perilaku resolver?
- Apakah ekspektasi nullabilitas dan nilai default jelas?
- Apakah field yang didepresiasi menyebutkan penggantinya?
- Apakah contoh yang relevan menggunakan field baru?
- Apakah changelog menjelaskan tindakan, audiens, dan tanggal penghapusan?
Di sinilah juga tim mencegah masalah umum skema GraphQL yang hanya berfungsi ketika introspeksi tersedia. Materi referensi yang dipublikasikan dan catatan rilis harus berdiri sendiri untuk klien eksternal dan lingkungan terbatas.
5. Rilis, amati, dan hapus berdasarkan bukti
Publikasikan klasifikasi perubahan dan catatan migrasi sebelum tenggat waktu penghapusan. Lacak migrasi klien dengan telemetri yang sadar skema jika tersedia, konfirmasi mitra untuk konsumen eksternal, dan bukti penyelesaian dari tim pihak pertama.
Ketika tanggal akhir tiba, jalankan lagi rangkaian operasi tersimpan. Jika operasi kritis masih menggunakan field yang didepresiasi, tunda penghapusan. Field lama lebih murah daripada gangguan klien yang dapat dihindari.
Gunakan Apidog untuk membuat tinjauan dapat diulang
Apidog memberi tim API satu ruang kerja untuk desain, debugging, pengujian, dokumentasi, dan mock. Untuk proses tata kelola GraphQL, tujuan yang berguna adalah jejak tinjauan bersama, bukan alat terpisah untuk setiap langkah rilis.
Di Apidog, buat permintaan GraphQL melalui Body > GraphQL, lalu gunakan Fetch Schema untuk memuat skema. Editor GraphQL menggunakan skema yang diambil untuk saran field dan tipe serta memeriksa kueri terhadapnya. Baca dokumentasi permintaan GraphQL resmi sebelum mengonfigurasi alur kerja tim.
Pengaturan rilis yang praktis terlihat seperti ini:
- Simpan kueri dan mutasi perwakilan untuk setiap alur kritis.
- Letakkan variabel khusus lingkungan di luar kueri agar bentuk operasi tetap stabil.
- Tambahkan assertion untuk status, header, bentuk respons JSON, field yang diperlukan, enum, dan perilaku kesalahan.
- Kelompokkan pemeriksaan ke dalam rangkaian rilis untuk lingkungan kandidat.
- Tinjau pemeriksaan yang gagal dengan diff skema dan catatan perubahan sebelum persetujuan.
- Publikasikan dokumentasi dan catatan migrasi dari kontrak API yang disetujui yang sama.
Validasi respons memeriksa status, format, dan kesesuaian skema. Pemeriksaan yang didokumentasikan mencakup field yang diperlukan, tipe, nullabilitas, nilai enum, rentang, dan pola untuk respons JSON dan XML. Itu membuatnya berguna untuk body respons GraphQL karena respons GraphQL menggunakan JSON. Ini tidak menggantikan alat diff skema GraphQL atau inventaris konsumen. Gunakan dengan keduanya.
Jika tim Anda memulai dari tes tingkat permintaan, alat pengujian dan mocking GraphQL dapat membantu membingkai lapisan pengujian. Tata kelola menambahkan catatan rilis, kepemilikan, dan kebijakan depresiasi di sekitar tes tersebut.
Unduh Apidog ketika Anda ingin alur kerja desain, permintaan, validasi respons, dokumentasi, dan mock dalam satu ruang kerja. Simpan kebijakan tata kelola di repositori Anda dan gunakan ruang kerja untuk memberikan bukti pengujian konkret pada setiap tinjauan rilis.
Teknik lanjutan untuk API GraphQL yang lebih besar
Tentukan tingkatan konsumen
Tidak setiap klien membawa risiko rilis yang sama. Klasifikasikan konsumen berdasarkan dampak dan kecepatan peningkatan:
| Tingkat konsumen | Contoh | Bukti yang diperlukan sebelum penghapusan yang merusak |
|---|---|---|
| Tingkat 1 | Jalur pendapatan, aplikasi seluler, integrasi teregulasi | Konfirmasi migrasi dan kelulusan tes operasi end-to-end |
| Tingkat 2 | Aplikasi web internal atau integrasi terjadwal | Kelulusan operasi tersimpan dan persetujuan pemilik |
| Tingkat 3 | Klien eksperimental atau konsumen sandbox | Pemberitahuan depresiasi yang dipublikasikan dan jendela migrasi yang wajar |
Tingkatan ini mencegah eksperimen internal kecil memberlakukan beban rilis yang sama dengan alur pembayaran. Mereka juga mencegah integrasi eksternal kritis diperlakukan seperti kueri yang tidak terlacak.
Lacak perubahan perilaku di luar skema
Diff skema tidak dapat mendeteksi setiap perubahan kontrak. Tambahkan pertanyaan tinjauan untuk:
- Otorisasi dan akses tingkat field.
- Urutan paginasi, masa hidup kursor, dan batas ukuran halaman.
- Perilaku caching dan waktu invalidasi.
- Ekstensi kesalahan dan pesan kesalahan yang terlihat oleh pengguna.
- Perilaku batas laju dan panduan percobaan ulang.
- Kinerja resolver yang mengubah operasi valid menjadi tidak dapat diandalkan.
Tulis tes yang ditargetkan untuk setiap perubahan perilaku yang direncanakan. Ini mencegah label “tidak ada perubahan skema yang merusak” yang dangkal menjadi kelulusan rilis.
Perlakukan batas federasi sebagai batas kontrak
Jika beberapa tim berkontribusi pada subgraf, setiap entitas bersama, kunci, dan field lintas subgraf memerlukan kepemilikan eksplisit. Sebuah field mungkin tampak lokal bagi satu tim sementara subgraf lain memperluas atau mengonsumsinya.
Wajibkan daftar subgraf yang terpengaruh dalam catatan perubahan. Uji perilaku skema yang dikomposisi dan operasi end-to-end yang melintasi batas. Pemeriksaan skema lokal yang bersih tidak membuktikan grafik yang dikomposisi berfungsi.
Tetapkan jalur pengecualian
Penghapusan mendesak terjadi ketika field mengekspos data, menciptakan masalah keamanan, atau menyebabkan kerugian operasional serius. Tata kelola memerlukan jalur pengecualian agar tim tidak melewati dokumentasi dan pengujian di bawah tekanan.
Catatan pengecualian harus menyatakan risiko, pemilik yang menyetujui, konsumen yang terpengaruh, mitigasi, dan rencana tindak lanjut. Beri tahu konsumen secara langsung ketika jendela depresiasi normal tidak memungkinkan. Kemudian tambahkan tes regresi agar kesalahan yang sama tidak terulang.
Alternatif dan batasan
Registri skema, gateway federasi, klien yang dihasilkan, atau pemeriksaan diff skema CI semuanya dapat membantu. Tidak ada yang menggantikan proses penuh.
| Pendekatan | Apa yang dilakukannya dengan baik | Apa yang tidak dibuktikannya |
|---|---|---|
| Diff skema | Menemukan edit struktural | Apakah operasi klien langsung dan perilaku masih berfungsi |
| Kompilasi klien yang dihasilkan | Menangkap beberapa kesalahan tipe pihak pertama | Migrasi konsumen eksternal atau perilaku runtime |
| Rangkaian tes permintaan | Memeriksa operasi perwakilan | Setiap konsumen yang tidak terlacak dan keputusan kepemilikan |
| Changelog saja | Mengomunikasikan pekerjaan yang direncanakan | Bahwa edit yang merusak aman untuk dirilis |
| Alur kerja tata kelola | Menghubungkan tinjauan, tes, kepemilikan, dan depresiasi | Ini masih membutuhkan alat dan tim untuk menyediakan bukti |
Pilih tumpukan terkecil yang menghasilkan bukti andal untuk API Anda. Jika tim Anda memutuskan apakah GraphQL cocok untuk layanan baru, bandingkan model kueri yang digerakkan klien dengan REST dan gRPC di REST vs GraphQL vs gRPC. Pilihan protokol dan tata kelola rilis adalah keputusan terpisah. Setiap kontrak publik tetap membutuhkan keduanya.
Kasus penggunaan dunia nyata
Aplikasi seluler memerlukan field profil yang diganti namanya
Tim profil ingin mengganti fullName dengan displayName karena akun organisasi menggunakan model penamaan yang berbeda. Jalur tata kelola bukanlah commit penggantian nama yang diikuti dengan rilis.
Tambahkan displayName, pertahankan fullName dengan alasan depresiasi, perbarui kueri seluler, uji kedua field selama transisi, dan kumpulkan data adopsi berdasarkan versi aplikasi. Hapus fullName hanya setelah versi aplikasi yang didukung tidak lagi bergantung padanya atau jendela dukungan yang dipublikasikan telah berakhir.
Mutasi checkout mendapatkan persyaratan input baru
Tim pembayaran ingin CheckoutInput.taxRegion menjadi wajib. Versi aplikasi yang ada menghilangkan nilai tersebut. Membuat input wajib segera dapat membuat operasi checkout yang valid gagal validasi.
Pertahankan input opsional selama migrasi, tentukan perilaku fallback server, publikasikan persyaratan baru, perbarui klien, dan tambahkan kasus uji untuk bentuk permintaan lama dan baru. Setelah klien pindah, buat aturan wajib dalam rilis yang merusak yang direncanakan.
Mitra melihat perubahan field yang tidak terdokumentasi
Mitra mengurai field respons sebagai string, tetapi backend ingin mengembalikan objek terstruktur. Bahkan jika klien internal telah pindah, mitra dapat gagal saat runtime.
Tim pemilik mencatat mitra sebagai konsumen Tingkat 1, menambahkan field pengganti alih-alih mengubah field lama di tempat, memberi mitra lingkungan pengujian, dan memverifikasi operasi mitra tersimpan sebelum penghapusan. Dokumentasi dan komunikasi langsung adalah bagian dari bukti rilis.
Mulai dengan satu daftar periksa rilis
Mulai dari yang kecil. Pilih area GraphQL dengan pekerjaan klien paling aktif dan wajibkan catatan perubahan untuk setiap edit skema bulan ini. Klasifikasikan perubahan, simpan operasi perwakilan, dokumentasikan depresiasi, dan wajibkan penyetuju bernama untuk penghapusan.
Kemudian jadikan daftar periksa sebagai kebiasaan rilis. Apidog dapat menyimpan permintaan, validasi respons, dokumentasi, skenario mock, dan bukti pengujian bersama-sama sementara repositori Anda tetap menjadi sumber kebijakan tata kelola. Hasilnya adalah lebih sedikit rollback darurat dan ekspektasi yang lebih jelas untuk setiap konsumen API.
FAQ
Apa yang dianggap sebagai perubahan skema GraphQL yang merusak?
Perubahan bersifat merusak ketika operasi klien yang valid sebelum rilis dapat gagal setelahnya. Menghapus field atau argumen adalah contoh yang jelas. Membuat input yang sebelumnya opsional menjadi wajib, mengubah tipe tanpa penilaian kompatibilitas, menghapus nilai enum, atau mengubah perilaku field juga dapat merusak klien.
Apakah menambahkan field GraphQL selalu aman?
Biasanya, menambahkan field opsional tidak membatalkan operasi yang ada. Ini masih dapat memengaruhi klien yang secara ketat menolak properti respons tak terduga, kode yang dihasilkan, alur kerja dokumentasi, atau perkakas skema. Klasifikasikan penambahan, dokumentasikan, dan uji konsumen yang menggunakan validasi ketat.
Berapa lama field GraphQL harus tetap didepresiasi?
Tetapkan jendela dari siklus rilis klien, komitmen dukungan, dan risiko konsumen. Aplikasi seluler dengan adopsi lambat membutuhkan lebih banyak waktu daripada layanan internal yang diterapkan setiap hari. Publikasikan tenggat waktu, identifikasi konsumen kritis, dan hapus field hanya setelah bukti migrasi lengkap.
Apakah introspeksi GraphQL dapat menggantikan dokumentasi?
Tidak. Introspeksi membantu alat menemukan skema, tetapi tidak menggantikan deskripsi yang jelas, contoh, catatan otorisasi, changelog, dan panduan migrasi. Lingkungan eksternal atau terkunci juga dapat membatasi introspeksi, sehingga materi referensi yang dipublikasikan perlu menjelaskan kontrak itu sendiri.
Bagaimana Anda menguji perubahan merusak GraphQL sebelum produksi?
Jalankan diff skema, lalu eksekusi kueri dan mutasi perwakilan tersimpan terhadap lingkungan kandidat. Assert kesalahan GraphQL, data yang diperlukan, tipe, nilai enum, perilaku null, izin, dan hasil bisnis. Sertakan operasi klien berdampak tinggi daripada hanya tes asap generik.
Apakah validasi respons menangkap setiap regresi GraphQL?
Tidak. Ini menangkap kontrak respons yang didokumentasikan yang Anda pilih untuk divalidasi. Ini tidak mengidentifikasi setiap konsumen, membandingkan skema GraphQL lengkap, atau mendeteksi perubahan perilaku yang tidak terdokumentasi dengan sendirinya. Pasangkan validasi respons dengan tes operasi, tinjauan skema, kepemilikan, dan proses depresiasi.