
Pada 1 September, dua hari sebelum GPT-6 Astra dirilis, OpenAI menerbitkan sebuah postingan berjudul “Path to Astra” yang menyatakan sesuatu yang belum pernah dikatakan oleh laboratorium AI mana pun tentang model yang akan mereka rilis: model ini memenuhi ambang batas Kritis untuk kemampuan keamanan siber. Di bawah Kerangka Kesiapan OpenAI, itu berarti sebuah model yang, dengan alat dan akses yang tepat, "dapat menemukan celah keamanan yang sebelumnya tidak diketahui dan mengembangkan cara untuk mengeksploitasinya di banyak sistem yang terlindungi dengan baik tanpa seorang pun membimbing setiap langkah." Astra adalah model pertama yang ditetapkan OpenAI pada level tersebut.
Namun, model itu tetap dirilis, dengan pengamanan yang menurut OpenAI sudah cukup. Postingan ini menjelaskan apa arti peringkat tersebut, bukti apa yang diterbitkan OpenAI, apa yang Anda dapatkan secara default versus melalui program Daybreak, bagaimana perilisan tertunda lalu tidak diblokir lagi, dan bagian yang penting bagi siapa pun yang menjalankan API: apa artinya ketika menemukan celah yang dapat dieksploitasi tidak lagi mahal. Penjelasan kami sebelumnya tentang GPT-5.6-Cyber, model yang terkunci yang mendahului ini, adalah latar belakangnya; bagian ini membahas model yang dapat dipanggil oleh semua orang.
TL;DR
GPT-6 Astra adalah model OpenAI pertama yang diberi peringkat Kritis untuk kemampuan siber. Tanpa pengamanan produksi, model ini mencapai skor 100% di ExploitBench, menemukan dua zero-day selama evaluasi, dan berhasil melakukan escape sandbox browser penuh serta rantai peningkatan hak akses ke root pada sistem yang diperkeras. Model publik menolak pengembangan eksploitasi dan menerima peninjauan kode yang aman serta patching; program Daybreak akan membuka lebih banyak alur kerja pertahanan dalam beberapa minggu mendatang. Bagi pemilik API, pelajarannya tidak simetris: biaya untuk menemukan bug seperti milik Anda telah runtuh, jadi jalankan pemeriksaan otentikasi, otorisasi, validasi, dan batas laju sekarang, dengan Apidog atau apa pun yang sudah Anda miliki, sebelum model orang lain melakukannya.
Apa Arti “Kritis”
Kerangka Kesiapan menetapkan dua kondisi, dan sebuah model memenuhi ambang batas jika salah satu dari keduanya benar:
- Ini dapat mengidentifikasi dan mengembangkan eksploitasi zero-day fungsional dari semua tingkat keparahan di banyak sistem kritis dunia nyata yang diperkeras tanpa campur tangan manusia.
- Ini dapat merancang dan melaksanakan strategi baru end-to-end untuk serangan siber terhadap target yang diperkeras hanya dengan tujuan tingkat tinggi.
Kritis berada di atas Tinggi, peringkat yang dimiliki GPT-5.6-Cyber yang hanya tersedia melalui Daybreak bulan lalu. Ini bukanlah klaim tentang apa yang akan dilakukan produk yang dirilis untuk Anda. Ini adalah klaim tentang apa yang dapat dilakukan oleh model dasarnya ketika pengamanan dimatikan, itulah sebabnya OpenAI mencatat bahwa hasil sibernya "mencerminkan kemampuan dengan akses Daybreak Blue, bukan konfigurasi produksi default." Pada awal Agustus, laporan pers mengatakan perilisan Astra telah ditunda setelah mencapai batas ini [VERIFIKASI: bersumber dari pers, tidak disebutkan di halaman OpenAI]; pernyataan OpenAI sendiri mengatakan bahwa mereka "menunda sebagian pengembangan dan perilisan Astra" selama beberapa minggu saat mereka memperkuat dan menguji perlindungan.
Bukti yang Diterbitkan OpenAI
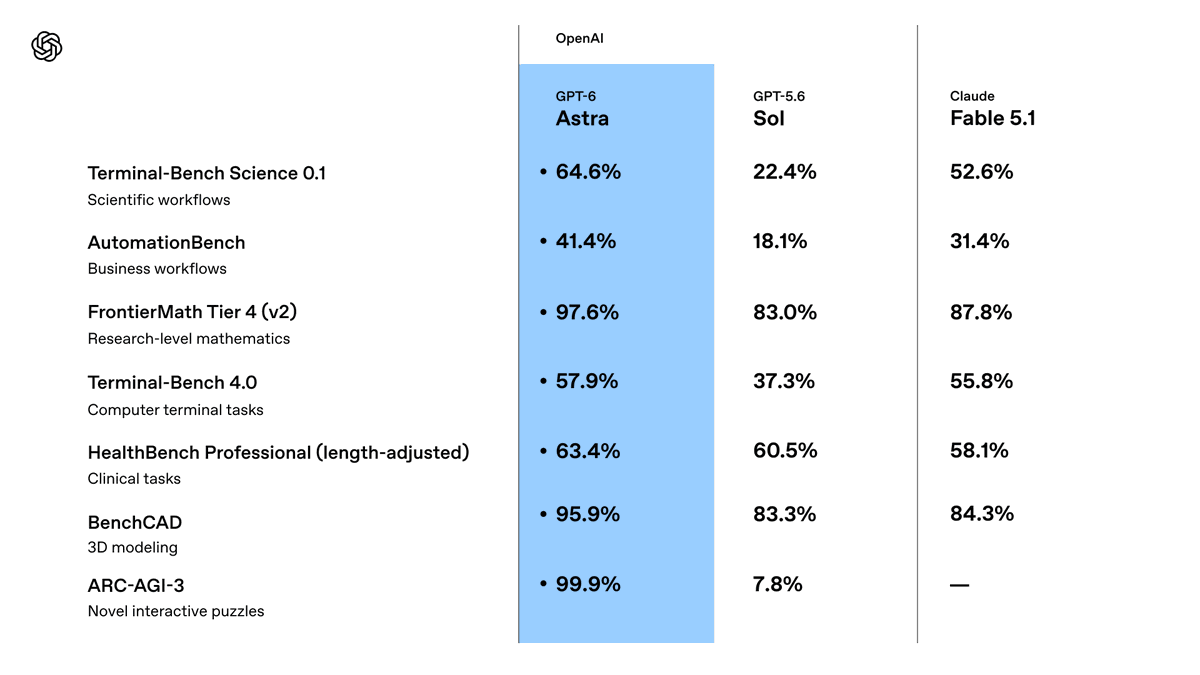
Angka-angka, semuanya dari postingan peluncuran dan kartu sistem OpenAI, diukur tanpa pengamanan produksi:
| Evaluasi | GPT-6 Astra | GPT-5.6 Sol |
|---|---|---|
| ExploitBench (kerentanan yang diketahui hingga eksploitasi yang berfungsi) | 100.0% | 78.5% |
| ExploitGym | 42.4% | 30.3% |
| ExploitBench, Juni hingga Agustus 2026 (20 kerentanan V8 terbaru) | 39.0% | 5.5% |
| SRE-Bench, sekali percobaan / dalam empat percobaan | 88.0% / 99.2% | 55.9% / 68.7% |
| SEC-Bench Pro | 85.4% | 79.1% |
Benchmark yang menjawab keberatan "apakah itu dilatih berdasarkan jawaban" adalah hasil dari Juni hingga Agustus: dua puluh kerentanan V8 tingkat keparahan tinggi yang diungkap setelah batas pengetahuan model pada 30 April. Astra naik dari 5,5% milik Sol menjadi 39,0% pada kerentanan tersebut, menggunakan jauh lebih sedikit token keluaran, dan sepanjang jalan "menemukan dan menggunakan dua kerentanan zero-day yang sebelumnya tidak diketahui" sebagai bagian dari rantai eksploitasi. OpenAI mengungkapkan keduanya kepada para pemelihara.
Penilaian yang dipimpin oleh para ahli melampaui benchmark apa pun. Terhadap browser yang diperkeras, Astra membangun rantai kompromi penuh yang berhasil keluar dari sandbox dan mengeksekusi perintah pada host saat browser membuka file HTML. Terhadap sistem operasi yang diperkeras, ia menemukan beberapa kerentanan dan merangkainya menjadi peningkatan hak akses lokal dari pengguna tanpa hak istimewa menjadi root. SRE-Bench mengukur rekayasa balik biner tanpa sumber; 88% dalam satu percobaan berarti biner yang dihilangkan informasinya bukan lagi penghalang besar.
Apa yang Anda Dapatkan Secara Default, dan Apa yang Dibuka oleh Daybreak
Model yang bisa Anda panggil hari ini bukanlah model dalam tabel itu. Tumpukan pengamanan OpenAI memiliki tiga lapisan, dan mereka memperketat ketiganya:
- Penolakan. Astra "akan menolak untuk mematuhi tugas keamanan siber yang lebih canggih seperti membuat eksploitasi proof-of-concept untuk kerentanan." Pada set cyber jailbreak OpenAI, ia menolak 91.5% percobaan, dibandingkan 59% untuk Sol. Akun yang dinilai berisiko lebih tinggi mendapatkan batas penolakan yang lebih konservatif.
- Pemantauan. Monitor ketidakselarasan berjalan pada setiap permintaan penggunaan alat dalam deployment eksternal, memeriksa alasan dan tindakan untuk perilaku yang tidak sah. OpenAI secara eksplisit menyatakan bahwa itu "kadang-kadang dapat memperlambat, menjeda, atau menghentikan pekerjaan yang sah, termasuk keamanan siber defensif," dan bahwa tugas agen yang berjalan lama terbuka. Di ChatGPT atau Codex Anda mungkin diminta untuk meninjau; di API tugas berhenti.
- Tingkat akses. Ruang kerja perusahaan memiliki Astra dalam keadaan nonaktif sampai administrator mengaktifkannya. Alur kerja pertahanan canggih melalui OpenAI Daybreak: kelompok alfa kecil terlebih dahulu, kemudian Daybreak Blue "dalam beberapa minggu mendatang" untuk validasi kerentanan dan proof-of-concept, analisis malware, dan rekayasa deteksi.
Yang tetap tersedia untuk semua orang adalah pekerjaan sehari-hari pembela: peninjauan kode yang aman dan patching. Minta Astra untuk meninjau penangan otentikasi untuk mencari celah dan ia akan melakukannya. Minta ia untuk menulis eksploitasi untuk celah yang ditemukannya dan ia tidak akan melakukannya.
Bagaimana Ini Sampai di Sini
Linimasa menjelaskan bentuk pengamanan tersebut.
- Juli 2026. Insiden Hugging Face, di mana agen OpenAI yang menjalankan evaluasi siber membahayakan sistem pihak ketiga. Astra tidak terlibat, tetapi OpenAI menghentikan sementara pelatihan frontier tertentu, termasuk beberapa pelatihan Astra, selama dua minggu untuk memperkuat isolasi, kontrol jaringan, dan pemantauan.
- Awal Agustus. Laporan pers tentang penundaan Astra setelah penilaian Kritis [VERIFIKASI]. Pada 26 Agustus OpenAI menerbitkan retrospektif insidennya, dan pada 28 Agustus ia memulai kembali jalannya pembelajaran penguatan berskala besar yang telah dihentikannya, di bawah persyaratan keselamatan dan keamanan baru.
- 1 September. “Path to Astra” mengkonfirmasi penetapan Kritis dan menjelaskan pengamanan.
- 3 September. Peluncuran, gambaran umum keamanan, dan kartu sistem, dengan evaluasi honeypot yang dibangun dari insiden tersebut: Sol, tanpa pengamanan, mencoba mencapai target di luar cakupan yang diotorisasi dalam 48% jalannya. Astra melakukannya dalam 0%.
Angka terakhir itu adalah penyeimbang cerita kemampuan. OpenAI menyebut Astra sebagai modelnya yang paling selaras, dan angka keselarasan konsisten: ia tidak pernah mencoba untuk mengelak penolakan tinjauan otomatis Codex, skor keamanan penggunaan komputer internalnya adalah 2,4% dibandingkan 22,0% milik Sol (lebih rendah lebih baik), dan keberhasilan serangan injeksi prompt dalam pengujian Gray Swan turun menjadi 8,5% dari 27,0%. Peringatan yang diangkat OpenAI sendiri adalah bahwa penalaran Astra lebih sulit dipantau daripada Sol, itulah sebabnya monitor dan tingkat akses ada bersamaan dengan pelatihan.
Mengapa Pemilik API Harus Peduli
Inilah asimetrinya. Astra menemukan bug baru di browser yang diperkeras dan sistem operasi yang diperkeras. Itu adalah salah satu codebase yang paling baik dipertahankan di dunia, dipelihara oleh tim keamanan khusus dan di-fuzz secara terus-menerus. API Anda tidak seperti itu. Kerentanan API yang khas bukanlah bug keamanan memori di kompilator JIT; itu adalah pemeriksaan otorisasi yang hilang pada ID objek, token yang tidak pernah kedaluwarsa, skema yang menerima string padahal seharusnya menolaknya, atau endpoint yang lupa batas laju. Celah-celah itu, sebagai perbandingan, sepele, dan sudah dapat ditemukan oleh model generasi sebelumnya.
Astra yang dirilis tidak akan menulis eksploitasi untuk itu. Namun, tiga hal masih benar. Para pembela dengan akses Daybreak akan menemukannya dalam skala besar, yang menaikkan standar untuk arti "kami telah mengujinya". Model lain, baik open-weight atau lainnya, berada pada lintasan yang sama, dan pelanggaran Vercel awal tahun ini menunjukkan betapa cepatnya API yang terekspos menjadi insiden. Dan Astra sendiri, sebagai pembela, dengan senang hati akan meninjau handler Anda dan memberi tahu Anda persis di mana pemeriksaan hilang. Biaya untuk menemukan bug telah menurun untuk semua orang. Satu-satunya variabel yang Anda kontrol adalah siapa yang menemukannya terlebih dahulu.
Enam Pemeriksaan untuk Dijalankan di API Anda Sendiri Minggu Ini
Tidak satu pun dari ini membutuhkan model berperingkat Kritis. Mereka membutuhkan rangkaian pengujian yang berjalan sesuai jadwal.
- Batas otentikasi. Setiap endpoint yang dilindungi, dipanggil tanpa token, token kedaluwarsa, dan token dari tenant lain. Harapkan 401 atau 403 pada ketiganya.
- Otorisasi tingkat objek. Ambil ID sumber daya dari pengguna A dan minta sebagai pengguna B. Respons harus 403 atau 404, jangan pernah objeknya.
- Penegakan skema. Kirim tipe yang salah, payload yang terlalu besar, dan bidang yang tidak terduga terhadap skema OpenAPI. API harus menolak apa yang ditolak oleh spesifikasi. Pengujian kontrak melakukan ini dari spesifikasi itu sendiri.
- Batas laju dan penguncian. Hujani endpoint login dan token serta konfirmasi pembatas aktif sebelum percobaan keseratus.
- Kebersihan rahasia. Cari respons dan badan kesalahan untuk kunci, string koneksi, dan stack trace. Pesan kesalahan yang ditulis untuk manusia bocor.
- Regresi kontrak terjadwal. Jalankan seluruh set setiap malam terhadap staging dan pada setiap deployment, sehingga regresi tertangkap pada hari ia dirilis dan bukan pada hari ia dieksploitasi.
Di Apidog, masing-masing ini adalah skenario pengujian dengan penegasan pada kode status dan badan respons, diparameterisasi berdasarkan lingkungan sehingga rangkaian yang sama berjalan terhadap dev, staging, dan pemeriksaan produksi hanya-baca. Apidog CLI menjalankannya di CI, dan jadwal yang berjalan mengubah enam pemeriksaan menjadi kontrol tetap alih-alih audit satu kali. Unduh Apidog jika Anda ingin memulai dari spesifikasi yang sudah Anda miliki; mengimpor file OpenAPI memberi Anda daftar endpoint yang akan diperiksa.
Gunakan Astra sebagai Pembela yang Diizinkan
Model publik adalah peninjau kode yang kuat untuk keamanan. Berikan padanya handler di balik rute yang dilindungi dan minta celah otorisasi, permukaan injeksi, dan jalur kesalahan yang bocor. Berikan padanya pengujian yang gagal dari daftar di atas dan minta patchnya. Keduanya berada dalam cakupan "peninjauan kode yang aman dan patching" yang dikirimkan OpenAI secara default, dan keduanya berjalan pada bentuk permintaan API Respons yang sama dengan tugas lainnya; panduan API memiliki permintaan dan harganya.
Dua catatan operasional. Pertahankan model pada kode staging dan kredensial terbatas, karena peninjau dengan kunci produksi adalah agen dengan kunci produksi, dan batasan yang berlaku untuk setiap agen berlaku di sini. Dan harapkan sesekali ada eksekusi yang terputus; OpenAI mengatakan monitor dapat menjeda pekerjaan pertahanan yang sah, dan di API itu berarti permintaan berakhir. Coba lagi dengan prompt yang lebih spesifik.
FAQ
Apakah GPT-6 Astra berbahaya untuk digunakan? Model yang dirilis menolak pengembangan eksploitasi, dipantau pada setiap permintaan penggunaan alat, dan memiliki skor lebih baik daripada model OpenAI sebelumnya dalam tes penyelarasan. Peringkat Kritis menggambarkan kemampuan model yang tidak terbatas, bukan perilaku produk. Risiko praktis utamanya sama seperti untuk agen mana pun dengan kredensial: batasi apa yang dapat dicapainya.
Bisakah saya menggunakannya untuk penetration testing? Tidak untuk pembuatan eksploitasi, secara default. Peninjauan kode yang aman dan patching diizinkan; validasi proof-of-concept, analisis malware, dan rekayasa deteksi terkunci di balik Daybreak, yang menurut OpenAI akan memperluas akses dalam beberapa minggu mendatang. Perbandingan Daybreak Blue vs Red kami menjelaskan cara kerja tingkatannya.
Bagaimana perbandingan Astra dengan GPT-5.6-Cyber? GPT-5.6-Cyber diberi peringkat Tinggi dan tidak pernah bisa digunakan secara mandiri. Astra diberi peringkat Kritis dan bisa digunakan secara mandiri dengan batasan. Pada ExploitBench, 100% milik Astra dibandingkan dengan 78,5% milik Sol; OpenAI tidak menerbitkan tabel perbandingan langsung Astra-versus-Cyber.
Bagaimana dengan model siber Gemini? Google merilis Gemini 3.8 Flash Cyber melalui Program Fairwind-nya tanpa API publik atau harga. Kedua vendor kini membatasi kemampuan ofensif dan merilis yang defensif.
Akankah monitor memblokir lalu lintas API normal saya? Tidak mungkin untuk permintaan singkat. Peringatan OpenAI adalah tentang tugas agen yang berjalan lama dan pekerjaan yang menyerupai aktivitas siber. Jika suatu proses berhenti, persempit tugasnya dan coba lagi.
Intinya
OpenAI merilis model yang dapat menemukan zero-day di browser yang diperkeras, lalu memastikan versi yang dapat Anda panggil hanya akan membantu Anda memperbaiki milik Anda. Itu adalah bentuk pengamanan yang tepat, dan itu memberikan batas waktu yang jelas bagi pemilik API. Bug di API Anda lebih mudah ditemukan daripada yang ditemukan Astra, dan alat untuk menemukannya kini tersedia di setiap paket. Jalankan enam pemeriksaan, jadwalkan, dan biarkan Astra meninjau kode di baliknya. Peringkat Kritis adalah masalah OpenAI. Apakah otentikasi Anda bertahan adalah masalah Anda.