
Dalam beberapa minggu satu sama lain pada musim panas 2026, OpenAI dan Google keduanya merilis model khusus keamanan yang tidak dapat disentuh oleh sebagian besar pengembang. GPT-5.6-Cyber milik OpenAI diluncurkan pada 10 Agustus. Gemini 3.5 Flash Cyber milik Google tiba pada 21 Juli. Keduanya menemukan kerentanan perangkat lunak. Keduanya terbatas di balik persetujuan. Dan keduanya menolak untuk memberikan Anda kunci API normal.
Namun, keduanya bukanlah jenis alat yang sama. Yang satu cenderung defensif, yang lain cenderung ofensif, dan keduanya berada pada tingkatan model yang sangat berbeda. Jika Anda mencoba memahami keduanya, berikut adalah perbandingan sebenarnya, dan mengapa adu penalti tolok ukur langsung di antara keduanya tidak mungkin dilakukan.
Perbandingan
| GPT-5.6-Cyber | Gemini 3.5 Flash Cyber | |
|---|---|---|
| Vendor | OpenAI | |
| Diluncurkan | 10 Agustus 2026 | 21 Juli 2026 |
| Dibangun di atas | GPT-5.6 Sol (tier unggulan) | Gemini Flash (tier cepat, murah) |
| Cenderung | Ofensif: rantai eksploitasi, penemuan zero-day | Defensif: mencari dan memperbaiki kerentanan |
| Akses | Daybreak Red (tim keamanan yang telah disaring) | Uji coba terbatas (pemerintah, mitra tepercaya) |
| API Publik | Tidak | Tidak |
| Harga Publik | Tidak | Tidak |
| Program | OpenAI Daybreak | Google CodeMender |
Kesimpulan singkatnya: GPT-5.6-Cyber adalah model penelitian ofensif tingkat perbatasan, dan Gemini 3.5 Flash Cyber adalah model penambalan defensif tingkat lebih ringan. Perbedaan orientasi itu menjelaskan hampir semua hal lainnya.
Tingkatan Model yang Berbeda
Pemisahan teknis yang paling jelas adalah model dasarnya. GPT-5.6-Cyber dibangun di atas GPT-5.6 Sol, model penalaran OpenAI yang paling mumpuni. Penelitian kerentanan dunia nyata membutuhkan penalaran yang berkelanjutan di seluruh basis kode yang besar dan tidak dikenal, dan OpenAI menempatkan model tingkat atasnya di bawah Cyber untuk mendapatkannya.
Gemini 3.5 Flash Cyber dibangun di atas tier Flash, yaitu model kerja keras Google yang cepat dan murah, bukan unggulan Pro-nya. Ini adalah kecocokan yang disengaja untuk pekerjaannya. CodeMender, program Google di baliknya, adalah tentang memindai kode untuk menemukan dan memperbaiki cacat dalam skala besar, yang mengutamakan kecepatan dan efisiensi biaya daripada kedalaman penalaran sekali tembak maksimum. Perhatikan juga kekhasan versinya: model Flash umum beralih ke 3.6, tetapi Cyber tetap di 3.5, karena keduanya berada pada jalur rilis yang berbeda.
Orientasi yang Berbeda: Ofensif vs Defensif
Inilah perbedaan sebenarnya. Baca kerangka kerja masing-masing vendor dan pemisahannya akan jelas.
OpenAI melatih GPT-5.6-Cyber untuk mengurangi penolakan pada tugas-tugas dual-use berisiko tinggi dan untuk menjadi lebih baik dalam menemukan zero-day dan membangun rantai eksploitasi, sesuai dengan pengumuman perluasan Daybreak. Ini disampaikan melalui Daybreak Red, tier yang secara eksplisit untuk "penelitian kerentanan yang sah, validasi eksploitasi, dan pengujian keamanan." Bukti peluncurannya bersifat ofensif: dua kerentanan V8 yang berantai di Chrome, dengan penugasan CVE-2026-15903, ditambah temuan yang dilaporkan di seluruh OS seluler, basis data, dan kernel OS.
Google membingkai Gemini 3.5 Flash Cyber seputar menemukan dan memperbaiki. Diumumkan dalam pembaruan model Gemini-nya, ini adalah bagian dari CodeMender, sebuah upaya yang bertujuan untuk menemukan celah keamanan dalam kode dan mengusulkan perbaikan untuknya. Penekanannya adalah remedi, menutup celah, bukan mempersenjatai mereka.
Itu tidak membuat yang satu "aman" dan yang lain "berbahaya." Penemu kerentanan yang kuat adalah dual-use tidak peduli bagaimana itu dibingkai, itulah mengapa keduanya terbatas. Tetapi jika Anda memetakan ruang, OpenAI lebih condong ke penelitian ofensif, dan Google tetap lebih dekat ke penambalan defensif.
Transparansi yang Berbeda
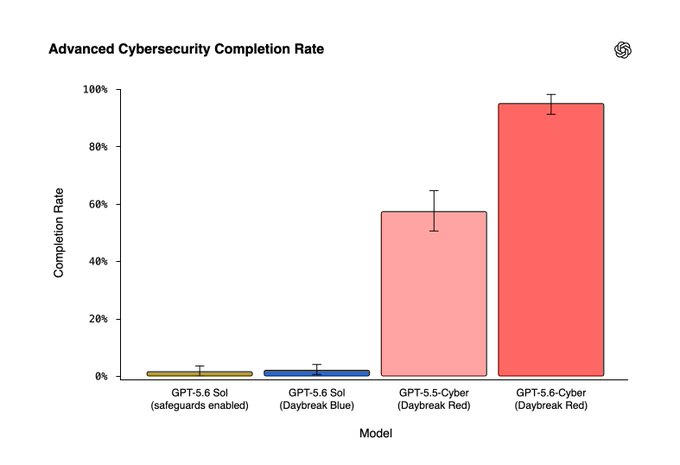
OpenAI menerbitkan lebih banyak angka. Mereka mengungkapkan metrik tingkat penyelesaian internal (GPT-5.6-Cyber menjawab 95,0% prompt siber tingkat lanjut versus 1,5% untuk Sol dasar), menyebutkan tolok ukur seperti ExploitGym, melaporkan CVE yang benar-benar ditetapkan, dan menyatakan peringkat Kerangka Kesiapan "Tinggi" tetapi di bawah "Kritis." Untuk perincian lengkap tentang siapa yang mendapatkan akses ke apa, lihat Daybreak Blue vs Red.
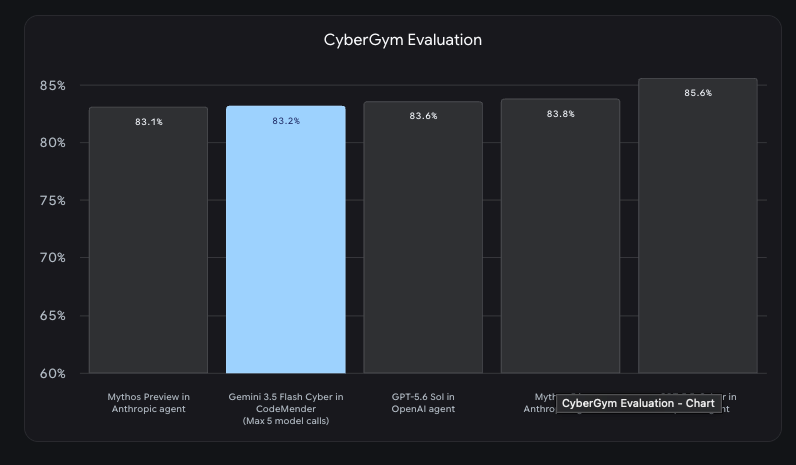
Google lebih samar saat peluncuran. Mereka mengonfirmasi model itu ada, tujuan defensifnya, dan statusnya yang terbatas, tanpa menerbitkan tingkat penyelesaian per tugas yang sebanding atau tabel tolok ukur. Jadi, meskipun Anda dapat menjelaskan kedua model, Anda tidak dapat menempatkannya pada bagan yang sama. Tidak ada tolok ukur bersama yang dijalankan oleh kedua vendor secara langsung, dan tugas target mereka (pengembangan eksploitasi vs. pembuatan patch) hampir tidak tumpang tindih.
Apa yang Mereka Bagikan
Singkirkan perbedaannya dan kedua model ini menceritakan kisah yang sama tentang arah perkakas keamanan AI:
- Akses terbatas, bukan API terbuka. Keduanya tidak bisa digunakan sendiri. Keduanya memerlukan persetujuan, dan aksesnya dicakup untuk organisasi yang telah disaring.
- Tidak ada harga publik. Karena tidak ada akses terbuka, tidak ada tarif per-token yang diterbitkan untuk keduanya. Setiap tabel harga yang Anda temukan beredar tidak terverifikasi.
- Logika dual-use yang sama. Kedua vendor beralasan bahwa model yang pandai menemukan kerentanan secara inheren pandai menemukan kerentanan, jadi mereka memulai secara sempit dengan mitra tepercaya dan mengawasi sebelum memperluas akses.
- Kisah versi yang membingungkan. Model OpenAI berada di bawah penamaan Sol/Terra/Luna; Google tetap di 3.5 sementara saudaranya beralih ke 3.6.
Jika Anda datang ke salah satu dari mereka mencari kunci API, jawabannya sama: tidak hari ini, dan mungkin tidak dalam bentuk yang Anda harapkan.
Mana yang Penting bagi Anda? Mungkin Tidak Keduanya, Namun
Berikut adalah bacaan praktisnya. Kecuali Anda berada di vendor keamanan yang disetujui atau mitra pemerintah, Anda tidak dapat menggunakan model ini sekarang. Mengawasi mereka berguna untuk memahami arah perjalanan, tetapi tidak ada yang termasuk dalam tumpukan Anda pada kuartal ini.
Yang termasuk dalam tumpukan Anda adalah menguji keamanan API yang benar-benar Anda miliki. Kedua model ini ada karena kerentanan mahal; yang termurah untuk dicegah adalah bug batas yang membosankan di layanan Anda sendiri. Anda tidak memerlukan model siber perbatasan untuk menangkapnya.
Dengan klien API seperti Apidog, Anda dapat menjalankan pemeriksaan yang menangkap paling banyak dengan upaya paling sedikit:
- Batas otentikasi. Lakukan permintaan dengan token yang hilang, kedaluwarsa, dan valid, dan pastikan setiap permintaan mengembalikan status yang benar. Disiplin hak istimewa paling rendah yang sama berlaku untuk agen Anda; lihat apa yang sebenarnya dapat dilakukan oleh kunci API agen AI Anda.
- Keamanan transportasi. Verifikasi sertifikat klien dan mTLS berfungsi, dan permintaan biasa ditolak.
Itulah pekerjaan yang dapat Anda mulai hari ini, dengan alat yang benar-benar dapat Anda akses. Unduh Apidog dan mulailah dengan kasus otentikasi.
Pertanyaan yang Sering Diajukan
Mana yang lebih baik, GPT-5.6-Cyber atau Gemini 3.5 Flash Cyber? Keduanya dibuat untuk pekerjaan yang berbeda, jadi "lebih baik" tergantung pada tugasnya. GPT-5.6-Cyber adalah model tingkat perbatasan yang disetel untuk penelitian ofensif (pengembangan eksploitasi, penemuan zero-day). Gemini 3.5 Flash Cyber adalah model tingkat lebih ringan yang disetel untuk penambalan defensif. Tidak ada vendor yang menerbitkan tolok ukur langsung, jadi perbandingan skor langsung tidak tersedia.
Dapatkah saya menggunakan salah satunya melalui API? Tidak. Keduanya terbatas. GPT-5.6-Cyber memerlukan persetujuan Daybreak Red; Gemini 3.5 Flash Cyber adalah uji coba terbatas untuk pemerintah dan mitra tepercaya. Keduanya tidak menawarkan ID model API layanan mandiri.
Mengapa kedua model dibatasi? Penggunaan ganda. Model yang pandai menemukan kerentanan membantu pembela melakukan patch dan membantu penyerang mengeksploitasi. Kedua vendor membatasi akses ke mitra yang telah disaring sambil memantau penggunaan di dunia nyata.
Apa perbedaan model dasarnya? GPT-5.6-Cyber dibangun di atas GPT-5.6 Sol, tier penalaran unggulan OpenAI. Gemini 3.5 Flash Cyber dibangun di atas tier Flash Google yang lebih cepat dan murah, yang sesuai dengan tujuan pemindaian dan perbaikannya.
Apa yang harus saya gunakan sebagai gantinya? Untuk mengamankan API Anda sendiri, jalankan pengujian otentikasi, transportasi, dan kontrak dengan klien seperti Apidog. Tidak diperlukan model yang terbatas.