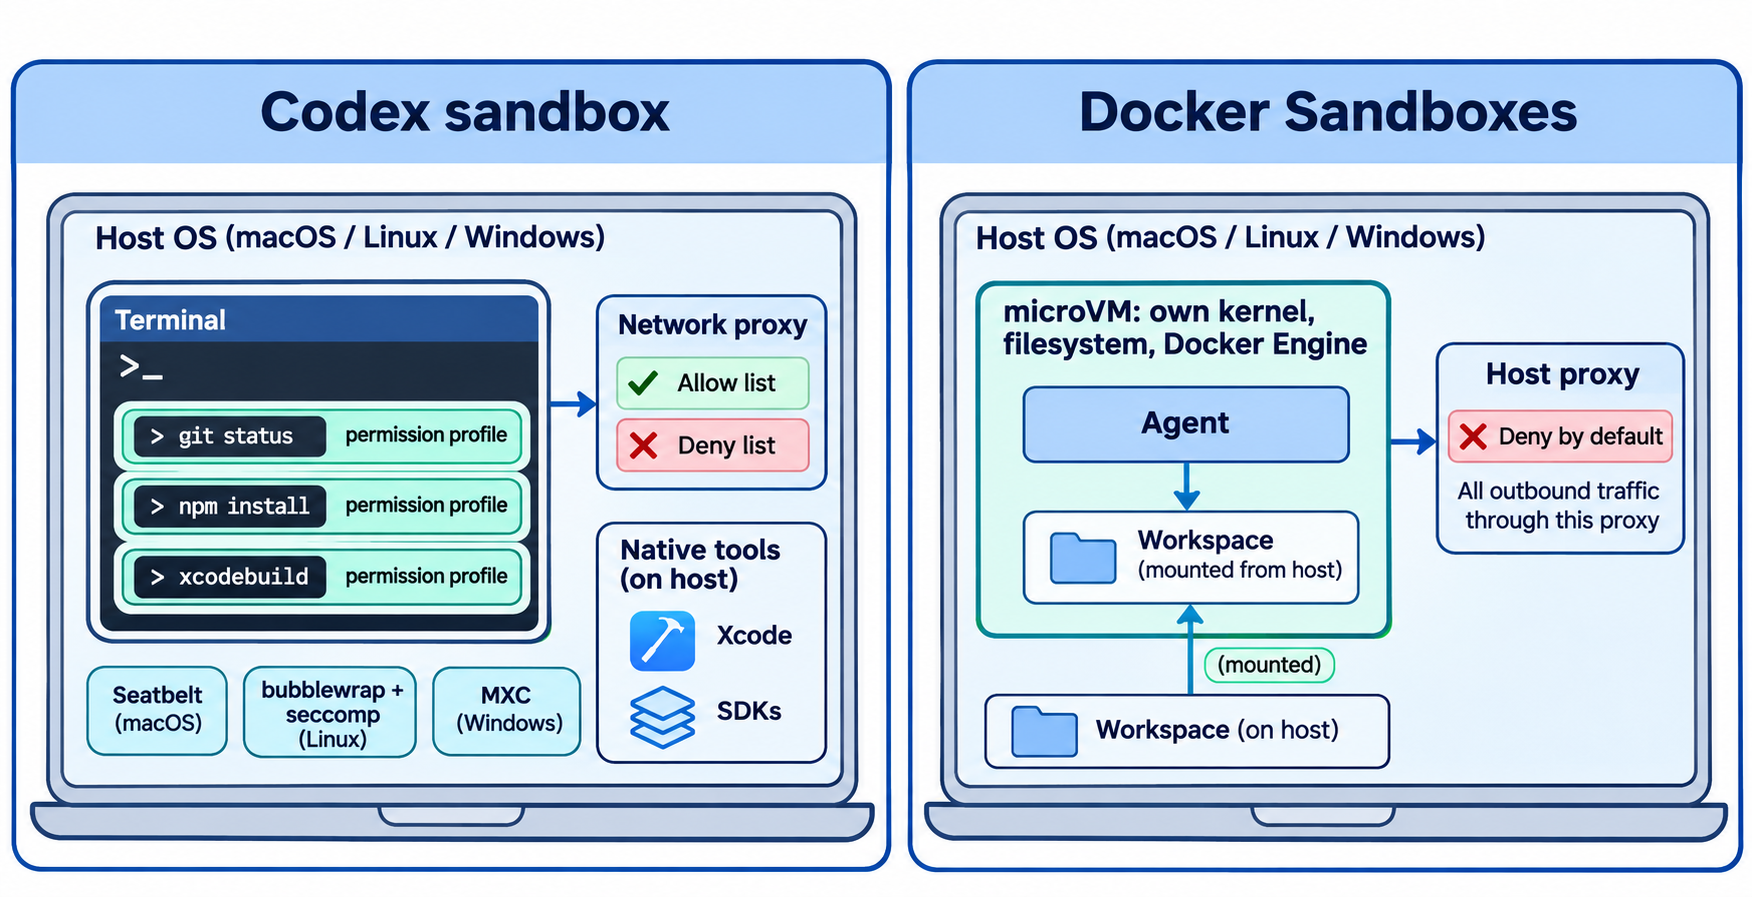
Dalam pertanyaan Codex sandbox vs Docker Sandboxes, perbedaannya terletak pada tempat perintah agen dijalankan. Codex sandbox menjalankan perintah di mesin Anda sendiri dan membatasinya dengan alat OS (Seatbelt di macOS, bubblewrap plus seccomp di Linux, MXC di Windows). Docker Sandboxes memindahkan agen ke microVM dengan kernel, filesystem, Docker Engine, dan jaringan sendiri. Pilih sandbox Codex saat Anda membutuhkan toolchain native; pilih Docker Sandboxes saat Anda ingin batas yang kuat di sekitar semua yang dilakukan agen.
Codex sandbox vs Docker Sandboxes secara singkat
| Codex sandbox | Docker Sandboxes | |
|---|---|---|
| Tempat perintah dijalankan | Lingkungan Anda yang sudah ada | Satu microVM per sandbox |
| Mekanisme isolasi | Seatbelt (macOS), bubblewrap + seccomp-bpf (Linux), MXC (Windows) | Hypervisor, kernel terpisah per sandbox |
| Dikonfigurasi dengan | Profil izin di config.toml |
CLI sbx dan kebijakan |
| Jaringan default | Mati untuk profil :workspace |
Proxy deny-by-default dengan daftar allow default |
| Alat host native | Ya (Xcode, simulator, SDK lokal) | Tidak, hanya yang ada di dalam VM |
| Agen yang didukung | Codex (plus perintah apa pun melalui codex sandbox) |
Claude Code, Codex, Copilot, Cursor, Devin, Kiro, OpenCode, dan lainnya |
| Kebijakan tim | Requirement terkelola requirements.toml |
Docker AI Governance (langganan berbayar terpisah) |
| Harga | Bagian dari Codex | CLI sbx dan komputasi lokal gratis; cloud berbasis pay-as-you-go |
Apa itu Codex sandbox?
Codex sandbox adalah lapisan yang membatasi perintah yang dijalankan Codex di komputer Anda dalam hal baca, tulis, dan akses. Ia tidak memindahkan pekerjaan ke container atau VM. Sebaliknya, ia membungkus setiap perintah, dan setiap proses anak yang dihasilkannya, dalam fasilitas sandbox milik sistem operasi, menggunakan aturan yang Anda tetapkan di profil izin.
Profil bawaan :workspace adalah default untuk repositori Git. Profil ini mengizinkan penulisan di dalam workspace sementara membuat .git dan .codex hanya-baca, mengizinkan pembacaan luas di tempat lain (kompiler membutuhkan SDK di luar repo), dan mematikan akses jaringan. Anda dapat memperluasnya di config.toml. Contoh ini dikutip dari pos OpenAI:
default_permissions = "dev"

[permissions.dev]
description = "Development with extra read-only protections."
extends = ":workspace"

[permissions.dev.filesystem]
"~/build-cache" = "write"

[permissions.dev.filesystem.":workspace_roots"]
".devcontainer" = "read"
".vscode" = "read"
"**/*.env" = "deny"
"secrets" = "deny"
Perintah codex sandbox menjalankan program apa pun di bawah profil, di luar sesi agen. Itulah cara Anda menguji profil, atau membungkus server MCP stdio yang biasanya diluncurkan Codex tanpa sandbox:
codex sandbox --permission-profile dev -- bash -c 'cat > .vscode/settings.json'
Di macOS, penulisan tersebut gagal dengan Operation not permitted. Untuk profil yang siap disalin, lihat dokumentasi profil izin.
Apa itu Docker Sandboxes?
Docker Sandboxes menjalankan agen pengoding AI di microVM terisolasi, di mesin Anda atau di infrastruktur cloud yang dikelola Docker. Setiap sandbox mendapatkan kernel, daemon Docker, filesystem, dan jaringan sendiri. Agen memiliki hak istimewa penuh di dalam VM, termasuk sudo dan Docker Engine privat, tetapi hanya dapat mengakses sumber daya host yang Anda bagikan.
Anda mengoperasikannya dengan CLI sbx, yang tidak memerlukan Docker Desktop. Sandbox lokal memerlukan macOS 14 atau lebih baru di Apple silicon, Windows 11 dengan Hypervisor Platform, atau Ubuntu 24.04 atau lebih baru dengan KVM. Dari panduan memulai:
cd ~/my-project
sbx run --name my-sandbox claude   # or: sbx run codex
sbx policy ls
sbx policy allow network registry.npmjs.org
sbx stop my-sandbox
sbx rm my-sandbox
Direktori proyek Anda dipasang ke VM pada jalur absolut yang sama. Mount langsung bersifat baca-tulis, sehingga agen mengedit working tree Anda di tempat. Dengan --clone, repo host dipasang hanya-baca dan agen bekerja di klon Git privat. Kredensial tetap berada di host: dokumentasi arsitektur Docker menyatakan “nilai kredensial mentah tidak pernah masuk ke VM.”
Kekuatan isolasi: kebijakan OS vs kernel terpisah
Codex membatasi proses pada kernel host. Di macOS, ia menghasilkan profil Seatbelt yang dimulai dari (deny default). Di Linux, ia membangun tampilan filesystem dengan bubblewrap, memisahkan namespace jaringan, IPC, dan PID, serta menerapkan filter seccomp-bpf dengan no_new_privs diaktifkan. Di Windows, ia beralih ke pustaka MXC (Microsoft eXecution Container) dari Microsoft. Batasannya nyata dan ditegakkan oleh kernel, tetapi agen berbagi kernel Anda dan melihat mesin Anda melalui filter.
Docker menempatkan hypervisor antara agen dan host Anda. Setiap sandbox memiliki kernel terpisah dan Docker Engine sendiri “tanpa jalur ke daemon host.” Bug kernel atau aturan yang salah dikonfigurasi di dalam VM tidak akan memberikan laptop Anda kepada agen.
Keduanya meninggalkan celah yang mereka dokumentasikan secara jujur:
- Profil default Codex tetap mengaktifkan pembacaan luas, sehingga file konfigurasi di tempat lain yang menyimpan kunci API dapat tetap terbaca. OpenAI juga memperingatkan bahwa agen dapat merusak file yang diabaikan seperti
node_modules/prettier, yang nantinya dijalankan editor Anda di luar sandbox. - Mount langsung Docker bersifat baca-tulis, sehingga hook Git, konfigurasi CI, dan
Makefileyang diedit agen dapat dijalankan nanti di host Anda. Server MCP stdio lokal juga berjalan di luar VM sandbox.
Keduanya tidak menghilangkan kebutuhan untuk meninjau perubahan agen. Jika Anda selama ini kesulitan dengan Codex sandbox, panduan kami tentang melewati Codex sandbox membahas jalan tengah yang lebih aman.
Alat native dan biaya penyiapan
Argumen OpenAI terhadap container bersifat konkret. Jika Anda menjalankan Codex dalam sandbox Docker saat membangun aplikasi iOS, “Codex tidak akan dapat menjalankan toolchain build iOS yang terdiri dari executable Mac native, juga tidak dapat meluncurkan simulator iPhone.” Mendelegasikan langkah-langkah tersebut kembali ke host akan menempatkannya di luar sandbox lagi.
Jadi Codex sandbox hampir tidak memerlukan biaya penyiapan: shell, SDK, dan cache Anda tetap di tempatnya.
Docker Sandboxes meminta lebih banyak di awal. VM dimulai dari template (docker/sandbox-templates:codex untuk Codex), dan Anda menambahkan alat dengan kit atau memasangnya di dalam. Sandbox tidak membaca konfigurasi tingkat pengguna seperti ~/.codex, hanya konfigurasi tingkat proyek di direktori kerja. Sebagai gantinya, Anda mendapatkan lingkungan yang bersih dan reproducible yang bekerja sama untuk setiap agen, serta beban kerja container dapat berjalan dengan aman di dalam Docker Engine privat VM.
Untuk layanan yang sudah dibangun dalam container, biaya itu kecil. Untuk Xcode atau SDK desktop berlisensi, biayanya besar.
Perbandingan kontrol jaringan
Keduanya merutekan lalu lintas melalui proxy yang memeriksa domain, dan keduanya dimulai dalam keadaan tertutup.
Codex memiliki tiga mode: jaringan mati (default :workspace), akses penuh (:danger-full-access), atau proxy yang menegakkan aturan domain per profil:
[permissions.dev.network]
enabled = true

[permissions.dev.network.domains]
"*.openai.com" = "allow"
"localhost" = "allow"
"evil.example" = "deny"

[features]
network_proxy = true
Penolakan eksplisit mengalahkan izin, dan permintaan ke domain yang tidak terdaftar dapat dijeda untuk persetujuan Anda. Proxy hanya menyelesaikan hostname setelah diizinkan, meskipun OpenAI mencatat bahwa wildcard luas masih dapat memungkinkan eksfiltrasi berbasis DNS.
Docker merutekan semua TCP keluar dari VM melalui proxy di host, memblokir UDP dan ICMP secara default, serta mengelola aturan dengan sbx policy. Halaman model keamanan mereka memperingatkan bahwa “domain yang diizinkan secara default mencakup wildcard luas,” jadi jalankan sbx policy ls sebelum Anda memercayai default tersebut.
Kebijakan tim: requirement terkelola vs Docker AI Governance
Tim membutuhkan kebijakan yang tidak dapat dilonggarkan pengguna secara diam-diam.
Codex menggunakan requirement terkelola. Admin mengirimkan requirements.toml, dari file sistem seperti /etc/codex/requirements.toml atau dari kebijakan cloud, yang membatasi profil mana yang boleh dipilih pengguna:
default_permissions = ":read-only"

[allowed_permission_profiles]
":read-only" = true
":danger-full-access" = false
Docker menjual lapisan ini sebagai Docker AI Governance: kebijakan jaringan dan filesystem sandbox, kebijakan alat MCP yang ditulis dalam Cedar dan ditegakkan di Docker’s MCP Gateway, serta catatan audit untuk setiap keputusan yang dapat Anda simpan secara lokal atau kirim ke cloud. Dokumentasi Docker mencantumkan kebijakan tingkat organisasi sebagai langganan berbayar terpisah. Keuntungannya adalah satu kebijakan untuk setiap agen yang digunakan tim Anda, bukan hanya Codex.
Kapan menggunakan yang mana
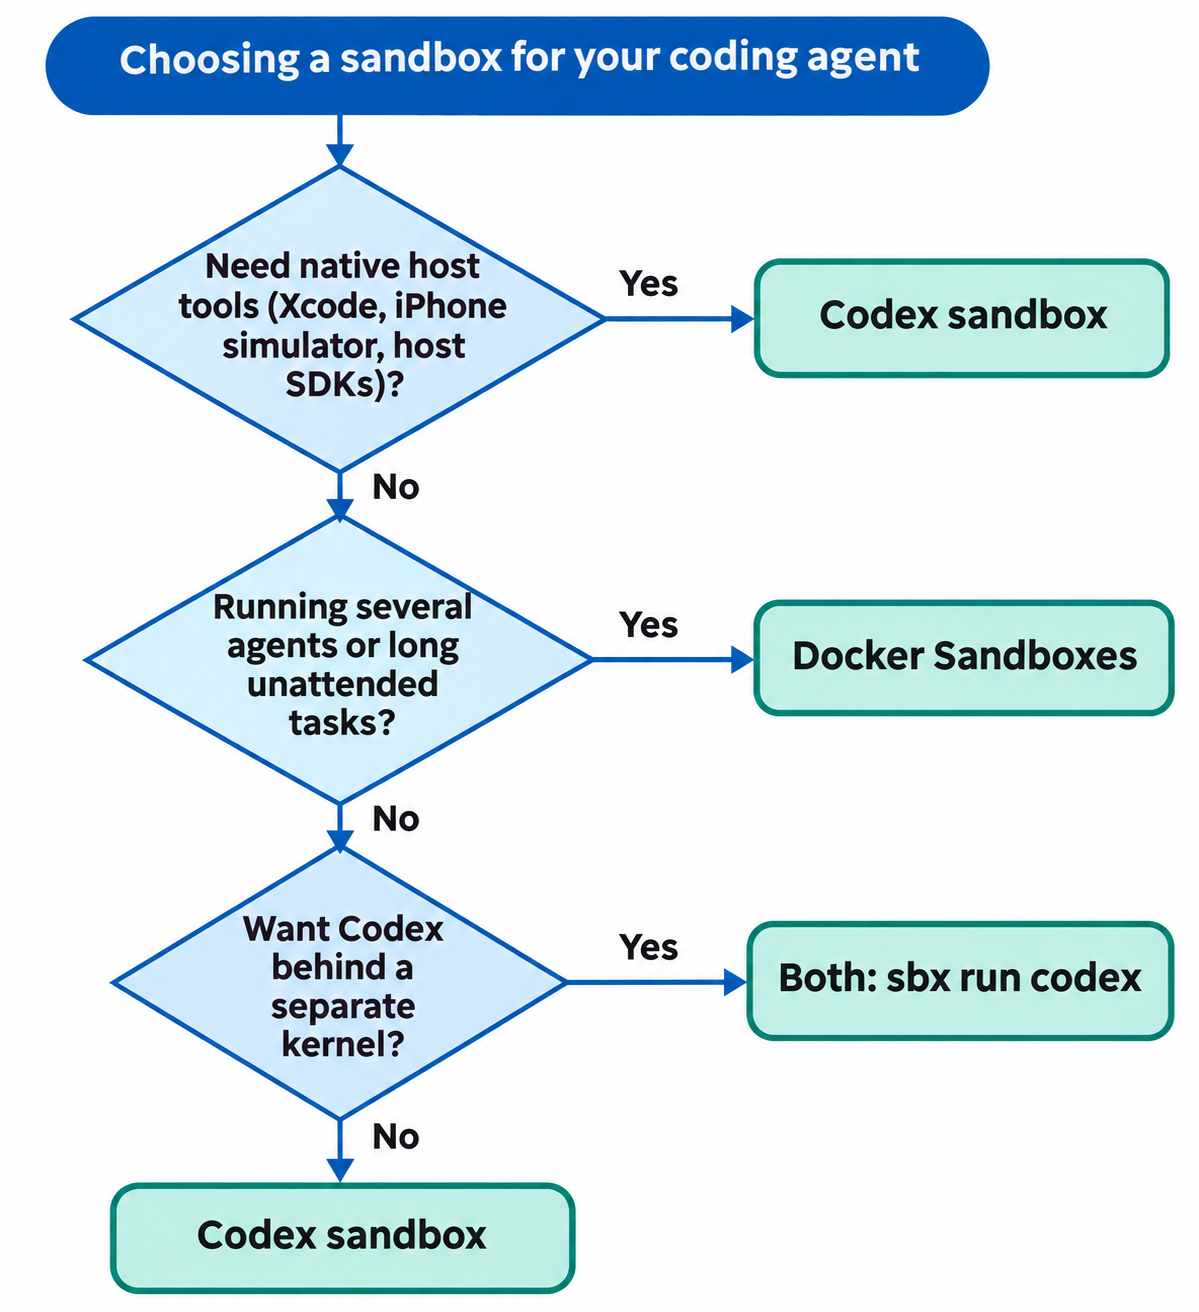
Tidak ada satu pemenang tunggal. Sesuaikan batas dengan pekerjaannya:
- Gunakan Codex sandbox saat Anda membangun untuk macOS atau iOS, mengandalkan SDK yang hanya tersedia di host, atau ingin penyiapan nol dan Codex adalah satu-satunya agen Anda.
- Gunakan Docker Sandboxes saat Anda menjalankan beberapa agen, ingin kernel terpisah antara agen dan laptop Anda, atau membiarkan agen menjalankan tugas panjang tanpa pengawasan dengan Docker di dalamnya.
- Gunakan keduanya saat Anda ingin Codex berada di dalam batas yang kuat. Halaman Codex Docker menunjukkan
sbx run codexmemulaicodex --dangerously-bypass-approvals-and-sandboxsecara default: microVM menjadi dinding dan persetujuan Codex sendiri dikesampingkan. Ingatlah trade-off itu sebelum Anda memilihnya.
Uji API Anda dari sandbox mana pun dengan Apidog CLI
Dinding mana pun yang Anda pilih, agen Anda masih harus membuktikan bahwa perubahannya berfungsi terhadap API sungguhan. Apidog CLI memberi agen perintah untuk test case dan run dengan output JSON yang dapat dibacanya. Siapkan sekali:
npm install -g apidog-cli@latest
apidog auth login --with-token <YOUR_TOKEN>
apidog skill install
Lalu buka jaringan tepat ke dua host: API Anda dan api.apidog.com, basis API default CLI. Di Codex, tambahkan keduanya ke tabel [permissions.<name>.network.domains] profil. Di Docker Sandboxes, jalankan sbx policy allow network api.apidog.com plus host API Anda.
Beri agen Anda satu prompt:
Using Apidog CLI, create a test case in project <projectId> for
POST /orders on endpoint <endpointId> that asserts a 201 status and an
"id" field in the body. Run it against environment <envId> and summarize
any failures.
Agen membaca skema, memvalidasi payload, dan menjalankan test case:
apidog cli-schema get test-case-create
apidog cli-schema validate test-case-create --file case.json
apidog test-case create --project <projectId> --file case.json
apidog test-case run --project <projectId> --endpoint <endpointId> -e <envId> -r cli,json
Jika run gagal dengan error jaringan, sandbox telah menjalankan tugasnya: periksa host mana yang terlewat dari daftar allow. Untuk panduan lengkap Codex, lihat Apidog CLI di Codex, dan ganti -r cli,json dengan -r junit saat run yang sama dipindahkan ke pipeline CI. Paket Free Apidog mencakup hingga 4 pengguna.
FAQ
Apakah Codex sandbox itu container? Bukan. Codex membatasi perintah di lingkungan Anda yang sudah ada dengan Seatbelt di macOS, bubblewrap dan seccomp-bpf di Linux, serta MXC di Windows. Tidak ada image filesystem atau VM terpisah.
Apakah Docker Sandboxes hanya container biasa? Bukan. Dokumentasi Docker menjelaskannya sebagai microVM dengan isolasi hypervisor dan kernel terpisah per sandbox. Setiap sandbox menjalankan Docker Engine sendiri, sehingga agen dapat membangun dan menjalankan container di dalamnya.
Apakah saya dapat menjalankan Codex di dalam Docker Sandboxes? Ya. sbx run codex memulai Codex di microVM. Secara default, ia diluncurkan dengan --dangerously-bypass-approvals-and-sandbox, sehingga VM, bukan sandbox Codex, yang menjadi batasnya.
Apakah Docker Sandboxes gratis? Docker menyatakan CLI sbx dan komputasi sandbox lokal gratis, termasuk untuk pekerjaan komersial. Sandbox cloud menggunakan langganan pay-as-you-go, biaya penyedia model terpisah, dan pengelolaan kebijakan tingkat organisasi adalah langganan berbayar terpisah.
Apakah salah satu sandbox mencakup server MCP? Tidak secara default. Codex tidak menjalankan sandbox pada server MCP stdio kecuali Anda membungkusnya dengan codex sandbox. Docker menjalankan server MCP stdio lokal di luar VM; gateway MCP dan kebijakan Cedar-nya mengatur server yang dirutekan melaluinya.