Rilis bulan Juli ini mengikuti tiga tema yang jelas: keamanan perusahaan dan manajemen akses yang lebih kuat, migrasi API dan sinkronisasi spesifikasi yang lebih andal, serta alur kerja pengujian yang lebih mudah dipelihara.
Tim API membutuhkan lebih dari sekadar fitur individual. Mereka membutuhkan keyakinan bahwa kredensial dapat ditemukan sebelum menjadi insiden, bahwa akses dan aktivitas organisasi tetap dapat dilacak, bahwa data API yang diimpor mempertahankan maknanya, dan bahwa pengujian otomatis mudah digunakan kembali dan dipantau.
Bulan ini, Apidog meningkatkan alur kerja yang terhubung tersebut di tiga area:
- Keamanan dan akses perusahaan (Paket Enterprise): Deteksi risiko kredensial, audit aktivitas organisasi penting, dan tingkatkan alur kerja SCIM, SAML, dan SSO.
- Migrasi API dan sinkronisasi spesifikasi: Pertahankan lebih banyak konteks Postman dan buat impor OpenAPI/Swagger lebih aman untuk diulang.
- Pengujian dan keandalan alur kerja: Gunakan kembali lebih banyak aset pengujian, lihat kapan skenario terakhir dijalankan, dan simpan konfigurasi lingkungan besar dengan lebih andal.
1. 🔐 Keamanan dan Akses Perusahaan
Tata kelola API perusahaan bergantung pada tiga hal yang bekerja bersama: informasi sensitif harus dapat ditemukan, aktivitas penting harus dapat dilacak, dan pengguna yang tepat harus mendapatkan akses yang benar. Pembaruan bulan Juli ini memperkuat ketiga bagian dari model operasional tersebut.
Ketersediaan: Paket Enterprise
Enterprise Secret Scanner Memperlihatkan Risiko Kredensial
Proyek API sering kali berisi parameter permintaan, header, lingkungan, variabel, skrip, contoh, dan pengaturan autentikasi. Jika kunci API, token akses, kunci privat, atau kredensial lain disimpan dalam bentuk teks biasa, hal itu dapat menciptakan risiko keamanan yang sulit ditemukan di seluruh organisasi besar.
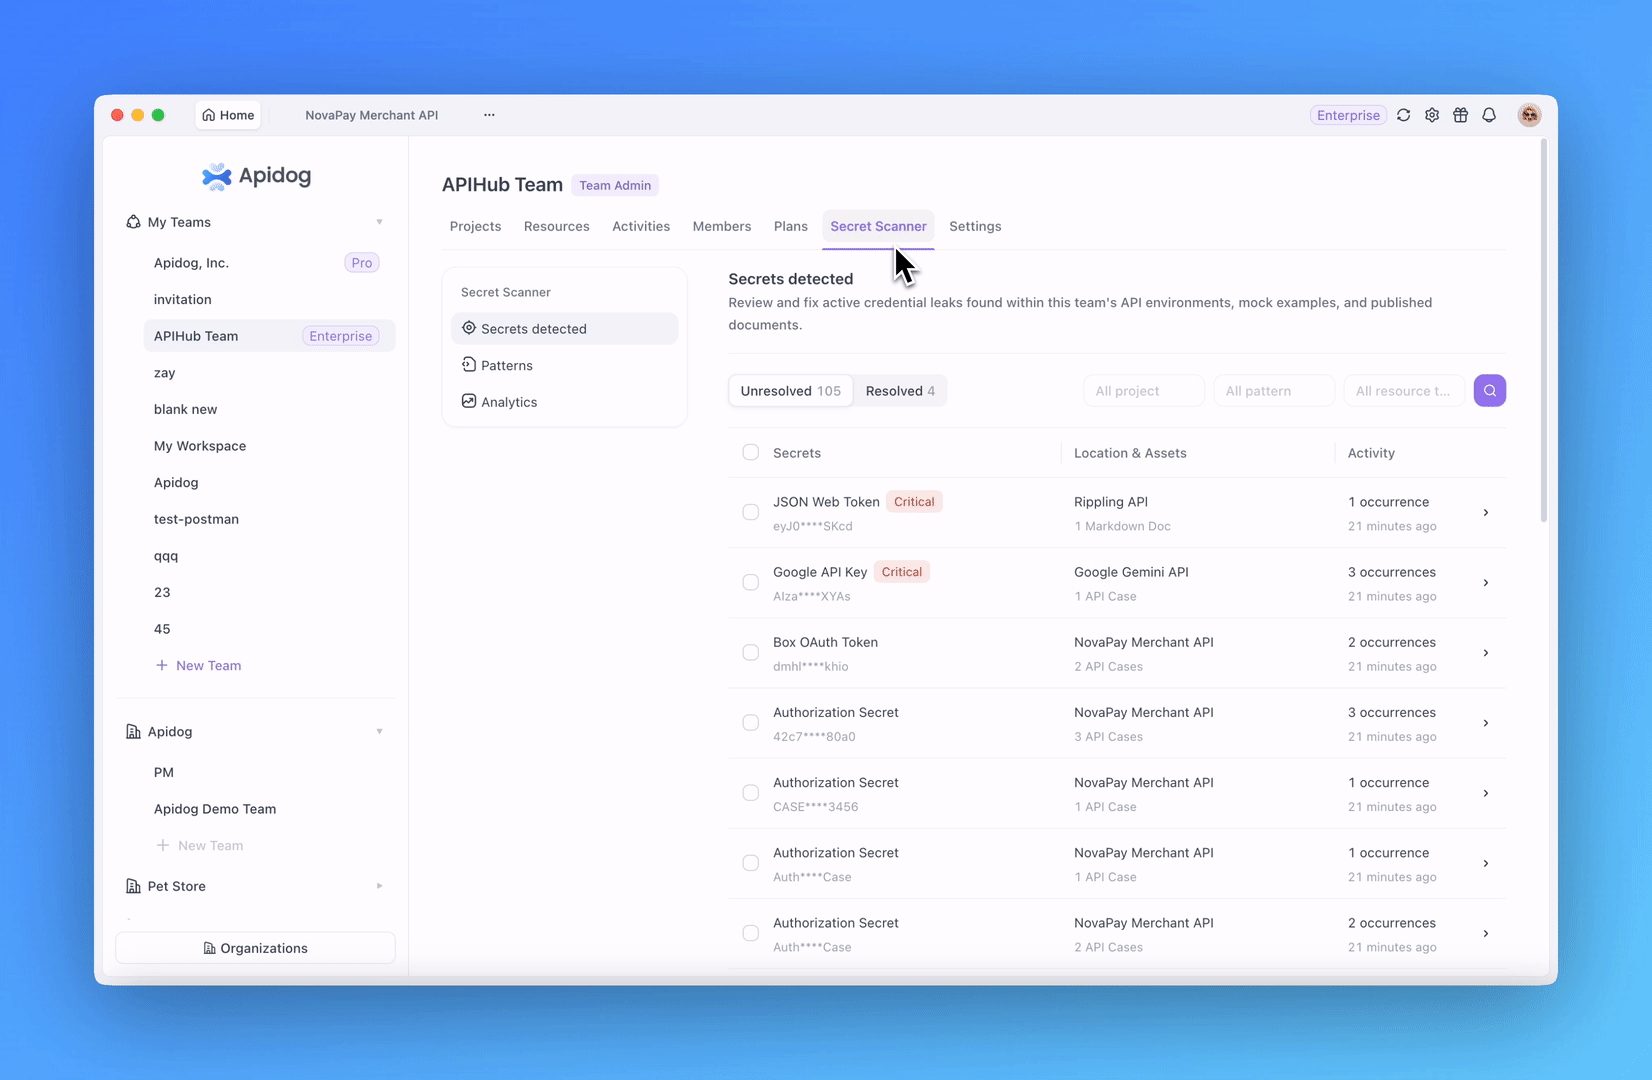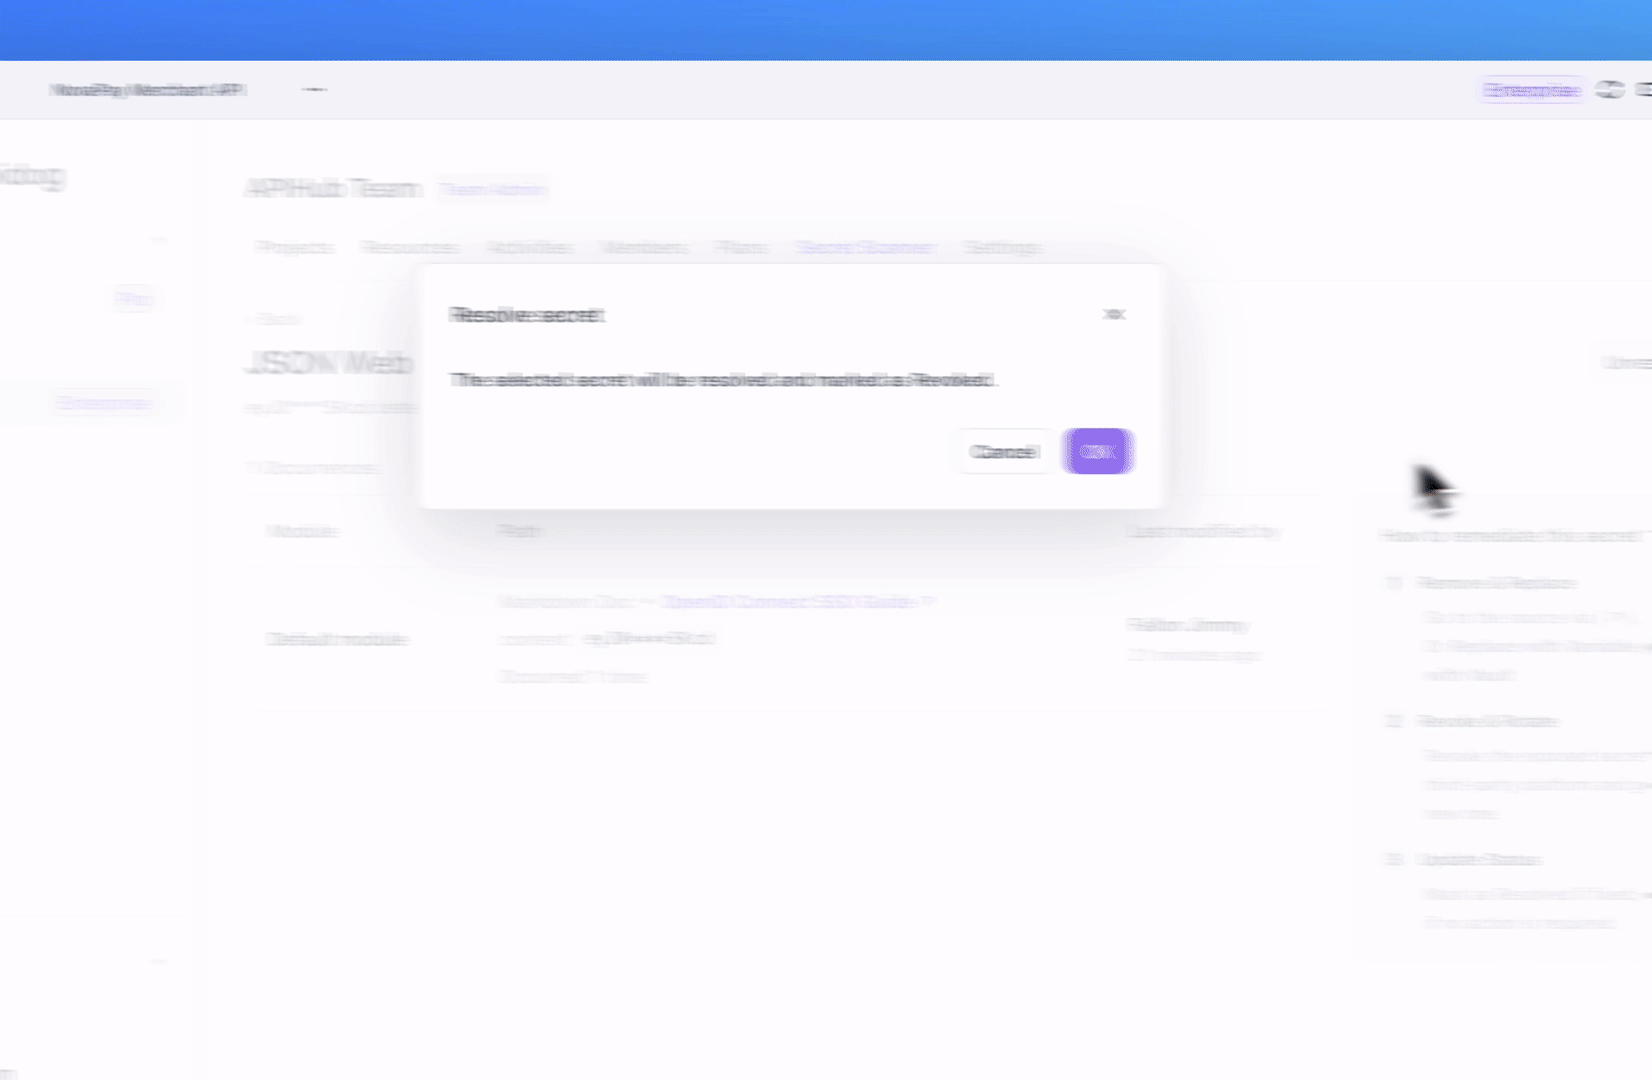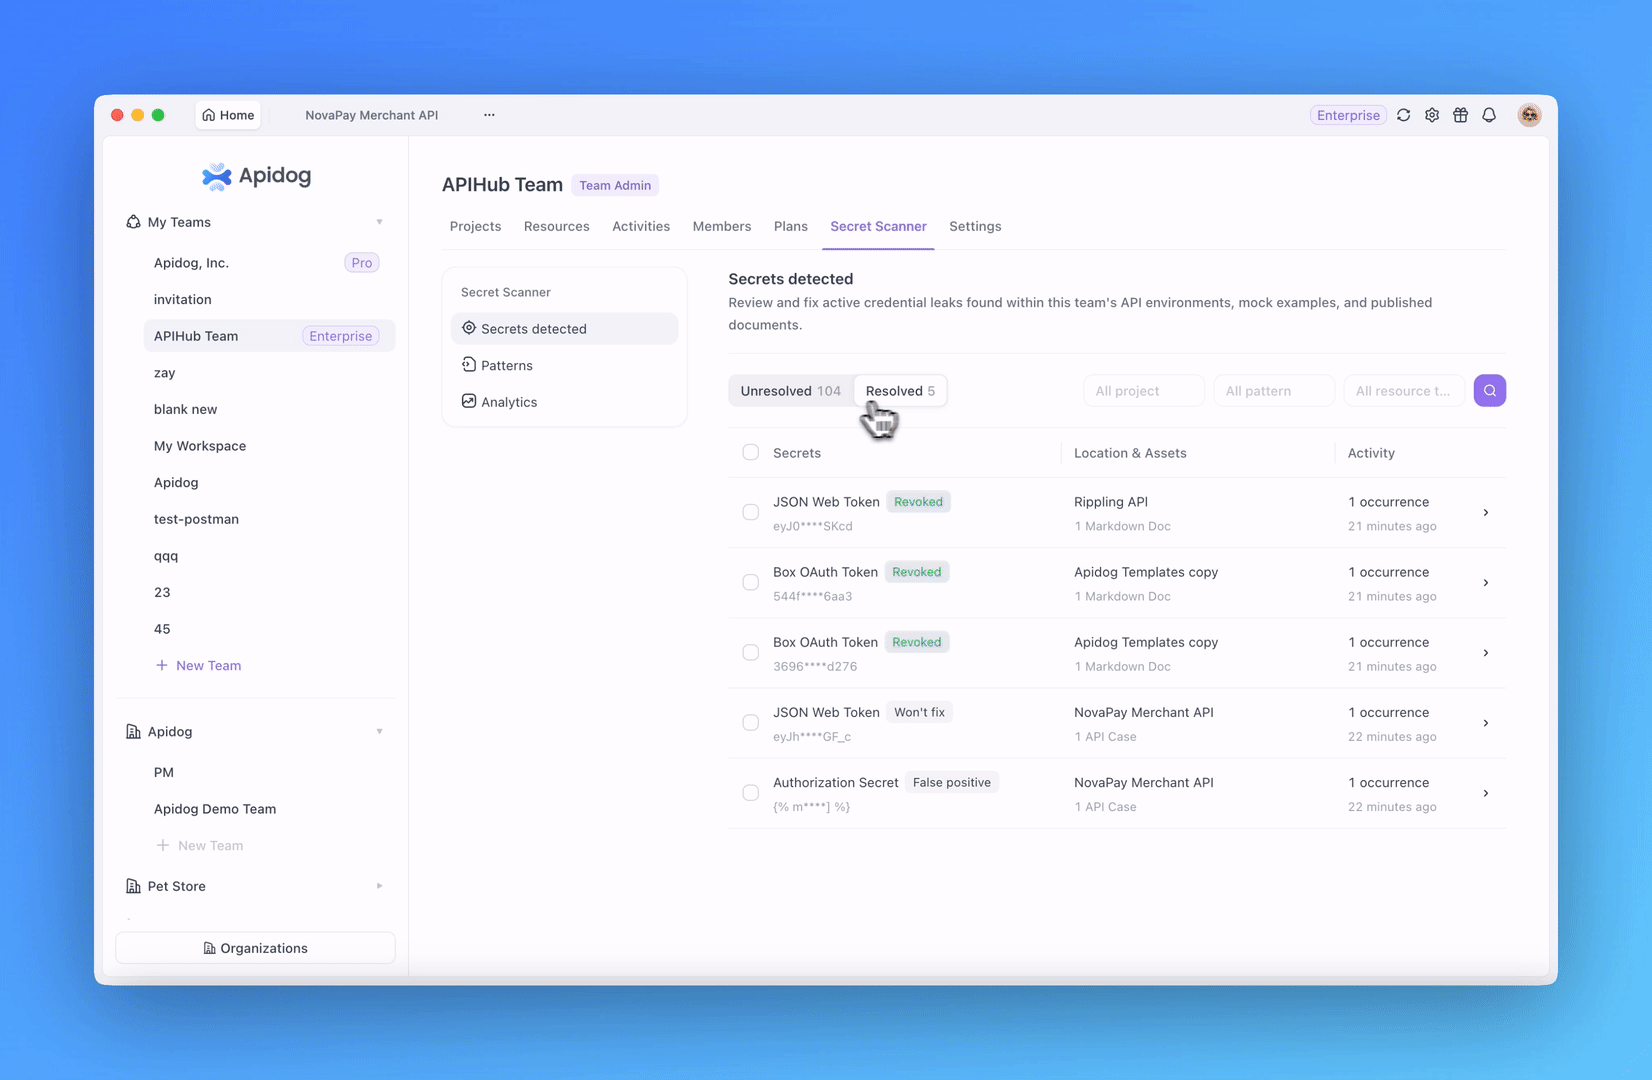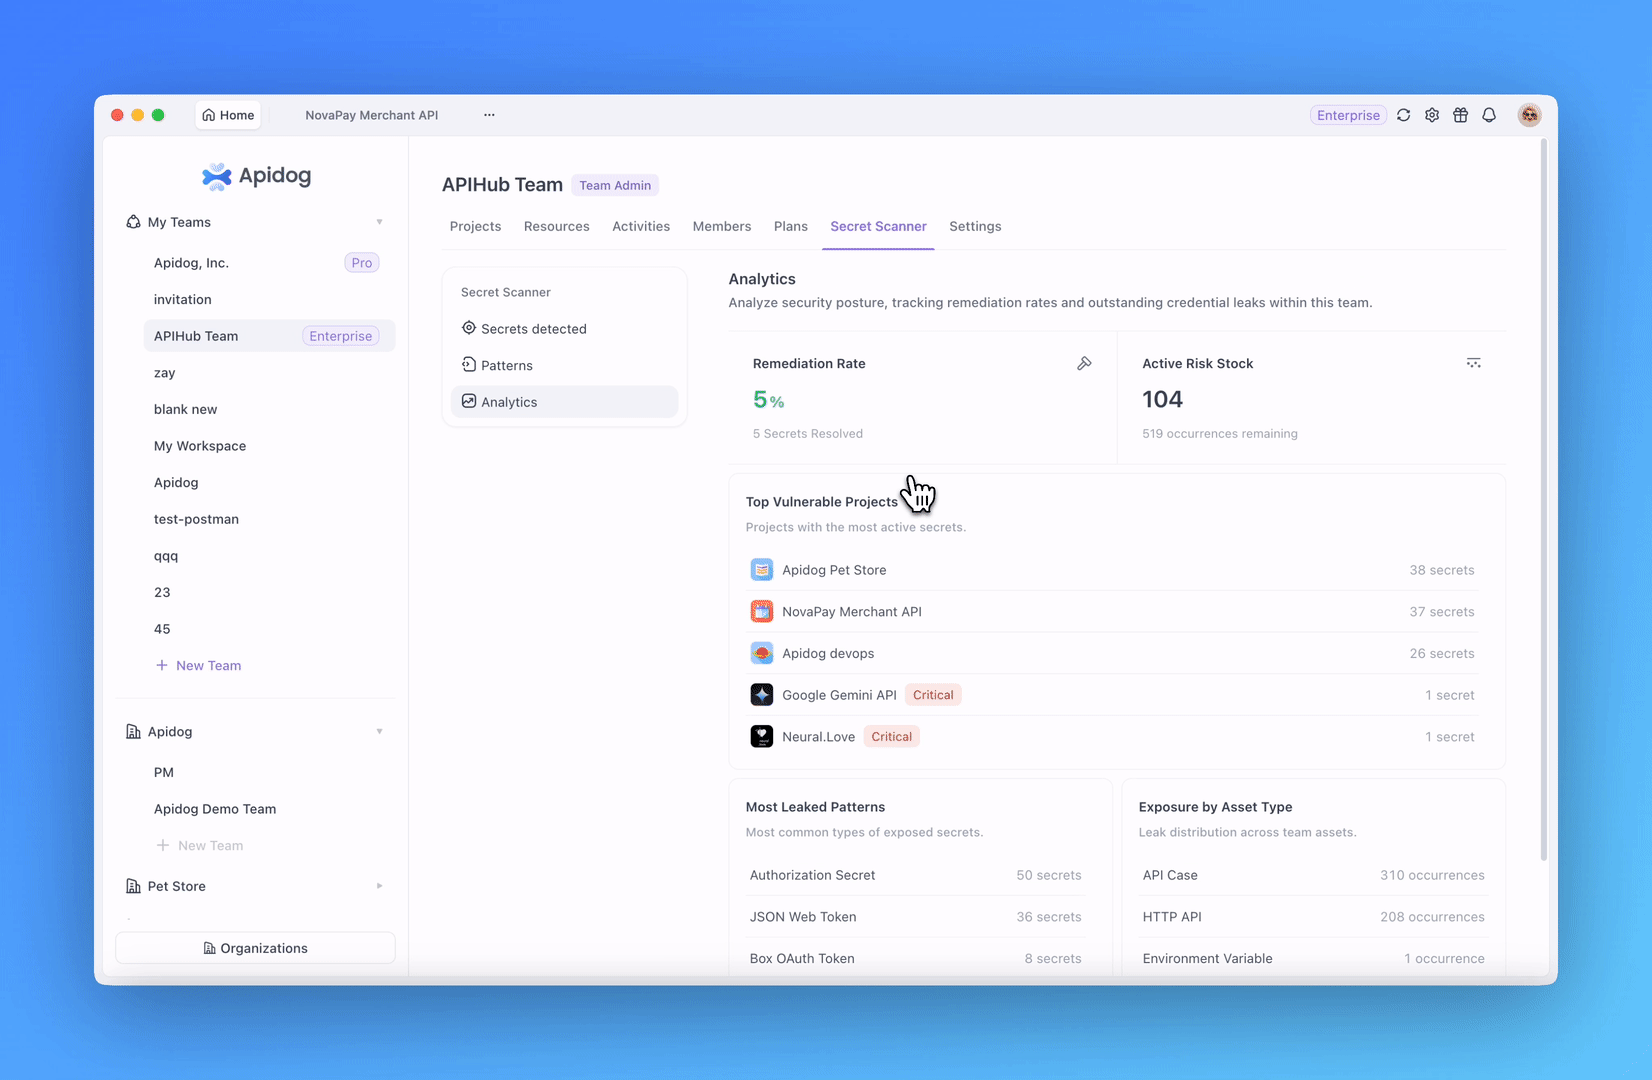
Secret Scanner memberikan tim Enterprise cara terstruktur untuk menemukan, meninjau, dan mengelola risiko tersebut di seluruh siklus hidup API:
- Visibilitas tingkat organisasi: Administrator organisasi dapat melihat tim mana yang memiliki temuan rahasia yang belum terselesaikan dan mengidentifikasi Pemilik Tim atau Admin Tim yang relevan yang dapat mengoordinasikan remediasi.
- Tata kelola tingkat tim: Tim dapat meninjau temuan di seluruh proyek mereka dan membuka tampilan detail dari setiap kejadian yang terkait dengan risiko rahasia yang sama.
- Navigasi sumber langsung: Setiap kejadian dapat ditautkan kembali ke permintaan, lingkungan, variabel, contoh, atau sumber daya sumber lain yang terkait, mengurangi investigasi manual.
- Remediasi tercatat: Temuan dapat ditandai sebagai diselesaikan dengan alasan seperti Dicabut, Positif palsu, atau Tidak akan diperbaiki.
- Pola deteksi kustom: Administrator tim dapat membuat, mengedit, mengaktifkan, menonaktifkan, atau menghapus pola kustom untuk format kredensial yang digunakan di dalam organisasi mereka.
Daripada berhenti pada deteksi, tim dapat menemukan sumbernya, mengoordinasikan kepemilikan, mencatat hasilnya, dan mempertahankan riwayat remediasi yang lebih jelas.
Log Audit Enterprise Meningkatkan Ketertelusuran Organisasi
Ketika sebuah organisasi mengelola banyak anggota, tim, proyek, dan izin, administrator membutuhkan catatan aktivitas penting yang andal. Tanpa riwayat tersebut, menyelidiki perubahan akses yang tidak terduga atau memahami siapa yang melakukan operasi sensitif dapat memerlukan pemeriksaan manual yang memakan waktu.
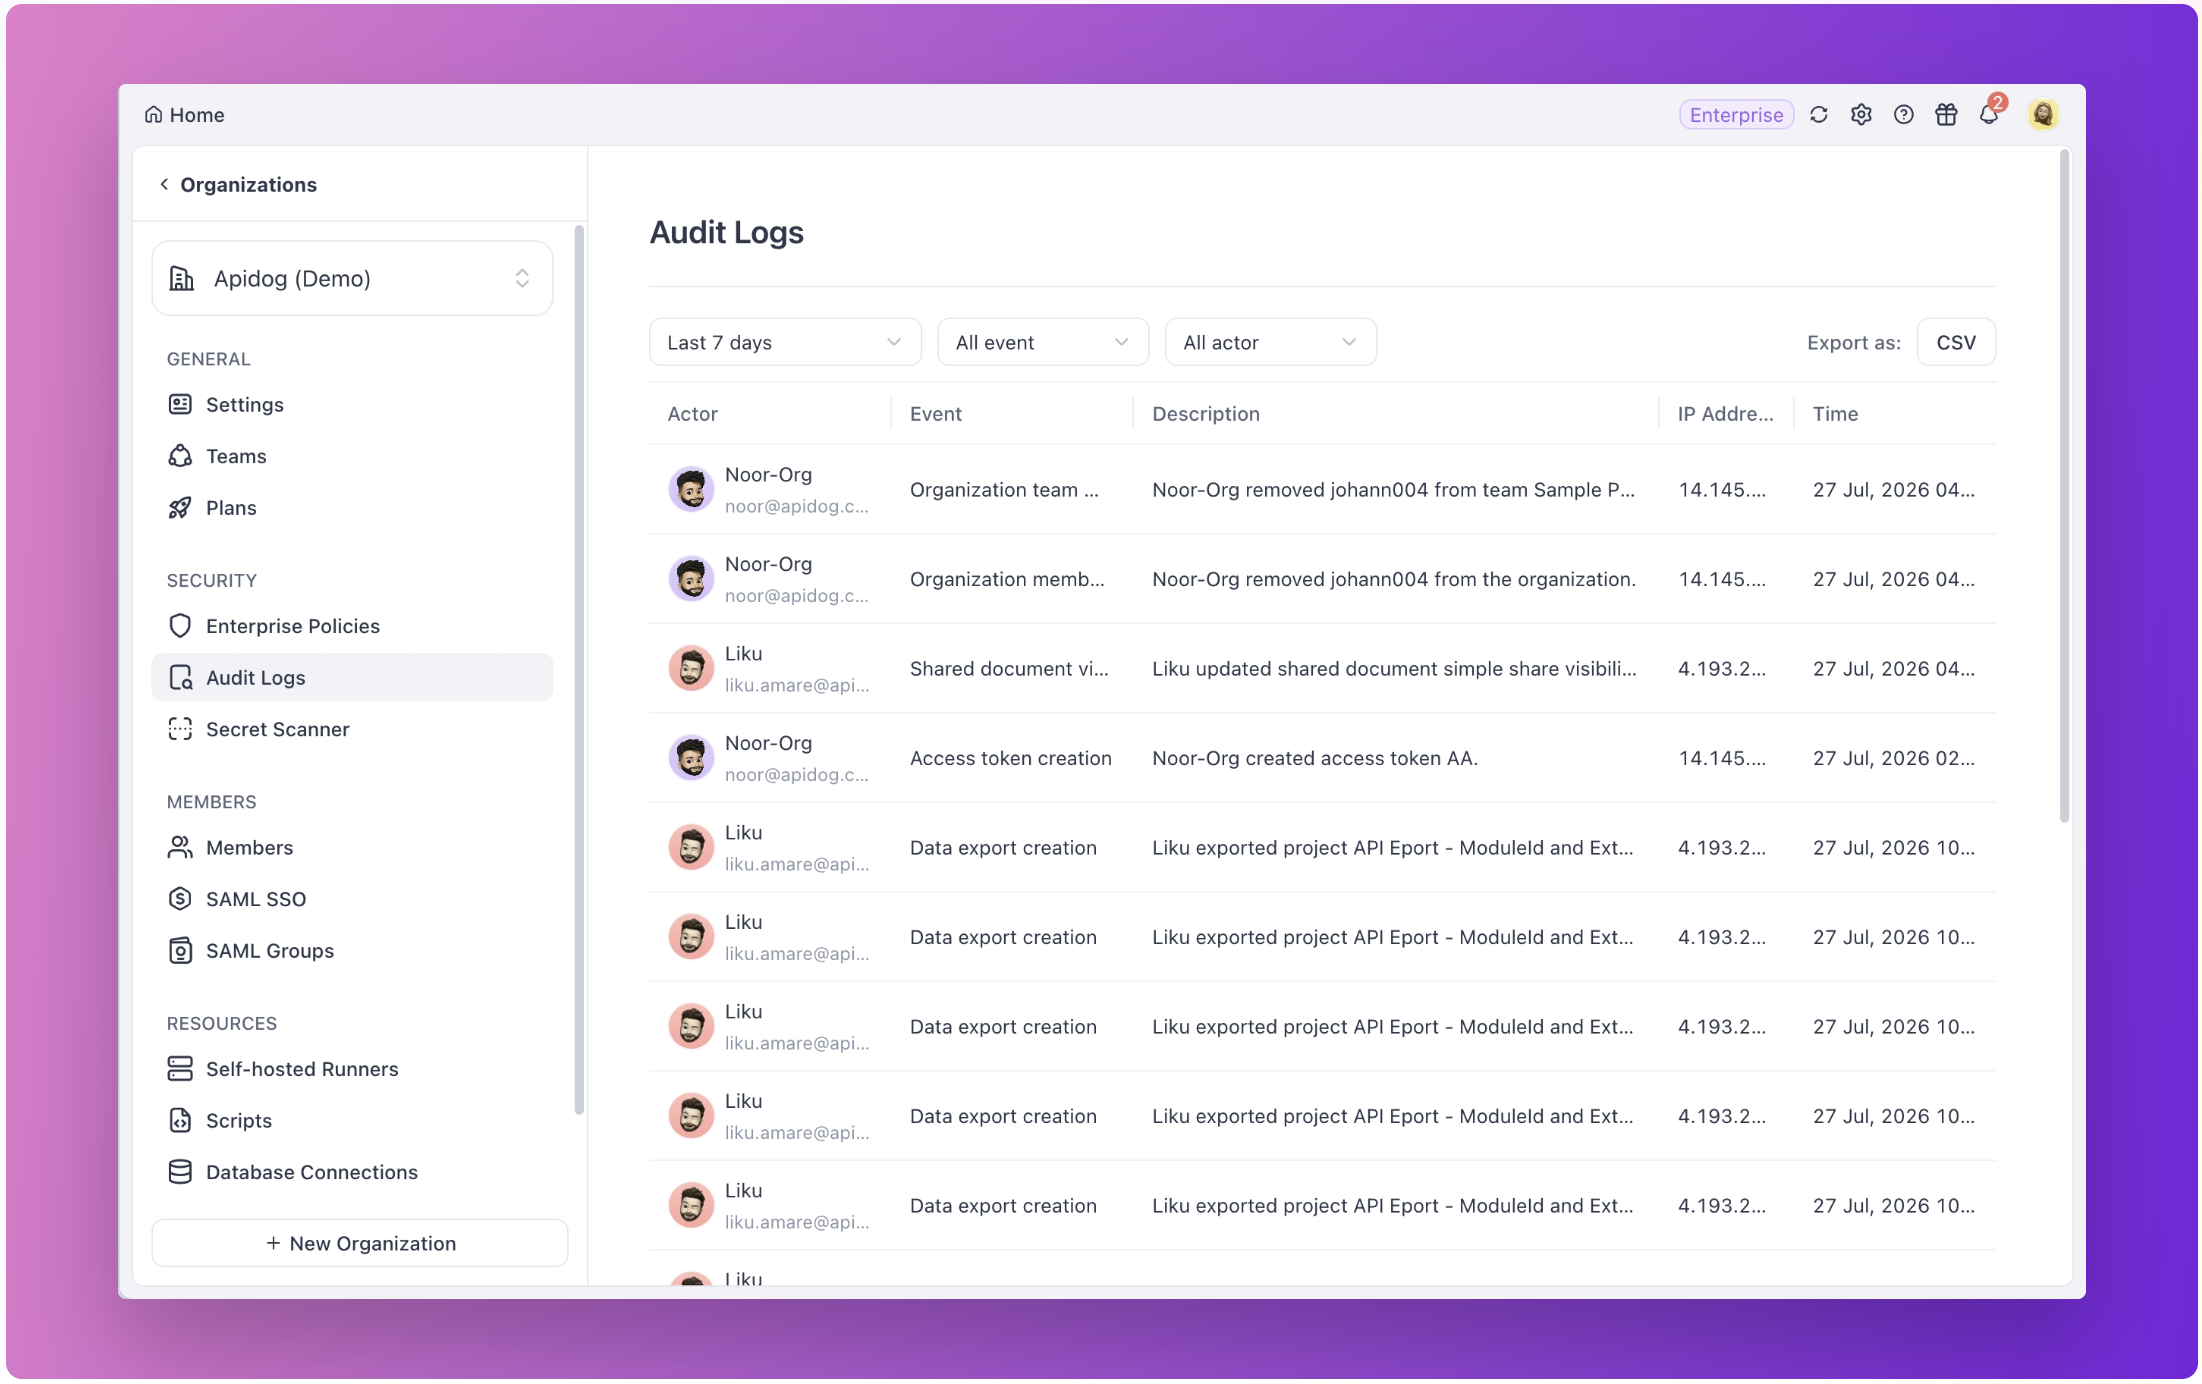
Log Audit Enterprise memberikan Pemilik dan Admin Organisasi tampilan terpusat dari peristiwa-peristiwa penting. Setiap catatan dapat mencakup operator, jenis peristiwa, deskripsi peristiwa, alamat IP sumber, dan stempel waktu. Administrator dapat memfilter berdasarkan rentang waktu, jenis peristiwa, dan operator untuk melacak perubahan yang melibatkan anggota, tim, izin, proyek, dan peristiwa masuk.
Ini mendukung tinjauan keamanan, investigasi insiden, dan proses kepatuhan internal tanpa mengharuskan administrator untuk merekonstruksi aktivitas dari berbagai sumber.
Alur Kerja Identitas dan SSO Perusahaan yang Lebih Andal
Apidog meningkatkan kompatibilitas dengan SCIM 2.0 di berbagai integrasi penyedia identitas (IdP) yang lebih luas. Operasi siklus hidup pengguna dan manajemen grup tingkat organisasi kini lebih tangguh terhadap perbedaan dalam bidang SCIM dan perilaku endpoint, membantu tim perusahaan mengaktifkan, memperbarui, dan menyinkronkan pengguna dan grup dengan lebih andal.
Untuk organisasi yang menggunakan IdP seperti JumpCloud, Microsoft Entra ID, dan Okta, peningkatan ini mendukung alur kerja tata kelola identitas perusahaan yang lebih lancar, melampaui penyediaan saja. Pemetaan Grup SAML yang ditingkatkan menangani string grup tunggal dan array multi-grup, membantu pengguna menerima peran organisasi dan tim yang diharapkan setelah login SSO tanpa mengganggu keanggotaan tim yang ada.
Pengalaman tata kelola identitas juga meluas ke akses proyek. Setelah login SSO, Apidog dapat secara otomatis memperluas dan memilih organisasi dan tim yang sesuai, mengurangi navigasi manual di seluruh ruang kerja dan membantu pengguna memasuki proyek yang tepat dengan akses yang benar secara lebih cepat.
2. 📦 Migrasi API dan Sinkronisasi Spesifikasi
Kualitas migrasi ditentukan oleh apa yang terjadi setelah impor. Permintaan harus tetap dapat dipahami, autentikasi harus tetap dapat digunakan, variabel harus mempertahankan konteksnya, dan sinkronisasi spesifikasi berulang tidak boleh menghapus atau menimpa sumber daya yang tidak terkait.
Migrasi Postman yang Lebih Lengkap dan Andal
Apidog kini mempertahankan dan memetakan lebih banyak data Postman di seluruh impor file lokal dan impor API Postman:
- Pengaturan autentikasi tingkat Koleksi dan OAuth 2.0 tingkat endpoint diimpor dengan lebih akurat.
- URL Token Refresh OAuth 2.0 dipetakan dengan benar.
- Deskripsi variabel dan klasifikasi rahasia dapat dipertahankan.
- Bidang file
form-datamempertahankan nama file asli jika file lokal sebenarnya tidak dapat ditransfer. - Impor API Postman dapat menyertakan Global, dengan opsi untuk mengecualikannya selama impor.
- Karakter yang tidak didukung dalam nama variabel, seperti spasi atau garis vertikal, diganti dengan garis bawah untuk mengurangi kegagalan resolusi template.
- Impor API Postman yang berulang cenderung tidak menggunakan data Koleksi yang di-cache di browser yang sudah usang.
| Sebelum | Sekarang |
|---|---|
|
|
Hasilnya adalah lebih sedikit pembersihan pasca-migrasi dan jalur yang lebih pendek dari data yang diimpor ke permintaan yang dapat dipahami, divalidasi, dan dijalankan oleh tim.
Alur Kerja Impor OpenAPI dan Swagger yang Lebih Aman
Impor OpenAPI dan Swagger sering kali berfungsi sebagai alur kerja sinkronisasi berkelanjutan, bukan migrasi satu kali. Oleh karena itu, kesalahan impor, parsing yang tidak lengkap, atau penghapusan sumber daya yang salah dapat memengaruhi proyek berulang kali.
Apidog kini menyediakan detail kesalahan yang lebih jelas ketika file OpenAPI atau Swagger tidak dapat diimpor. Jika masalah mungkin terkait dengan format spesifikasi yang dipilih, alur impor memberikan panduan yang lebih langsung untuk mengganti format dan melanjutkan investigasi.
Rilis ini juga meningkatkan beberapa kasus sinkronisasi yang kompleks:
- Impor terjadwal dapat memproses definisi yang dikembalikan dengan respons HTTP non-2xx dengan lebih benar.
- Impor OpenAPI 3.1 ke cabang iterasi mempertahankan endpoint, Webhook, folder, deskripsi, dan status tidak terpakai dengan lebih andal.
- Folder tanpa endpoint HTTP cenderung tidak dihapus secara tidak benar saat menghapus sumber daya yang tidak lagi ada dalam definisi sumber.
- Referensi sirkular skema ditangani dengan lebih andal selama impor.
- Sinkronisasi model di seluruh modul dan sumber impor terjadwal cenderung tidak menimpa model yang tidak terkait dengan nama yang sama.
Perubahan ini membuat sinkronisasi spesifikasi lebih aman bagi tim yang bekerja di seluruh proyek multi-modul, cabang, dan alur kerja impor terjadwal.
3. 🧪 Pengujian dan Keandalan Alur Kerja
Otomatisasi menjadi sulit dipelihara ketika aset pengujian harus diduplikasi, aktivitas skenario sulit dilihat, atau pembaruan konfigurasi besar gagal karena alasan yang dapat dihindari. Peningkatan alur kerja bulan Juli ini mengurangi gesekan operasional tersebut.
Gunakan Kembali Lebih Banyak Aset Pengujian di Apidog CLI
Saat Apidog CLI menjalankan kasus skenario, langkah-langkah skenario kini dapat mereferensikan endpoint, kasus uji, dan skenario lainnya. Aset pengujian yang ada dapat digunakan kembali secara lebih langsung dalam skrip lokal, pipeline CI/CD, dan alur kerja pengujian otomatis, daripada dibuat ulang sebagai langkah-langkah terisolasi.
Ini membuat komposisi skenario lebih modular dan membantu tim mempertahankan aset pengujian yang sama yang dapat digunakan kembali di seluruh pengujian interaktif dan eksekusi otomatis.
Lihat Kapan Skenario Pengujian Terakhir Dijalankan
Daftar skenario pengujian otomatis kini menampilkan waktu eksekusi terbaru selain waktu pembuatan. Tim dapat dengan cepat melihat apakah suatu skenario telah dieksekusi baru-baru ini, mengidentifikasi pengujian yang mungkin memerlukan perhatian, dan mengomunikasikan aktivitas pengujian dengan lebih jelas kepada pemangku kepentingan proyek.
Simpan Konfigurasi Lingkungan Besar dengan Lebih Andal
Proyek besar dapat mengakumulasi nilai kosong yang tidak valid dalam konfigurasi lingkungan, meningkatkan ukuran permintaan dan kadang-kadang menyebabkan kegagalan penyimpanan. Apidog kini menghapus data kosong yang tidak terpakai ini saat menyimpan lingkungan, membuat pembaruan konfigurasi lebih andal untuk proyek dengan banyak modul.
🐞 Perbaikan Bug dan Peningkatan Kecil
Kami juga merilis serangkaian perbaikan dan peningkatan kualitas hidup bulan ini, termasuk:
- Memperbaiki masalah di mana notifikasi Runner dan hasil eksekusi terbaru dapat menunjukkan durasi rata-rata 0 setelah skenario pengujian selesai.
- Memperbaiki masalah di mana mengeklik “Lupa kata sandi” tidak secara otomatis menggunakan kembali informasi akun yang sebelumnya dimasukkan.
- Memperbaiki masalah di mana Pemilik Organisasi dapat kehilangan akses ke pengaturan organisasi setelah batas anggota terlampaui.
- Memperbaiki masalah di mana Pemilik Tim dapat bergabung kembali melalui tautan undangan proyek dengan peran anggota biasa yang salah.
- Memperbaiki offset zona waktu pada waktu aktivitas terbaru di daftar anggota organisasi.
- Memperbaiki masalah di mana mengkloning proyek dari situs dokumentasi yang diterbitkan dapat menyertakan endpoint dari modul yang belum diterbitkan.
- Memperbaiki masalah di mana langkah-langkah test suite dapat menghilang setelah disimpan di cabang anak.
- Memperbaiki masalah di mana Runner bisa gagal mengeksekusi test suite di cabang anak.
- Memperbaiki masalah di mana ekspor dokumentasi multi-modul dapat berisi endpoint dari modul yang tidak dipilih.
- Memperbaiki masalah di mana menonaktifkan “Import Authentication” dapat secara keliru mengubah autentikasi direktori menjadi “No Auth.”
- Meningkatkan pengenalan Secret Scanner untuk pola kredensial tambahan.
- Memperbaiki masalah di mana gambar dalam dokumen Markdown dapat gagal ditampilkan di klien desktop On-Premises.
- Meningkatkan data penggunaan kredit kumulatif sehingga total peningkatan dan total konsumsi dapat ditampilkan dengan lebih akurat.
🌟 Arti dari Ini
Rilis bulan Juli ini menciptakan jalur yang lebih andal di tiga area operasi API yang saling terhubung:
Fokus | Yang ditingkatkan | Mengapa ini penting |
|---|---|---|
Keamanan dan akses perusahaan | Secret Scanner, Log Audit, kompatibilitas JumpCloud SCIM dan SAML, serta navigasi ruang kerja SSO yang lebih cepat. | Organisasi dapat menemukan risiko kredensial, melacak aktivitas penting, dan mengelola akses pengguna dengan lebih sedikit celah. |
Migrasi API dan sinkronisasi spesifikasi | Lebih banyak konteks Postman dipertahankan, sementara impor OpenAPI dan Swagger lebih aman dan lebih mudah dipecahkan masalahnya. | Tim menghabiskan lebih sedikit waktu untuk memperbaiki data yang diimpor dan menghadapi risiko lebih rendah kehilangan atau menimpa sumber daya proyek. |
Pengujian dan keandalan alur kerja | Skenario CLI menggunakan kembali aset yang ada, aktivitas skenario lebih mudah dilihat, dan penyimpanan lingkungan besar lebih stabil. | Alur kerja otomatis menjadi lebih mudah disusun, dipantau, dan dipelihara. |
Bersama-sama, pembaruan ini membantu tim keamanan, administrator, desainer API, dan insinyur pengujian bekerja dari dasar operasional yang lebih jelas dan lebihandal.
💬 Bergabunglah dalam Percakapan
Terhubung dengan sesama insinyur API dan tim Apidog:
- Bergabunglah dengan komunitas Discord kami untuk diskusi dan dukungan waktu nyata.
- Berpartisipasi dalam komunitas Slack kami untuk percakapan teknis.
- Ikuti kami di X (Twitter) untuk pembaruan terbaru.
P.S. Untuk detail lengkap semua pembaruan, periksa Apidog Changelog!
Hormat kami,
Tim Apidog