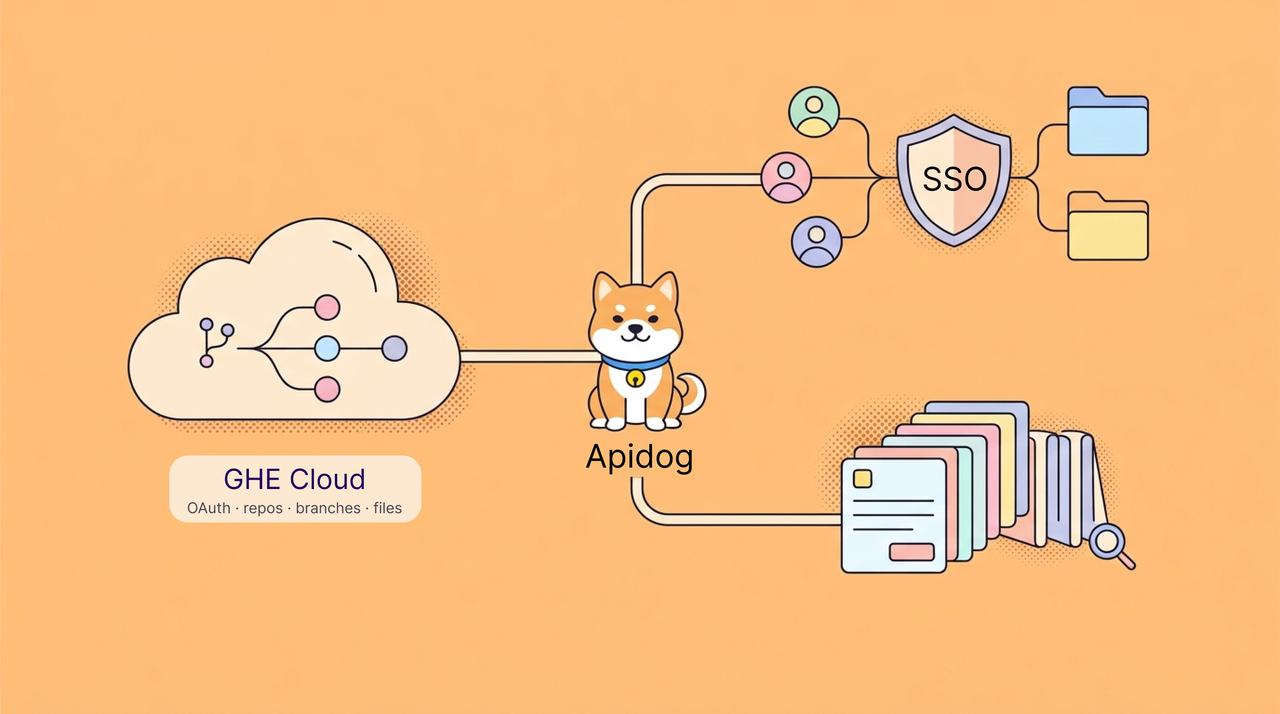
Dalam empat rilis publik—dari Apidog 2.8.41 hingga 2.8.44—Agustus memperkuat tiga bagian yang terhubung dari operasi API perusahaan: konektivitas Git yang diatur, akses proyek berbasis identitas, dan administrasi berbasis API yang lebih berguna dan dapat dilacak.
Tim API perusahaan semakin mengelola repositori, identitas, dan keanggotaan melalui sistem di luar platform API itu sendiri. Bulan ini, Apidog meningkatkan koneksi tersebut sekaligus menghadirkan pembaruan keandalan yang terfokus di seluruh pengaturan proyek, impor, cabang, dokumentasi, alur kerja CLI, dan eksekusi pengujian.
Pembaruan utama adalah:
- GitHub Enterprise Cloud: Sambungkan Apidog ke penerapan residensi data pada domain
*.ghe.comkhusus. - Tata kelola SSO dan akses proyek: Fokuskan sesi SSO perusahaan pada pekerjaan organisasi dan inisialisasi izin proyek melalui Pemetaan Grup SAML.
- API administrasi perusahaan: Ambil data anggota organisasi yang lebih berguna, otomatisasi orientasi tim dengan inisialisasi akses proyek yang eksplisit, dan bawa operasi administratif berbasis API yang didukung ke dalam jejak audit.
Peningkatan lingkungan tambahan, kebijakan, internasionalisasi, spesifikasi, dan alur kerja dirangkum setelah tiga pembaruan utama.
1. ☁️ GitHub Enterprise Cloud untuk Alur Kerja Residen Data
Pelanggan GitHub Enterprise Cloud dengan residensi data dapat meng-host repositori di domain *.ghe.com khusus alih-alih domain publik github.com. Hingga kini, hal itu menciptakan celah bagi tim yang ingin menggunakan alur kerja Git Apidog tanpa memindahkan repositori yang diatur ke luar lingkungan GitHub organisasi mereka yang sudah ada.
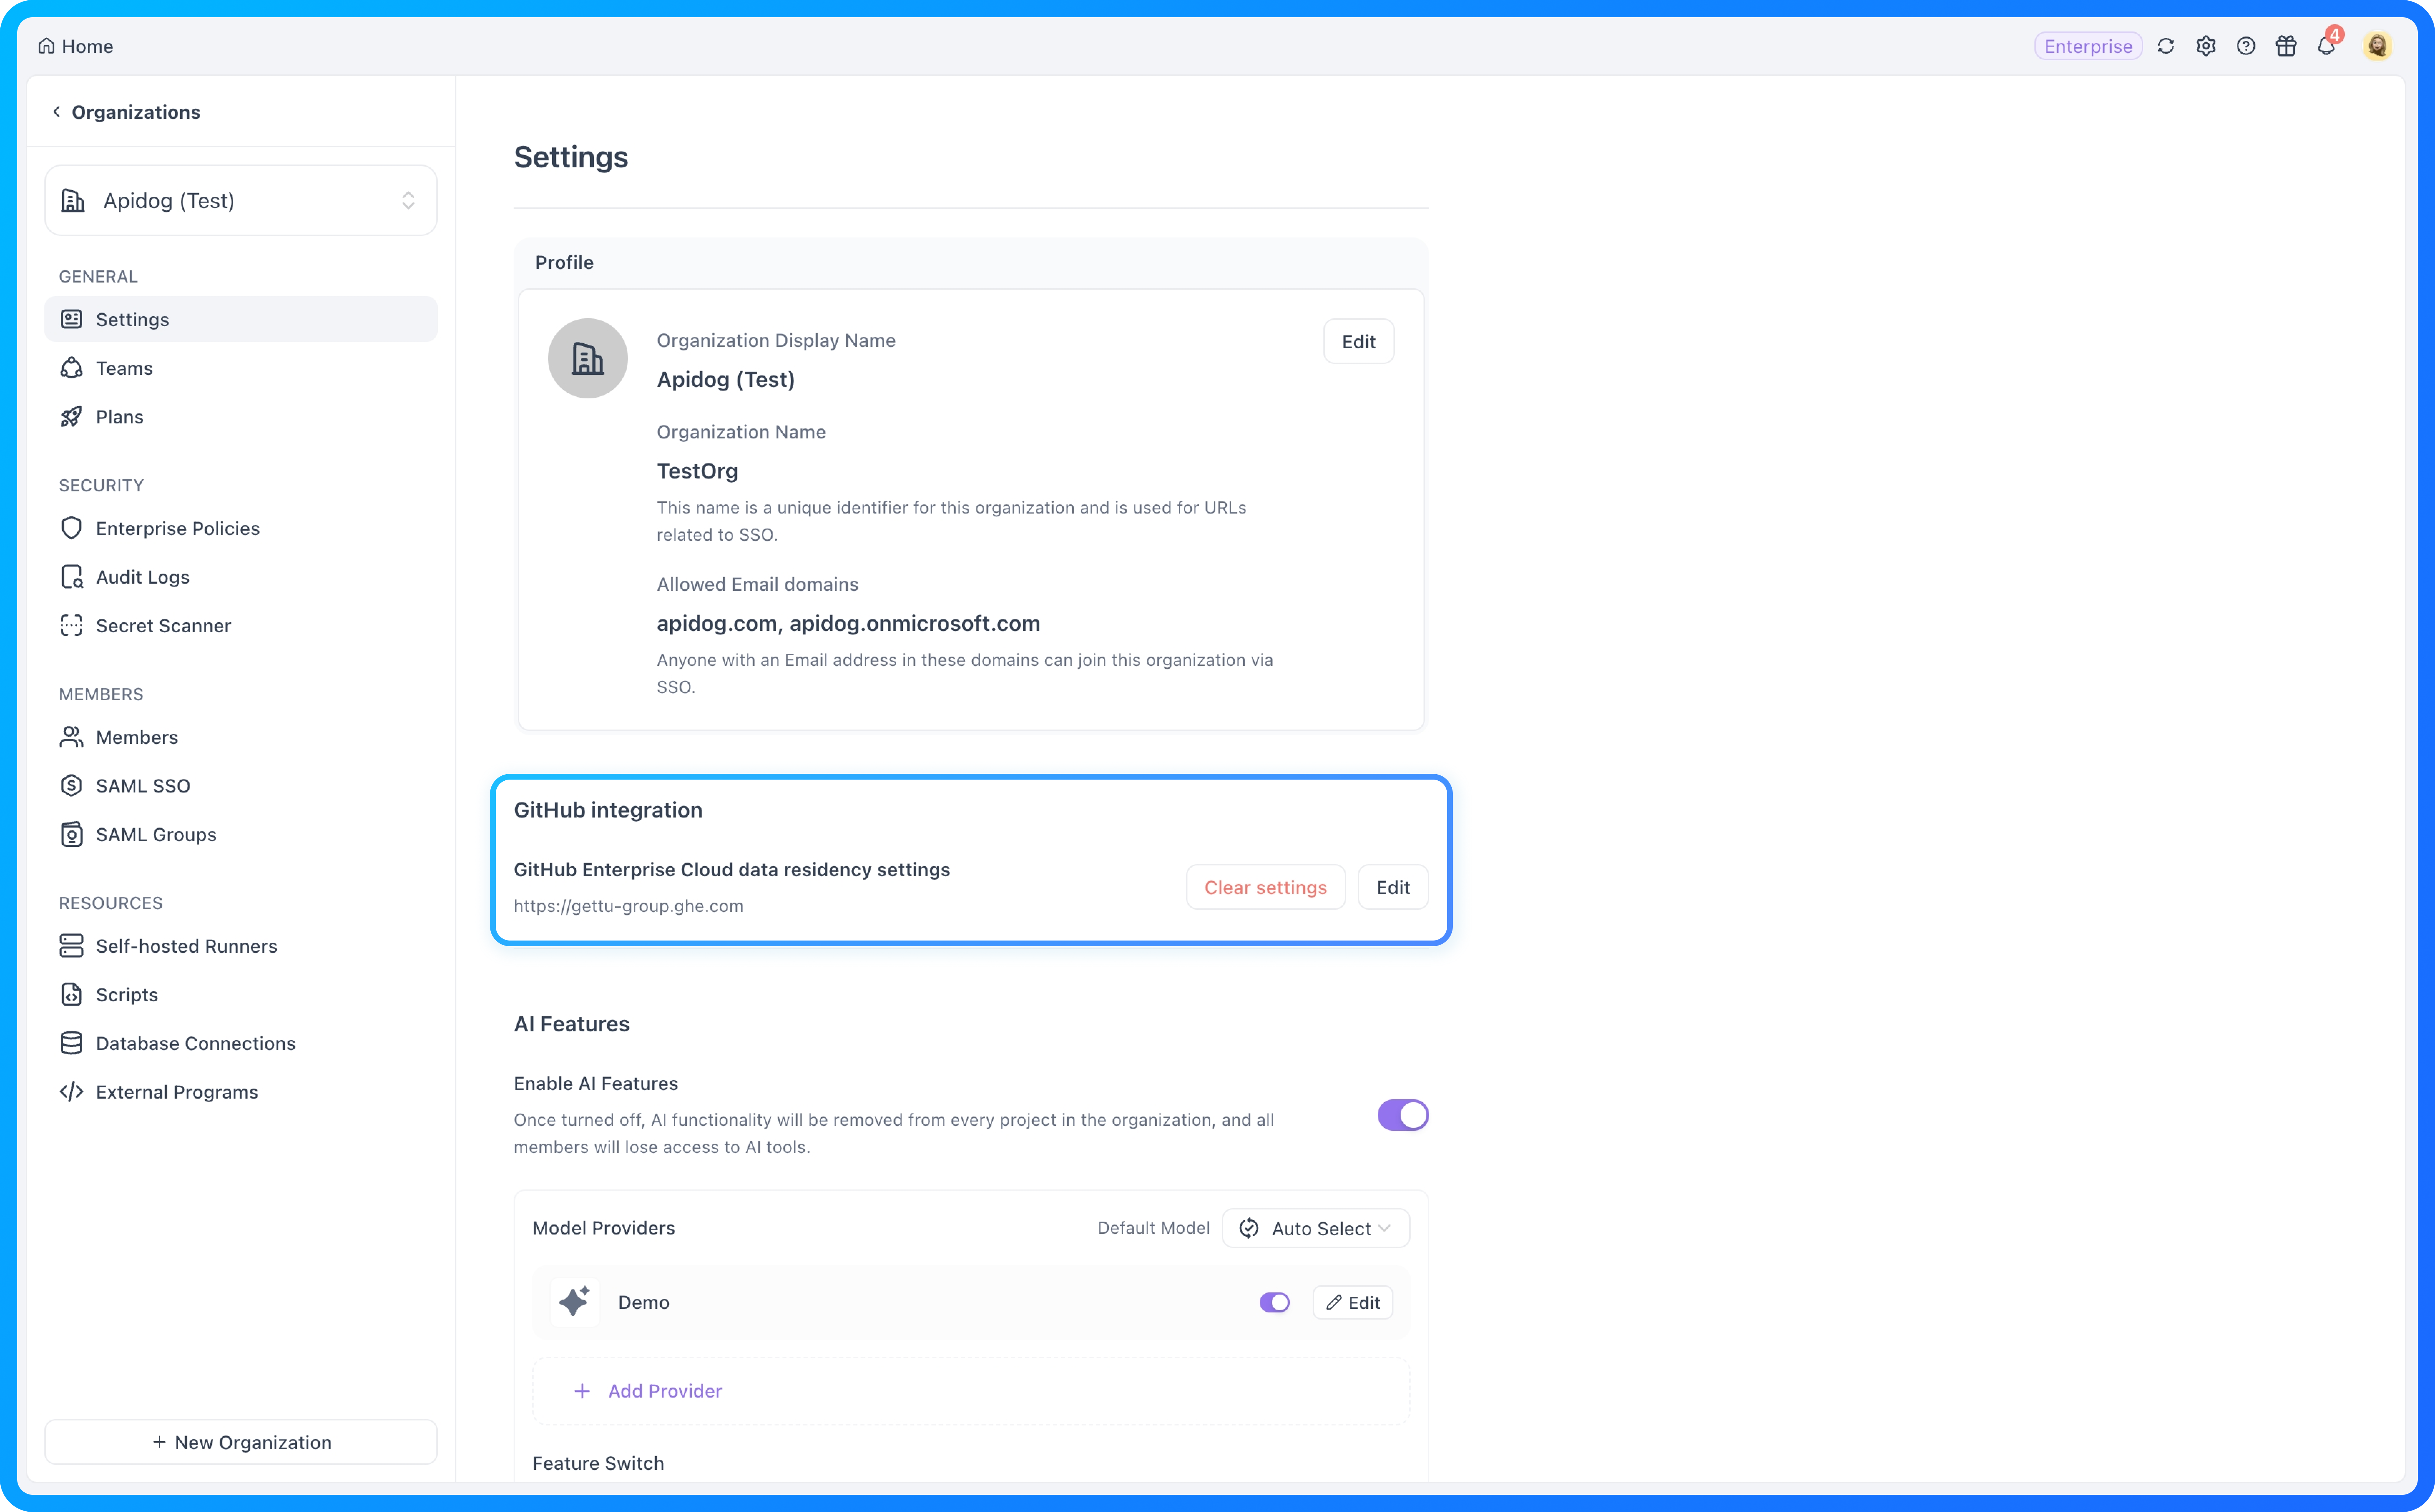
Sambungkan ke host *.ghe.com organisasi Anda
Administrator organisasi kini dapat mengonfigurasi host GitHub Enterprise Cloud bersama dengan ID Klien Aplikasi OAuth dan Rahasia Klien. Alur otorisasi menggunakan host perusahaan yang dikonfigurasi, memungkinkan Apidog untuk mengakses organisasi, repositori, cabang, dan file yang diperlukan oleh operasi Git yang didukung.
Koneksi ini berlaku untuk tiga alur kerja praktis:
- Koneksi Git: Bekerja dengan definisi API melalui repositori dan cabang yang dikendalikan oleh organisasi Anda.
- Impor Repositori: Impor file OpenAPI atau Swagger dari repositori perusahaan ke Apidog.
- Pencadangan OpenAPI: Cadangkan definisi API ke repositori perusahaan dan cabang yang dipilih oleh tim.
Hasilnya adalah kontinuitas: tim dapat mempertahankan tata kelola repositori dan model residensi data mereka sambil menggunakan alur kerja impor, pencadangan, dan kolaborasi berbasis Git Apidog.
Cakupan: Pembaruan ini terbatas pada penerapan residensi data GitHub Enterprise Cloud pada domain SaaS *.ghe.com khusus. Ini tidak menambahkan dukungan umum untuk domain GitHub Enterprise Server yang di-host sendiri.2. 🛡️ Tata Kelola SSO dan Akses Proyek yang Lebih Kuat
SSO perusahaan harus melakukan lebih dari sekadar mengautentikasi pengguna. Ini harus menjaga sesi tetap terfokus pada ruang kerja yang dimaksudkan oleh organisasi dan menerjemahkan keanggotaan penyedia identitas ke dalam akses yang dapat diprediksi ke proyek tempat pekerjaan berlangsung.
Fokuskan sesi SSO perusahaan pada pekerjaan organisasi
Dengan isolasi sesi SSO diaktifkan, Apidog mengurangi titik masuk ke tim dan proyek pribadi. Ini juga membatasi tindakan tertentu yang dapat memindahkan, menyalin, atau mengkloning pekerjaan organisasi ke ruang pribadi. Pengguna tetap fokus pada organisasi dan tim yang terkait dengan sesi SSO mereka, sementara administrator memperoleh pemisahan yang lebih jelas antara alur kerja perusahaan dan pribadi.
Kontrol ini memperkuat batas akses yang dimaksudkan tanpa mengubah pengalaman normal untuk organisasi yang tidak mengaktifkan isolasi sesi SSO.
Membawa keanggotaan tim ke akses tingkat proyek
Pemetaan Grup SAML kini meluas melampaui keanggotaan organisasi dan tim dengan menginisialisasi akses ke proyek di bawah tim yang disinkronkan. Peran proyek awal mengikuti aturan sederhana:
| Peran tim yang disinkronkan | Akses awal ke proyek di bawah tim |
|---|---|
| Admin Tim | Editor |
| Anggota Tim Lain | Hanya Baca |
Ketika pengguna yang dipetakan dihapus dari tim, Apidog juga menyinkronkan keanggotaan proyek yang terkait. Ini menutup celah operasional antara grup penyedia identitas, peran tim, dan izin proyek yang dibutuhkan pengguna setelah masuk.
Mengapa itu penting: Administrator menghabiskan lebih sedikit waktu untuk memperbaiki keanggotaan proyek setelah orientasi atau pemberhentian, dan pengguna memasuki proyek tim dengan tingkat akses awal yang jelas dan konsisten.
3. 📋 API Administrasi Perusahaan yang Lebih Lengkap dan Dapat Diaudit
Administrator perusahaan sering mengandalkan API untuk menginventarisasi anggota, menghubungkan sistem identitas, dan mengotomatiskan administrasi rutin. Alur kerja tersebut hanya dapat diandalkan ketika API mengembalikan data anggota yang berguna, perilaku orientasi bersifat eksplisit dan protektif, dan operasi otomatis tetap terlihat oleh tim tata kelola.
Mengambil data anggota organisasi yang lebih berguna
API Anggota Organisasi sekarang menyediakan alamat email dan nama anggota yang lebih andal di samping informasi keanggotaan yang ada:
GET /v1/organizations/{organizationId}/members
Ketika seorang anggota belum mengatur nama panggilan, Apidog dapat menggunakan informasi profil lain yang tersedia untuk nama yang dikembalikan. Anggota tanpa alamat email yang tersedia, termasuk catatan tertunda atau yang disediakan, mengembalikan nilai null eksplisit daripada bidang yang hilang yang ambigu.
Ini membuat API lebih praktis untuk:
- Inventaris Anggota: Identifikasi anggota organisasi dengan informasi yang umumnya dibutuhkan administrator untuk peninjauan.
- Sinkronisasi Otomatis: Gunakan data anggota yang stabil dalam alur kerja identitas eksternal dan administrasi.
- Tinjauan Akses: Bandingkan catatan keanggotaan tanpa bergantung pada ekspor CSV manual terpisah untuk detail dasar.
Menetapkan peran tim dan menginisialisasi akses proyek melalui API
Administrator perusahaan sekarang dapat menambahkan pengguna ke tim melalui email dan menetapkan peran tim bawaan yang didukung melalui API eksternal:
POST /v1/team-access-grants
Setiap permintaan secara eksplisit memilih peran tim—Admin, Anggota, atau Tamu—dan bagaimana akses ke proyek yang sudah ada di bawah tim harus diinisialisasi. Dengan mapped, Apidog menginisialisasi akses proyek yang hilang sesuai dengan peran tim yang dipilih sambil mempertahankan peran proyek yang valid yang sudah ada. Dengan none, pengguna bergabung dengan tim tanpa menerima izin anggota proyek, sehingga akses dapat ditetapkan secara terpisah.
Endpoint ini juga mendukung undangan untuk pengguna yang belum bergabung dengan organisasi dan memulihkan anggota yang sebelumnya keluar dari tim. Anggota tim aktif atau tertunda yang sudah ada dan Pemilik Tim dilindungi dari perubahan yang tidak disengaja, membuat panggilan berulang lebih aman untuk alur kerja orientasi otomatis.
Cakupan: Inisialisasi akses proyek berlaku untuk proyek yang sudah ada di bawah tim saat pengguna pertama kali bergabung atau dipulihkan. Ini tidak secara terus-menerus menyinkronkan izin atau secara otomatis berlaku untuk proyek di masa mendatang, dan endpoint tidak menetapkan Pemilik Tim, Manajer Penagihan, atau Peran Tim khusus.
Pertahankan administrasi berbasis API yang didukung dalam jejak audit
Operasi API administratif eksternal yang didukung dan sesuai dengan peristiwa audit yang ada kini dimasukkan ke dalam jejak audit. Ini memberikan tim tata kelola kesinambungan yang lebih baik antara tindakan yang dilakukan di antarmuka Apidog dan tindakan yang didukung yang dilakukan melalui otomatisasi.
Bersama-sama, data anggota yang lebih kaya, otomatisasi akses tim yang lebih aman, dan cakupan audit yang lebih luas membuat administrasi perusahaan lebih mudah diotomatiskan tanpa kehilangan visibilitas yang diperlukan untuk tinjauan operasional.
Cakupan: Cakupan audit berlaku untuk operasi API eksternal yang didukung yang terkait dengan peristiwa audit yang ada; ini tidak boleh diartikan sebagai pencatatan universal setiap permintaan API atau endpoint manajemen.
✨ Peningkatan Lainnya
Agustus juga mencakup serangkaian peningkatan terfokus di seluruh konfigurasi lingkungan, kebijakan perusahaan, internasionalisasi, alur kerja spesifikasi, dan administrasi proyek.
Manajemen Perusahaan dan Lingkungan
- Kebijakan keanggotaan organisasi: Administrator perusahaan dapat membatasi keanggotaan organisasi hanya untuk anggota dengan alamat email tertentu, membantu menjaga akses selaras dengan aturan identitas yang disetujui.
- Kebijakan Hadiah Undangan: Organisasi dapat menonaktifkan hadiah Kredit dan email terkait untuk undangan yang dikirim dari organisasi dan tim atau proyeknya.
- Navigasi URL Basis Modul Lebih Cepat: Ketika sebuah proyek memiliki lebih dari lima modul, entri setelah lima pertama akan otomatis menyusut, sementara pencarian membantu pengguna menemukan konfigurasi layanan yang mereka butuhkan.
- Email sistem yang terlokalisasi: Email sistem Apidog sekarang mengikuti bahasa yang dipilih penerima, dengan bahasa Inggris digunakan jika preferensi bahasa Apidog tidak tersedia.
- Tim yang dimiliki organisasi lebih mudah dikelola: Pemilik dan Admin Organisasi dapat melihat setiap Pemilik Tim dan status pemilik, mencari atau memfilter tim berdasarkan bidang tersebut, dan mentransfer kepemilikan untuk satu atau beberapa tim. Ini membuat ruang kerja pribadi yang dikelola organisasi lebih mudah diidentifikasi dan diserahkan ketika kepemilikan berubah.
- Manajemen anggota proyek yang lebih jelas: Pengeditan anggota massal, dialog detail anggota, dan pengaturan izin lebih mudah digunakan, sementara peran Pemilik Tim dilindungi dari perubahan yang tidak didukung.
- Halaman administrasi Perusahaan yang disempurnakan: Tata letak yang lebih konsisten, tautan bantuan, dan presentasi peningkatan meningkatkan navigasi di seluruh pengaturan Perusahaan, kebijakan, Log Audit, Pemindai Rahasia, dan halaman SAML SSO tanpa mengubah logika izin yang ada.
Pengaturan proyek, impor, dan spesifikasi
- Pergantian mode yang lebih aman selama pembuatan proyek: Informasi yang sudah dimasukkan dalam formulir pembuatan proyek tetap dipertahankan saat beralih antara Mode Umum dan Mode Spesifikasi.
- Peningkatan impor file Postman: Impor sekarang mendukung variabel global dan menangani spasi dalam nama variabel secara otomatis, mengurangi pekerjaan pembersihan setelah migrasi.
- Dukungan
$reflintas-file yang lebih baik dalam Mode Spesifikasi: Pratinjau endpoint dapat menyelesaikan badan permintaan, skema, dan respons yang didukung yang disimpan dalam file OpenAPI terpisah. Pemeriksaan spektral di seluruh file yang dirujuk, referensi endpoint lengkap, dan referensi lintas-file Mode Formulir tetap di luar cakupan ini.
Bersama-sama, peningkatan ini mengurangi gesekan pengaturan dan administrasi yang berulang tanpa bersaing dengan tiga alur kerja perusahaan utama dalam rilis ini.
🛠️ Perbaikan Bug Penting
Rilis bulan Agustus juga mengatasi masalah keandalan di seluruh cabang Git, impor dan ekspor OpenAPI, dokumentasi bersama, data yang dibuat CLI, dan eksekusi pengujian. Perbaikan yang paling signifikan terbagi dalam tiga kelompok alur kerja.
Alur kerja cabang, impor, ekspor, dan pembuatan kode yang lebih aman
- Impor OpenAPI Apidog CLI sekarang menulis ke cabang yang dipilih oleh pengguna alih-alih salah menulis ke cabang utama.
- Ekspor dokumen rilis dari sub-cabang tidak lagi menyertakan endpoint dari modul yang tidak terkait atau folder kosong.
- Penggabungan multi-cabang lebih andal membawa endpoint, skenario pengujian, dan sumber daya lainnya ke cabang target.
- Tindakan Buat Koneksi Repositori Git merespons dengan benar selama impor OpenAPI.
- Ekspor OpenAPI dan CLI sekarang menghormati modul, tag, dan folder yang dipilih alih-alih secara tidak sengaja menyertakan kumpulan endpoint yang lebih luas.
- Skema yang direferensikan di seluruh modul dipertahankan lebih andal selama pembuatan kode.
- Skema Keamanan terkait AND diekspor dengan benar alih-alih digabungkan ke dalam representasi internal yang tidak akurat.
Validasi yang lebih akurat dan dokumentasi bersama
- Validasi respons mode ketat sekarang menangani skema yang dibuat dengan
allOfdengan benar. - Skema yang direferensikan melalui
Additional propertiesmuncul dengan benar dalam dokumentasi API bersama. - Contoh default ditampilkan dengan benar dalam dokumentasi bersama.
- Tab dokumen Markdown merender sepenuhnya ketika pengguna yang keluar mengunjungi proyek publik.
Data CLI dan eksekusi pengujian yang lebih andal
- Variabel global yang dibuat melalui AI atau Apidog CLI tidak lagi menghasilkan nama variabel sisi klien kosong.
- Nilai tag tidak valid yang dibuat oleh Apidog CLI tidak lagi menyebabkan kesalahan akses frontend.
- Data pengujian tingkat proyek yang dibuat tanpa
--scenariotetap terlihat dalam daftar data. - Detail eksekusi pra-prosesor dan pasca-prosesor muncul di konsol saat permintaan SSE sedang berjalan, daripada hanya setelah permintaan selesai.
- Nama dataset tetap terlihat saat eksekusi pengujian menggunakan variabel dataset teks panjang.
Perbaikan ini mengurangi kemungkinan alur kerja yang benar menghasilkan tujuan cabang yang salah, ekspor yang tidak lengkap, dokumentasi yang hilang, atau umpan balik pengujian yang menyesatkan.
🌟 Apa Artinya Ini
Pembaruan utama bulan Agustus memperkuat tiga bagian yang saling terhubung dari model operasi API perusahaan:
| Fokus | Apa yang ditingkatkan | Mengapa itu penting |
|---|---|---|
| Konektivitas Git yang Diatur | Apidog dapat terhubung ke host residensi data GitHub Enterprise Cloud di *.ghe.com untuk Koneksi Git, impor repositori, dan pencadangan OpenAPI. |
Tim mempertahankan repositori di lingkungan GitHub dan struktur cabang yang dikendalikan organisasi mereka. |
| Akses identitas ke proyek | Sesi SSO mengurangi titik masuk ke ruang pribadi, sementara Pemetaan Grup SAML menginisialisasi dan memelihara keanggotaan proyek. | Orientasi dan pemberhentian menjadi lebih dapat diprediksi, dengan lebih sedikit perbaikan izin manual. |
| Administrasi yang dapat diaudit | API anggota organisasi mengembalikan data identitas yang lebih berguna, API Pemberian Akses Tim mengotomatiskan orientasi tim yang dilindungi dengan inisialisasi akses proyek yang eksplisit, dan operasi administratif eksternal yang didukung masuk ke peristiwa audit yang ada. | Tim dapat mengotomatiskan lebih banyak administrasi tanpa mengabaikan kontrol dan visibilitas yang diperlukan untuk orientasi, inventaris, tinjauan akses, dan tata kelola. |
Peningkatan lingkungan, kebijakan, spesifikasi, dan keandalan tambahan membuat alur kerja sehari-hari lebih dapat diandalkan, tetapi arah yang lebih besar konsisten: menjaga tata kelola repositori, akses identitas, dan otomatisasi administratif tetap selaras seiring berkembangnya program API perusahaan.
💬 Bergabunglah dalam Percakapan
Terhubung dengan sesama insinyur API dan tim Apidog:
- Bergabunglah dengan komunitas Discord kami untuk diskusi dan dukungan waktu nyata.
- Berpartisipasi dalam komunitas Slack kami untuk percakapan teknis.
- Ikuti kami di X (Twitter) dan LinkedIn untuk pembaruan terbaru.
P.S. Untuk catatan rilis per item, lihat Catatan Perubahan Apidog, termasuk versi 2.8.41, 2.8.42, 2.8.43, dan 2.8.44.
Hormat kami,
Tim Apidog