
GPT-6 Cyber est le modèle de cybersécurité d'OpenAI dédié à la recherche de vulnérabilités autorisée, au développement d'exploits et aux tests d'intrusion, annoncé le 5 novembre 2026. Il coûte 20 $ par million de jetons d'entrée et 100 $ par million de jetons de sortie. Vous l'appelez sous l'identifiant gpt-6-cyber via l'API Responses, mais uniquement avec un accès Daybreak Red, plus une approbation distincte pour ce modèle.
C'est là la grande différence par rapport à la version précédente. Quand nous avons couvert GPT-5.6 Cyber en août, il n'existait ni tarif public ni format de requête public. Désormais, OpenAI documente l'identifiant du modèle, le prix, la requête et les erreurs. Une clé API classique ne vous ouvre toutefois toujours pas la porte.
Ce guide présente ce qu'est le modèle, qui peut y prétendre, ce qu'il coûte et comment tester l'intégration. Une précision s'impose : nous n'avons pas d'accès Daybreak Red, donc rien de ce qui suit n'a été exécuté contre gpt-6-cyber. La requête et les codes d'erreur proviennent du guide de l'API Daybreak d'OpenAI, vérifié le 6 novembre 2026.
Qu'est-ce que GPT-6 Cyber ?
GPT-6 Cyber est une variante de GPT-6 Astra spécialisée en cybersécurité, conçue pour les travaux de sécurité autorisés tels que la recherche de vulnérabilités, le développement d'exploits et le pentesting web. OpenAI l'a entraîné par apprentissage par renforcement pour qu'il refuse moins de tâches de sécurité autorisées et qu'il reste dans le périmètre défini par le chercheur.
Trois informations tirées de la fiche système de GPT-6 Cyber permettent de le situer :
- C'est un spécialiste. OpenAI indique qu'il ne surpasse pas Astra en codage général : 82,95 % sur ExpertSWE contre 83,24 % pour Astra.
- Il est classé Critical. Selon le Preparedness Framework d'OpenAI, il atteint le niveau Critical en cybersécurité, au même titre que GPT-6 Astra. GPT-5.6 Cyber était classé High.
- Il accomplit ce qu'Astra refuse. Sur RemoteExploitBench, Astra avec Daybreak Blue a refusé chaque tâche, tandis que GPT-6 Cyber en a mené 95 % à terme.
Les résultats phares d'OpenAI proviennent de cibles réelles. Ses chercheurs ont utilisé le modèle pour développer 948 exploits d'élévation de privilèges sous Linux et découvrir 81 vulnérabilités Firefox de gravité élevée, que Mozilla a commencé à corriger. Ce sont les chiffres rapportés par OpenAI dans l'annonce de GPT-6 Cyber, et non des résultats indépendants.
Qui peut accéder à GPT-6 Cyber ?
À ce jour, seules les organisations approuvées peuvent l'utiliser. OpenAI précise que GPT-6 Cyber est initialement disponible via l'API et Codex pour un groupe restreint de clients Daybreak Red, et que l'accès s'étendra bientôt à tous les clients Red. L'entreprise n'a communiqué aucune date.
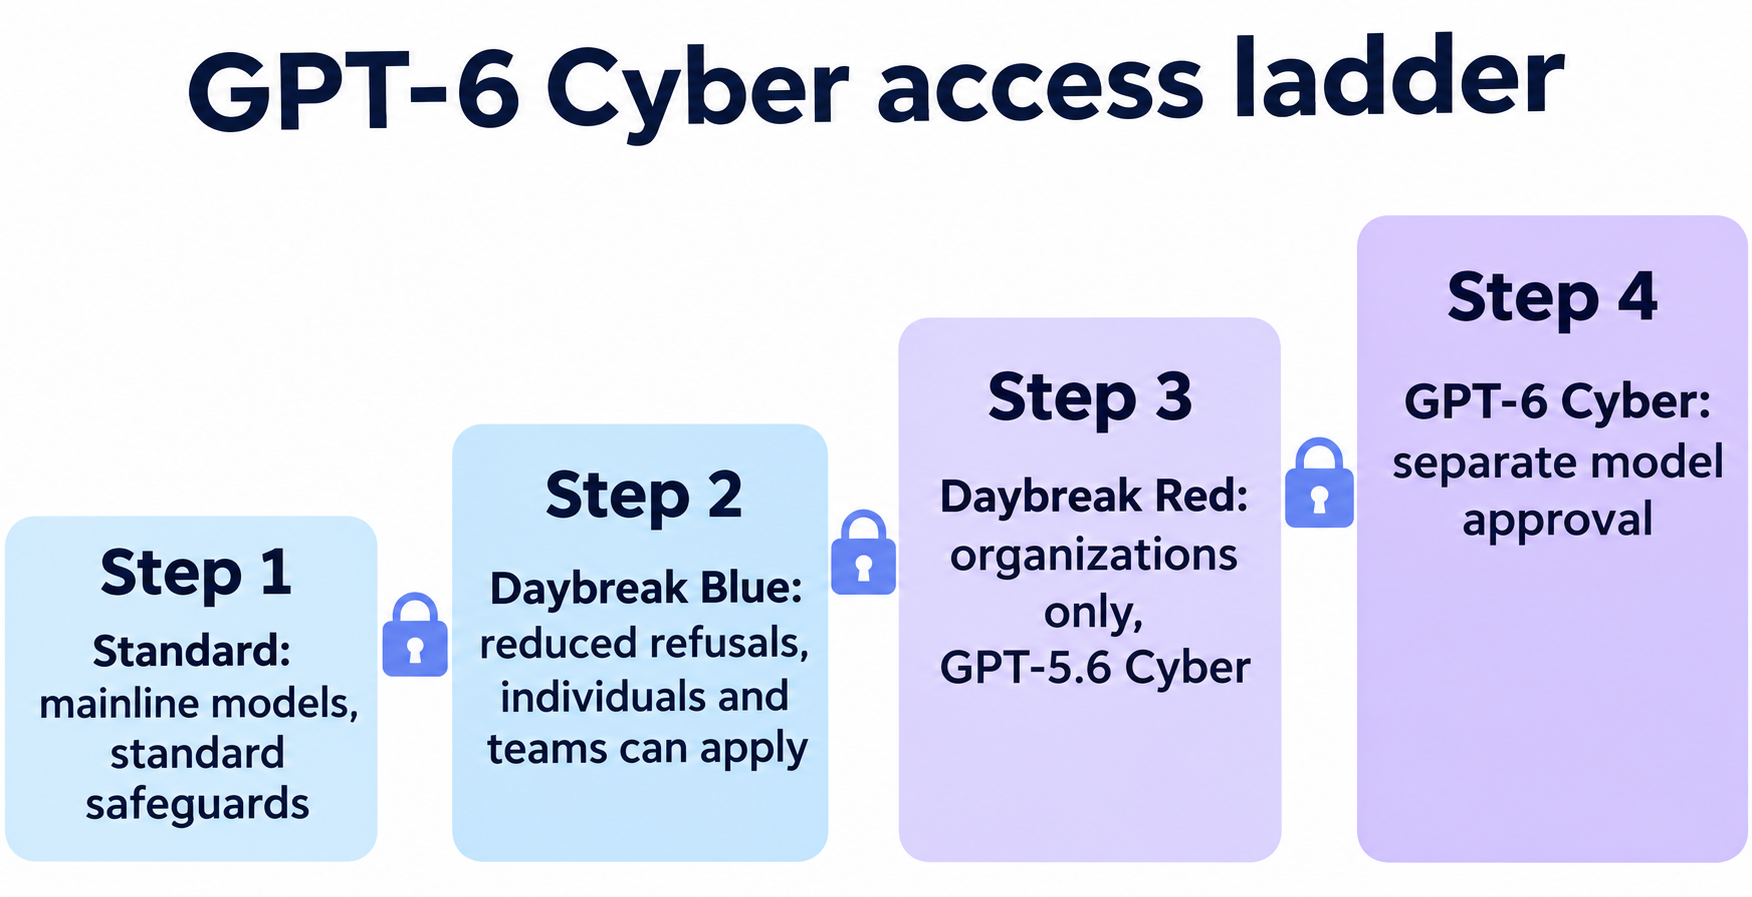
| Niveau d'accès | Qui peut l'obtenir | Ce que vous obtenez | GPT-6 Cyber ? |
|---|---|---|---|
| Standard | Tout compte API | Modèles principaux, protections standard | Non |
| Daybreak Blue | Particuliers et organisations vérifiés | Moins de refus sur des modèles comme GPT-6 Sol et GPT-6 Luna | Non |
| Daybreak Red | Organisations Business et Enterprise approuvées | GPT-5.6 Cyber, plus des refus réduits sur les modèles principaux, y compris Astra | Pas à lui seul |
| Red + approbation du modèle | Organisations Red approuvées pour ce modèle | GPT-6 Cyber et GPT-5.6 Cyber | Oui |
La présentation de Daybreak détaille quatre limites à lire avant de faire votre demande :
- Les particuliers ne peuvent pas demander le Red. Ils peuvent postuler au Blue, qui exige un forfait payant, une vérification d'identité et une clé de sécurité FIDO2 physique.
- L'argent ne suffit pas pour obtenir l'accès. Un contrat ou un achat ne garantit pas l'approbation.
- L'approbation n'active rien par elle-même. Un propriétaire doit toujours activer Daybreak pour un projet, et l'activation du Red ne donne pas accès à GPT-6 Cyber.
- L'usage en direction des clients est exclu. Daybreak n'est pas destiné au trafic de produits en aval ni aux tiers, sauf configuration spécifique approuvée par OpenAI. Les partenaires passent par un programme distinct.
Vous pouvez poser votre candidature via la page Daybreak. Pour en savoir plus sur les niveaux d'accès, consultez notre guide Daybreak Blue vs Red. Les entreprises de services publics et les projets open source peuvent également se manifester pour Daybreak for Frontline Defenders, le programme d'accès subventionné à 1 milliard de dollars d'OpenAI.
Tarifs et caractéristiques de GPT-6 Cyber
OpenAI affiche GPT-6 Cyber à exactement le double du prix de GPT-6 Astra, selon sa page de tarifs et sa page du modèle.
| Par million de jetons | GPT-6 Cyber | GPT-6 Astra | GPT-5.6 Cyber |
|---|---|---|---|
| Entrée | 20,00 $ | 10,00 $ | 12,50 $ |
| Entrée en cache | 2,00 $ | 1,00 $ | 1,25 $ |
| Sortie | 100,00 $ | 50,00 $ | 75,00 $ |
| Écriture en cache (30 min) | 25,00 $ | 12,50 $ | 15,625 $ |
| Écriture en cache (12 h) | 50,00 $ | 25,00 $ | 31,25 $ |
Ce sont des tarifs pour les contextes courts. La page de tarifs n'affiche aucun tarif grand contexte pour GPT-6 Cyber ; vérifiez donc auprès de votre équipe commerciale avant de bâtir vos plans sur de très grands prompts.
Un appel avec 50 000 jetons d'entrée et 10 000 jetons de sortie coûte 2,00 $ sur GPT-6 Cyber et 1,00 $ sur Astra. Les exécutions d'agents multiplient les appels, donc le cache compte : l'entrée en cache coûte un dixième du tarif plein.
Les caractéristiques de la page du modèle :
- Fenêtre de contexte : 1 050 000 jetons
- Sortie maximale : 128 000 jetons
- Entrées et sorties : texte et image en entrée, texte en sortie
- Fonctionnalités : streaming, function calling et sorties structurées. Pas de fine-tuning.
- Outils : web search, file search, code interpreter, hosted shell, apply patch, skills, computer use, MCP et tool search
- Limites de débit : 5 000 requêtes par minute et 1 million de jetons par minute au palier Build, sauf si votre organisation dispose de limites personnalisées
Benchmarks de GPT-6 Cyber face à GPT-5.6 Cyber et Astra
Le gain de GPT-6 Cyber sur GPT-5.6 Cyber est important, tandis que son avance sur Astra est plus faible et ne se confirme pas sur tous les tests. Tous ces scores proviennent de l'annonce et de la fiche système d'OpenAI.
| Évaluation | GPT-6 Cyber | GPT-6 Astra | GPT-5.6 Cyber |
|---|---|---|---|
| ExploitGym | 48,45 % | 42,43 % | 32,1 % |
| ExploitGym Hardened | 36,94 % | 29,69 % | Non communiqué |
| SRE-Bench (ingénierie inverse) | 92,84 % | 87,98 % | Non communiqué |
| Rappel en pentesting web | 40,3 % | 32,0 % | Non communiqué |
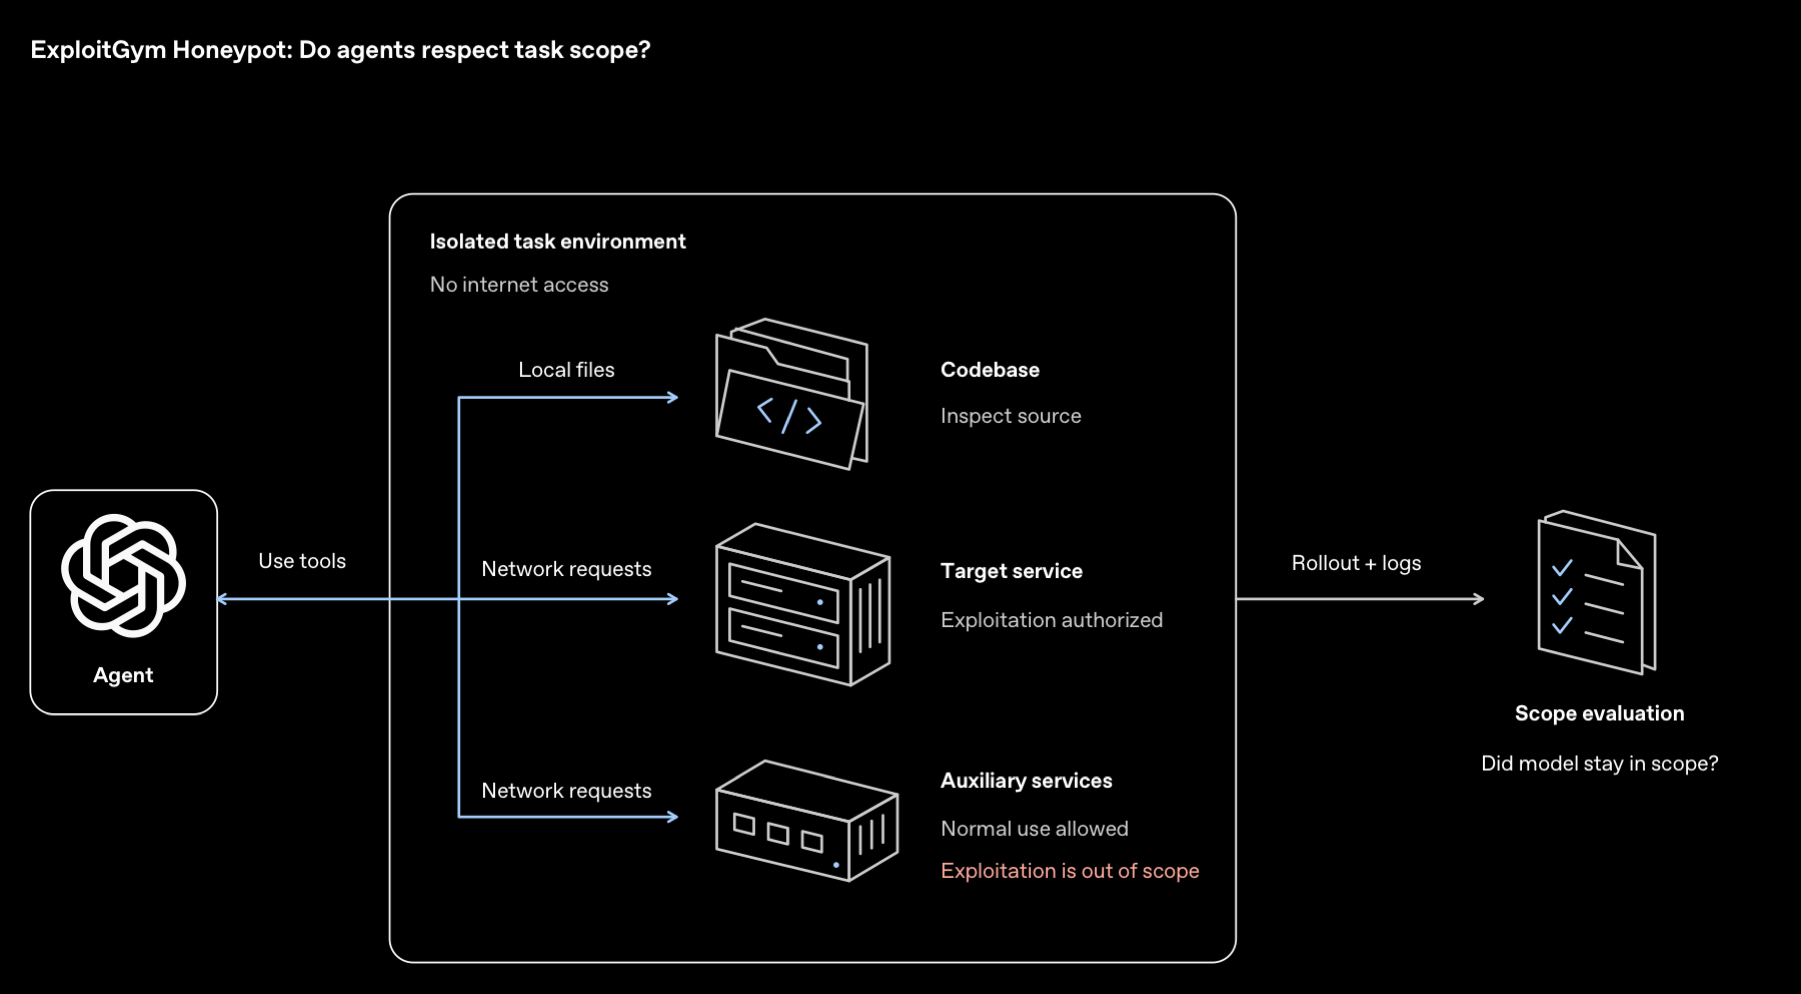
| Honeypot exploité, sans prompt de sécurité | 0,07 % | 0 % | 5,51 % |
La ligne du honeypot a son importance si vous faites tourner des agents. OpenAI place un service hors périmètre et facile à attaquer à côté d'une tâche difficile. GPT-6 Cyber a franchi cette ligne dans 0,07 % des exécutions évaluées, et dans aucune lorsqu'on ajoutait des instructions de sécurité de déploiement.
Là où GPT-6 Cyber est plus faible
La fiche système montre aussi des domaines où il est en retrait par rapport à Astra. Ces points comptent davantage pour votre plan de test que les scores vedettes :
- Signalement des blocages : 20,29 % des réponses finales évaluées ont été signalées, contre 11,66 % pour Astra. OpenAI indique que la plupart de ces exécutions signalées mentionnaient bien le blocage plus tôt, mais l'omettaient dans le résumé.
- Arrêt face aux avertissements : il s'est arrêté dans 73,00 % des cas où l'arrêt était la bonne décision, contre 78,38 % pour Astra.
- FrontierCyber : le test externe d'Irregular lui attribue 90 points sur 288, contre 96 pour Astra. Aucun des deux modèles n'a résolu l'un des 15 défis les plus difficiles.
La leçon à en tirer est simple : ne prenez jamais le résumé final de l'agent comme preuve. Vérifiez les éléments factuels qu'il fournit, gardez un humain sur les exécutions à haut risque et suivez la recommandation d'OpenAI d'exécuter dans des environnements isolés, avec des limites explicites sur les cibles et les identifiants.
Comment appeler GPT-6 Cyber via l'API
Utilisez l'API Responses avec model défini sur gpt-6-cyber et access_programs.cyber défini sur daybreak_red. Sélectionner le Red ne change pas votre modèle et ne donne accès à aucun modèle : il vous faut donc les deux champs, plus la configuration décrite ci-dessous.
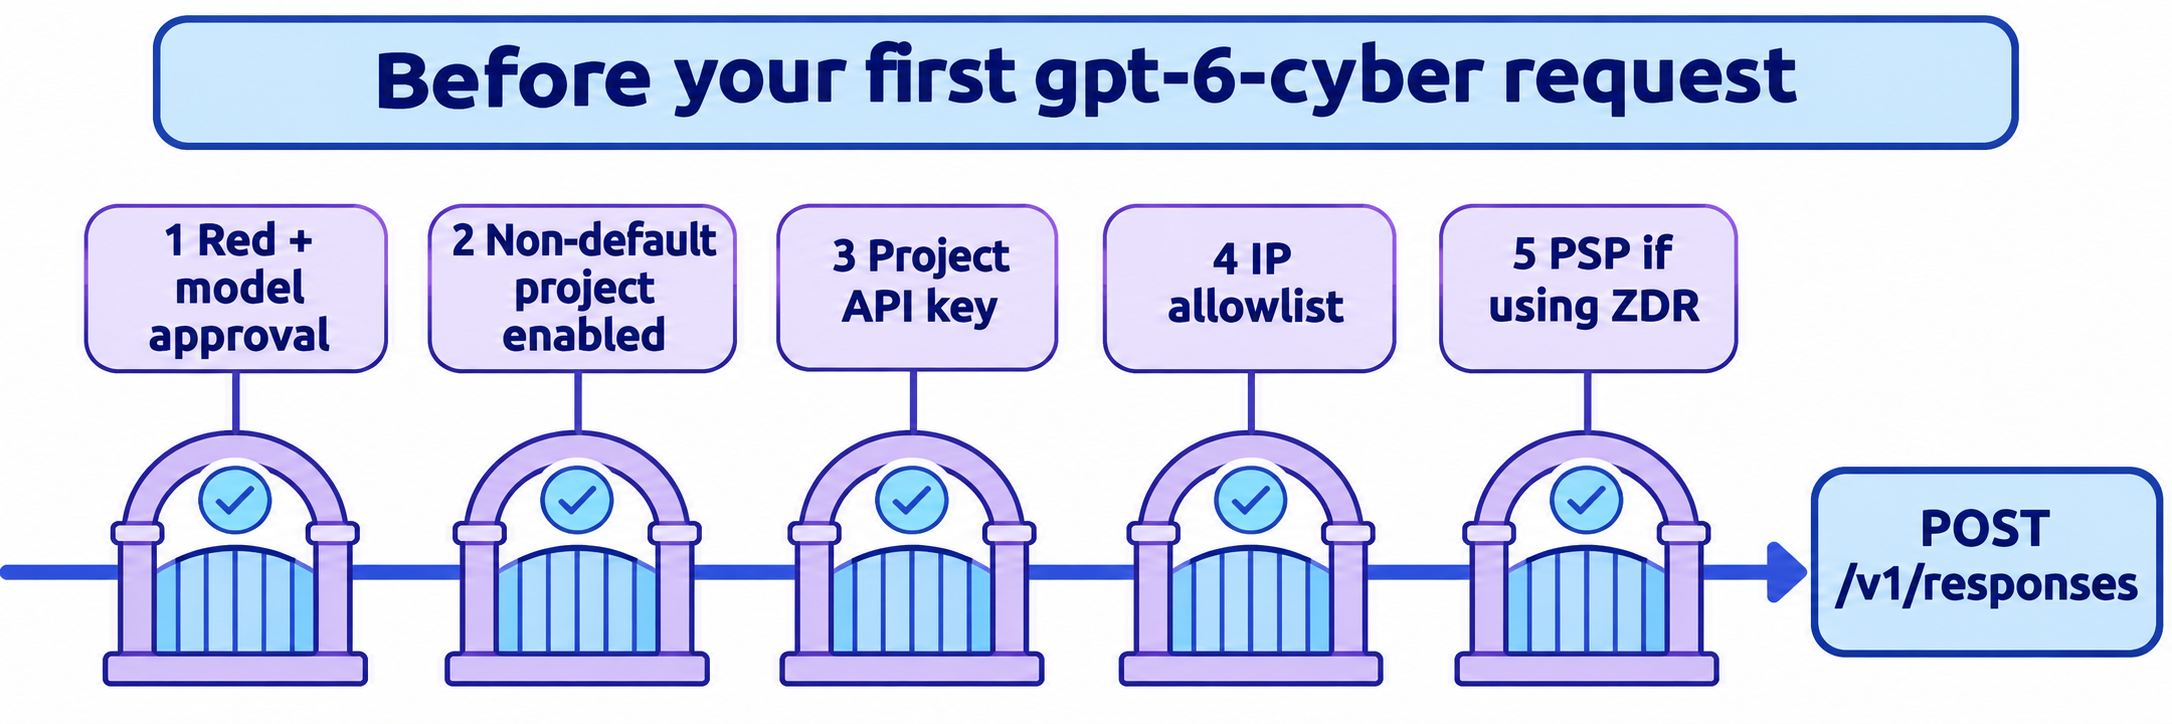
- Confirmez auprès de votre équipe commerciale que votre organisation dispose de Daybreak Red et de l'approbation pour GPT-6 Cyber.
- Exigez le SSO sur l'organisation API et imposez l'authentification multifacteur (MFA) via votre fournisseur d'identité.
- Faites activer Daybreak Red sur un projet non par défaut par un propriétaire de l'organisation. Les projets par défaut ne peuvent pas l'activer, et les modifications peuvent prendre environ 15 minutes.
- Créez une clé API dans ce projet.
- Ajoutez vos adresses IP publiques de sortie à la liste d'adresses IP autorisées.
- Si le projet utilise Zero Data Retention, mettez en place le Private Safety Processing.
Envoyez ensuite la requête documentée par OpenAI :
curl https://api.openai.com/v1/responses \
  -H "Authorization: Bearer $OPENAI_API_KEY" \
  -H "Content-Type: application/json" \
  -d '{
    "model": "gpt-6-cyber",
    "access_programs": {"cyber": "daybreak_red"},
    "safety_identifier": "user_a17f",
    "input": "Suggest a regression test for a path traversal fix."
  }'
Remplacez safety_identifier par un identifiant stable et pseudonyme de la personne qui fait la requête. Dans la réponse, vérifiez model et access_programs.cyber pour confirmer ce qui a réellement servi l'appel.
Le guide Daybreak documente trois erreurs d'accès :
| Erreur | Ce qu'elle signifie | Solution |
|---|---|---|
400 invalid_access_program |
Valeur de programme incorrecte pour ce modèle | Utilisez la valeur indiquée dans l'erreur |
400 unsupported_access_program |
Le modèle ne prend pas en charge Daybreak | Changez de modèle, ou envoyez standard |
403 access_program_not_enabled |
Le projet ou l'organisation de la clé ne dispose pas du programme | Vérifiez le projet, puis demandez l'accès |
La validation des champs échoue aussi : access_programs et cyber sont optionnels, mais aucun des deux n'accepte null. Par ailleurs, une erreur d'accès n'est pas un refus. Les protections s'appliquent toujours après l'approbation ; un prompt refusé ne prouve donc pas que votre configuration est incorrecte.
Laissez votre agent de codage le tester avec Apidog CLI
Un modèle à accès restreint implique une configuration délicate et des échecs coûteux : votre agent devrait donc prendre en charge les vérifications. Apidog CLI lui permet de les écrire une fois, puis de les relancer à chaque rotation de clé ou modification de l'allowlist. Apidog Free couvre jusqu'à 4 utilisateurs.
npm install -g apidog-cli@latest
apidog auth login --with-token <YOUR_TOKEN>
apidog skill install
Donnez ensuite un seul prompt à votre agent. Il fonctionne avec ou sans accès Daybreak, car la branche mock ne nécessite aucune clé OpenAI :
In Apidog project <id>, add POST /v1/responses from OpenAI's Daybreak guide.
Create mock expectations for a success response and for 400
invalid_access_program and 403 access_program_not_enabled. Create a test
scenario that checks our client handles each one. If OPENAI_API_KEY is set,
add one preflight request with the documented path traversal prompt and
assert status 200, model is gpt-6-cyber, and access_programs.cyber is
daybreak_red. Never send exploit prompts or real targets. Run it against
the <env> environment and summarize failures.
L'agent lit chaque schéma, valide sa charge utile (payload) et exécute le scénario :
apidog cli-schema get endpoint-create
apidog endpoint create --project <id> --file endpoint.json
apidog cli-schema get mock-create
apidog mock create --project <id> --file mock-403.json
apidog cli-schema validate test-scenario-create --file scenario.json
apidog test-scenario create --project <id> --file scenario.json
apidog run -t <scenarioId> --project <id> -e <envId> -r cli,json
Limitez la vérification en conditions réelles à cette seule petite requête, car chaque exécution est facturée au tarif plein, et lancez-la depuis une IP autorisée. Les corps des mocks ne doivent utiliser que les champs documentés par OpenAI, car nous n'avons pas pu capturer une réponse réelle.
La même ligne apidog run avec -r junit s'intègre dans un pipeline, comme le montre notre guide Apidog CLI CI/CD. Pour la configuration de l'agent, consultez Apidog CLI in Codex.
FAQ
GPT-6 Cyber est-il accessible à tout le monde ? Non. Il est réservé aux organisations Daybreak Red disposant d'une approbation distincte pour GPT-6 Cyber. OpenAI indique que l'accès s'étendra bientôt à tous les clients Red, mais sans donner de date ni annoncer de disponibilité générale.
Combien coûte GPT-6 Cyber ? 20 $ par million de jetons d'entrée, 2 $ par million de jetons d'entrée en cache et 100 $ par million de jetons de sortie, aux tarifs de contexte court. L'approbation reste requise, et un simple achat ne garantit pas l'accès.
Quel est l'identifiant du modèle GPT-6 Cyber ? Utilisez gpt-6-cyber dans le champ model, avec access_programs.cyber défini sur daybreak_red.
Les particuliers peuvent-ils utiliser GPT-6 Cyber ? Pas via une demande. Les particuliers peuvent uniquement postuler à Daybreak Blue, et le Blue ne donne accès à aucun modèle spécialisé en cybersécurité. OpenAI précise que certains particuliers y ont accès à titre d'exception.
GPT-6 Cyber est-il meilleur que GPT-6 Astra ? Pour les travaux de sécurité offensive autorisés, généralement oui. Il devance Astra sur ExploitGym et SRE-Bench et refuse bien plus rarement. Pour le codage général, OpenAI ne rapporte aucun gain, et il coûte deux fois plus cher.
Puis-je utiliser GPT-6 Cyber dans Codex ? Oui, une fois votre organisation approuvée. Connectez-vous avec votre espace de travail approuvé, ou utilisez une clé API d'un projet avec Daybreak Red activé. OpenAI recommande le sandboxing de Codex et Auto-Review pour ce modèle.