
GPT-5.6-Cyber est une version de GPT-5.6 Sol d'OpenAI axée sur la sécurité, entraînée pour trouver des vulnérabilités logicielles et créer des exploits fonctionnels. OpenAI l'a annoncé le 10 août 2026. Voici la partie que la plupart des articles omettent : vous ne pouvez probablement pas l'utiliser. Il est uniquement disponible via Daybreak Red, un niveau d'accès vérifié pour les équipes de sécurité approuvées. Il n'y a pas d'API en libre-service et pas de bascule de console publique.
Considérez donc ceci comme une explication, et non un guide d'installation. Si vous cherchiez un ID de modèle et un exemple de code, cela n'existe pas pour les développeurs généralistes pour le moment. Ce qui existe, c'est une image claire de ce que fait le modèle, pourquoi OpenAI le retient, et ce que vous pouvez réellement construire aujourd'hui. Il se positionne juste à côté du Gemini 3.5 Flash Cyber de Google, qui a adopté la même approche restreinte quelques semaines plus tôt.
Qu'est-ce que GPT-5.6-Cyber ?
GPT-5.6-Cyber est un spécialiste de la cybersécurité construit sur GPT-5.6 Sol, le modèle de raisonnement phare d'OpenAI. Le modèle de base Sol est un outil polyvalent de codage et de raisonnement qui obtient déjà de bons résultats sur les tâches de sécurité. Cyber est optimisé pour deux tâches que le modèle de base n'effectuera pas librement : trouver des vulnérabilités zero-day et développer des chaînes d'exploitation.
OpenAI l'a entraîné pour faire deux choses spécifiques différemment de Sol :
- Réduire les refus sur les invites cyber à double usage et à risque élevé. Le modèle de base refuse la plupart des requêtes impliquant la création d'un exploit, le contournement de l'authentification ou l'escalade de privilèges, même pour un travail défensif légitime. Cyber est entraîné à en exécuter beaucoup plus.
- Améliorer les capacités sur les flux de travail spécialisés en sécurité offensive, comme transformer un bug connu en un exploit fonctionnel ou calibrer la véritable gravité d'une nouvelle vulnérabilité.
OpenAI le décrit dans l' annonce d'expansion de Daybreak. L'argument est défensif : mettre un puissant détecteur de vulnérabilités entre les mains de défenseurs de confiance avant que les attaquants n'obtiennent des outils comparables. Cyber est le successeur de GPT-5.5-Cyber, que les chercheurs en sécurité ont trouvé trop souvent refuser d'être utile.
Le piège : vous ne pouvez probablement pas l'utiliser
Voici la vérité, d'emblée. GPT-5.6-Cyber est disponible uniquement via Daybreak Red, l'un des deux niveaux d'accès du programme de cybersécurité Daybreak d'OpenAI. Ce n'est pas un modèle d'API normal.
En termes pratiques :
- Pas d'API en libre-service. Vous ne pouvez pas ajouter un ID de modèle Cyber à votre application et l'appeler comme vous le feriez avec GPT-5.6 Sol ou Terra.
- Pas de tarification ouverte. Parce que l'accès est restreint, OpenAI n'a pas publié de taux standard par jeton comme il le fait pour la gamme GPT-5.6. Les chiffres circulant dans la presse ne sont pas confirmés sur les propres pages d'OpenAI, traitez donc tout tableau de prix que vous trouvez comme non vérifié.
- Pas d'inscription ouverte. Vous postulez au programme, votre identité est vérifiée, et vous acceptez les restrictions d'utilisation approuvée et les attestations légales. L'accès reste limité aux travaux autorisés.
Si vous trouvez un tutoriel avec une chaîne de modèle Cyber et un exemple de code à copier-coller, considérez-le comme inventé. En tant que développeur généraliste, vous ne pouvez pas appeler GPT-5.6-Cyber aujourd'hui. C'est le fait le plus important concernant ce modèle, il est donc utile de le préciser.
Pourquoi OpenAI l'a restreint
Le raisonnement est le double usage. Un modèle doué pour trouver des vulnérabilités est, par définition, doué pour trouver des vulnérabilités. Un défenseur utilise cette compétence pour corriger une faille. Un attaquant utilise la même compétence pour en localiser une à exploiter. Si vous livrez un puissant constructeur d'exploits à tout le monde avec une carte de crédit, vous donnez ce second usage à quiconque le souhaite.
Le timing raconte la même histoire. Trois jours avant le lancement de Cyber, OpenAI a retardé son futur modèle Astra après qu'il ait atteint le seuil cyber "Critique" lors des tests de sécurité. GPT-5.6-Cyber, en revanche, a été évalué comme "Élevé" pour la cybersécurité selon le Cadre de Préparation d'OpenAI, en dessous de la ligne Critique. En d'autres termes, OpenAI a livré le modèle qui a passé son seuil et a retenu celui qui ne l'a pas fait. OpenAI a également noté que GPT-5.6-Cyber n'était pas impliqué dans l' incident Hugging Face plus tôt cette année.
La restriction est donc délibérée. Une diffusion limitée aux défenseurs vérifiés permet au modèle de faire un véritable travail défensif pendant qu'OpenAI observe son comportement et qui l'utilise. C'est le schéma standard pour les outils sensibles à la sécurité : le prouver avec des partenaires de confiance, puis élargir l'accès si le profil de risque le permet.
Bleu et Rouge : les deux niveaux d'accès
OpenAI a divisé Daybreak en deux niveaux lors de ce lancement, et ils reçoivent des modèles différents :
- Daybreak Blue vous donne GPT-5.6 Sol avec les garde-fous cyber au niveau du système de production supprimés. Il est destiné au travail défensif : découverte de vulnérabilités, révision de code sécurisé, analyse de logiciels malveillants, réponse aux incidents et validation de correctifs. OpenAI le recommande comme point de départ pour la plupart des défenseurs.
- Daybreak Red vous donne les modèles cyber entraînés spécifiquement, y compris GPT-5.6-Cyber, pour la recherche de vulnérabilités autorisée, la validation d'exploits et les tests d'intrusion.
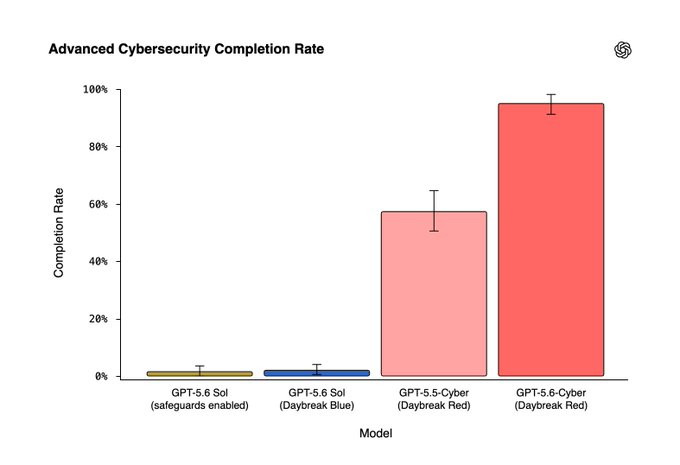
L'écart entre eux est important. Sur le "Taux d'achèvement avancé en cybersécurité" interne d'OpenAI, qui mesure la fréquence à laquelle un modèle répondra aux invites concernant le développement de chaînes d'exploitation, le contournement d'authentification et l'escalade de privilèges, GPT-5.6-Cyber complète 95,0 % des requêtes. GPT-5.6 Sol complète 1,5 %, et Sol via Daybreak Blue complète 2,0 %. L'ancien GPT-5.5-Cyber était à 57,3 %. Si vous voulez la ventilation complète de qui obtient quoi, consultez Daybreak Blue vs Red.
Ce qu'il peut réellement faire
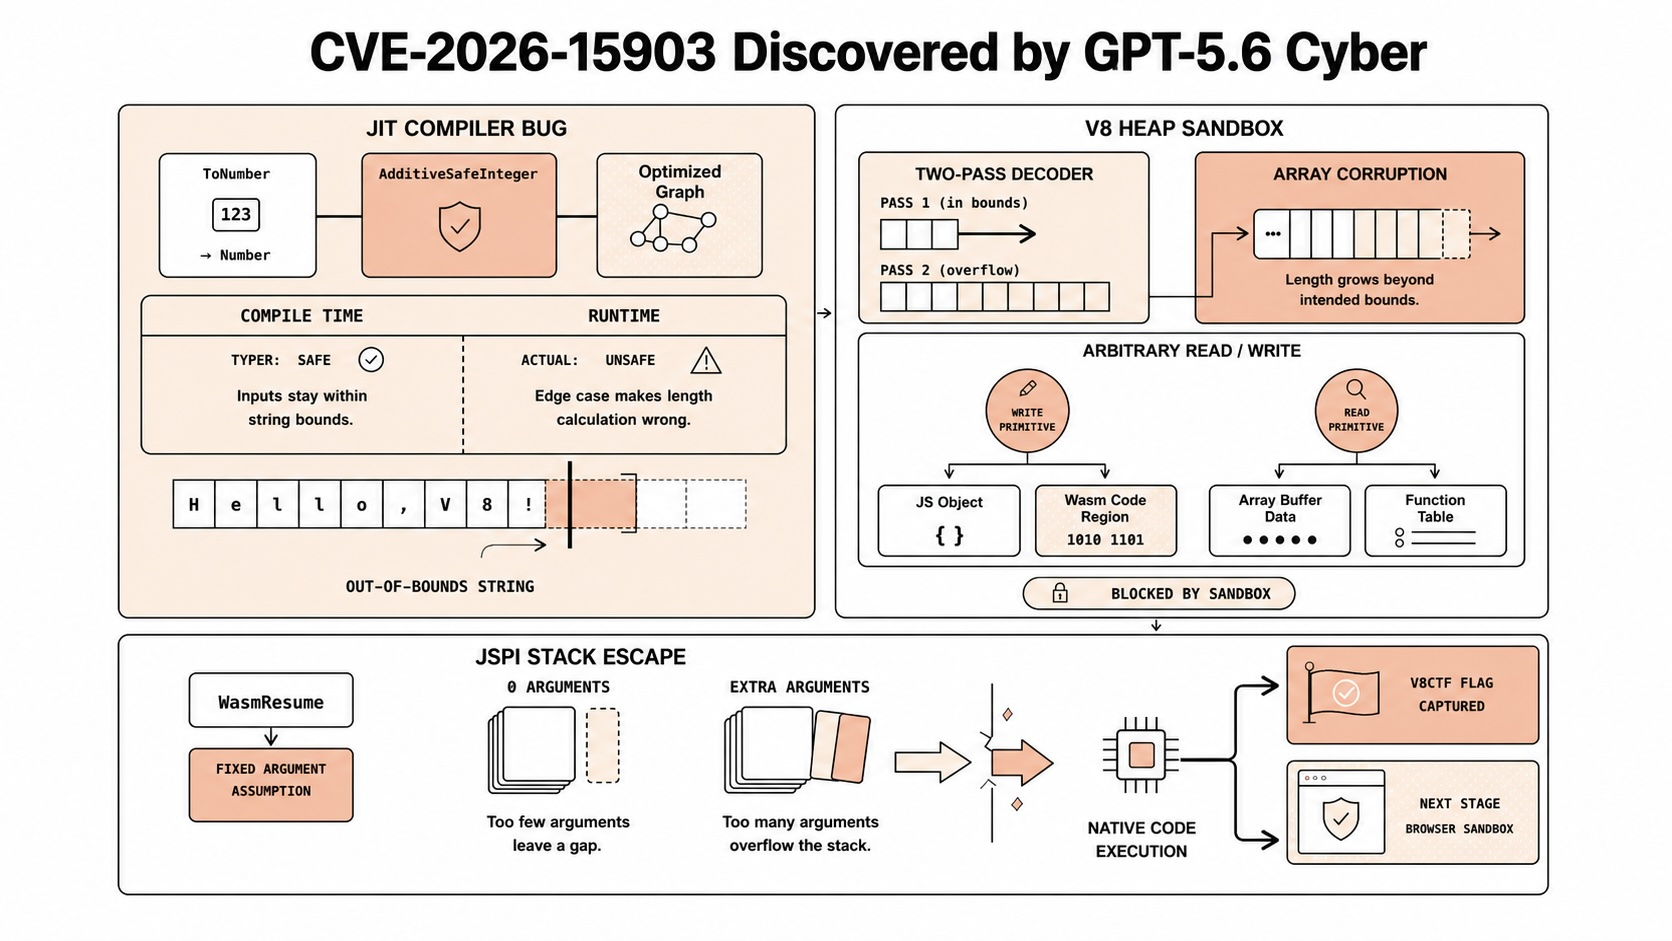
Mises à part les benchmarks, OpenAI a étayé le lancement par des découvertes réelles. En utilisant GPT-5.6-Cyber en interne, ses chercheurs ont découvert deux vulnérabilités jusqu'alors inconnues dans V8, le moteur JavaScript derrière Chrome, qui pouvaient être enchaînées pour corrompre la mémoire et échapper au bac à sable de la pile V8. Google les a corrigées et a attribué le CVE-2026-15903.
OpenAI a également signalé avoir utilisé le modèle pour trouver :
- Au moins cinq vulnérabilités dans un système d'exploitation mobile populaire, y compris une chaîne menant d'une application non fiable à une élévation de privilèges locale.
- Trois vulnérabilités critiques dans une base de données populaire, y compris un chemin distant vers l'exécution de code.
- Plus de 400 problèmes d'escalade de privilèges dans un noyau de système d'exploitation populaire.
Sur le benchmark ExploitGym, qui teste si un agent peut transformer une vulnérabilité connue en exécution de code fonctionnelle, GPT-5.6-Cyber surpasse à la fois GPT-5.6 Sol et GPT-5.5-Cyber. Il convient de noter une petite nuance honnête du propre rapport d'OpenAI : lors d'une évaluation de rédaction de rapports de vulnérabilité, Cyber a en fait obtenu un score légèrement inférieur à Sol, car il produisait parfois des rapports plus courts et moins détaillés. Le modèle est réglé pour trouver et exploiter, pas pour la prose.
Ce que les développeurs peuvent utiliser aujourd'hui à la place
Vous ne pouvez pas exécuter Cyber, mais vous n'êtes pas bloqué. Deux démarches pratiques couvrent la plupart de ce pour quoi les gens le voulaient.
Pour les invites générales de codage et de révision de sécurité, utilisez un modèle public. GPT-5.6 Sol, Terra, ou un modèle de pointe comparable peut examiner une fonction et signaler des schémas risqués, des validations d'entrée manquantes ou des lacunes d'authentification. Traitez le résultat comme une première passe, pas comme un audit. Il est disponible dès maintenant via l' API GPT-5.6 normale, ce que Cyber n'est pas.
Pour renforcer la sécurité de vos propres API, exécutez de véritables tests de sécurité contre elles. La plupart des faiblesses d'API exploitées ne sont pas exotiques. Il s'agit d'authentification manquante, de sécurité de transport faible et de points de terminaison qui rompent discrètement leur propre contrat après un changement. Vous pouvez tester les trois sans aucun modèle spécial.
C'est là qu'un client API comme Apidog intervient. Vous le dirigez vers vos points de terminaison et vérifiez les éléments que les attaquants ciblent réellement :
- Vérifications d'authentification. Envoyez des requêtes avec un jeton manquant, un jeton expiré et un jeton valide, puis affirmez que chacun reçoit le code de statut qu'il devrait. Un
200là où vous attendiez un401est une véritable découverte. La même discipline s'applique à vos agents ; consultez ce que la clé API de votre agent IA peut réellement faire. - Sécurité du transport. Si un service nécessite des certificats clients, vérifiez que le handshake fonctionne et que les requêtes simples sont refusées. Voici un guide sur la façon de tester les API avec des certificats clients et mTLS dans Apidog.
- Tests de contrat planifiés. Enregistrez les requêtes, ajoutez des assertions sur le statut et les champs JSON, et planifiez-les comme des tests d'API récurrents afin qu'une régression apparaisse le jour de son arrivée, et non dans un rapport d'incident.
Rien de tout cela ne nécessite un modèle restreint. Il faut la discipline d'exécuter ces vérifications à chaque déploiement. Vous voulez suivre ? Téléchargez Apidog et commencez par les cas d'authentification ; ils détectent le plus de problèmes avec le moins d'effort.
Questions fréquemment posées
GPT-5.6-Cyber est-il disponible via l'API ? Non, pas via l'API standard. Il est restreint à Daybreak Red, le niveau d'accès vérifié d'OpenAI pour les travaux autorisés de sécurité offensive. Vous postulez, êtes vérifié et acceptez les conditions d'utilisation approuvées. Il n'y a pas d'ID de modèle en libre-service pour les comptes généraux.
En quoi est-il différent de GPT-5.6 Sol ? Il est basé sur Sol mais entraîné à refuser moins d'invites cyber à double usage et à mieux performer dans le développement d'exploits et la découverte de zero-day. Lors du test de taux d'achèvement interne d'OpenAI, Cyber répond à 95,0 % des requêtes cyber avancées contre 1,5 % pour Sol.
Combien coûte GPT-5.6-Cyber ? OpenAI n'a pas publié de tarifs ouverts, car l'accès est restreint plutôt qu'en libre-service. Certaines couvertures de presse indiquent des chiffres par jeton, mais ceux-ci ne sont pas confirmés sur les propres pages d'OpenAI. Si la tarification est importante pour votre planification, considérez les chiffres circulants comme non vérifiés jusqu'à ce qu'OpenAI les documente.
Est-ce sûr à utiliser ? Quel est le lien avec Astra ? GPT-5.6-Cyber a été évalué comme "Élevé" pour ses capacités cyber selon le Cadre de Préparation d'OpenAI, en dessous du seuil "Critique". OpenAI a retardé un modèle séparé, Astra, trois jours plus tôt pour avoir atteint le niveau Critique. Le lancement de Cyber a livré le modèle qui a franchi la barre ; Astra non.
Que puis-je utiliser à la place si je veux juste sécuriser mes API ? Exécutez des tests de sécurité standard sur vos propres points de terminaison : vérifications des limites d'authentification, vérification de la sécurité du transport et tests de contrat planifiés. Un client API comme Apidog couvre les trois, et rien de tout cela ne nécessite un modèle de sécurité restreint. Pour une liste de contrôle plus complète, lisez nos leçons de sécurité API tirées de la brèche Vercel.