
Gemini 3.5 Flash Cyber est une version du modèle Flash de Google axée sur la sécurité, conçue pour détecter et corriger les vulnérabilités logicielles. Il a été lancé le 21 juillet 2026, aux côtés de deux autres modèles de la gamme Flash. Voici le détail que la plupart des articles oublient : vous ne pouvez probablement pas encore l'utiliser. Il s'agit d'un programme pilote à accès limité, ouvert uniquement aux gouvernements et aux partenaires de confiance. Il n'y a pas d'API publique ni de tarification publique.
Considérez donc ceci comme une explication, et non comme un guide d'installation. Si vous cherchiez une clé API et un exemple de code pour Cyber, cela n'existe pas pour le moment. Ce qui existe, c'est une image claire de ce que fait le modèle, pourquoi Google le retient, et ce que vous pouvez réellement construire aujourd'hui.
Qu'est-ce que Gemini 3.5 Flash Cyber ?
Gemini 3.5 Flash Cyber est un spécialiste des vulnérabilités de sécurité. Il fait partie de l'initiative CodeMender de Google, qui vise à trouver et à corriger les vulnérabilités dans le code. Le modèle Flash général est un moteur polyvalent pour le codage et le raisonnement. Cyber est conçu pour une seule tâche : détecter les failles de sécurité dans le code et proposer des correctifs.
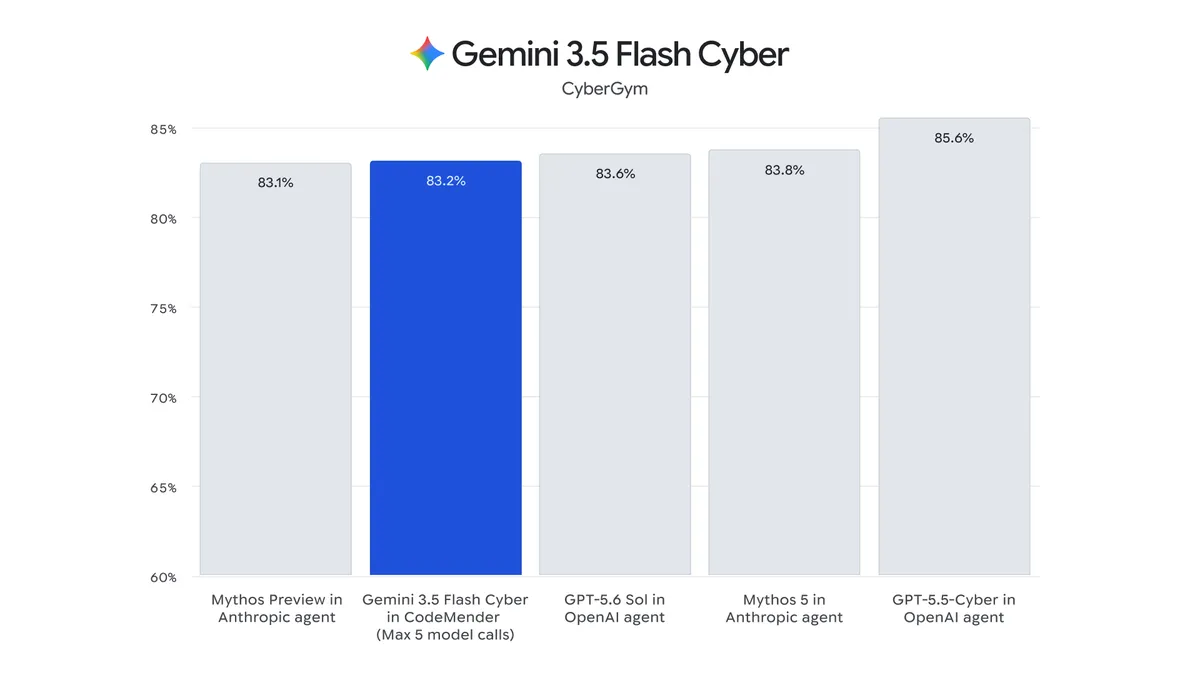
Google l'a annoncé dans le même article sur les modèles Gemini qui couvrait la mise à jour plus large de Flash. Vous pouvez en savoir plus sur la gamme Flash générale sur la page du modèle Flash de DeepMind. Cyber se positionne aux côtés de ces modèles en tant que membre de la famille optimisé pour la sécurité.
Deux choses à ne pas confondre. CodeMender est le programme ; Gemini 3.5 Flash Cyber est le modèle qui en est issu. Et le nom est bien « 3.5 Flash Cyber », et non 3.6. Plus d'informations sur cette incohérence de version ci-dessous.
L'attrape : vous ne pouvez probablement pas encore l'utiliser
Voici le statut honnête, d'emblée. Gemini 3.5 Flash Cyber est un programme pilote à accès limité. Google l'a rendu disponible uniquement aux gouvernements et aux partenaires de confiance. Il n'est pas accessible au public.
En termes pratiques :
- Pas d'API publique. Vous ne pouvez pas ajouter un ID de modèle Cyber à votre application et l'appeler comme vous le feriez avec un modèle Gemini général.
- Pas de tarification publique. Google n'a pas publié de tarif par jeton, car il n'y a pas d'accès ouvert pour le prix. Comparez cela aux modèles Flash standard, qui ont des tarifs répertoriés dans la documentation sur la tarification de l'API Gemini.
- Pas d'inscription en libre-service. Il n'y a pas de bascule dans la console qui active Cyber pour un compte développeur général.
Si vous trouvez un « tutoriel » avec du code API Cyber, une chaîne de modèle et un joli tableau de prix, considérez-le comme inventé. Google n'a rien livré de tel pour un usage public. C'est le fait le plus important concernant ce modèle, il est donc important de le dire clairement : en tant que développeur général, vous ne pouvez pas accéder à Gemini 3.5 Flash Cyber aujourd'hui.
Pourquoi Google l'a restreint
Le raisonnement est à double usage. Un modèle qui est bon pour trouver des vulnérabilités est, par définition, bon pour trouver des vulnérabilités. Cette compétence corrige une faille lorsqu'un défenseur l'utilise. La même compétence localise une faille à attaquer lorsqu'un attaquant l'utilise. Mettez un puissant détecteur de vulnérabilités à la disposition de tous ceux qui possèdent une carte de crédit, et vous offrez cette deuxième utilisation à quiconque le souhaite.
Google commence donc de manière restreinte. Une diffusion limitée aux gouvernements et aux partenaires de confiance permet au modèle d'effectuer un travail défensif, de renforcer les systèmes réels, tandis que Google observe son comportement et qui l'utilise. C'est un schéma normal pour les outils sensibles à la sécurité : le valider d'abord avec des partenaires approuvés, puis élargir l'accès plus tard si le profil de risque le permet.
Cela signifie également que Google est maître de son calendrier. Il n'y a pas de date de lancement public engagée, et il n'y aura peut-être jamais de version entièrement ouverte sous la forme que l'on attendrait d'un modèle normal. Prévoyez en fonction du modèle que vous pouvez utiliser, pas de celui que vous ne pouvez pas.
Où il se situe dans la famille Flash
La mise à jour du 21 juillet a livré trois modèles de la gamme Flash, et le versionnage est vraiment déroutant. Voici la carte :
- Gemini 3.6 Flash est le cheval de bataille général. C'est celui que la plupart des développeurs utiliseront : codage et raisonnement étendus, une fenêtre de contexte de 1M de jetons, un niveau gratuit dans Google AI Studio, et une tarification publique à 1,50 $ par million de jetons d'entrée et 7,50 $ par million de jetons de sortie. Détails complets dans qu'est-ce que Gemini 3.6 Flash.
- Gemini 3.5 Flash-Lite est la gamme économique et à fort volume. C'est le plus rapide des trois, environ 350 jetons de sortie par seconde, au prix de 0,30 $ par million d'entrées et 2,50 $ par million de sorties. Détails dans qu'est-ce que Gemini 3.5 Flash-Lite.
- Gemini 3.5 Flash Cyber est le spécialiste de la sécurité à accès restreint dont il est question ici. Uniquement pour les gouvernements et les partenaires de confiance, pas d'API publique, pas de prix public.
Remarquez les numéros. Le modèle principal est passé à **3.6**, mais Flash-Lite et Cyber sont tous deux restés à **3.5**. Ce n'est pas une faute de frappe de la part de Google ; les trois modèles suivent des pistes de version différentes. Si vous comparez les deux options publiques, Gemini 3.6 Flash vs 3.5 Flash explique ce qui a réellement changé. Cyber est l'exception : c'est le seul membre du trio qu'un développeur général ne peut pas utiliser.
Ce que les développeurs peuvent utiliser à la place aujourd'hui
Vous ne pouvez pas utiliser Cyber, mais vous n'êtes pas bloqué. Deux mesures pratiques couvrent la plupart des besoins pour lesquels il était destiné.
Pour le codage général et les requêtes de revue de sécurité, utilisez Gemini 3.6 Flash. Il est public, il a un niveau gratuit, et c'est un modèle de code performant. Vous pouvez coller une fonction et lui demander de signaler les schémas risqués, les validations d'entrée manquantes ou les lacunes d'authentification. Ce n'est pas un détecteur de vulnérabilités spécialisé, et vous devriez traiter sa sortie comme une première passe plutôt que comme un audit. Mais il est disponible dès maintenant, ce que Cyber n'est pas.
Pour renforcer la sécurité de vos propres API, exécutez des tests de sécurité normaux contre elles. La plupart des faiblesses réelles des API ne sont pas exotiques. Il s'agit d'authentification manquante, de sécurité de transport faible et de points de terminaison qui rompent silencieusement leur propre contrat après un changement. Vous pouvez tester ces trois éléments sans aucun modèle spécial.
C'est là qu'un client API comme Apidog intervient. Vous le dirigez vers vos points de terminaison et vérifiez les éléments qui sont réellement exploités :
- Vérifications d'authentification. Envoyez des requêtes avec un jeton manquant, un jeton expiré et un jeton valide, puis affirmez que chacun obtient le code de statut attendu. Un
200là où vous attendiez un401est une véritable découverte. - Sécurité du transport. Si un service nécessite des certificats clients, vérifiez que la poignée de main fonctionne et que les requêtes simples sont refusées. Voici un guide sur le test des API avec des certificats clients et mTLS dans Apidog.
- Tests de contrat planifiés. Enregistrez les requêtes, ajoutez des assertions sur le statut et les champs JSON, et planifiez-les comme tests API récurrents afin qu'une régression apparaisse le jour de son déploiement, et non dans un rapport d'incident.
Rien de tout cela ne nécessite un modèle à accès restreint. Il faut la discipline d'exécuter les vérifications à chaque déploiement. Vous voulez suivre ? Téléchargez Apidog et commencez par les cas d'authentification ; ils détectent le plus de problèmes avec le moins d'effort.
FAQ
Puis-je accéder à Gemini 3.5 Flash Cyber ? Non. Il s'agit d'un programme pilote à accès limité pour les gouvernements et les partenaires de confiance. Il n'est pas accessible au grand public, et il n'y a pas de moyen en libre-service pour l'activer.
Comment demander l'accès ? L'accès est basé sur invitation et partenariat, non sur inscription ouverte. Il n'y a pas de formulaire public qui l'accorde. Si votre organisation est un organisme gouvernemental ou un partenaire de sécurité établi de Google, la voie passe par votre relation avec Google. Tous les autres devraient surveiller les canaux officiels de Google, le blog Google et les pages des modèles DeepMind, pour tout changement de statut.
Y a-t-il une API ou un prix publié ? Pas publiquement. Il n'y a pas d'ID de modèle appelable pour un usage général et pas de tarif par jeton. Si une page en affiche un, ce n'est pas de Google.
Qu'est-ce que CodeMender ? C'est l'effort de Google pour trouver et corriger les vulnérabilités dans le code. Gemini 3.5 Flash Cyber est le modèle réglé pour ce travail. Considérez CodeMender comme le programme et Cyber comme le modèle qu'il contient.
Que devrais-je utiliser pour le travail de sécurité en attendant ? Utilisez le Gemini 3.6 Flash public pour les requêtes de révision de code, et exécutez des tests de sécurité API standard, des vérifications d'authentification, mTLS et de contrat, sur vos propres services. Cette combinaison couvre la plupart des besoins des équipes.
En bref
Gemini 3.5 Flash Cyber est un vrai modèle avec une tâche précise : trouver et corriger les vulnérabilités de sécurité dans le cadre de l'initiative CodeMender de Google. Il est également à accès restreint. Les gouvernements et les partenaires de confiance peuvent l'utiliser ; vous ne le pouvez probablement pas, et il n'y a pas d'API publique ni de tarification disponible. Quiconque vous vend un guide d'installation pour Cyber vous vend quelque chose que Google n'a pas publié.
Le point essentiel à retenir est ce que vous pouvez faire aujourd'hui. Optez pour Gemini 3.6 Flash pour le codage général et les requêtes de révision de sécurité, et renforcez la sécurité de vos propres API avec les tests qui détectent réellement les problèmes. Gardez un œil sur les canaux officiels de Google si la politique d'accès change.