
Réponse rapide : Les Docker Sandboxes exécutent des agents de codage IA comme Claude Code, Codex et Cursor dans des microVM isolées, sur votre machine ou sur le cloud de Docker. Chaque sandbox dispose de son propre noyau, système de fichiers, réseau et Docker Engine privé. Vous le pilotez avec la CLI gratuite sbx, et l'agent n'accède qu'aux dossiers et domaines que vous autorisez.
Le 19 novembre 2026, Docker a relancé sa marque autour d'une phrase : « Les conteneurs isolent les charges de travail. Mais les agents ne sont pas des charges de travail. Les agents sont des acteurs. » Le billet de rebranding en dit peu sur le produit lui-même. Il renvoie les lecteurs vers Docker Sandboxes et Docker AI Governance, c'est pourquoi ce guide tire les faits de la documentation Docker.
Que sont les Docker Sandboxes ?
Les Docker Sandboxes sont des environnements microVM isolés conçus pour exécuter des agents de codage IA autonomes. Chaque sandbox dispose de son propre noyau, daemon Docker, système de fichiers et réseau. À l'intérieur, l'agent dispose de tous les privilèges, y compris sudo. À l'extérieur, il ne voit que l'espace de travail que vous partagez et les destinations réseau autorisées par votre politique.
Vous gérez les sandboxes avec la CLI sbx, qui ne nécessite ni Docker Desktop ni Docker Engine. La même CLI exécute des sandboxes locales sur votre ordinateur portable et des sandboxes cloud sur l'infrastructure gérée par Docker, et sbx move transfère le système de fichiers d'une sandbox entre les deux.
La page d'architecture de Docker compare cette approche avec les alternatives habituelles :
| Approche | Isolation | Accès Docker | Idéal pour |
|---|---|---|---|
| Docker Sandboxes (microVM) | Complète (hyperviseur) | Daemon isolé | Agents autonomes |
| Conteneur avec socket monté | Partielle (namespaces) | Daemon hôte partagé | Outils de confiance |
| Docker-in-Docker | Partielle (privilégié) | Daemon imbriqué | Pipelines CI/CD |
| Exécution sur l'hôte | Aucune | Daemon hôte | Développement manuel |
Le compromis : des ressources contre la sécurité. Chaque sandbox exécute une VM plus son propre daemon, et les sandboxes ne partagent pas d'images.
Comment Docker Sandboxes isole un agent IA
La microVM constitue la principale frontière de confiance. Le modèle de sécurité de Docker énumère cinq couches :
- Isolation par hyperviseur. Chaque sandbox dispose d'un noyau séparé, sans mémoire ni processus partagés avec l'hôte.
- Isolation réseau. Le trafic TCP sortant passe par un proxy sur votre hôte selon une politique de refus par défaut. L'UDP et l'ICMP sont bloqués par défaut.
- Isolation Docker Engine. Les conteneurs de l'agent s'exécutent sur un moteur privé sans aucun chemin vers votre daemon hôte.
- Isolation de l'espace de travail. Vous choisissez ce que l'agent voit : rien, un dépôt en lecture seule avec un clone privé, ou votre arbre de travail en lecture-écriture.
- Isolation des identifiants. Les clés API n'entrent jamais dans la VM. L'agent voit une valeur sentinelle, et le proxy hôte substitue le véritable identifiant une fois la requête sortie du sandbox.
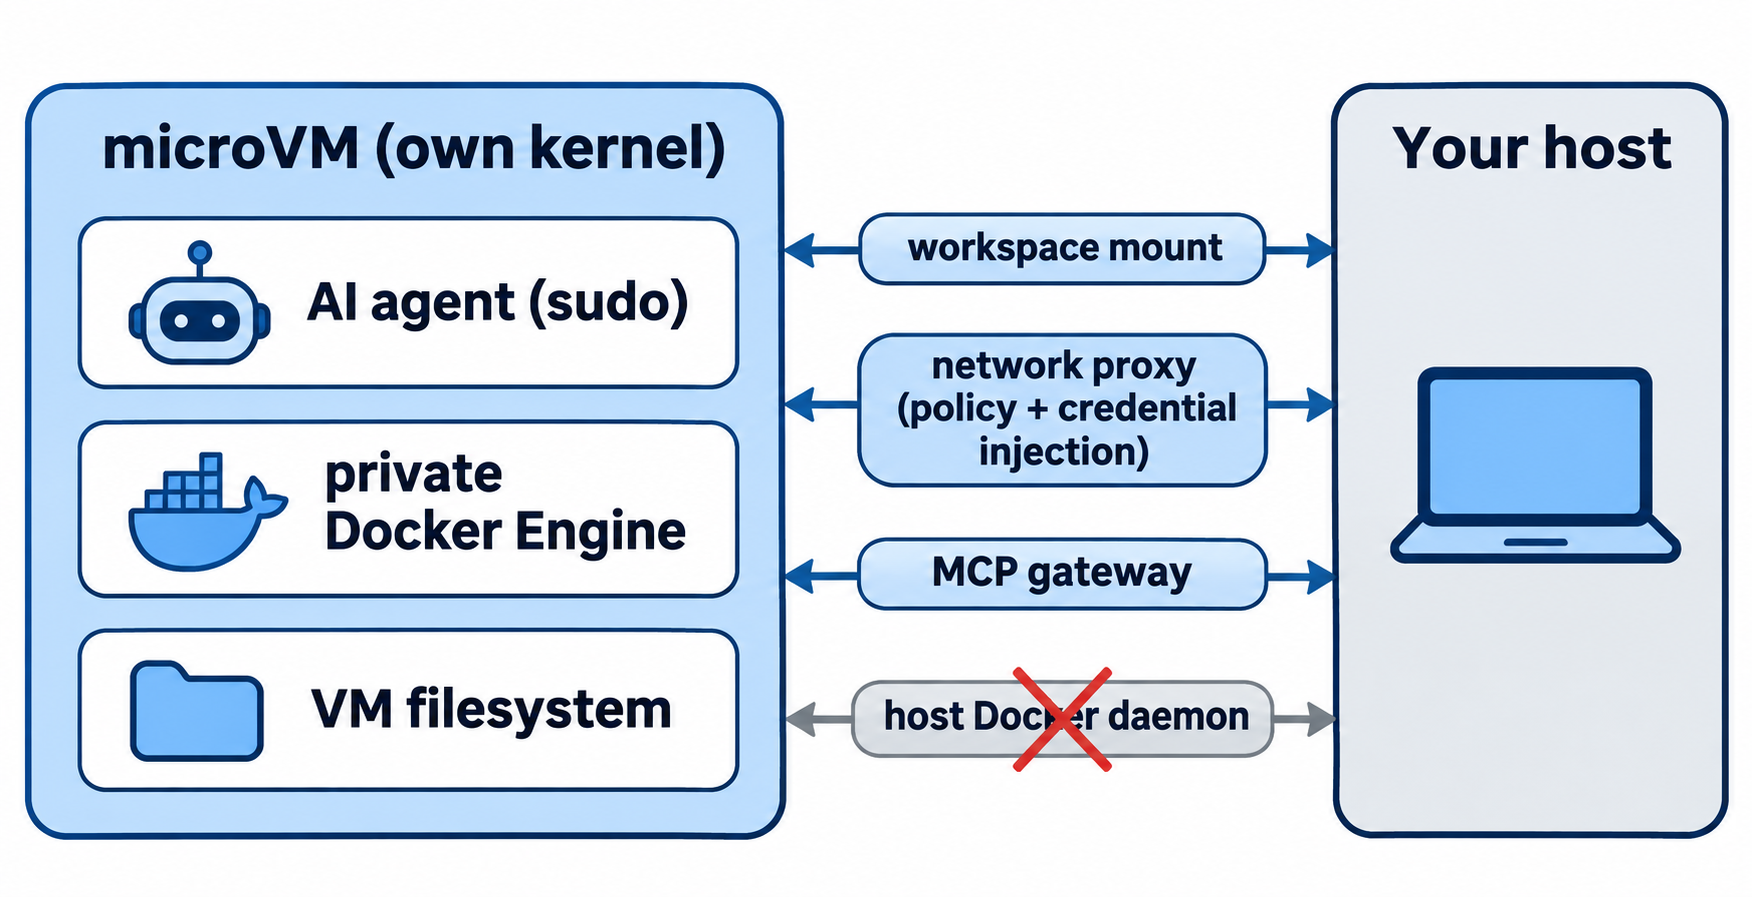
Un agent victime d'une injection de prompt ne peut pas afficher une clé qu'il n'a jamais eue. Il peut toutefois l'utiliser via des requêtes autorisées, c'est pourquoi la politique réseau compte autant que l'astuce des identifiants.
Docker est également clair sur ce que l'isolation ne couvre pas. En mode direct, l'agent modifie vos vrais fichiers, y compris les hooks Git, la configuration CI et les scripts package.json qui s'exécuteront plus tard sur votre hôte. Les hooks Git n'apparaissent pas dans git diff, vérifiez-les séparément.
Quels agents les Docker Sandboxes prennent en charge
La page des agents répertorie les suivants pour les sandboxes locales :
- Claude Code
- Codex
- Copilot
- Cursor
- Devin
- Docker Agent
- Droid
- Kiro
- OpenCode
- Shell, un sandbox sans agent pour une configuration manuelle
Chaque agent démarre à partir d'une image de modèle. Codex utilise docker/sandbox-templates:codex, et sa commande de démarrage par défaut est codex --dangerously-bypass-approvals-and-sandbox. Le raisonnement de Docker : la microVM, la politique réseau et l'isolation des identifiants gèrent déjà ce contre quoi les invites d'approbation protègent. Vous pouvez réactiver les approbations au sein de la session.
Un détail de configuration surprend souvent. Les sandboxes n'importent pas la configuration au niveau utilisateur comme ~/.claude ou ~/.codex, uniquement la configuration au niveau projet dans le répertoire de travail.
Comment configurer Docker Sandboxes
Les sandboxes locales nécessitent l'un de ces hôtes, selon le guide d'installation :
| OS | Prérequis | Commande d'installation |
|---|---|---|
| macOS | Sonoma 14 ou ultérieur, Apple silicon | brew trust docker/tap && brew install docker/tap/sbx |
| Windows | Windows 11, Intel ou AMD 64 bits, Windows Hypervisor Platform activé | winget install -h Docker.sbx |
| Linux | Ubuntu 24.04 ou ultérieur, KVM activé, utilisateur dans le groupe kvm |
Le script pratique de Docker avec SBX=1 (ci-dessous) |
Sur Ubuntu, c'est curl -fsSL https://get.docker.com | sudo SBX=1 sh. Suivez ensuite le guide de démarrage :
- Connectez-vous avec
sbx login. Docker lie chaque sandbox à une identité Docker vérifiée. - Stockez les identifiants sur l'hôte. Pour Codex,
sbx secret set openai --oauthlance le flux OAuth dans votre navigateur et conserve les jetons dans le trousseau de votre système d'exploitation. - Choisissez un preset réseau.
sbx policy init balancedautorise le trafic de développement typique, y compris les services IA et les registres de paquets. Les autres options sontdeny-alletallow-all. - Lancez un agent depuis le dossier de votre projet :
cd ~/my-project
sbx run --name my-sandbox claude   # or: sbx run codex
- Surveillez-le.
sbx lsaffiche l'agent, l'état et l'espace de travail de chaque sandbox. La commandesbxseule ouvre un tableau de bord en direct. - Nettoyez.
sbx stop my-sandboxconserve les paquets et les images pour la prochaine fois.sbx rm my-sandboxsupprime tout ce qu'il contient ; votre arbre de travail hôte reste intact.
Politique réseau et système de fichiers
La politique réseau décide où l'agent peut aller. Listez les règles, puis n'ouvrez que ce dont la tâche a besoin :
sbx policy ls
sbx policy allow network registry.npmjs.org
sbx policy check network api.anthropic.com
sbx policy check répond Allowed ou Denied selon la politique active, vous pouvez donc confirmer une frontière avant que l'agent ne démarre. Docker avertit que la liste d'autorisation par défaut inclut de larges jokers comme *.googleapis.com. Éliminez ce dont vous n'avez pas besoin.
L'exposition du système de fichiers est définie lors de la création du sandbox :
- Montage direct (par défaut avec
sbx run) : le dossier de votre projet apparaît au même chemin absolu, en lecture-écriture. - Mode clone (
--clone) : votre dépôt est monté en lecture seule et l'agent travaille sur un clone privé. Idéal pour plusieurs agents sur un même dépôt. - Sans montage (
sbx createsans chemin) : rien de votre hôte n'est partagé.
Pour des configurations d'équipe reproductibles, un kit regroupe les outils, identifiants, règles réseau et configuration d'un agent dans un seul fichier YAML.
Tarification des Docker Sandboxes
La FAQ de Docker indique que la CLI sbx et le calcul des sandboxes locales sont gratuits, y compris pour un usage commercial. Les frais du fournisseur de modèle sont facturés séparément.
Les sandboxes cloud nécessitent un abonnement Docker Agentic Platform et sont facturés à la seconde. La page produit Docker Sandboxes affichait ces tarifs le 20 novembre 2026 :
| Taille | vCPU | Mémoire | Par heure |
|---|---|---|---|
| Micro | 1 | 2 GB | 0,07 $ |
| Small | 2 | 4 GB | 0,14 $ |
| Medium | 4 | 8 GB | 0,28 $ |
| Large | 8 | 16 GB | 0,56 $ |
| XL | 16 | 32 GB | 1,12 $ |
Les sandboxes cloud expirent après une heure par défaut et ne peuvent pas monter de dossier hôte. La gouvernance d'organisation est un abonnement payant distinct, vendu via Docker Sales.
Docker AI Governance et la MCP Enterprise Gateway
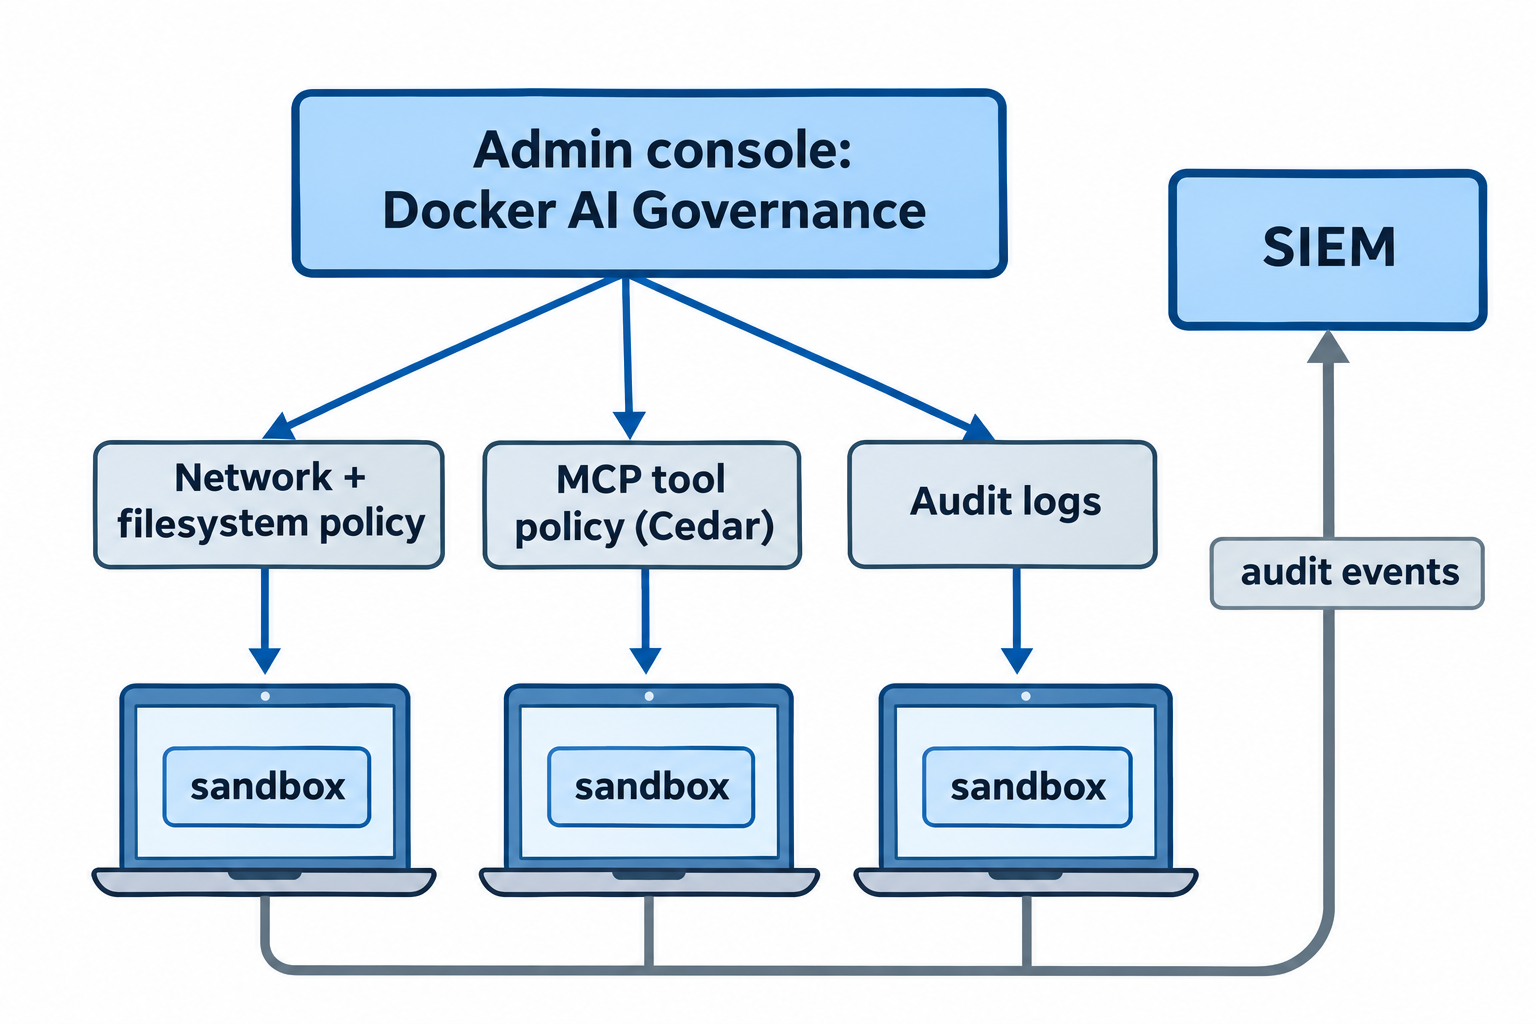
Docker AI Governance est la couche d'équipe qui se superpose aux sandboxes. Le billet du 18 novembre la divise en trois parties :
- Politiques de sandbox : autoriser ou bloquer des domaines, plages IP et ports, et contrôler les chemins hôtes pouvant être montés. L'application se fait au niveau du proxy et des couches de montage, pas dans l'agent.
- Gouvernance des outils MCP : les administrateurs décident quels serveurs MCP peuvent être enregistrés et quels appels d'outils les agents peuvent effectuer. Les politiques sont écrites en Cedar, et les requêtes gouvernées sont refusées sauf si une politique les autorise.
- Audit et visibilité : un enregistrement de chaque décision de politique (principal, action, cible, décision, horodatage) pouvant alimenter un SIEM. Les enregistrements contiennent des métadonnées, pas les prompts.
Voici l'exemple Cedar tiré de ce billet, autorisant les appels d'outils en lecture seule sur un serveur :
permit (principal, action == MCP::Action::"invokeTool", resource)
when {
  resource in MCP::Server::"example" &&
  resource.readOnly == true
};
Lorsque la gouvernance d'organisation est activée, les règles d'autorisation locales de sbx policy ne comptent plus ; les règles de refus locales s'appliquent toujours.
La partie MCP existe en deux tailles. Chaque sandbox dispose d'une passerelle MCP locale : enregistrez un serveur une fois avec sbx mcp add notion --url https://mcp.notion.com/mcp, puis exposez-le à un sandbox avec --static-mcp notion. Les serveurs stdio locaux s'exécutent sur l'hôte, pas dans la VM, considérez-les donc comme du code hôte de confiance. Pour les organisations, Docker vend la MCP Enterprise Gateway, qui approuve les serveurs, limite les outils par groupes et journalise chaque appel.
Une frontière à retenir : un agent qui appelle directement un serveur MCP distant depuis un sandbox relève de la politique réseau, pas de la politique MCP.
Tester une API depuis un Docker Sandbox avec Apidog CLI
Un sandbox permet à votre agent de modifier du code sans risque pour votre ordinateur portable. Il doit toutefois prouver que la modification fonctionne contre une vraie API. Apidog CLI lui fournit des commandes pour les cas de test et les exécutions, avec une sortie JSON qu'il peut lire.
Vérifiez que le sandbox peut atteindre Apidog et votre API, puis autorisez-les en cas de refus :
sbx policy check network api.apidog.com
sbx policy allow network api.apidog.com
sbx policy allow network api.example.com
Installez et connectez-vous ensuite dans le sandbox :
sbx exec -it my-sandbox bash
npm install -g apidog-cli@latest
apidog auth login --with-token <YOUR_TOKEN>
apidog skill install
Apidog ne fait pas partie des services que sbx secret set injecte, ce jeton réside donc dans la VM. Utilisez-en un que vous pouvez révoquer, et faites sbx rm du sandbox une fois terminé.
Donnez un seul prompt à votre agent :
Using Apidog CLI, create a test case in project <projectId> for
POST /orders on endpoint <endpointId> that asserts a 201 status and an
"id" field in the body. Run it against environment <envId> and
summarize any failures.
L'agent lit le schéma de payload, valide son fichier et exécute le cas :
apidog cli-schema get test-case-create
apidog cli-schema validate test-case-create --file case.json
apidog test-case create --project <projectId> --file case.json
apidog test-case run --project <projectId> --endpoint <endpointId> -e <envId> -r cli,json
Une erreur réseau signifie généralement que la liste d'autorisation a oublié un hôte : le sandbox fait son travail. Pour une configuration propre à chaque agent, consultez Apidog CLI dans Claude Code ou Apidog CLI dans Codex, et remplacez -r cli,json par -r junit dans un pipeline CI. Le plan gratuit d'Apidog couvre jusqu'à 4 utilisateurs.
Vous préférez garder Codex sur votre hôte ? Notre guide sur le sandbox Codex couvre cette voie, et CubeSandbox est une autre option d'isolation conçue pour les agents.
FAQ
Les Docker Sandboxes ne sont-ils que des conteneurs ? Non. Ce sont des microVM avec un noyau séparé par sandbox. Chacune exécute son propre Docker Engine, l'agent peut donc construire des conteneurs sans toucher à votre daemon hôte.
Les Docker Sandboxes sont-ils gratuits ? La CLI sbx et le calcul local sont gratuits, y compris pour un usage commercial. Les sandboxes cloud démarrent à 0,07 $ de l'heure, les frais de modèle sont séparés, et la gouvernance d'organisation coûte un supplément.
Ai-je besoin de Docker Desktop ? Non. La CLI sbx s'installe seule via Homebrew, WinGet ou les paquets Ubuntu de Docker.
L'agent peut-il voir mes clés API ? Pas pour les services gérés par sbx, comme OpenAI, Anthropic et GitHub. Le proxy hôte injecte ces identifiants, et les valeurs brutes n'entrent jamais dans la VM. Tout ce que vous installez vous-même dans le sandbox y réside bien.
Pourquoi Codex s'exécute-t-il avec les approbations désactivées dans un sandbox ? sbx run codex lance codex --dangerously-bypass-approvals-and-sandbox par défaut, car la microVM constitue la frontière de sécurité. Vous pouvez réactiver les invites d'approbation au sein de la session.