
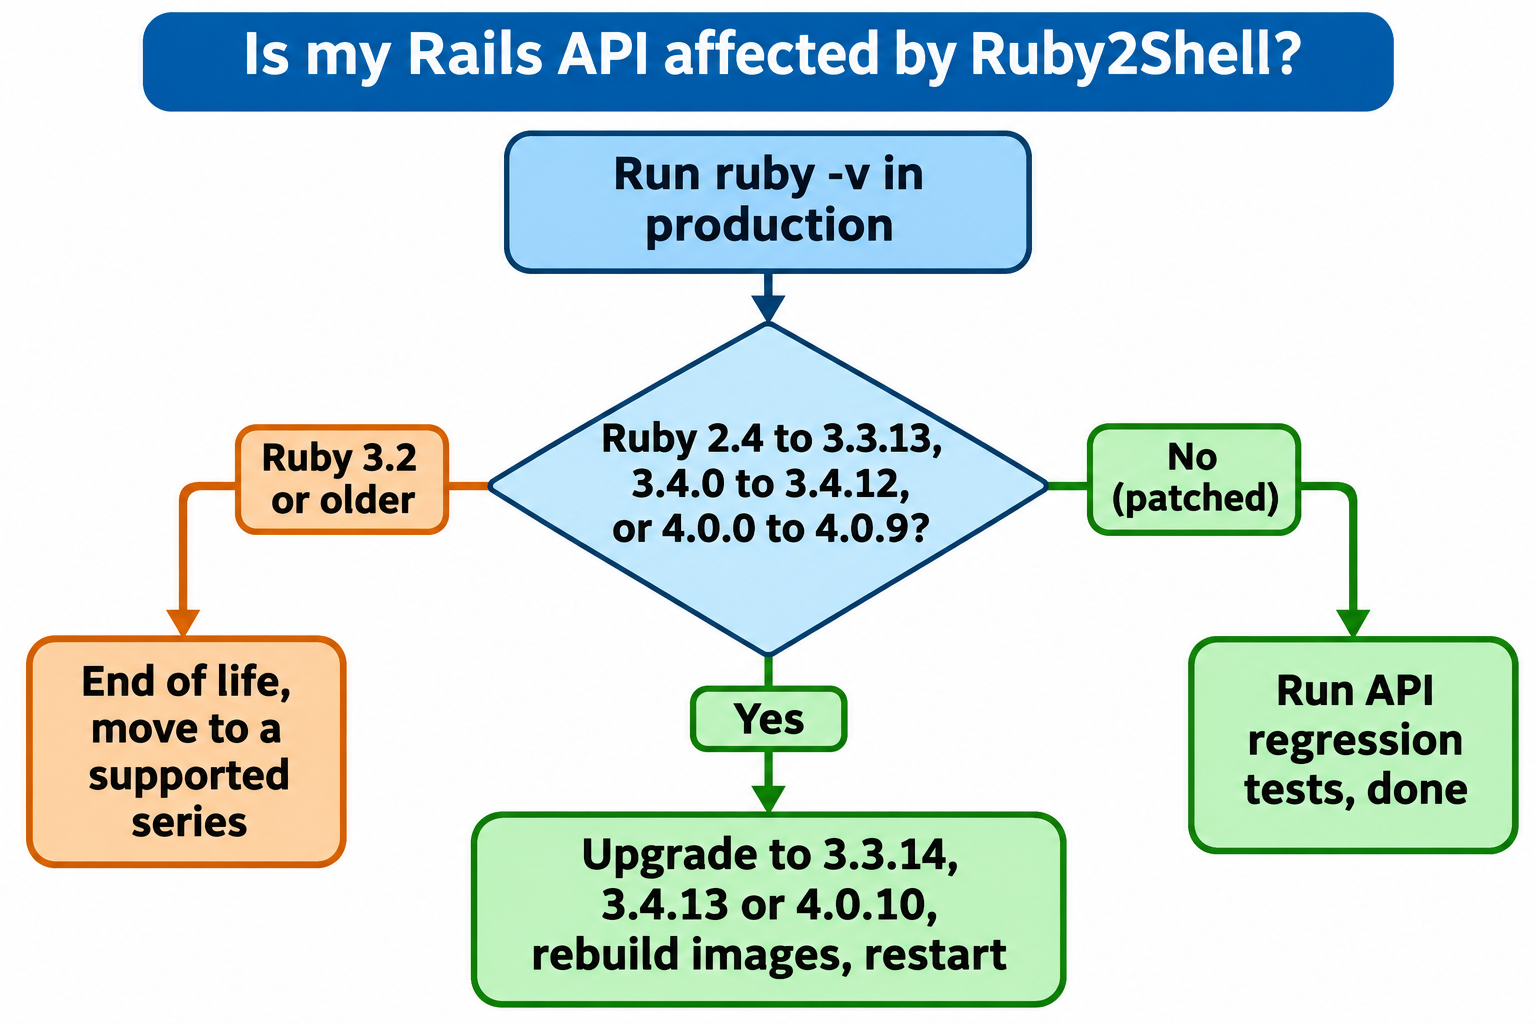
La vulnérabilité RCE de Rails qui fait parler d'elle cette semaine est Ruby2Shell (écrite « Ruby2ßhell » par ses découvreurs), référencée CVE-2026-132825 et GHSA-34m4-m9fh-gqp5. Il s'agit d'un débordement de tas d'un octet dans la conversion de casse des chaînes de Ruby, que ses chercheurs disent accessible sans authentification sur une application Rails standard. Votre API est concernée si elle exécute Ruby 2.4.0 à 3.3.13, 3.4.0 à 3.4.12, ou 4.0.0 à 4.0.9. Le correctif est une mise à niveau de Ruby vers 3.3.14, 3.4.13 ou 4.0.10, pas une mise à jour de gem.
Réponse rapide : suis-je concerné ?
- Exécutez
ruby -vdans l'environnement qui sert réellement votre API (conteneur, VM ou dyno), pas sur votre portable. - Si la version se trouve dans l'une des trois plages ci-dessus, vous êtes exposé.
- Mettez à niveau Ruby, reconstruisez chaque image, redémarrez chaque serveur d'application, puis relancez vos tests d'API.
Qu'est-ce que la vulnérabilité RCE Ruby2Shell de Rails ?
Ruby2Shell est un débordement de tampon du tas d'un octet dans le code utilisé par Ruby pour changer la casse des chaînes dans les encodages mono-octet hérités comme ISO-8859-x et Windows-125x. Veria Labs la classe Critique, accessible via le réseau sans authentification, et indique que Rails et Sinatra « à l'ancienne » y sont exposés dans leur configuration par défaut.
La cause racine est minuscule. La plupart des encodages mono-octet n'ont pas de forme majuscule du s allemand, « ß », donc sa conversion en majuscules écrit deux octets, « SS ». La boucle qui effectue cette opération ne vérifie la place que pour un seul octet. Ruby alloue le tampon de sortie à la longueur de l'entrée plus 20 octets, donc selon le rapport de Veria, une entrée contenant 21 caractères « ß » déborde ce tampon d'un octet.
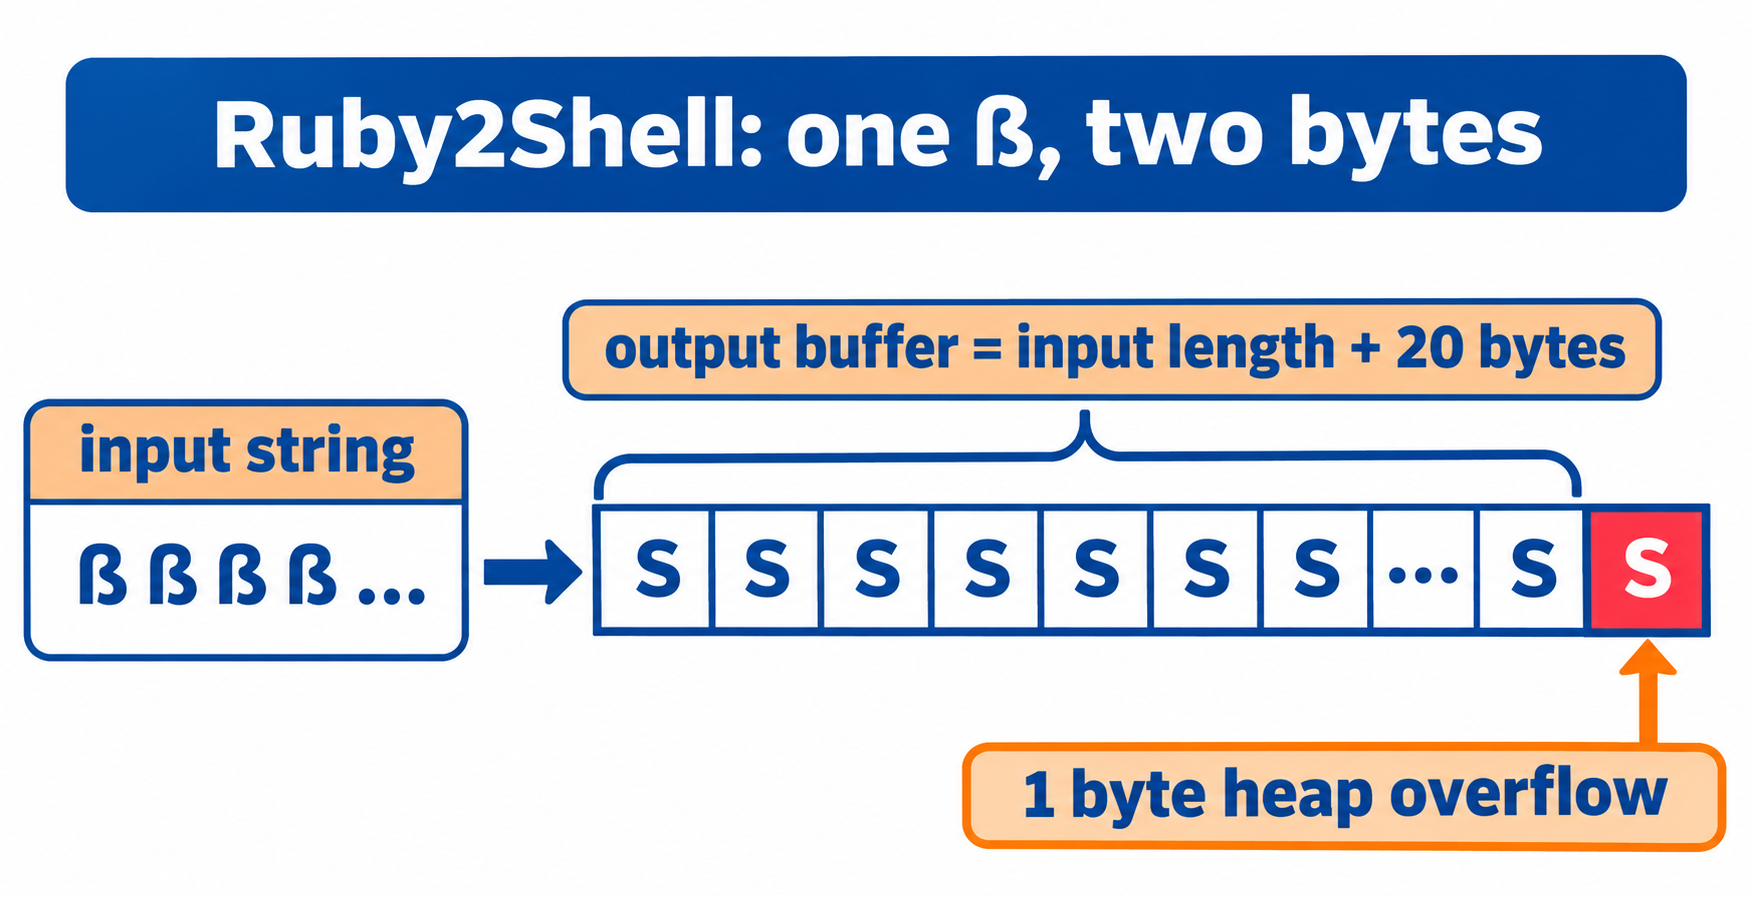
Le débordement est atteint via upcase, swapcase, downcase(:fold) et casecmp?. Les chaînes UTF-8 empruntent un autre chemin de code et ne sont pas concernées. Le bug est présent dans Ruby depuis la version 2.4.0.
Ruby a publié son avis de sécurité le 18 novembre 2026, accompagné de six autres failles dans le moteur d'expressions régulières et la conversion de casse des chaînes. Ruby indique avoir connaissance de preuves de concept utilisant cette faille pour une exécution de code à distance « dans certains scénarios ». Veria Labs affirme avoir été le premier à démontrer une RCE sur Rails standard et prévoit de publier son exploit le 25 novembre 2026, ou plus tard si les grands éditeurs n'ont pas livré de correctifs d'ici là.
Cette date est votre véritable échéance : une fois l'exploit public, chercher des APIs Rails non corrigées devient bon marché.
Quelles versions de Ruby et Rails sont concernées ?
Ce tableau combine l'avis de Ruby avec le tableau des logiciels concernés de Veria Labs, au 20 novembre 2026.
| Série Ruby | Concernée | Corrigée dans |
|---|---|---|
| 4.0 | 4.0.0 à 4.0.9 | 4.0.10 |
| 3.4 | 3.4.0 à 3.4.12 | 3.4.13 |
| 3.3 | 3.3.0 à 3.3.13 | 3.3.14 |
| 3.2 et antérieures | Toutes les versions depuis 2.4.0 | Pas de correctif (fin de vie) |
La version de Rails n'a aucune importance ici. Le bug réside dans l'interpréteur, donc bundle update rails ne change rien. Une application Rails 8 sur Ruby 3.4.12 est vulnérable ; une application Rails 6.1 sur Ruby 3.3.14 ne l'est pas.
Veria Labs liste Rails et Sinatra « à l'ancienne » comme concernés dans leur configuration par défaut. Les autres frameworks et les applications Rack simples ne sont pas exposés par défaut, mais tout code qui convertit en majuscules des chaînes non fiables dans un encodage hérité peut tout de même déclencher le bug.
Ruby 3.2 et antérieurs ne recevront aucun correctif. Si un service tourne encore sous 3.1 ou 3.2, Ruby2Shell transforme « on mettra à niveau le prochain trimestre » en tâche de cette semaine.
Comment vérifier si votre API Rails est concernée
Le piège est de vérifier au mauvais endroit : le Ruby sur votre portable, ou dans .ruby-version, peut différer de celui utilisé en production.
Étape 1 : lire la version depuis l'environnement en cours d'exécution
Interrogez le processus qui sert le trafic. Choisissez la ligne qui correspond à votre hébergement :
# Docker / Kubernetes
docker exec <container> ruby -v
kubectl exec deploy/<api-deployment> -- ruby -v

# Plateformes de type Heroku
heroku run ruby -v -a <app-name>

# Une VM ou un serveur bare-metal, en tant qu'utilisateur de l'application
sudo -u deploy bash -lc 'cd /srv/api/current && bundle exec ruby -v'
Étape 2 : comparer aux versions corrigées
Pour de nombreux services, collez ce one-liner dans chaque environnement. Il n'utilise que Gem::Version, fourni avec Ruby :
ruby -e '
fixed = { "3.3" => "3.3.14", "3.4" => "3.4.13", "4.0" => "4.0.10" }
v = Gem::Version.new(RUBY_VERSION)
series = RUBY_VERSION.split(".").first(2).join(".")
if v < Gem::Version.new("2.4.0")
  puts "#{RUBY_VERSION}: outside the Ruby2Shell range, but end of life"
elsif fixed[series] && v >= Gem::Version.new(fixed[series])
  puts "#{RUBY_VERSION}: patched"
else
  puts "#{RUBY_VERSION}: VULNERABLE, upgrade Ruby"
end'
Il affiche une seule ligne, par exemple 3.4.12: VULNERABLE, upgrade Ruby. Tout ce qui est en 3.2 ou antérieur est également signalé comme vulnérable, ce qui est correct : il n'existe aucune version corrigée dans ces séries.
Étape 3 : trouver chaque endroit où Ruby est épinglé
La production vous indique l'état actuel. Votre dépôt vous indique ce que livrera le prochain déploiement. Cherchez tous ces éléments :
.ruby-versionet.tool-versions(rbenv, asdf, mise)- la ligne
rubydans votreGemfile - la section
RUBY VERSIONvers le bas deGemfile.lock - les lignes
FROM ruby:...dans chaqueDockerfile, y compris les builds multi-étapes - la configuration CI telle que
ruby-version:dans les workflows GitHub Actions - les réglages de buildpack ou de plateforme qui épinglent une version de Ruby
grep -rnE "ruby[-_]version|^ruby |FROM ruby:|RUBY VERSION" \
  --include="*.yml" --include="*.yaml" --include="Dockerfile*" \
  --include="Gemfile*" --include=".ruby-version" --include=".tool-versions" .
Étape 4 : n'oubliez pas les Ruby que vous n'avez pas installés
Les outils auto-hébergés embarquent leur propre Ruby, donc mettre à niveau le Ruby de votre système ne les aidera pas. Le tableau de Veria Labs, mis à jour le 20 novembre 2026 à 01:59 UTC, indique :
| Logiciel | Statut | Corrigé dans |
|---|---|---|
| GitLab | 19.6.0 et antérieurs vulnérables | Pas encore de version corrigée |
| GitHub Enterprise Server | 3.22.5 et antérieurs vulnérables | Pas encore de version corrigée |
| Chatwoot | 4.20.0 et antérieurs vulnérables | Pas encore de version corrigée |
| Mastodon | 4.7.5 et antérieurs | 4.7.6, 4.6.12, 4.5.22, 4.4.29 |
| OpenProject | 17.9.7 et antérieurs | 17.9.8, 17.8.3 |
| Discourse | image de base antérieure à 2.0.20261119-0203 | 2.0.20261119-0203 |
Pour les produits sans correctif, les recommandations d'Aikido sont de retirer le serveur de l'internet public, derrière un VPN ou une liste blanche d'IP, jusqu'à ce que l'éditeur livre un correctif.
Comment corriger Ruby2Shell sans casser votre API
Ruby ne mentionne aucun contournement, donc le correctif est la seule solution. Voici l'ordre à suivre pour éviter les mauvaises surprises :
- Mettez à jour les épinglages. Définissez
.ruby-version, la lignerubyduGemfileet toutruby-versionen CI sur 3.3.14, 3.4.13 ou 4.0.10, en restant dans votre série actuelle. - Rafraîchissez le lockfile. Exécutez
bundle installpour que la sectionRUBY VERSIONdeGemfile.locksoit à jour. - Reconstruisez les images à partir d'une base corrigée. Pointez
FROM ruby:vers un tag qui inclut le correctif (vérifiez la liste des tags sur Docker Hub avant d'épingler), et reconstruisez avec--pullpour éviter qu'une ancienne couche en cache ne revienne. - Redémarrez chaque processus. Puma, Sidekiq, les tâches cron et les consoles ponctuelles gardent tous l'ancien interpréteur en mémoire jusqu'à leur redémarrage.
- Refaites l'étape 1 en production. Faites confiance au
ruby -vdu conteneur en production, pas à la pull request fusionnée.
La même version corrige six autres bugs d'expressions régulières et de chaînes, qui touchent du code sur lequel une API s'appuie : l'analyse des paramètres, les validations et les recherches insensibles à la casse. Exécutez vos tests d'API sur la staging avant de promouvoir le build.
Laissez votre agent de codage vérifier l'API corrigée avec Apidog CLI
Vous avez déjà un agent de codage ouvert pour mettre à jour l'épinglage de Ruby. Laissez le même agent prouver que le build corrigé renvoie ce que vos clients attendent, au lieu de cliquer vous-même sur les endpoints. Apidog CLI offre à Claude Code, Codex, Cursor ou OpenCode un moyen scriptable d'importer votre spécification d'API, d'écrire des cas de test et de les exécuter dans n'importe quel environnement.
L'installation tient en trois commandes :
npm install -g apidog-cli@latest
apidog login --with-token <YOUR_TOKEN>
npx -y skills add https://apidog.com   # pick your agent when prompted
Si votre application Rails exporte un fichier OpenAPI (rswag, par exemple), donnez à votre agent une seule invite :
Import openapi.yaml into Apidog project <id>. Create test cases for our five
most-used endpoints, including GET /api/v1/users/:id and POST /api/v1/orders,
that assert status codes, response schemas and that names containing non-ASCII
characters (like "Straße") round-trip unchanged. Run them against staging after
the Ruby 3.4.13 deploy and summarize any failures.
L'agent lit le schéma des charges utiles, le valide et exécute la suite de tests. Voici les commandes qu'il utilise :
apidog import --project <id> --format openapi --file ./openapi.yaml
apidog cli-schema get test-case-create
apidog cli-schema validate test-case-create --file case.json
apidog test-case create --project <id> --file case.json
apidog run --test-case <caseId> --project <id> -e <stagingEnvId> -r cli,json
Le contrôle non-ASCII n'est pas un test d'exploit, et il ne devrait pas l'être : ne tirez pas de charges utiles de débordement forgées sur votre production. C'est un contrôle de régression sur le chemin de code touché par le correctif. Une fois qu'il passe en staging, ajoutez la même étape apidog run ... -r junit dans votre CI pour que la prochaine mise à niveau de Ruby bénéficie automatiquement du même contrôle. Le guide CI/CD d'Apidog CLI présente la configuration du pipeline, et Apidog CLI dans Claude Code couvre le côté agent. Apidog Free couvre jusqu'à 4 utilisateurs, ce qui suffit pour qu'une petite équipe backend mette cela en place dès aujourd'hui.
Comment Ruby2Shell se compare aux RCE récentes de runtimes
Ruby2Shell fait suite à deux autres RCE au niveau du runtime abordées ici depuis octobre. Dans les trois cas, le bug réside dans le runtime, donc les mises à jour de frameworks et de paquets n'y changent rien.
| Bug | Couche | Ce que vous mettez à niveau |
|---|---|---|
| Ruby2Shell (CVE-2026-132825) | Conversion de casse des chaînes Ruby | Ruby vers 3.3.14, 3.4.13 ou 4.0.10 |
| PHP2Shell (CVE-2026-109618, CVE-2026-109619) | Interpréteur PHP | PHP vers 8.5.12, 8.4.27, 8.3.36 ou 8.2.35 |
| RCE Brotli de Node.js (CVE-2026-111497) | Décodeur Brotli de Node.js | Node.js lui-même |
Si votre équipe fait tourner une pile polyglotte, construisez un inventaire unique des versions de runtime par service. Chacun de ces bugs commence par la même question : quelle version la production exécute-t-elle réellement ? Pour une approche plus large, consultez la détection automatisée de vulnérabilités d'API.
FAQ
La mise à jour du gem Rails corrige-t-elle Ruby2Shell ? Non. Le bug se trouve dans l'interpréteur Ruby, donc bundle update rails n'y touche pas. Il vous faut Ruby 3.3.14, 3.4.13 ou 4.0.10, plus des images reconstruites et des processus redémarrés.
Mon application est-elle sûre si elle n'utilise qu'UTF-8 ? Veria Labs indique que les chaînes UTF-8 empruntent un autre chemin de code et ne sont pas concernées. Il précise aussi que Rails et Sinatra classique atteignent le code vulnérable dans leur configuration par défaut, donc une hypothèse du type « on n'utilise qu'UTF-8 » n'est pas une raison de sauter la mise à niveau.
Existe-t-il un exploit public pour Ruby2Shell ? Pas encore, au 20 novembre 2026. Ruby dit avoir connaissance de preuves de concept de RCE dans certains scénarios, et Veria Labs prévoit de publier son exploit sur Rails standard le 25 novembre 2026, ou plus tard si les éditeurs n'ont pas livré de correctifs.
Et si je suis sous Ruby 3.2 ou antérieur ? Ruby 3.2 et antérieurs sont en fin de vie et ne recevront pas le correctif. Passez à 3.3.14 ou ultérieur, idéalement 3.4.13 ou 4.0.10, et considérez la mise à niveau comme urgente.
Comment vérifier l'exposition à Ruby2Shell dans GitLab ou Mastodon ? Ces produits embarquent leur propre Ruby. Consultez les notes de version de l'éditeur pour une version corrigée. Si aucune n'existe encore, restreignez l'accès avec un VPN ou une liste blanche d'IP en attendant.
La mise à niveau de Ruby corrige-t-elle autre chose ? Oui. Ruby 3.3.14, 3.4.13 et 4.0.10 corrigent aussi six autres failles d'expressions régulières et de conversion de casse des chaînes listées dans le même avis de Ruby, donc une seule mise à niveau couvre les sept.