
Le 10 août 2026, OpenAI a divisé son programme de cybersécurité Daybreak en deux niveaux d'accès, Bleu et Rouge, et ce ne sont pas les mêmes produits. Le niveau Bleu donne aux défenseurs approuvés une version sans "garde-fous" de GPT-5.6 Sol. Le niveau Rouge donne aux équipes de sécurité agréées les modèles cyber spécialisés, y compris le nouveau GPT-5.6-Cyber. Ce guide explique la différence, à qui chaque niveau s'adresse et comment l'accès fonctionne réellement.
Si vous décidez lequel demander, la version courte est la suivante : la plupart des défenseurs veulent le niveau Bleu, et seules les équipes effectuant des recherches offensives autorisées ont besoin du niveau Rouge. Cependant, les détails sont importants, car les deux niveaux se comportent très différemment sur les invites exactes dont dépend le travail de sécurité.
La réponse rapide
| Daybreak Bleu | Daybreak Rouge | |
|---|---|---|
| Modèle que vous obtenez | GPT-5.6 Sol, garde-fous supprimés | Modèles cyber spécialisés, y compris GPT-5.6-Cyber |
| Conçu pour | Travail défensif | Recherche et validation offensives |
| Tâches typiques | Découverte de vulnérabilités, revue de code sécurisé, analyse de logiciels malveillants, réponse aux incidents, validation de correctifs | Recherche de vulnérabilités, validation d'exploits, tests d'intrusion |
| Taux de complétion cyber avancé | 2,0% | 95,0% |
| Recommandation d'OpenAI | Point de départ pour la plupart des défenseurs | Uniquement pour les équipes ayant un périmètre offensif autorisé |
La ligne du taux de complétion est celle sur laquelle il faut s'attarder. Plus de détails sur ce qu'elle mesure ci-dessous.
Qu'est-ce que Daybreak
Daybreak est le programme d'OpenAI visant à mettre des capacités cyber de pointe entre les mains de défenseurs de confiance. Le principe, selon les mots d'OpenAI dans l'annonce d'expansion de Daybreak, est que les attaquants utiliseront l'IA pour mener des cyberattaques à grande vitesse et à grande échelle, et que les défenseurs ont donc besoin d'outils comparables avant que cela ne se produise. Nous avons couvert le programme plus largement précédemment dans OpenAI Daybreak vs Claude Mythos ; cet article porte spécifiquement sur la nouvelle structure à deux niveaux.
Le problème que les niveaux résolvent est celui des garde-fous. En production normale, OpenAI filtre les requêtes liées à la cybersécurité pour prévenir les abus. Ces filtres bloquent également des travaux défensifs légitimes, comme demander à un modèle d'analyser un logiciel malveillant en direct ou de raisonner sur un exploit dans un système que vous êtes autorisé à tester. Bleu et Rouge sont deux niveaux différents de "garde-fous désactivés", adaptés à deux niveaux différents de travail autorisé.
Daybreak Bleu : Sol sans garde-fous pour les défenseurs
Daybreak Bleu vous donne GPT-5.6 Sol, le même modèle phare disponible via l'API normale, mais avec les garde-fous cyber au niveau du système de production supprimés. Rien ne change dans l'entraînement sous-jacent du modèle ; vous obtenez le Sol standard avec moins de refus sur les invites de sécurité défensive.
Cela couvre la majeure partie du travail de sécurité réel :
- Découverte de vulnérabilités et revue de code sécurisé
- Analyse de logiciels malveillants et rétro-ingénierie
- Détection, réponse et investigation d'incidents
- Gestion des vulnérabilités et évaluations de sécurité
- Validation de correctifs
OpenAI recommande Blue comme point de départ pour la plupart des défenseurs, et c'est une recommandation honnête. Si votre travail consiste à protéger des systèmes plutôt qu'à les attaquer, Blue supprime les frictions sans vous donner un moteur de génération d'exploits dont vous n'avez pas besoin.
Daybreak Rouge : les modèles cyber, y compris GPT-5.6-Cyber
Daybreak Rouge est un niveau différent. Il vous donne les modèles cyber spécialisés d'OpenAI, et le principal est GPT-5.6-Cyber, construit sur Sol mais entraîné pour réduire les refus sur les tâches à double usage plus risquées et pour mieux performer dans le développement d'exploits et la découverte de "zero-day".
Même avec les garde-fous de Blue désactivés, Sol refuse toujours les invites les plus sensibles, comme la génération d'une chaîne d'exploits fonctionnelle contre un système de production. Les modèles de Red sont entraînés pour compléter cette catégorie de requêtes pour les chercheurs autorisés. Il vise :
- La recherche de vulnérabilités sur des cibles réelles
- La validation d'exploits et le développement de preuves de concept
- Les tests d'intrusion et les exercices de "red-team" avec un périmètre défini
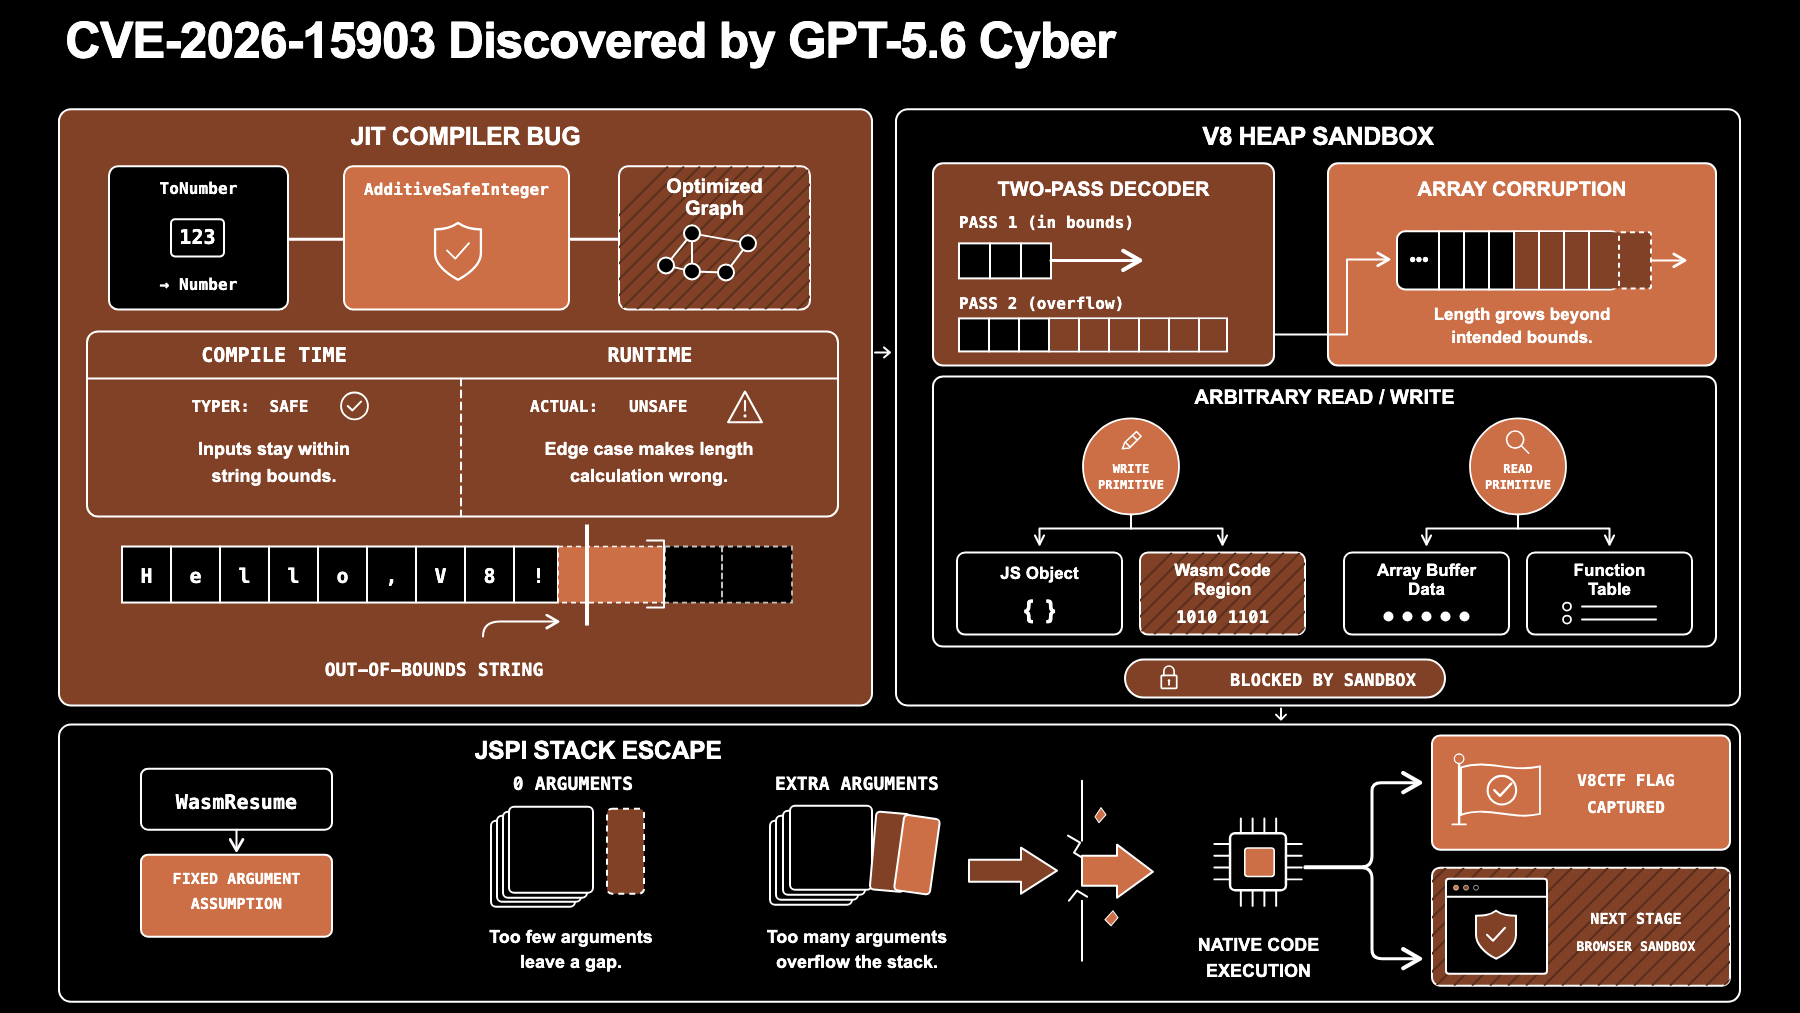
C'est le niveau qui a produit les découvertes de lancement d'OpenAI : deux vulnérabilités V8 en chaîne dans Chrome (CVE-2026-15903), plus des problèmes signalés sur un système d'exploitation mobile, une base de données et un noyau de système d'exploitation. Puissant, et donc restreint en conséquence.
Le chiffre qui les sépare
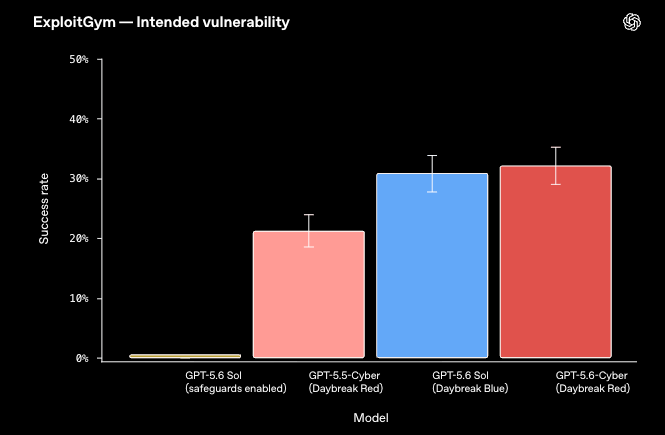
OpenAI a développé un test interne appelé Taux de Complétion Cyber Avancé. Il mesure la fréquence à laquelle un modèle répondra réellement aux invites concernant le développement de chaînes d'exploits, le contournement d'authentification, l'élévation de privilèges et des scénarios avancés similaires. Voici comment les options se comparent :
- GPT-5.6-Cyber (Rouge) : 95,0%
- GPT-5.5-Cyber (l'ancien modèle Rouge) : 57,3%
- GPT-5.6 Sol via Daybreak Bleu : 2,0%
- GPT-5.6 Sol, garde-fous standard : 1,5%
Deux choses sautent aux yeux. Bleu bouge à peine l'aiguille sur ces invites offensives avancées (2,0% contre 1,5%), ce qui est intentionnel ; Bleu est pour la défense. Et le nouveau modèle Cyber est un grand pas en avant par rapport à son prédécesseur (95,0% contre 57,3%), qu'OpenAI attribue aux retours des chercheurs selon lesquels GPT-5.5-Cyber refusait trop souvent pour être utile.
Comment l'accès fonctionne réellement
Aucun des niveaux n'est en libre-service. OpenAI contrôle l'accès par la vérification d'identité, la sécurité des comptes, la surveillance, les restrictions d'utilisation approuvée et les attestations légales. Quelques spécificités à prendre en compte :
- Vous postulez au programme. OpenAI examine les individus et les organisations effectuant un travail autorisé. Vous pouvez postuler via la page des partenaires Daybreak, et OpenAI documente les mécanismes dans sa vue d'ensemble de l'Accès de Confiance pour la Cyber sécurité Daybreak.
- Les clés de sécurité matérielles deviennent obligatoires pour tous les comptes individuels Daybreak à partir du 1er septembre 2026.
- Les utilisateurs de Codex sont orientés vers le mode de révision automatique, qui évalue les actions à privilèges élevés avant leur exécution et peut bloquer les actions destructives, au lieu du mode d'accès complet.
- L'accès n'est pas transférable. Lorsqu'un fournisseur intègre ces modèles dans un produit, l'accès au modèle sous-jacent reste avec le partenaire approuvé, et non avec le client final.
Les propres conseils d'OpenAI sur les meilleures pratiques pour ces modèles méritent d'être répétés : mettez les flux de travail en bac à sable et isolez-les, tenez-les éloignés des systèmes de production et de l'internet ouvert, définissez un périmètre explicite de systèmes et d'actions autorisés, et maintenez une supervision humaine sur les étapes à haut risque.
De quel niveau avez-vous réellement besoin ?
Commencez par le travail, pas par le modèle. Si votre travail consiste à défendre des systèmes, à trouver et corriger vos propres vulnérabilités, à analyser des incidents ou à réviser du code, le niveau Bleu est le niveau approprié et suffisant. Postuler pour le Rouge parce que cela semble plus performant est le mauvais instinct ; vous demanderiez un accès à la génération d'exploits pour lequel vous n'avez aucune utilisation autorisée, ce qui rend la vérification plus difficile et ajoute un risque dont vous n'avez pas besoin.
Le Rouge est destiné aux équipes ayant un mandat offensif explicite et autorisé : entreprises de pentest, équipes rouges et chercheurs en vulnérabilités opérant selon des règles d'engagement claires. Si ce n'est pas votre cas, le Bleu vous couvre.
Que faire en attendant, ou si vous ne pouvez pas y accéder
La plupart des équipes n'obtiendront pas l'accès à Daybreak Rouge, et la plupart n'en ont pas besoin. Le travail de sécurité le plus percutant reste le genre peu glamour : s'assurer que vos propres API respectent les limites que vous pensez qu'elles respectent.
Vous n'avez pas besoin d'un modèle cyber de pointe pour tester cela. Avec un client API comme Apidog, vous pouvez :
- Envoyer des requêtes avec des jetons manquants, expirés et valides et affirmer que chacun renvoie le bon code d'état. C'est la même pensée de moindre privilège qui s'applique à vos agents ; voir ce que la clé API de votre agent IA peut réellement faire.
- Vérifier la sécurité du transport, y compris les certificats client et le mTLS.
- Planifier des tests de contrat afin qu'une régression apparaisse le jour de sa livraison.
La leçon tirée des violations de cette année, y compris l'incident Hugging Face, est que la faiblesse exploitée est généralement une faiblesse ennuyeuse : un jeton avec un périmètre trop large, un point de terminaison qui a sauté une vérification d'authentification. Téléchargez Apidog et corrigez ces failles en premier.
Questions fréquemment posées
Quelle est la différence entre Daybreak Bleu et Rouge en une phrase ? Bleu donne aux défenseurs GPT-5.6 Sol avec les garde-fous de production supprimés pour le travail défensif ; Rouge donne aux équipes agréées les modèles cyber spécialisés, y compris GPT-5.6-Cyber, pour la recherche offensive autorisée.
Ai-je besoin de Rouge pour utiliser GPT-5.6-Cyber ? Oui. GPT-5.6-Cyber n'est disponible que via Daybreak Rouge. Bleu vous donne Sol, pas Cyber.
Comment postuler pour l'accès à Daybreak ? Via le programme de partenaires Daybreak d'OpenAI. Attendez-vous à une vérification d'identité, des attestations légales, une surveillance et, à partir du 1er septembre 2026, des clés de sécurité matérielles obligatoires sur les comptes individuels.
Daybreak est-il identique à l'accès GPT-5.6 restreint par le gouvernement ? Non. Daybreak concerne les niveaux d'accès à la cybersécurité. La question distincte de l'aperçu gouvernemental et de la restriction à l'exportation pour les modèles de base est couverte dans GPT-5.6 est restreint par le gouvernement.
Et si je veux juste sécuriser mes propres API ? Vous n'avez pas du tout besoin de Daybreak. Effectuez des tests de limites d'authentification, des vérifications de sécurité de transport et des tests de contrat planifiés sur vos propres points de terminaison avec un outil comme Apidog.