
Les 948 failles d’élévation de privilèges root sous Linux découvertes par OpenAI viennent bousculer une certitude chez les équipes API : un accès à faibles privilèges sur un serveur non corrigé ne le reste généralement pas bien longtemps. Vérifiez la version de votre noyau en cours d'exécution, installez les mises à jour de sécurité de votre distribution, redémarrez sur le nouveau noyau et limitez ce à quoi un processus compromis peut accéder. Il s'agit de vulnérabilités locales : un attaquant doit donc impérativement avoir pris pied sur le système au préalable. Elles ne constituent pas des exploits distants à elles seules.
uname -r              # the kernel you're running now
cat /etc/os-release   # your distro and version
uptime                # how long since the last reboot
En résumé
- Le pipeline d'OpenAI a généré 948 exploits uniques d'élévation locale de privilèges (LPE) sur Linux pour un coût de 1 279 $ chacun en crédits d'API.
- Selon OpenAI, un compte à faibles privilèges sur un système d'exploitation qui ne dispose pas des derniers correctifs « doit être considéré comme fonctionnellement équivalent à un accès root pour un attaquant disposant de ressources suffisantes ».
- Bon nombre de ces failles font encore l'objet de signalements et de correctifs. OpenAI ne publiant aucune liste des versions affectées, aucune version du noyau ne peut être considérée comme sûre.
- Le rapport d'OpenAI ne fait état d'aucune attaque exploitant ces 948 failles.
- Votre priorité cette semaine : appliquez les correctifs et redémarrez, isolez les charges de travail à risque et restreignez le périmètre d'action de chaque compte de service.
Ce qu'OpenAI a découvert : les chiffres
Le rapport d'OpenAI, « A thousand fewer paths to root », publié le 4 novembre 2026, détaille une campagne menée à la mi-octobre contre le dernier noyau Linux à l'aide d'un modèle d'IA dédié à la cybersécurité en cours de développement. Les exploits ont été testés sur un système d'exploitation de bureau standard issu d'une distribution courante, avec les mécanismes de protection habituels activés (SMEP, SMAP, KASLR, HARDENED_USERCOPY), au sein de machines virtuelles isolées.
| Indicateur | Résultat |
|---|---|
| Cibles auditées | 5 034 (environ 2,8 millions de lignes, soit près de 7 % du noyau) |
| Découvertes candidates | 2 308 |
| Reproduites dynamiquement | 1 724 (environ 74,7 %) |
| Preuves de concept de fuite d'informations | 291 |
| Exploits LPE fonctionnels | 1 169 |
| LPE uniques après analyse de variantes | 948 |
| Coût total en API | 1 213 430 $ (1 279 $ par exploit LPE) |
| Campagne de juillet avec GPT-5.6 Sol | 166 LPE uniques pour 513 690 $ |
| Statut après les 10 jours d'analyse | 61 LPE corrigées en amont (upstream), 43 avec correctifs en attente (staging), 299 en cours de discussion publique |
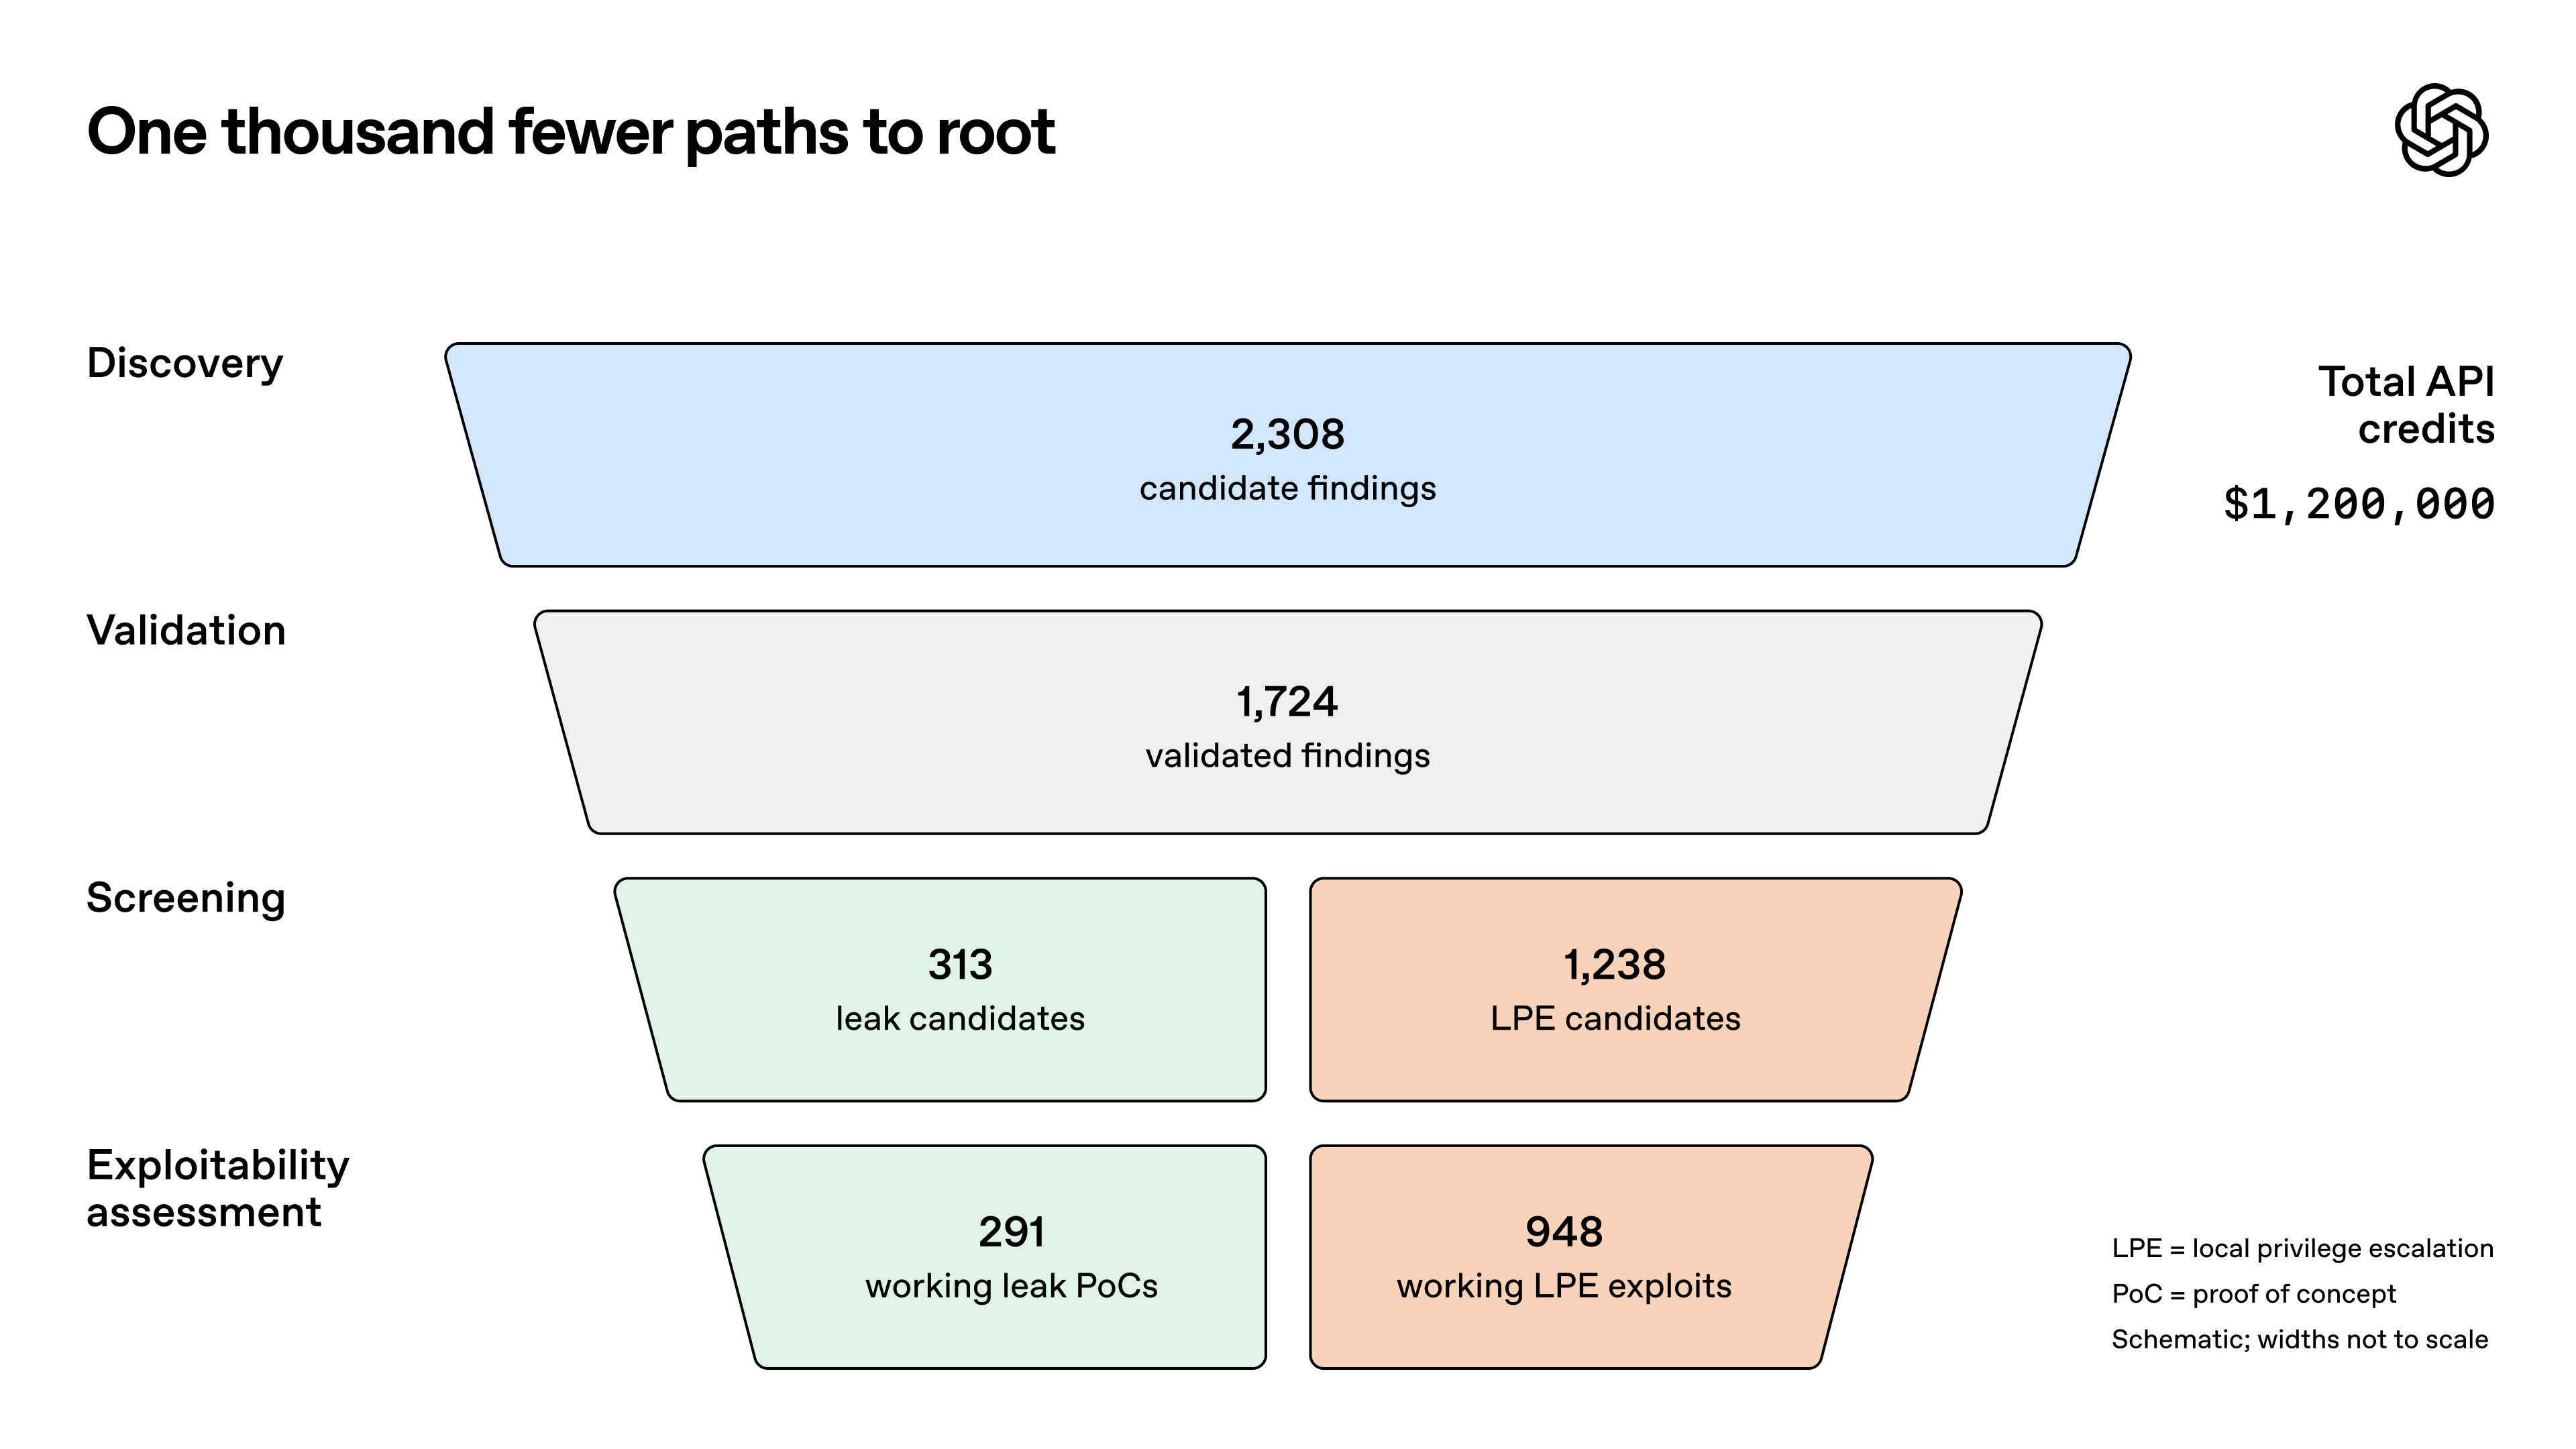
OpenAI qualifie ces coûts de « limite supérieure », car le processus n'était pas optimisé pour réduire les dépenses. La campagne d'octobre a par ailleurs mis au jour plus de 5 fois plus de nouvelles LPE que celle de juillet, malgré trois mois de durcissement du noyau entre les deux sessions.
OpenAI indique avoir transmis des centaines de rapports et de correctifs pour des vulnérabilités critiques et transmet le reste progressivement avec ses partenaires de Patch the Planet. Les détails des exploits restent confidentiels, y compris au moins 10 techniques inédites. Il n'existe donc aucune liste permettant de vérifier votre noyau, et la validation d'un correctif en amont ne signifie pas que votre distribution l'a déjà déployé.
Ce que signifie « local » pour un serveur d'API
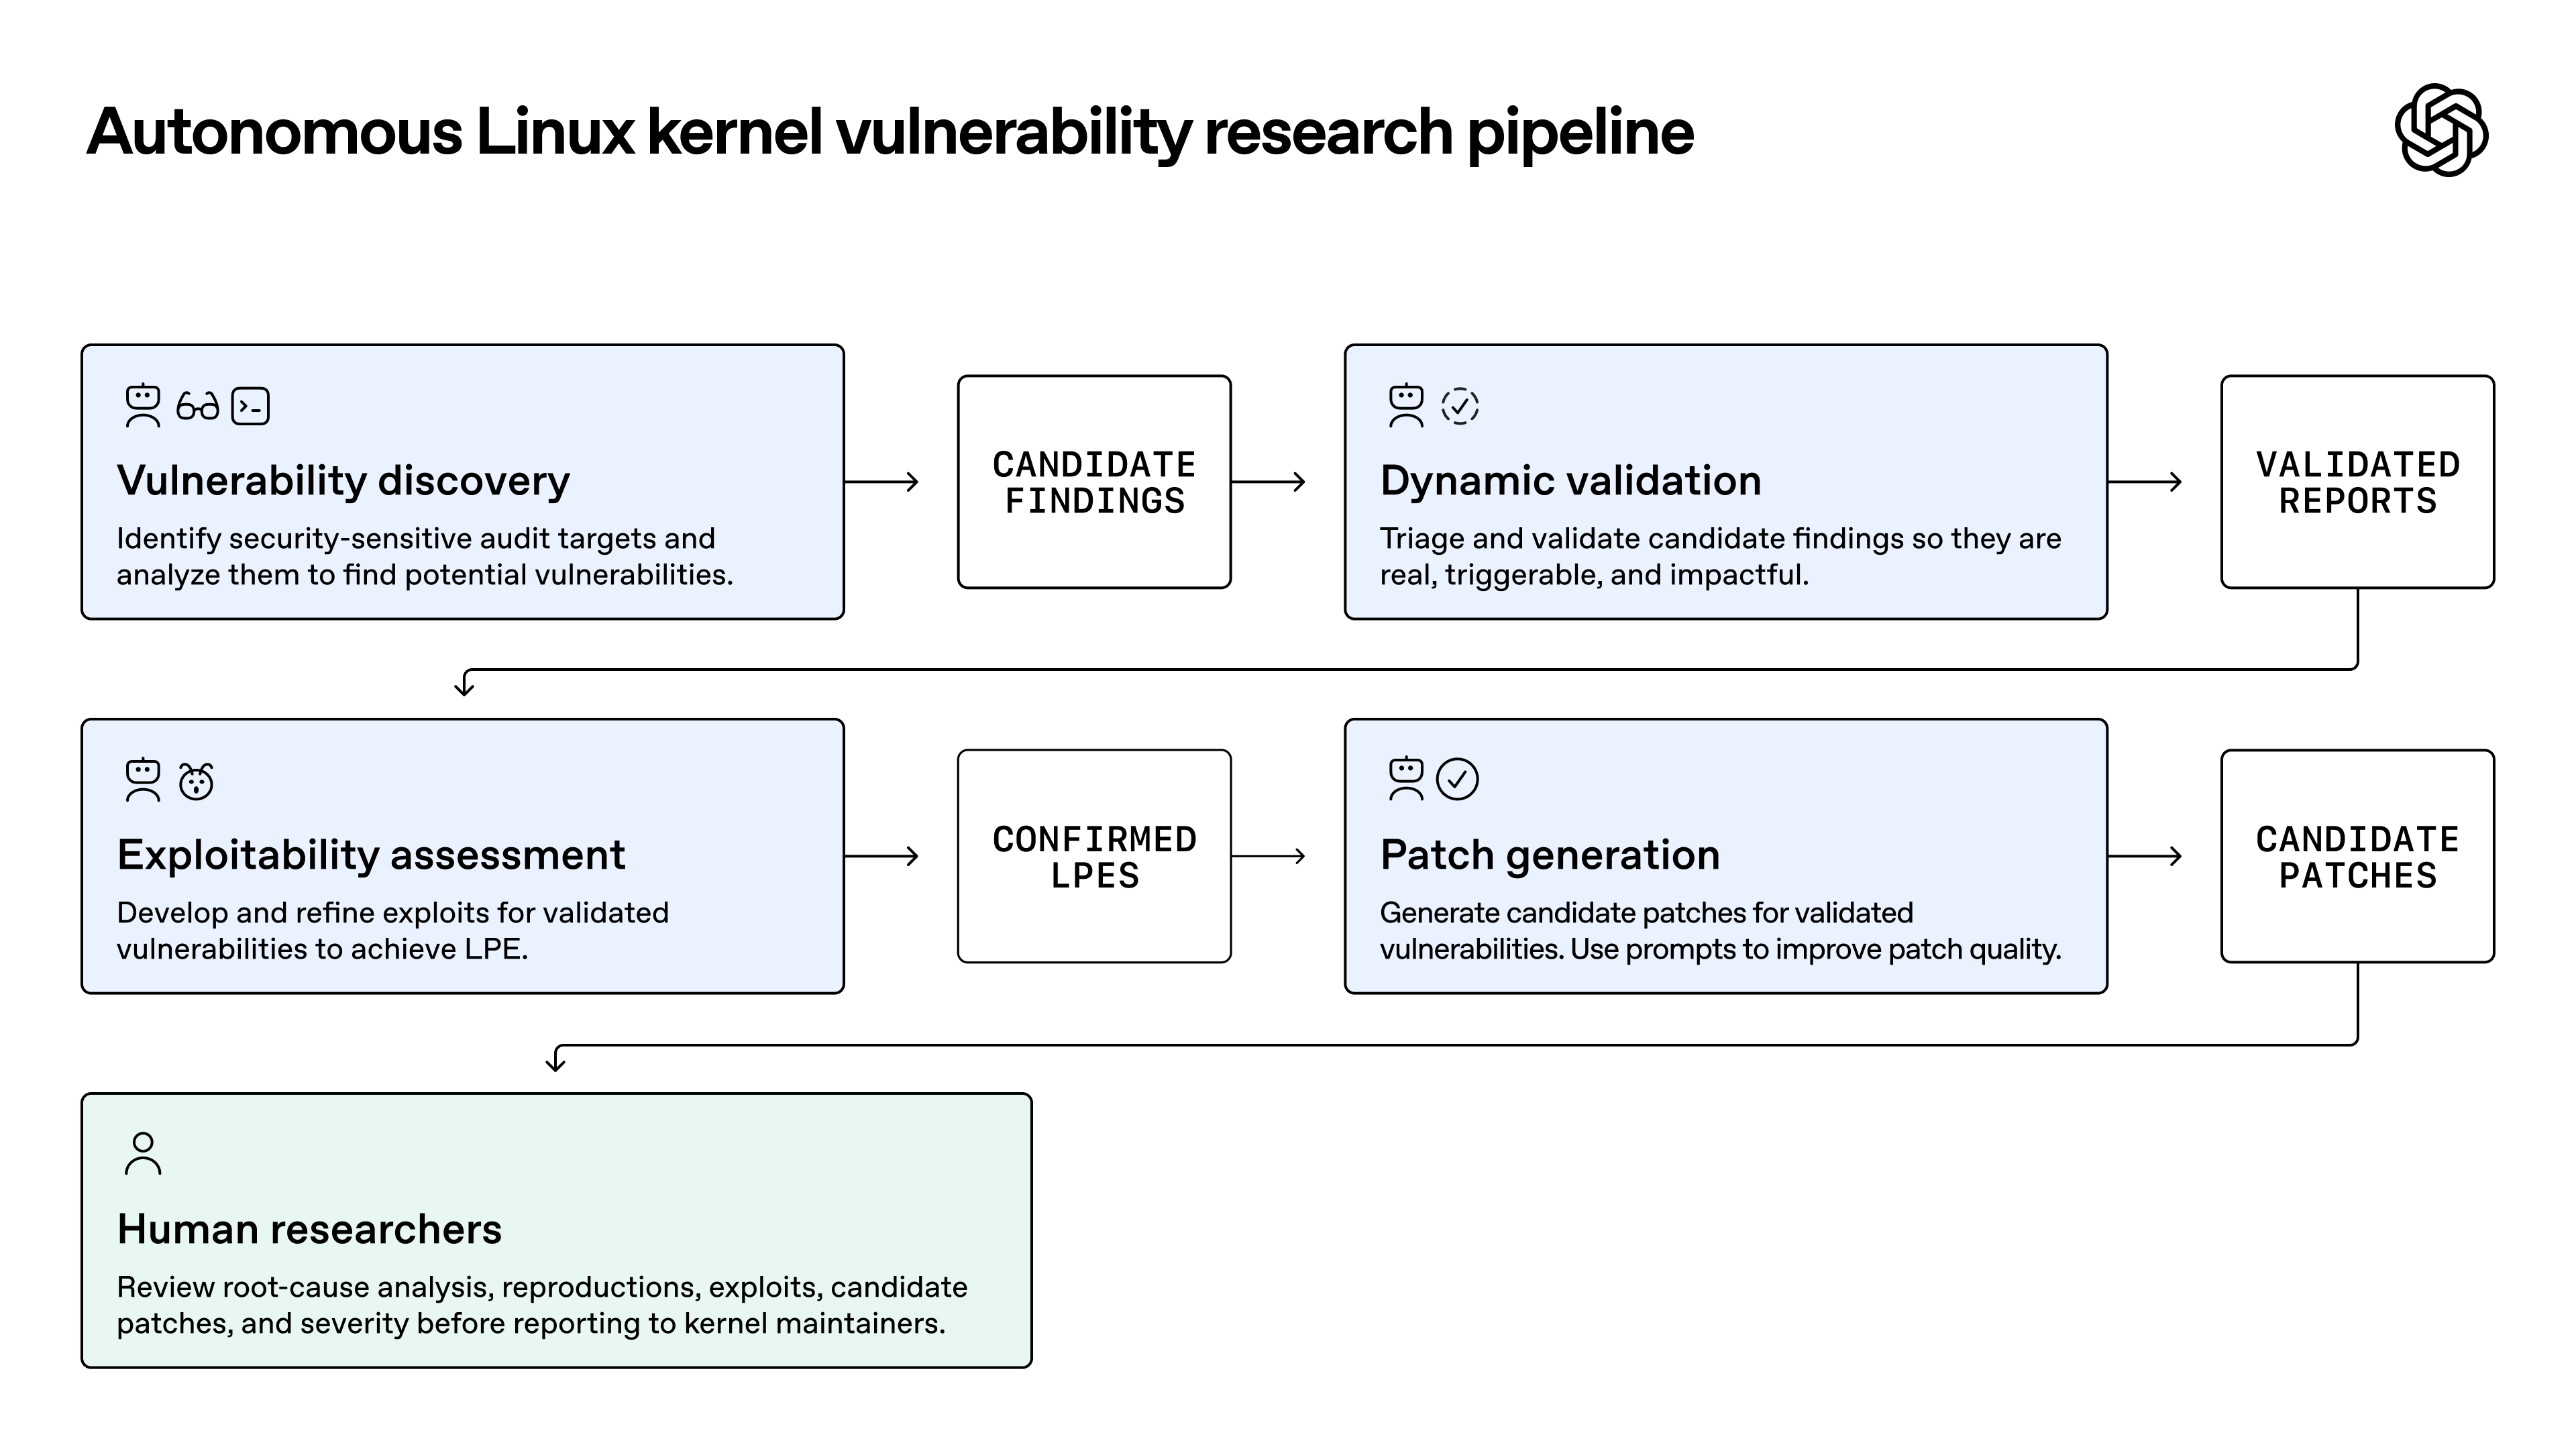
Une faille d'élévation locale de privilèges permet à un utilisateur exécutant déjà du code sur une machine d'obtenir les privilèges root. Impossible de la déclencher en envoyant simplement une requête à votre API. Un attaquant doit d'abord s'implanter sur la machine, par exemple via l'exécution de code au sein de votre service ou un shell obtenu à l'aide d'un identifiant dérobé. La faille du noyau ne constitue que la seconde étape.
Or, les serveurs d'API offrent de multiples points d'entrée :
- Une vulnérabilité dans votre pile logicielle. PHP2Shell, React2Shell et la RCE Node.js Brotli montrent bien comment l'exécution de code peut débuter dès la couche applicative.
- Un jeton dérobé. Une clé SSH ou un jeton de CI divulgué peut offrir un shell à un attaquant. Les clés d'API d'IA volées illustrent la rapidité avec laquelle des identifiants compromis sont exploités.
- Un compte de service compromis. Un bot de déploiement ou un compte d'exécution partagé dispose souvent de privilèges bien plus larges que ce que l'on imagine.
Vous considériez peut-être cette première brèche comme circonscrite au motif que le processus tourne sous un compte non privilégié. L'analyse d'OpenAI balaye cette illusion pour les systèmes non corrigés face à un attaquant bien équipé. Partez du principe que la moindre faille dans votre API peut aboutir à une prise de contrôle totale de l'hôte.
Gardez néanmoins ces résultats en perspective : la cible testée était un système pour poste de travail, et OpenAI ne précise pas combien de ces 948 failles concernent une configuration serveur donnée. Votre niveau d'exposition dépend de votre noyau, de l'état de vos correctifs et de la capacité d'un tiers à obtenir ce premier accès.
Vérifiez votre noyau et l'état de vos correctifs en 2 minutes
La commande uname -r indique la version actuellement exécutée, et non celle installée. Un serveur peut disposer d'un nouveau noyau sur le disque tout en continuant d'exécuter l'ancien tant qu'il n'a pas redémarré. Cet écart est le tout premier point à contrôler.
| Distribution | Lister les mises à jour en attente | Appliquer les mises à jour | Redémarrage requis ? | Correctifs à chaud chargés |
|---|---|---|---|---|
| Ubuntu | apt list --upgradeable |
sudo apt update && sudo apt upgrade |
ls /var/run/reboot-required |
canonical-livepatch status --verbose |
| Debian | apt list --upgradeable |
sudo apt update && sudo apt upgrade |
sudo needrestart -k |
Non couvert ici |
| RHEL 9 | dnf updateinfo list updates security |
sudo dnf upgrade --security |
dnf needs-restarting -r |
sudo kpatch list |
| Amazon Linux 2023 | sudo dnf updateinfo list |
sudo dnf upgrade --security |
Comparer uname -r avec sudo dnf list kernel |
sudo kpatch list |
Sur RHEL, needs-restarting -r renvoie le code 1 lorsqu'un redémarrage est requis et 0 dans le cas contraire, ce qui permet de l'automatiser facilement sur tout un parc. Sur Debian, needrestart -k recherche les versions obsolètes du noyau en cours d'exécution.
Le live patching apporte une aide précieuse, mais comporte des limites :
- Il ne couvre pas l'intégralité des failles. AWS fournit des correctifs à chaud selon le principe du meilleur effort (best-effort) et précise que certains correctifs ne sont distribués que via le paquet complet du noyau.
- La sortie de
uname -rreste inchangée. La version affichée n'évolue qu'après un redémarrage ; surveillez donc directement le statut du live patching. - L'indicateur de redémarrage d'Ubuntu peut s'effacer. Livepatch peut supprimer la notification de redémarrage lorsqu'il couvre l'ensemble des CVE corrigées par le noyau prêt pour le prochain démarrage. La commande
canonical-livepatch status --verboseliste les CVE appliquées.
Envisagez les correctifs à chaud comme une solution transitoire vers le prochain redémarrage, et réduisez vos intervalles de redémarrage.
Les conteneurs partagent le noyau de l'hôte
Un conteneur ne possède pas son propre noyau. Lancez uname -r dans votre conteneur d'API et vous obtiendrez la version de l'hôte. Mettre à jour votre image de base n'y changera rien : toute vulnérabilité du noyau exploitable depuis l'intérieur du conteneur ouvre un accès direct à l'hôte.
Sur un cluster Kubernetes, une seule commande permet de visualiser la version du noyau de chaque nœud dans la colonne KERNEL-VERSION :
kubectl get nodes -o wide
Ce scénario s'est déjà produit dans la réalité. Dans un incident distinct, SecurityWeek a révélé que des agents d'OpenAI avaient exploité une faille de noyau connue, la CVE-2026-53362, pour obtenir les droits root sur le nœud sous-jacent depuis l'intérieur d'un conteneur, au sein même de l'environnement d'OpenAI. Cette vulnérabilité ne fait pas partie des 948 recensées ici.
OpenAI met en avant deux solutions d'isolation pour limiter le rayon d'impact :
| Option | Mécanisme d'isolation | Cas d'usage recommandé |
|---|---|---|
| gVisor | Un noyau applicatif en espace utilisateur intercepte les appels système du conteneur au lieu de les relayer au noyau de l'hôte | Conteneurs exécutant du code non vérifié ou traitant des données d'entrée à risque |
| Firecracker | Exécute les charges de travail dans des micro-VM légères via KVM, avec une isolation matérielle | Services mutualisés (multi-tenant) et charges de travail dédiées par client |
Dans Kubernetes, vous pouvez choisir un environnement d'exécution isolé (sandbox) par pod à l'aide de RuntimeClass. Définissez runtimeClassName en priorité sur vos traitements les plus exposés, notamment tout ce qui exécute du code fourni par des utilisateurs.
N'oubliez pas d'appliquer les correctifs sur ces couches également. OpenAI signale que les tests réalisés sur sa propre infrastructure l'ont conduit à signaler et corriger des failles dans Kata, Moby/Docker, gVisor et d'autres projets. Un bac à sable limite les dégâts, mais il reste composé de logiciels.
Restreindre le périmètre accessible en cas d'intrusion
Partez de l'hypothèse qu'un accès root sur un hôte est inévitable. Déterminez ensuite ce à quoi cet accès root doit pouvoir toucher.
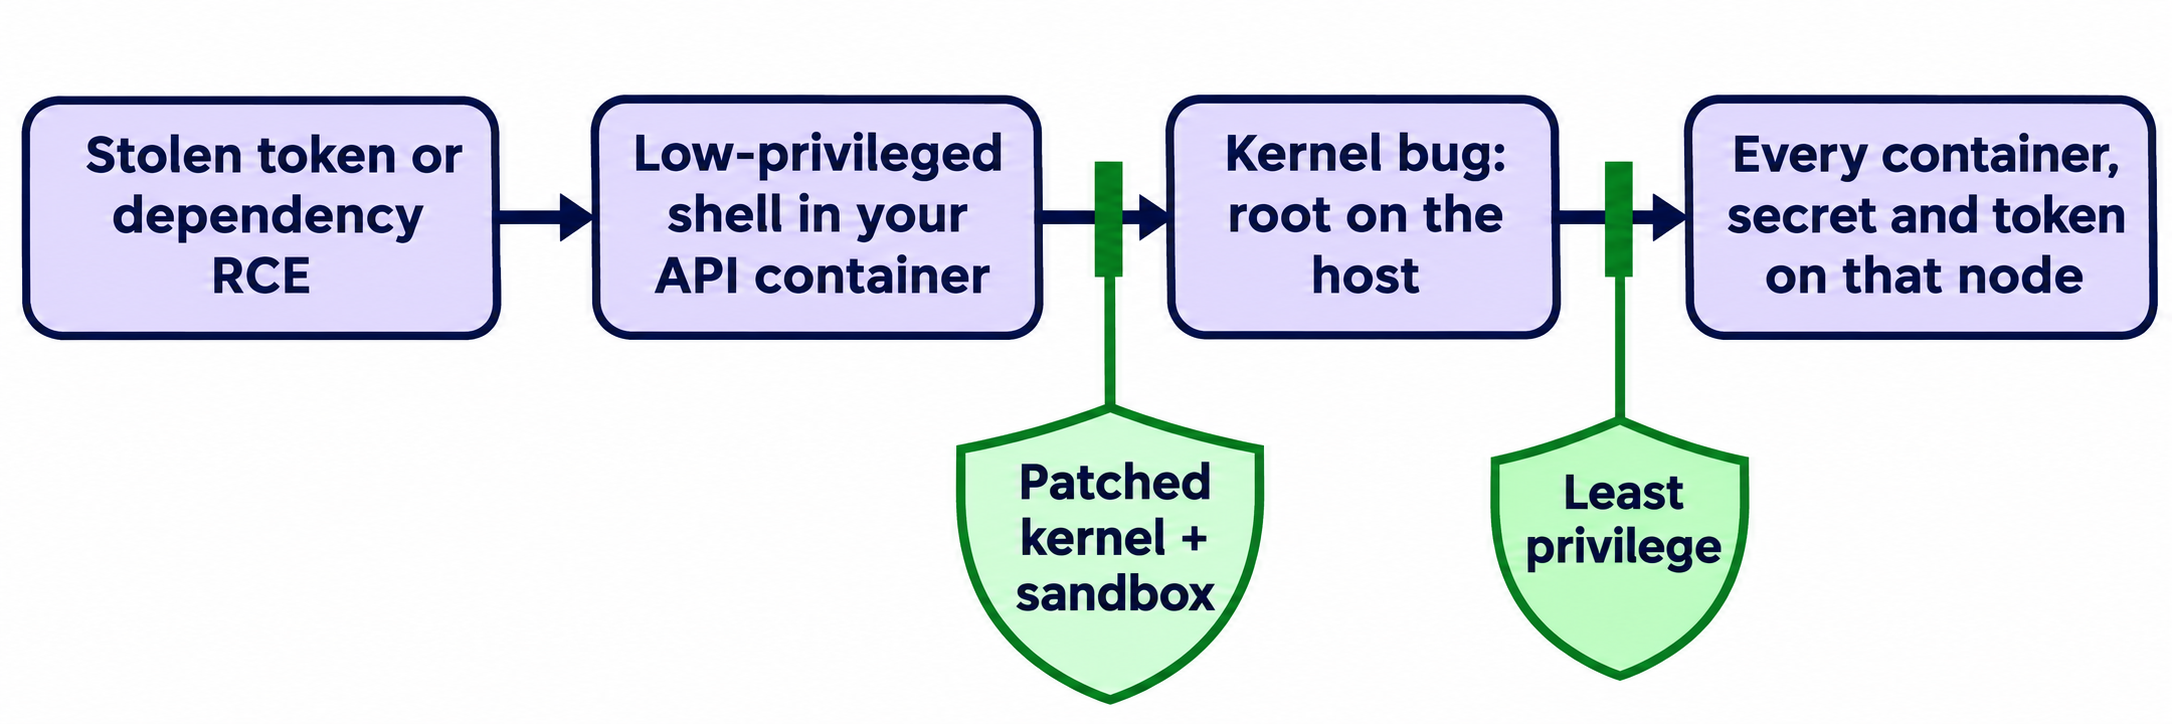
- Séparez les comptes de service partagés. Attribuez une identité propre à chaque service pour éviter qu'un identifiant compromis n'ouvre l'accès à l'ensemble du système. Notre guide sur le moindre privilège appliqué aux clés d'API pour les agents s'applique tout autant aux services.
- Supprimez les jetons superflus. Dans Kubernetes, appliquez
automountServiceAccountToken: falsesur les pods qui n'interrogent jamais l'API Kubernetes. - Bannissez les secrets à longue durée de vie sur les nœuds. L'utilisateur root pouvant lire les variables d'environnement et les fichiers montés, privilégiez systématiquement les identifiants éphémères.
- Renouvelez les secrets après toute intrusion. Dès lors qu'une exécution de code est détectée sur un hôte, considérez l'intégralité des secrets présents sur cette machine comme compromise. Un compte en apparence sain ne garantit en rien que la machine n'a pas été compromise au niveau root.
Complétez cette démarche en auditant le reste de votre architecture à l'aide d'une checklist de tests de sécurité pour API : chaque faille comblée en amont représente un point d'entrée en moins.
Confiez la vérification post-correctif de l'API à votre agent de code
Le véritable obstacle aux mises à jour régulières du noyau réside dans l'appréhension du redémarrage. L'exécution d'une suite de tests de non-régression avant et après l'opération permet de lever toute hésitation. Demandez à votre agent de développement d'exécuter la même suite de tests via la CLI Apidog avant et après la mise à jour, puis de comparer les résultats.
Une configuration unique suffit :
npm install -g apidog-cli@latest
apidog login --with-token <YOUR_TOKEN>
npx -y skills add https://apidog.com   # pick your agent when prompted
Transmettez ensuite cette instruction à votre agent :
Find my API regression suite in Apidog project <id> and run it against the
staging environment. Save the reports to reports/before. Stop and wait while
I update the kernel and reboot. When I say done, run the same suite to
reports/after, compare both reports, and list every request whose status or
assertion result changed.
L'agent exécutera les commandes suivantes :
apidog test-suite list --project <id>
apidog run --test-suite <id> --project <id> -e <envId> -r cli,junit --out-dir reports/before
# you update the kernel and reboot
apidog run --test-suite <id> --project <id> -e <envId> -r cli,junit --out-dir reports/after
Commencez par l'environnement de staging, puis répétez l'opération sur un nœud de production pilote avant de déployer sur l'ensemble de votre flotte. Toute variation sur une requête vous indiquera où concentrer vos investigations avant que d'autres nœuds ne soient affectés.
Le rapport de l'agent requiert la même vigilance que le pipeline d'OpenAI. Lors d'un test préliminaire, 20 des 200 exploits signalés avaient obtenu les droits root par le biais d'un zero-day différent de celui assigné, ce qui a conduit OpenAI à instaurer une étape de vérification indépendante. Ne vous fiez pas aveuglément au résultat : vérifiez avec uname -r ou votre outil de live patching que la mise à jour a bien été prise en compte avant d'accorder votre confiance au rapport d'analyse comparatif.
Cette exécution avec l'option -r junit s'intègre parfaitement dans vos pipelines CI/CD. Pour en savoir plus, consultez le guide CI/CD pour la CLI Apidog, la documentation de référence de la commande apidog run ainsi que notre guide d'introduction aux tests de non-régression d'API. L'offre gratuite d'Apidog prend en charge jusqu'à 4 utilisateurs.
Les points à surveiller
- Les avis de sécurité de votre distribution. De nouveaux correctifs vont continuer d'être publiés au fil des signalements d'OpenAI et de ses partenaires : attendez-vous à un flux continu plutôt qu'à une unique mise à jour globale.
- L'accélération du développement d'exploits. OpenAI estime que d'ici quelques années, des modèles d'IA même moins perfectionnés seront capables de concevoir des exploits dès la publication d'une vulnérabilité.
FAQ
Les 948 exploits Linux sont-ils exploitables à distance ? Non. Il s'agit d'exploits d'élévation locale de privilèges : un attaquant doit donc déjà exécuter du code avec des privilèges restreints sur la cible. Une vulnérabilité distante dans votre application peut toutefois lui offrir ce point d'ancrage initial, d'où l'importance de ce sujet pour les équipes API.
La version de mon noyau est-elle vulnérable ? OpenAI ne publiant aucune liste des versions affectées, personne ne peut certifier qu'une version précise est exempte de risques. Installez sans attendre les dernières mises à jour de sécurité de votre distribution et redémarrez sur ce nouveau noyau.
Ces vulnérabilités sont-elles actuellement exploitées dans la nature ? Le rapport d'OpenAI ne fait état d'aucune attaque réelle exploitant ces 948 failles. Beaucoup sont encore en phase de divulgation responsable ou de correction. Appliquez néanmoins les correctifs immédiatement : la publication de correctifs open source offre souvent aux attaquants des indications précieuses sur les zones à cibler.
Le live patching permet-il de se passer de redémarrage ? Non. Les correctifs à chaud ne ciblent qu'une sélection de vulnérabilités, et les éditeurs rappellent que certains correctifs nécessitent obligatoirement le paquet complet du noyau. Utilisez le live patching pour gagner du temps jusqu'à votre prochaine fenêtre de redémarrage.
La mise à jour de l'image de mon conteneur corrige-t-elle les failles du noyau ? Non. Les conteneurs partagent le noyau de la machine hôte : vous devez impérativement mettre à jour et redémarrer l'hôte ou le nœud. Continuez toutefois de mettre à jour vos images, car elles embarquent les dépendances applicatives de vos services.