
Une clé API Grok est le créateur de crédits que xAI émet depuis sa console développeur afin que votre code puisse appeler les modèles Grok via HTTPS. Vous la créez une seule fois, l'envoyez comme un jeton Bearer à chaque requête, et xAI facture les jetons que vous utilisez sur les crédits prépayés de votre équipe. Si le concept est nouveau, ce qu'est une clé API couvre les bases ; ce guide s'adresse aux développeurs qui veulent que la clé fonctionne dès aujourd'hui.
Voici la séquence : créez la clé sur console.x.ai, faites une requête avec curl et une avec Python, puis déplacez la clé dans Apidog afin de pouvoir la stocker en toute sécurité, envoyer des requêtes sans la coller dans un shell, et transformer cette première requête en un test enregistré. Le modèle phare actuel est grok-4.6, et chaque exemple ci-dessous l'utilise.
bouton
Ce dont vous avez besoin avant de commencer
- Un compte xAI. Inscrivez-vous sur console.x.ai.
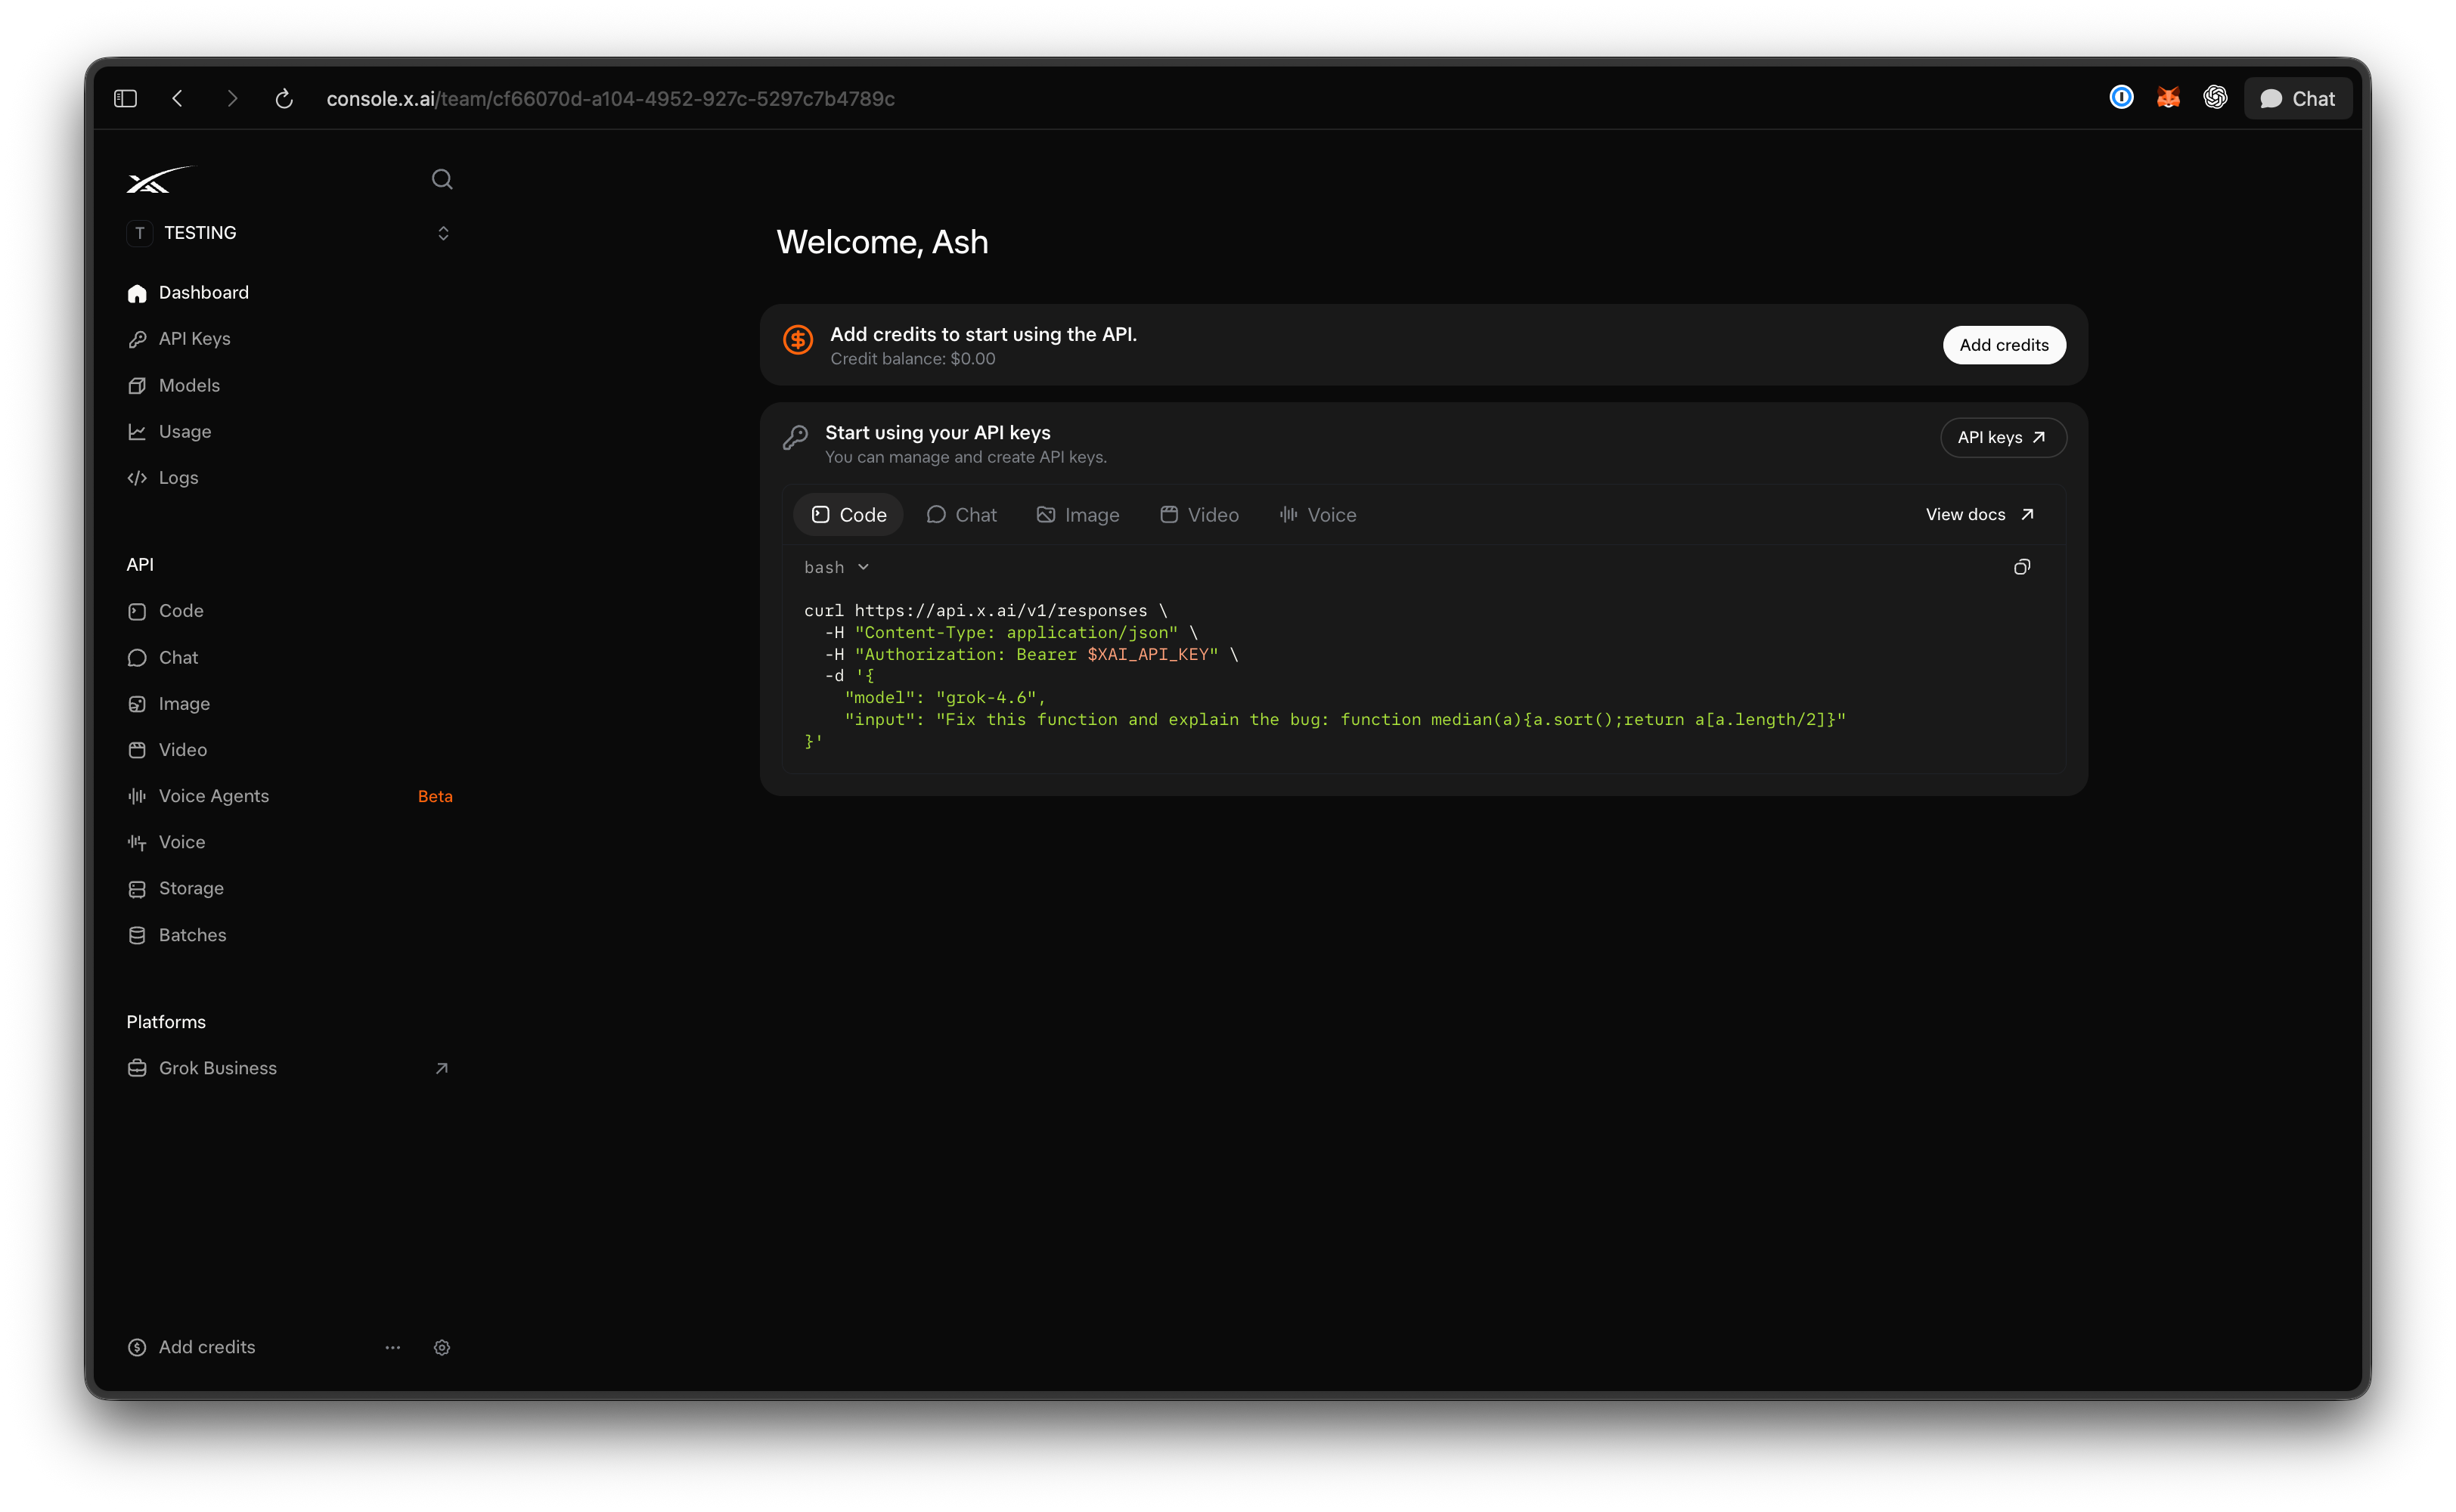
- Des crédits sur le compte. La console fonctionne avec des crédits prépayés, et le guide de démarrage rapide officiel vous indique de charger des crédits juste après l'inscription. Avec un solde nul, les requêtes sont rejetées.
- curl (fourni avec macOS et la plupart des distributions Linux) et Python 3.9 ou version ultérieure avec
pip. - Apidog si vous souhaitez que la requête soit stockée, testée et partageable. Le plan gratuit couvre 4 utilisateurs, ce qui est suffisant pour une petite équipe. Téléchargez Apidog avant l'étape 4.
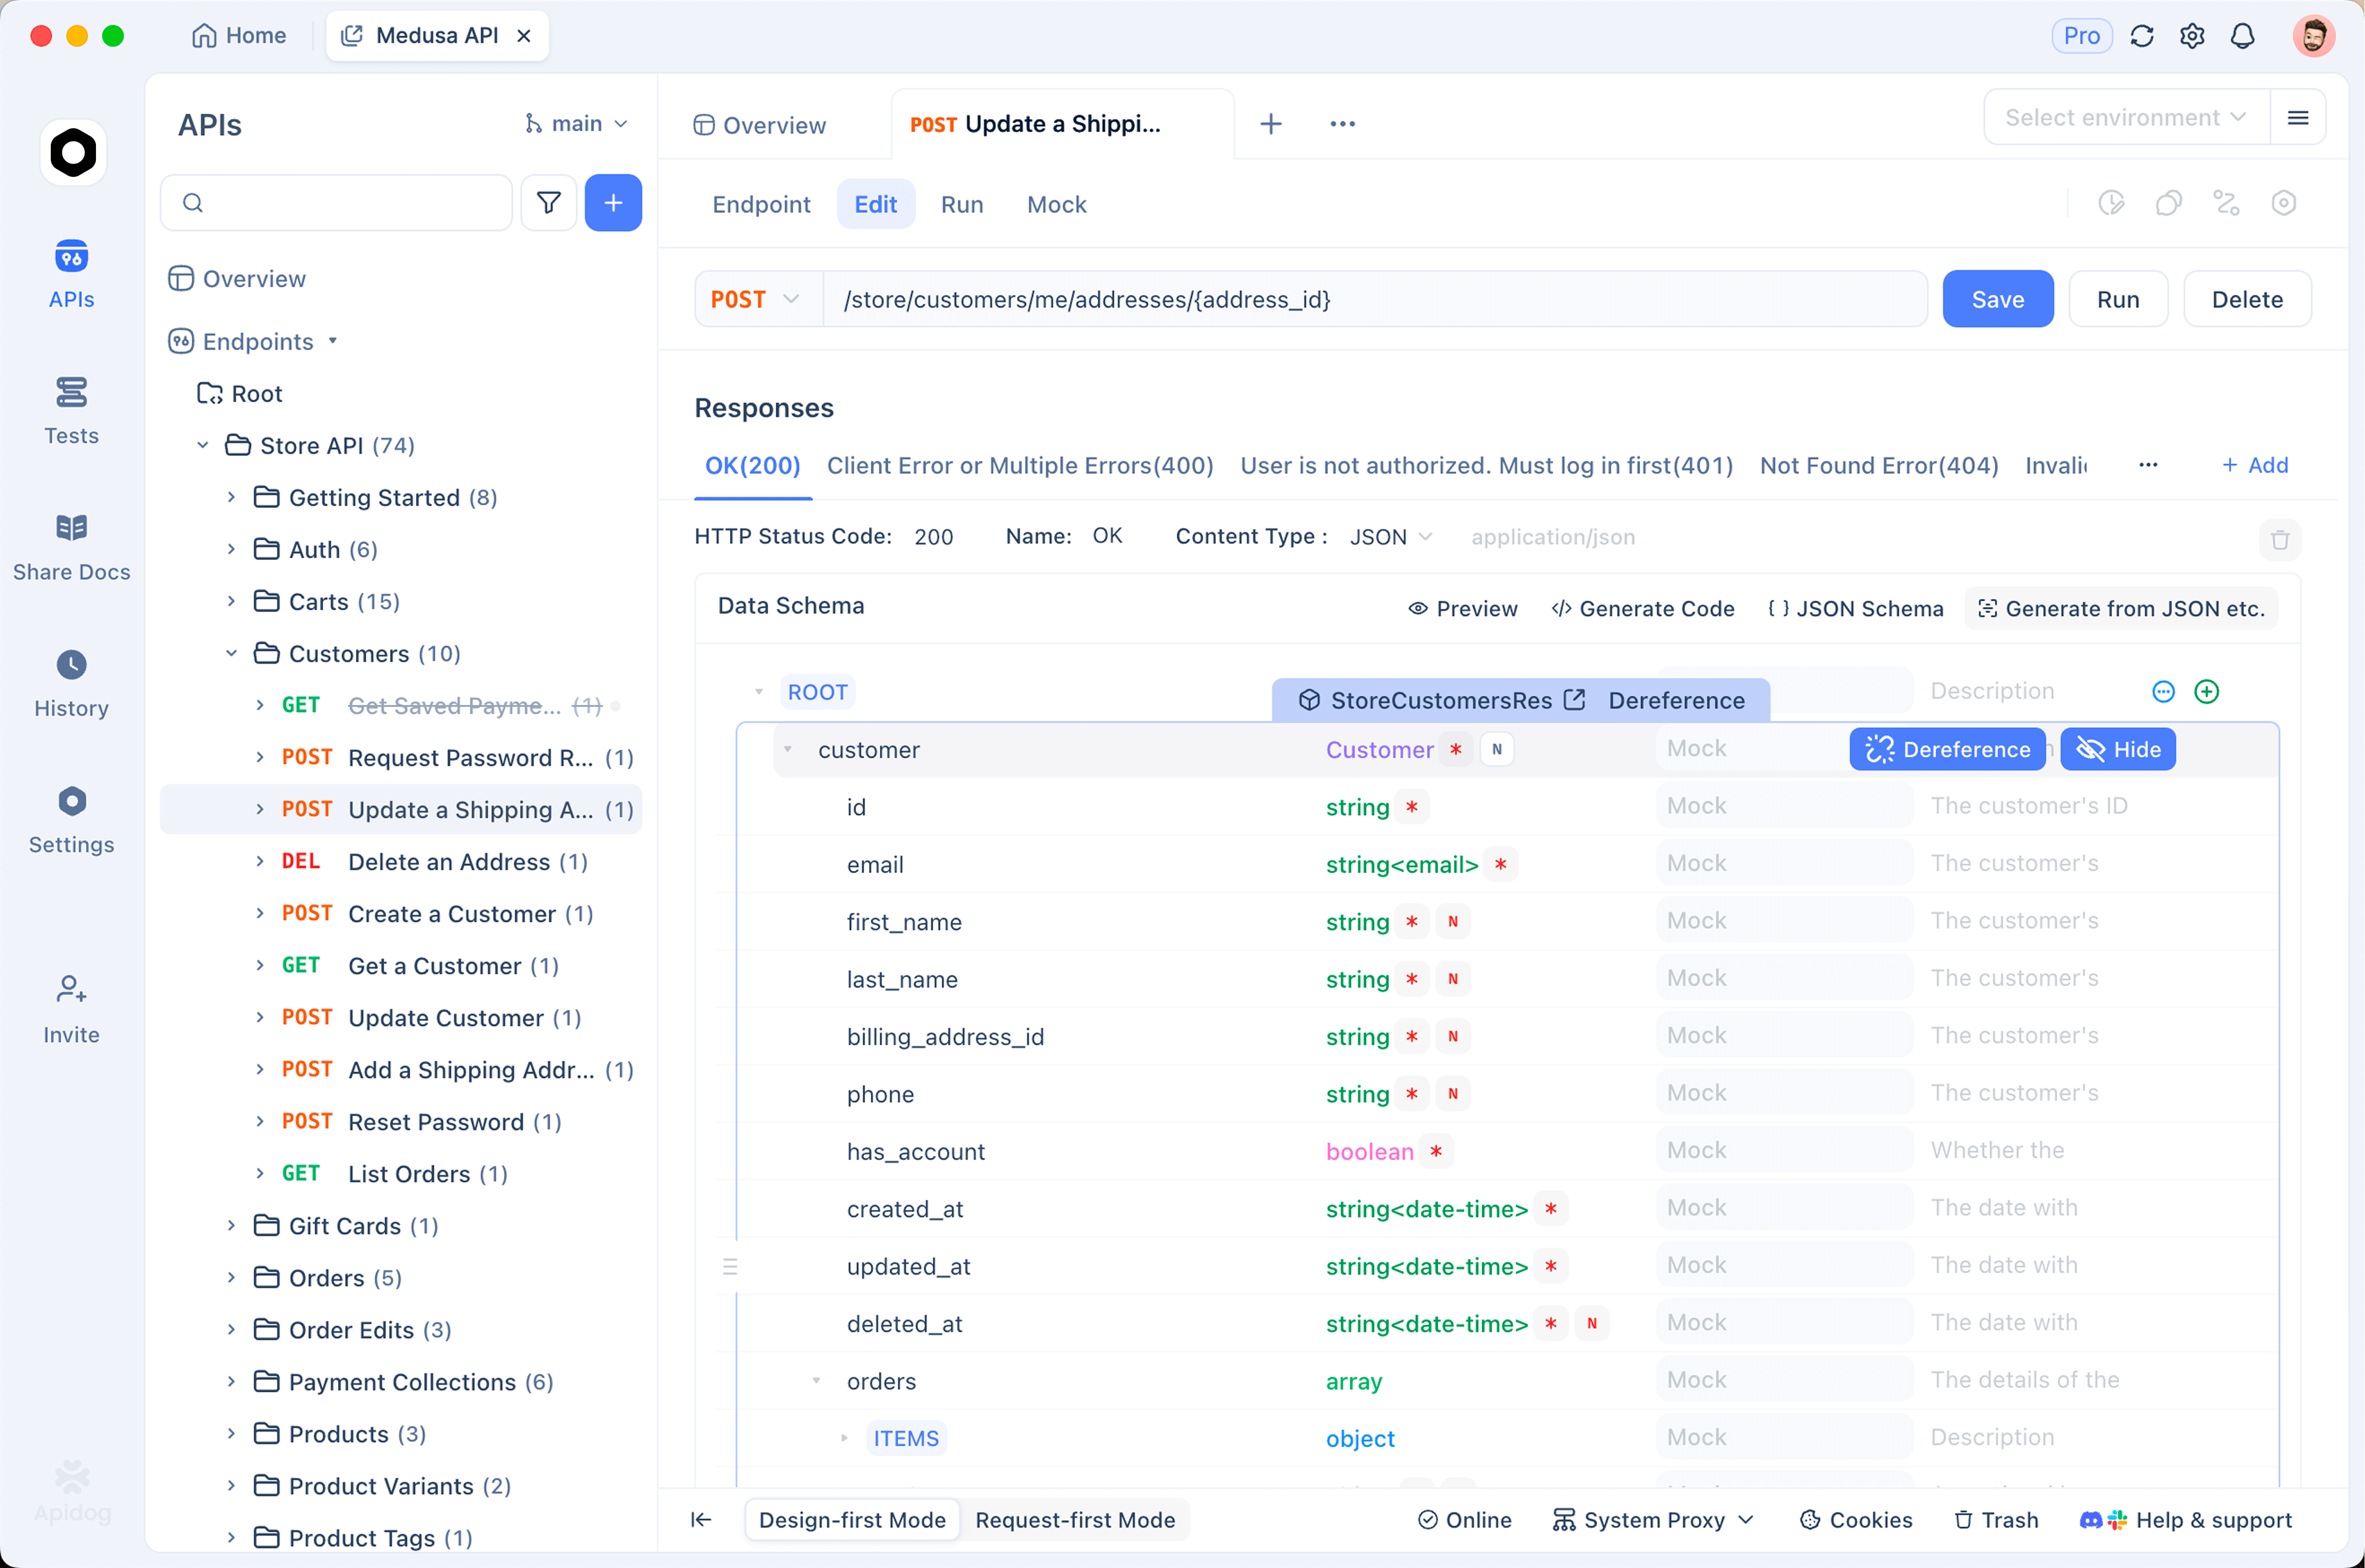
Étape 1 : créez la clé sur la console xAI
- Connectez-vous et ouvrez la section Facturation. Sous gestion des dépenses API, achetez des crédits par carte (ils sont immédiatement disponibles) ou par virement bancaire (deux à trois jours ouvrables, selon la documentation de facturation).
- Ouvrez la page Clés API. Le guide de démarrage rapide la lie à
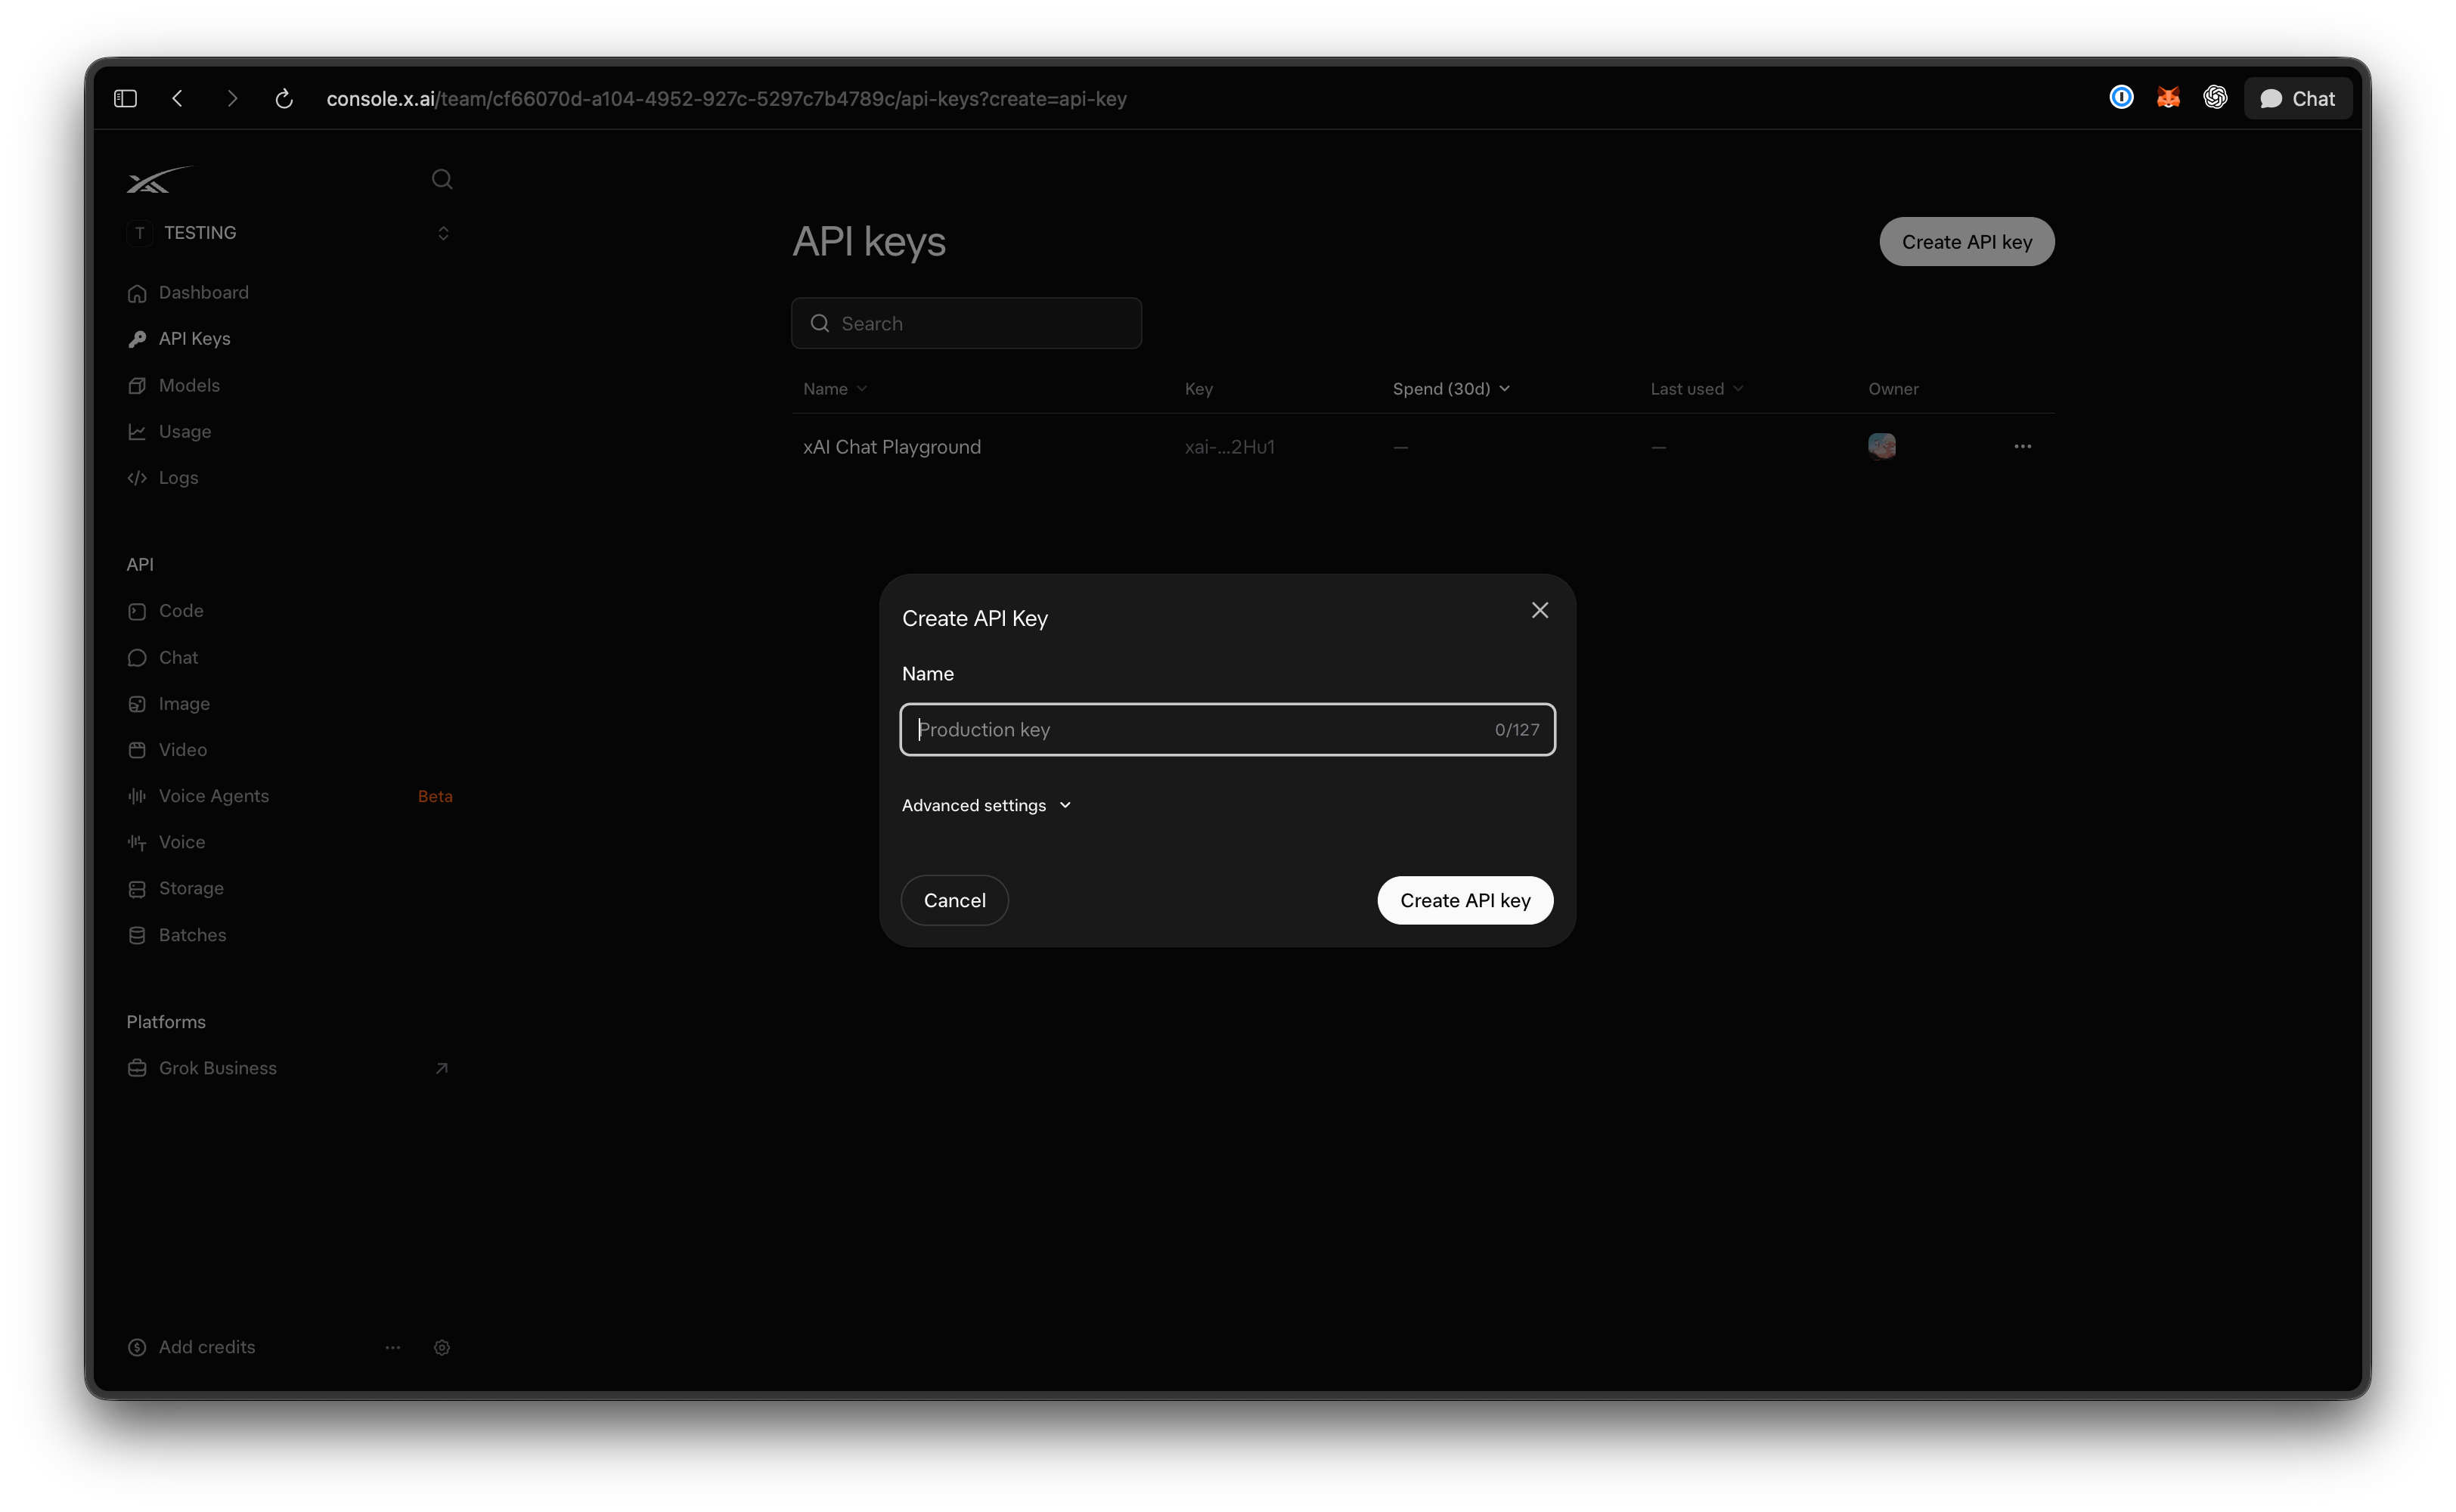
console.x.ai/team/default/api-keys. Le segmentteamest important : les clés appartiennent à une équipe, et non à votre connexion personnelle. - Cliquez sur Créer une clé API et donnez-lui un nom que vous reconnaîtrez dans six mois. "apidog-local-dev" est préférable à "key1".
- Copiez la clé dès qu'elle est créée. Considérez que c'est la seule fois que vous verrez la valeur complète.
- Stockez-la comme une variable d'environnement plutôt que dans le code :
export XAI_API_KEY="collez-votre-clé-ici"
XAI_API_KEY est le nom de variable utilisé par la documentation officielle, de sorte que le SDK de xAI et la plupart des intégrations communautaires le reconnaissent sans configuration supplémentaire.
Une clé par environnement est une bonne habitude. Des clés distinctes pour le développement local, l'intégration continue (CI) et la production signifient qu'une clé de portable divulguée peut être supprimée sans affecter le reste.
Étape 2 : faites votre premier appel avec curl
Le point de terminaison de texte principal de xAI est POST https://api.x.ai/v1/responses. Envoyez la clé dans l'en-tête Authorization, le JSON dans le corps, et l'ID du modèle dans le champ model :
curl https://api.x.ai/v1/responses \
  -H "Authorization: Bearer $XAI_API_KEY" \
  -H "Content-Type: application/json" \
  -d '{
    "model": "grok-4.6",
    "instructions": "Vous êtes un ingénieur backend senior. Répondez en trois phrases.",
    "input": "Mon API renvoie 429 à un client qui réessaie instantanément. Que devrait changer le client ?"
  }'
Une réponse réussie est un JSON avec un tableau output. Le texte se trouve à output[].content[].text avec "type": "output_text", et un objet usage rapporte input_tokens, output_tokens et total_tokens, ainsi que des décompositions pour les jetons de raisonnement et mis en cache. Ces chiffres d'utilisation sont ce sur quoi vous êtes facturé, alors enregistrez-les dès le premier jour.
Deux détails à connaître :
instructionsest le prompt système. Vous pouvez également passerinputcomme un tableau de messages{role, content}si vous préférez le format de chat.- Si vous avez du code existant de style OpenAI,
POST https://api.x.ai/v1/chat/completionsfonctionne toujours avec la même clé et le même ID de modèle. xAI l'étiquette comme un point de terminaison hérité et livre d'abord les nouvelles fonctionnalités aux Réponses, alors commencez les nouveaux projets sur/v1/responses.
Pour le streaming, les appels d'outils et l'entrée d'images sur ce même point de terminaison, consultez comment utiliser l'API Grok 4.6.
Étape 3 : le même appel depuis Python
L'API REST de xAI est compatible avec le SDK OpenAI, vous n'avez donc pas besoin d'une nouvelle bibliothèque cliente. Pointez base_url vers xAI et lisez la clé depuis l'environnement :
import os
from openai import OpenAI

client = OpenAI(
    api_key=os.environ["XAI_API_KEY"],
    base_url="https://api.x.ai/v1",
)

response = client.responses.create(
    model="grok-4.6",
    instructions="Vous êtes un ingénieur backend senior. Répondez en trois phrases.",
    input="Mon API renvoie 429 à un client qui réessaie instantanément. Que devrait changer le client ?",
)

print(response.output_text)
print(response.usage.input_tokens, response.usage.output_tokens)
Installez le SDK avec pip install openai. La lecture de os.environ["XAI_API_KEY"] lève une KeyError claire si la variable est manquante, ce qui est préférable à l'envoi d'un en-tête Bearer vide et au débogage d'un 401.
xAI publie également un SDK Python natif (xai-sdk) avec transport gRPC et des fonctionnalités supplémentaires telles que les Collections et l'API Vocale. Pour un premier appel, le client OpenAI est le chemin le plus court.
Étape 4 : stockez et testez la clé dans Apidog
Coller une clé dans un terminal fonctionne une fois. Partager la requête avec un coéquipier, la relancer après une mise à jour de modèle, ou l'intégrer dans l'intégration continue (CI) est là où un client API prend toute son importance. Voici le flux dans Apidog.
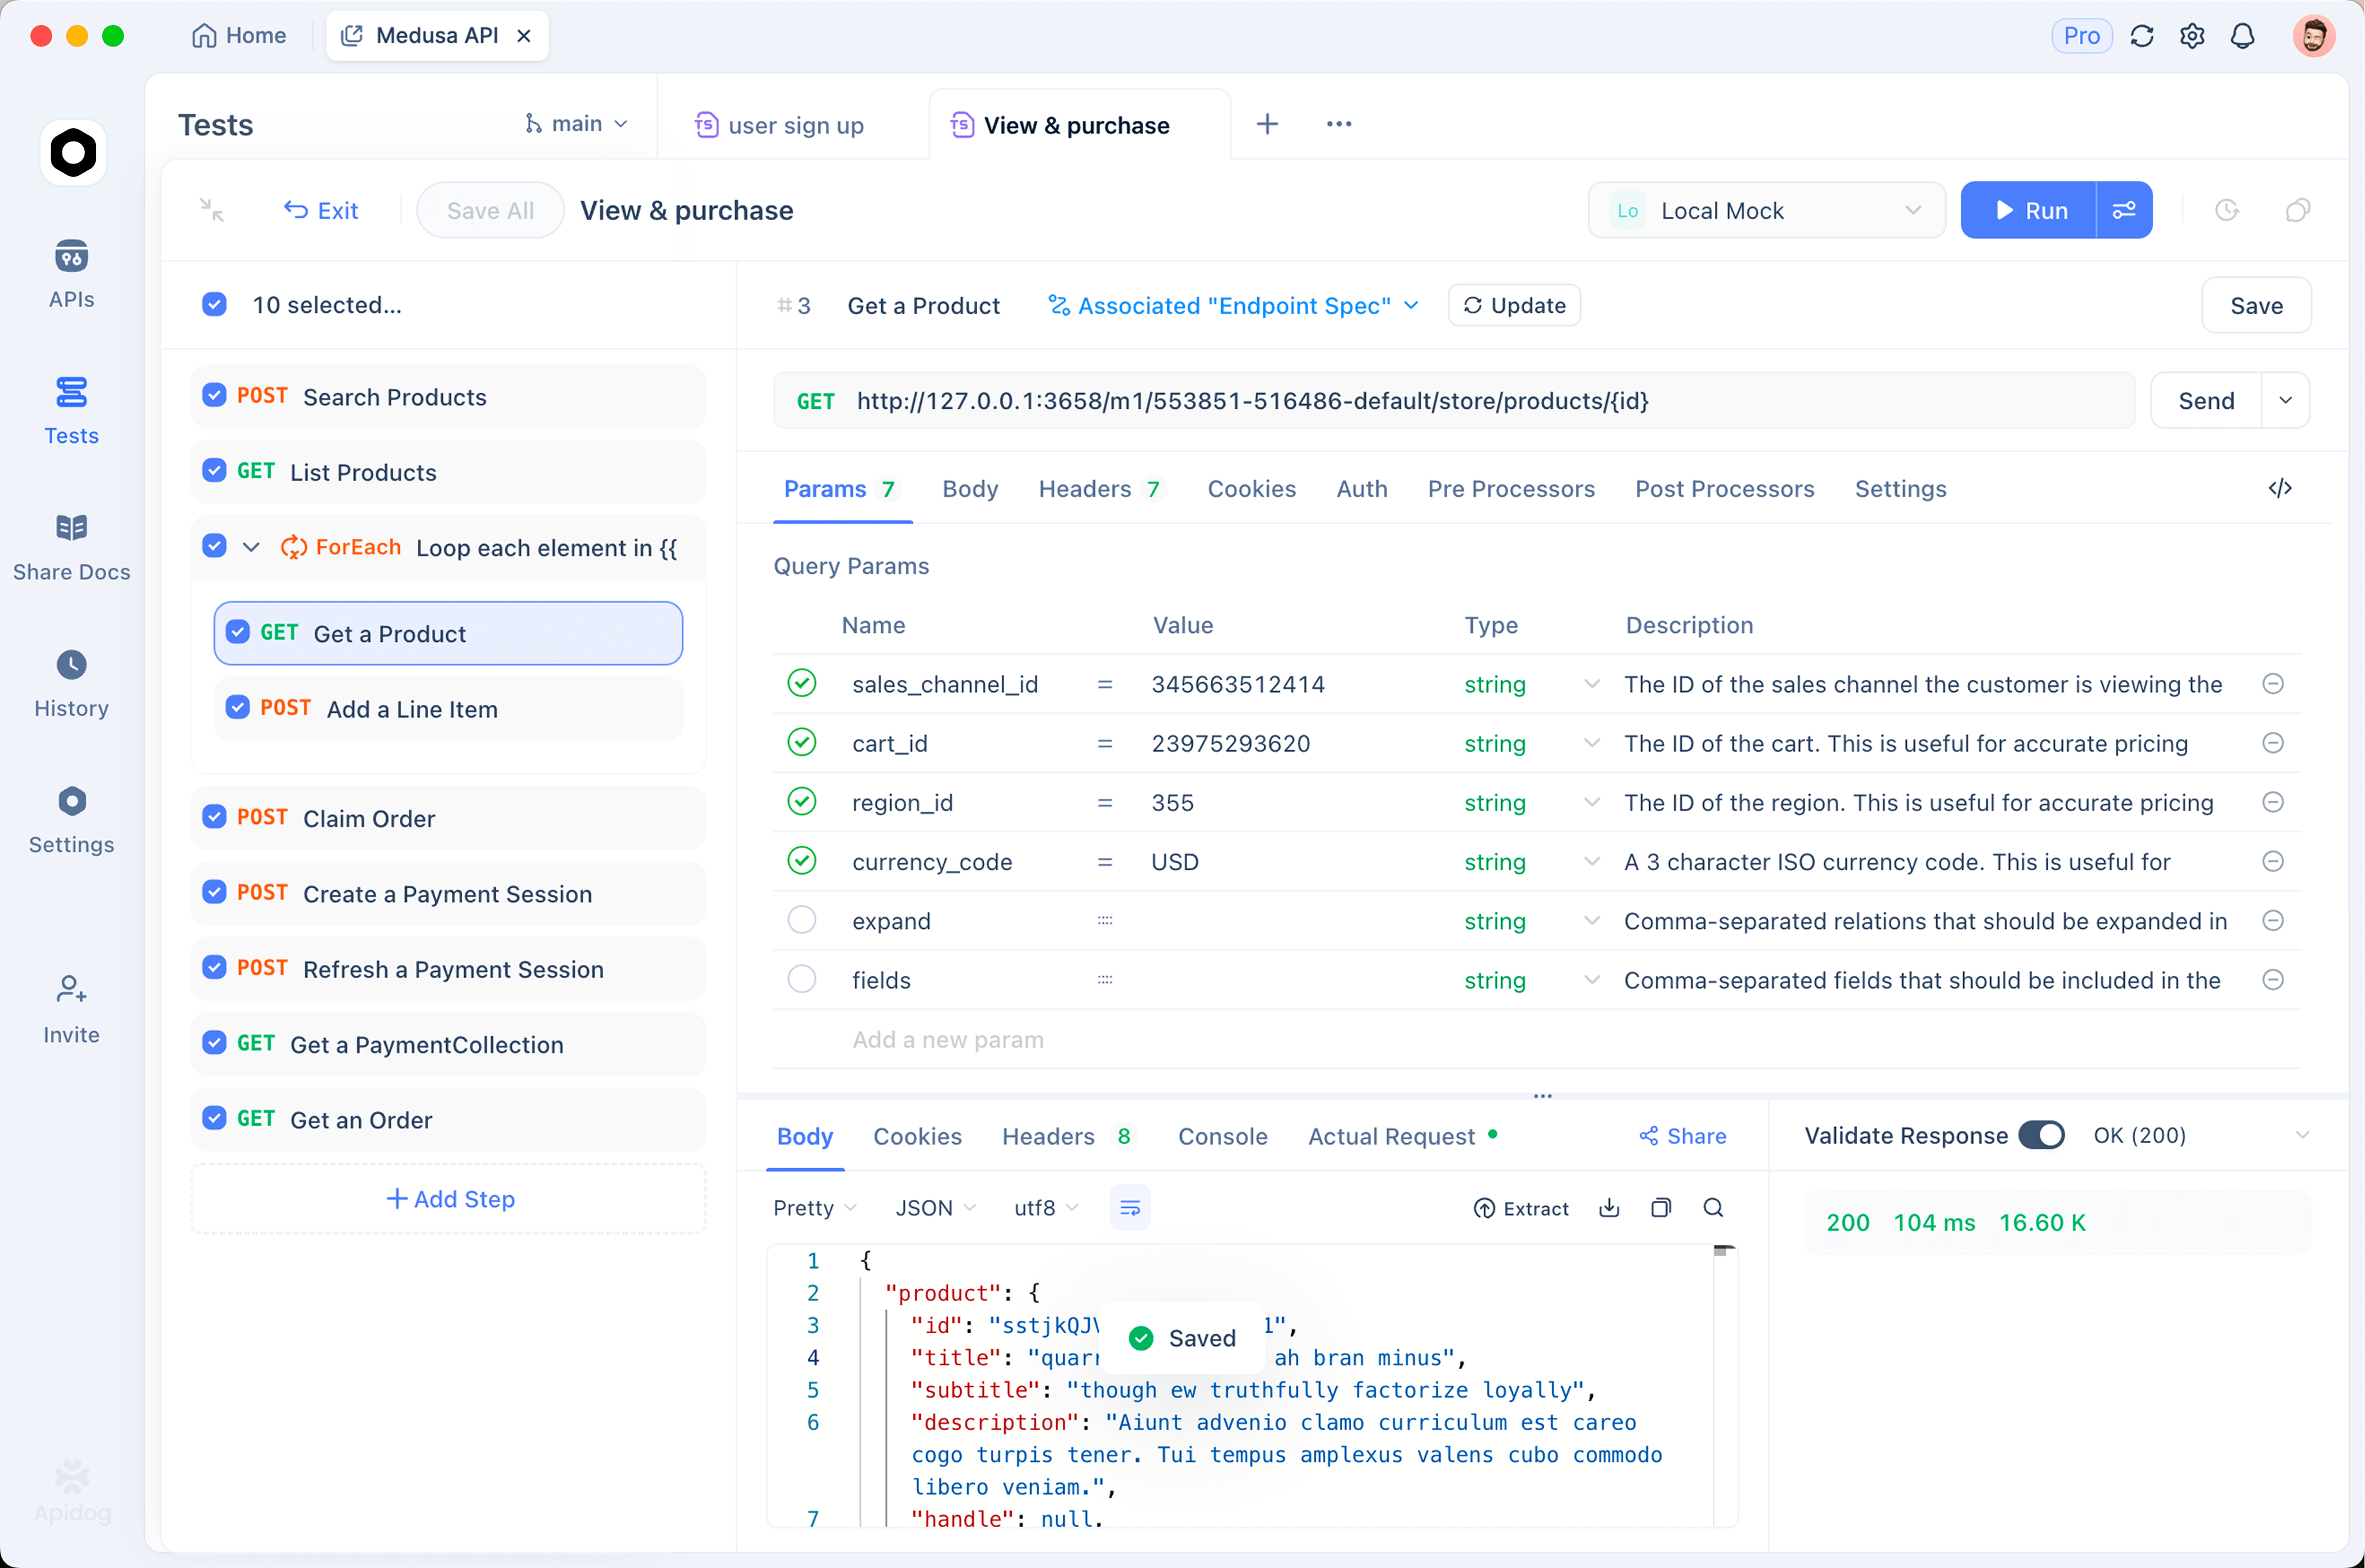
Stockez la clé comme une valeur locale. Ouvrez les Environnements, créez-en un appelé "xAI", et ajoutez deux variables : baseUrl avec la valeur partagée https://api.x.ai/v1, et XAI_API_KEY avec un marqueur de position comme valeur partagée et votre vraie clé dans sa valeur locale. Les valeurs partagées sont synchronisées avec les coéquipiers ; les valeurs locales restent dans le cache de votre client sur votre machine et n'atteignent jamais les serveurs d'Apidog. Le nom de la variable est livré avec le projet, le secret non. Les environnements Apidog et les variables secrètes couvrent en profondeur la distinction entre partagé et local, y compris comment la CI injecte sa propre clé.
Envoyez la première requête. Créez un nouveau point de terminaison : POST {{baseUrl}}/responses. Dans l'onglet Auth, choisissez Bearer Token et entrez {{XAI_API_KEY}}. Collez le corps JSON de l'étape 2, sélectionnez l'environnement xAI, et cliquez sur Envoyer. Le panneau de réponse affiche le statut, le temps et le corps analysé, vous pouvez donc cliquer sur output et usage au lieu de lire le JSON brut.
Enregistrez-le comme un test. Dans les Post Processors, ajoutez une étape Assert : le code de statut est égal à 200, et une vérification JSONPath que $.model est égal à grok-4.6. Ajoutez une deuxième assertion que $.usage.output_tokens est supérieur à 0. Enregistrez le point de terminaison, ouvrez les Tests, créez un scénario de test, et importez le point de terminaison dedans. À partir de là, un seul clic relance l'appel et vous indique si la clé, l'ID du modèle et la forme de la réponse fonctionnent toujours.
Optionnel : simulez-le. Enregistrez la vraie réponse comme exemple sur le point de terminaison et basculez vers l'URL de simulation d'Apidog. Le travail front-end et les tests unitaires peuvent s'exécuter contre une fausse réponse Grok sans dépenser de crédits ni atteindre les limites de débit.
Limites, crédits et tarifs
Facturation. Les crédits sont prépayés par équipe. La recharge automatique peut acheter plus lorsque votre solde descend en dessous d'un seuil que vous définissez (minimum 5 $ par recharge), avec un plafond mensuel et un avertissement à 80 % de celui-ci. La facturation mensuelle existe mais est désactivée par défaut et passe par les ventes xAI ; avec la limite de facturation par défaut de 0 $, les requêtes sont rejetées dès que les crédits prépayés sont épuisés.
Tarifs Grok 4.6 par million de jetons, d'après la page de tarification officielle :
| Taille du prompt | Entrée | Entrée en cache | Sortie |
|---|---|---|---|
| Moins de 200k jetons | 2,00 $ | 0,50 $ | 6,00 $ |
| 200k jetons ou plus | 4,00 $ | 1,00 $ | 12,00 $ |
La fenêtre de contexte est de 500k jetons. Une requête dont le prompt dépasse le seuil de 200k est facturée au taux supérieur pour tous ses jetons, pas seulement le dépassement.
Limites de débit. xAI limite les requêtes par seconde et les jetons par minute. Les chiffres dépendent de votre niveau : cinq niveaux (0 à 4) plus Entreprise, débloqués automatiquement par les dépenses cumulées depuis le 1er janvier 2026, et un niveau ne rétrograde jamais. Les limites actuelles de votre équipe se trouvent sur la page Modèles de la console. Chaque jeton compte pour le TPM, y compris les jetons de raisonnement et les jetons de prompt mis en cache.
Crédits gratuits. La documentation de xAI décrit un modèle prépayé et ne fait pas la publicité d'un niveau gratuit permanent pour l'API. Des crédits promotionnels sont parfois apparus dans la console ; vérifiez votre propre page de facturation plutôt que de vous fier à un article de blog.
Erreurs courantes et comment les corriger
401 Non autorisé. La clé était manquante, mal formée ou supprimée. Vérifiez que l'en-tête indique Authorization: Bearer <clé> avec un seul espace, que $XAI_API_KEY est défini dans le shell exécutant curl (echo $XAI_API_KEY | wc -c devrait afficher plus de 1), et que la clé existe toujours sur la console. Un retour à la ligne final dû à un copier-coller est une cause classique.
403 Interdit. La clé est valide mais n'est pas autorisée à faire ce que vous avez demandé. Raisons probables : la clé ou l'équipe est bloquée, les crédits sont épuisés avec une limite de facturation de 0 $, ou l'équipe n'a pas accès au modèle. Vérifiez d'abord la Facturation, puis la clé sur la page Clés API.
429 Trop de requêtes. Vous avez atteint le plafond RPS ou TPM pour votre niveau. Ajoutez une retentative exponentielle avec jitter, limitez la concurrence, réduisez la taille du prompt, et déplacez les tâches volumineuses vers l'API Batch. Si vous êtes constamment au plafond, la solution est le niveau de dépense, pas le code.
400 Mauvaise requête. Généralement un ID de modèle incorrect (grok-4.6, pas grok-4-6) ou un JSON invalide. Le corps de l'erreur nomme le champ.
Une présentation plus complète de la lecture de ces réponses, y compris le streaming et les échecs d'appel d'outils, se trouve dans comment tester et déboguer les requêtes API Grok 4.6.
FAQ
Existe-t-il une clé API Grok gratuite ?
Non, pas en tant qu'offre permanente documentée. L'API fonctionne avec des crédits prépayés, et le guide de démarrage rapide vous indique de charger des crédits avant le premier appel. Si votre objectif est d'essayer Grok plutôt que de le développer, comment utiliser Grok gratuitement couvre les routes consommateur qui ne nécessitent pas de clé.
Une clé API Grok fonctionne-t-elle avec le SDK OpenAI ?
Oui. Définissez base_url="https://api.x.ai/v1" et passez votre clé xAI comme api_key. Les deux client.responses.create() et l'héritée client.chat.completions.create() fonctionnent avec model="grok-4.6".
Quel ID de modèle dois-je mettre dans les requêtes ?
grok-4.6 pour le modèle phare. L'alias grok-4.6-latest suit la dernière révision. Les anciens ID tels que grok-4.5 et grok-4.3 restent listés avec leurs propres tarifs, mais tout nouveau travail devrait commencer sur 4.6.
Que dois-je faire si ma clé est divulguée ?
Supprimez-la immédiatement sur la page Clés API, créez-en une de remplacement et mettez à jour la variable d'environnement partout où elle est utilisée. Ensuite, recherchez l'ancienne valeur dans vos dépôts et journaux CI. Sur le plan Entreprise d'Apidog, Secret Scanner signale les clés présentes dans les requêtes, les variables, les scripts et les documents, ce qui détecte le cas où quelqu'un a collé une clé dans une valeur partagée au lieu d'une valeur locale.
Étape suivante
Vous avez maintenant une clé API Grok fonctionnelle, un appel curl et Python réussi, et la requête est enregistrée dans Apidog comme un test reproductible. Pointez ce test sur vos véritables prompts, surveillez les chiffres d'usage, et vous connaîtrez vos dépenses et votre marge de manœuvre en matière de limite de débit avant que le trafic de production ne le fasse.