Gemini 4 Neon for cyber est la variante de défense cyber de Gemini 4 Neon de Google, annoncée le 18 novembre 2026. Elle cible le cycle de vie du durcissement du code : détection des vulnérabilités, vérification de leur exploitabilité et correction. Elle n'est pas disponible sur l'API publique. Les membres éligibles du Fairwind Program commencent à recevoir l'accès dans les prochains jours, et vous pouvez le demander via votre équipe de compte Google Cloud.
Si vous n'êtes pas éligible, vous avez tout de même des options, et le durcissement de vos propres API n'attendra ni l'un ni l'autre.
Qu'est-ce que Gemini 4 Neon for cyber ?
Gemini 4 Neon for cyber est une version de Gemini 4 Neon que Google met à disposition des défenseurs vérifiés via son Fairwind Program. L'article de lancement de Google la classe sous la rubrique « Conçu pour une défense cyber rapide, efficace et de niveau frontal » et indique qu'elle « offre des performances de niveau frontal tout au long du cycle de vie du durcissement du code ».
Le modèle de base est celui que la plupart des équipes peuvent déjà appeler. Gemini 4 Neon (gemini-4-neon) est le niveau intermédiaire de la gamme Gemini 4 de Google : 3 $ par million de tokens d'entrée, 15 $ par million de tokens de sortie, 0,15 $ par million de tokens d'entrée en cache et une fenêtre de contexte d'1M de tokens, sur le palier payant de l'API Gemini. Notre guide sur les tarifs de Gemini 4 Neon détaille la facturation.
Trois éléments que Google n'a pas publiés pour la variante cyber :
- Un identifiant de modèle. L'article de lancement ne mentionne aucune chaîne d'API distincte pour Neon for cyber.
- Un prix. La page Fairwind n'évoque pas la tarification.
- Ses paramètres de protection. Pour Gemini 4 Argon, Google avait indiqué avoir publié une version « sans garde-fous cyber » à destination de défenseurs de confiance (nous en avons parlé dans notre article sur Argon pour la défense cyber). L'article de lancement de Neon ne dit rien des garde-fous de la variante cyber, donc ne tirez aucune conclusion dans un sens ou dans l'autre.
Benchmarks de Gemini 4 Neon for cyber
Google rapporte cinq résultats cyber dans l'article de lancement et sur sa page Gemini cyber. Certains sont attribués à « Neon for cyber » et d'autres à « Neon », le tableau conserve donc la formulation de Google. Tous sont des résultats rapportés par Google.
| Benchmark | Résultat | Ce que Google indique mesurer | Comparaison fournie par Google |
|---|---|---|---|
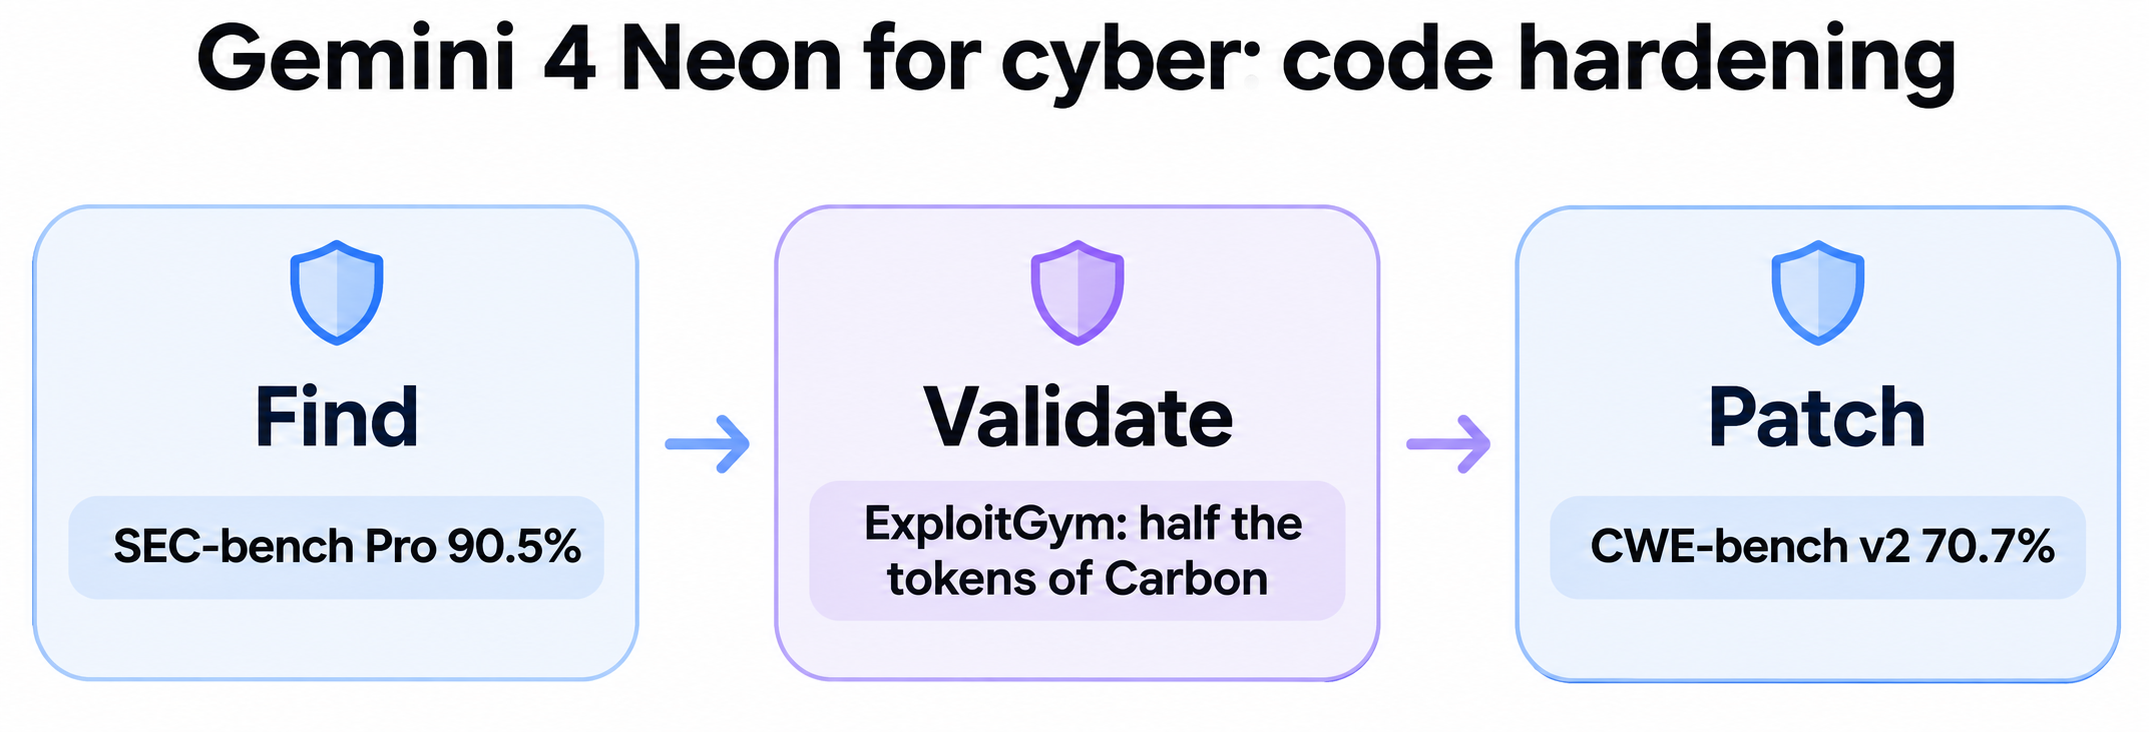
| SEC-bench Pro | 90,5 % | Détection des vulnérabilités du code | État de l'art, environ la moitié du coût par défi |
| ExploitGym | Non publié sous forme de score | Vérification des vulnérabilités exploitables | Niveau frontal, moitié moins de tokens que Carbon |
| CWE-bench v2 (Collinear) | 70,7 % | Correction des vulnérabilités à la cause racine | Gain de 3,4 % par rapport à Carbon |
| WebExploitBench v1.2 | 51,26 % (51,3 % sur la page cyber) | Tests d'intrusion | État de l'art, moitié moins cher que les grands modèles concurrents |
| AutoBaxBench, niveau difficile | 76 % | Génération de code sécurisé dès le départ | Code plus sécurisé que Carbon sur les niveaux facile, moyen et difficile |
Quelques précautions avant de citer ces chiffres. Les affirmations sur les coûts (« moitié moins cher », « moitié moins de tokens ») émanent de Google et l'article de lancement ne nomme pas les modèles de comparaison pour WebExploitBench. La page cyber liste les scores de CWE-bench v2, SEC-bench Pro et WebExploitBench sous la colonne Neon plutôt que sous une colonne cyber distincte. Et CWE-bench v2 n'est pas le classement CWE-bench v1 que Google avait utilisé pour le 68 % d'Argon, ne présentez donc pas les deux comme un gain générationnel.
Détecter, valider, corriger : ce que fait la variante cyber
Google structure la variante cyber autour de trois tâches de défense, chacune associée à un benchmark :
- Détecter les vulnérabilités du code. SEC-bench Pro à 90,5 %, ce que Google qualifie d'état de l'art.
- Valider le risque par l'exploitation. « Pour prioriser les vulnérabilités à corriger, les défenseurs s'appuient sur des modèles pour vérifier lesquelles sont exploitables. » Google rapporte des performances de niveau frontal sur ExploitGym avec la moitié des tokens consommés par Carbon.
- Corriger la cause racine. CWE-bench v2 à 70,7 %. Le benchmark est construit autour des catégories de Common Weakness Enumeration, la même taxonomie que celle utilisée par vos scanners et votre outil de suivi des bugs.
Deux autres résultats se situent en dehors de la boucle de durcissement. Sur la génération de code sécurisé, Google indique que Neon for cyber dépasse Carbon à tous les niveaux de difficulté d'AutoBaxBench et atteint 76 % sur le niveau difficile. Sur les tests d'intrusion, Neon obtient 51,26 % sur WebExploitBench v1.2.
L'argument de vente est le coût par tâche : les affirmations cyber s'appuient autant sur le « moitié moins cher » et le « moitié moins de tokens » que sur les scores bruts.
Comment obtenir un accès Fairwind
Le Fairwind Program est le programme d'accès anticipé de Google destiné aux défenseurs prioritaires. Pour demander l'accès, contactez votre équipe de compte Google Cloud. Si vous n'êtes pas client Cloud, la page vous renvoie d'abord vers la documentation de démarrage de Google Cloud.
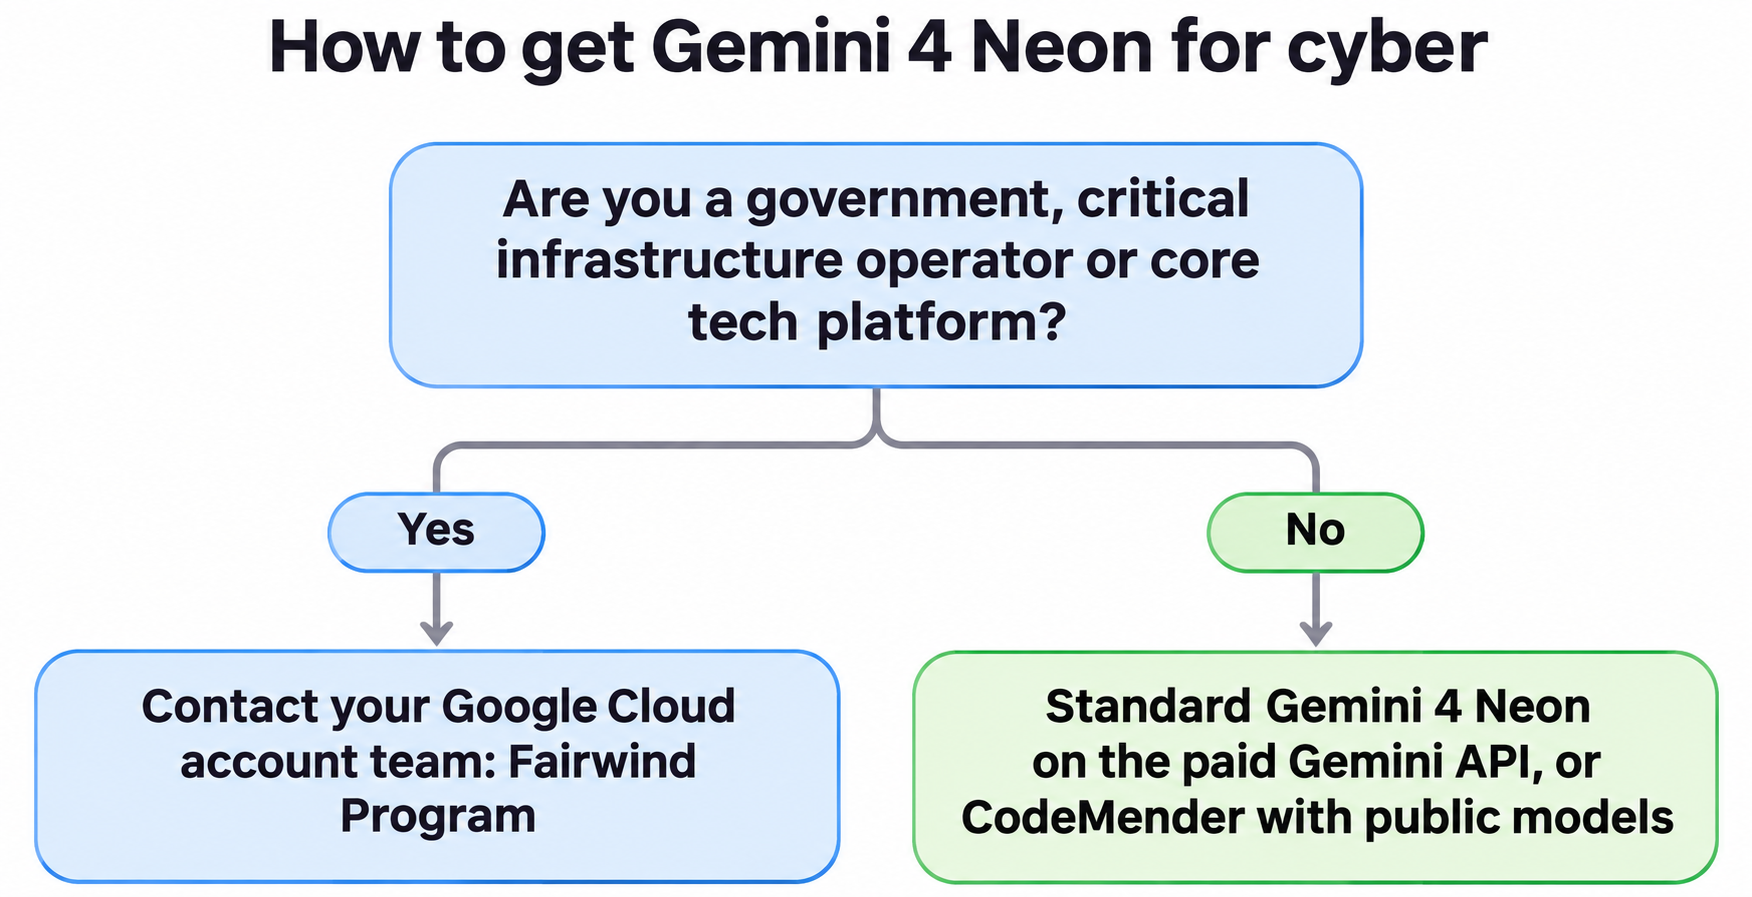
Qui Google priorise. « Nous priorisons l'accès pour les gouvernements et les partenaires les plus essentiels à la résilience sociétale. » La page cite les gouvernements et autorités cyber nationales, les opérateurs d'infrastructures critiques (santé, télécoms, énergie et finance) et les plateformes technologiques de premier plan. Les candidats sont vérifiés sur leurs pratiques éthiques et leurs antécédents. Les laboratoires académiques spécialisés dans le benchmarking défensif peuvent également postuler.
Ce à quoi les partenaires s'engagent :
- Authentification au niveau utilisateur, MFA résistante au phishing et contrôles d'accès applicables.
- Accès limité aux équipes internes de cybersécurité, de réponse aux incidents ou de tests d'intrusion.
- Suivi de l'accès et de l'utilisation par les employés.
- Aucun partage, redistribution ou revente de l'accès aux modèles frontaux.
Ce que vous pouvez en faire. Les travaux autorisés couvrent « la simulation de menaces autorisée, la rétro-ingénierie et l'analyse de malwares à des fins de recherche défensive et académique ». Les tâches malveillantes, comme la création de malwares, ne sont pas autorisées.
Comment l'utiliser. Fairwind offre « un accès exclusif aux modèles Gemini for cyber », en mode autonome ou au sein de CodeMender, l'agent de sécurité du code de Google, ce qui vous évite de construire votre propre harnais. Accessible directement comme modèle géré sur Gemini Enterprise, Gemini for cyber prend en charge la rétention zéro des données.
Calendrier. La formulation de Google est « dans les prochains jours » à partir du 18 novembre. Au 19 novembre, la page Fairwind mentionne Gemini 4 Carbon et Argon dans son fil d'actualité mais pas encore Neon.
Si vous n'êtes pas éligible au Fairwind
La plupart des équipes ne seront pas éligibles, et c'est voulu. Vous avez trois options :
| Option | Ce que vous obtenez | Coût |
|---|---|---|
gemini-4-neon standard |
Le même modèle de base sur l'API Gemini payante, avec les protections cyber en temps réel de Google | 3 $ / 15 $ par million de tokens ; pas de palier API gratuit |
| CodeMender avec modèles publics | L'agent de sécurité du code de Google, sans les modèles Fairwind | Non publié sur la page Fairwind |
| Produits de défense contre les menaces IA de Google | Autres outils de sécurité Google vers lesquels la page Fairwind renvoie | Variable selon le produit |
Le Neon standard n'est pas bridé pour le travail défensif. Google indique l'avoir doté de protections en temps réel contre les usages malveillants cyber et biosécuritaires « comparables à nos protections Carbon, tout en refusant nettement moins de travaux légitimes dans ces domaines ». Il a refusé 1,98 % des tâches sur Terminal-Bench 4.0 et 0 % sur Terminal-Bench-Science. Notre guide de l'API Gemini 4 Neon présente les formats de requêtes, et le guide d'accès gratuit explique les moyens d'y essayer gratuitement dans les applications de Google. Les étudiants sont orientés vers CodeMender sur Google Cloud.
Injection de prompt : les chiffres de protection de Neon
Si vous placez Neon derrière votre propre API, le chiffre à surveiller est l'injection de prompt. Google indique que sur le benchmark d'injection de prompt indirecte de Gray Swan, « avec les protections en temps réel à son niveau de réflexion maximal, Neon a résisté à toutes les attaques » de ce benchmark, soit un taux de succès d'attaque de 0,0 % que, selon Google, seuls d'autres modèles Gemini ont égalé.
C'est un seul benchmark, au niveau de réflexion maximal, avec les protections activées. Traitez la sortie du modèle comme une entrée non fiable : validez les arguments des appels d'outils contre un schéma, limitez la portée des identifiants que le modèle peut déclencher et journalisez chaque action qu'il effectue. Notre guide sur l'injection de prompt pour les équipes API détaille les tests.
Laissez votre agent de code durcir vos API avec Apidog CLI
Neon for cyber lit le code ; les sondeurs extérieurs lisent votre API en fonctionnement. Votre défense la moins coûteuse est une suite de tests qui vérifie que chaque endpoint rejette ce qu'il devrait rejeter, et votre agent de code peut la construire avec Apidog CLI.
Configurez-le une seule fois :
npm install -g apidog-cli@latest
apidog login --with-token <YOUR_TOKEN>
npx -y skills add https://apidog.com   # pick your agent when prompted
Puis donnez à Claude Code, Codex, Cursor ou OpenCode un seul prompt :
Import ./openapi.yaml into Apidog project <id>. For every endpoint that
requires auth, create test cases that send no token, an expired token and
another user's token, and assert 401 or 403. Add a case that sends a string
where the spec says integer and assert 400 or 422 with no stack trace in the
body. Put them in one test scenario, run it against staging and list every
endpoint that returned 200 when it shouldn't.
L'agent importe la spécification, lit le schéma des charges utiles, valide ses cas de test et exécute le scénario :
apidog import --project <id> --format openapi --file ./openapi.yaml
apidog endpoint list --project <id>
apidog cli-schema get test-case-create
apidog cli-schema validate test-case-create --file auth-negative.json
apidog test-case create --project <id> --file auth-negative.json
apidog test-scenario create --project <id> --name "Auth and input hardening" --folder-id <folderId> --priority <priority>
apidog test-scenario import-steps <scenarioId> --project <id> --source test-case --endpoint <endpointId> --ids <caseIds> --sync manual
apidog run -t <scenarioId> --project <id> -e <stagingEnvId> -r cli,junit --notification-failed-event <targetId>
Voici ce qu'une API saine renvoie à ces vérifications :
| Vérification | Ce que l'agent envoie | Réponse attendue |
|---|---|---|
| Aucun identifiant | Requête avec l'en-tête d'authentification supprimé | 401 |
| Token expiré | Un token révoqué ou expiré | 401 |
| Mauvais utilisateur | Le token de l'utilisateur B sur la ressource de l'utilisateur A | 403 ou 404 |
| Mauvais types | Une chaîne là où la spécification indique un entier | 400 ou 422 |
| Trafic en rafale | La même requête avec -n 50 itérations |
429, idéalement avec Retry-After |
Conservez les tokens expirés et ceux d'autres utilisateurs dans des variables d'environnement, pas dans les fichiers de cas de test. Intégrez la même commande apidog run ... -r junit dans votre pipeline avec le guide CI/CD d'Apidog CLI, et consultez n'importe quelle option dans la référence de la commande apidog run. Pour la liste complète des vérifications, commencez par notre checklist de tests de sécurité API.
Apidog est une plateforme de conception et de test d'API, pas un scanner de vulnérabilités. Il ne détectera pas un bug de sécurité mémoire dans votre parser ; c'est le type de travail pour lequel Neon for cyber est conçu. En revanche, il repère la route livrée sans authentification avant quelqu'un d'autre. Le plan gratuit d'Apidog couvre jusqu'à 4 utilisateurs.
FAQ
Qu'est-ce que Gemini 4 Neon for cyber ? Une variante de défense cyber de Gemini 4 Neon que Google déploie auprès de défenseurs de confiance via le Fairwind Program. Google la positionne pour la détection, la validation et la correction des vulnérabilités.
Comment obtenir l'accès au Fairwind Program ? Contactez votre équipe de compte Google Cloud. Google priorise les gouvernements, les autorités cyber nationales, les opérateurs d'infrastructures critiques et les plateformes technologiques de premier plan, et vérifie chaque candidat.
Gemini 4 Neon for cyber est-il disponible sur l'API Gemini ? Pas publiquement. Google n'a pas publié d'identifiant de modèle distinct. Le gemini-4-neon standard est disponible sur l'API Gemini payante à 3 $ en entrée et 15 $ en sortie par million de tokens.
Combien coûte Gemini 4 Neon for cyber ? Google n'a pas publié la tarification Fairwind. Renseignez-vous auprès de votre équipe de compte Cloud.
Comment Neon for cyber se compare-t-il à Gemini 4 Carbon en matière de sécurité ? Google indique qu'il écrit du code plus sécurisé que Carbon sur AutoBaxBench, le dépasse de 3,4 % sur CWE-bench v2 et égale des résultats de niveau frontal sur ExploitGym avec la moitié des tokens de Carbon.
Apidog est-il un scanner de sécurité ? Non. Apidog conçoit, simule et teste les API. Utilisez Apidog CLI pour maintenir les vérifications d'authentification, de validation des entrées et de limites de débit sur chaque endpoint de votre spécification.