
Claude Fable 5.2 vs Mythos 5.2 est avant tout un choix entre protections et accès. Anthropic indique que les deux utilisent le même modèle sous-jacent. Fable est largement disponible avec des protections supplémentaires en cybersécurité et en biologie ; Mythos prend en charge les travaux approuvés via des programmes de vérification. Choisissez en fonction du travail que vous êtes autorisé à effectuer, puis vérifiez l'éligibilité de votre compte.
L'annonce d'Anthropic établit cette distinction. Elle ne présente pas Mythos comme un modèle de codage séparé et universellement plus performant. Pour les développeurs qui connectent des modèles à des outils, la question pratique est de savoir si un flux de travail nécessite des capacités restreintes par les protections de Fable. Vous pouvez ensuite utiliser un agent et Apidog CLI dans Claude Code pour valider l'intégration API environnante.
Claude Fable 5.2 vs Mythos 5.2 en un coup d'œil
Fable 5.2 et Mythos 5.2 partagent le même modèle sous-jacent, la comparaison commence donc par les tâches autorisées et l'éligibilité. Fable ajoute des protections pour les demandes sensibles en matière de cybersécurité et de biologie. Mythos offre un accès aux travaux vérifiés dans ces domaines, sous réserve des règles du programme. Le travail de codage général ne nécessite pas automatiquement Mythos.
| Critère de décision | Fable 5.2 | Mythos 5.2 |
|---|---|---|
| Modèle sous-jacent | Partagé avec Mythos | Partagé avec Fable |
| Distinction principale | Protections supplémentaires en cybersécurité et biologie | Accès aux travaux vérifiés en cybersécurité et sciences du vivant |
| Disponibilité | Large disponibilité sur les plateformes ; les droits du compte restent déterminants | Accès via un programme de vérification |
| Usage typique | Codage complexe, analyse, ingénierie | Travaux de sécurité approuvés ou recherche biomédicale |
| Décision d'accès | Vérifiez votre plateforme et votre plan | Vérifiez l'approbation du programme, le niveau et la configuration du compte |
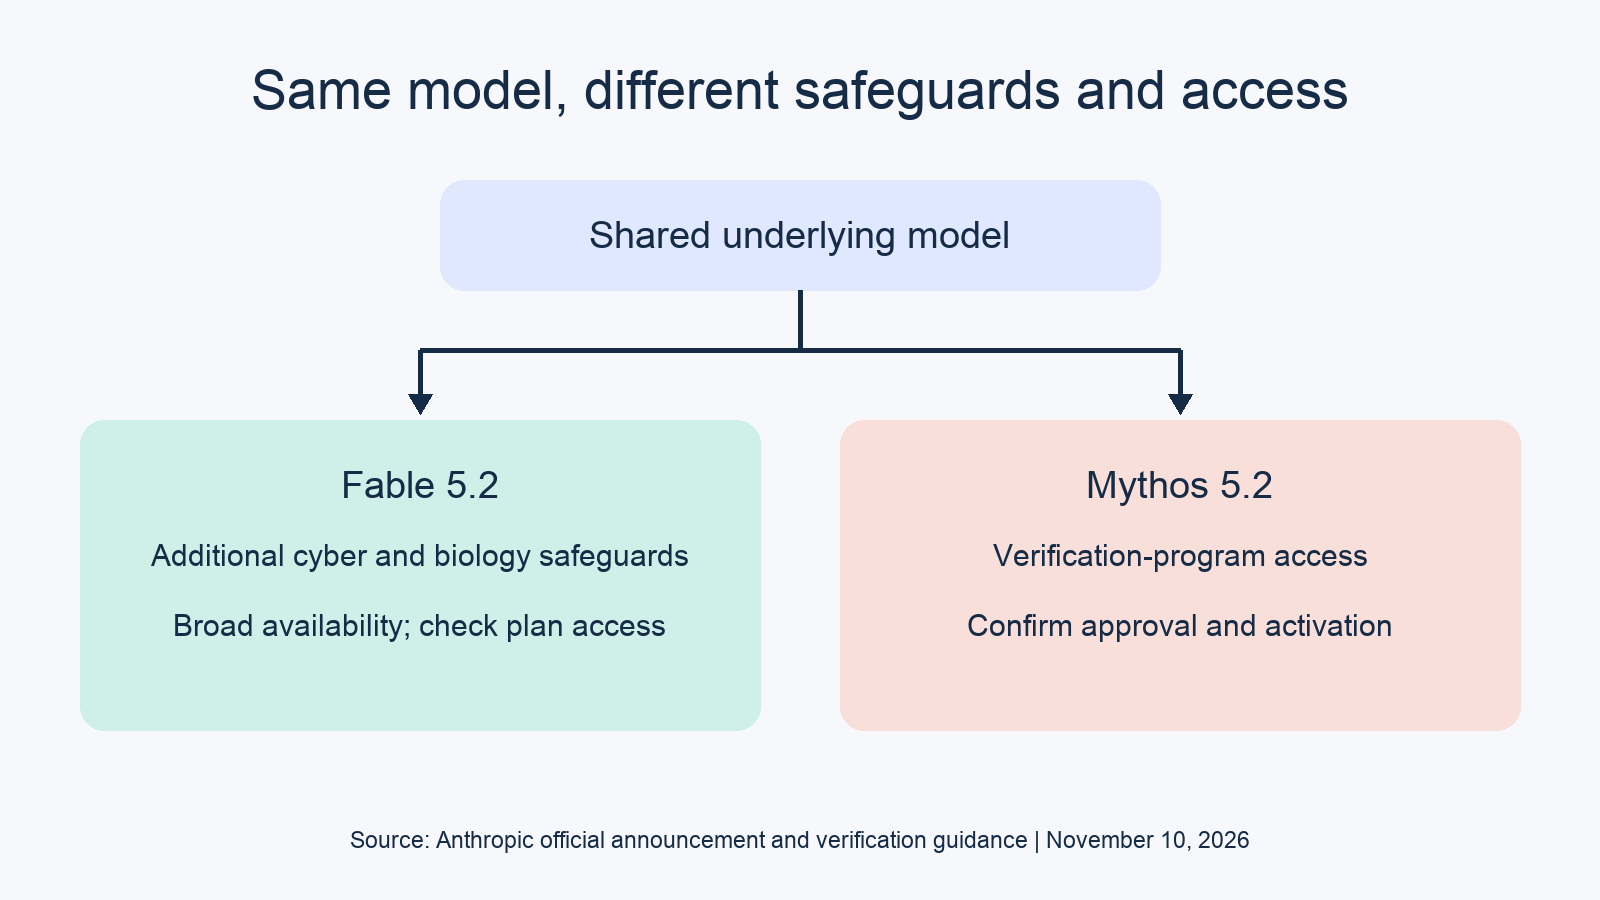
Considérez cela comme une comparaison d'accès. Un libellé différent ne signifie pas un moteur de raisonnement différent. Cela ne signifie pas non plus que chaque requête produit des réponses identiques : les protections peuvent modifier les demandes autorisées et la manière dont le service traite les demandes restreintes.
Quelles capacités Fable et Mythos partagent-ils ?
Les deux modèles s'appuient sur les mêmes capacités sous-jacentes en codage, raisonnement et vision. Anthropic les positionne pour des travaux techniques ambitieux, y compris des projets logiciels ambigus et de la recherche. Cette base commune rend les exigences de tâche plus utiles qu'une affirmation générale selon laquelle un modèle serait meilleur pour tous les développeurs.
Prenons l'exemple d'une migration de service. Vous avez besoin de compréhension du dépôt, d'analyse des dépendances, de modifications de code et de correction des tests. Ces exigences ne justifient pas à elles seules le recours à Mythos. Fable est un candidat lorsque le travail est suffisamment complexe pour justifier de passer de votre modèle actuel.
Anthropic recommande de commencer la plupart des tâches de codage et de connaissance avec Opus 5.5, puis de changer selon la complexité. Pour cette comparaison, l'implication est simple : choisissez un niveau de capacité adapté avant de décider si votre travail nécessite un accès via un programme de vérification.
Séparez la qualité de la tâche de la qualité de l'intégration. Un modèle peut proposer un correctif correct alors que votre application gère mal une erreur, perd un résultat d'outil ou utilise de mauvais identifiants. Ces défaillances nécessitent des tests reproductibles, quel que soit le modèle choisi.
Comment les protections de Fable 5.2 modifient-elles son comportement ?
Les protections supplémentaires de Fable restreignent les activités cyber à haut risque et une grande partie de la biologie de recherche. Anthropic cite parmi les catégories restreintes les tests d'intrusion, la génération d'exploits et le travail sur les vulnérabilités au niveau binaire. Son annonce décrit également des réponses de repli pour les requêtes cyber et biologie bloquées. Une demande bloquée doit donc faire l'objet d'une investigation avant de juger la capacité sous-jacente du modèle.
Pour les replis décrits au lancement, Anthropic mentionne Opus 4.8 pour la cybersécurité et Opus 5 pour la biologie. Ne supposez pas que chaque réponse dans un flux de travail sensible représente une exécution de Fable sans restriction. Consignez la tâche, la réponse observée et toute information de repli fournie par le service avant d'interpréter les résultats.
Le développement sécurisé au quotidien est une catégorie à part. Les recommandations du Cyber Verification Program indiquent que les modèles généralement disponibles peuvent réviser du code, corriger des problèmes connus et trier des alertes. Elles précisent qu'une vérification peut être nécessaire lorsque les protections interrompent des travaux tels que des tests d'intrusion autorisés ou la validation d'exploits.
Cette distinction compte lorsque vous choisissez un modèle pour une équipe de développement. Réviser un correctif d'authentification n'implique pas les mêmes exigences d'accès que construire un flux de tests offensifs. Décrivez la tâche réelle avant de décider quelle voie convient.
L'approbation ne supprime pas non plus toutes les protections. Anthropic indique que les travaux de sécurité autorisés peuvent encore rencontrer des refus ou des blocages de classificateur. Conservez un cas bloqué comme preuve pour examen ; changer d'étiquette de modèle ne remplace pas la confirmation des autorisations et du périmètre.
Qui peut accéder à Claude Mythos 5.2 ?
Les utilisateurs de cybersécurité postulent via le Cyber Verification Program ; les chercheurs en sciences du vivant postulent via le Life Sciences Verification Program. L'accès cyber comporte plusieurs niveaux avec une éligibilité et des travaux autorisés différents. L'approbation est rattachée au compte et à l'organisation concernés, de sorte que l'achat d'un abonnement seul ne garantit pas que votre flux de travail bénéficie de l'accès à Mythos.
La vérification cyber dépend de votre travail
Les recommandations cyber actuelles comprennent trois niveaux :
- Defense Access : les organisations et les particuliers, y compris les chercheurs indépendants et les mainteneurs de projets open source, peuvent postuler.
- Red Team Access : les organisations peuvent postuler pour des travaux autorisés de sécurité offensive.
- Specialized Access : les organisations peuvent postuler pour des tests à plus haut risque sur des systèmes critiques, avec un examen supplémentaire.
Les particuliers ne sont pas exclus de la voie cyber de Mythos. Ils peuvent postuler pour Defense Access selon les critères publiés. C'est plus précis que de considérer tout usage de Mythos comme réservé aux grandes entreprises.
Le programme est disponible via les plans Claude payants éligibles, les comptes Console avec facturation et les plateformes liées prises en charge. Il n'est pas disponible sur Claude Free. Lisez la page actuelle du programme pour votre voie plutôt que de déduire votre éligibilité de l'approbation d'une autre équipe.
Approbation et activation sont deux choses distinctes
Pour l'usage Enterprise et API, les administrateurs peuvent devoir attribuer l'accès au rôle ou à l'espace de travail approprié. Les comptes Claude et Console sont des organisations distinctes, et l'approbation ne se transfère pas à vos autres organisations.
Avant de déboguer le corps de votre requête, vérifiez que l'identifiant appartient à l'organisation approuvée et à l'espace de travail configuré. Une clé fonctionnelle prouve l'authentification ; elle ne prouve pas le droit d'accès au programme de vérification.
Les travaux pour des clients externes exigent aussi de la vigilance. Les recommandations cyber distinguent l'usage interne des services ou produits destinés aux clients et exigent une approbation distincte pour l'usage externe. Une équipe approuvée en interne ne doit pas supposer qu'elle peut exposer les mêmes capacités via une application destinée aux clients.
Les sciences du vivant ont leur propre procédure de candidature
Utilisez le Life Sciences Verification Program officiel pour accéder à la recherche biomédicale. La version bêta est destinée aux organisations vérifiées sur Team, Enterprise ou l'API de la plateforme Claude ; les plans personnels Free, Pro, Max et Ultra ne sont pas éligibles. L'administrateur de votre organisation déclare son intérêt, ce qui ne garantit pas l'accès. Ne transposez pas les niveaux ou les attentes d'approbation cyber à la biologie.
Quel modèle convient à votre cas d'usage de développeur ?
Utilisez Fable comme candidat pour les tâches d'ingénierie générale complexes compatibles avec ses protections. Envisagez Mythos lorsque des travaux cyber ou biomédicaux approuvés exigent la voie de vérification. Traitez l'autorisation, l'éligibilité du compte et la qualité de la tâche comme des vérifications distinctes, afin qu'un problème d'accès ne devienne pas une conclusion trompeuse sur les performances.
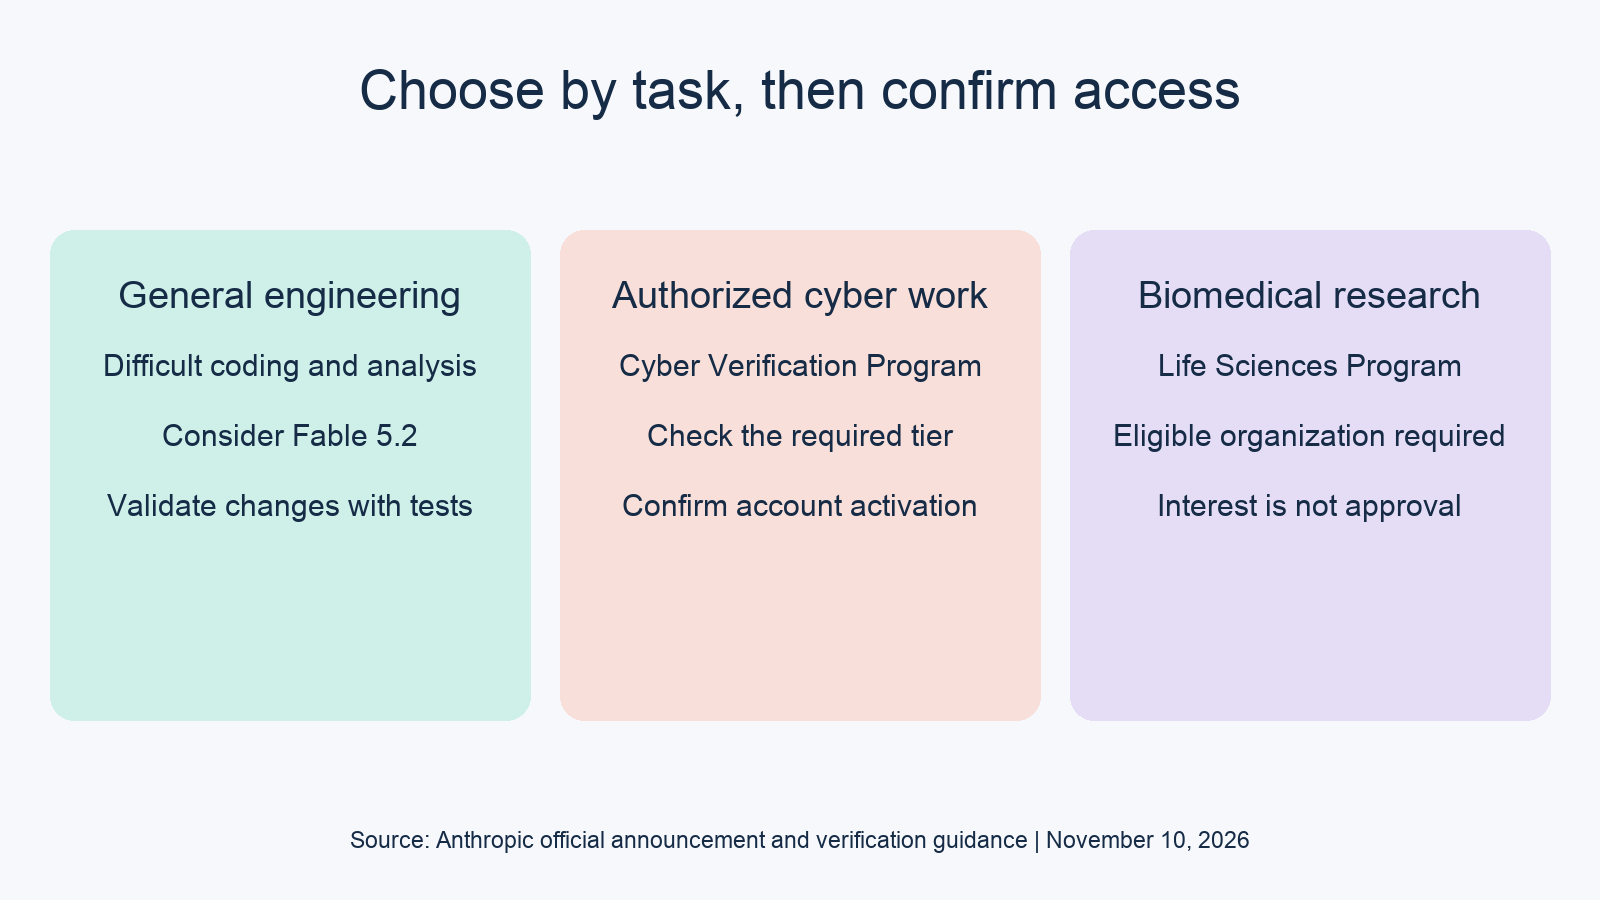
| Votre tâche | Approche de sélection |
|---|---|
| Refondre un service ou investiguer des bugs ambigus | Envisagez Fable ; validez le correctif avec vos tests |
| Réviser du code ou corriger une faille de sécurité connue | Commencez avec les modèles généralement disponibles ; examinez toute interruption due aux protections |
| Exécuter des tests d'intrusion autorisés | Vérifiez le niveau cyber approprié et l'approbation |
| Créer un service de sécurité pour des clients | Confirmez l'approbation pour l'usage externe en plus de l'accès interne |
| Mener une recherche biomédicale restreinte par Fable | Postulez via le programme sciences du vivant |
Ce sont des recommandations de sélection, pas des résultats mesurés. Gardez un humain responsable de l'approbation des modifications de code, des conclusions de recherche et du périmètre de sécurité.
Comment interpréter les différences de benchmarks ?
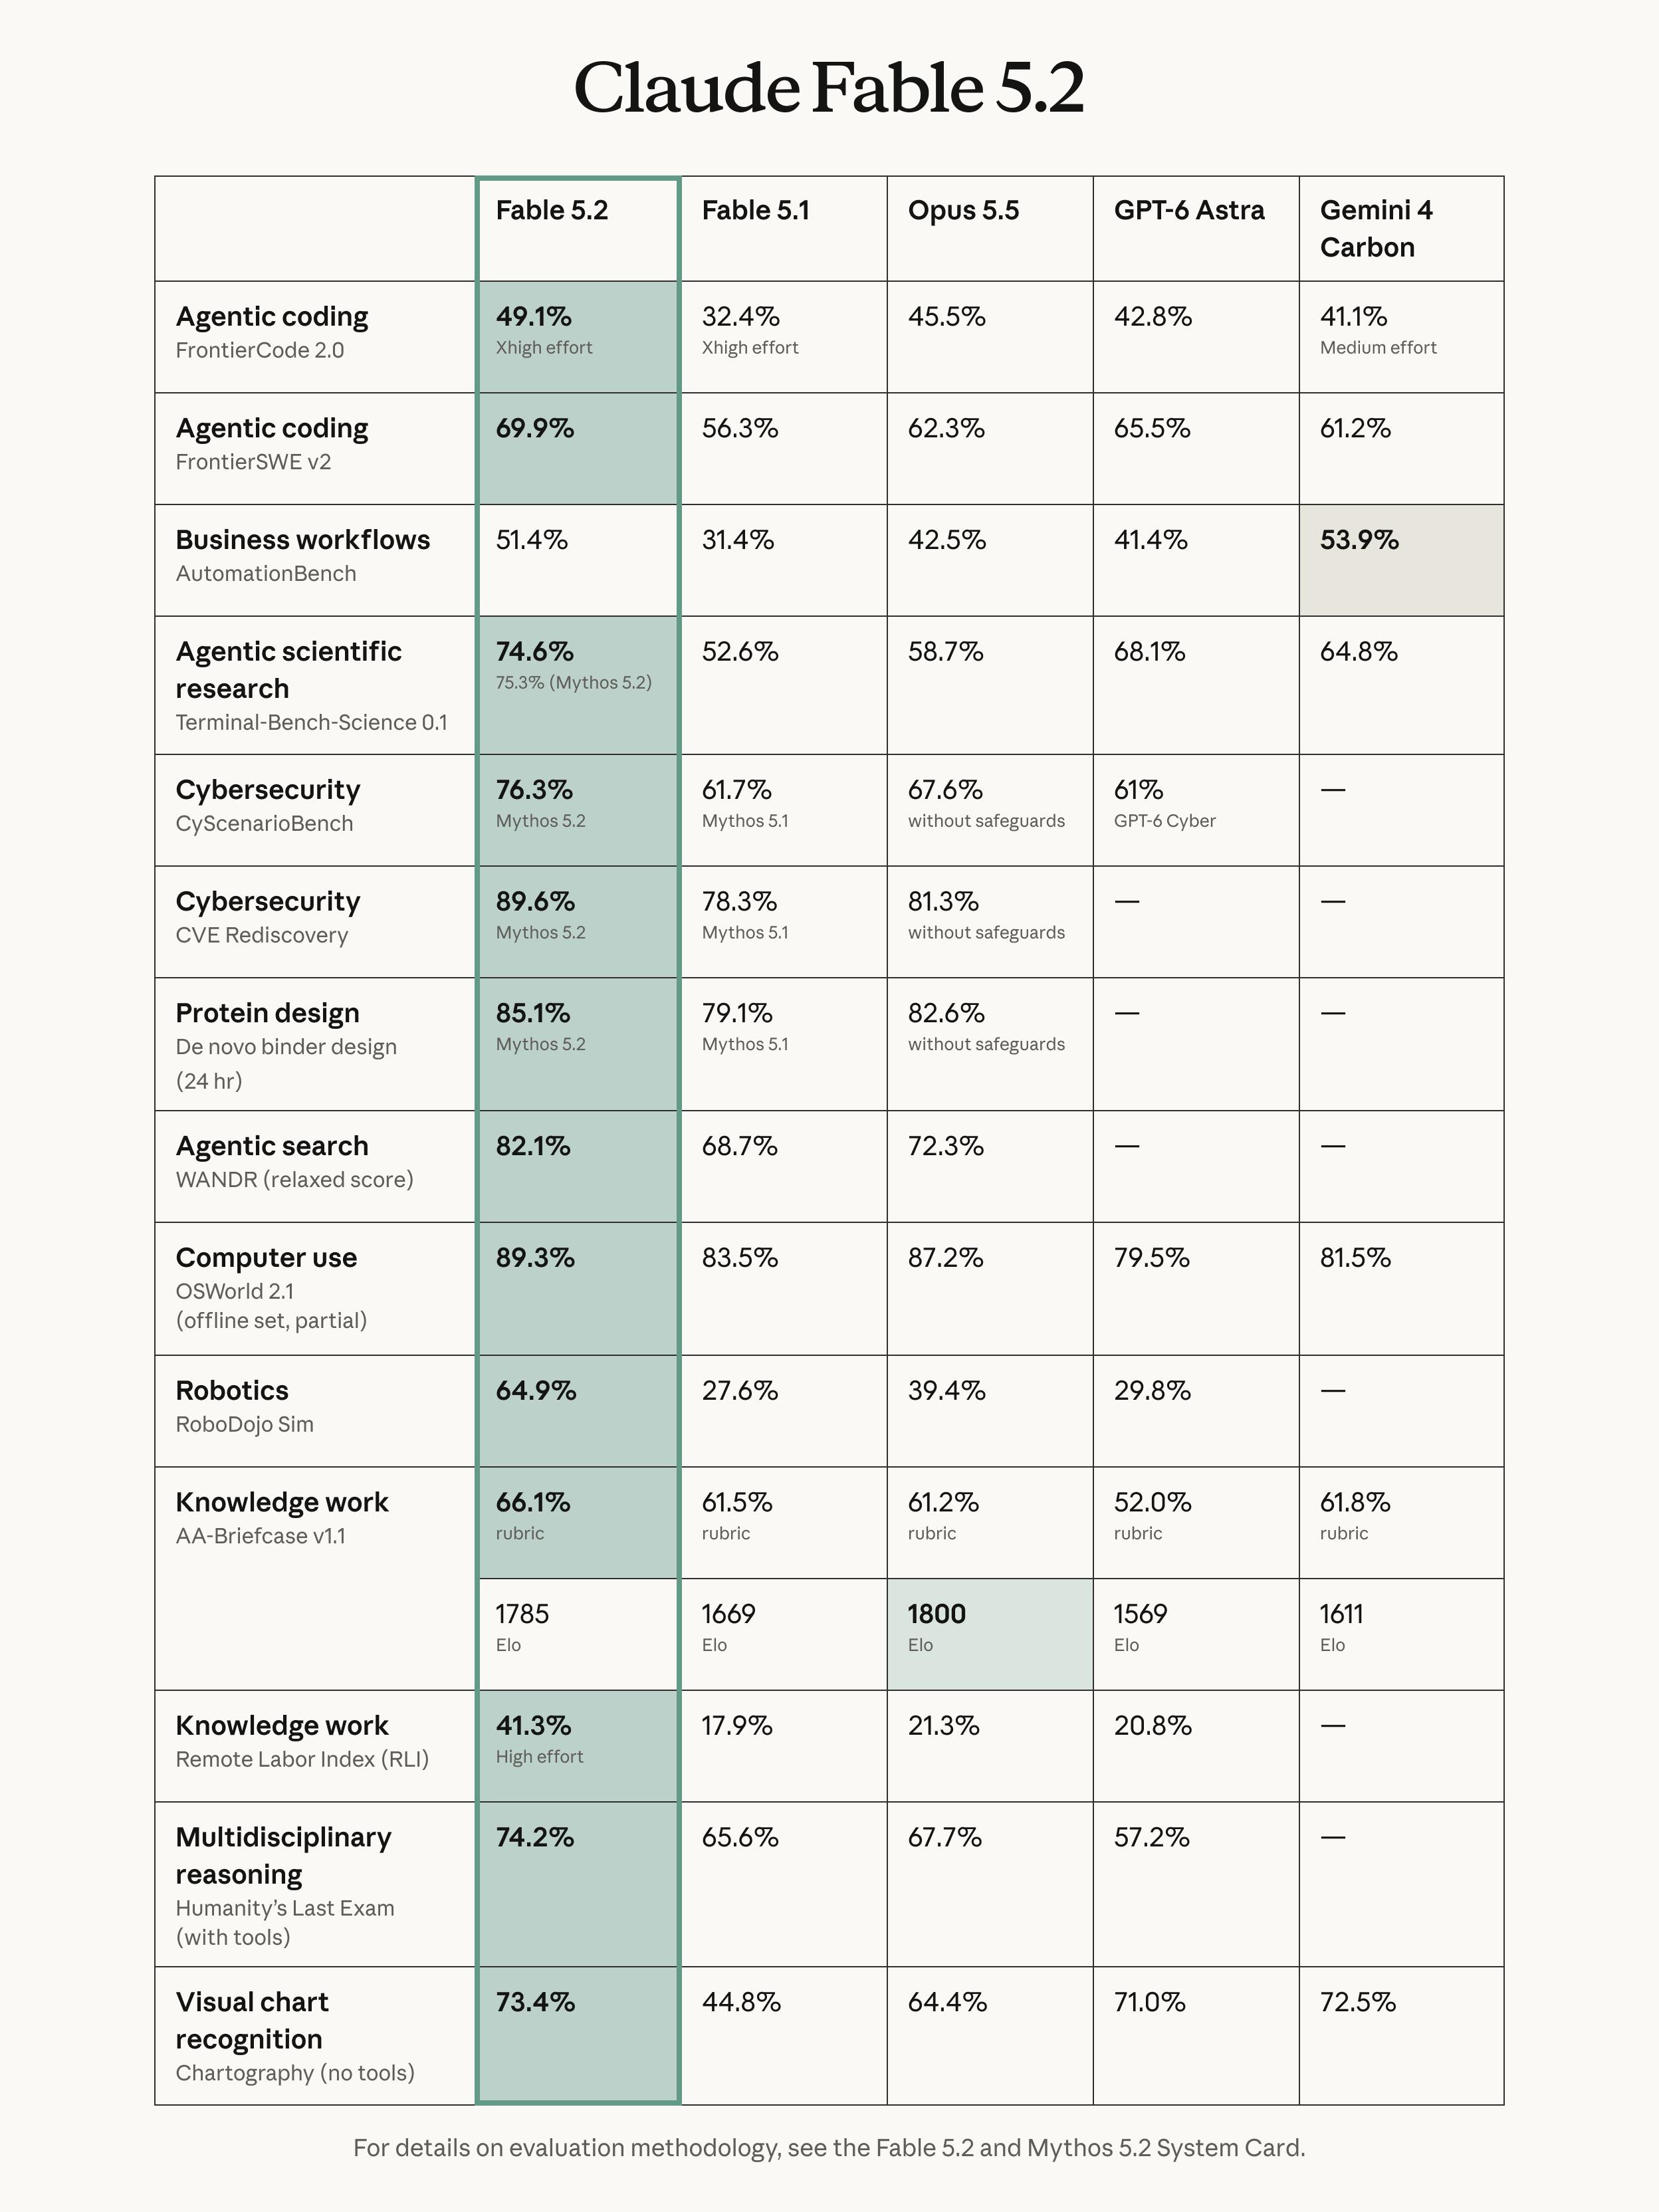
Lisez l'étiquette du modèle, le paramétrage des protections, le niveau d'effort et la méthodologie de chaque benchmark avant de comparer des chiffres. Le tableau de lancement d'Anthropic inclut les résultats de Fable pour les tâches générales et ceux de Mythos pour les domaines sensibles. Ces lignes ne constituent pas un test contrôlé prouvant que Mythos est globalement plus capable que Fable.
Consultez la fiche système de Fable 5.2 et Mythos 5.2 pour la méthodologie d'évaluation. Les évaluations des éditeurs peuvent vous aider à choisir quoi investiguer ; elles n'établissent pas le taux de réussite de votre équipe.
Pour votre propre décision, définissez un résultat acceptable avant d'exécuter une tâche. Une migration exige des tests qui passent et des modifications révisables. Une découverte de sécurité exige des preuves, la reproductibilité et une évaluation de la gravité justifiée. Consignez séparément les interruptions dues aux protections, les réponses incorrectes et les échecs de transport.
Laissez votre agent de codage vérifier le contrat API avec Apidog CLI
Utilisez Apidog CLI pour permettre à votre agent de codage de valider l'intégration autour du modèle que vous avez choisi. Testez l'authentification, la gestion des réponses et les chemins d'erreur dans un projet que vous contrôlez. Gardez cette vérification de contrat distincte des affirmations sur l'intelligence du modèle ou l'éligibilité à la vérification.
Commencez avec le guide d'installation d'Apidog CLI, puis configurez votre propre token :
npm install -g apidog-cli@latest
apidog login --with-token <YOUR_APIDOG_TOKEN>
Donnez ce prompt à votre agent :
In my Apidog project, create a test case for our Claude integration.
Use the model available to our approved account. Check successful
response structure and invalid-credential handling. Keep provider
credentials in the environment. Read and validate the CLI schema,
create the case, run it, and summarize failures. Do not attempt
to bypass model safeguards or obtain verification access.
L'agent peut inspecter le schéma et valider la requête préparée avant de l'écrire :
apidog cli-schema get test-case-create
apidog cli-schema validate test-case-create --file case.json
apidog test-case create --project <PROJECT_ID> --file case.json
apidog run --test-case <CASE_ID> --project <PROJECT_ID> -e <ENV_ID> -r cli,json
Ces commandes et options ont été vérifiées avec l'aide de la CLI 2.2.12 installée. La requête doit utiliser les identifiants réels d'endpoint et de catégorie de votre projet. Il s'agit d'un flux de travail illustratif, et non d'un test Anthropic en conditions réelles effectué pour cet article.
Pour un flux de travail basé sur Codex, suivez Apidog CLI dans Codex. Une fois le cas de test utile, le guide CI/CD de la CLI explique comment intégrer des vérifications reproductibles dans votre pipeline.
Questions fréquentes
Mythos 5.2 est-il plus intelligent que Fable 5.2 ?
Anthropic indique qu'ils partagent le même modèle sous-jacent. Leur distinction principale réside dans les protections et l'accès. Les résultats de benchmarks sur les domaines sensibles n'établissent pas d'avantage d'intelligence universel pour Mythos.
Un particulier peut-il postuler pour l'accès à Mythos ?
Oui. Les recommandations cyber permettent aux particuliers de postuler pour Defense Access. Red Team Access et Specialized Access sont des niveaux réservés aux organisations. La candidature et l'approbation restent deux étapes distinctes.
L'achat d'un plan Claude payant garantit-il l'accès à Mythos ?
Non. Un plan payant éligible peut permettre de postuler, mais les exigences d'approbation du programme et d'activation du compte s'appliquent toujours. Vérifiez l'organisation, le rôle, l'espace de travail ou la plateforme liée spécifiques que vous utiliserez.
Fable prend-il en charge le développement lié à la sécurité ?
Les modèles généralement disponibles prennent en charge le développement sécurisé au quotidien, selon les recommandations cyber. Les protections supplémentaires de Fable peuvent restreindre les travaux plus sensibles. Classez votre tâche avec précision et examinez tout blocage avant de tirer des conclusions.
Les deux modèles exigent-ils la même configuration de conservation des données ?
Vérifiez les conditions de votre compte. L'annonce décrit une conservation de 30 jours pour la surveillance de sécurité pour les autres clients, avec des exceptions pour les clients éligibles à la conservation zéro. Les exigences du programme cyber s'appliquent également. Confirmez les modalités avec votre administrateur avant d'envoyer du contenu sensible.