La version de juillet s'articule autour de trois thèmes clairs : une sécurité d'entreprise et une gestion des accès renforcées, une migration d'API et une synchronisation des spécifications plus fiables, et des flux de travail de test plus faciles à maintenir.
Les équipes API ont besoin de plus que des fonctionnalités individuelles. Elles ont besoin d'être sûres que les identifiants peuvent être trouvés avant de devenir des incidents, que l'accès et l'activité de l'organisation restent traçables, que les données API importées conservent leur signification, et que les tests automatisés sont faciles à réutiliser et à surveiller.
Ce mois-ci, Apidog améliore ces flux de travail connectés dans trois domaines :
- Sécurité et accès d'entreprise (plan Entreprise) : Détectez les risques liés aux identifiants, auditez les activités importantes de l'organisation et améliorez les flux de travail SCIM, SAML et SSO.
- Migration d'API et synchronisation des spécifications : Préservez davantage le contexte Postman et rendez les importations OpenAPI/Swagger plus sûres à répéter.
- Fiabilité des tests et des flux de travail : Réutilisez davantage d'actifs de test, voyez quand les scénarios ont été exécutés pour la dernière fois et enregistrez les grandes configurations d'environnement de manière plus fiable.
1. 🔐 Sécurité et accès d'entreprise
La gouvernance des API d'entreprise repose sur trois éléments interdépendants : les informations sensibles doivent être découvrables, les activités importantes doivent être traçables et les bons utilisateurs doivent bénéficier des bons accès. Les mises à jour de juillet renforcent les trois piliers de ce modèle opérationnel.
Disponibilité : Plan Entreprise
Le Scanner de Secrets d'Entreprise Met en Lumière les Risques Liés aux Identifiants
Les projets API contiennent souvent des paramètres de requête, des en-têtes, des environnements, des variables, des scripts, des exemples et des paramètres d'authentification. Si une clé API, un jeton d'accès, une clé privée ou un autre identifiant est stocké en texte clair, cela peut créer un risque de sécurité difficile à découvrir au sein d'une grande organisation.
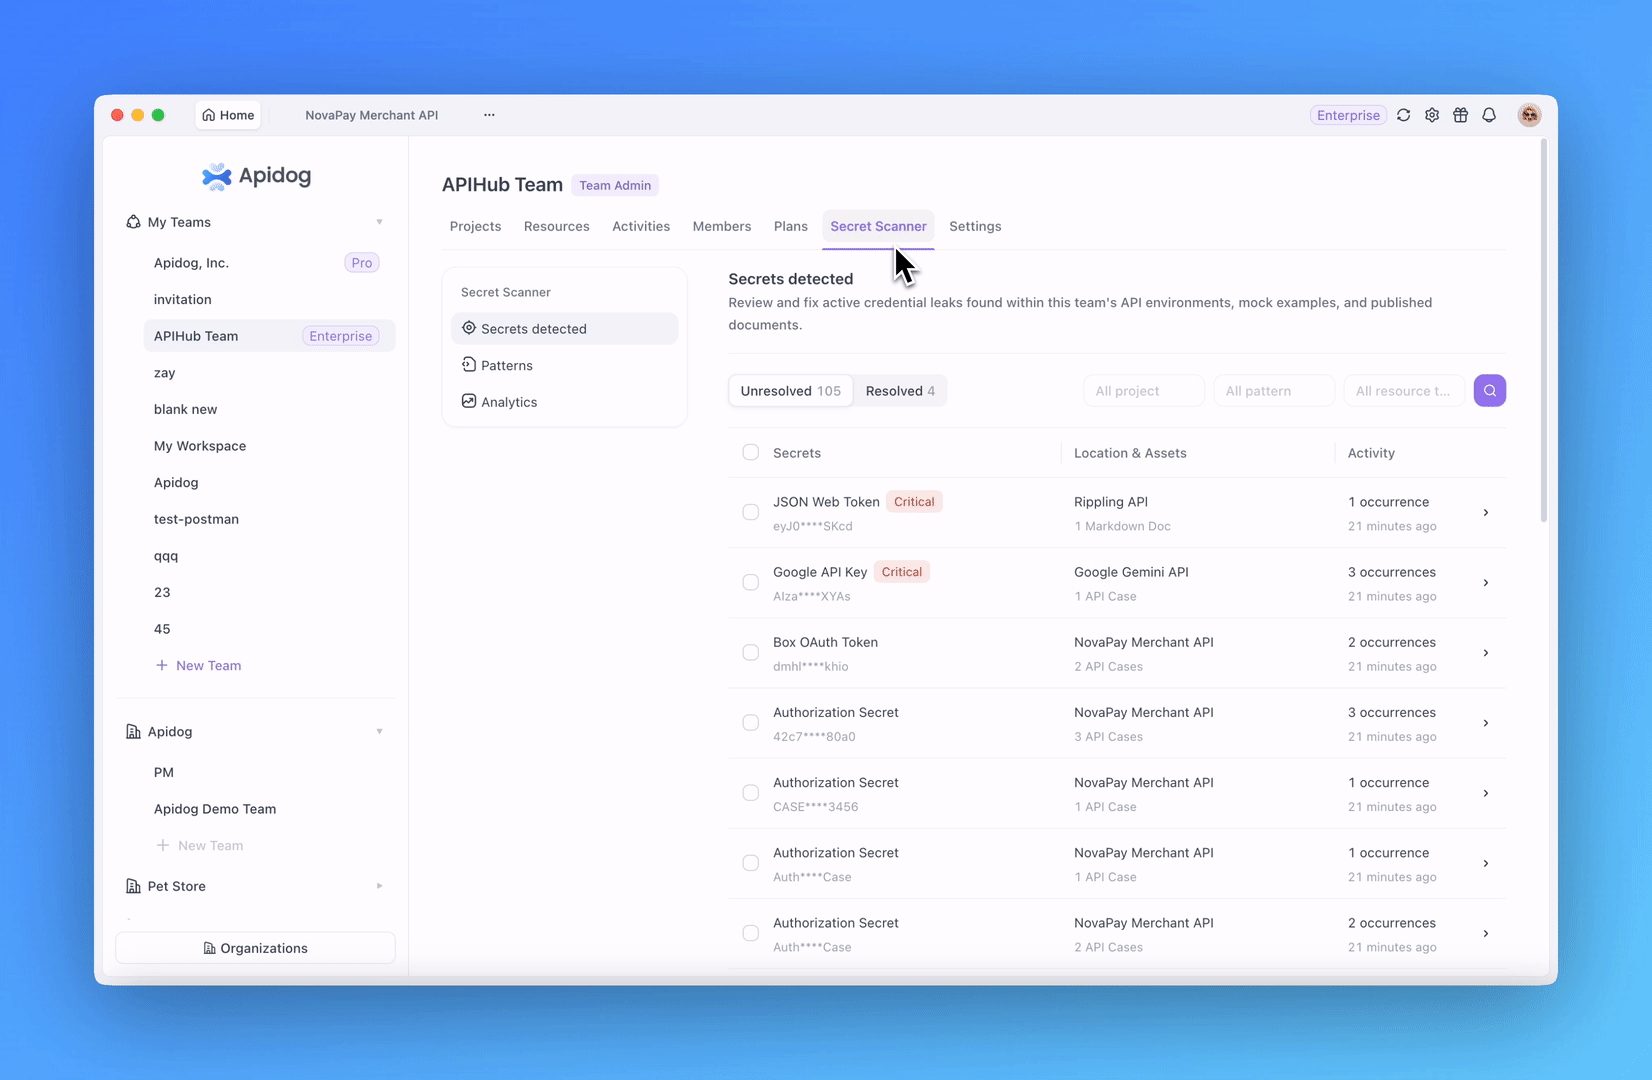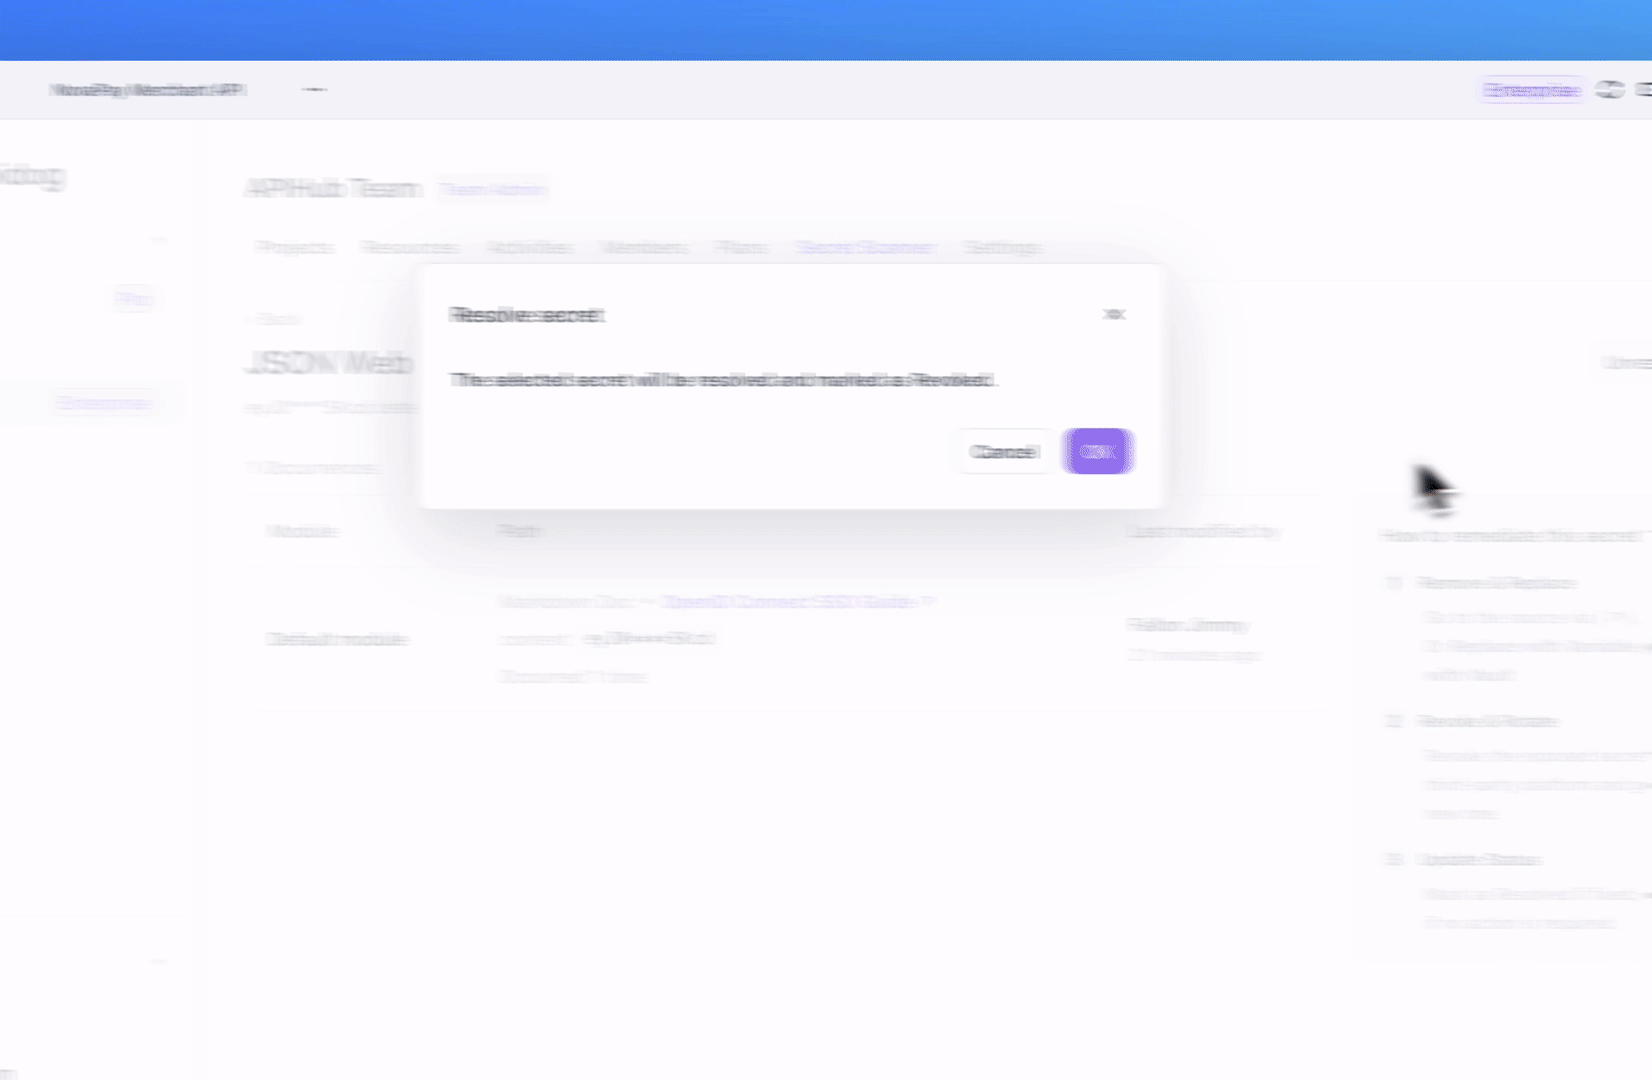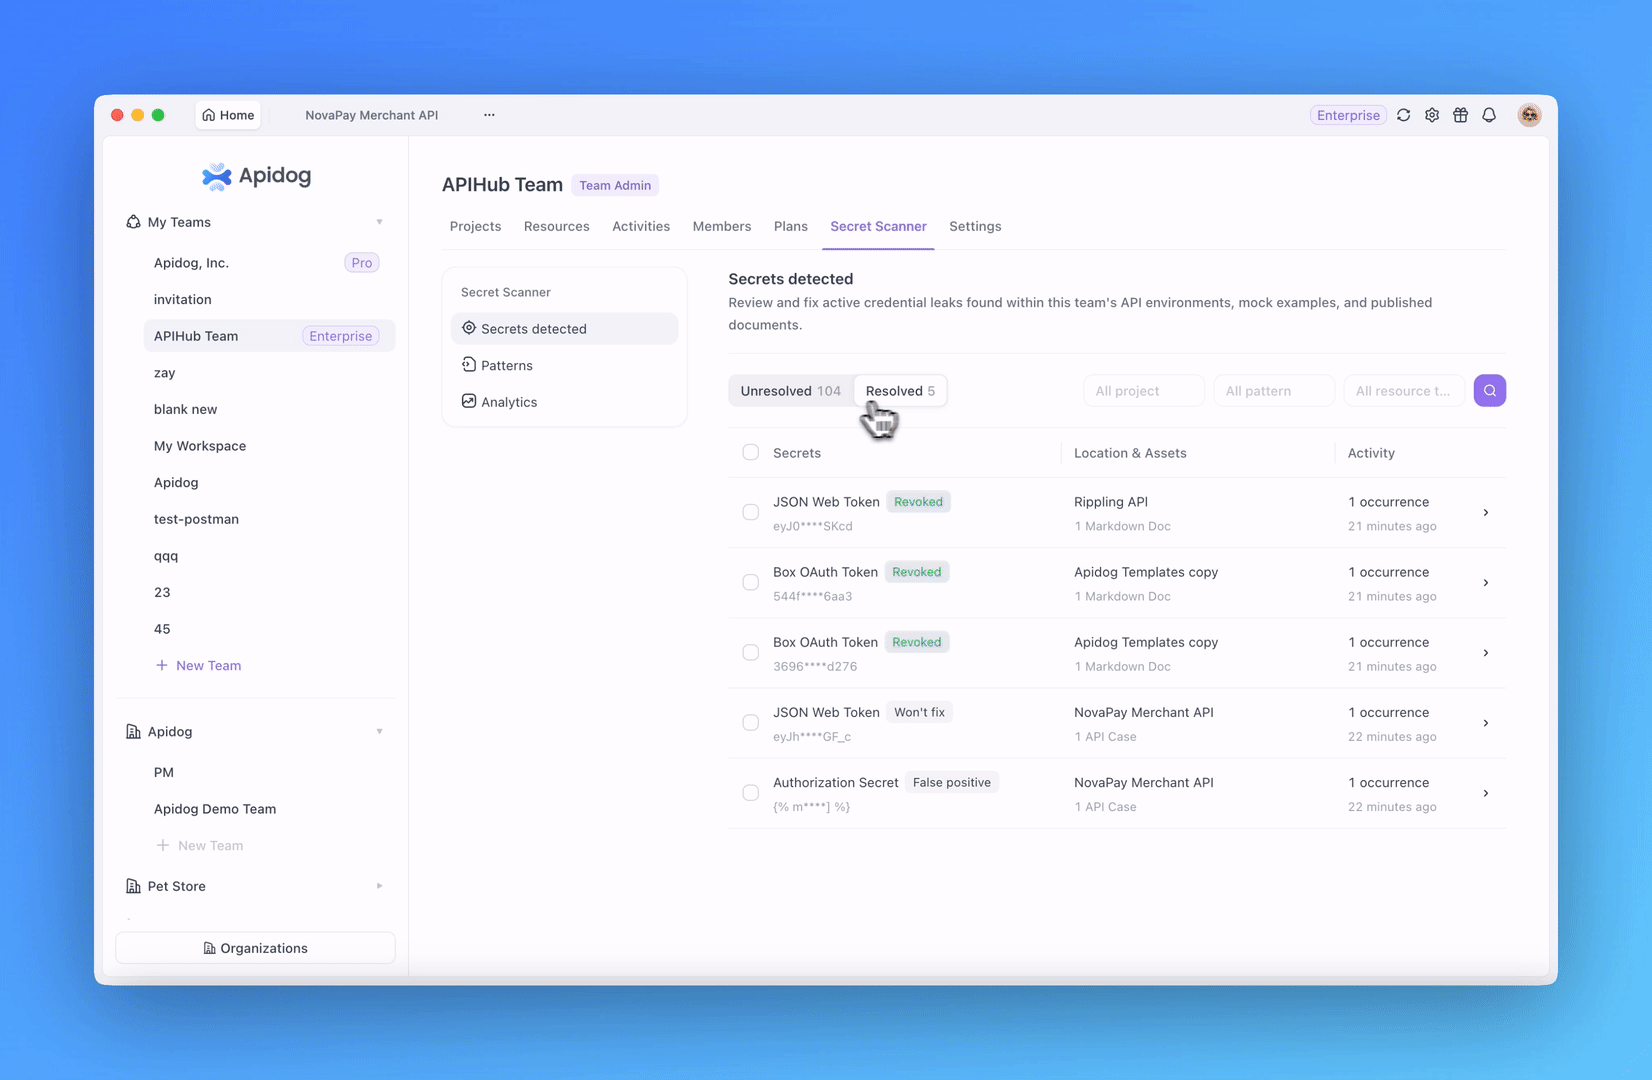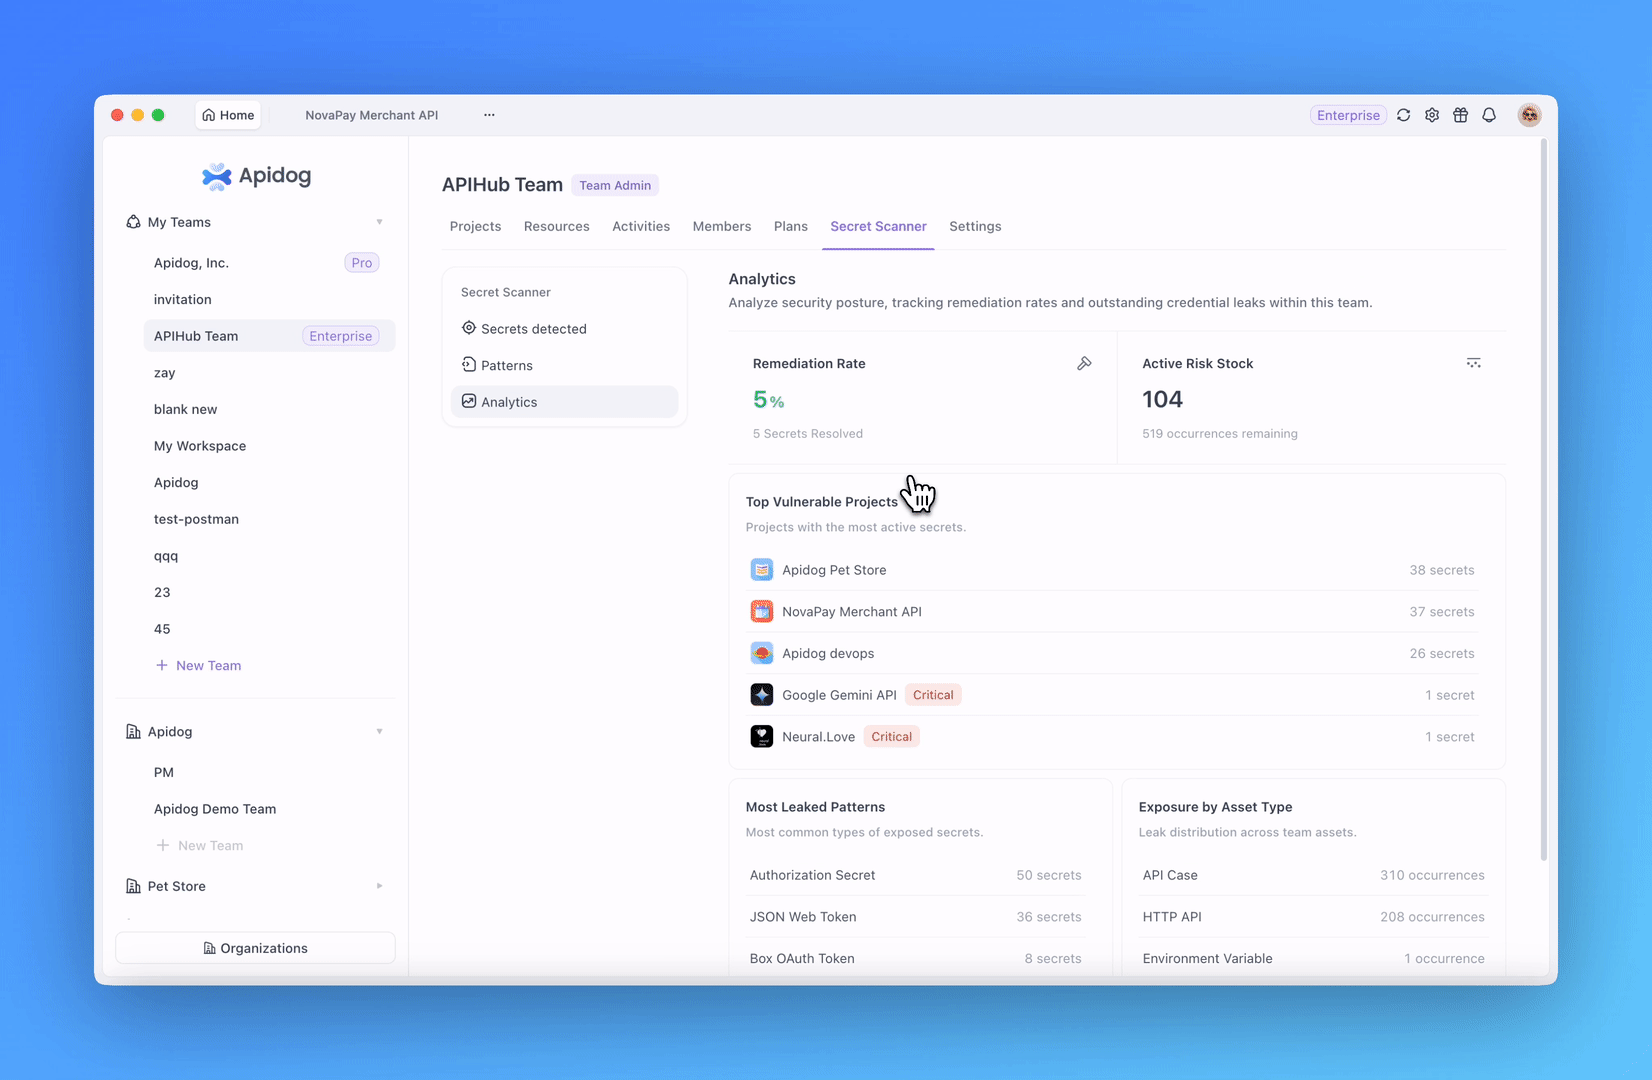
Secret Scanner offre aux équipes d'entreprise un moyen structuré de trouver, d'examiner et de gérer ces risques tout au long du cycle de vie des API :
- Visibilité au niveau de l'organisation : Les administrateurs de l'organisation peuvent voir quelles équipes ont des découvertes de secrets non résolues et identifier les propriétaires ou administrateurs d'équipe pertinents qui peuvent coordonner la remédiation.
- Gouvernance au niveau de l'équipe : Les équipes peuvent examiner les découvertes dans leurs projets et ouvrir une vue détaillée de chaque occurrence associée au même risque de secret.
- Navigation directe vers la source : Chaque occurrence peut renvoyer à la requête, à l'environnement, à la variable, à l'exemple ou à toute autre ressource source associée, réduisant ainsi les investigations manuelles.
- Remédiation enregistrée : Les découvertes peuvent être marquées comme résolues avec une raison telle que Révoqué, Faux positif ou Ne sera pas corrigé.
- Modèles de détection personnalisés : Les administrateurs d'équipe peuvent créer, modifier, activer, désactiver ou supprimer des modèles personnalisés pour les formats d'identifiants utilisés au sein de leur organisation.
Au lieu de s'arrêter à la détection, les équipes peuvent localiser la source, coordonner la propriété, enregistrer le résultat et maintenir un historique de remédiation plus clair.
Les Journaux d'Audit d'Entreprise Améliorent la Traçabilité de l'Organisation
Lorsqu'une organisation gère de nombreux membres, équipes, projets et permissions, les administrateurs ont besoin d'un enregistrement fiable des activités importantes. Sans cet historique, enquêter sur des changements d'accès inattendus ou comprendre qui a effectué une opération sensible peut nécessiter des vérifications manuelles fastidieuses.
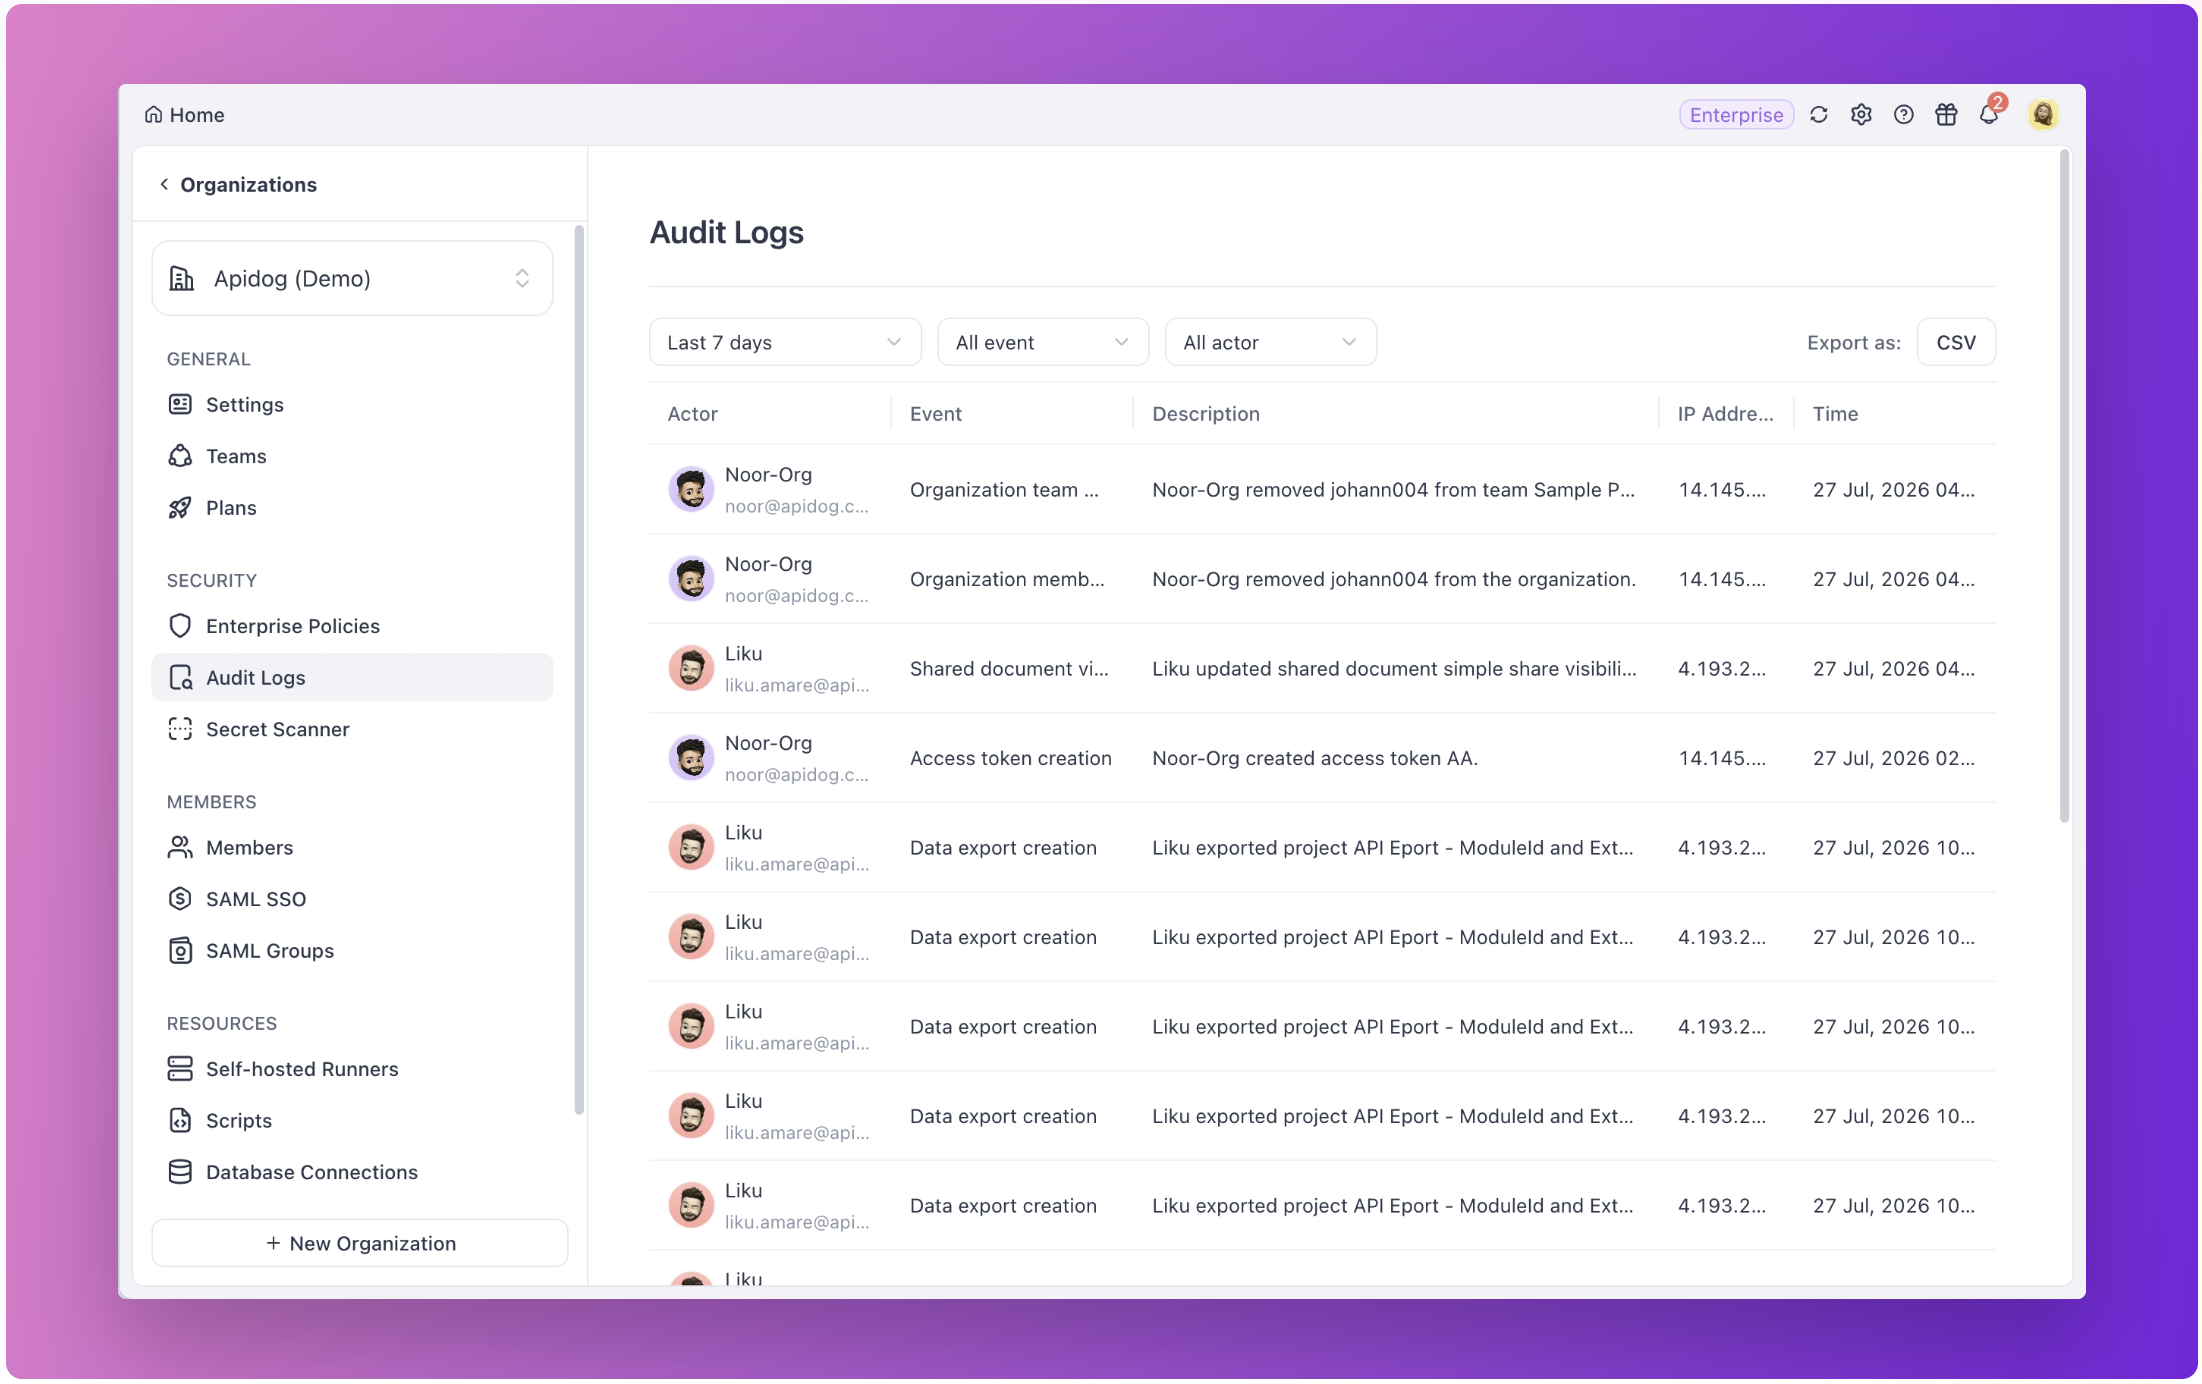
Les Journaux d'Audit d'Entreprise offrent aux Propriétaires et Administrateurs d'Organisation une vue centralisée des événements clés. Chaque enregistrement peut inclure l'opérateur, le type d'événement, la description de l'événement, l'adresse IP source et l'horodatage. Les administrateurs peuvent filtrer par plage de temps, type d'événement et opérateur pour suivre les modifications impliquant des membres, des équipes, des permissions, des projets et des événements de connexion.
Cela prend en charge les examens de sécurité, l'investigation des incidents et les processus de conformité interne sans exiger des administrateurs qu'ils reconstruisent l'activité à partir de plusieurs sources.
Des Flux de Travail d'Identité d'Entreprise et de SSO Plus Fiables
Apidog a amélioré la compatibilité avec SCIM 2.0 sur un plus large éventail d'intégrations de fournisseurs d'identité (IdP). Les opérations de cycle de vie des utilisateurs et la gestion des groupes au niveau de l'organisation sont désormais plus résistantes aux différences dans les champs SCIM et le comportement des points de terminaison, aidant ainsi les équipes d'entreprise à activer, mettre à jour et synchroniser les utilisateurs et les groupes de manière plus fiable.
Pour les organisations utilisant des IdP tels que JumpCloud, Microsoft Entra ID et Okta, ces améliorations soutiennent un flux de travail de gouvernance d'identité d'entreprise plus fluide, au-delà du simple provisionnement. La cartographie de groupe SAML améliorée gère à la fois les chaînes à groupe unique et les tableaux multi-groupes, aidant les utilisateurs à recevoir les rôles d'organisation et d'équipe attendus après la connexion SSO sans perturber l'appartenance existante à l'équipe.
L'expérience de gouvernance d'identité s'étend également à l'accès aux projets. Après la connexion SSO, Apidog peut automatiquement étendre et sélectionner l'organisation et l'équipe correspondantes, réduisant la navigation manuelle entre les espaces de travail et aidant les utilisateurs à accéder au bon projet avec les bons accès plus rapidement.
2. 📦 Migration d'API et Synchronisation des Spécifications
La qualité de la migration est déterminée par ce qui se passe après l'importation. Les requêtes doivent rester compréhensibles, l'authentification doit rester utilisable, les variables doivent conserver leur contexte, et les synchronisations répétées des spécifications ne doivent pas supprimer ou écraser des ressources non liées.
Migration Postman Plus Complète et Fiable
Apidog préserve et mappe désormais davantage de données Postman, tant pour les importations de fichiers locaux que pour les importations via l'API Postman :
- Les paramètres d'authentification au niveau de la collection et les paramètres OAuth 2.0 au niveau du point de terminaison sont importés plus précisément.
- Les URL des jetons d'actualisation OAuth 2.0 sont correctement mappées.
- Les descriptions de variables et les classifications de secrets peuvent être conservées.
- Les champs de fichiers
form-dataconservent le nom de fichier original lorsque le fichier local réel ne peut pas être transféré. - Les importations via l'API Postman peuvent inclure des variables globales (Globals), avec la possibilité de les exclure lors de l'importation.
- Les caractères non pris en charge dans les noms de variables, tels que les espaces ou les barres verticales, sont remplacés par des tirets bas pour réduire les échecs de résolution de modèle.
- Les importations répétées via l'API Postman sont moins susceptibles d'utiliser des données de collection obsolètes mises en cache par le navigateur.
| Avant | Maintenant |
|---|---|
|
|
Le résultat est moins de nettoyage post-migration et un chemin plus court des données importées vers des requêtes que les équipes peuvent comprendre, valider et exécuter.
Des Flux de Travail d'Importation OpenAPI et Swagger Plus Sûrs
Les importations OpenAPI et Swagger servent souvent de flux de travail de synchronisation continue plutôt que de migration unique. Les erreurs d'importation, l'analyse incomplète ou la suppression incorrecte de ressources peuvent donc affecter un projet de manière répétée.
Apidog fournit désormais des détails d'erreur plus clairs lorsqu'un fichier OpenAPI ou Swagger ne peut pas être importé. Lorsque le problème peut être lié au format de spécification sélectionné, le flux d'importation fournit des indications plus directes pour changer de format et poursuivre l'investigation.
Cette version améliore également plusieurs cas de synchronisation complexes :
- Les importations planifiées peuvent traiter plus correctement les définitions renvoyées avec des réponses HTTP non-2xx.
- Les importations OpenAPI 3.1 dans les branches d'itération préservent plus fiablement les points de terminaison, les Webhooks, les dossiers, les descriptions et les états dépréciés.
- Les dossiers sans points de terminaison HTTP sont moins susceptibles d'être supprimés incorrectement lors de la suppression de ressources qui n'existent plus dans la définition source.
- Les références circulaires de schémas sont gérées plus fiablement lors de l'importation.
- La synchronisation des modèles entre les modules et les sources d'importation planifiées est moins susceptible d'écraser des modèles non liés portant le même nom.
Ces changements rendent la synchronisation des spécifications plus sûre pour les équipes travaillant sur des projets multi-modules, des branches et des flux de travail d'importation planifiés.
3. 🧪 Fiabilité des Tests et des Flux de Travail
L'automatisation devient difficile à maintenir lorsque les actifs de test doivent être dupliqués, l'activité des scénarios est difficile à visualiser ou les mises à jour de configuration importantes échouent pour des raisons évitables. Les améliorations de flux de travail de juillet réduisent cette friction opérationnelle.
Réutiliser Plus d'Actifs de Test dans Apidog CLI
Lorsque Apidog CLI exécute des cas de scénario, les étapes de scénario peuvent désormais référencer des points de terminaison, des cas de test et d'autres scénarios. Les actifs de test existants peuvent être réutilisés plus directement dans des scripts locaux, des pipelines CI/CD et des flux de travail de test automatisés, au lieu d'être recréés comme des étapes isolées.
Cela rend la composition des scénarios plus modulaire et aide les équipes à maintenir les mêmes actifs de test réutilisables entre les tests interactifs et l'exécution automatisée.
Voir Quand les Scénarios de Test ont été Exécutés pour la Dernière Fois
La liste des scénarios de test automatisés affiche désormais l'heure de la dernière exécution en plus de l'heure de création. Les équipes peuvent rapidement voir si un scénario a été exécuté récemment, identifier les tests qui pourraient nécessiter une attention particulière et communiquer plus clairement l'activité de test aux parties prenantes du projet.
Enregistrer les Grandes Configurations d'Environnement de Manière Plus Fiable
Les grands projets peuvent accumuler des valeurs vides invalides dans la configuration de l'environnement, augmentant la taille des requêtes et provoquant occasionnellement des échecs d'enregistrement. Apidog supprime désormais ces données vides inutilisées lors de l'enregistrement d'un environnement, rendant les mises à jour de configuration plus fiables pour les projets comportant de nombreux modules.
🐞 Corrections de Bugs et Améliorations Mineures
Nous avons également livré un ensemble de corrections et d'améliorations de la qualité de vie ce mois-ci, notamment :
- Correction d'un problème où les notifications du Runner et les résultats d'exécution récents pouvaient afficher une durée moyenne de 0 après l'achèvement d'un scénario de test.
- Correction d'un problème où cliquer sur « Mot de passe oublié » ne réutilisait pas automatiquement les informations de compte précédemment saisies.
- Correction d'un problème où les propriétaires d'organisation pouvaient perdre l'accès aux paramètres de l'organisation après que la limite de membres ait été dépassée.
- Correction d'un problème où un propriétaire d'équipe pouvait rejoindre via un lien d'invitation de projet avec un rôle de membre régulier incorrect.
- Correction d'un décalage de fuseau horaire dans l'heure d'activité récente de la liste des membres de l'organisation.
- Correction d'un problème où le clonage d'un projet à partir d'un site de documentation publié pouvait inclure des points de terminaison de modules non publiés.
- Correction d'un problème où les étapes de la suite de tests pouvaient disparaître après l'enregistrement dans une branche enfant.
- Correction d'un problème où le Runner pouvait échouer à exécuter des suites de tests dans des branches enfants.
- Correction d'un problème où les exportations de documentation multi-modules pouvaient contenir des points de terminaison de modules non sélectionnés.
- Correction d'un problème où la désactivation de l'« Importation d'Authentification » pouvait modifier incorrectement l'authentification du répertoire en « Pas d'Auth. ».
- Amélioration de la reconnaissance par Secret Scanner pour des modèles d'identifiants supplémentaires.
- Correction d'un problème où les images dans les documents Markdown pouvaient ne pas s'afficher dans le client de bureau On-Premises.
- Amélioration des données d'utilisation cumulative des crédits afin que les augmentations totales et la consommation totale puissent être affichées plus précisément.
🌟 Ce Que Cela Signifie
La version de juillet ouvre la voie à plus de fiabilité dans trois domaines liés aux opérations API :
Focus | Ce qui est amélioré | Pourquoi c'est important |
|---|---|---|
Sécurité et accès d'entreprise | Secret Scanner, Journaux d'Audit, compatibilité SCIM et SAML JumpCloud, et navigation plus rapide dans l'espace de travail SSO. | Les organisations peuvent trouver les risques liés aux identifiants, tracer les activités importantes et gérer l'accès des utilisateurs avec moins de lacunes. |
Migration d'API et synchronisation des spécifications | Plus de contexte Postman est préservé, tandis que les importations OpenAPI et Swagger sont plus sûres et plus faciles à dépanner. | Les équipes passent moins de temps à réparer les données importées et font face à un risque moindre de perdre ou d'écraser des ressources de projet. |
Fiabilité des tests et des flux de travail | Les scénarios CLI réutilisent les actifs existants, l'activité des scénarios est plus facile à visualiser, et les sauvegardes d'environnements volumineux sont plus stables. | Les flux de travail automatisés deviennent plus faciles à composer, à surveiller et à maintenir. |
Ensemble, ces mises à jour aident les équipes de sécurité, les administrateurs, les concepteurs d'API et les ingénieurs de test à travailler sur une base opérationnelle plus claire et plus fiable.
💬 Rejoignez la Conversation
Connectez-vous avec d'autres ingénieurs API et l'équipe Apidog :
- Rejoignez notre communauté Discord pour des discussions et un support en temps réel.
- Participez à notre communauté Slack pour des conversations techniques.
- Suivez-nous sur X (Twitter) pour les dernières mises à jour.
P.S. Pour tous les détails sur les mises à jour, consultez le Changelog d'Apidog !
Cordialement,
L'équipe Apidog