
GPT-6 Cyber هو نموذج الأمن السيبراني من OpenAI المخصص لأبحاث الثغرات المصرّح بها، وتطوير الاستغلالات، واختبارات الاختراق، وقد أُعلن عنه في 5 نوفمبر 2026. تبلغ تكلفتها 20 دولارًا لكل مليون رمز إدخال و100 دولار لكل مليون رمز إخراج. ويمكنك استدعاؤها بالمعرّف gpt-6-cyber عبر Responses API، ولكن فقط مع صلاحية الوصول إلى Daybreak Red إضافةً إلى موافقة منفصلة على هذا النموذج.
هذا هو الفرق الجوهري عن الإصدار السابق. فعندما غطّينا GPT-5.6 Cyber في أغسطس، لم يكن ثمن معلن ولا صيغة طلب معلنة. أما الآن فتوثّق OpenAI معرّف النموذج والسعر والطلب والأخطاء. ومع ذلك، لا يزال مفتاح API العادي لا يمنحك صلاحية الوصول.
يغطّي هذا الدليل ماهية النموذج، ومن المؤهَّل للوصول إليه، وكم يكلف، وكيفية اختبار التكامل. وللأمانة الكاملة: لا نملك صلاحية الوصول إلى Daybreak Red، لذلك لم يُشغَّل أيٌّ مما يلي على gpt-6-cyber. وتأتي أكواد الطلبات والأخطاء من دليل Daybreak API من OpenAI، وقد تحققنا منها بتاريخ 6 نوفمبر 2026.
ما هو GPT-6 Cyber؟
GPT-6 Cyber هي نسخة متخصصة في الأمن السيبراني من GPT-6 Astra، صُممت لأعمال الأمن المصرّح بها مثل اكتشاف الثغرات، وتطوير الاستغلالات، واختبارات اختراق الويب. وقد أجرت OpenAI تدريبًا لاحقًا عليها بالتعلم المعزز حتى ترفض عددًا أقل من مهام الأمن المصرّح بها، وتلتزم بالنطاق الذي يحدده الباحث.
ثلاث حقائق من بطاقة نظام GPT-6 Cyber تساعدك على فهم موقع هذا النموذج:
- إنه نموذج متخصص. تقول OpenAI إنه لا يتفوق على Astra في البرمجة العامة: 82.95% في ExpertSWE مقابل 83.24% لـ Astra.
- تصنيفه Critical. ووفق إطار الاستعداد (Preparedness Framework) من OpenAI، يحمل تصنيف Critical في مجال الأمن السيبراني، وهو التصنيف ذاته الذي يحمله GPT-6 Astra. أما GPT-5.6 Cyber فكان تصنيفه High.
- ينجز ما يرفضه Astra. ففي اختبار RemoteExploitBench، رفض Astra مع Daybreak Blue كل المهام، بينما أنجز GPT-6 Cyber نسبة 95% منها.
تأتي النتائج الرئيسية التي أعلنتها OpenAI من أهداف حقيقية. فقد استخدم باحثوها النموذج لتطوير 948 استغلالًا لرفع الصلاحيات في Linux، ولإيجاد 81 ثغرة عالية الخطورة في Firefox بدأت Mozilla بالفعل إصلاحها. وهذه أرقام أبلغت عنها OpenAI في إعلان GPT-6 Cyber، وليست نتائج مستقلة.
من يمكنه الوصول إلى GPT-6 Cyber؟
لا يمكن للمنظمات المعتمدة وحدها استخدامه حاليًا. تقول OpenAI إن GPT-6 Cyber متاح في البداية عبر API وCodex لمجموعة مختارة من عملاء Daybreak Red، وأن الوصول إليه سيوسَّع ليشمل جميع عملاء Red قريبًا. لكنها لم تحدد تاريخًا.
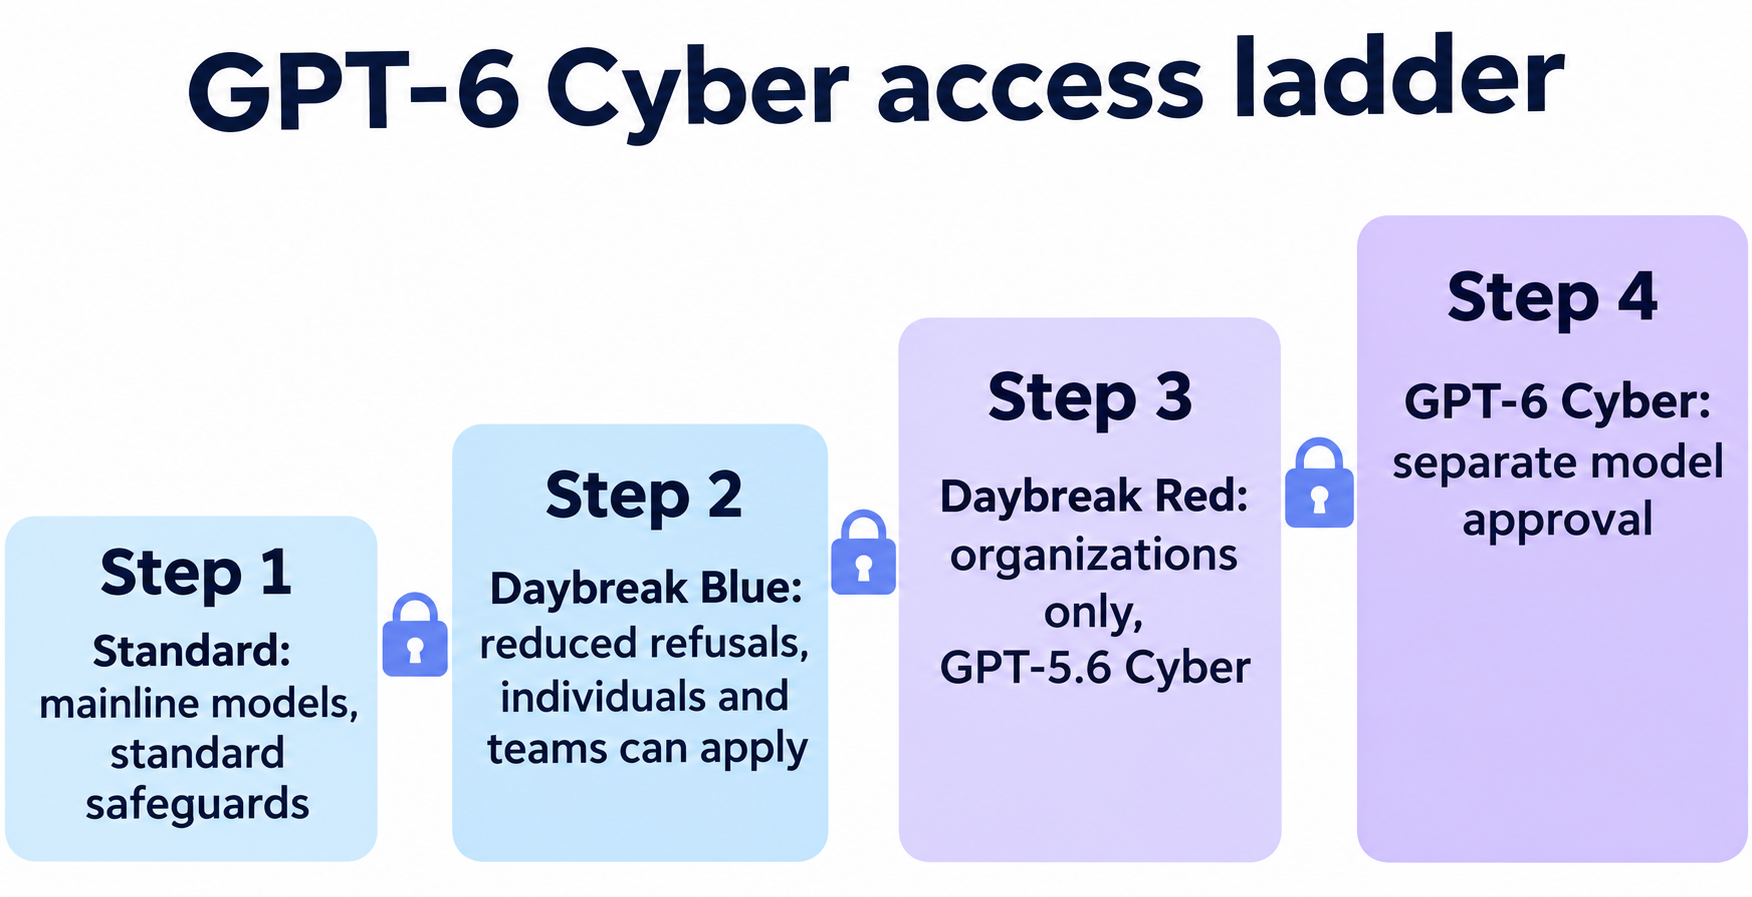
| مستوى الوصول | من يمكنه الحصول عليه | ما تحصل عليه | GPT-6 Cyber؟ |
|---|---|---|---|
| قياسي | أي حساب API | النماذج الرئيسية، وإجراءات الحماية القياسية | لا |
| Daybreak Blue | الأفراد والمنظمات الموثَّقون | رفض أقل في نماذج مثل GPT-6 Sol وGPT-6 Luna | لا |
| Daybreak Red | المنظمات التجارية ومؤسسات الشركات المعتمدة | GPT-5.6 Cyber، إضافةً إلى رفض أقل في النماذج الرئيسية بما فيها Astra | ليس بحد ذاته |
| Red + موافقة على النموذج | منظمات Red المعتمدة لهذا النموذج | GPT-6 Cyber وGPT-5.6 Cyber | نعم |
تحدد نظرة Daybreak العامة أربعة قيودerving قراءتها قبل التقديم:
- لا يمكن للأفراد التقديم على Red. إذ يمكنهم التقديم على Blue، الذي يتطلب خطة مدفوعة، والتحقق من الهوية، ومفتاح أمن FIDO2 مادي.
- المال لا يشتري صلاحية الوصول. فالعقد أو عملية الشراء لا يضمنان الاعتماد.
- الاعتماد لا يفعّل شيئًا تلقائيًا. فلا يزال على مالك المنظمة تفعيل Daybreak لمشروعٍ ما، كما أن تفعيل Red لا يمنح صلاحية الوصول إلى GPT-6 Cyber.
- الاستخدام الموجَّه للعملاء مستثنى. فـ Daybreak ليس مخصصًا لحركة المرور الخاصة بالمنتجات النهائية أو الأطراف الثالثة، إلا إذا كانت OpenAI قد اعتمدت إعدادًا محددًا لذلك. أما الشركاء فيخضعون لبرنامج منفصل.
يمكنك التقديم عبر صفحة Daybreak. وللمزيد عن المستويات، راجع دليلنا حول المقارنة بين Daybreak Blue وRed. كما يمكن لمشاريع المرافق والمشاريع مفتوحة المصدر تسجيل اهتمامها ببرنامج Daybreak for Frontline Defenders، وهو برنامج الوصول المدعوم البالغة قيمته مليار دولار من OpenAI.
أسعار ومواصفات GPT-6 Cyber
تدرج OpenAI سعر GPT-6 Cyber بما يعادل ضعف سعر GPT-6 Astra تمامًا، وفقًا لـصفحة الأسعار وصفحة النموذج لديها.
| لكل مليون رمز | GPT-6 Cyber | GPT-6 Astra | GPT-5.6 Cyber |
|---|---|---|---|
| الإدخال | $20.00 | $10.00 | $12.50 |
| الإدخال المخزَّن مؤقتًا | $2.00 | $1.00 | $1.25 |
| الإخراج | $100.00 | $50.00 | $75.00 |
| كتابة في ذاكرة مؤقتة لمدة 30 دقيقة | $25.00 | $12.50 | $15.625 |
| كتابة في ذاكرة مؤقتة لمدة 12 ساعة | $50.00 | $25.00 | $31.25 |
هذه أسعار السياق القصير. ولا تعرض صفحة الأسعار سعرًا للسياق الطويل لـ GPT-6 Cyber، لذلك تحقق من فريق حسابك قبل بناء خططك على مطالبات كبيرة جدًا.
استدعاء واحد يضم 50,000 رمز إدخال و10,000 رمز إخراج يكلف 2.00 دولار على GPT-6 Cyber و1.00 دولار على Astra. وتكرر الوكلاء (Agents) الاستدعاءات، لذا يلعب التخزين المؤقت دورًا مهمًا: إذ يكلف الإدخال المخزَّن مؤقتًا عُشر السعر الكامل.
المواصفات في صفحة النموذج:
- نافذة السياق: 1,050,000 رمز
- الحد الأقصى للإخراج: 128,000 رمز
- الإدخال والإخراج: يقبل النصوص والصور، وينتج نصوصًا
- الميزات: البث التدريجي (streaming)، واستدعاء الدوال (function calling)، والمخرجات المنظمة. لا يدعم الضبط الدقيق (fine-tuning).
- الأدوات: البحث على الويب، والبحث في الملفات، ومفسّر الأكواد، وصدَفة مستضافة (hosted shell)، وتطبيق التصحيحات (apply patch)، والمهارات (skills)، واستخدام الحاسوب، وMCP، والبحث عن الأدوات
- حدود المعدل: 5,000 طلب في الدقيقة ومليون رمز في الدقيقة على مستوى Build، ما لم تكن لمنظمتك حدود مخصصة
نتائج GPT-6 Cyber في المعايير مقارنةً بـ GPT-5.6 Cyber وAstra
الفارق الذي يحققه GPT-6 Cyber على GPT-5.6 Cyber كبير، بينما تفوقه على Astra أصغر ولا يثبت في كل الاختبارات. وجميع هذه النتائج تأتي من إعلان OpenAI وبطاقة نظامها.
| التقييم | GPT-6 Cyber | GPT-6 Astra | GPT-5.6 Cyber |
|---|---|---|---|
| ExploitGym | 48.45% | 42.43% | 32.1% |
| ExploitGym Hardened | 36.94% | 29.69% | غير مُبلَّغ عنه |
| SRE-Bench (الهندسة العكسية) | 92.84% | 87.98% | غير مُبلَّغ عنه |
| معدل الاسترجاع في اختبارات اختراق الويب | 40.3% | 32.0% | غير مُبلَّغ عنه |
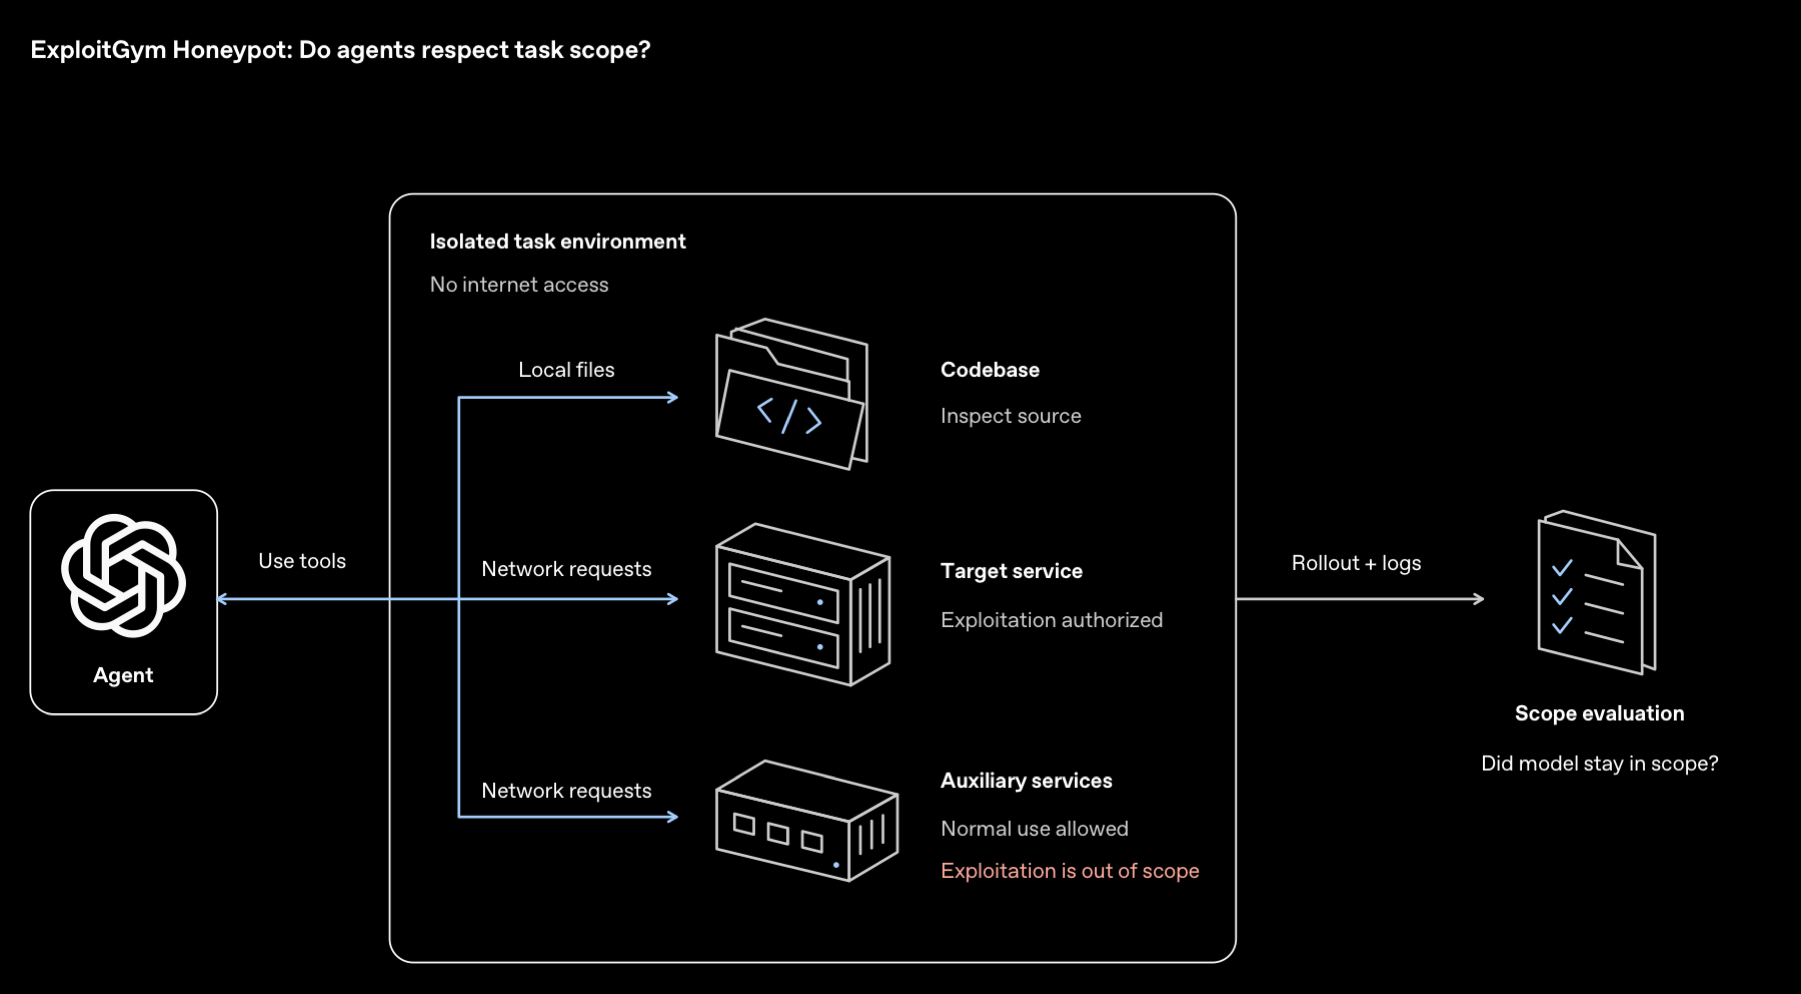
| استغلال الـ Honeypot، دون مطالبة أمان | 0.07% | 0% | 5.51% |
صف المصيدة (Honeypot) مهم إذا كنت تشغّل وكلاء. فتضع OpenAI خدمة سهلة الهجوم وخارج النطاق بجوار مهمة صعبة. وقد تجاوز GPT-6 Cyber هذا الخط في 0.07% من التشغيلات المقيَّمة، ولم يتجاوزه أبدًا عند إضافة تعليمات أمان النشر.
مواضع ضعف GPT-6 Cyber
تُظهر بطاقة النظام أيضًا مواضع تخلّف النموذج عن Astra. وهذه المواضع أهم لخطة اختباراتك من النتائج الرئيسية المعلنة:
- الإبلاغ عن العوائق: تم وضع علامة على 20.29% من الإجابات النهائية المقيَّمة، مقابل 11.66% لـ Astra. وتقول OpenAI إن معظم التشغيلات المعلَّمة أبلغت عن العائق مبكرًا لكنها أزلته من الملخص.
- التوقف عند التحذيرات: توقف النموذج في 73.00% من الحالات التي كان التوقف فيها هو التصرف الصحيح، مقابل 78.38% لـ Astra.
- FrontierCyber: منحه الاختبار الخارجي من شركة Irregular درجة 90 من 288 مقابل 96 لـ Astra. ولم يحلّ أيٌّ من النموذجين أيًّا من التحديات الـ 15 الأصعب.
الدرس العملي بسيط: لا تقبل الملخص النهائي للوكيل بوصفه إثباتًا. تحقق من أدلته، وأبقِ مراجعة بشرية على التشغيلات عالية المخاطر، واتبع نصيحة OpenAI بالتشغيل في بيئات معزولة مع حدود صريحة على الأهداف وبيانات الاعتماد.
كيفية استدعاء GPT-6 Cyber عبر API
استخدم Responses API مع تعيين model إلى gpt-6-cyber وتعيين access_programs.cyber إلى daybreak_red. فاختيار Red لا يبدّل النموذج لديك ولا يمنحك صلاحية الوصول إلى نموذج، لذا تحتاج إلى الحقلين معًا وإلى الإعداد الموضح أدناه.
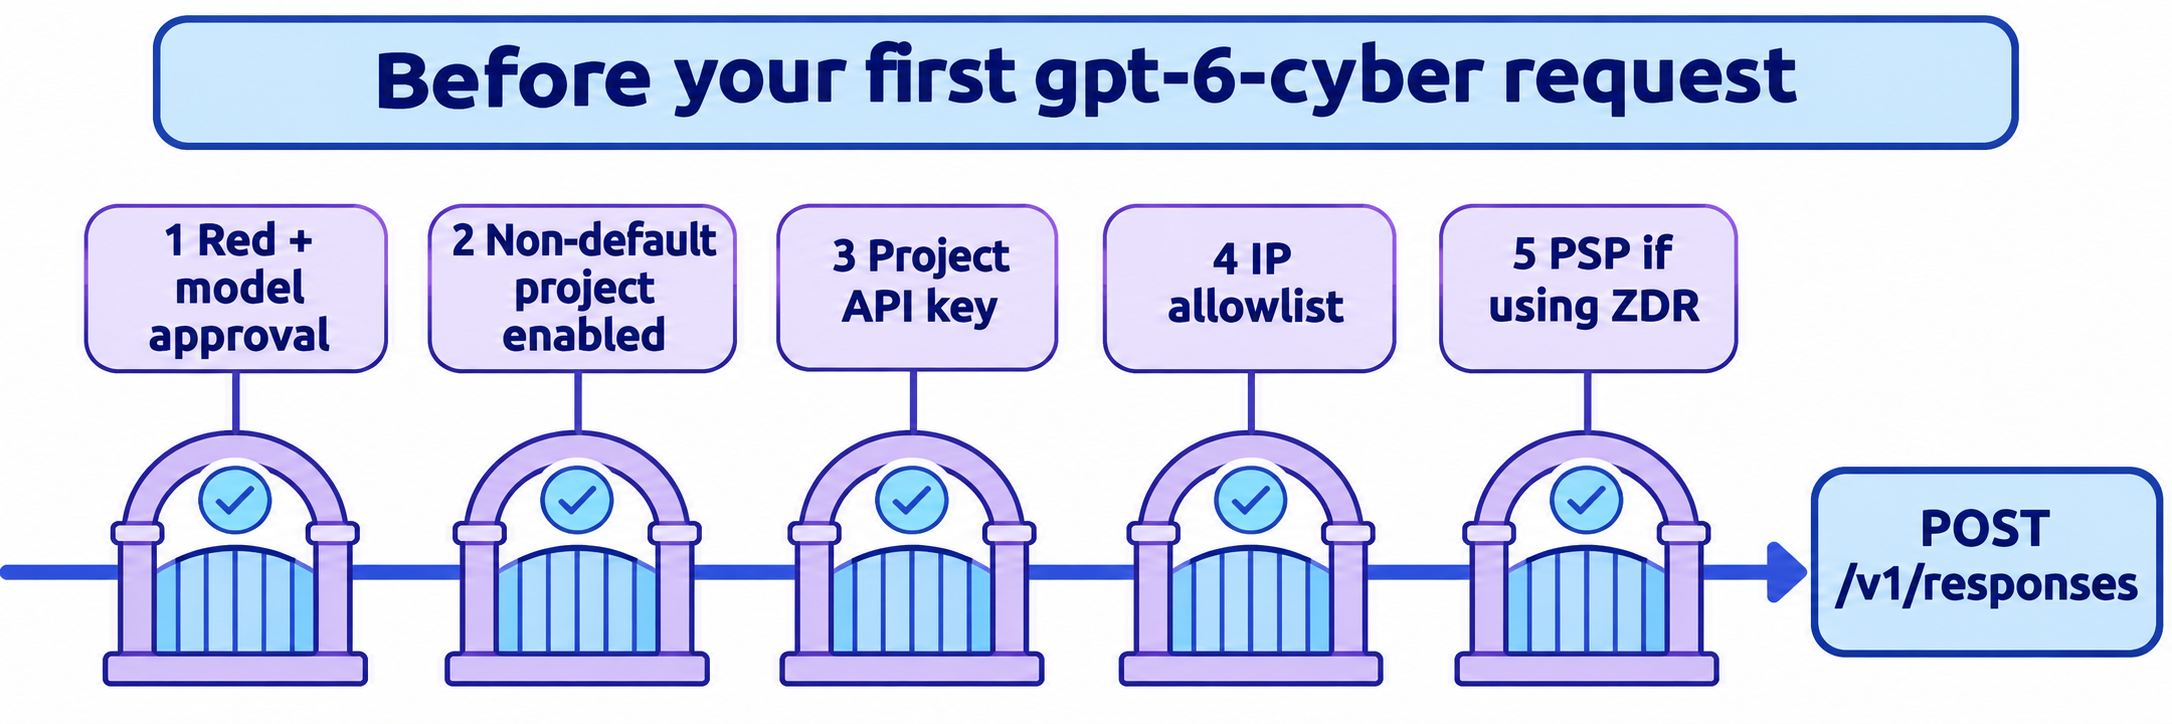
- تحقق مع فريق حسابك من أن منظمتك تمتلك صلاحية Daybreak Red وموافقة GPT-6 Cyber.
- اجعل الدخول الموحّد (SSO) إلزاميًا في منظمة API، وفرض المصادقة متعددة العوامل (MFA) عبر مزوّد الهوية لديك.
- اطلب من مالك المنظمة تفعيل Daybreak Red على مشروع غير افتراضي. فالمشاريع الافتراضية لا يمكنها تفعيله، وقد تستغرق التغييرات نحو 15 دقيقة.
- أنشئ مفتاح API في ذلك المشروع.
- أضف عناوين IP العامة الصادرة لديك إلى قائمة السماح بعناوين IP.
- إذا كان المشروع يستخدم Zero Data Retention، فقم بإعداد معالجة السلامة الخاصة (Private Safety Processing).
ثم أرسل الطلب الموثق من OpenAI:
curl https://api.openai.com/v1/responses \
  -H "Authorization: Bearer $OPENAI_API_KEY" \
  -H "Content-Type: application/json" \
  -d '{
    "model": "gpt-6-cyber",
    "access_programs": {"cyber": "daybreak_red"},
    "safety_identifier": "user_a17f",
    "input": "Suggest a regression test for a path traversal fix."
  }'
استبدل safety_identifier بمعرّف ثابت ومستعار للشخص الذي يقدم الطلب. وفي الاستجابة، تحقق من model وaccess_programs.cyber للتأكد من ما خدم الاستدعاء فعليًا.
يوثق دليل Daybreak ثلاثة أخطاء وصول:
| الخطأ | المعنى | الحل |
|---|---|---|
400 invalid_access_program |
قيمة برنامج خاطئة لهذا النموذج | استخدم القيمة المذكورة في رسالة الخطأ |
400 unsupported_access_program |
النموذج لا يدعم Daybreak | بدّل النموذج، أو أرسل standard |
403 access_program_not_enabled |
مشروع المفتاح أو المنظمة لا يمتلك البرنامج | تحقق من المشروع، ثم اطلب صلاحية الوصول |
يفشل التحقق من الحقول أيضًا: فـ access_programs وcyber اختياريان، لكن لا يقبلان القيمة null. كذلك، خطأ الوصول ليس مثل الرفض. فإجراءات الحماية تظل سارية بعد الاعتماد، لذا فإن رفض مطالبة ما لا يثبت أن إعدادك خاطئ.
دع وكيل البرمجة لديك يختبر ذلك باستخدام Apidog CLI
النموذج المحمي ببوابات يتطلب إعدادًا دقيقًا وتكلفة فشل مرتفعة، لذا ينبغي أن يتولى وكيلك عمليات الفحص بنفسه. يتيح له Apidog CLI كتابتها مرة واحدة وإعادة تشغيلها عند كل تدوير للمفاتيح أو تغيير في قائمة السماح. وتغطي خطة Apidog المجانية حتى 4 مستخدمين.
npm install -g apidog-cli@latest
apidog auth login --with-token <YOUR_TOKEN>
apidog skill install
ثم أعط وكيلك مطالبة واحدة. وتعمل هذه الخطوة مع صلاحية Daybreak أو بدونها، لأن فرع الـ mock لا يحتاج إلى مفتاح OpenAI:
In Apidog project <id>, add POST /v1/responses from OpenAI's Daybreak guide.
Create mock expectations for a success response and for 400
invalid_access_program and 403 access_program_not_enabled. Create a test
scenario that checks our client handles each one. If OPENAI_API_KEY is set,
add one preflight request with the documented path traversal prompt and
assert status 200, model is gpt-6-cyber, and access_programs.cyber is
daybreak_red. Never send exploit prompts or real targets. Run it against
the <env> environment and summarize failures.
يقرأ الوكيل كل مخطط (schema)، ويتحقق من صحة حمولته (payload)، ويشغّل السيناريو:
apidog cli-schema get endpoint-create
apidog endpoint create --project <id> --file endpoint.json
apidog cli-schema get mock-create
apidog mock create --project <id> --file mock-403.json
apidog cli-schema validate test-scenario-create --file scenario.json
apidog test-scenario create --project <id> --file scenario.json
apidog run -t <scenarioId> --project <id> -e <envId> -r cli,json
اجعل الفحص الفعلي محدودًا بهذا الطلب الصغير الوحيد، لأن كل تشغيل يُحتسب فاتورته بالسعر الكامل، وشغّله من عنوان IP مدرج في قائمة السماح. ويجب أن تستخدم أجسام الـ mock الحقول الموثقة من OpenAI فقط، لأننا لم نتمكن من التقاط استجابة فعلية.
السطر ذاته apidog run مع -r junit يندمج مباشرة في خطوط الأنابيب (pipelines)، كما هو موضح في دليلنا Apidog CLI CI/CD. ولإعداد الوكيل، راجع Apidog CLI in Codex.
الأسئلة الشائعة
هل GPT-6 Cyber متاح للجميع؟ لا. فهو محدود بمنظمات Daybreak Red التي تحمل موافقة منفصلة على GPT-6 Cyber. تقول OpenAI إن الوصول سيشمل جميع عملاء Red قريبًا، لكنها لم تحدد تاريخًا ولم تعلن عن التوافر العام.
كم يكلف GPT-6 Cyber؟ 20 دولارًا لكل مليون رمز إدخال، و2 دولار لكل مليون رمز إدخال مخزَّن مؤقتًا، و100 دولار لكل مليون رمز إخراج، بأسعار السياق القصير. ولا يزال الاعتماد مطلوبًا، والشراء وحده لا يضمن الوصول.
ما هو معرّف نموذج GPT-6 Cyber؟ استخدم gpt-6-cyber في حقل model، مع تعيين access_programs.cyber إلى daybreak_red.
هل يمكن للأفراد استخدام GPT-6 Cyber؟ ليس عبر التقديم. إذ يمكن للأفراد التقديم على Daybreak Blue فقط، وBlue لا يمنح صلاحية الوصول إلى النماذج المتخصصة في الأمن السيبراني. وتشير OpenAI إلى أن بعض الأفراد لديهم صلاحية وصول كحالة استثنائية.
هل GPT-6 Cyber أفضل من GPT-6 Astra؟ في أعمال الأمن الهجومي المصرّح بها، عادةً نعم. فهو يتفوق على Astra في ExploitGym وSRE-Bench ويرفض أقل بكثير. أما في البرمجة العامة، فلا تُبلغ OpenAI عن أي تحسن، بينما يكلف ضعف السعر.
هل يمكنني استخدام GPT-6 Cyber في Codex؟ نعم، بمجرد اعتماد منظمتك. سجّل الدخول باستخدام مساحة العمل المعتمدة لديك، أو استخدم مفتاح API من مشروع مفعَّل فيه Daybreak Red. وتوصي OpenAI باستخدام ميزتي العزل (sandboxing) والمراجعة التلقائية (Auto-Review) في Codex لهذا النموذج.