
GPT-5.6-Cyber هو نسخة من GPT-5.6 Sol من OpenAI، مُركّزة على الأمن، تم تدريبها للعثور على الثغرات الأمنية في البرمجيات وبناء استغلالات عاملة. أعلنت عنها OpenAI في 10 أغسطس 2026. الجزء الذي تتجاهله معظم المقالات هو: ربما لا يمكنك استخدامه. يتم شحنها فقط عبر Daybreak Red، وهو مستوى وصول مُدقّق للفرق الأمنية المعتمدة. لا يوجد واجهة برمجة تطبيقات (API) ذاتية الخدمة ولا تبديل عام عبر وحدة التحكم.
لذا، تعامل مع هذا كشرح توضيحي، وليس كدليل إعداد. إذا أتيت بحثًا عن معرف نموذج وعينة كود، فهذا غير موجود للمطورين بشكل عام في الوقت الحالي. ما هو موجود هو صورة واضحة لما يفعله النموذج، ولماذا تحتجزه OpenAI، وما يمكنك بناؤه فعليًا اليوم. إنه يجلس بجانب Gemini 3.5 Flash Cyber من جوجل، الذي اتبع نفس النهج المقيد قبل بضعة أسابيع.
ما هو GPT-5.6-Cyber؟
GPT-5.6-Cyber هو متخصص في الأمن السيبراني مبني على GPT-5.6 Sol، نموذج الاستدلال الرائد لـ OpenAI. نموذج Sol الأساسي هو أداة عمل واسعة النطاق للبرمجة والاستدلال تُحقق بالفعل نتائج جيدة في مهام الأمن. تم ضبط Cyber للقيام بمهمتين لا يقوم بهما النموذج الأساسي بحرية: العثور على ثغرات يوم الصفر (zero-day vulnerabilities) وتطوير سلاسل الاستغلال (exploit chains).
درّبتها OpenAI على القيام بشيئين مختلفين تحديدًا عن Sol:
- تقليل الرفض على مطالبات الأمن السيبراني ثنائية الاستخدام وعالية الخطورة. يرفض النموذج الأساسي معظم الطلبات التي تتضمن بناء استغلال، أو تجاوز المصادقة، أو تصعيد الامتيازات، حتى للأعمال الدفاعية المشروعة. تم تدريب Cyber على إكمال عدد أكبر بكثير منها.
- تحسين القدرة على مهام سير العمل المتخصصة في الأمن الهجومي، مثل تحويل ثغرة معروفة إلى استغلال عامل أو معايرة الشدة الحقيقية لثغرة جديدة.
تصفها OpenAI في إعلان توسيع Daybreak. الفكرة دفاعية: وضع أداة قوية لاكتشاف الثغرات في أيدي المدافعين الموثوق بهم قبل أن يحصل المهاجمون على أدوات مماثلة. يعتبر Cyber خليفة GPT-5.5-Cyber، الذي وجد باحثو الأمن أنه يرفض كثيرًا ليكون مفيدًا.
المشكلة: ربما لا يمكنك استخدامه
هنا هو الوضع الصادق، مقدماً. GPT-5.6-Cyber متاح فقط من خلال Daybreak Red، أحد مستويي الوصول في برنامج Daybreak للأمن السيبراني من OpenAI. إنه ليس نموذج API عادي.
من الناحية العملية:
- لا يوجد API ذاتي الخدمة. لا يمكنك إضافة معرف نموذج Cyber إلى تطبيقك واستدعائه بالطريقة التي ستستدعي بها GPT-5.6 Sol أو Terra.
- لا يوجد تسعير مفتوح. نظرًا لأن الوصول مقيد، لم تنشر OpenAI سعرًا قياسيًا لكل رمز مميز كما تفعل لـ تشكيلة GPT-5.6. الأرقام المتداولة في التغطية الصحفية غير مؤكدة في صفحات OpenAI الخاصة بها، لذا تعامل مع أي جدول أسعار أنيق تجده على أنه غير متحقق منه.
- لا يوجد تسجيل مفتوح. تقدم طلبًا للبرنامج، ويتم التحقق من هويتك، وتوافق على قيود الاستخدام المعتمدة والشهادات القانونية. يظل الوصول مقيدًا بالعمل المصرح به.
إذا وجدت برنامجًا تعليميًا يحتوي على سلسلة نموذج Cyber وعينة كود قابلة للنسخ واللصق، فتعامل معها على أنها اختراع. كمطور عام، لا يمكنك استدعاء GPT-5.6-Cyber اليوم. هذه هي الحقيقة الأكثر أهمية حول النموذج، لذا فمن الجدير ذكرها بوضوح.
لماذا قامت OpenAI بتقييده
المنطق هو الاستخدام المزدوج. النموذج الجيد في العثور على الثغرات هو، بحكم تعريفه، جيد في العثور على الثغرات. يستخدم المدافع هذه المهارة لإصلاح عيب. ويستخدم المهاجم نفس المهارة لتحديد ثغرة لاستغلالها. إذا قمت بشحن أداة قوية لبناء الاستغلالات لكل من يمتلك بطاقة ائتمان، فإنك تسلم هذا الاستخدام الثاني لأي شخص يريده.
التوقيت يحكي نفس القصة. قبل ثلاثة أيام من إطلاق Cyber، أخرت OpenAI نموذجها القادم Astra بعد أن وصل إلى عتبة "حرجة" في اختبارات الأمان السيبراني. على النقيض من ذلك، تم تقييم GPT-5.6-Cyber على أنه "عالي" للأمن السيبراني بموجب إطار الاستعداد الخاص بـ OpenAI، وهو أقل من الخط الحرج. بعبارة أخرى، قامت OpenAI بشحن النموذج الذي اجتاز معاييرها وأوقفت النموذج الذي لم ينجح. أشارت OpenAI أيضًا إلى أن GPT-5.6-Cyber لم يشارك في حادثة Hugging Face في وقت سابق من هذا العام.
لذلك، البوابة متعمدة. يتيح الإصدار المحدود للمدافعين المعتمدين للنموذج القيام بعمل دفاعي حقيقي بينما تراقب OpenAI كيف يتصرف ومن يستخدمه. هذا هو النمط القياسي للأدوات الحساسة للأمان: إثبات فعاليتها مع الشركاء الموثوق بهم، ثم توسيع الوصول لاحقًا إذا سمحت الصورة الخطرة بذلك.
الأزرق والأحمر: مستويي الوصول
قسمت OpenAI Daybreak إلى مستويين جنبًا إلى جنب مع هذا الإطلاق، ويحصلان على نماذج مختلفة:
- Daybreak Blue يمنحك GPT-5.6 Sol مع إزالة حواجز الحماية السيبرانية على مستوى نظام الإنتاج. وهو يستهدف العمل الدفاعي: اكتشاف الثغرات، ومراجعة الكود الآمن، وتحليل البرامج الضارة، والاستجابة للحوادث، والتحقق من التحديثات. توصي به OpenAI كنقطة انطلاق لمعظم المدافعين.
- Daybreak Red يمنحك النماذج السيبرانية المدربة خصيصًا، بما في ذلك GPT-5.6-Cyber، لأبحاث الثغرات المصرح بها، والتحقق من الاستغلالات، واختبار الاختراق.
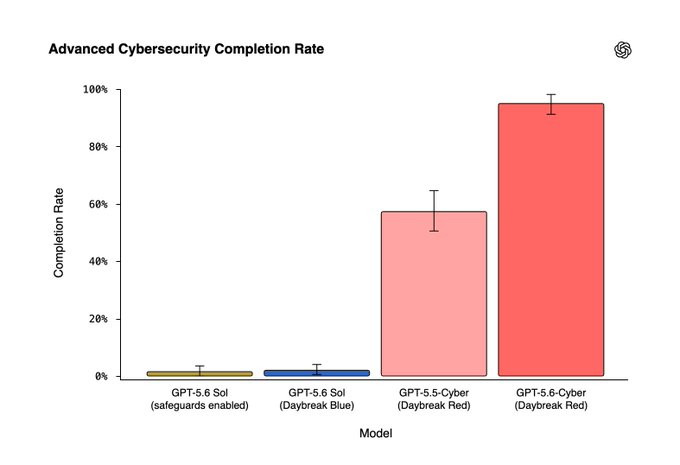
الفجوة بينهما كبيرة. على "معدل إكمال الأمن السيبراني المتقدم" الداخلي لـ OpenAI، الذي يقيس مدى تكرار إجابة النموذج على مطالبات حول تطوير سلسلة الاستغلال، وتجاوز المصادقة، وتصعيد الامتيازات، يكمل GPT-5.6-Cyber 95.0% من الطلبات. يكمل GPT-5.6 Sol 1.5%، ويكمل Sol عبر Daybreak Blue 2.0%. بينما كان GPT-5.5-Cyber القديم عند 57.3%. إذا كنت تريد تفصيلاً كاملاً لمن يحصل على ماذا، انظر Daybreak Blue مقابل Red.
ما الذي يمكنه فعلاً
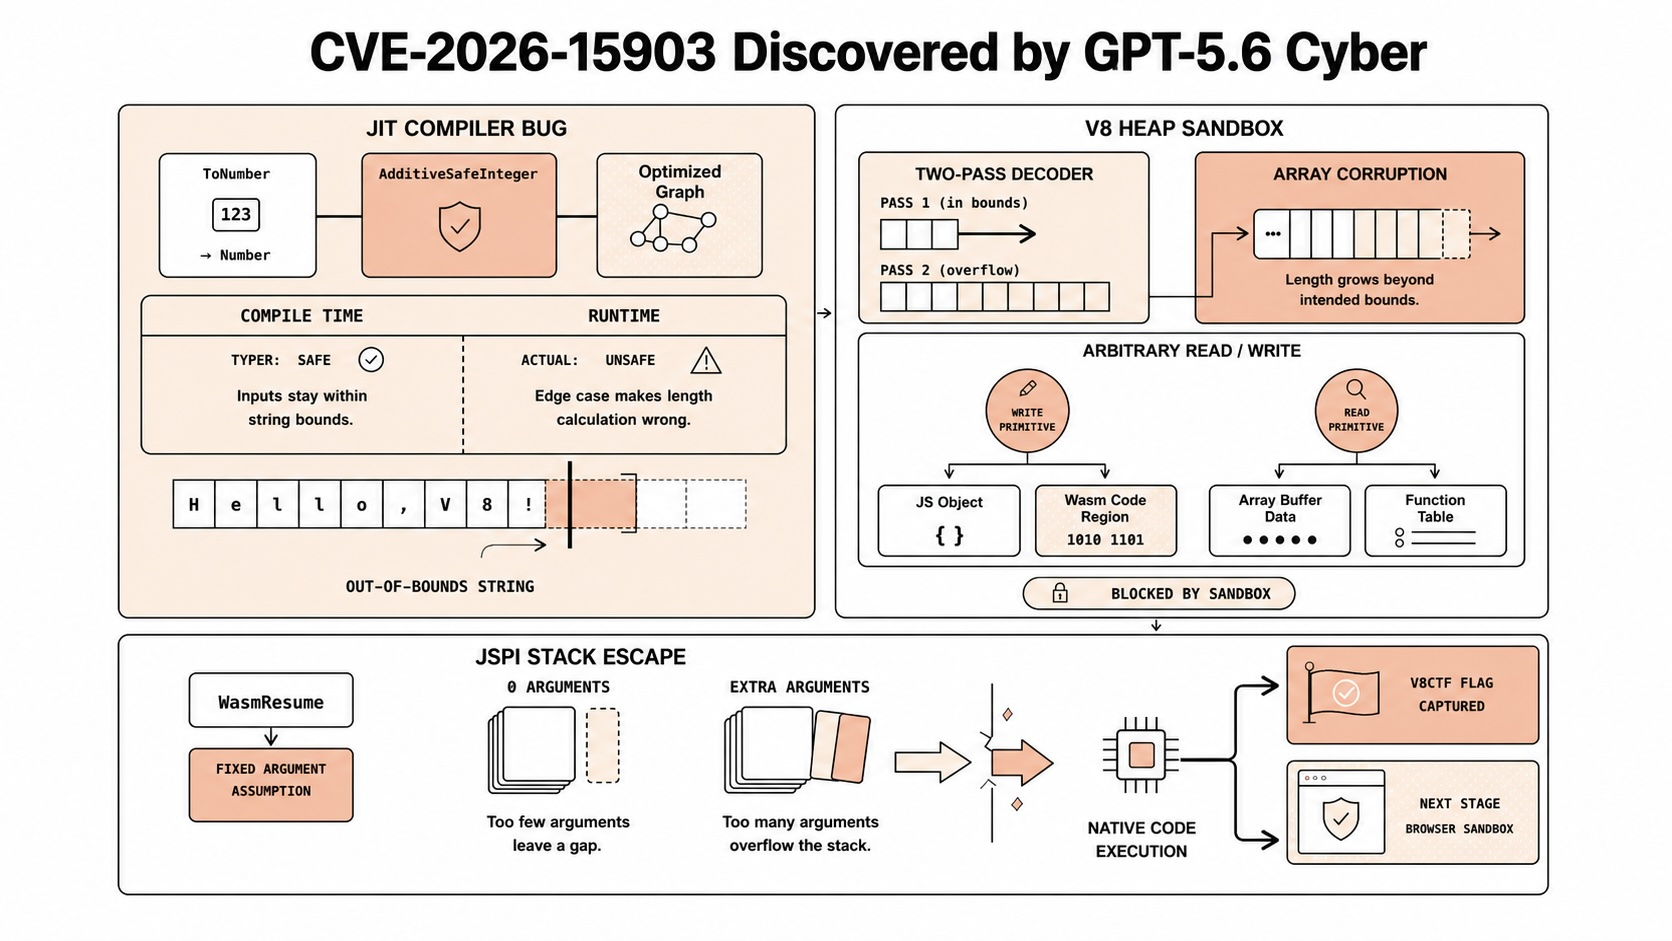
بغض النظر عن المعايير، دعمت OpenAI الإطلاق بنتائج حقيقية. باستخدام GPT-5.6-Cyber داخليًا، كشف باحثوها عن ثغرتين لم تكونا معروفتين سابقًا في V8، محرك JavaScript وراء Chrome، والتي يمكن ربطها لإتلاف الذاكرة والهروب من بيئة V8 المعزولة. قامت جوجل بإصلاحهما وخصصت لهما CVE-2026-15903.
أفادت OpenAI أيضًا باستخدام النموذج للعثور على:
- ما لا يقل عن خمس ثغرات أمنية في نظام تشغيل محمول شائع، بما في ذلك سلسلة من تطبيق غير موثوق به إلى تصعيد امتيازات محلية.
- ثلاث ثغرات حرجة في قاعدة بيانات شهيرة، بما في ذلك مسار عن بعد لتنفيذ الكود.
- أكثر من 400 مشكلة تصعيد امتيازات في نواة نظام تشغيل شائع.
في معيار ExploitGym، الذي يختبر ما إذا كان الوكيل يمكنه تحويل ثغرة أمنية معروفة إلى تنفيذ كود عامل، يتفوق GPT-5.6-Cyber على كل من GPT-5.6 Sol و GPT-5.5-Cyber. تجدر الإشارة إلى ملاحظة صريحة واحدة من مقال OpenAI نفسه: في تقييم كتابة تقرير الثغرات، سجل Cyber في الواقع أقل قليلاً من Sol، لأنه أحيانًا ينتج تقارير أقصر وأقل تفصيلاً. تم ضبط النموذج للعثور على الاستغلالات وليس لكتابة النثر.
ما الذي يمكن للمطورين استخدامه اليوم بدلاً من ذلك
لا يمكنك تشغيل Cyber، لكنك لست عالقًا. هناك خطوتان عمليتان تغطيان معظم ما يريده الناس منه.
لمطالبات الترميز العامة ومراجعة الأمان، استخدم نموذجًا عامًا. يمكن لـ GPT-5.6 Sol أو Terra أو نموذج حدودي مماثل مراجعة دالة وتحديد الأنماط الخطرة، أو التحقق المفقود من المدخلات، أو فجوات المصادقة. تعامل مع الإخراج كمسودة أولى، وليس تدقيقًا. إنه متاح الآن من خلال API GPT-5.6 العادي، والذي لا ينتمي إليه Cyber.
لتعزيز أمان واجهات برمجة التطبيقات الخاصة بك، قم بإجراء اختبارات أمان حقيقية ضدها. معظم نقاط الضعف في واجهات برمجة التطبيقات التي يتم استغلالها ليست غريبة. إنها تتمثل في نقص المصادقة، وضعف أمان النقل، ونقاط النهاية التي تكسر عقدها بهدوء بعد التغيير. يمكنك اختبار هذه الثلاثة جميعها دون أي نموذج خاص.
هذا هو المكان الذي يتناسب فيه عميل API مثل Apidog. يمكنك توجيهه إلى نقاط النهاية الخاصة بك والتحقق من الأشياء التي يبحث عنها المهاجمون بالفعل:
- فحوصات المصادقة. أرسل طلبات برمز مميز مفقود، ورمز مميز منتهي الصلاحية، ورمز مميز صالح، ثم تأكد من أن كل طلب يحصل على رمز الحالة الذي يجب أن يحصل عليه. رمز
200حيث تتوقع401هو اكتشاف حقيقي. ينطبق نفس الانضباط على وكلاءك؛ انظر ما يمكن أن يفعله مفتاح API الخاص بوكيل الذكاء الاصطناعي الخاص بك بالفعل. - أمان النقل. إذا كانت الخدمة تتطلب شهادات عميل، فتحقق من أن المصافحة تعمل وأن الطلبات العادية مرفوضة. إليك دليل حول اختبار واجهات برمجة التطبيقات باستخدام شهادات العميل و mTLS في Apidog.
- اختبارات العقد بجدول زمني. احفظ الطلبات، وأضف تأكيدات على الحالة وحقول JSON، وجدولها كاختبارات API متكررة بحيث يظهر الانحدار في اليوم الذي يحدث فيه، وليس في تقرير حادث.
لا يتطلب أي من ذلك نموذجًا مقيدًا. إنه يتطلب الانضباط لإجراء الفحوصات في كل عملية نشر. هل تريد المتابعة؟ قم بتنزيل Apidog وابدأ بحالات المصادقة؛ فهي تكتشف الأخطاء الأكثر بأقل جهد.
الأسئلة المتكررة
هل GPT-5.6-Cyber متاح في واجهة برمجة التطبيقات (API)؟ ليس من خلال واجهة برمجة التطبيقات القياسية. إنه مقيد بـ Daybreak Red، مستوى الوصول المعتمد من OpenAI لأعمال الأمن الهجومي المصرح بها. تقدم بطلب، ويتم التحقق منك، وتوافق على شروط الاستخدام المعتمدة. لا يوجد معرف نموذج ذاتي الخدمة للحسابات العامة.
كيف يختلف عن GPT-5.6 Sol؟ إنه مبني على Sol ولكنه مُدرب على رفض عدد أقل من مطالبات الأمن السيبراني ثنائية الاستخدام وعلى الأداء بشكل أفضل في تطوير الاستغلالات واكتشاف ثغرات يوم الصفر. في اختبار معدل الإكمال الداخلي لـ OpenAI، يجيب Cyber على 95.0% من طلبات الأمن السيبراني المتقدمة مقابل 1.5% لـ Sol.
كم تبلغ تكلفة GPT-5.6-Cyber؟ لم تنشر OpenAI تسعيرًا مفتوحًا، لأن الوصول مقيد وليس ذاتي الخدمة. تسرد بعض التغطيات الصحفية أرقامًا لكل رمز مميز، لكن هذه الأرقام غير مؤكدة على صفحات OpenAI الخاصة بها. إذا كان التسعير يهم تخطيطك، فتعامل مع الأرقام المتداولة على أنها غير متحقق منها حتى توثقها OpenAI.
هل هو آمن للاستخدام؟ ما علاقة Astra به؟ تم تقييم GPT-5.6-Cyber على أنه "عالي" للقدرة السيبرانية بموجب إطار الاستعداد الخاص بـ OpenAI، وهو أقل من عتبة "الحرجة". أخرت OpenAI نموذجًا منفصلاً، Astra، قبل ثلاثة أيام لوصوله إلى العتبة الحرجة. أطلق إطلاق Cyber النموذج الذي اجتاز المعايير؛ بينما لم ينجح Astra.
ما الذي يمكنني استخدامه بدلاً من ذلك إذا كنت أرغب فقط في تأمين واجهات برمجة التطبيقات الخاصة بي؟ قم بإجراء اختبارات أمان قياسية ضد نقاط النهاية الخاصة بك: فحوصات حدود المصادقة، والتحقق من أمان النقل، واختبارات العقد المجدولة. يغطي عميل API مثل Apidog كل هذه الثلاثة، ولا يتطلب أي منها نموذج أمان مقيدًا. للحصول على قائمة تحقق أكثر اكتمالاً، اقرأ دروس أمان API من اختراق Vercel.