
Gemini 3.8 Flash Cyber هو نسخة مُعدّلة للأمان من Gemini 3.8 Flash، أطلقتها جوجل في 2 سبتمبر 2026، وهو نفس اليوم الذي أطلقت فيه النموذج للأغراض العامة. لا يمكنك التسجيل فيه. يتم الوصول إليه من خلال نظام تدقيق جديد يسمى برنامج Fairwind، الذي يستهدف السلطات الحكومية، مشغلي البنية التحتية الحيوية، مطوري البرامج، ومنصات التكنولوجيا الأساسية. لا يوجد واجهة برمجة تطبيقات عامة (API)، ولا سعر منشور، ولا خيار استضافة ذاتية، لأن الأوزان تظل مغلقة.
هذا يجعل هذه المقالة مختلفة عن بقية سلسلة Gemini 3.8 Flash. لا يوجد أمر curl لنسخه ولا جدول تكاليف للجدال حوله. ما يستحق الفهم هو ما يفعله النموذج، ومن تثق به جوجل لتقديمه، وما الذي يتعين على الشركاء المعتمدين الالتزام به، وماذا تقول النتائج المنشورة عن قدرته على اكتشاف الثغرات الأمنية وإصلاحها. يُعد منشور إطلاق جوجل وصفحة برنامج Fairwind المصادر الأساسية لكل ما يلي.
القسم الأخير مخصص للجميع. إذا كنت تقوم بإنشاء واجهات برمجة التطبيقات (APIs) ولا تدير مركز استجابة للطوارئ الحاسوبية الوطني (CERT)، فإن النموذج الذي يمكنك استخدامه اليوم هو Gemini 3.8 Flash العادي، وعمل الأمان الذي يمكنك القيام به اليوم هو من النوع الروتيني: فحوصات المصادقة، والاختبارات السلبية، وتشغيل اختبارات الانحدار المجدولة. هنا يأتي دور Apidog، وهذا الدليل واضح بشأن ما يغطيه وما لا يغطيه.
نظرة سريعة على Gemini 3.8 Flash Cyber
| العنصر | القيمة |
|---|---|
| تاريخ الإعلان | 2 سبتمبر 2026، بالتزامن مع Gemini 3.8 Flash |
| النموذج الأساسي | Gemini 3.8 Flash (بطاقة النموذج: "يعتمد على Gemini 3.7 Flash") |
| الغرض | اكتشاف الثغرات الأمنية، إصلاحها، وسير عمل الأمن الدفاعي |
| الوصول | برنامج Fairwind فقط: تقديم طلب، فحوصات خلفية، التزامات تعاقدية |
| المجموعات المؤهلة | السلطات الحكومية الموثوقة، مشغلو البنية التحتية الحيوية، مطورو البرامج، منصات التكنولوجيا الأساسية؛ المختبرات الأكاديمية التي تجري قياس الأداء الدفاعي قد تتقدم بطلب |
| واجهة برمجة تطبيقات عامة (API) | لا يوجد |
| التسعير العام | لا يوجد |
| الاستضافة الذاتية | غير ممكن؛ الأوزان مغلقة |
| النموذج السابق | برنامج Gemini 3.5 Flash Cyber التجريبي المحدود (يوليو 2026، الحكومات والشركاء الموثوق بهم) |
| يأتي مع | تكامل CodeMender للإصلاحات التلقائية |
| النموذج الذي يمكنك استخدامه بدلاً من ذلك | gemini-3.8-flash عبر Gemini API و Google AI Studio |
ما هو Gemini 3.8 Flash Cyber
فكر في الأمر على أنه Gemini 3.8 Flash مع تغيير مظروف الأمان، وليس خط إنتاج نموذج منفصل. وصفت MarkTechPost الزوج بأنه "نموذج أساسي واحد، مظرفا وصول مختلفان"، ويصمد هذا الإطار أمام مواد جوجل الخاصة. يحمل النموذج العام التدريب الأمني القياسي الذي يصد طلبات الأمن الهجومي. بينما يتم ضبط النسخة Cyber للتعامل معها: قراءة قاعدة بيانات، البحث عن خطأ قابل للاستغلال، التفكير في كيفية إطلاقه، واقتراح إصلاح.
تلك القدرة ذات حدين، ولهذا السبب لن تضعها جوجل وراء مفتاح عام. نفس النموذج الذي يساعد فريق أمان Chrome على إصلاح الأخطاء بشكل أسرع سيساعد المهاجم على العثور عليها بشكل أسرع. إجابة جوجل هي الاحتفاظ بالنموذج على جانب الخادم، ومنح الوصول للمدافعين المعتمدين فقط، وإرفاق شروط تعاقدية لكل مقعد.
يترتب على ذلك نتيجتان عمليتان. أولاً، كل ما تقرأه عن أداء 3.8 Flash Cyber يأتي من جوجل أو من شركاء مذكورين في منشور جوجل. لا يمتلك أي مختبر مستقل مفتاحًا. ثانيًا، يشير الرقم "3.8" في الاسم إلى قدرة الاستدلال والترميز الأساسية. إذا كنت تريد معرفة كيفية تصرف النموذج الأساسي في مهام الوكيل ذات الأفق الطويل، فإن دليل واجهة برمجة تطبيقات 3.8 Flash يغطي واجهة برمجة تطبيقات التفاعلات (Interactions API)، ومستويات التفكير، وميزانية الرموز التي يستهلكها تصميم "يعمل بجد أكبر".
برنامج Fairwind: من يحصل على الوصول
يُعد برنامج Fairwind البوابة الجديدة. إنه يحل محل الترتيب القائم على الدعوة فقط والذي حكم برنامج 3.5 Flash Cyber التجريبي، بعملية تقديم طلب موثقة ومجموعة ثابتة من الالتزامات.
من يمكنه التقديم
تُدرج جوجل أربع فئات من الشركاء: السلطات الحكومية الموثوقة، مشغلو البنية التحتية الحيوية، مطورو البرامج، ومنصات التكنولوجيا الأساسية. قد تتقدم المختبرات الأكاديمية التي تجري قياس الأداء الدفاعي بطلب أيضًا. يمر كل متقدم بفحص خلفية يتحقق من سجله الأمني وما تسميه جوجل "العمليات الأخلاقية". الهدف من هذا المعيار هو استبعاد أي شخص يمكنه توجيه النموذج نحو الخارج.
لاحظ ما هو مفقود من تلك القائمة. لا يظهر فيها باحثو الأمن المستقلون، أو صائدو مكافآت الأخطاء، أو الشركات الاستشارية، أو شركات SaaS التي لا تملك بصمة بنية تحتية أو منصة. الفئات المنشورة لا تدعوهم.
ماذا يجب على الشركاء الالتزام به
الموافقة ليست نهاية العملية. يتحمل شركاء Fairwind مجموعة من الالتزامات التشغيلية:
- مصادقة على مستوى المستخدم لكل شخص يتعامل مع النموذج، مدعومة بمصادقة متعددة العوامل (MFA) مقاومة للتصيد الاحتيالي وضوابط الوصول.
- يقتصر الوصول على فرق الأمن السيبراني الداخلية، والاستجابة للحوادث، واختبار الاختراق. فرق المنتجات والهندسة العامة غير مؤهلة.
- تتبع الموظفين الذين لديهم حق الوصول وكيفية استخدامهم له.
- لا مشاركة، أو إعادة توزيع، أو إعادة بيع للوصول تحت أي ترتيب.
تغلق النقطة الأخيرة الثغرة الواضحة. لا يمكن لشريك أن يغلف النموذج في خدمة ويبيعه لاحقًا، ولا يمكنه إعارة مفتاح لمقاول. إذا كنت تأمل أن يقوم بائع بإعادة بيع قدرة 3.8 Flash Cyber، فإن شروط البرنامج تستبعد ذلك.
ما تقوله جوجل عن النتائج
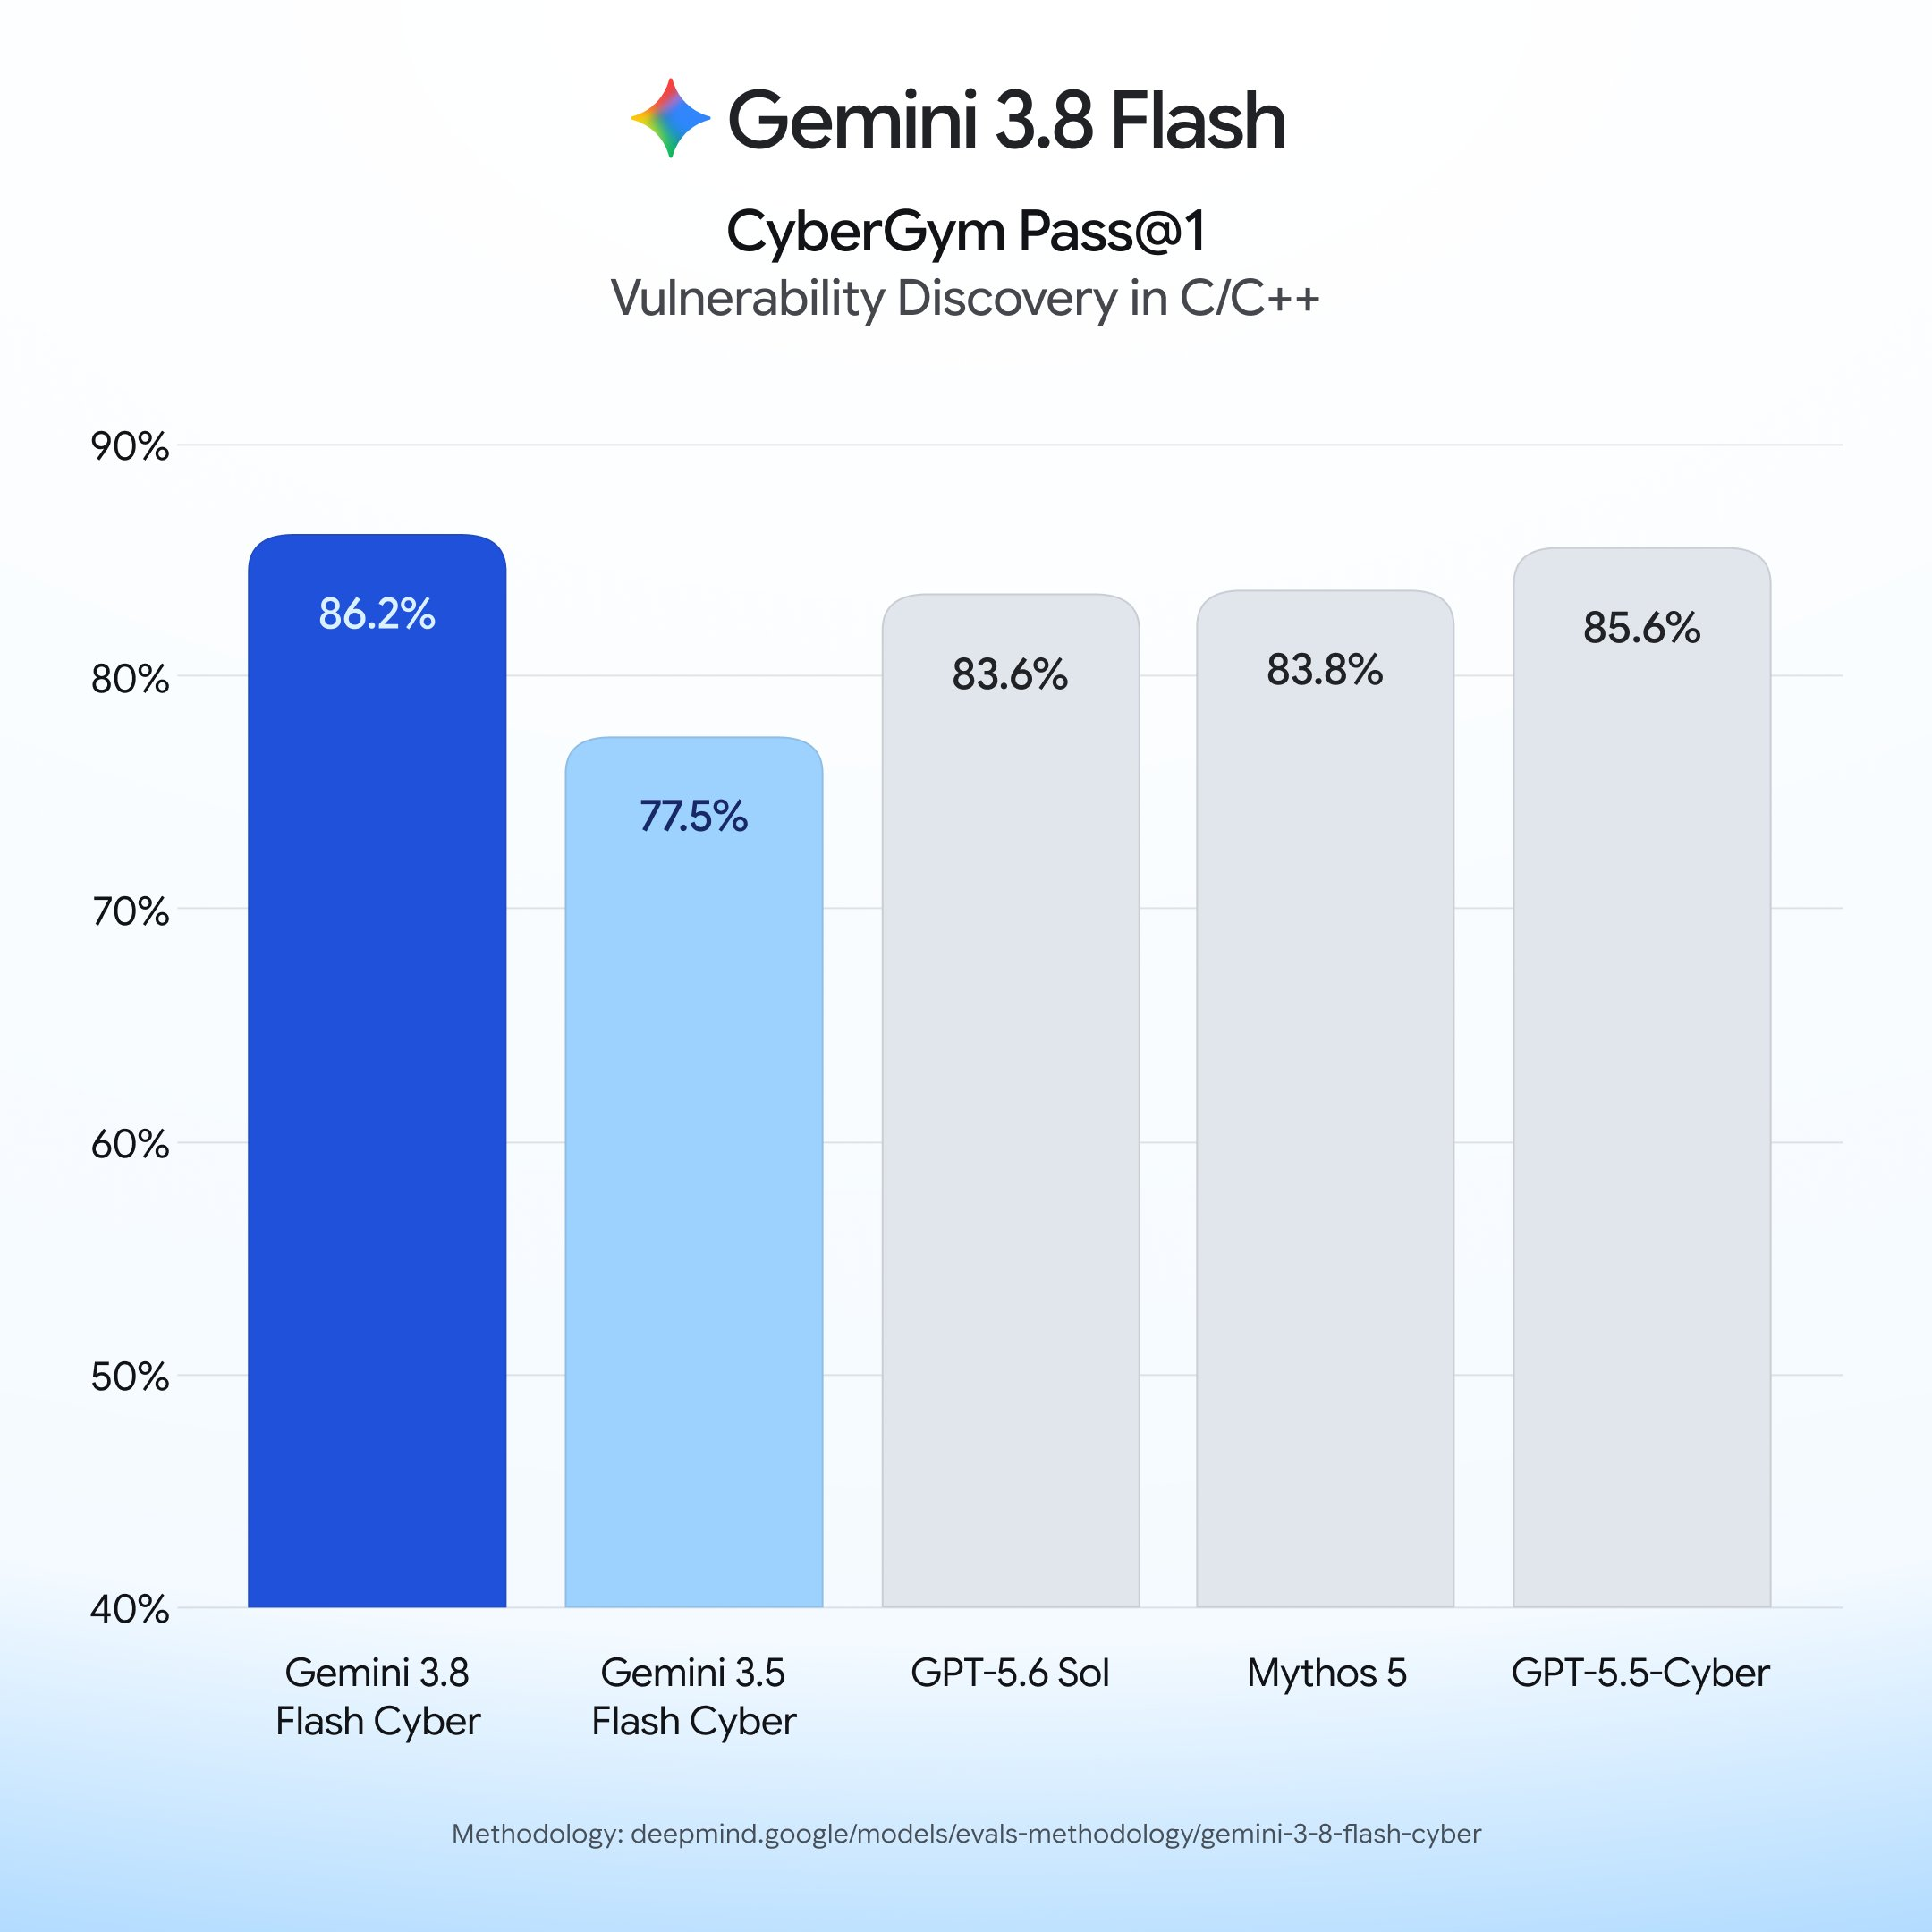
كل رقم هنا إما أجرته جوجل أو تم الإبلاغ عنه من قبل شريك في مواد إطلاق جوجل. تعامل معها كادعاءات من البائع حتى يتمكن شخص خارج البرنامج من إعادة إنتاجها، وهو ما يجعله نموذج الوصول صعباً.
| الادعاء | المصدر | النتيجة |
|---|---|---|
| CyberGym | جوجل | يتفوق على 3.5 Flash Cyber ونماذج الواجهة الأكبر (لم يتم طباعة النتيجة في النص) |
| اكتشاف الثغرات في العالم الحقيقي | جوجل | معدل نجاح يزيد عن 70% عبر 20 لغة برمجة |
| تصحيح CWE-Bench | جوجل | 47.2% نجاح@1، مقابل 47.8% للنموذج الرائد "بتكلفة أعلى" |
| تصحيحات ثغرات Chrome | فريق أمان Chrome | 2.6 ضعف التصحيحات الصحيحة مقارنة بأفضل النماذج التجارية، وهي أكبر بكثير |
| استدعاء النتائج الأمنية | Wiz | استدعاء أعلى بنسبة تتراوح من 7.5 إلى 9.7 نقطة مئوية بتكلفة أقل بـ 2.3 إلى 5.2 مرة |
| وقت اكتشاف ثغرة حرجة | أبحاث الثغرات في Google Cloud | أقل من ساعتين، مقابل أشهر في السابق |
ملاحظات قليلة حول قراءة هذا الجدول. سطر CWE-Bench هو الأكثر صراحةً الذي تنشره جوجل: 47.2% أقل بقليل من 47.8% للقائد غير المسمى، وحجة جوجل هي التكلفة، وليس الدقة الخام. وهذا يتناسب مع موقع Flash بأكمله. أرقام Chrome و Wiz هي مقارنات ضد نماذج تجارية "أكبر بكثير"، مما يشير إلى أن الفائدة هي الحصول على نتائج أمان قريبة من الحدود القصوى من نموذج بحجم Flash. الرقم البالغ ساعتين هو قصة فردية من فريق داخلي واحد، وليس معيارًا.
يُعد تكامل CodeMender مهمًا لكيفية استخدام الشركاء له. CodeMender هو أداة جوجل للإصلاح التلقائي، ويأتي 3.8 Flash Cyber مدمجًا بها، بحيث يمكن للثغرة الأمنية المكتشفة أن تنتقل مباشرة إلى تصحيح مقترح بدلاً من التوقف عند تقرير.
لم تنشر جوجل تفصيلاً للأمان خاصًا بنسخة Cyber. تغطي بطاقة نموذج DeepMind النموذج الأساسي 3.8 Flash و تبلغ عن فروق أمان صغيرة مقارنة بـ 3.7 Flash: انخفاض أمان النص إلى النص بمقدار 0.4 نقطة، وارتفاع أمان اللغات المتعددة بمقدار 5.4 نقطة، وارتفاع الرفض غير المبرر بمقدار 1.1 نقطة. لم يذكر ما إذا كانت هذه الفروق تنطبق على ضبط Cyber.
كيف يحل محل برنامج 3.5 Flash Cyber التجريبي
وصل Gemini 3.5 Flash Cyber في 21 يوليو 2026، جنبًا إلى جنب مع Gemini 3.6 Flash، كبرنامج تجريبي محدود للحكومات والشركاء الموثوق بهم. لم يكن له واجهة عامة أيضًا. غطى شرح 3.5 Flash Cyber ما كان معروفًا في ذلك الوقت، ونظرت مقارنة GPT-5.6 Cyber مقابل Gemini 3.5 Flash Cyber في كيفية توافق نماذج الأمان المغلقة للبائعين.
جاءت ثلاثة تغييرات مع 3.8:
- تقدم النموذج الأساسي ثلاثة إصدارات من Flash. كان 3.5 Flash Cyber يعتمد على خط 3.5 Flash الأقدم. يرث 3.8 Flash Cyber تصميم "يعمل بجد أكبر"، وسياق 1,048,576 رمزًا، وسلوك استدعاء الأدوات التكراري لـ 3.8 Flash، وهو نوع العمل طويل الأمد الذي يتطلبه البحث عن الثغرات الأمنية.
- تحول البرنامج التجريبي إلى برنامج رسمي. يضفي برنامج Fairwind طابعًا رسميًا على الأهلية، وفحوصات الخلفية، والالتزامات التي كانت تُدار سابقًا شريكًا تلو الآخر.
- نشرت جوجل نتائج الشركاء. يذكر إطلاق 3.8 أسماء Chrome، و Wiz، و Google Cloud Vulnerability Research، وينشر أرقامًا، حتى لو كانت كلها من مصادر جوجل.
يصف تغطية إطلاق 9to5Google نموذج Cyber بأنه "يحل محل الإصدار 3.5". لم تنشر جوجل تاريخ إيقاف الوصول الحالي لبرنامج 3.5 Flash Cyber التجريبي أو ما إذا كان شركاء البرنامج التجريبي ينتقلون إلى Fairwind تلقائيًا. [تحقق]
بالنسبة للصورة الأوسع، يشغل GPT-5.6 Cyber من OpenAI نفس المكانة: نسخة قادرة على الأمن مع وصول مدقق ولا توجد واجهة برمجة تطبيقات عامة. لا يمكن إجراء مقارنة مباشرة بين الاثنين دون مفاتيح لكليهما، ولا يمتلك أي مختبر مستقل ذلك.
ماذا يعني ذلك للفرق التي لا تملك وصول Fairwind
معظم قراء هذه المدونة لن يكونوا مؤهلين لبرنامج Fairwind، وهذا أمر طبيعي. النموذج المتاح هو Gemini 3.8 Flash، وهو محرك أكواد ذكي بسعر 0.75 دولار لكل مليون رمز إدخال و3.75 دولار لكل مليون رمز إخراج حتى 31 ديسمبر 2026، ويتضاعف السعر إلى 1.50 دولار و 7.50 دولار في 1 يناير 2027. يدعم استدعاء الدوال، والمخرجات المهيكلة، وتنفيذ الكود، ومستويات التفكير منخفض، متوسط، ومرتفع، كل ذلك عبر Gemini API و Google AI Studio.
ما لن يفعله 3.8 Flash العادي هو الجزء الهجومي. ستقوم بمراجعة الكود الخاص بك، وشرح فئة CVE، وصياغة إصلاح لخطأ تشير إليه. اطلب منها العثور على مسارات قابلة للاستغلال عبر هدف حي وستصادف رفض النموذج العام، وهذا أمر مقصود. يغطي تحليل تسعير 3.8 Flash حساب الرموز إذا كنت تخطط لتشغيل مراجعة الكود بكميات كبيرة.
الخلاصة المفيدة هي أن عمل الأمان الذي تحتاجه معظم فرق واجهات برمجة التطبيقات (API) لا يتطلب نموذجًا مغلقًا على الإطلاق. أنماط الفشل وراء معظم حوادث واجهات برمجة التطبيقات هي أمور عادية: مصادقة معطلة، فحوصات ترخيص مفقودة، مدخلات غير مصادق عليها، ونقاط نهاية لا يختبرها أحد بعد الدورة التي تم إطلاقها فيها. لا شيء من ذلك يحتاج إلى باحث عن الثغرات المتطورة. بل يحتاج إلى اختبارات تعمل بجدول زمني وتفشل بصوت عالٍ.
اختبار الوضع الأمني لواجهة برمجة التطبيقات الخاصة بك في Apidog
Apidog هو عميل واجهة برمجة تطبيقات ومنصة اختبار، وليس ماسحًا للثغرات الأمنية. لن يجد خطأ في أمان الذاكرة في خدمتك بالطريقة التي وجد بها 3.8 Flash Cyber واحدًا في Chrome. ما يفعله هو التحقق من أن واجهة برمجة التطبيقات الخاصة بك تفرض القواعد التي كتبتها، كل يوم، دون حاجة بشرية لتذكر التحقق. ثلاثة أنماط تغطي معظم الجوانب.
فحوصات المصادقة.
لكل نقطة نهاية محمية، أنشئ سيناريو اختبار صغير يرسل أربعة متغيرات: رمز مميز صالح، بدون رمز مميز، رمز مميز منتهي الصلاحية، ورمز مميز بنطاق أو دور خاطئ. تأكد من استجابة 200 للأولى و401 أو 403 للبقية. قم بتخزين الرموز المميزة كمتغيرات بيئة بحيث يتم تشغيل السيناريو دون تغيير عبر مراحل التطوير والإنتاج. هذا يلتقط فشل واجهة برمجة التطبيقات الأكثر شيوعًا، وهي نقطة نهاية توقفت بصمت عن التحقق من التفويض بعد إعادة الهيكلة.
الاختبارات السلبية.
أرسل ما قد يرسله المهاجم: JSON مشوه، حمولات زائدة الحجم، قيم نصية حيث يتوقع أعداد صحيحة، معلمات المسار والاستعلام محشوة بسلاسل الحقن وحالات حافة يونيكود. تأكد من أن واجهة برمجة التطبيقات ترجع رمز 4xx متحكمًا فيه مع نص خطأ نظيف بدلاً من 500 مع تتبع المكدس. رمز 500 هنا يعني أن التحقق الخاص بك لا يعمل، وتتبع المكدس هو هدية لمن أرسل الطلب.
التشغيلات المجدولة.
اربط تلك السيناريوهات بجدول زمني بحيث يتم تنفيذها ضد كل بيئة بإيقاع ثابت ومع كل نشر. يرشدك دليل اختبارات API المجدولة خلال الإعداد. الفكرة هي أن تراجعات الأمان يتم اكتشافها في يوم إطلاقها، وليس في تدقيق ربع سنوي.
إذا كنت تستخدم Gemini 3.8 Flash أيضًا في بيئتك، فيمكن لنفس مساحة العمل أن تستوعب تلك الطلبات: أرسل استدعاءً لواجهة برمجة تطبيقات التفاعلات (Interactions API)، وتحقق من مخطط الاستجابة وعدد الرموز في usageMetadata، وجدول ذلك جنبًا إلى جنب مع سيناريوهات الأمان الخاصة بك. قم بتنزيل Apidog لإعداد هذا.
الأسئلة الشائعة
هل يمكنني الحصول على وصول API لـ Gemini 3.8 Flash Cyber؟ لا. لا توجد واجهة برمجة تطبيقات عامة، ولا تسجيل ذاتي، ولا صفحة تسعير. يتم الوصول من خلال برنامج Fairwind، الذي يتطلب تقديم طلب، وإجراء فحوصات خلفية، وقبول الالتزامات التشغيلية المذكورة أعلاه. إذا كنت تستوفي فئات الأهلية، فتقدم بطلب عبر صفحة Fairwind.
كم يكلف Gemini 3.8 Flash Cyber؟ لم تنشر جوجل سعرًا. يتم تحديد الشروط ضمن برنامج Fairwind وهي ليست عامة. أي رقم تراه في مكان آخر هو مجرد تخمين.
هل Gemini 3.8 Flash Cyber نموذج مختلف عن Gemini 3.8 Flash؟ إنه يشترك في النموذج الأساسي. الفرق يكمن في الضبط ومظروف الوصول: تعمل نسخة Cyber على مهام الأمن الهجومي التي يرفضها النموذج العام، وهي متاحة فقط للمدافعين المعتمدين. تغطي ركيزة Gemini 3.8 Flash مواصفات النموذج الأساسي ومعايير الأداء.
كيف يقارن بـ GPT-5.6 Cyber؟ كلاهما مغلق الوصول، وكلاهما يستهدف اكتشاف الثغرات وإصلاحها، ولا يمتلك أي منهما واجهة برمجة تطبيقات عامة. لا يمكن إجراء مقارنة مباشرة بدون الوصول إلى كليهما، ولا يوجد مختبر مستقل يمتلك هذا الوصول. صفحة DeepMind Flash هي المكان الذي يجب مراقبته لأي أرقام إضافية تنشرها جوجل.
ماذا يجب أن أستخدم إذا لم أستطع الدخول؟ Gemini 3.8 Flash لمراجعة الكود وشرحه، مقترنًا باختبار أمان واجهة برمجة التطبيقات الروتيني: فحوصات المصادقة، والاختبارات السلبية، والتشغيلات المجدولة. هذا المزيج يغطي أنماط الفشل وراء معظم حوادث واجهات برمجة التطبيقات الحقيقية.
أين يضعك هذا
يمثل Gemini 3.8 Flash Cyber قفزة حقيقية في القدرات للمدافعين الذين تسمح لهم جوجل بالوصول، ويُعد برنامج Fairwind بوابة أوضح وأكثر صرامة من برنامج 3.5 التجريبي الذي يحل محله. بالنسبة لجميع من هم خارج تلك البوابة، لم يتغير شيء بشأن خياراتك في 2 سبتمبر. لا يزال لديك Gemini 3.8 Flash، والذي يمكنك استخدامه اليوم، ولا تزال تتحمل العمل غير الجذاب المتمثل في إثبات أن واجهة برمجة التطبيقات الخاصة بك ترفض الرموز غير الصالحة والمدخلات السيئة. قم بذلك بجدول زمني، وستكتشف فئة الأخطاء التي لم يكن من الممكن أن يستهدفها أي نموذج مغلق على أي حال.