
Gemini 3.5 Flash Cyber هو إصدار من نموذج Flash من جوجل يركز على الأمن، وهو مُعد لاكتشاف وإصلاح الثغرات الأمنية في البرمجيات. تم إطلاقه في 21 يوليو 2026، إلى جانب نموذجين آخرين من فئة Flash. إليك الجزء الذي تتجاهله معظم المقالات: من المحتمل أنك لا تستطيع استخدامه بعد. إنه برنامج تجريبي محدود الوصول، ومتاح للحكومات والشركاء الموثوق بهم فقط. لا يوجد واجهة برمجة تطبيقات (API) عامة ولا أسعار معلنة.
لذا، تعامل مع هذا كمشروع توضيحي، وليس دليل إعداد. إذا كنت تبحث عن مفتاح API ونموذج كود لـ Cyber، فهذا غير موجود حاليًا. ما هو موجود هو صورة واضحة لما يفعله النموذج، ولماذا تحتجزه جوجل، وما يمكنك بناءه بالفعل باستخدام ما هو متاح اليوم.
ما هو Gemini 3.5 Flash Cyber؟
Gemini 3.5 Flash Cyber هو متخصص في الثغرات الأمنية. إنه جزء من جهود CodeMender من جوجل، والتي تهدف إلى اكتشاف وإصلاح الثغرات في الكود. نموذج Flash العام هو نموذج عمل شامل للبرمجة والاستنتاج. تم تصميم Cyber لمهمة واحدة: اكتشاف العيوب الأمنية في الكود واقتراح حلول لها.
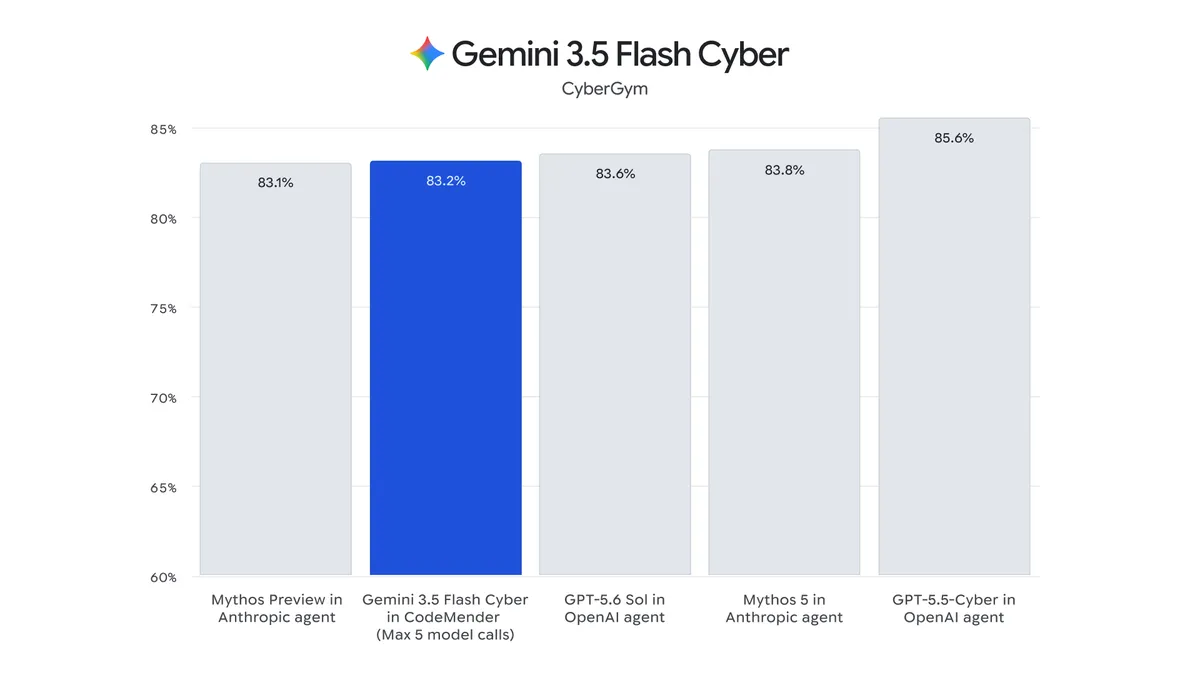
أعلنت جوجل عنه في نفس منشور نماذج Gemini الذي غطى تحديث Flash الأوسع. يمكنك القراءة عن فئة Flash العامة في صفحة نموذج DeepMind Flash. يقع Cyber بجانب تلك النماذج كعضو في العائلة المخصص للأمن.
هناك شيئان يجب تذكرهما. CodeMender هو البرنامج؛ و Gemini 3.5 Flash Cyber هو النموذج الذي نتج عنه. والاسم بالفعل هو "3.5 Flash Cyber"، وليس 3.6. المزيد عن عدم تطابق الإصدار هذا أدناه.
الجانب السلبي: ربما لا يمكنك استخدامه بعد
إليك الوضع الصادق، بصراحة. Gemini 3.5 Flash Cyber هو برنامج تجريبي محدود الوصول. جعلته جوجل متاحًا للحكومات والشركاء الموثوق بهم فقط. إنه غير متاح للجمهور.
من الناحية العملية:
- لا توجد واجهة برمجة تطبيقات (API) عامة. لا يمكنك إضافة معرف نموذج Cyber إلى تطبيقك واستدعائه بالطريقة التي تستدعي بها نموذج Gemini العام.
- لا توجد أسعار معلنة. لم تنشر جوجل سعرًا لكل توكن، لأنه لا يوجد وصول مفتوح للتسعير. قارن ذلك بنماذج Flash القياسية، التي لديها أسعار مدرجة في وثائق تسعير Gemini API.
- لا يوجد تسجيل ذاتي. لا يوجد زر تبديل في وحدة التحكم يقوم بتشغيل Cyber لحساب مطور عام.
إذا وجدت "دليلًا تعليميًا" يحتوي على كود Cyber API، وسلسلة نموذج، وجدول أسعار أنيق، فاعتبره مُختلقًا. لم تُصدر جوجل أيًا من هذه للاستخدام العام. هذه هي الحقيقة الأهم الوحيدة حول النموذج، لذا يجدر ذكرها بوضوح: بصفتك مطورًا عامًا، لا يمكنك الوصول إلى Gemini 3.5 Flash Cyber اليوم.
لماذا وضعت جوجل قيودًا عليه
السبب هو الاستخدام المزدوج. النموذج الجيد في اكتشاف الثغرات هو، بحكم تعريفه، جيد في اكتشاف الثغرات. هذه المهارة تصلح عيبًا عندما يستخدمها المدافع. نفس المهارة تحدد عيبًا للهجوم عندما يستخدمها المهاجم. إذا قمت بشحن مكتشف ثغرات قوي لكل من يملك بطاقة ائتمان، فإنك تسلم هذا الاستخدام الثاني لأي شخص يرغب فيه.
لذلك، تبدأ جوجل بضيق. يتيح الإصدار المحدود للحكومات والشركاء الموثوق بهم للنموذج القيام بعمل دفاعي، وتقوية الأنظمة الحقيقية، بينما تراقب جوجل كيف يتصرف ومن يستخدمه. هذا نمط طبيعي للأدوات الحساسة للأمن: أثبت فعاليتها مع شركاء موثوقين أولاً، ثم وسع الوصول لاحقًا إذا سمحت صورة المخاطر.
هذا يعني أيضًا أن الجدول الزمني تحدده جوجل. لا يوجد تاريخ إطلاق عام ملتزم به، وقد لا يكون هناك إطلاق مفتوح بالكامل بالشكل الذي تتوقعه من نموذج عادي. خطط بناءً على النموذج الذي يمكنك استخدامه، وليس الذي لا يمكنك استخدامه.
موقعه في عائلة Flash
جلب تحديث 21 يوليو ثلاثة نماذج من فئة Flash، وتحديد الإصدارات مربك حقًا. إليك الخريطة:
- Gemini 3.6 Flash هو النموذج العام الشامل. إنه النموذج الذي سيتجه إليه معظم المطورين: برمجة واستنتاج واسعان، نافذة سياق بحجم مليون توكن، طبقة مجانية في Google AI Studio، وتسعير عام بمبلغ 1.50 دولار لكل مليون توكن إدخال و 7.50 دولار لكل مليون توكن إخراج. تفصيل كامل في ما هو Gemini 3.6 Flash.
- Gemini 3.5 Flash-Lite هو الطبقة الرخيصة وعالية الحجم. إنه الأسرع بين الثلاثة، حوالي 350 توكن إخراج في الثانية، بسعر 0.30 دولار لكل مليون إدخال و 2.50 دولار لكل مليون إخراج. التفاصيل في ما هو Gemini 3.5 Flash-Lite.
- Gemini 3.5 Flash Cyber هو المتخصص الأمني المقيد الوصول الذي نتناوله هنا. للحكومات والشركاء الموثوق بهم فقط، لا يوجد واجهة برمجة تطبيقات (API) عامة، ولا سعر معلن.
لاحظ الأرقام. النموذج الشامل قفز إلى 3.6، لكن Flash-Lite و Cyber بقيا عند 3.5. هذا ليس خطأ مطبعيًا من جانب جوجل؛ النماذج الثلاثة تسير على مسارات إصدارات مختلفة. إذا كنت تقارن الخيارين العامين، فإن مقارنة Gemini 3.6 Flash مقابل 3.5 Flash توضح ما تغير بالفعل. Cyber هو الاستثناء: إنه العضو الوحيد في الثلاثي الذي لا يمكن للمطور العام لمسه.
ما يمكن للمطورين استخدامه اليوم بدلاً من ذلك
لا يمكنك تشغيل Cyber، لكنك لست عالقًا. هناك خطوتان عمليتان تغطيان معظم ما يريده الناس منه.
بالنسبة للبرمجة العامة ومطالبات مراجعة الأمان، استخدم Gemini 3.6 Flash. إنه متاح للجمهور، ويحتوي على طبقة مجانية، وهو نموذج كود قادر. يمكنك لصق دالة وطلب منه تحديد الأنماط الخطرة، أو التحقق المفقود من المدخلات، أو فجوات المصادقة. إنه ليس مكتشفًا متخصصًا للثغرات، ويجب أن تتعامل مع مخرجاته كمسودة أولية بدلاً من تدقيق. لكنه متاح الآن، وهو ما لا ينطبق على Cyber.
لتعزيز أمان واجهات برمجة التطبيقات (APIs) الخاصة بك، قم بإجراء اختبارات أمان عادية عليها. معظم نقاط الضعف الحقيقية في واجهات برمجة التطبيقات ليست غريبة. إنها تتمثل في المصادقة المفقودة، وضعف أمان النقل، ونقاط النهاية التي تخرق عقدها بصمت بعد التغيير. يمكنك اختبار كل هذه الأمور دون الحاجة إلى أي نموذج خاص.
هنا يأتي دور عميل API مثل Apidog. يمكنك توجيهه إلى نقاط النهاية الخاصة بك والتحقق من الأشياء التي يتم استغلالها بالفعل:
- فحوصات المصادقة. أرسل طلبات باستخدام توكن مفقود، وتوكن منتهي الصلاحية، وتوكن صالح، ثم تأكد من أن كل طلب يحصل على رمز الحالة الذي يجب أن يحصل عليه. رمز
200حيث كنت تتوقع401هو اكتشاف حقيقي. - أمان النقل. إذا كانت الخدمة تتطلب شهادات العميل، فتحقق من أن المصافحة تعمل وأن الطلبات العادية مرفوضة. إليك شرح مفصل حول اختبار واجهات برمجة التطبيقات باستخدام شهادات العميل و mTLS في Apidog.
- اختبارات العقد على جدول زمني. احفظ الطلبات، وأضف تأكيدات على حالة الحقول وحقول JSON، و جدولتها كاختبارات API متكررة بحيث يظهر التراجع في اليوم الذي يحدث فيه، وليس في تقرير حادث.
لا شيء من ذلك يتطلب نموذجًا مقيد الوصول. إنه يتطلب الانضباط لتشغيل الفحوصات في كل مرة تقوم فيها بالنشر. هل تريد المتابعة؟ قم بتنزيل Apidog وابدأ بحالات المصادقة؛ فهي تكتشف الأخطاء الأكثر بأقل جهد.
الأسئلة الشائعة
هل يمكنني الوصول إلى Gemini 3.5 Flash Cyber؟ لا. إنه برنامج تجريبي محدود الوصول للحكومات والشركاء الموثوق بهم. إنه غير متاح للجمهور العام، ولا توجد طريقة ذاتية الخدمة لتشغيله.
كيف أطلب الوصول؟ الوصول يعتمد على الدعوات والشراكات، وليس التسجيل المفتوح. لا يوجد نموذج عام يمنحه. إذا كانت مؤسستك هيئة حكومية أو شريك أمني راسخ لجوجل، فإن الطريق يمر عبر علاقتك بجوجل. يجب على الجميع الآخرين مراقبة قنوات جوجل الرسمية، مدونة جوجل و صفحات نماذج DeepMind، لأي تغيير في الحالة.
هل توجد واجهة برمجة تطبيقات (API) أو سعر معلن؟ ليس علنًا. لا يوجد معرف نموذج قابل للاستدعاء للاستخدام العام ولا سعر لكل توكن. إذا عرضت صفحة ما هذه المعلومات، فإنها ليست من جوجل.
ما هو CodeMender؟ إنه جهد جوجل لاكتشاف وإصلاح الثغرات في الكود. Gemini 3.5 Flash Cyber هو النموذج المُعد لهذا العمل. فكر في CodeMender كبرنامج و Cyber كالنموذج داخله.
ماذا يجب أن أستخدم لعمل الأمان في هذه الأثناء؟ استخدم Gemini 3.6 Flash العام لمطالبات مراجعة الكود، وقم بإجراء اختبارات أمان API القياسية، والمصادقة (auth)، و mTLS، وفحوصات العقد، ضد خدماتك الخاصة. هذا المزيج يغطي معظم ما تحتاجه الفرق.
النسخة المختصرة
Gemini 3.5 Flash Cyber هو نموذج حقيقي له مهمة محددة: اكتشاف وإصلاح الثغرات الأمنية كجزء من جهود Google CodeMender. إنه أيضًا مقيد الوصول. يمكن للحكومات والشركاء الموثوق بهم استخدامه؛ لكن من المحتمل أنك لا تستطيع، ولا توجد واجهة برمجة تطبيقات (API) عامة أو أسعار للتعامل معها. أي شخص يبيع لك دليل إعداد Cyber يبيع شيئًا لم تصدره جوجل.
الخلاصة المفيدة هي ما يمكنك فعله اليوم. استخدم Gemini 3.6 Flash للبرمجة العامة ومطالبات مراجعة الأمان، وعزز أمان واجهات برمجة التطبيقات (APIs) الخاصة بك باستخدام الاختبارات التي تكتشف المشاكل بالفعل. راقب قنوات جوجل الرسمية إذا تغيرت قصة الوصول.