
إجابة سريعة: تشغّل Docker Sandboxes وكلاء البرمجة بالذكاء الاصطناعي مثل Claude Code وCodex وCursor داخل بيئات microVM معزولة، على جهازك أو على سحابة Docker. لكل بيئة معزولة نواة خاصة بها، ونظام ملفات، وشبكة، وDocker Engine خاص. وتديرها عبر sbx CLI المجاني، ولا يصل الوكيل إلا إلى المجلدات والنطاقات التي تسمح بها.
في 19 نوفمبر 2026، أعادت Docker إطلاق علامتها التجارية حول عبارة واحدة: «الحاويات تعزل أحمال العمل. لكن الوكلاء ليسوا أحمال عمل. الوكلاء فاعلون». لا يقول منشور إعادة العلامة التجارية الكثير عن المنتج نفسه. بل يوجّه القراء إلى Docker Sandboxes وDocker AI Governance، لذا يستخلص هذا الدليل الحقائق من وثائق Docker بدلاً من ذلك.
ما هي Docker Sandboxes؟
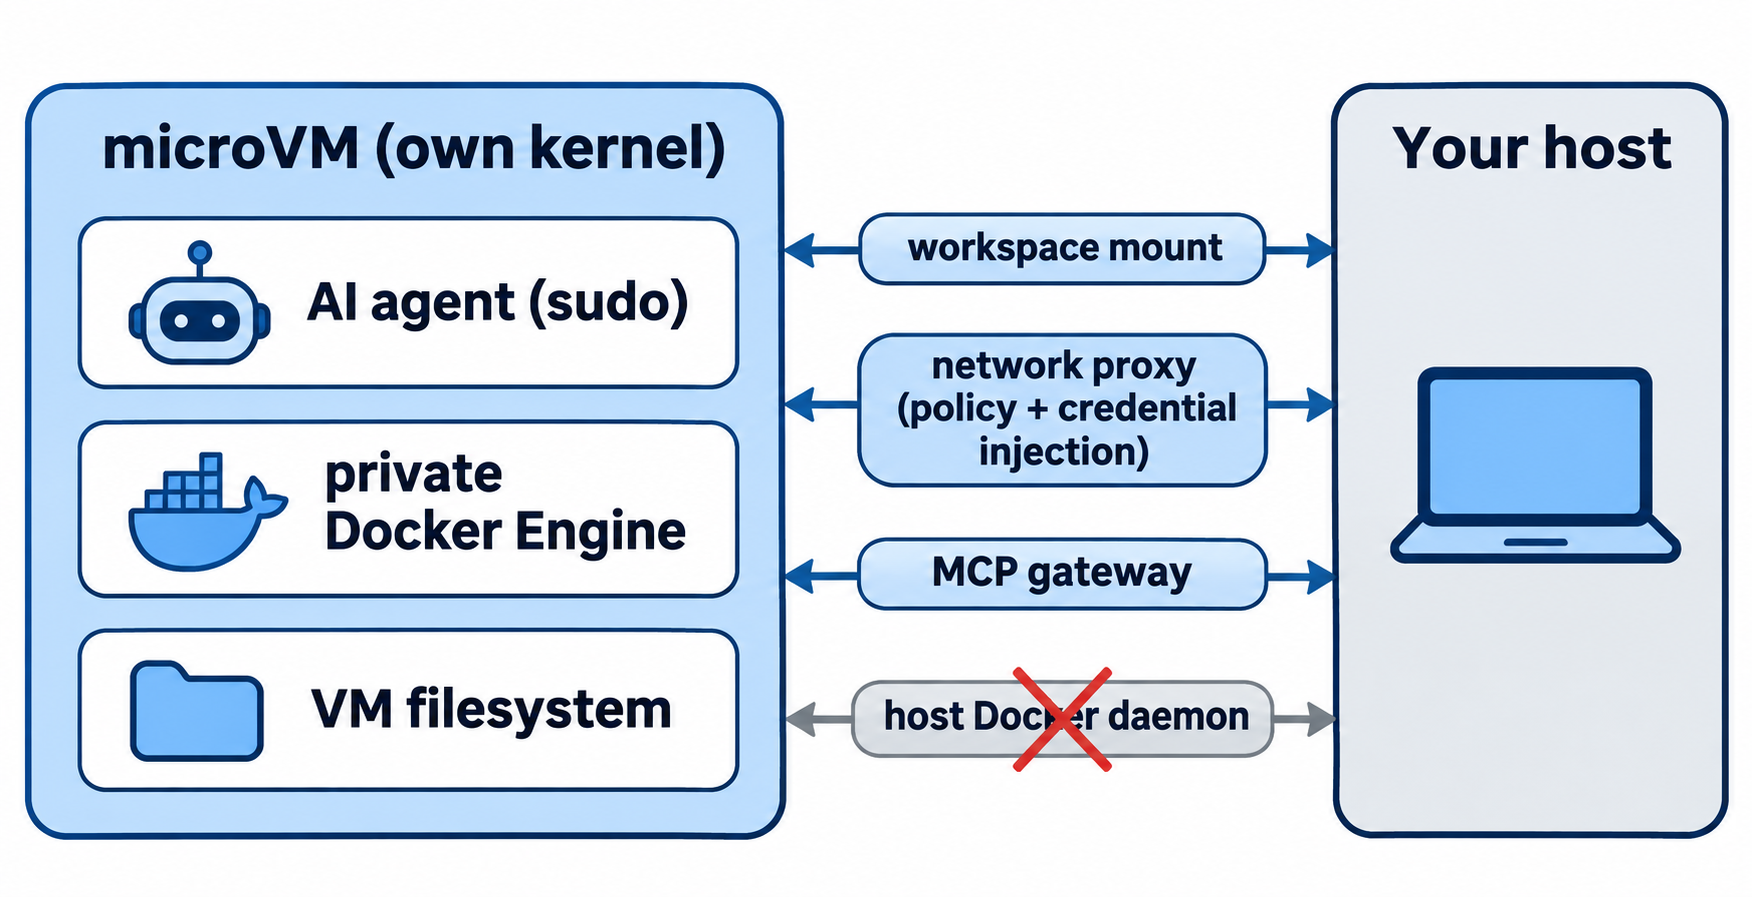
Docker Sandboxes هي بيئات microVM معزولة صُممت لتشغيل وكلاء برمجة بالذكاء الاصطناعي يعملون بشكل مستقل. تحصل كل بيئة معزولة على نواة خاصة بها، وDocker daemon، ونظام ملفات وشبكة. داخلها، يتمتع الوكيل بصلاحيات كاملة، بما في ذلك sudo. أما خارجها، فلا يرى سوى مساحة العمل التي تشاركها ووجهات الشبكة التي تسمح بها سياستك.
تدير البيئات المعزولة باستخدام sbx CLI، التي لا تحتاج إلى Docker Desktop أو Docker Engine. وتشغّل الأداة نفسها البيئات المعزولة المحلية على حاسوبك والبيئات المعزولة السحابية على حوسبة تديرها Docker، كما ينقل sbx move نظام ملفات بيئة معزولة بين الاثنين.
تقارن صفحة البنية المعمارية لدى Docker هذا النهج بالبدائل المعتادة:
| النهج | العزل | الوصول إلى Docker | الأنسب لـ |
|---|---|---|---|
| Docker Sandboxes (microVMs) | كامل (hypervisor) | daemon معزول | وكلاء مستقلون |
| حاوية مع تركيب socket | جزئي (namespaces) | daemon مضيف مشترك | أدوات موثوقة |
| Docker-in-Docker | جزئي (privileged) | daemon متداخل | خطوط أنابيب CI/CD |
| تنفيذ على المضيف | لا يوجد | daemon المضيف | تطوير يدوي |
المقايضة هنا هي موارد مقابل أمان: كل بيئة معزولة تشغّل جهازًا افتراضيًا إضافةً إلى daemon خاص بها، كما أن البيئات المعزولة لا تشارك الصور.
كيف تعزل Docker Sandboxes وكيل الذكاء الاصطناعي؟
تُعد microVM حدود الثقة الرئيسية. ويسرد نموذج الأمان لدى Docker خمس طبقات:
- عزل hypervisor. لكل بيئة معزولة نواة منفصلة، دون ذاكرة أو عمليات مشتركة مع المضيف.
- عزل الشبكة. يمر TCP الصادر عبر proxy على مضيفك وفق سياسة الرفض افتراضيًا. ويُحظر UDP وICMP افتراضيًا.
- عزل Docker Engine. تعمل حاويات الوكيل على محرك خاص دون أي مسار إلى daemon المضيف.
- عزل مساحة العمل. أنت تختار ما يراه الوكيل: لا شيء، أو مستودع للقراءة فقط مع نسخة خاصة، أو شجرة عملك بصلاحية القراءة والكتابة.
- عزل بيانات الاعتماد. لا تدخل مفاتيح API إلى الجهاز الافتراضي أبدًا. يرى الوكيل قيمة حارسة (sentinel)، ويستبدل proxy المضيف بها بيانات الاعتماد الحقيقية بعد خروج الطلب من البيئة المعزولة.
لا يستطيع وكيل تعرّض لهجوم حقن الموجّه طباعة مفتاح لم يمتلكه قط. لكنه قد يظل قادرًا على استخدام ذلك المفتاح عبر طلبات مسموح بها، لذا فإن سياسة الشبكة لا تقل أهمية عن حيلة بيانات الاعتماد.
توضح Docker أيضًا ما لا يغطيه العزل. في الوضع المباشر، يعدّل الوكيل ملفاتك الحقيقية، بما في ذلك Git hooks، وإعدادات CI، وسكربتات package.json التي تعمل لاحقًا على مضيفك. لا تظهر Git hooks في git diff، لذا تحقق منها بشكل منفصل.
ما الوكلاء الذين تدعمهم Docker Sandboxes؟
تسرد صفحة الوكلاء هؤلاء للبيئات المعزولة المحلية:
- Claude Code
- Codex
- Copilot
- Cursor
- Devin
- Docker Agent
- Droid
- Kiro
- OpenCode
- Shell، بيئة معزولة بلا وكيل للإعداد اليدوي
يبدأ كل وكيل من صورة قالب. يستخدم Codex الصورة docker/sandbox-templates:codex، وأمر التشغيل الافتراضي لديه هو codex --dangerously-bypass-approvals-and-sandbox. منطق Docker: أن microVM وسياسة الشبكة وعزل بيانات الاعتماد تتعامل بالفعل مع ما تحمي منه مطالبات الموافقة. ويمكنك إعادة تفعيل الموافقات داخل الجلسة.
هناك تفصيل في الإعداد يفاجئ الكثيرين. لا تستورد البيئات المعزولة إعدادات على مستوى المستخدم مثل ~/.claude أو ~/.codex، بل فقط إعدادات على مستوى المشروع في دليل العمل.
كيف تُعدّ Docker Sandboxes؟
تحتاج البيئات المعزولة المحلية إلى أحد هؤلاء المضيفين، وفق دليل التثبيت:
| نظام التشغيل | المتطلبات | أمر التثبيت |
|---|---|---|
| macOS | Sonoma 14 أو أحدث، وApple silicon | brew trust docker/tap && brew install docker/tap/sbx |
| Windows | Windows 11، بمعمارية Intel أو AMD 64 بت، وWindows Hypervisor Platform مفعّلة | winget install -h Docker.sbx |
| Linux | Ubuntu 24.04 أو أحدث، وKVM مفعّل، والمستخدم عضو في مجموعة kvm |
سكربت Docker للتثبيت السريع مع SBX=1 (أدناه) |
على Ubuntu، يكون الأمر curl -fsSL https://get.docker.com | sudo SBX=1 sh. ثم اتبع دليل البدء:
- سجّل الدخول باستخدام
sbx login. تربط Docker كل بيئة معزولة بهوية Docker موثّقة. - خزّن بيانات الاعتماد على المضيف. بالنسبة إلى Codex، يشغّل
sbx secret set openai --oauthتدفق OAuth في متصفحك ويحتفظ بالرموز في سلسلة مفاتيح نظام التشغيل. - اختر إعدادًا شبكيًا مسبقًا. يسمح
sbx policy init balancedبحركة التطوير المعتادة، بما في ذلك خدمات الذكاء الاصطناعي وسجلات الحزم. الخياران الآخران هماdeny-allوallow-all. - شغّل وكيلاً من مجلد مشروعك:
cd ~/my-project
sbx run --name my-sandbox claude   # or: sbx run codex
- راقبه. يعرض
sbx lsوكيل كل بيئة معزولة وحالتها ومساحة عملها. ويؤدي الأمر المجردsbxإلى فتح لوحة معلومات مباشرة. - نظّف. يبقي
sbx stop my-sandboxالحزم والصور للاستخدام التالي. بينما يحذفsbx rm my-sandboxكل شيء داخلها؛ وتبقى شجرة العمل على مضيفك كما هي.
سياسة الشبكة ونظام الملفات
تحدد سياسة الشبكة إلى أين يمكن للوكيل أن يذهب. اعرض القواعد، ثم افتح فقط ما تحتاجه المهمة:
sbx policy ls
sbx policy allow network registry.npmjs.org
sbx policy check network api.anthropic.com
يجيب sbx policy check بـ Allowed أو Denied من السياسة النشطة، حتى تتمكن من تأكيد حد قبل أن يبدأ الوكيل. وتحذّر Docker من أن قائمة السماح الافتراضية تتضمن أحرف بدل واسعة مثل *.googleapis.com. احذف ما لا تحتاجه.
يُضبط تعريض نظام الملفات عند إنشاء البيئة المعزولة:
- التركيب المباشر (الافتراضي في
sbx run): يظهر مجلد مشروعك على المسار المطلق نفسه، بصلاحية القراءة والكتابة. - وضع الاستنساخ (
--clone): يُركّب مستودعك للقراءة فقط، ويعمل الوكيل على نسخة خاصة. مناسب لعدة وكلاء على مستودع واحد. - بدون تركيب (
sbx createدون مسار): لا تتم مشاركة أي شيء من مضيفك.
لإعدادات فريق قابلة للتكرار، تجمع حزمة (kit) أدوات الوكيل وبيانات اعتماده وقواعد شبكته وإعداده في ملف YAML واحد.
تسعير Docker Sandboxes
تقول الأسئلة الشائعة لدى Docker إن sbx CLI والحوسبة المحلية للبيئات المعزولة مجانية، بما في ذلك للعمل التجاري. أما رسوم مزوّد النموذج فهي منفصلة.
تحتاج البيئات المعزولة السحابية إلى اشتراك Docker Agentic Platform وتُحتسب بالثانية. وسردت صفحة منتج Docker Sandboxes هذه الأسعار في 20 نوفمبر 2026:
| الحجم | vCPUs | الذاكرة | لكل ساعة |
|---|---|---|---|
| Micro | 1 | 2 GB | $0.07 |
| Small | 2 | 4 GB | $0.14 |
| Medium | 4 | 8 GB | $0.28 |
| Large | 8 | 16 GB | $0.56 |
| XL | 16 | 32 GB | $1.12 |
تنتهي صلاحية البيئات المعزولة السحابية بعد ساعة واحدة افتراضيًا ولا يمكنها تركيب مجلد مضيف. أما حوكمة المؤسسة فهي اشتراك مدفوع منفصل يُباع عبر Docker Sales.
Docker AI Governance وبوابة MCP Enterprise Gateway
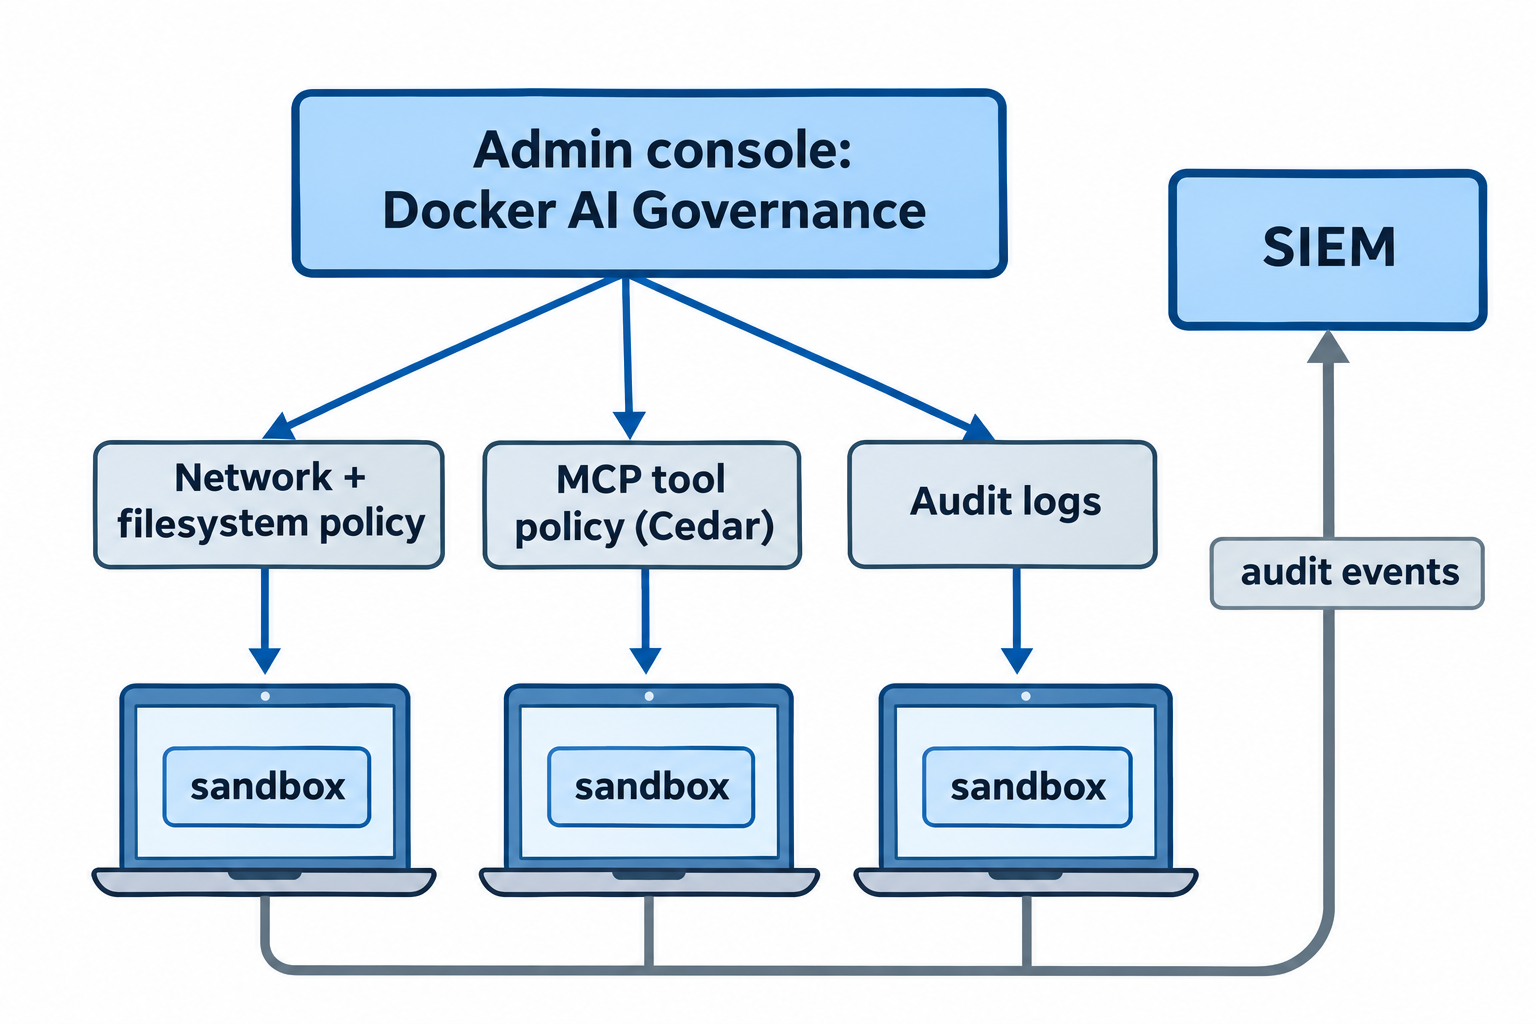
Docker AI Governance هي طبقة الفريق فوق البيئات المعزولة. ويقسّمها منشور Docker في 18 نوفمبر إلى ثلاثة أجزاء:
- سياسات البيئات المعزولة: السماح بالنطاقات ونطاقات IP والمنافذ أو حظرها، والتحكم في مسارات المضيف التي يمكن تركيبها. يتم التنفيذ عند طبقتي proxy والتركيب، لا داخل الوكيل.
- حوكمة أدوات MCP: يقرر المسؤولون أي خوادم MCP يمكن تسجيلها وأي استدعاءات أدوات يمكن للوكلاء إجراؤها. تُكتب السياسات بلغة Cedar، وتُرفض الطلبات الخاضعة للحوكمة ما لم تسمح بها سياسة.
- التدقيق والرؤية: سجل لكل قرار سياسة (الجهة الفاعلة، الإجراء، الهدف، القرار، الوقت) يمكن تغذيته إلى SIEM. تحتوي السجلات على بيانات وصفية، لا على الموجّهات.
إليك مثال Cedar من ذلك المنشور، الذي يسمح باستدعاءات أدوات للقراءة فقط على خادم واحد:
permit (principal, action == MCP::Action::"invokeTool", resource)
when {
  resource in MCP::Server::"example" &&
  resource.readOnly == true
};
عند تفعيل حوكمة المؤسسة، تتوقف قواعد السماح المحلية في sbx policy عن السريان؛ بينما تظل قواعد الرفض المحلية مطبقة.
تأتي مكوّنات MCP على مستويين. لكل بيئة معزولة بوابة MCP محلية: سجّل خادمًا مرة واحدة باستخدام sbx mcp add notion --url https://mcp.notion.com/mcp، ثم اعرضه على بيئة معزولة واحدة باستخدام --static-mcp notion. تعمل خوادم stdio المحلية على المضيف، لا داخل الجهاز الافتراضي، لذا تعامل معها كتعليمات برمجية موثوقة على المضيف. وللمؤسسات، تبيع Docker بوابة MCP Enterprise Gateway، التي توافق على الخوادم وتحدد نطاق الأدوات للمجموعات وتسجل كل استدعاء.
حد واحد يجب تذكره: الوكيل الذي يستدعي خادم MCP بعيدًا مباشرة من داخل بيئة معزولة يخضع لسياسة الشبكة، لا لسياسة MCP.
اختبر API من داخل Docker Sandbox باستخدام Apidog CLI
تتيح البيئة المعزولة لوكيلك تغيير التعليمات البرمجية دون تعريض حاسوبك للخطر. لكنه لا يزال بحاجة إلى إثبات أن التغيير يعمل مع API حقيقية. يمنحه Apidog CLI أوامر لحالات الاختبار والتشغيلات، مع إخراج JSON يمكنه قراءته.
تحقق من أن البيئة المعزولة يمكنها الوصول إلى Apidog وAPI الخاصة بك، واسمح لهما إذا رُفضا:
sbx policy check network api.apidog.com
sbx policy allow network api.apidog.com
sbx policy allow network api.example.com
ثم ثبّت وسجّل الدخول داخل البيئة المعزولة:
sbx exec -it my-sandbox bash
npm install -g apidog-cli@latest
apidog auth login --with-token <YOUR_TOKEN>
apidog skill install
Apidog ليس أحد الخدمات التي يحقنها sbx secret set، لذا يعيش هذا الرمز داخل الجهاز الافتراضي. استخدم رمزًا يمكنك إلغاؤه، ونفّذ sbx rm على البيئة المعزولة عند الانتهاء.
أعطِ وكيلك موجّهًا واحدًا:
Using Apidog CLI, create a test case in project <projectId> for
POST /orders on endpoint <endpointId> that asserts a 201 status and an
"id" field in the body. Run it against environment <envId> and
summarize any failures.
يقرأ الوكيل مخطط الحمولة (payload schema)، ويتحقق من ملفه، ويشغّل الحالة:
apidog cli-schema get test-case-create
apidog cli-schema validate test-case-create --file case.json
apidog test-case create --project <projectId> --file case.json
apidog test-case run --project <projectId> --endpoint <endpointId> -e <envId> -r cli,json
خطأ الشبكة عادة يعني أن قائمة السماح أغفلت مضيفًا: أي أن البيئة المعزولة تؤدي عملها. لإعداد خاص بكل وكيل، راجع Apidog CLI داخل Claude Code أو Apidog CLI داخل Codex، واستبدل -r cli,json بـ -r junit في خط أنابيب CI. وتغطي خطة Apidog المجانية حتى 4 مستخدمين.
هل تفضل إبقاء Codex على مضيفك؟ يغطي دليلنا إلى بيئة Codex المعزولة هذا المسار، كما أن CubeSandbox خيار عزل آخر مصمم للوكلاء.
الأسئلة الشائعة
هل Docker Sandboxes مجرد حاويات؟ لا. إنها أجهزة microVM افتراضية بنواة منفصلة لكل بيئة معزولة. تشغّل كل واحدة Docker Engine الخاص بها، لذا يمكن للوكيل بناء حاويات دون لمس daemon المضيف.
هل Docker Sandboxes مجانية؟ sbx CLI والحوسبة المحلية مجانيان، بما في ذلك للعمل التجاري. تبدأ البيئات المعزولة السحابية من $0.07 في الساعة، ورسوم النموذج منفصلة، وحوكمة المؤسسة تكلف إضافية.
هل أحتاج إلى Docker Desktop؟ لا. يُثبّت sbx CLI بمفرده عبر Homebrew أو WinGet أو حزم Ubuntu من Docker.
هل يمكن للوكيل رؤية مفاتيح API الخاصة بي؟ ليس بالنسبة إلى الخدمات التي تديرها sbx، مثل OpenAI وAnthropic وGitHub. يحقن proxy المضيف بيانات الاعتماد تلك، ولا تدخل القيم الخام إلى الجهاز الافتراضي أبدًا. أما أي شيء تثبّته أنت داخل البيئة المعزولة فيعيش هناك بالفعل.
لماذا يعمل Codex دون موافقات داخل بيئة معزولة؟ يبدأ sbx run codex الأمر codex --dangerously-bypass-approvals-and-sandbox افتراضيًا، لأن microVM هي حد الأمان. يمكنك إعادة تفعيل مطالبات الموافقة داخل الجلسة.