مفاتيح API للذكاء الاصطناعي المسروقة تدفع الآن ثمن اختراقات يقوم بها آخرون. في أكتوبر 2026، وصف فريق استخبارات التهديدات في Bitsight أداة MONST3R-AI، وهي أداة تُباع في منتدى إجرامي وتُجري فحوص اختبار اختراق ذاتية التشغيل باستخدام مفاتيح مسروقة من OpenAI وAnthropic وGoogle. المشتري يوفّر المفتاح، والوكيل يقوم بالفحص، وصاحب المفتاح يتحمّل الفاتورة. يغطي هذا الدليل كيفية تسرّب المفاتيح، وكيفية اكتشاف إساءة الاستخدام، والضوابط التي يوفّرها كل مزوّد اليوم.
لتأمين مفتاح OpenAI أو Anthropic أو Gemini، قيّده بمشروع أو مساحة عمل واحدة، واضبط حدًا صارمًا للإنفاق الشهري، وقيّد الأماكن التي يمكن استدعاؤه منها، واضبط تاريخ انتهاء أو دوّر المفتاح، وأبعده عن كود العميل والمستودعات، وفعّل فحص الأسرار مع الحماية عند الدفع (push protection). إذا تسرّب مفتاح، فأنشئ بديلًا له، وانشره، ثم عطّل القديم وراجع سجل الاستخدام.
ما هو LLMjacking؟
LLMjacking هو إساءة استخدام بيانات اعتماد مسروقة لنموذج لغوي كبير، عادةً مفتاح API، لتشغيل استدلال يدفع صاحبه ثمنه. يعيد المهاجمون بيع الوصول، أو يستهلكونه في أحمال عملهم الخاصة، أو — كما هي الحال الآن وفقًا لـ Bitsight — يستخدمونه لتشغيل وكلاء هجوم ذاتيي التشغيل. لا يرى الضحية النشاط إلا كاستخدام خاضع للفوترة على حسابه الشخصي.
ما الذي اكتشفته Bitsight بشأن MONST3R-AI
تعود الحقائق الواردة أدناه إلى تغطية بحث Bitsight من قِبل Help Net Security وAI Weekly، المنشورة في 17 أكتوبر 2026. ولم يكن التقرير الذي أعدّته Bitsight عن الأداة متاحًا للعموم عند كتابة هذا المقال.
- ما هي: بائع في منتدى إجرامي مقيّد يروّج لأداة MONST3R-AI باعتبارها «منصة اختبار اختراق ذاتية التشغيل».
- مفاتيح مَن: تعمل بمفاتيح API مسروقة من OpenAI وAnthropic وGoogle.
- مَن يدفع: يلصق المشتري مفتاحًا مسروقًا في لوحة الأداة، ويحدد ميزانية قصوى، ويوجّه الوكيل إلى قائمة أهداف. لا يستضيف البائع أي نموذج، لذا تقع فاتورة الاستدلال على صاحب المفتاح الشرعي.
- النتائج المعلنة: تزعم لوحة تحكم البائع تسجيل 1,072 نتيجة عبر 199 مضيفًا مفحوصًا. وتقول Bitsight إنها لا تستطيع التحقق من هذا الرقم بشكل مستقل، لذا تعامل معه كدعاية تسويقية، لا كدليل.
- الاتجاه الأوسع: عبر 16 منتدى سريًا من فبراير حتى أغسطس 2026، ارتفعت الإشارات إلى وكلاء الذكاء الاصطناعي وحقن التعليمات غير المباشر وبروتوكول Model Context Protocol بنسبة 67 في المئة.
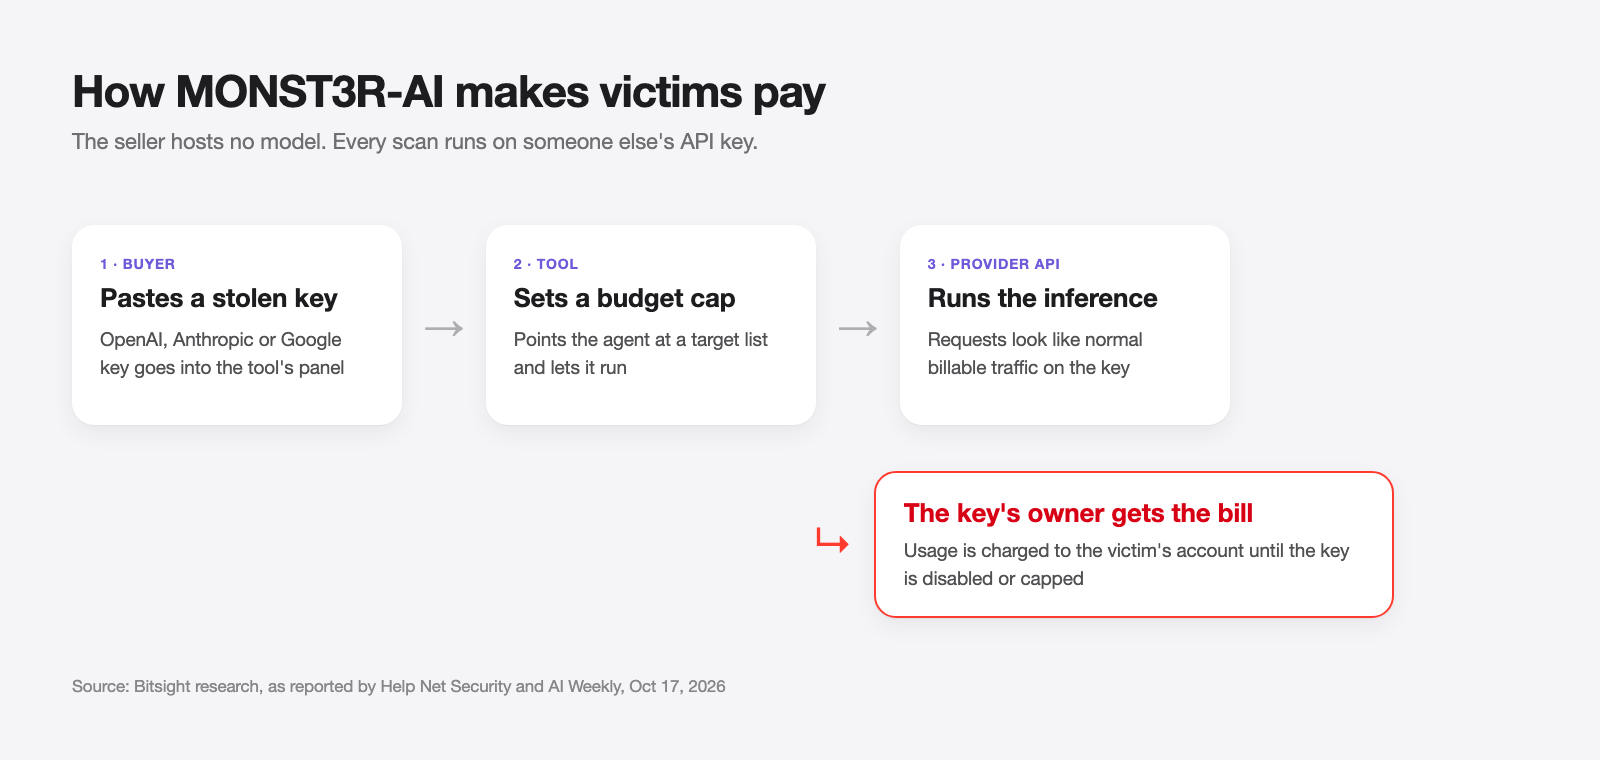
لم يعد المفتاح المتسرّب مجرد فاتورة مفاجئة. بل يمكنه تمويل حملة هجوم شخص آخر، وكل طلب يبدو كأنه حركة مرورك الطبيعية.
كيف تتسرّب مفاتيح API للذكاء الاصطناعي
معظم المفاتيح المسروقة لم تُخترَق قط. لقد نُشرت بالخطأ. المسارات الشائعة:
| مسار التسرّب | كيف يحدث | الحل |
|---|---|---|
| مستودعات عامة | مفتاح مُضمَّن في الكود أو .env أو دفتر ملاحظات |
فحص الأسرار مع الحماية عند الدفع |
| كود جهة العميل | مفتاح مُشحون في حزمة ويب أو تطبيق جوال | استدعِ النموذج من الواجهة الخلفية فقط |
| سجلات CI | خطوة بناء تطبع متغيرات البيئة أو مخرجات التصحيح | أخفِ الأسرار، ولا تستخدم set -x حولها أبدًا |
| صور الحاويات | نسخ .env إلى طبقة في الصورة |
.dockerignore، والحقن وقت التشغيل |
| إعدادات الوكلاء وMCP | مفتاح ملصوق في إعدادات خادم MCP أو ملف إعدادات الوكيل، ثم يُزامَن أو يُشارَك | أشِر إلى متغيرات البيئة، لا إلى مفاتيح حرفية |
| الدردشة والتذاكر | مفتاح ملصوق في Slack أو في تذكرة مشكلة أو تذكرة دعم | دوّر أي مفتاح خرج من مخزن أسرارك |
ينص دليل مفتاح Gemini API من Google على قاعدة جهة العميل بوضوح: يمكن للمستخدمين استخراج المفاتيح المُجمَّعة في تطبيقات الويب أو الجوال، لذا شغّل وسيطًا خلفيًا (backend proxy) يقوم بالاستدعاءات الفعلية. ويغطي دليلنا حول تخزين مفاتيح API جانب التخزين بعمق أكبر.
تستحق إعدادات الوكلاء عناية إضافية: فملفات إعدادات MCP والوكلاء تنتهي في مستودعات الملفات النقطية (dotfiles)، ومشاركات الشاشة، وتقارير الأخطاء.
كيف تعرف أن مفتاحك يُساء استخدامه
لا يوجد تنبيه يقول «مجرم يستخدم هذا». راقب بيانات الاستخدام والفوترة بحثًا عن:
- قفزات في الإنفاق دون أي نشر يقف خلفها. تكلفة يومية ثابتة تتضاعف بين ليلة وضحاها هي أوضح دلالة.
- نماذج لا تستخدمها. استخدام لعائلة نماذج لا يستدعيها منتجك أبدًا.
- حركة مرور في ساعات خارج العمل. طلبات منتظمة في الثالثة صباحًا بتوقيتك من مفتاح يستخدمه تطبيق نهاري.
- أخطاء تجاوز حدود المعدل لم تسببها. شخص آخر يستهلك حصتك لكل دقيقة.
- مفاتيح أو مشاريع غير معروفة في صفحات الاستخدام. تجمّع صفحة Usage في Google AI Studio الطلبات التي لا تستطيع مطابقتها بمفتاح مسمّى تحت «(unknown keys)».
قسّم المفاتيح بتفصيل كافٍ بحيث تشير أي قفزة إلى مفتاح واحد.
كيف تحمي مفتاح OpenAI API الخاص بك
تم التحقق في 28 أكتوبر 2026 مقابل وثائق المطوّرين من OpenAI.
- حدود إنفاق صارمة: وفقًا لـ دليل حدود الإنفاق، يمكنك ضبط حد شهري للمؤسسة أو لمشروع واحد وتشغيل خيار «Enforce a hard limit». بمجرد بلوغ الإنفاق المتتبَّع هذا الحد، تفشل الطلبات بالرمز 429 وبالرمز
organization_spend_limit_exceededأوproject_spend_limit_exceeded. التطبيق ليس فوريًا، لذا قد يتجاوز الإنفاق الحد قليلًا. - تنبيهات الإنفاق: التنبيهات تخبرك لكنها لا توقف حركة المرور. استخدم الاثنين معًا، مع ضبط التنبيه عند مستوى أدنى بكثير من الحد الصارم.
- قائمة IP المسموح بها: ترفض قائمة IP المسموح بها الطلبات القادمة من عناوين IP أخرى حتى مع وجود مفتاح صالح. وتستوعب حتى 50 عنوانًا أو نطاق CIDR، ويمكن تطبيقها لكل مشروع أو على مستوى المؤسسة، وتحصل الاستدعاءات المحجوبة على HTTP 401 مع
ip_not_authorized. وتستغرق التغييرات حتى 15 دقيقة. - مشروع واحد لكل تطبيق وبيئة: لا تفيد الحدود وقوائم السماح على مستوى المشروع إلا إذا كانت المفاتيح مقسّمة حسب المشروع.
- أذونات مفاتيح مقيّدة: يسرد دليل المشاريع من OpenAI أذونات All (الافتراضي) وRestricted وRead Only للمفاتيح المملوكة للمستخدم. امنح كل مفتاح ما يحتاجه تطبيقه فقط.
- وصول النماذج لكل مشروع: ضمن Limits في المشروع، يحدد Model usage النماذج التي يمكن للمشروع استدعاؤها. وعندئذٍ لا يستطيع مفتاح مسروق الانتقال إلى نموذج أغلى لا تستخدمه أبدًا.
راجع دليل مفتاح OpenAI API لدينا.
كيف تحمي مفتاح Anthropic API الخاص بك
تم التحقق في 28 أكتوبر 2026 مقابل وثائق Claude Platform.
- حدود إنفاق مساحة العمل: وفقًا لـ وثائق مساحات العمل، يمكنك وضع سقف للإنفاق الشهري لكل مساحة عمل وتهيئة تنبيهات عند عتبات معينة. ولا يمكنك ضبط حدود إنفاق على مساحة العمل الافتراضية (Default Workspace)، لذا ضع مفاتيح الإنتاج في مساحة عمل خاصة بها.
- حدود معدل مساحة العمل: حدّد سقفًا للطلبات ورموز الإدخال ورموز الإخراج لكل دقيقة لكل مساحة عمل.
- انتهاء صلاحية المفتاح: تتيح لك وثائق المصادقة اختيار تاريخ انتهاء عند الإنشاء: 3 ساعات، يوم واحد، 7 أيام، 30 يومًا، مدة مخصصة، أو Never. ولا يمكن تغييره لاحقًا.
- مفاتيح مدعومة بالهوية: تتوقف مفاتيح الحسابات الشخصية وحسابات الخدمة عن العمل عند إزالة صاحبها. وتصف Anthropic مفاتيح مساحة العمل بأنها قديمة وتوصي بـ Workload Identity Federation للإنتاج على المنصات السحابية وCI.
- التعطيل مقابل الحذف: التعطيل قابل للتراجع ويُظهر المفتاح كـ
inactive. أما الحذف فنهائي. عطّل أولًا عندما تكون غير متأكد.
راجع دليل مفتاح Anthropic API لدينا.
كيف تحمي مفتاح Google Gemini API الخاص بك
تم التحقق في 28 أكتوبر 2026 مقابل وثائق مفتاح Gemini API ووثائق الفوترة من Google.
- مفاتيح المصادقة (auth keys): منذ 28 مايو 2026، أصبحت المفاتيح الجديدة المنشأة في Google AI Studio مفاتيح تخويل مرتبطة بحساب خدمة، ومقيّدة بـ Gemini API افتراضيًا. وتقول Google إنها تأتي مع تطبيق سريع المفعول ضد المفاتيح المتسرّبة التي تكتشفها أنظمتها.
- لا مفاتيح غير مقيّدة: يرفض Gemini API الطلبات القادمة من المفاتيح القياسية غير المقيّدة. قيّد المفاتيح القديمة بـ Gemini API في AI Studio، أو انتقل إلى مفتاح مصادقة.
- قيود التطبيقات: في صفحة بيانات الاعتماد (credentials) في Cloud console، قيّد مفتاحًا بعناوين IP محددة.
- سقوف إنفاق المشروع: عيّن سقفًا شهريًا لكل مشروع في صفحة Spend في AI Studio. وتصنّف Google هذا كتجريبي وتحذّر من تجاوزات خلال تأخير في الفوترة يبلغ نحو 10 دقائق.
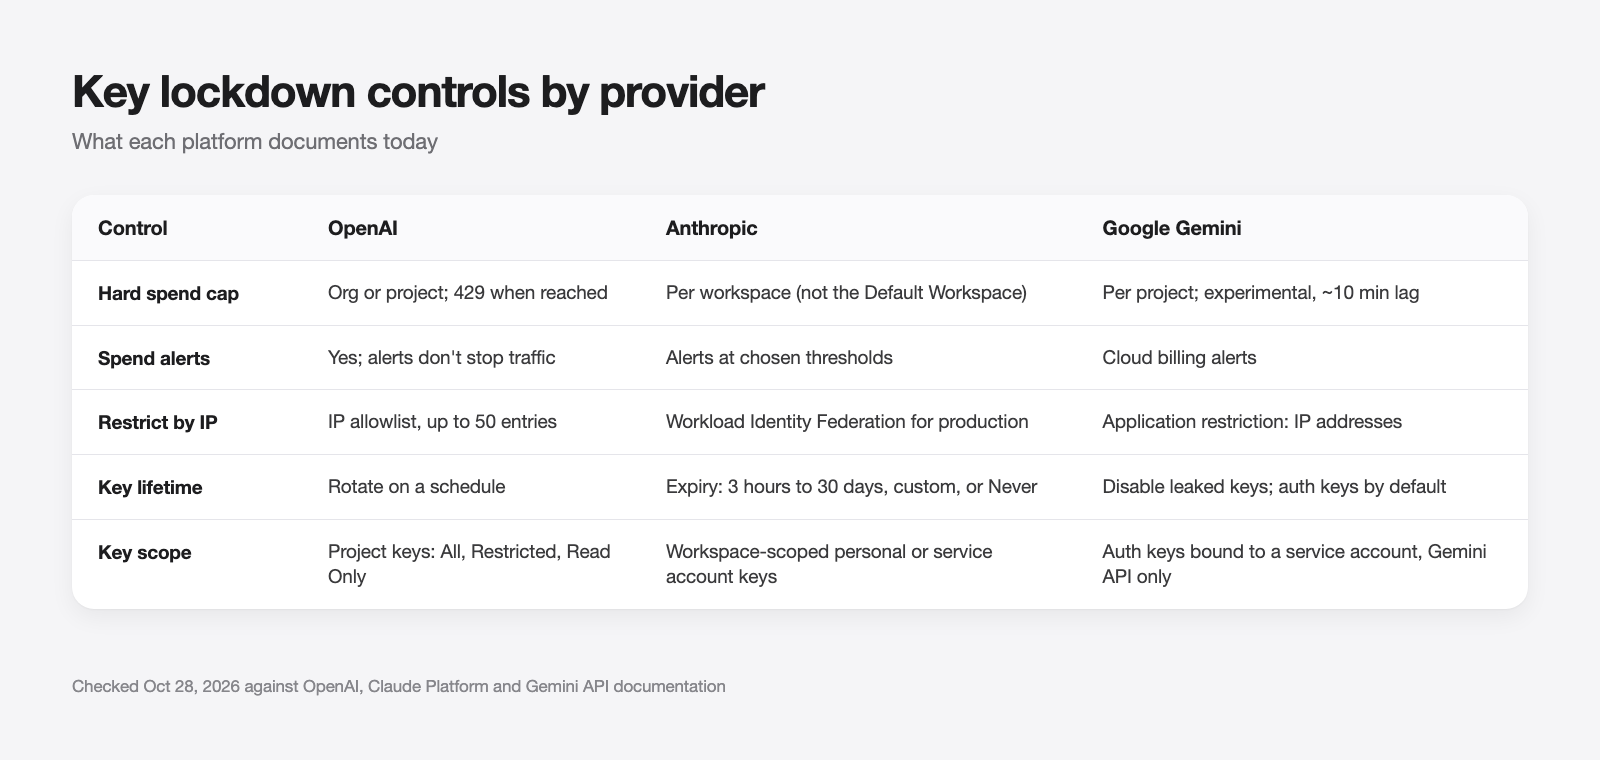
قائمة الإغلاق المحكم لكل مزوّد
نفّذ هذا مرة واحدة لكل مفتاح تملكه:
- الجرد. اسرد كل مفتاح، والتطبيق الذي يستخدمه، ومكان تخزينه.
- التقسيم. مشروع أو مساحة عمل واحدة لكل تطبيق وبيئة، حتى تسمّي أي قفزة مصدرها.
- وضع السقف. عيّن حدًا شهريًا صارمًا وتنبيهًا أسبق.
- التقييد. قائمة IP المسموح بها أو قيد التطبيق حيثما كان خروجك ثابتًا.
- الانتهاء أو التدوير. صلاحية قصيرة حيث يدعمها المزوّد؛ وجدول تدوير حيث لا يدعمها.
- الفحص. تشمل أنماط فحص الأسرار في GitHub مفاتيح OpenAI وAnthropic وGoogle Gemini API، وتدعم مفاتيح OpenAI الحماية عند الدفع. ويغطي منشورنا حول التحقق من مفاتيح API المتسرّبة أدوات الفحص التي يمكنك تشغيلها محليًا.
- فضّل بيانات الاعتماد قصيرة العمر. توثّق كل من Anthropic وOpenAI اتحاد هوية أعباء العمل (workload identity federation) للإنتاج.
للجانب المتعلق بالسياسات، راجع أفضل ممارسات إدارة مفاتيح API.
ما يجب فعله في الساعة الأولى بعد التسرّب
السرعة تتقدم على تحديد السبب الجذري. بالترتيب:
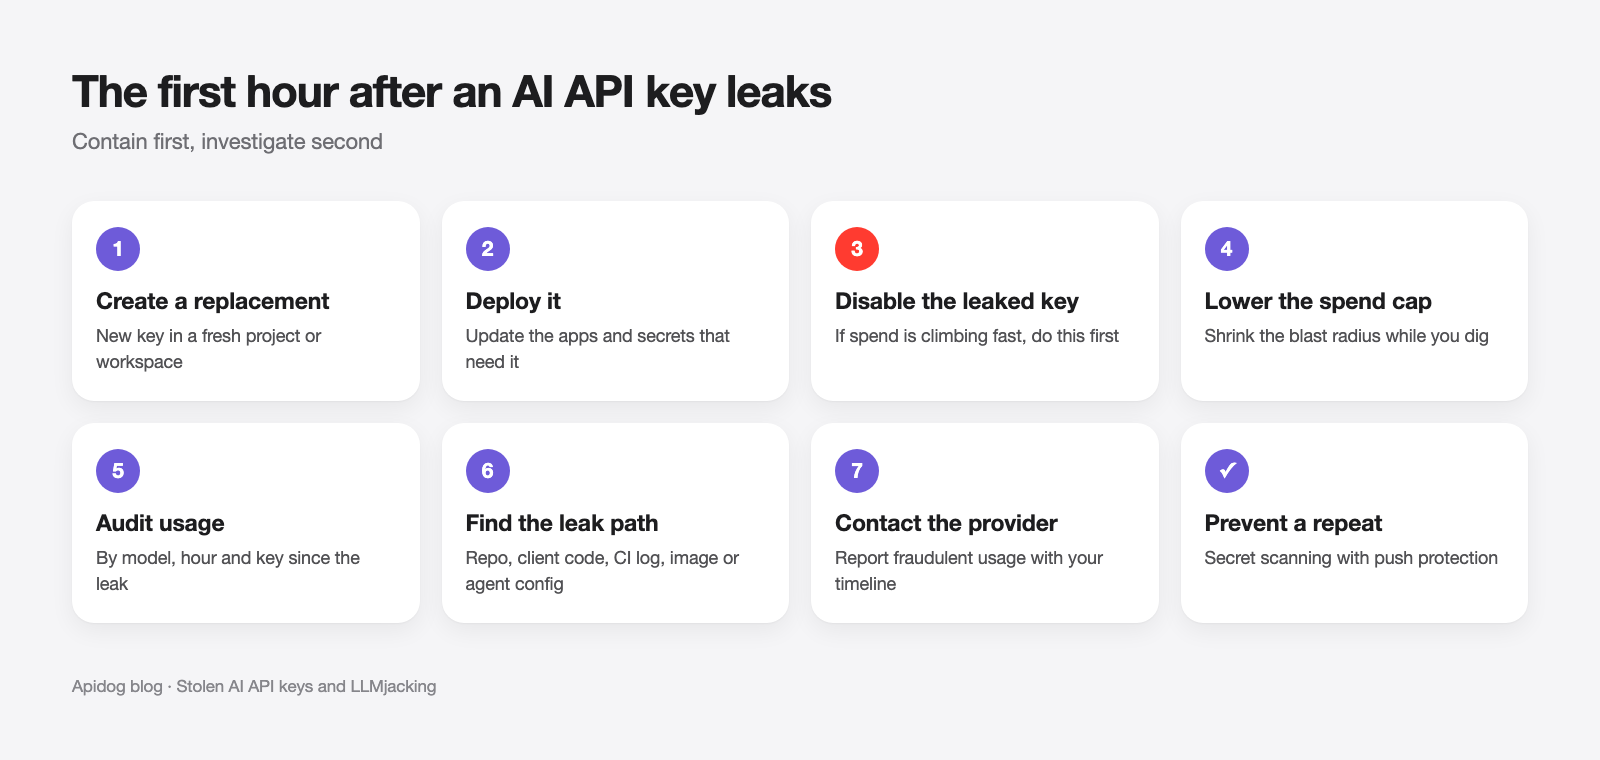
- أنشئ مفتاحًا بديلًا في مشروع أو مساحة عمل جديدة.
- انشره في التطبيقات التي تحتاجه.
- عطّل المفتاح المتسرّب. تنص قائمة التحقق الخاصة بالتسرّب من Google على تعطيل المفتاح القديم فقط بعد التحقق من الجديد، لتجنّب التوقف. وإذا كان الإنفاق يتصاعد سريعًا، عطّل أولًا وتقبّل الانقطاع.
- اخفض سقف الإنفاق على المشروع المتأثر أثناء التحقيق.
- راجع الاستخدام حسب النموذج والساعة والمفتاح خلال النافذة الزمنية منذ التسرّب.
- اعثر على مسار التسرّب باستخدام الجدول أعلاه، وأزله من سجل git.
- تواصل مع المزوّد بشأن الاستخدام الاحتيالي بمجرد أن يتوفر لديك الجدول الزمني.
دع وكيل البرمجة لديك يختبر التعامل مع المفاتيح باستخدام Apidog CLI
وسيطك الخلفي إلى OpenAI أو Anthropic أو Gemini هو المكان الذي ينكسر فيه التعامل مع المفاتيح: إما أنه يقبل استدعاءات غير مصادَق عليها، أو يعيد مفتاح المزوّد في جسم استجابة الخطأ. دع وكيل البرمجة لديك يكتب ويشغّل اختبارات له باستخدام Apidog CLI، مع إبقاء الأسرار خارج تعريفات الاختبار.
قم بإعداده مرة واحدة:
npm install -g apidog-cli@latest
apidog login --with-token <YOUR_TOKEN>
npx -y skills add https://apidog.com   # pick your agent when prompted
ثم أعطِ وكيلك تعليمة واحدة:
In Apidog project <id>, create a test case for POST /v1/ai/chat on our proxy.
Assert: no Authorization header returns 401, a bad token returns 401, a valid
token returns 200, and no response body contains "sk-" or "AIza". Read the
token from the {{PROXY_TOKEN}} environment variable, never hardcode it.
Then run it against the staging environment and summarize failures.
يقرأ الوكيل مخطط الحمولة (payload schema)، ويتحقق منه، وينشئ الحالة ويشغّلها:
apidog cli-schema get test-case-create
apidog test-case category --project <id>
apidog cli-schema validate test-case-create --file case.json
apidog test-case create --project <id> --file case.json
apidog run --test-case <caseId> --project <id> -e <envId> \
  --env-var "PROXY_TOKEN=$PROXY_TOKEN" -r cli,junit
يمرّر --env-var الرمز وقت التشغيل، فلا يعيش أبدًا في المواصفة أو المستودع. ويندرج سطر apidog run نفسه مباشرة في CI؛ راجع Apidog CLI في خط أنابيب CI/CD وApidog CLI في Claude Code.
الأسئلة الشائعة
ما هو LLMjacking؟ هو استخدام بيانات اعتماد LLM مسروقة، عادةً مفتاح API، لتشغيل استدلال يدفع صاحبه ثمنه. يعيد المهاجمون بيع الوصول أو، كما في حالة MONST3R-AI، يستخدمونه لتشغيل وكلاء هجوم.
هل يمكن فعلًا لمفاتيح API للذكاء الاصطناعي المسروقة أن تدفع ثمن أدوات الاختراق؟ نعم. أفادت Bitsight بأن مشتري MONST3R-AI يلصقون مفاتيح مسروقة من OpenAI أو Anthropic أو Google في لوحتها، والبائع لا يستضيف أي نموذج، لذا يدفع الضحايا. والنتائج المعلنة للبائع غير موثّقة.
هل يوقف حد الإنفاق مفتاحًا مسروقًا؟ يوقف الحد الصارم الإنفاق عند السقف، لكن ليس فورًا. تشير كل من OpenAI وGoogle إلى تجاوزات صغيرة أثناء انتشار الحدود. أما تنبيهات الإنفاق وحدها فلا توقف حركة المرور أبدًا.
هل يمكنني وضع مفتاح OpenAI API في كود الواجهة الأمامية؟ لا. أي شيء يُشحن إلى متصفح أو تطبيق جوال يمكن استخراجه. استدعِ النموذج من الواجهة الخلفية.
هل سيلتقط GitHub مفتاح ذكاء اصطناعي متسرّبًا؟ يكتشف فحص الأسرار في GitHub أنماط مفاتيح OpenAI وAnthropic وGoogle Gemini API. فعّل الحماية عند الدفع حتى يُحظر أي إيداع (commit) يحتوي مفتاحًا قبل أن يصبح عامًا.