
لتشغيل خادم Codex sandbox MCP، عرّف ملف تعريف أذونات في ~/.codex/config.toml، ثم وجّه command الخاص بالخادم إلى codex sandbox --permission-profile <name> -- متبوعاً بالأمر الأصلي. لا يضع Codex خوادم stdio MCP داخل بيئة معزولة افتراضياً، لذا بدون هذا الغلاف يعمل خادم npx بكامل أذونات المستخدم لديك.
توضح المقالة الهندسية لـ OpenAI Inside the Codex sandbox، المنشورة في 18 نوفمبر 2026، الأمر بصراحة: لا يستطيع Codex تخمين الملفات أو خدمات الشبكة التي يحتاجها الخادم بشكل موثوق، لذا يترك أمر تشغيل الخادم كما هو. كل خادم MCP تضيفه عبر npx -y يمكنه قراءة مجلد المستخدم الرئيسي لديك، والكتابة في أي مكان تستطيع الكتابة فيه، والاتصال بأي مضيف على الإنترنت.
فيما يلي ستبني ملف تعريف لـ Apidog MCP Server، وتقيّده بملف OpenAPI محلي مع إيقاف الشبكة، وتتحقق من عمل الملف باستخدام codex sandbox، ثم تسلّم العمل الروتيني لوكيل البرمجة لديك عبر Apidog CLI.
لماذا يترك Codex خوادم stdio MCP دون عزل
خادم stdio MCP هو برنامج محلي يبدأه Codex ويتواصل معه عبر المدخلات والمخرجات القياسية. يعزل Codex أوامر الصدفة التي يشغّلها نموذجه، لكنه لا يعزل الأمر الذي يطلق خادم MCP، لأنه لا يعرف الملفات أو المضيفين الذين يحتاجهم ذلك الخادم. يرث الخادم كامل أذونات المستخدم لديك.
الأوامر التي يشغّلها النموذج تحصل على ملف التعريف المدمج :workspace: الكتابة داخل مساحة العمل فقط، و.git و.codex للقراءة فقط، وقراءات واسعة، وبلا شبكة. أما خادم MCP في [mcp_servers] فلا يحصل على أيٍّ من ذلك.
هذه الفجوة مهمة لأن خوادم MCP عبارة عن كود طرف ثالث تسحبه وقت التشغيل. الإعداد النموذجي يبدو هكذا:
[mcp_servers.memory]
command = "npx"
args = ["-y", "@modelcontextprotocol/server-memory@1.0.0"]
يقوم npx -y بتنزيل الحزمة وتشغيلها دون أي مطالبة. إذا اختُرقت تلك الحزمة، يمكنها قراءة ملفات .env ومفاتيح SSH لديك وإرسالها إلى أي مكان. يغطي دليلنا حول سياسات أمان MCP نموذج التهديد الأوسع؛ أما هذه المقالة فتعالج الثغرة الوحيدة في إعداد Codex لديك.
كيف يعمل ملف تعريف أذونات Codex
ملف تعريف الأذونات هو مجموعة مسماة من قواعد نظام الملفات والشبكة تحت [permissions] في config.toml. تصف مقالة OpenAI ووثائق أذونات Codex ثلاثة مستويات لنظام الملفات:
| القيمة | التأثير |
|---|---|
read |
وصول للقراءة فقط |
write |
وصول للقراءة والكتابة |
deny |
لا وصول على الإطلاق |
ثلاثة مفاتيح تؤدي معظم العمل:
- يمنح
":root" = "read"قراءات واسعة، وهو ما يحتاجه Node.js وnpm لتحميل ملفاتهما الخاصة. - مسار مثل
"~/.npm" = "write"يمنح الكتابة في ذلك المجلد فقط. - جدول
":workspace_roots"يطبق القواعد نسبةً إلى كل جذر لمساحة العمل. و"**/*.env" = "deny"يحظر كل ملف.envتحته.
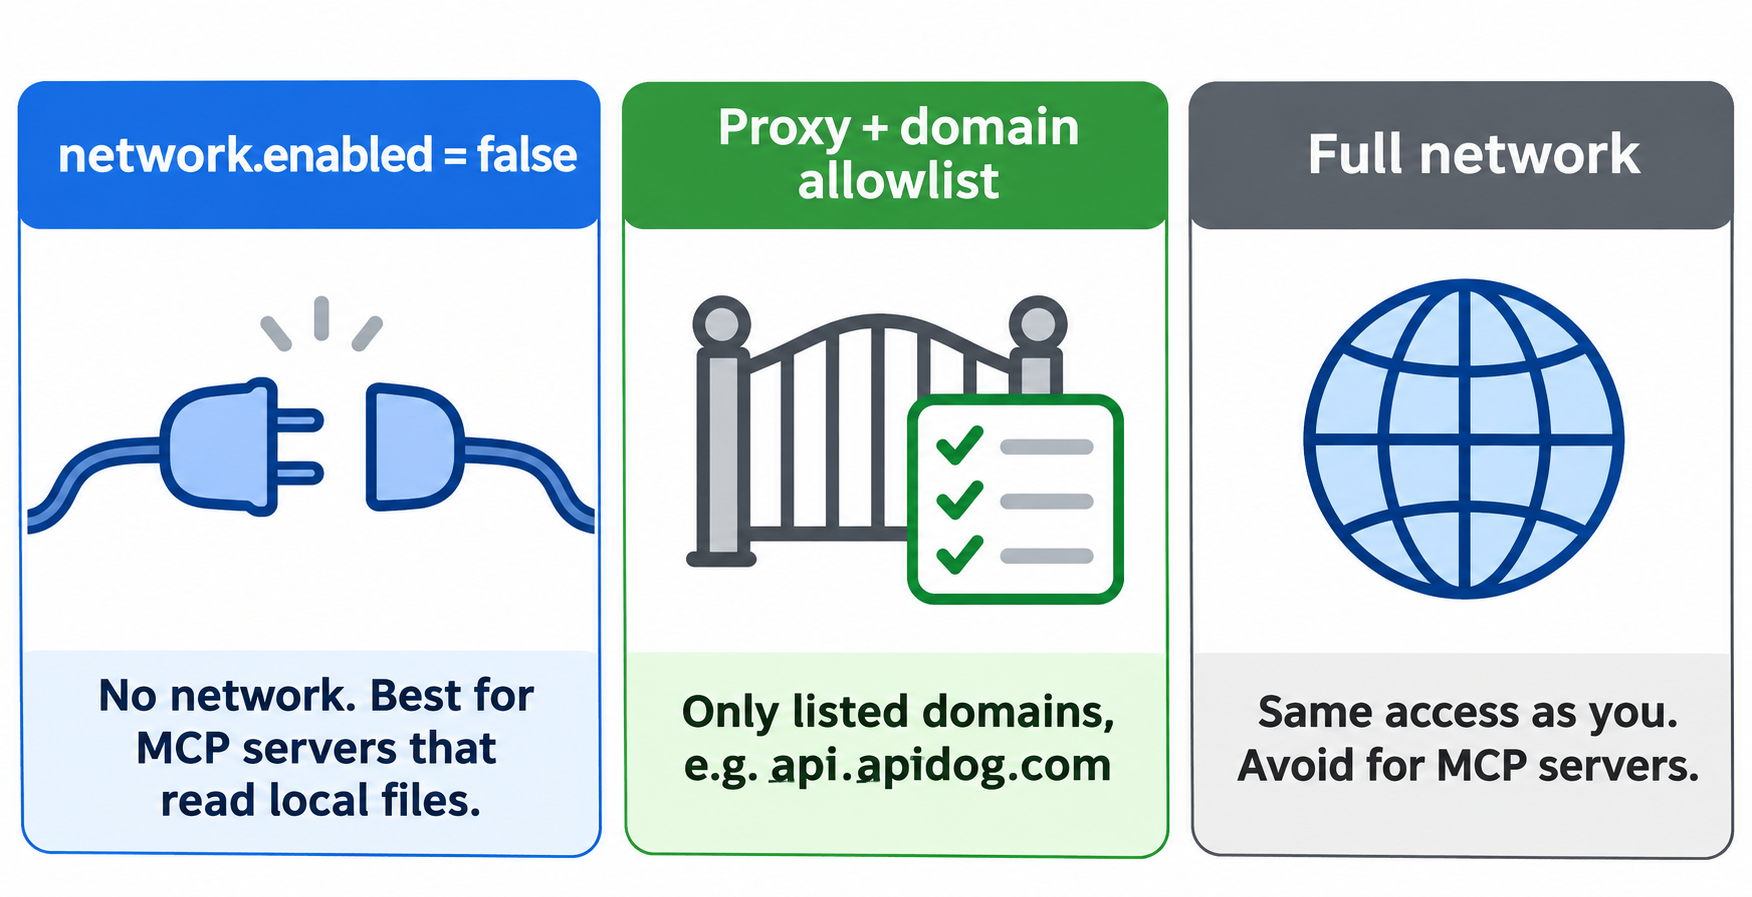
للشبكة ثلاثة أوضاع: معطلة، أو موجّهة عبر وسيط Codex مع قائمة سماح للنطاقات، أو وصول كامل.
أداة Codex CLI مفتوحة المصدر تفرض هذه القواعد عبر نظام التشغيل: Seatbelt على macOS، وbubblewrap مع seccomp على Linux، وعلى أجهزة Windows المتوافقة، تقنية MXC من مايكروسوفت. ترث العمليات الفرعية هذه القيود، لذا يبقى أي شيء يولّده الخادم داخل الصندوق نفسه.
الخطوة 1: اختر الوضع الأكثر أماناً لـ Apidog MCP Server
يعمل Apidog MCP Server (apidog-mcp-server على npm، الإصدار 0.0.18 حالياً) في وضعين:
- وضع المشروع، باستخدام
--project-id=<id>وAPIDOG_ACCESS_TOKEN، يسحب وثائق واجهة برمجة التطبيقات من مشروع Apidog عبر الشبكة. - وضع OAS، باستخدام
--oas=<url-or-path>، يقرأ ملف Swagger أو OpenAPI مباشرة.
وضع OAS مع ملف محلي لا يحتاج شبكة على الإطلاق. هذا هو أقوى ملف تعريف يمكنك كتابته، لذا هو المثال الرئيسي هنا. أما Apidog CLI فيُبقي المواصفة محدّثة من خارج البيئة المعزولة (الخطوة 5).
قرأنا حزمة 0.0.18 لمعرفة ما يكتبه الخادم: يخزّن البيانات في ~/.apidog-mcp-server (أو المجلد المحدد في APIDOG_DATA_LOCATION)، وفي وضع المشروع يستدعي https://api.apidog.com ما لم تمرر --apidog-api-base-url.
الخطوة 2: عرّف ملف تعريف الأذونات
أضف ما يلي إلى ~/.codex/config.toml:
[permissions.apidog-mcp.filesystem]
# Broad reads so Node.js and npm can load their own files.
":root" = "read"
"~/.npm" = "write"
"~/.apidog-mcp-server" = "write"

[permissions.apidog-mcp.filesystem.":workspace_roots"]
"**/*.env" = "deny"

[permissions.apidog-mcp.network]
enabled = false
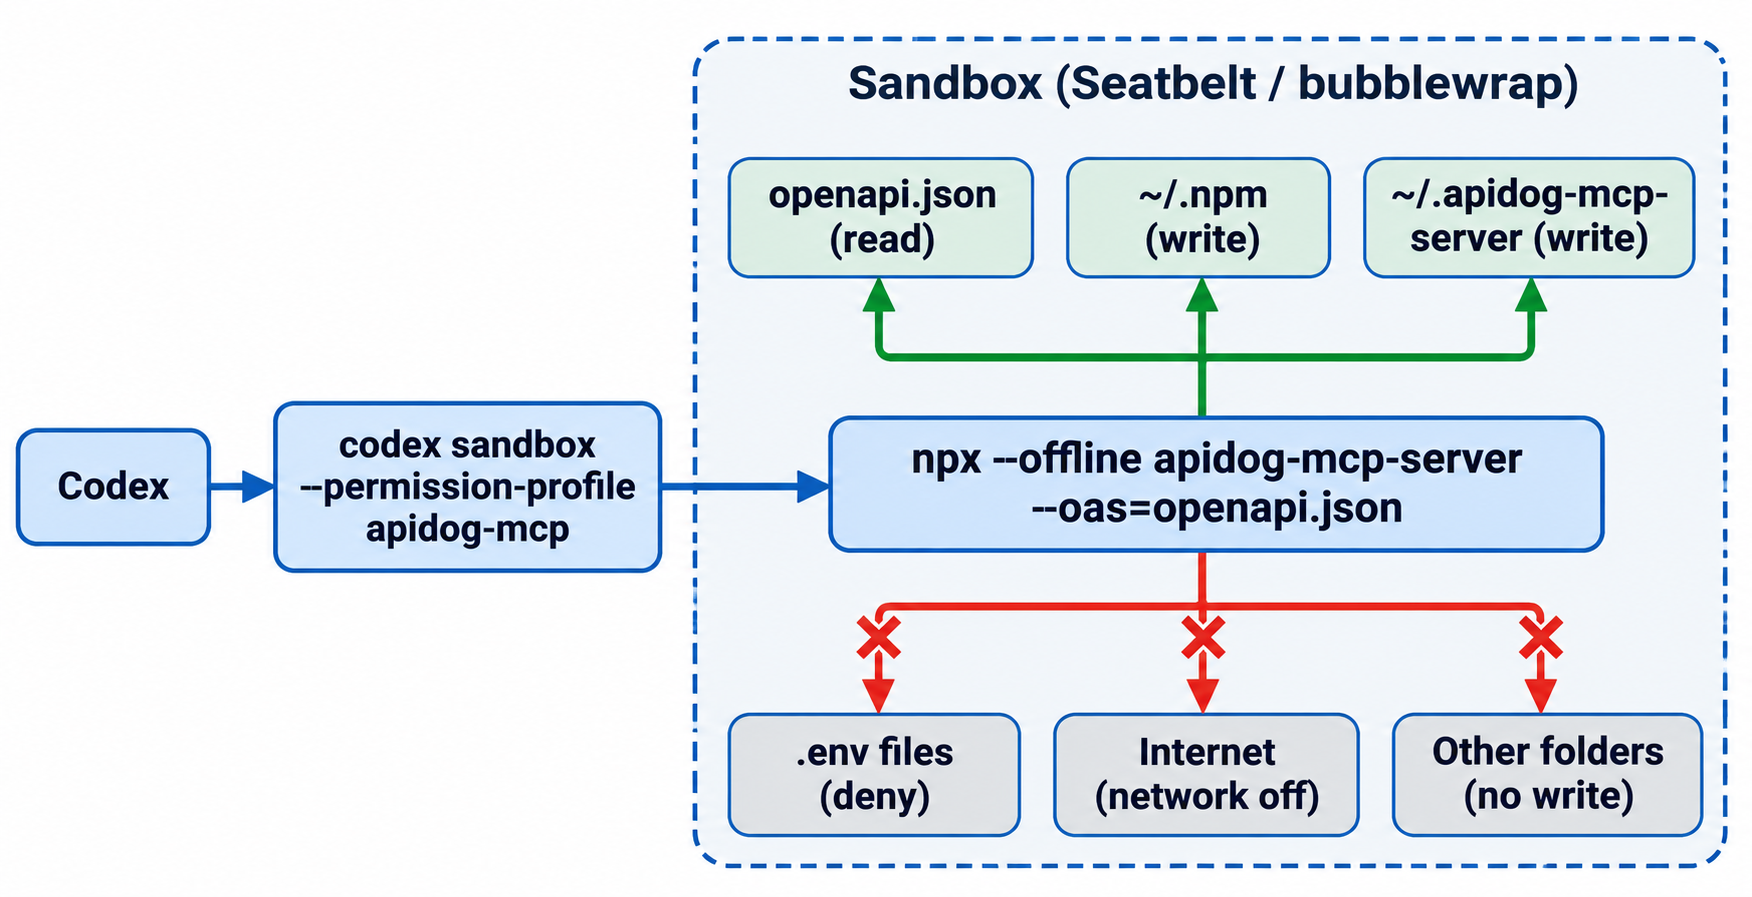
يستطيع الخادم قراءة المواصفة والكتابة في مجلدَي تخزين مؤقت. ولا يمكنه فتح أي ملف .env في مساحة العمل، وليس لديه شبكة.
الخطوة 3: غلّف أمر الخادم بـ codex sandbox
الآن استبدل تشغيل npx العادي بـ codex sandbox. تضبط الراية -C مجلد العمل، وهو أيضاً جذر مساحة العمل الذي تنطبق عليه قاعدة .env:
[mcp_servers.pets-api-docs]
command = "codex"
args = [
  "sandbox",
  "--permission-profile", "apidog-mcp",
  "-C", "/Users/you/code/pets-api",
  "--",
  "npx", "--offline",
  "apidog-mcp-server@0.0.18",
  "--oas=/Users/you/code/pets-api/openapi.json"
]
ثلاثة تفاصيل مهمة:
- ثبّت الإصدار. يعني
@0.0.18أن إصداراً جديداً لا يمكنه استبدال الكود تحتك. - استخدم
npx --offline. مع إيقاف الشبكة، يجب أن يجدnpxالحزمة في الذاكرة المؤقتة. - استخدم مسارات مطلقة. يمرر Codex وسيطات
argsمباشرة دون صدفة، لذا لا يتم توسيع~.
يقترح README الخاص بـ Apidog تسمية الخادم باسم واجهة برمجة التطبيقات التي يوثقها، مثل "Pets API Documentation"، ليعرف النموذج متى يستخدمه.
الخطوة 4: خزّن الحزمة مسبقاً وتحقق من عمل ملف التعريف
تستطيع البيئة المعزولة الكتابة في مجلد التخزين المؤقت لكنها لا تستطيع إنشاءه، ولا يمكنها تنزيل أي شيء. شغّل هذين الأمرين مرة واحدة خارج البيئة المعزولة:
mkdir -p ~/.apidog-mcp-server
npx -y --package=apidog-mcp-server@0.0.18 -c true
ثم اختبر ملف التعريف قبل أن تثق به. يشغّل codex sandbox أي أمر تحت ملف تعريف، مما يجعله أداة اختبار سريعة:
cd /Users/you/code/pets-api

# 1. A .env file in the workspace is unreadable
codex sandbox --permission-profile apidog-mcp -- cat .env
# cat: .env: Operation not permitted

# 2. Writes outside the allowed folders fail
codex sandbox --permission-profile apidog-mcp -- bash -c 'echo x > /tmp/probe.txt'
# bash: /tmp/probe.txt: Operation not permitted

# 3. The allowed cache folder is writable
codex sandbox --permission-profile apidog-mcp -- touch ~/.apidog-mcp-server/probe
# (no output, exit 0)

# 4. No network
codex sandbox --permission-profile apidog-mcp -- curl -sS https://api.apidog.com/
# curl: (6) Could not resolve host: api.apidog.com
هذه هي النتائج التي حصلنا عليها على macOS. ثم تحقق من أن الخادم ما زال يعمل بإرسال مصافحة MCP إليه:
printf '%s\n' \
 '{"jsonrpc":"2.0","id":1,"method":"initialize","params":{"protocolVersion":"2025-06-18","capabilities":{},"clientInfo":{"name":"t","version":"1"}}}' \
 '{"jsonrpc":"2.0","method":"notifications/initialized"}' \
 '{"jsonrpc":"2.0","id":2,"method":"tools/list"}' \
| codex sandbox --permission-profile apidog-mcp -- \
  npx --offline apidog-mcp-server@0.0.18 --oas=$PWD/openapi.json
مع إيقاف الشبكة، استجاب الخادم بثلاث أدوات: واحدة تقرأ مواصفة OpenAPI، وواحدة تقرأ الملفات المشار إليها بـ $ref، وواحدة تحدّث المواصفة. هذا كل ما يحتاجه Codex لكتابة كود مقابل واجهة برمجة تطبيقاتك.
على macOS، أضف --log-denials إلى أي استدعاء لـ codex sandbox لطباعة حالات الرفض من Seatbelt بعد انتهاء الأمر. إنها أسرع طريقة لاكتشاف مجلد يحتاجه الخادم بشكل مشروع.
الخطوة 5: دع Codex يُبقي المواصفة محدّثة عبر Apidog CLI
الخادم المعزول يقرأ ملفاً، لذا يجب أن يُحدّث أحدهم ذلك الملف. سلّم تلك المهمة لوكيل البرمجة لديك باستخدام Apidog CLI. يعمل خارج بيئة MCP المعزولة، تحت قواعد الأوامر العادية لـ Codex، ولا يحتاج خادم MCP مطلقاً إلى رمز وصول.
الإعداد (مرة واحدة):
npm install -g apidog-cli
apidog auth login --with-token <your-access-token>
إذا لم تكن قد ربطت CLI بـ Codex بعد، اتبع How to Use the Apidog CLI in Codex.
وجّه وكيلك:
Export the OpenAPI 3.1 spec for Apidog project 1234567 to ./openapi.json,
then run test scenario 637132 in environment 358171 against it and give me
a CLI summary. Don't touch any .env file.
الأوامر التي يشغّلها الوكيل (الرايات من apidog export --help وapidog run --help، الإصدار 2.2.12 من CLI):
apidog export --project 1234567 --format openapi --oas-version 3.1 --output ./openapi.json
apidog run -t 637132 -e 358171 -r cli,junit --out-dir ./apidog-reports
يكتب export فوق الملف الذي يقرأه الخادم المعزول، لذا يرى نداء MCP التالي نقاط نهاية جديدة. يشغّل run سيناريو الاختبار لديك ويكتب تقرير JUnit لـ CI. أضف --upload-report إذا أردت مراجعة التشغيل في تطبيق Apidog. تغطي خطة Apidog المجانية حتى 4 مستخدمين.
عندما يحتاج الخادم إلى الشبكة: قائمة سماح النطاقات
يحتاج وضع المشروع إلى الوصول إلى api.apidog.com. إجابة Codex هي وسيط الشبكة: عيّن enabled = true، واذكر النطاقات المسموح بها، وفعّل ميزة network_proxy. هذا هو الشكل الموثق من مقالة OpenAI، معدّلاً لـ Apidog:
[permissions.apidog-mcp-live.filesystem]
":root" = "read"
"~/.npm" = "write"
"~/.apidog-mcp-server" = "write"

[permissions.apidog-mcp-live.filesystem.":workspace_roots"]
"**/*.env" = "deny"

[permissions.apidog-mcp-live.network]
enabled = true

[permissions.apidog-mcp-live.network.domains]
"api.apidog.com" = "allow"

[features]
network_proxy = true
الرفض الصريح deny يتغلب على allow، ولا يحل الوسيط اسم مضيف إلا بعد أن تسمح به قاعدة، لأن حتى استعلام DNS يمكن أن يسرّب بيانات. تحذر OpenAI من أن أحرف البدل الواسعة قد تسمح بتسريب يعتمد على DNS، لذا اسرد المضيفين بدقة.
تنبيه من اختبارنا الخاص. على جهاز Mac لدينا، بدأ الوسيط وحقن HTTP_PROXY وما شابه في البيئة المعزولة، لكنه استجاب بـ 403 مع x-proxy-error: blocked-by-allowlist لكل مضيف، بما في ذلك المضيفون المسموح بهم. جهازنا يوجه DNS عبر تطبيق وسيط محلي، وقد يكون هذا هو السبب. شغّل codex sandbox --permission-profile apidog-mcp-live -- curl -sS https://api.apidog.com/ على جهازك قبل أن تعتمد على ملف التعريف هذا. إذا فشل المضيف المسموح به، ارجع إلى وضع OAS من الخطوة 1.
أي ملف تعريف يجب أن تستخدم؟
| نوع الخادم | الشبكة | كتابات نظام الملفات | مثال |
|---|---|---|---|
| يقرأ الملفات المحلية فقط | enabled = false |
ذاكرة npm المؤقتة + مجلد بياناته الخاص | Apidog MCP Server مع --oas |
| يستدعي واجهة برمجة تطبيقات معروفة واحدة | وسيط + نطاقات محددة | ذاكرة npm المؤقتة + مجلد بياناته الخاص | Apidog MCP Server مع --project-id |
| يحتاج إنترنت مفتوحاً | تجنّبه، أو اعزله في جهاز افتراضي | بأضيق نطاق ممكن | خوادم تصفح الويب |
إذا كنت تشغّل Codex في فريق، فيمكن للمسؤولين استخدام allowed_permission_profiles في requirements.toml لتقييد ملفات التعريف التي يمكن للمستخدمين اختيارها. وإذا كنت تميل إلى إيقاف البيئة المعزولة بدلاً من ذلك، فاقرأ لماذا تجاوز بيئة Codex المعزولة يتخلى بالضبط عن هذه الحماية.
الأسئلة الشائعة
هل يعزل Codex خوادم MCP افتراضياً؟ لا. تنص OpenAI على أن Codex لا يعزل الأمر الذي يبدأ خادم stdio MCP المهيأ في config.toml. تضيف العزل بنفسك بإطلاق الخادم عبر codex sandbox --permission-profile <name> --.
لماذا نستخدم npx --offline بدلاً من npx -y؟ مع network.enabled = false، لا يستطيع npx تنزيل أي شيء. يخبره --offline باستخدام النسخة التي خزنتها عبر npx -y --package=<pkg>@<version> -c true، وتثبيت الإصدار يمنع إصداراً جديداً من استبدال الكود.
هل تحمي البيئة المعزولة مفاتيح API لدي؟ تحظر ما ترفضه. يسمح ملف التعريف :workspace بقراءات واسعة، لذا أضف قواعد deny لملفات .env ومجلدات الأسرار. مع إيقاف الشبكة، لا يستطيع الخادم أيضاً إرسال أي شيء يقرأه.
هل يعمل هذا على Linux وWindows؟ نعم. ينطبق نفس ملف التعريف في كل مكان؛ يفرضه Codex باستخدام bubblewrap وseccomp على Linux، وببيئة معزولة قائمة على MXC على أجهزة Windows المتوافقة. اختبر كل جهاز باستخدام codex sandbox، لأن المسارات وإعدادات DNS تختلف.
هل يمكنني عزل خوادم MCP الأخرى بنفس الطريقة؟ نعم. أي خادم stdio يعمل: اكتشف المجلدات التي يكتب فيها والمضيفين الذين يستدعيهم، وأعطه ملف تعريف، وغلّف الأمر، وخزّن الحزمة مسبقاً، واختبر. مثال OpenAI نفسه يعزل @modelcontextprotocol/server-memory مع تقييد الكتابة على ~/.npm و~/mcp-data.