
إعداد GPT-6 Cyber يتكون من ست خطوات: تأكيد Daybreak Red وموافقة منفصلة على GPT-6 Cyber، اشتراط SSO وMFA على مؤسستك في API، تمكين مالك المؤسسة لـ Daybreak Red على مشروع غير افتراضي، إنشاء مفتاح في ذلك المشروع، إدراج عناوين IP الصادرة (egress) في القائمة المسموحة، وإعداد Private Safety Processing إذا كان المشروع يستخدم Zero Data Retention. ثم استدعِ واجهة Responses API مع model: "gpt-6-cyber".
معظم المحاولات الأولى الفاشلة يعود سببها إلى إحدى هذه الخطوات، وليس إلى النموذج نفسه. مفتاح من مشروع خاطئ، أو عنوان IP لمكتب غير مُدرج في القائمة المسموحة، أو إعداد حُفظ قبل أربع دقائق فقط — كلها ستفشل قبل أن يقرأ النموذج طلبك على الإطلاق.
قائمة التحقق لإعداد GPT-6 Cyber
إليك إعداد العمل بالكامل في صفحة واحدة. كل صف يتوافق مع قسم من الأقسام أدناه.
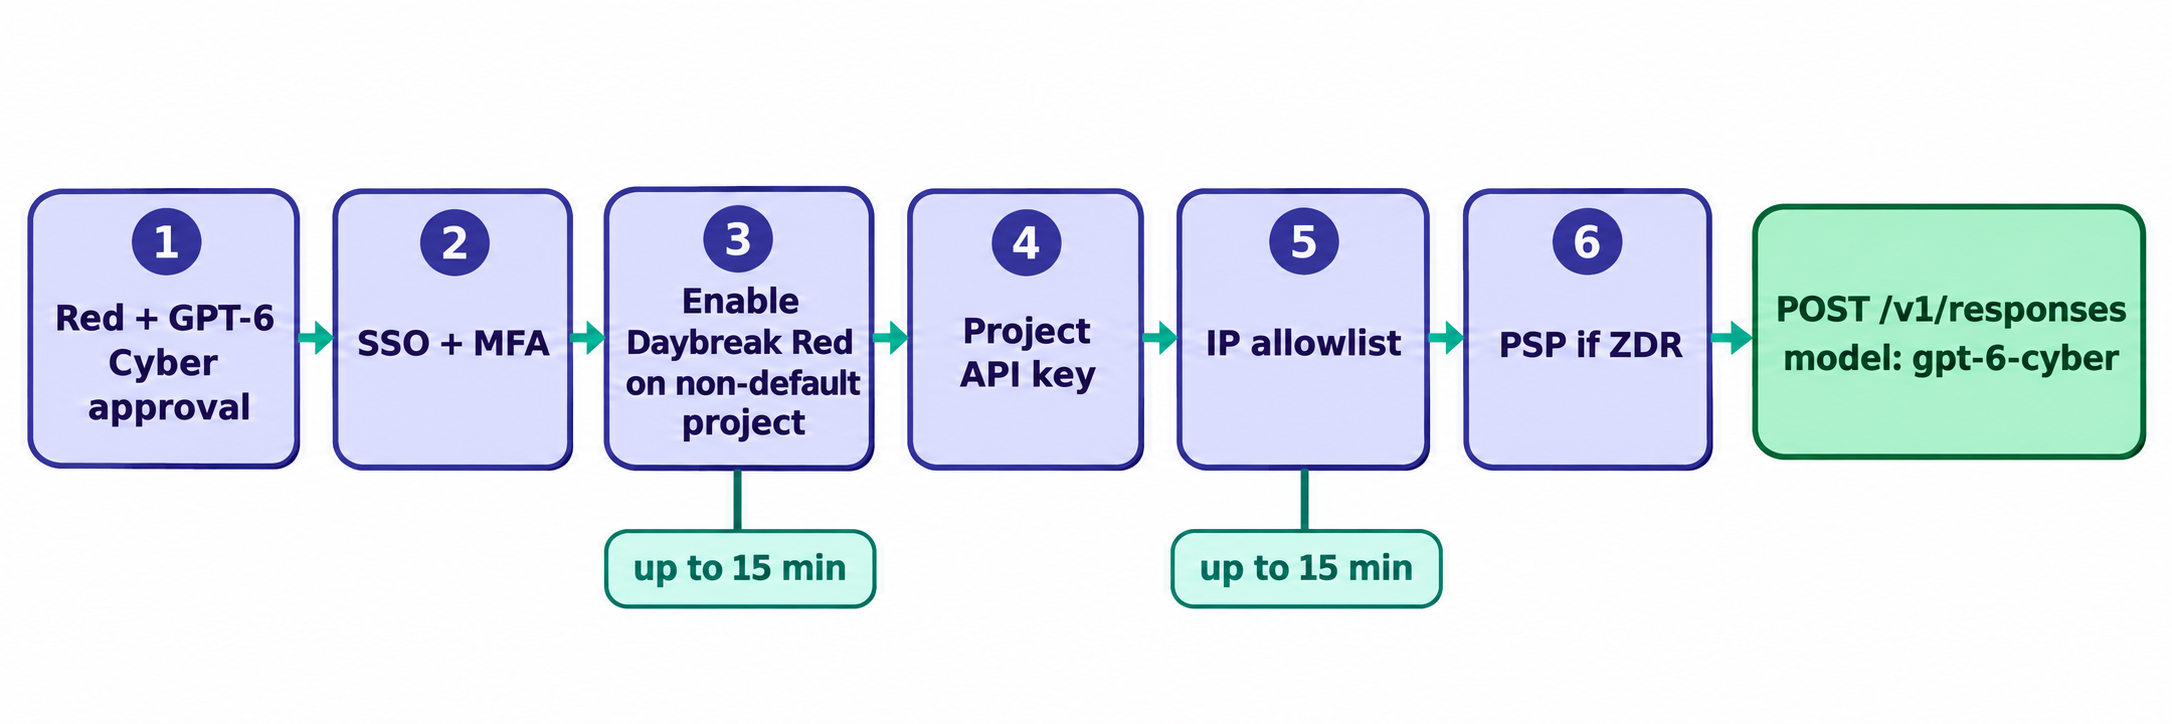
| الخطوة | من ينفذها | المكان | مدة الانتظار |
|---|---|---|---|
| 1. تأكيد Red وموافقة GPT-6 Cyber | مسؤول الأمن | فريق حسابك في OpenAI | متغيرة |
| 2. اشتراط SSO وفرض MFA | مسؤول الهوية | مؤسسة API ومزود الهوية لديك | غير محدد |
| 3. تمكين Daybreak Red على مشروع | مالك مؤسسة API | إعدادات المشروع > عام > الوصول إلى نماذج Daybreak | حتى 15 دقيقة تقريبًا |
| 4. إنشاء مفتاح API للمشروع | عضو المشروع | المشروع الممكَّن | لا يوجد |
| 5. إدراج عناوين IP الصادرة في القائمة المسموحة | مالك المؤسسة | الإعدادات > الأمن > قائمة IP المسموحة | حتى 15 دقيقة |
| 6. إعداد PSP (لمشاريع ZDR فقط) | مالك المؤسسة | إعدادات المؤسسة > عناصر تحكم البيانات > الاحتفاظ بالبيانات | حتى حالة Validated |
خطط لفاصل زمني لا يقل عن 30 دقيقة بين أول إعداد تحفظه وأول طلب يمكن أن ينجح.
الخطوة 1: تأكيد Daybreak Red وموافقة GPT-6 Cyber
تحتاج إلى موافقتين، والأولى لا تشمل الثانية. تمنحك Daybreak Red وصول مؤسستك إلى GPT-5.6 Cyber وتقليل الرفض على النماذج الرئيسية. أما GPT-6 Cyber فيتطلب موافقة منفصلة على النموذج فوق ذلك.
اطلب من فريق حسابك تأكيد كلتيهما قبل أن يعدّل أي شخص أي إعدادات. تضيف نظرة عامة على Daybreak من OpenAI ثلاثة قيود:
- Red مخصصة للمؤسسات. تحصل عليها فقط المؤسسات المعتمدة من فئة Business وEnterprise. يمكن للأفراد التقدم للحصول على Daybreak Blue، التي لا تتضمن نماذج متخصصة في الأمن السيبراني.
- المال لا يشترها. العقد أو الشراء وحده لا يضمن الموافقة.
- هي للاستخدام الداخلي فقط. لا يُسمح بمنتجات موجهة للعملاء، أو حركة مرور لاحقة (downstream)، أو أطراف ثالثة.
يقارن دليلنا بين Daybreak Blue وRed بين الفئتين. لاحظ أن الموافقة وحدها لا تغيّر شيئًا: فـ OpenAI تشحن عناصر تحكم Daybreak معطّلة افتراضيًا.
الخطوة 2: اشتراط SSO وفرض MFA
يجب على كل مؤسسة حاصلة على Daybreak Red اشتراط SSO على مؤسسة API التي تمتلك وصول Cyber وفرض MFA عبر مزود الهوية لديك. إذا منحتك OpenAI مؤسسة Cyber منفصلة، فتحقق من نطاقها واختبر SSO عليها أيضًا.
الخطوة 3: تمكين Daybreak Red على مشروع غير افتراضي
تتطلب هذه الخطوة دورًا محددًا ونوعًا محددًا من المشاريع. وفقًا لدليل إعداد الفريق من OpenAI:
- سجّل الدخول بصفتك مالك مؤسسة API. لا يمكن لمالك المشروع تغيير هذا الإعداد.
- أنشئ أو اختر مشروعًا غير افتراضي لأعمال الأمن الداخلية. لا يمكن تمكين Daybreak على المشاريع الافتراضية.
- انتقل إلى إعدادات المشروع > عام > الوصول إلى نماذج Daybreak.
- فعّل Daybreak Red. لن يظهر هذا الخيار إلا إذا كانت مؤسستك معتمدة.
- اختر حفظ. قد تستغرق التغييرات حتى 15 دقيقة تقريبًا.
- أضف المستخدمين المعتمدين إلى المشروع.
تمكين Red في مشروع واحد لا يفعّلها في أي مكان آخر. أبقِ هذا المشروع منفصلًا عن أي شيء يخدم العملاء.
الخطوة 4: إنشاء مفتاح API في ذلك المشروع
أنشئ المفتاح داخل المشروع الذي فعّلته للتو. المفتاح القادم من أي مشروع آخر يفشل مع الخطأ 403 access_program_not_enabled، حتى في مؤسسة معتمدة. وعند تدوير المفتاح، يجب أن يأتي المفتاح الجديد من المشروع نفسه. أما المفاتيح القادمة من مؤسسة Cyber مخصصة فلا تُنقل إذا قمت بترحيل المؤسسات.
الخطوة 5: إدراج عناوين IP الصادرة في القائمة المسموحة
تحتاج طلبات GPT-6 Cyber إلى قائمة IP مسموحة للعناوين العامة التي يرسل منها تطبيقك. يوضح دليل قائمة IP المسموحة التفاصيل:
- المكان: الإعدادات > الأمن > قائمة IP المسموحة، لمشروع واحد أو المؤسسة بأكملها. قائمة المشروع تتجاوز قائمة المؤسسة.
- التنسيق: عناوين مفردة مثل
203.0.113.10أو نطاقات CIDR مثل203.0.113.0/24، بحد أقصى 50 إدخالًا. - التوقيت: حتى 15 دقيقة لتطبيق التغييرات.
- الفشل: أي IP غير مدرج يتلقى HTTP
401معip_not_authorized.
لا يتوافق Private Link مع عناصر تحكم قائمة IP المسموحة، فاختر واحدًا منهما فقط. وأدرج كل جهة استدعاء: أجهزة VPN، ومنفذي CI، وبيئات العزل الخاصة بالوكلاء (agent sandboxes). المنفذ العامل على نطاق سحابي مشترك هو السبب الكلاسيكي لنجاح الاستدعاء محليًا وفشله في خط الأنابيب.
الخطوة 6: إعداد Private Safety Processing إذا كنت تستخدم ZDR
تجاوز هذه الخطوة إذا كان مشروعك لا يستخدم Zero Data Retention. فموافقة Daybreak لا تشمل ZDR.
أما إذا كان يستخدمها، فقم بإعداد Private Safety Processing (PSP)، الذي يجري مراجعة أمنية آلية دون أن تحتفظ OpenAI بطلباتك أو ردودك:
- اربط حاوية (bucket) من AWS S3 أو Azure Blob أو Google Cloud Storage أو OCI Object Storage في منطقة تتوافق مع موقع إقامة بياناتك.
- أضف قاعدة دورة حياة مدتها 30 يومًا على بادئة PSP.
- امنح OpenAI حق الوصول عبر دور IAM أو مبدأ الخدمة (service principal) أو هوية عبء العمل في مزودك السحابي.
- سجّلها ضمن إعدادات المؤسسة > عناصر تحكم البيانات > الاحتفاظ بالبيانات، ثم شغّل التحقق من الصحة.
انتظر حتى تظهر حالة Validated. فهي تسجّل فحصًا واحدًا ناجحًا فقط، وليس صحة مستمرة، لذا أعد الفحص بعد أي تغيير في سياسات الحاوية.
قم بأول استدعاء API لـ GPT-6 Cyber
استخدم واجهة Responses API مع معرّف النموذج وبرنامج الوصول معًا. هذا هو الطلب الموثّق من OpenAI:
curl https://api.openai.com/v1/responses \
  -H "Authorization: Bearer $OPENAI_API_KEY" \
  -H "Content-Type: application/json" \
  -d '{
    "model": "gpt-6-cyber",
    "access_programs": {"cyber": "daybreak_red"},
    "safety_identifier": "user_a17f",
    "input": "Suggest a regression test for a path traversal fix."
  }'
ثلاث تفاصيل مهمة:
- اضبط الحقلين معًا. اختيار
daybreak_redوحده لا يغيّر نموذجك. - لا ترسل null أبدًا. كل من
access_programsوcyberاختياريان، لكن neither يقبلnull. - استخدم معرّف أمان حقيقي. استبدل
user_a17fبمعرّف ثابت مستعار (pseudonymous) للشخص الذي يقدّم الطلب.
في الاستجابة، يجب أن يظهر model بالقيمة gpt-6-cyber وaccess_programs.cyber بالقيمة daybreak_red. معًا يؤكدان ما هو النموذج الذي خدم الاستدعاء.
تشير صفحة النموذج أيضًا إلى دعم Chat Completions، لكن دون دعم Batch API. اختبار التشغيل الأولي رخيص: بسعر 20 دولارًا لكل مليون رمز إدخال و100 دولار لكل مليون رمز إخراج، فإن طلبًا من 100 رمز مع إجابة من 500 رمز يكلف حوالي خمسة سنتات. حافظ على براءته مثل مثال OpenAI نفسه.
إعداد GPT-6 Cyber في Codex
يوفر Codex مسارين للوصول، يُعدّان بشكل منفصل.
تسجيل الدخول بمفتاح API يستخدم المشروع من الخطوة 3: سجّل الدخول بمفتاحه. يحتاج تطبيق Codex إلى الإصدار 26.1013.0 أو أحدث لمفتاح تبديل Daybreak في هذا المسار.
تسجيل الدخول عبر ChatGPT يستخدم مساحة العمل المعتمدة لديك. في خطط Business، يفتح المسؤول Admin Console > Models، ويجد "Specialty Models" ويختار "Set access" للمستخدمين المعتمدين. في خطط Enterprise، يحافظ مالك مساحة العمل على إيقاف Daybreak ضمن Workspace default ويفعّل Red في تجاوز (override) لدور مخصص. تستغرق التغييرات حتى 10 دقائق تقريبًا، ويحتاج التطبيق إلى الإصدار 26.908.40834 أو أحدث.
مفتاح التبديل في منتقي النماذج المتقدم (Advanced model picker) بالتطبيق معطّل افتراضيًا. في Codex CLI الإصدار 0.163.0 أو أحدث، مرّر /daybreak تفاعليًا أو daybreak=true في التشغيلات بلا واجهة. بدون ذلك، تستخدم الطلبات وسائل الحماية القياسية.
استكشاف أخطاء إعداد GPT-6 Cyber وإصلاحها
كل رمز خطأ يشير إلى خطوة واحدة. طابقه قبل أن تفتح تذكرة دعم.
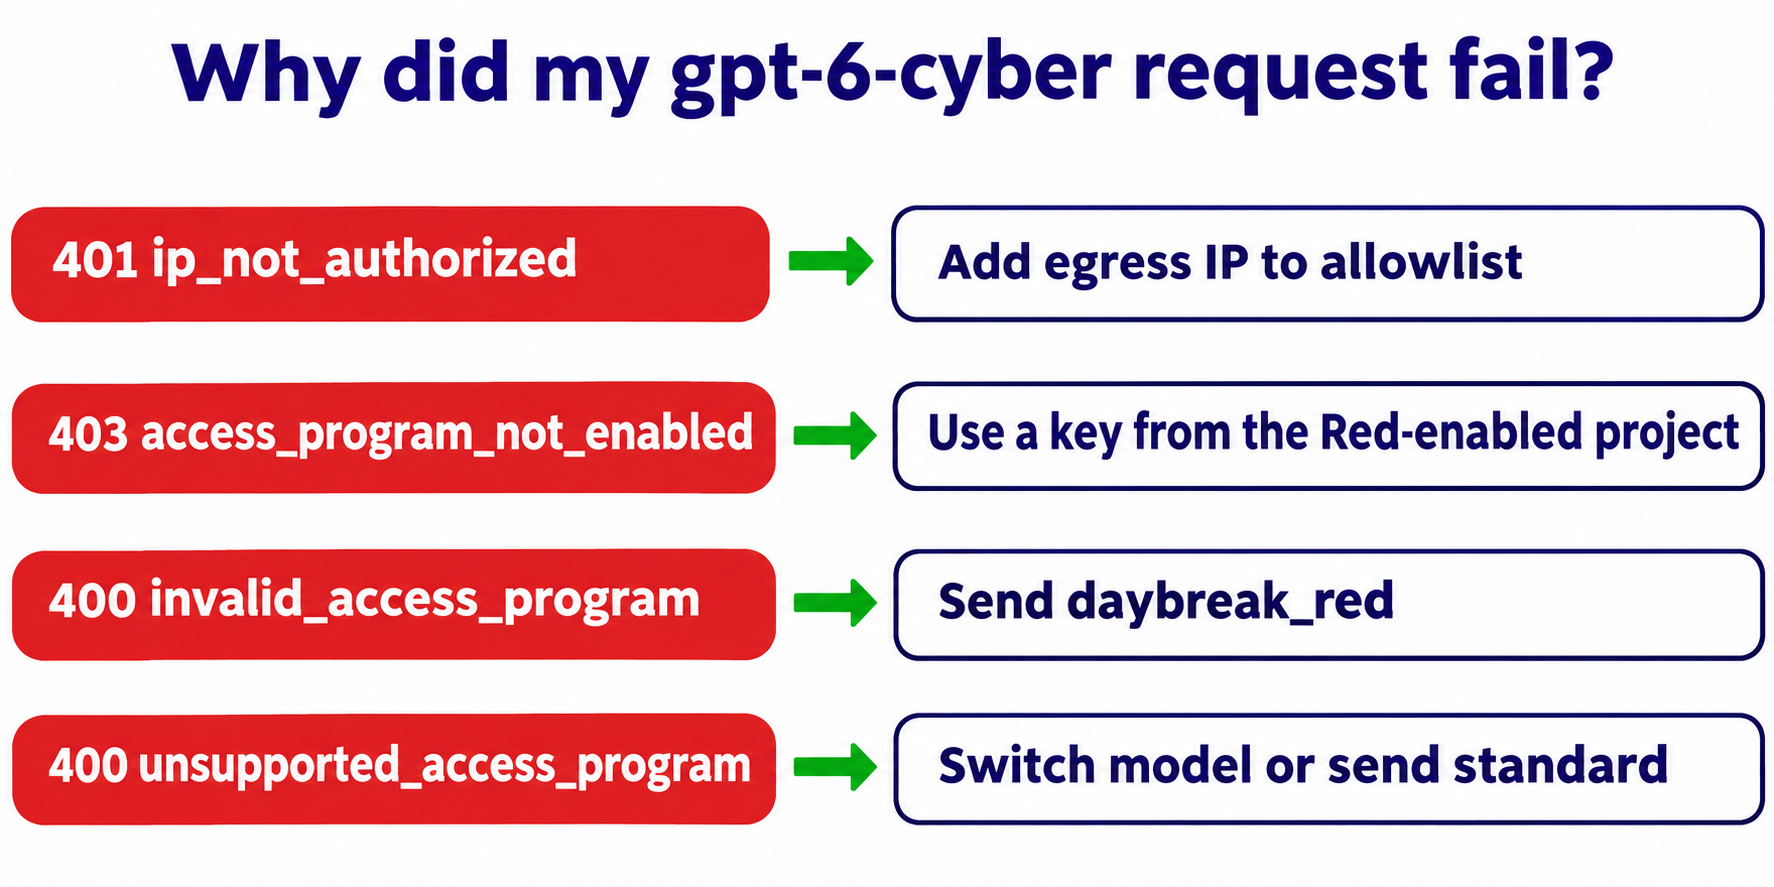
| الخطأ | يشير إلى | الحل |
|---|---|---|
401 ip_not_authorized |
الخطوة 5 | أضف عنوان IP العام لجهة الاستدعاء، وانتظر حتى 15 دقيقة |
403 access_program_not_enabled |
الخطوات 1 أو 3 أو 4 | استخدم مفتاحًا من المشروع المفعَّل عليه Red |
400 invalid_access_program |
جسم الطلب | أرسل القيمة المذكورة في الخطأ (daybreak_red هنا) |
400 unsupported_access_program |
جسم الطلب | بدّل إلى نموذج Daybreak أو أرسل standard |
ما زلت عالقًا؟ أرسل إلى الدعم معرّف النموذج، ونص الخطأ الدقيق، ومعرّف الطلب، والطابع الزمني والمنطقة الزمنية — ولكن أبدًا لا ترسل المفتاح. وتذكّر أن الرفض ليس خطأ إعداد: فوسائل الحماية تظل سارية حتى بعد الموافقة، لذا فإن طلبًا مرفوضًا بحالة 200 يعني أن المسار يعمل بشكل صحيح.
دع وكيل البرمجة الخاص بك يراقب الإعداد عبر Apidog CLI
هذا الإعداد ينكسر بصمت: أحدهم يدرّ مفتاحًا من المشروع الخاطئ، أو ينفذ CI على عنوان IP مختلف. تحتاج إلى فحص تمهيدي (preflight) يُعاد تشغيله بعد كل تغيير، ووكيل البرمجة لديك يمكنه بنائه مرة واحدة باستخدام Apidog CLI. تغطي الخطة المجانية من Apidog حتى 4 مستخدمين.
npm install -g apidog-cli@latest
apidog login --with-token <YOUR_TOKEN>
apidog skill install
ثم امنح وكيلك تعليمات واحدة:
In Apidog project <id>, create an environment "gpt-6-cyber-red" with base URL
https://api.openai.com and a secret OPENAI_API_KEY variable. Add POST
/v1/responses from OpenAI's Daybreak guide. Create a test case
"gpt-6-cyber preflight" that sends OpenAI's documented example request.
Assert status 200, model equals gpt-6-cyber, and access_programs.cyber
equals daybreak_red. Run it once and summarize the result. Never send
exploit prompts or real targets.
يقرأ الوكيل كل مخطط (schema)، ويتحقق من صحة حمولته، ويشغّل الفحص:
apidog environment create gpt-6-cyber-red --project <id> --base-url https://api.openai.com
apidog cli-schema get endpoint-create
apidog endpoint create --project <id> --file endpoint.json
apidog cli-schema validate test-case-create --file preflight.json
apidog test-case create --project <id> --file preflight.json
apidog run --test-case <caseId> --project <id> -e <envId> --env-var "OPENAI_API_KEY=$OPENAI_API_KEY" -r cli,json
شغّله من جهاز مُدرج في القائمة المسموحة، لأنه استدعاء حقيقي يُحاسَب عليه. نفس سطر apidog run مع -r junit يمكن إدراجه في خط أنابيب، كما في دليلنا لـ Apidog CLI في CI/CD، بعد إدراج عنوان IP للمنفذ في القائمة المسموحة. هل تستخدم Codex؟ انظر Apidog CLI في Codex.
الأسئلة الشائعة
كم يستغرق إعداد GPT-6 Cyber بعد الموافقة؟ خطط لفاصل زمني لا يقل عن 30 دقيقة. فإعداد المشروع وقائمة IP المسموحة يستغرق كل منهما حتى 15 دقيقة تقريبًا للتطبيق، كما يحتاج PSP إلى عملية تحقق ناجحة.
هل يمكن لمالك مشروع تمكين Daybreak Red؟ لا. مالك مؤسسة API فقط هو من يمكنه تغيير الوصول إلى نماذج Daybreak.
لماذا لا أستطيع تمكين Daybreak على مشروعي الافتراضي؟ لا تسمح OpenAI بذلك. استخدم مشروعًا غير افتراضي لأعمال الأمن الداخلية، ومفتاحًا من ذلك المشروع.
هل يمنحني تفعيل Daybreak Red وصولًا إلى GPT-6 Cyber؟ لا. تمنحك Red وصولًا إلى GPT-5.6 Cyber. أما GPT-6 Cyber فيتطلب موافقة منفصلة على النموذج، ويجب أن يذكر الطلب gpt-6-cyber.
هل أحتاج Zero Data Retention لاستخدام GPT-6 Cyber؟ لا. لا تُعدّ Private Safety Processing إلا إذا كان مشروعك يستخدم ZDR بالفعل.
هل يمكنني وضع GPT-6 Cyber خلف منتجي؟ لا. فـ Daybreak مخصصة لأعمال الأمن الداخلية المصرّح بها. وتوجّه OpenAI حالات الاستخدام الخارجية إلى برنامجها Daybreak Partner Program.