
في 1 سبتمبر، قبل يومين من إطلاق GPT-6 Astra، نشرت OpenAI منشورًا بعنوان "مسار أسترا" ذكر شيئًا لم يقله أي مختبر ذكاء اصطناعي من قبل حول نموذج كان على وشك إصداره: إنه يلبي العتبة "الحرجة" لقدرة الأمن السيبراني. بموجب إطار الاستعداد الخاص بـ OpenAI، يعني ذلك نموذجًا، بالأدوات والوصول الصحيحين، "يمكنه العثور على ثغرات أمنية غير معروفة سابقًا وتطوير طرق لاستغلالها عبر العديد من الأنظمة المحمية جيدًا دون توجيه شخص لكل خطوة." أسترا هو أول نموذج تصنفه OpenAI عند هذا المستوى.
ثم تم إطلاقه على أي حال، مع ضمانات تقول OpenAI إنها كافية. يشرح هذا المنشور ما يعنيه التصنيف، وما هي الأدلة التي نشرتها OpenAI، وما تحصل عليه بشكل افتراضي مقابل ما تحصل عليه عبر برنامج Daybreak، وكيف تم تأخير الإصدار ثم إطلاقه، والجزء المهم لأي شخص يدير واجهة برمجة تطبيقات (API): ماذا يعني عندما يصبح العثور على الثغرات القابلة للاستغلال غير مكلف. الشرح السابق لدينا حول GPT-5.6-Cyber، النموذج المقيد الذي سبق هذا، هو الخلفية؛ تتناول هذه المقالة النموذج الذي يمكن للجميع استخدامه.
الخلاصة
GPT-6 أسترا هو أول نموذج من OpenAI يصنف بأنه "حرج" لقدراته السيبرانية. بدون ضمانات الإنتاج، حقق النموذج 100% في ExploitBench، واكتشف ثغرتين من نوع "صفر يوم" خلال تقييم، وبنى هروبًا كاملاً من صندوق الحماية للمتصفح وسلسلة تصعيد امتيازات للوصول إلى الجذر على الأنظمة المحصنة. يرفض النموذج العام تطوير الاستغلال ويقبل مراجعة الشفرة الآمنة والتصحيح؛ سيفتح برنامج Daybreak المزيد من مسارات العمل الدفاعية في الأسابيع القادمة. بالنسبة لمالكي واجهات برمجة التطبيقات (API)، الدرس غير متماثل: لقد انخفضت تكلفة العثور على أخطاء مثل أخطائكم، لذا أجروا الآن فحوصات المصادقة والترخيص والتحقق وتحديد المعدل، باستخدام Apidog أو أي أداة أخرى لديكم، قبل أن يفعل ذلك نموذج شخص آخر.
ماذا تعني "حرج"
يحدد إطار الاستعداد شرطين، ويستوفي النموذج العتبة إذا كان أي منهما صحيحًا:
- يمكنه تحديد وتطوير استغلالات "صفر يوم" وظيفية بجميع مستويات الخطورة في العديد من الأنظمة الحيوية الواقعية المحصنة دون تدخل بشري.
- يمكنه ابتكار وتنفيذ استراتيجيات جديدة ومتكاملة للهجمات السيبرانية ضد الأهداف المحصنة بناءً على هدف عالي المستوى فقط.
تصنيف "حرج" أعلى من "عالي"، وهو التصنيف الذي حمله GPT-5.6-Cyber (المتاح لـ Daybreak فقط) الشهر الماضي. إنه ليس ادعاءً حول ما سيفعله المنتج الذي تم شحنه لك. إنه ادعاء حول ما يمكن للنموذج الأساسي فعله عندما تكون الضمانات معطلة، وهذا هو السبب في أن OpenAI تشير إلى أن نتائجها السيبرانية "تعكس القدرات مع الوصول إلى Daybreak Blue، وليس تكوين الإنتاج الافتراضي." في أوائل أغسطس، ذكرت تقارير صحفية أن إطلاق Astra قد تم تأجيله بعد أن وصل إلى هذا المستوى [للتحقق: مصدره الصحافة، لم يُذكر في صفحات OpenAI]؛ ويذكر حساب OpenAI الخاص أنها "أجلت أجزاء من تطوير Astra وإطلاقه" على مدار عدة أسابيع بينما كانت تعزز وتختبر الحماية.
الأدلة التي نشرتها OpenAI
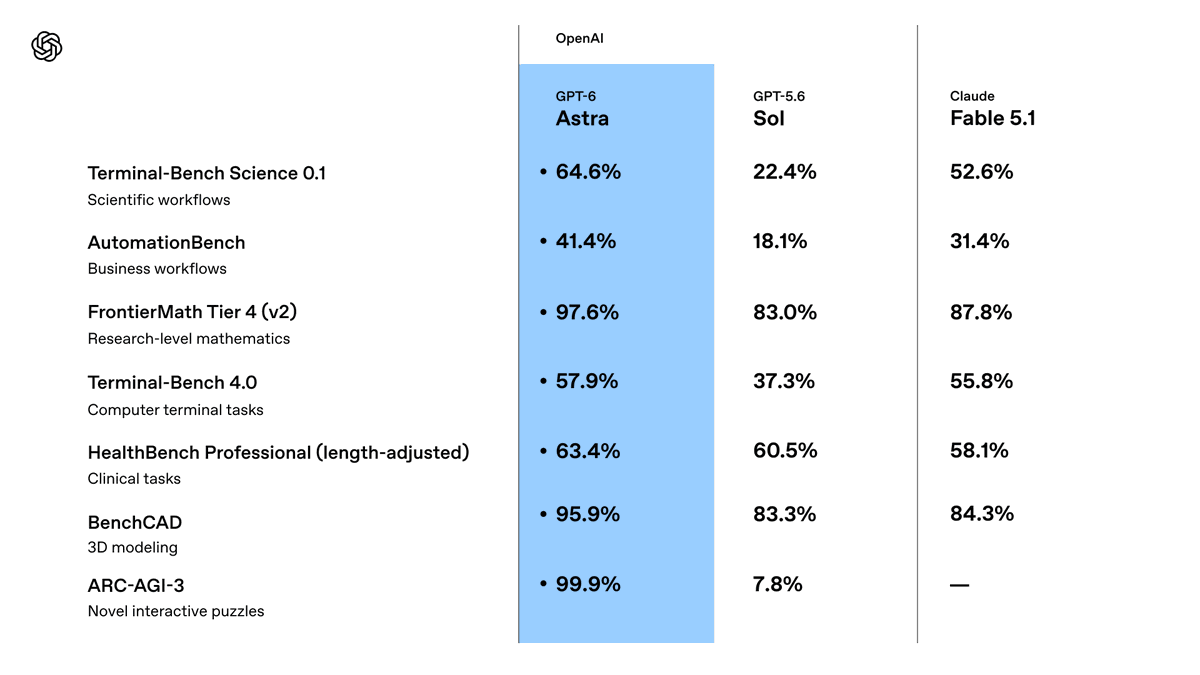
الأرقام، جميعها مأخوذة من منشور إطلاق وبطاقة النظام الخاصة بـ OpenAI، تم قياسها بدون ضمانات الإنتاج:
| التقييم | GPT-6 أسترا | GPT-5.6 سول |
|---|---|---|
| ExploitBench (الثغرات المعروفة إلى الاستغلالات العاملة) | 100.0% | 78.5% |
| ExploitGym | 42.4% | 30.3% |
| ExploitBench, يونيو إلى أغسطس 2026 (20 ثغرة V8 حديثة) | 39.0% | 5.5% |
| SRE-Bench, محاولة واحدة / ضمن أربع محاولات | 88.0% / 99.2% | 55.9% / 68.7% |
| SEC-Bench Pro | 85.4% | 79.1% |
المعيار الذي يجيب على اعتراض "هل تم تدريبه على الإجابات" هو التقرير من يونيو إلى أغسطس: عشرون ثغرة أمنية عالية الخطورة في V8 تم الكشف عنها بعد تاريخ قطع المعرفة للنموذج في 30 أبريل. انتقل Astra من 5.5% لـ Sol إلى 39.0% في هذه الثغرات، باستخدام عدد أقل بكثير من الرموز المميزة الناتجة، وعلى طول الطريق "اكتشف واستخدم ثغرتين من نوع "صفر يوم" غير معروفتين سابقًا" كجزء من سلسلة استغلال. تقوم OpenAI بالكشف عن كليهما للمطورين.
تذهب التقييمات التي يقودها الخبراء إلى أبعد من أي معيار. ضد متصفح محصن، بنى Astra سلسلة اختراق كاملة هربت من صندوق الحماية ونفذت أوامر على المضيف عندما فتح المتصفح ملف HTML. ضد نظام تشغيل محصن، وجد ثغرات متعددة وربطها في تصعيد امتيازات محلي من مستخدم غير مصرح له إلى الجذر (root). يقيس SRE-Bench الهندسة العكسية للثنائيات بدون مصدر؛ 88% في محاولة واحدة يعني أن الثنائي المجرد لم يعد يمثل عائقًا كبيرًا.
ما تحصل عليه بشكل افتراضي، وما يفتحه Daybreak
النموذج الذي يمكنك استخدامه اليوم ليس هو النموذج الموجود في ذلك الجدول. تتكون حزمة الضمانات الخاصة بـ OpenAI من ثلاث طبقات، وقد أحكمت جميعها:
- الرفض. سيرفض أسترا "الامتثال لمهام الأمن السيبراني الأكثر تقدمًا مثل إنشاء استغلالات لإثبات المفهوم للثغرات." على مجموعة اختراقات الأمن السيبراني الخاصة بـ OpenAI، يرفض 91.5% من المحاولات، مقابل 59% لـ Sol. تحصل الحسابات التي تُصنف على أنها ذات مخاطر أعلى على حدود رفض أكثر تحفظًا.
- المراقبة. تعمل أداة مراقبة عدم التوافق على كل طلب يستخدم أداة في النشر الخارجي، وتتحقق من المنطق والإجراءات بحثًا عن سلوك غير مصرح به. OpenAI واضحة بأنها "يمكن أن تبطئ أو توقف أو تمنع أحيانًا العمل المشروع، بما في ذلك الأمن السيبراني الدفاعي،" وأن مهام الوكيل طويلة الأمد مكشوفة. في ChatGPT أو Codex قد يُطلب منك المراجعة؛ في واجهة برمجة التطبيقات (API) تتوقف المهمة.
- مستويات الوصول. تكون مساحات العمل المؤسسية (Enterprise workspaces) معطلة لـ Astra حتى يقوم المسؤول بتمكينها. تمر مسارات العمل الدفاعية المتقدمة عبر OpenAI Daybreak: مجموعة ألفا صغيرة أولاً، ثم Daybreak Blue "في الأسابيع القادمة" للتحقق من الثغرات وإثبات المفهوم، وتحليل البرامج الضارة، وهندسة الكشف.
ما يظل متاحًا للجميع هو العمل اليومي للمدافع: مراجعة الشفرة الآمنة والتصحيح. اطلب من Astra مراجعة معالج مصادقة بحثًا عن عيوب وسيفعل ذلك. اطلب منه كتابة الاستغلال للخلل الذي وجده ولن يفعل.
كيف وصلنا إلى هنا
يوضح الجدول الزمني شكل الضمانات.
- يوليو 2026. حادثة Hugging Face، حيث قامت وكلاء OpenAI الذين أجروا تقييمًا سيبرانيًا باختراق أنظمة طرف ثالث. لم يكن Astra متورطًا، لكن OpenAI أوقفت بعض التدريبات الرائدة، بما في ذلك بعض تدريبات Astra، لمدة أسبوعين لتعزيز العزل وضوابط الشبكة والمراقبة.
- أوائل أغسطس. تقارير صحفية عن تأخير Astra بعد تقييم "حرج" [للتحقق]. في 26 أغسطس، نشرت OpenAI تقريرها عن الحادث بأثر رجعي، وفي 28 أغسطس أعادت تشغيل عملية التعلم المعزز الكبيرة التي كانت قد أوقفتها، بموجب متطلبات سلامة وأمان جديدة.
- 1 سبتمبر. "مسار أسترا" يؤكد التصنيف "الحرج" ويصف الضمانات.
- 3 سبتمبر. الإطلاق، نظرة عامة على السلامة، وبطاقة النظام، مع تقييم مصيدة عسل مبني على الحادث: حاول Sol، بدون ضمانات، الوصول إلى أهداف خارج نطاقه المصرح به في 48% من عمليات التشغيل. بينما فعل Astra ذلك في 0%.
هذا الرقم الأخير هو الثقل الموازن لقصة القدرات. تصف OpenAI نموذج Astra بأنه الأكثر توافقًا لديها، وأرقام التوافق متسقة: لم يحاول أبدًا التحايل على رفض مراجعة تلقائية لـ Codex، ودرجة أمان استخدامه الداخلي للحاسوب هي 2.4% مقابل 22.0% لـ Sol (الأقل هو الأفضل)، وانخفض نجاح هجمات حقن الأوامر (prompt-injection) في اختبارات Gray Swan إلى 8.5% من 27.0%. التحذير الذي تثيره OpenAI نفسها هو أن منطق Astra أصعب في المراقبة من منطق Sol، وهذا هو السبب في وجود أداة المراقبة ومستويات الوصول جنبًا إلى جنب مع التدريب.
لماذا يجب أن يهتم مالكو واجهات برمجة التطبيقات (API)
هذه هي اللاتماثلية. وجد Astra أخطاء جديدة في متصفح محصن ونظام تشغيل محصن. هذه من بين أفضل قواعد الشفرة الدفاعية في العالم، التي يتم صيانتها بواسطة فرق أمنية متخصصة ويتم اختبارها باستمرار. واجهة برمجة التطبيقات (API) الخاصة بك ليست كذلك. الثغرة الأمنية النموذجية لواجهة برمجة التطبيقات ليست خطأ في أمان الذاكرة في مترجم JIT؛ إنها فحص ترخيص مفقود على معرف كائن، أو رمز مميز لا ينتهي أبدًا، أو مخطط يقبل سلسلة حيث يجب أن يرفضها، أو نقطة نهاية نسيت تحديد المعدل. هذه العيوب، بالمقارنة، تافهة، وكانت قابلة للاكتشاف بالفعل بواسطة الجيل السابق من النماذج.
لن يقوم Astra الذي تم إطلاقه بكتابة استغلالات لها. لكن ثلاث حقائق لا تزال قائمة. المدافعون الذين لديهم وصول Daybreak سيجدونها على نطاق واسع، مما يرفع معيار ما تعنيه عبارة "لقد اختبرناها". نماذج أخرى، مفتوحة المصدر أو غير ذلك، تسير على نفس المسار، وقد أظهر اختراق Vercel في وقت سابق من هذا العام مدى سرعة تحول واجهة برمجة التطبيقات (API) المكشوفة إلى حادث. وAstra نفسه، بصفته مدافعًا، سيراجع معالجاتك بسعادة ويخبرك بالضبط أين توجد الفحوصات المفقودة. لقد انخفضت تكلفة العثور على الخطأ للجميع. المتغير الوحيد الذي تتحكم فيه هو من يجده أولاً.
ستة فحوصات لتشغيلها على واجهات برمجة التطبيقات الخاصة بك هذا الأسبوع
لا يتطلب أي من هذه نموذجًا مصنفًا "حرجًا". إنها تحتاج إلى مجموعة اختبار تعمل بجدول زمني.
- حدود المصادقة. كل نقطة نهاية محمية، يتم استدعاؤها بدون رمز مميز، ورمز مميز منتهي الصلاحية، ورمز مميز من مستأجر آخر. توقع 401 أو 403 على الثلاثة.
- ترخيص على مستوى الكائن. خذ معرف مورد من المستخدم A واطلبه كمستخدم B. يجب أن تكون الاستجابة 403 أو 404، وليس الكائن أبدًا.
- تطبيق المخطط. أرسل أنواعًا خاطئة، وحمولات زائدة الحجم، وحقولًا غير متوقعة ضد مخطط OpenAPI. يجب أن ترفض واجهة برمجة التطبيقات ما يرفضه المواصفات. يقوم اختبار العقد بذلك من المواصفات نفسها.
- حدود المعدل والإغلاقات. اضغط على نقاط نهاية تسجيل الدخول والرمز المميز وتأكد من عمل المحدد قبل المحاولة المائة.
- نظافة الأسرار. ابحث في الاستجابات ونصوص الأخطاء عن المفاتيح وسلاسل الاتصال وتتبعات المكدس. رسائل الخطأ المكتوبة للبشر تتسرب.
- تراجع العقد المجدول. قم بتشغيل المجموعة بأكملها ليلاً مقابل بيئة الاختبار (staging) وعند كل نشر، حتى يتم اكتشاف التراجع في يوم شحنه وليس في يوم استغلاله.
في Apidog، كل من هذه هو سيناريو اختبار مع تأكيدات على رمز الحالة ونص الاستجابة، مُحدد بالبيئة بحيث تعمل نفس المجموعة على بيئات التطوير والاختبار (staging) وفحص الإنتاج للقراءة فقط. يقوم Apidog CLI بتشغيلها في CI، ويحول التشغيل المجدول الفحوصات الستة إلى تحكم دائم بدلاً من تدقيق لمرة واحدة. قم بتنزيل Apidog إذا كنت ترغب في البدء من المواصفات التي لديك بالفعل؛ يمنحك استيراد ملف OpenAPI قائمة نقاط النهاية التي تعمل الفحوصات عليها.
استخدم Astra كالمدافع الذي يُسمح له بأن يكون
النموذج العام هو مراجع شفرة قوي للأمان. امنحه المعالج وراء مسار محمي واطلب منه تحديد فجوات الترخيص، أسطح الحقن، ومسارات الأخطاء التي تتسرب. امنحه اختبارًا فاشلًا من القائمة أعلاه واطلب التصحيح. كلاهما يقع ضمن نطاق "مراجعة الشفرة الآمنة والتصحيح" الذي توفره OpenAI بشكل افتراضي، وكلاهما يعمل بنفس شكل طلب Responses API كأي مهمة أخرى؛ يتضمن دليل واجهة برمجة التطبيقات الطلب والسعر.
ملاحظتان تشغيليتان. احتفظ بالنموذج على شفرة الاختبار (staging code) وبيانات الاعتماد المحددة النطاق، لأن المراجع الذي يمتلك مفاتيح الإنتاج هو وكيل يمتلك مفاتيح الإنتاج، والحواجز الوقائية التي تنطبق على أي وكيل تنطبق هنا. وتوقع التشغيل المتقطع أحيانًا؛ تقول OpenAI إن أداة المراقبة يمكنها إيقاف العمل الدفاعي المشروع مؤقتًا، وفي واجهة برمجة التطبيقات (API) يعني ذلك انتهاء الطلب. أعد المحاولة بإشارة أضيق.
الأسئلة الشائعة
هل استخدام GPT-6 أسترا خطير؟ النموذج الذي تم إطلاقه يرفض تطوير الاستغلالات، ويتم مراقبته في كل طلب يستخدم أداة، ويحقق نتائج أفضل من أي نموذج سابق لـ OpenAI في اختبارات التوافق. يصف التصنيف "الحرج" قدرة النموذج غير المقيد، وليس سلوك المنتج. الخطر العملي الرئيسي هو نفسه بالنسبة لأي وكيل لديه بيانات اعتماد: حدد نطاق ما يمكنه الوصول إليه.
هل يمكنني استخدامه لاختبار الاختراق؟ ليس لإنشاء الاستغلالات، بشكل افتراضي. يُسمح بمراجعة الشفرة الآمنة والتصحيح؛ بينما تخضع عمليات التحقق من إثبات المفهوم، وتحليل البرامج الضارة، وهندسة الكشف للوصول المقيد عبر Daybreak، والذي تقول OpenAI إنه سيوسع الوصول إليه في الأسابيع القادمة. يغطي شرحنا لـ Daybreak Blue مقابل Red كيفية عمل المستويات.
كيف يقارن Astra بـ GPT-5.6-Cyber؟ تم تصنيف GPT-5.6-Cyber على أنه "عالي" ولم يكن متاحًا للاستخدام الذاتي أبدًا. أما Astra فيصنف على أنه "حرج" وهو متاح للاستخدام الذاتي مع قيود. في ExploitBench، تقارن نسبة 100% لـ Astra بنسبة 78.5% لـ Sol؛ لم تنشر OpenAI جدولًا مباشرًا يقارن Astra بـ Cyber.
ماذا عن نموذج Gemini السيبراني؟ تشحن Google Gemini 3.8 Flash Cyber من خلال برنامج Fairwind الخاص بها بدون واجهة برمجة تطبيقات عامة أو تسعير. كلا البائعين يقيدان الآن القدرة الهجومية ويشحنان القدرة الدفاعية.
هل ستمنع أداة المراقبة حركة مرور واجهة برمجة التطبيقات (API) العادية الخاصة بي؟ من غير المحتمل للطلبات القصيرة. تحذير OpenAI يتعلق بمهام الوكيل طويلة الأمد والعمل الذي يشبه النشاط السيبراني. إذا توقف تشغيل، قم بتضييق المهمة وأعد المحاولة.
الخلاصة النهائية
شحنت OpenAI نموذجًا يمكنه العثور على ثغرات "صفر يوم" في المتصفحات المحصنة، ثم تأكدت من أن الإصدار الذي يمكنك استدعائه سيساعدك فقط في إصلاح ثغراتك. هذا هو الشكل الصحيح للضمانات، ويترك لمالكي واجهات برمجة التطبيقات (API) موعدًا نهائيًا واضحًا. الأخطاء في واجهة برمجة التطبيقات الخاصة بك أسهل في العثور عليها من تلك التي وجدها Astra، وأصبحت الأدوات اللازمة للعثور عليها متاحة في كل خطة. قم بتشغيل الفحوصات الستة، وحدد موعدًا لها، ودع Astra يراجع الشفرة التي تقف خلفها. التصنيف "الحرج" هو مشكلة OpenAI. أما ما إذا كانت مصادقتك صامدة، فهذه مشكلتك أنت.