Gemini 4 Neon for cyber هو الإصدار المخصص للدفن السيبراني من نموذج Gemini 4 Neon من Google، وقد تم الإعلان عنه في 18 نوفمبر 2026. يستهدف دورة تدعيم الكود (code hardening): اكتشاف الثغرات الأمنية، والتحقق من أي منها قابلة للاستغلال، وترقيعها. النموذج غير متاح على واجهة API العامة. سيبدأ أعضاء برنامج Fairwind المؤهلون في تلقي صلاحية الوصول خلال الأيام القادمة، ويمكنك طلب الوصول من خلال فريق حسابك في Google Cloud.
وإذا لم تستوفِ الشروط، فلا يزال لديك خيارات أخرى — كما أن تدعيم واجهات API الخاصة بك لا ينتظر أحداً.
ما هو Gemini 4 Neon for cyber؟
Gemini 4 Neon for cyber هو إصدار من Gemini 4 Neon تطلبه Google للمدافعين الموثوقين عبر برنامجها Fairwind Program. يجمع منشور الإطلاق من Google هذا الإصدار تحت فئة «مبني للدفن السيبراني السريع والفعال على مستوى النماذج الرائدة»، ويذكر أنه «يقدم أداءً على المستوى الرائد عبر دورة تدعيم الكود بأكملها».
النموذج الأساسي هو المتاح بالفعل لمعظم الفرق. يُعد Gemini 4 Neon (gemini-4-neon) الفئة الوسطى من Gemini 4 لدى Google: بأسعار 3 دولارات لكل مليون رمز إدخال، و15 دولاراً لكل مليون رمز إخراج، و0.15 دولار لكل مليون رمز إدخال مخزّن مؤقتاً، ونافذة سياق تبلغ مليون رمز، على فئة API المدفوعة لـ Gemini. يغطي دليل أسعار Gemini 4 Neon لدينا تفاصيل الفاتورة بشكل موسع.
ثلاثة أمور لم تنشرها Google بخصوص الإصدار السيبراني:
- معرّف النموذج. لم يذكر منشور الإطلاق أي سلسلة API منفصلة لـ Neon for cyber.
- السعر. صفحة Fairwind لا تذكر أي تسعير.
- إعدادات الحماية الخاصة به. بالنسبة لنموذج Gemini 4 Argon، قالت Google إنها أطلقت نسخة «بدون ضوابط حماية سيبرانية» للمدافعين الموثوقين (تناولنا ذلك في مقالنا عن Argon للدفن السيبراني). أما منشور إطلاق Neon فلا يقول شيئاً عن ضوابط الحماية للإصدار السيبراني، فلا تفترض أي شيء في الاتجاهين.
نتائج معايير Gemini 4 Neon for cyber القياسية
تُعرض Google خمس نتائج سيبرانية موزعة بين منشور الإطلاق وصفحتها المخصصة للـ Gemini السيبراني. بعضها منسوب إلى «Neon for cyber» وبعضها إلى «Neon»، لذا يحافظ الجدول على صياغة Google. وجميعها نتائج تقريرها Google نفسها.
| المعيار القياسي | النتيجة | ما تقول Google إنه يقيسه | المقارنة التي تقدمها Google |
|---|---|---|---|
| SEC-bench Pro | 90.5% | اكتشاف ثغرات الكود | الأفضل في فئته، بنصف التكلفة تقريباً لكل تحدٍ |
| ExploitGym | غير منشورة كدرجة | التحقق من الثغرات القابلة للاستغلال | مستوى رائد، بنصف رموز Carbon |
| CWE-bench v2 (Collinear) | 70.7% | ترقيع الثغرات من جذرها | تحسّن بنسبة 3.4% مقارنة بـ Carbon |
| WebExploitBench v1.2 | 51.26% (51.3% على الصفحة السيبرانية) | اختبار الاختراق | الأفضل في فئته، بنصف تكلفة النماذج الكبيرة المنافسة |
| AutoBaxBench، الفئة الصعبة | 76% | توليد كود آمن من البداية | كود أكثر أماناً من Carbon في الفئات السهلة والمتوسطة والصعبة |
بعض التحذيرات قبل أن تنقل هذه الأرقام. ادعاءات التكلفة («نصف التكلفة» و«نصف الرموز») منسوبة إلى Google، ومنشور الإطلاق لا يسمّي النماذج المستخدمة في المقارنة لمعيار WebExploitBench. كما أن الصفحة السيبرانية تدرج أرقام CWE-bench v2 وSEC-bench Pro وWebExploitBench تحت عمود Neon وليس تحت عمود منفصل للإصدار السيبراني. ولمعيار CWE-bench v2 هو نفسه لوحة صدارة CWE-bench v1 التي استخدمتها Google لبلوغ Argon نسبة 68%، فلا تقارن بينهما بوصفهما تحسناً من جيل إلى جيل.
اكتشاف، تحقق، ترقيع: ما يفعله الإصدار السيبراني
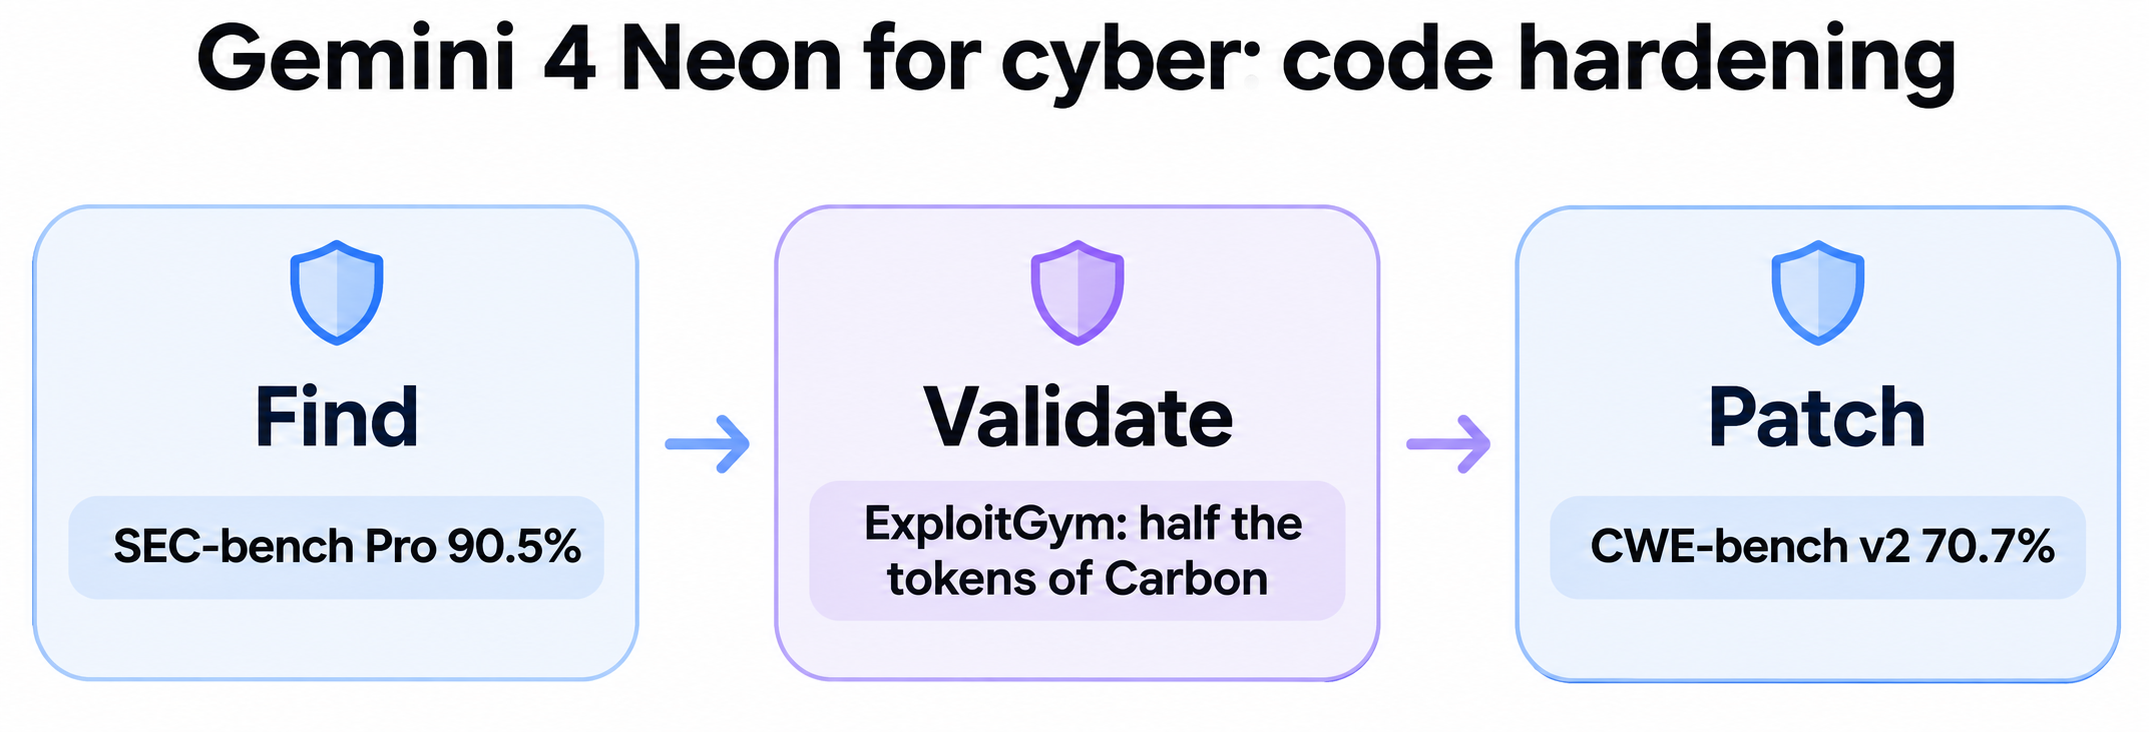
تُبرز Google الإصدار السيبراني حول ثلاث مهام للمدافعين، لكل منها معيار قياسي مرتبط:
- اكتشاف ثغرات الكود. نسبة 90.5% في SEC-bench Pro، وهي نسبة تصفها Google بأنها الأفضل في فئتها.
- التحقق من المخاطر عبر الاستغلال. «لتحديد أولويات الثغرات التي ينبغي معالجتها، يعتمد المدافعون على النماذج للتحقق من الثغرات القابلة للاستغلال». تُعلن Google أداءً على المستوى الرائد في ExploitGym بنصف ما يستهلكه Carbon من رموز.
- ترقيع السبب الجذري. نسبة 70.7% في CWE-bench v2. يُبنى هذا المعيار حول فئات Common Weakness Enumeration، وهي نفس التصنيفات التي تستخدمها على الأرجح أدوات الفحص ونظام تتبع الأخطاء لديك.
هناك نتيجتان إضافيتان خارج حلقة التدعيم. في توليد الكود الآمن، تقول Google إن Neon for cyber يتفوق على Carbon عند كل مستويات صعوبة AutoBaxBench ويبلغ 76% في الفئة الصعبة. وفي اختبار الاختراق، يحقق Neon نسبة 51.26% في WebExploitBench v1.2.
الرسالة التسويقية هنا هي التكلفة لكل مهمة: فادعاءات الإصدار السيبراني تستند إلى «نصف التكلفة» و«نصف الرموز» بقدر استنادها إلى الدرجات الخام.
كيفية الحصول على صلاحية الوصول إلى Fairwind
يُعد Fairwind Program برنامج الوصول المبكر من Google للمدافعين ذوي الأولوية العالية. لطلب الوصول، تواصل مع فريق حسابك في Google Cloud. وإذا لم تكن عميلاً لـ Cloud، فتحيلك الصفحة أولاً إلى وثائق البدء مع Google Cloud.
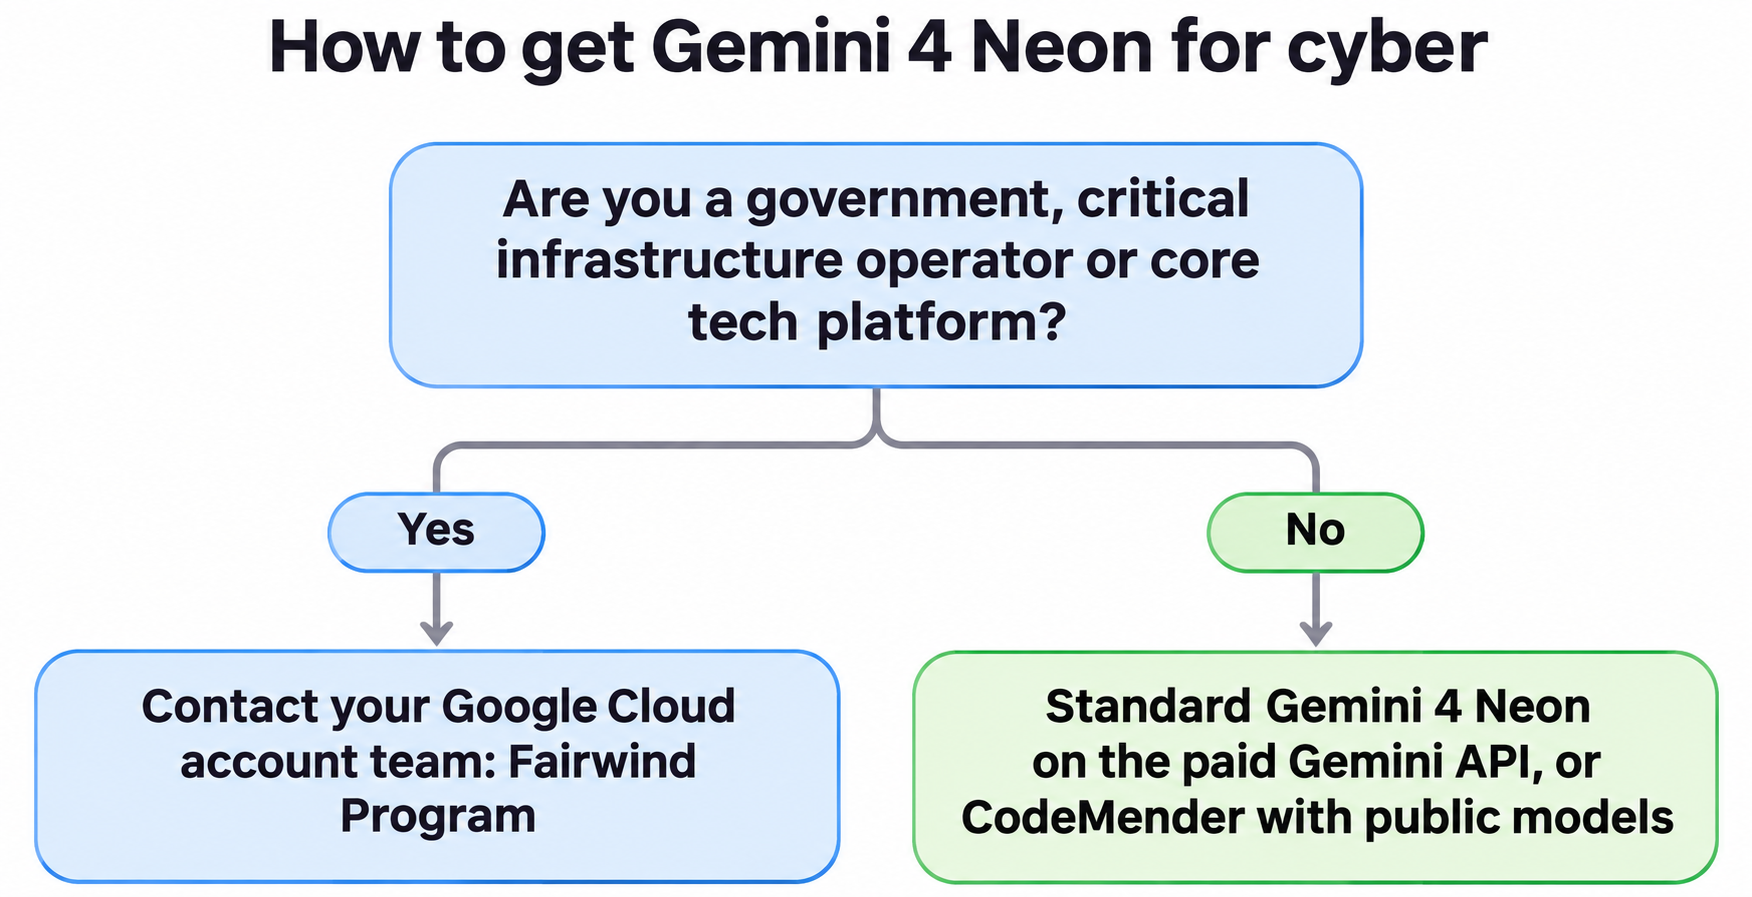
من تمنح Google الأولوية. «نعطي الأولوية في الوصول للحكومات والشركاء الأكثر أهمية لمرونة المجتمع». تسمّي الصفحة الحكومات والجهات السيبرانية الوطنية، ومشغّلي البنية التحتية الحرجة (الصحة والاتصالات والطاقة والمال)، والمنصات التقنية الأساسية. ويُخضع المتقدمون لتدقيق بشأن سجلهم العملي وسلوكهم الأخلاقي. كما يُسمح للمختبرات الأكاديمية المتخصصة في معايير الدفع القياسية بالتقديم أيضاً.
ما يوافق عليه الشركاء:
- مصادقة على مستوى المستخدم، ومصادقة متعددة العوامل مقاومة للتصيّد، وضوابط الوصول المعمول بها.
- حصر الوصول بفرق الأمن السيبراني الداخلية أو الاستجابة للحوادث أو اختبار الاختراق.
- تتبع وصول الموظفين واستخدامهم للنموذج.
- عدم مشاركة أو إعادة توزيع أو إعادة بيع الوصول إلى النماذج الرائدة.
ما يمكنك فعله به. يشمل العمل المسموح «محاكاة التهديدات المصرّح بها، والهندسة العكسية، وتحليل البرمجيات الخبيثة لأغراض البحث الدفاعي والأكاديمي». أما المهام الخبيثة، مثل إنشاء برمجيات خبيثة، فغير مسموح بها.
كيف تشغّله. يقدم Fairwind «وصولاً حصرياً إلى نماذج Gemini for cyber»، بشكل مستقل أو داخل CodeMender، وكيل أمن الكود من Google، حتى لا تضطر إلى بناء أدوات التشغيل بنفسك. وباعتباره نموذجاً مُداراً يمكن الوصول إليه مباشرة على Gemini Enterprise، يدعم Gemini for cyber الاحتفاظ الصفري بالبيانات.
التوقيت. صياغة Google هي «خلال الأيام القليلة القادمة» اعتباراً من 18 نوفمبر. وحتى 19 نوفمبر، تدرج صفحة Fairwind نموذجي Gemini 4 Carbon وArgon في قسم أخبارها لكنها لا تذكر Neon بعد.
إذا لم تكن مؤهلاً لبرنامج Fairwind
معظم الفرق لن تستوفي الشروط، وهذا مقصود بالتصميم. أمامك ثلاثة مسارات:
| المسار | ما تحصل عليه | التكلفة |
|---|---|---|
gemini-4-neon القياسي |
النموذج الأساسي نفسه على واجهة Gemini API المدفوعة، مع ضوابط الحماية السيبرانية الفورية من Google | 3 دولارات / 15 دولاراً لكل مليون رمز؛ لا توجد فئة API مجانية |
| CodeMender مع النماذج العامة | وكيل أمن الكود من Google، دون نماذج Fairwind | غير منشور على صفحة Fairwind |
| منتجات الدفاع ضد التهديدات بالذكاء الاصطناعي من Google | أدوات أمنية أخرى من Google تشير إليها صفحة Fairwind | تختلف حسب المنتج |
نموذج Neon القياسي ليس معطلاً في الأعمال الدفاعية. تقول Google إنها اقترنت Neon بضوابط حماية فورية ضد سوء الاستخدام السيبراني والبيولوجي «مقارنة بضوابط الحماية في Carbon، مع رفض أعمال مشروعة أقل بكثير في هذه المجالات». فقد رفض 1.98% من المهام في Terminal-Bench 4.0 و0% في Terminal-Bench-Science. يعرض دليل Gemini 4 Neon API لدينا بنى الطلبات، بينما يشرح دليل الوصول المجاني الطرق المجانية لتجربته في تطبيقات Google. ويُوجَّه الطلاب إلى CodeMender على Google Cloud.
حقن الأوامر: أرقام حماية Neon
إذا وضعت Neon خلف واجهة API الخاصة بك، فالرقم الذي يجب مراقبته هو حقن الأوامر (prompt injection). تقول Google إنه على معيار Gray Swan لحقن الأوامر غير المباشر، «مع ضوابط الحماية الفورية عند أعلى مستوى تفكير، صمد Neon أمام كل هجوم» في ذلك المعيار، بمعدل نجاح هجمات 0.0% تقول Google إن نماذج Gemini الأخرى فقط هي التي بلغته.
لكن هذا معيار واحد، عند أعلى مستوى تفكير، وضوابط الحماية مفعّلة. تعامل مع مخرجات النموذج كمدخلات غير موثوقة: تحقق من وسيطات استدعاءات الأدوات مقابل مخطط محدد (schema)، وحصر صلاحيات الاعتمادادات التي يمكن للنموذج تفعيلها، وسجّل كل إجراء يتخذه. يستعرض دليلنا حول حقن الأوامر لفرق API هذه الاختبارات بالتفصيل.
دع وكيل البرمجة لديك يدعم واجهات API الخاصة بك عبر Apidog CLI
بينما يقرأ Neon for cyber الكود، يقرأ المهاجمون الخارجيون واجهة API العاملة لديك. أرخص دفاع لديك هو مجموعة اختبارات تتحقق من أن كل نقطة نهاية ترفض ما ينبغي رفضه، ويمكن لوكيل البرمجة لديك بناءها باستخدام Apidog CLI.
اضبط الإعداد مرة واحدة:
npm install -g apidog-cli@latest
apidog login --with-token <YOUR_TOKEN>
npx -y skills add https://apidog.com   # pick your agent when prompted
ثم أعطِ Claude Code أو Codex أو Cursor أو OpenCode أمراً واحداً:
Import ./openapi.yaml into Apidog project <id>. For every endpoint that
requires auth, create test cases that send no token, an expired token and
another user's token, and assert 401 or 403. Add a case that sends a string
where the spec says integer and assert 400 or 422 with no stack trace in the
body. Put them in one test scenario, run it against staging and list every
endpoint that returned 200 when it shouldn't.
يستورد الوكيل المواصفات، ويقرأ مخطط الحمولة، ويتحقق من صحة حالاته الاختبارية ويشغّل السيناريو:
apidog import --project <id> --format openapi --file ./openapi.yaml
apidog endpoint list --project <id>
apidog cli-schema get test-case-create
apidog cli-schema validate test-case-create --file auth-negative.json
apidog test-case create --project <id> --file auth-negative.json
apidog test-scenario create --project <id> --name "Auth and input hardening" --folder-id <folderId> --priority <priority>
apidog test-scenario import-steps <scenarioId> --project <id> --source test-case --endpoint <endpointId> --ids <caseIds> --sync manual
apidog run -t <scenarioId> --project <id> -e <stagingEnvId> -r cli,junit --notification-failed-event <targetId>
هذا ما تُعيد واجهة API السليمة عند هذه الفحوصات:
| الفحص | ما يرسله الوكيل | الاستجابة المتوقعة |
|---|---|---|
| بدون اعتمادات | طلب مع إزالة ترويسة المصادقة | 401 |
| رمز منتهي الصلاحية | رمز مُلغى أو منتهي الصلاحية | 401 |
| مستخدم خاطئ | رمز المستخدم B على مورد المستخدم A | 403 أو 404 |
| أنواع خاطئة | سلسلة نصية حيث تحدد المواصفة نوعاً صحيحاً (integer) | 400 أو 422 |
| حِمل مروري مفاجئ | الطلب نفسه مع -n 50 تكراراً |
429، ويُفضَّل مع ترويسة Retry-After |
احتفظ بالرموز المنتهية ورموز المستخدمين الآخرين في متغيرات البيئة، لا في ملفات حالات الاختبار. وأضف الأمر نفسه apidog run ... -r junit إلى خط الإنتاج لديك بالاستناد إلى دليل Apidog CLI لخطوط CI/CD، واطلع على أي خيار في مرجع أمر apidog run. وللاطلاع على القائمة الكاملة للفحوصات، ابدأ من قائمة فحص اختبار أمن API لدينا.
أما Apidog فهو منصة تصميم واختبار لواجهات API، وليس أداة فحص للثغرات. لن يكتشف خطأ أمان الذاكرة في محلل الكود لديك؛ فهذا هو نوع العمل الذي بُني له Neon for cyber. لكنه يلتقط المسار الذي أُطلق دون مصادقة قبل أن يكتشفه شخص آخر. وتغطي الخطة المجانية من Apidog حتى 4 مستخدمين.
الأسئلة الشائعة
ما هو Gemini 4 Neon for cyber؟ إصدار مخصص للدفن السيبراني من Gemini 4 Neon تعمل Google على طرحه للمدافعين الموثوقين عبر برنامج Fairwind Program. وتضع Google النموذج لاكتشاف الثغرات والتحقق منها وترقيعها.
كيف أحصل على صلاحية الوصول إلى Fairwind Program؟ تواصل مع فريق حسابك في Google Cloud. تمنح Google الأولوية للحكومات والجهات السيبرانية الوطنية ومشغّلي البنية التحتية الحرجة والمنصات التقنية الأساسية، وتُدقق كل متقدم.
هل Gemini 4 Neon for cyber متاح على واجهة Gemini API؟ ليس علناً. لم تنشر Google معرّف نموذج منفصلاً. أما gemini-4-neon القياسي فهو متاح على واجهة Gemini API المدفوعة بسعر 3 دولارات للإدخال و15 دولاراً للإخراج لكل مليون رمز.
ما تكلفة Gemini 4 Neon for cyber؟ لم تنشر Google تسعير Fairwind. اسأل فريق حسابك في Cloud.
كيف يقارن Neon for cyber بنموذج Gemini 4 Carbon في الأمن؟ تقول Google إنه يكتب كوداً أكثر أماناً من Carbon على AutoBaxBench، ويتفوق على Carbon بنسبة 3.4% في CWE-bench v2، ويحقق نتائج مماثلة للمستوى الرائد في ExploitGym بنصف رموز Carbon.
هل Apidog أداة فحص أمني؟ لا. يتيح Apidog تصميم واجهات API ومحاكاتها واختبارها. استخدم Apidog CLI للحفاظ على فحوصات المصادقة والتحقق من المدخلات وحدود المعدل تعمل على كل نقطة نهاية في مواصفاتك.