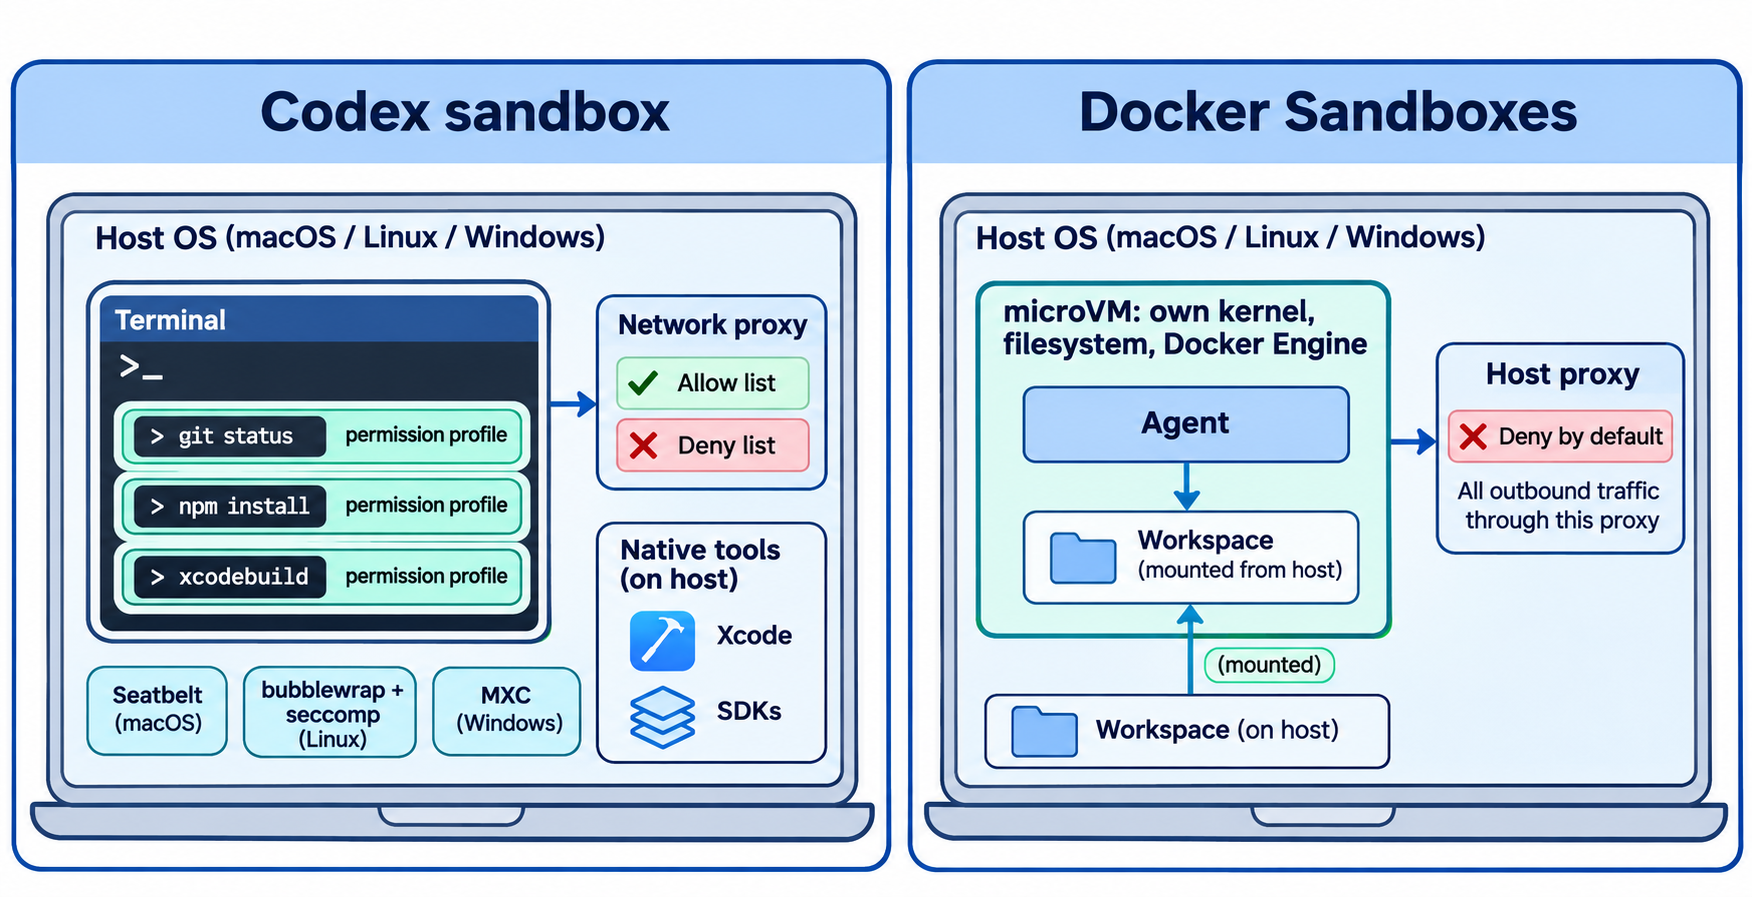
في مسألة Codex sandbox مقابل Docker Sandboxes، يكمن الفرق في مكان تنفيذ أوامر الوكيل. فـ Codex sandbox يُبقي الأوامر على جهازك ويفيد منها بأدوات نظام التشغيل (Seatbelt على macOS، وbubblewrap مع seccomp على Linux، وMXC على Windows). أما Docker Sandboxes فينقل الوكيل إلى microVM (آلة افتراضية مصغّرة) لها نواة ونظام ملفات ومحرك Docker وشبكة خاصة بها. اختر Codex sandbox عندما تحتاج إلى سلاسل أدوات أصلية، واختر Docker Sandboxes عندما تريد حدًا صارمًا يحيط بكل ما يفعله الوكيل.
Codex sandbox مقابل Docker Sandboxes في لمحة
| Codex sandbox | Docker Sandboxes | |
|---|---|---|
| مكان تنفيذ الأوامر | بيئتك الحالية | microVM لكل sandbox |
| آلية العزل | Seatbelt (macOS)، وbubblewrap + seccomp-bpf (Linux)، وMXC (Windows) | Hypervisor ونواة منفصلة لكل sandbox |
| طريقة التكوين | ملفات تعريف الأذونات في config.toml |
واجهة sbx سطر الأوامر والسياسات |
| الشبكة الافتراضية | مُعطّلة لملف التعريف :workspace |
بروكسي يرفض افتراضيًا مع قائمة سماح افتراضية |
| أدوات المضيف الأصلية | نعم (Xcode، والمحاكيات، وSDKs المحلية) | لا، فقط ما داخل الآلة الافتراضية |
| الوكلاء المشمولون | Codex (وأي أمر عبر codex sandbox) |
Claude Code، وCodex، وCopilot، وCursor، وDevin، وKiro، وOpenCode وغيرها |
| سياسة الفريق | متطلبات مُدارة عبر requirements.toml |
Docker AI Governance (اشتراك مدفوع منفصل) |
| السعر | جزء من Codex | واجهة sbx سطر الأوامر والحوسبة المحلية مجانًا؛ والسحابة بنظام الدفع حسب الاستخدام |
ما هو Codex sandbox؟
Codex sandbox هو الطبقة التي تحدّ مما يمكن للأوامر التي ينفّذها Codex على حاسوبك أن تقرأه وتكتبه وتصل إليه. فهو لا ينقل العمل إلى حاوية أو آلة افتراضية، بل يغلّف كل أمر، وكل عملية فرعية يُنشئها، بأدوات العزل الخاصة بنظام التشغيل، وفق قواعد تحددها في ملف تعريف الأذونات.
ملف التعريف المدمج :workspace هو الافتراضي لمستودع Git. فهو يسمح بالكتابة داخل مساحة العمل مع إبقاء .git و.codex للقراءة فقط، ويسمح بقراءة واسعة في مواضع أخرى (فالمترجمات تحتاج إلى SDKs خارج المستودع)، ويوقف الوصول إلى الشبكة. يمكنك توسيعه في config.toml. هذا المثال مقتبس من مقال OpenAI:
default_permissions = "dev"

[permissions.dev]
description = "Development with extra read-only protections."
extends = ":workspace"

[permissions.dev.filesystem]
"~/build-cache" = "write"

[permissions.dev.filesystem.":workspace_roots"]
".devcontainer" = "read"
".vscode" = "read"
"**/*.env" = "deny"
"secrets" = "deny"
أمر codex sandbox يشغّل أي برنامج تحت ملف تعريف، خارج جلسة الوكيل. وهكذا تختبر ملف تعريف، أو تغلّف خادم MCP من نوع stdio كان Codex سيشغّله بدون عزل بخلاف ذلك:
codex sandbox --permission-profile dev -- bash -c 'cat > .vscode/settings.json'
على macOS، تفشل عملية الكتابة تلك بـ Operation not permitted. للحصول على ملفات تعريف جاهزة للنسخ، راجع وثائق ملفات تعريف الأذونات.
ما هي Docker Sandboxes؟
تشغّل Docker Sandboxes وكلاء البرمجة بالذكاء الاصطناعي داخل microVMs معزولة، على جهازك أو على بنية سحابية تديرها Docker. تحصل كل sandbox على نواة وخدمة Docker ونظام ملفات وشبكة خاصة بها. يتمتع الوكيل بصلاحيات كاملة داخل الآلة الافتراضية، بما في ذلك sudo ومحرك Docker خاص، لكنه لا يصل إلا إلى موارد المضيف التي تشاركها.
تديرها عبر واجهة sbx سطر الأوامر، التي لا تحتاج إلى Docker Desktop. تتطلب الـ sandboxes المحلية macOS 14 أو أحدث على معالجات Apple silicon، أو Windows 11 مع Hypervisor Platform، أو Ubuntu 24.04 أو أحدث مع KVM. من دليل البدء:
cd ~/my-project
sbx run --name my-sandbox claude   # or: sbx run codex
sbx policy ls
sbx policy allow network registry.npmjs.org
sbx stop my-sandbox
sbx rm my-sandbox
يُثبَّت دليل مشروعك داخل الآلة الافتراضية على المسار المطلق نفسه. التثبيت المباشر قابل للقراءة والكتابة، فيعدّل الوكيل شجرة عملك في مكانها. أما مع --clone، فيُثبَّت مستودع المضيف للقراءة فقط ويعمل الوكيل في نسخة Git خاصة. تبقى بيانات الاعتماد على المضيف: إذ تقول وثائق البنية في Docker إن «قيم بيانات الاعتماد الخام لا تدخل الآلة الافتراضية أبدًا».
قوة العزل: سياسة نظام التشغيل مقابل نواة منفصلة
Codex يقيّد العمليات على نواة المضيف. على macOS يُنشئ ملف تعريف Seatbelt يبدأ من (deny default). وعلى Linux يبني عرضًا لنظام الملفات بـ bubblewrap، ويفصل فضاءات الأسماء للشبكة وIPC وPID، ويطبّق مرشّح seccomp-bpf مع تفعيل no_new_privs. وعلى Windows ينتقل إلى مكتبة MXC (Microsoft eXecution Container) من مايكروسوفت. الحدود حقيقية ومفروضة على مستوى النواة، لكن الوكيل يتشارك نواتك ويرى جهازك من خلال مرشّح.
Docker يضع hypervisor بين الوكيل ومضيفك. لكل sandbox نواة منفصلة ومحرك Docker خاص بها «بلا مسار إلى خدمة المضيف». لذا فخطأ في النواة أو قاعدة مُعدّة بشكل خاطئ داخل الآلة الافتراضية لا يسلّم الوكيل حاسوبك المحمول.
كلاهما يترك ثغرات يوثّقها بصراحة:
- ملف التعريف الافتراضي في Codex يُبقي القراءة الواسعة مفعّلة، لذا قد يبقى ملف إعداد في مكان آخر يحتوي على مفتاح API قابلًا للقراءة. كما تحذّر OpenAI من أن الوكيل قد يعبث بملف متجاهَل مثل
node_modules/prettier، يشغّله محرّرك لاحقًا خارج الـ sandbox. - التثبيت المباشر في Docker قابل للقراءة والكتابة، لذا يمكن لخطافات Git وإعدادات CI وملف
Makefileالذي يعدّله الوكيل أن تُنفَّذ لاحقًا على مضيفك. كما تعمل خوادم MCP المحلية من نوع stdio خارج الآلة الافتراضية للـ sandbox.
لا يزيل أيٌّ منهما الحاجة إلى مراجعة تغييرات الوكيل. وإذا كنت تصارع Codex sandbox، فإن دليلنا حول تجاوز Codex sandbox يغطي الحل الوسط الأكثر أمانًا.
الأدوات الأصلية وتكلفة الإعداد
حجة OpenAI ضد الحاويات ملموسة. فلو عزلت Codex داخل Docker أثناء بناء تطبيق iOS، «لما استطاع Codex تشغيل سلسلة أدوات بناء iOS المكوّنة من تنفيذيات Mac أصلية، ولما استطاع تشغيل محاكي iPhone». وتفويض تلك الخطوات مرة أخرى إلى المضيف سيضعها خارج الـ sandbox مجددًا.
لذا فإن Codex sandbox لا يكلّف شيئًا تقريبًا من حيث الإعداد: فيبقى صدفة الأوامر والـ SDKs والذاكرات المؤقتة في مكانها.
تطلب Docker Sandboxes أكثر في البداية. إذ تبدأ الآلة الافتراضية من قالب (docker/sandbox-templates:codex لـ Codex)، وتضيف الأدوات عبر kits أو بتثبيتها داخلها. ولا تقرأ الـ sandboxes إعدادات المستخدم مثل ~/.codex، بل فقط إعدادات المشروع في دليل العمل. وفي المقابل تحصل على بيئة نظيفة وقابلة للتكرار تعمل بالطريقة ذاتها لكل وكيل، ويمكن لعبء عمل حاويات أن يعمل بأمان داخل محرك Docker الخاص بالآلة الافتراضية.
وبالنسبة لخدمة تُبنى أصلًا في حاوية، تكون هذه التكلفة صغيرة. أما بالنسبة لـ Xcode أو SDK سطح مكتب مرخّص، فهي كبيرة.
التحكم بالشبكة: مقارنة
كلاهما يوجّه حركة المرور عبر بروكسي يفحص النطاقات، وكلاهما يبدأ مغلقًا.
لدى Codex ثلاثة أوضاع: الشبكة مُعطّلة (الافتراضي في :workspace)، أو الوصول الكامل (:danger-full-access)، أو بروكسي يفرض قواعد النطاقات لكل ملف تعريف:
[permissions.dev.network]
enabled = true

[permissions.dev.network.domains]
"*.openai.com" = "allow"
"localhost" = "allow"
"evil.example" = "deny"

[features]
network_proxy = true
الرفض الصريح يتغلب على السماح، وطلب نطاق غير مُدرج يمكن أن يتوقف بانتظار موافقتك. ولا يحلّل البروكسي اسم مضيف إلا بعد السماح له، مع أن OpenAI تنبّه إلى أن أحرف البدل الواسعة قد تسمح مع ذلك بالتسريب عبر DNS.
يوجّه Docker كل حركة TCP الصادرة من الآلة الافتراضية عبر بروكسي على المضيف، ويحظر UDP وICMP افتراضيًا، ويدير القواعد بـ sbx policy. وتنبّه صفحة نموذج الأمان إلى أن «النطاقات المسموح بها افتراضيًا تتضمن أحرف بدل واسعة»، لذا شغّل sbx policy ls قبل أن تثق بالافتراضيات.
سياسة الفريق: المتطلبات المُدارة مقابل Docker AI Governance
تحتاج الفرق إلى سياسة لا يستطيع المستخدمون تخفيفها بهدوء.
يستخدم Codex المتطلبات المُدارة. إذ يُوزّع المسؤول ملف requirements.toml، من ملف نظام مثل /etc/codex/requirements.toml أو من سياسة سحابية، يحدّ من ملفات التعريف التي يمكن للمستخدمين اختيارها:
default_permissions = ":read-only"

[allowed_permission_profiles]
":read-only" = true
":danger-full-access" = false
تسوّق Docker هذه الطبقة باسم Docker AI Governance: سياسات الشبكة ونظام الملفات للـ sandbox، وسياسات أدوات MCP المكتوبة بلغة Cedar والمفروضة عند MCP Gateway من Docker، وسجلات تدقيق لكل قرار يمكنك الاحتفاظ بها محليًا أو إرسالها إلى السحابة. وتُدرج وثائق Docker سياسة مستوى المؤسسة كاشتراك مدفوع منفصل. والميزة هي سياسة واحدة عبر كل وكيل يستخدمه فريقك، وليس Codex فقط.
أيًّا منهما تستخدم ومتى
لا يوجد فائز واحد. طابق الحدود مع طبيعة العمل:
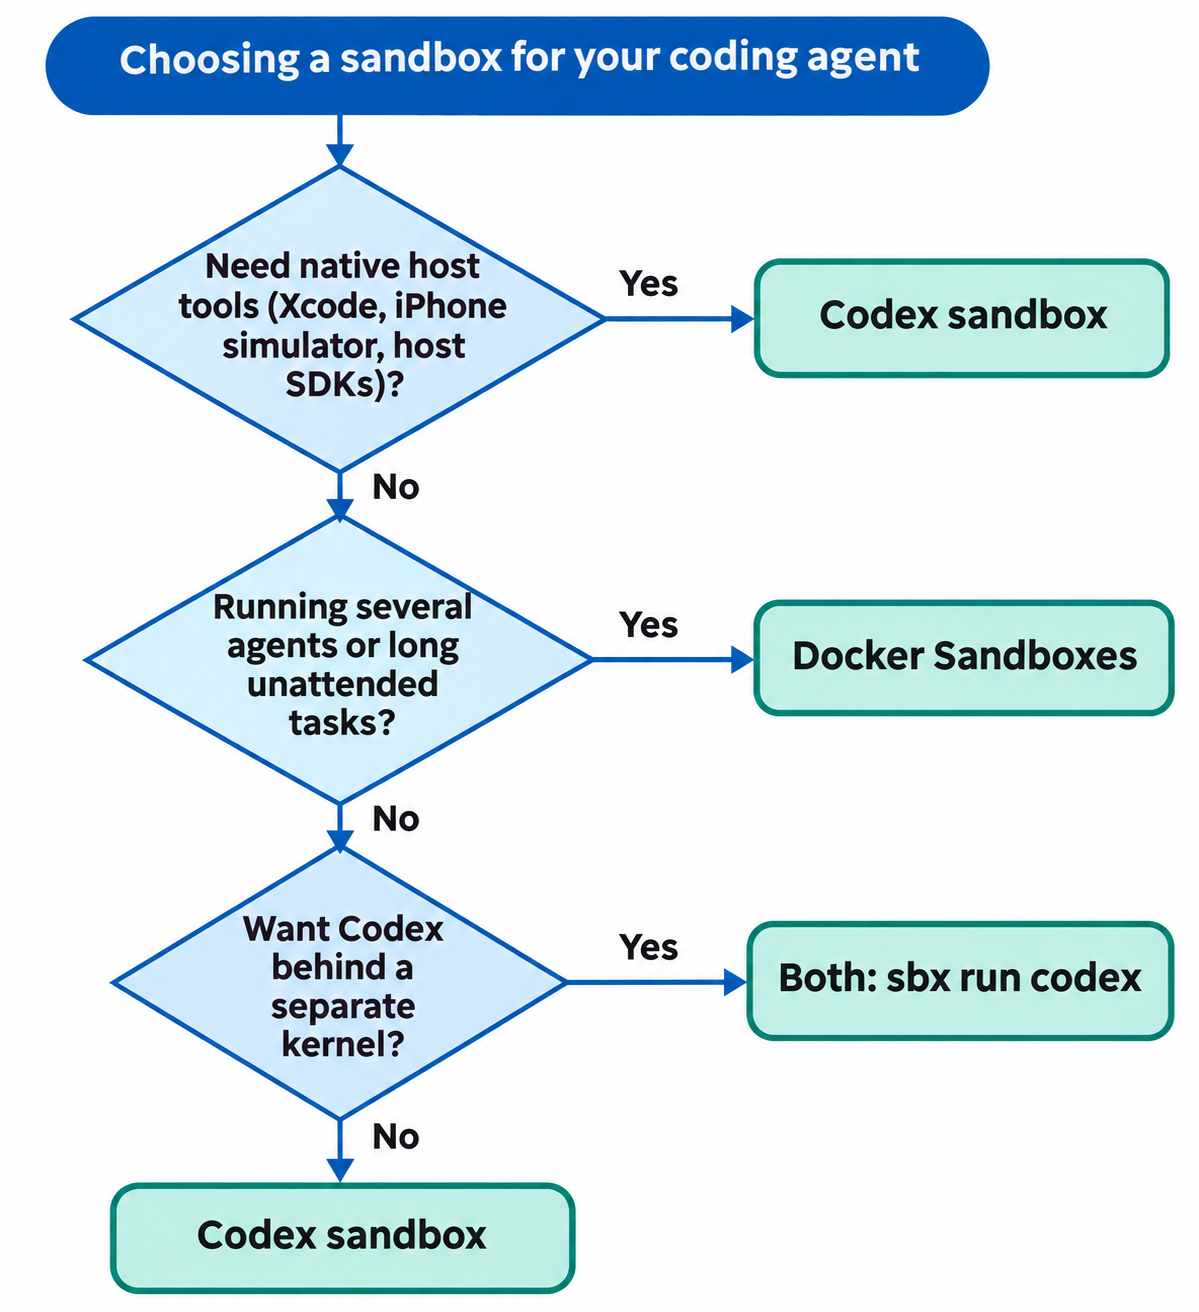
- استخدم Codex sandbox عندما تبني لـ macOS أو iOS، أو تعتمد على SDKs خاصة بالمضيف، أو تريد إعدادًا صفريًا ويكون Codex وكيلك الوحيد.
- استخدم Docker Sandboxes عندما تشغّل عدة وكلاء، أو تريد نواة منفصلة بين الوكيل وحاسوبك المحمول، أو تترك الوكيل ينفّذ مهامًا طويلة دون إشراف مع Docker بالداخل.
- استخدم كليهما عندما تريد Codex داخل حد صارم. تُظهر صفحة Codex في Docker أن
sbx run codexيبدأcodex --dangerously-bypass-approvals-and-sandboxافتراضيًا: فتصبح الـ microVM هي الجدار وتتراجع موافقات Codex نفسها جانبًا. ضع هذه المقايضة في حسبانك قبل أن تختارها.
اختبر API الخاص بك من أي من الـ sandbox باستخدام Apidog CLI
أيًّا كان الجدار الذي تختاره، يظل على وكيلك أن يثبت أن تغييراته تعمل مع API حقيقي. يمنحه Apidog CLI أوامر لحالات الاختبار والتشغيلات مع مخرجات JSON يمكنه قراءتها. أعدّه مرة واحدة:
npm install -g apidog-cli@latest
apidog auth login --with-token <YOUR_TOKEN>
apidog skill install
ثم افتح الشبكة على مضيفين اثنين بالضبط: الـ API الخاص بك وapi.apidog.com، وهو عنوان API الأساسي الافتراضي لواجهة سطر الأوامر. في Codex، أضف كليهما إلى جدول [permissions.<name>.network.domains] في ملف التعريف. وفي Docker Sandboxes، شغّل sbx policy allow network api.apidog.com إضافة إلى مضيف الـ API الخاص بك.
أعطِ وكيلك هذا الطلب:
Using Apidog CLI, create a test case in project <projectId> for
POST /orders on endpoint <endpointId> that asserts a 201 status and an
"id" field in the body. Run it against environment <envId> and summarize
any failures.
يقرأ الوكيل المخطط، ويتحقق من صحة حمولته، ويشغّل الحالة:
apidog cli-schema get test-case-create
apidog cli-schema validate test-case-create --file case.json
apidog test-case create --project <projectId> --file case.json
apidog test-case run --project <projectId> --endpoint <endpointId> -e <envId> -r cli,json
إذا فشل تشغيل بخطأ شبكة، فقد أدّى الـ sandbox غرضه: تحقّق من المضيف الذي فاتته قائمة السماح. للحصول على شرح كامل لـ Codex، راجع Apidog CLI في Codex، واستبدل -r cli,json بـ -r junit عندما ينتقل التشغيل نفسه إلى خط أنابيب CI. وتغطي خطة Apidog المجانية ما يصل إلى 4 مستخدمين.
الأسئلة الشائعة
هل Codex sandbox حاوية؟ لا. يقيّد Codex الأوامر في بيئتك الحالية باستخدام Seatbelt على macOS، وbubblewrap وseccomp-bpf على Linux، وMXC على Windows. لا توجد صورة نظام ملفات منفصلة أو آلة افتراضية.
هل Docker Sandboxes مجرد حاويات؟ لا. تصفها وثائق Docker بأنها microVMs بعزل عبر hypervisor ونواة منفصلة لكل sandbox. كل واحدة تشغّل محرك Docker خاصًا بها، فيمكن للوكيل بناء الحاويات وتشغيلها داخلها.
هل يمكنني تشغيل Codex داخل Docker Sandboxes؟ نعم. يشغّل sbx run codex تطبيق Codex داخل microVM. وافتراضيًا يبدأ بـ --dangerously-bypass-approvals-and-sandbox، فتكون الآلة الافتراضية هي الحد، لا sandbox الخاص بـ Codex.
هل Docker Sandboxes مجانية؟ تقول Docker إن واجهة sbx سطر الأوامر والحوسبة المحلية للـ sandbox مجانية، بما في ذلك للعمل التجاري. أما الـ sandboxes السحابية فتستخدم اشتراك الدفع حسب الاستخدام، ورسوم مزوّد النموذج منفصلة، وإدارة السياسات على مستوى المؤسسة اشتراك مدفوع منفصل.
هل يغطي أي من الـ sandbox خوادم MCP؟ ليس افتراضيًا. لا يعزل Codex خوادم MCP من نوع stdio إلا إذا غلّفتها بـ codex sandbox. وتشغّل Docker خوادم MCP المحلية من نوع stdio خارج الآلة الافتراضية؛ أما بوابة MCP وسياسات Cedar لديها فتحكم الخوادم الموجّهة عبرها.