يتبع إصدار يوليو ثلاثة محاور واضحة: أمن مؤسسي أقوى وإدارة وصول، ترحيل API ومزامنة المواصفات بشكل أكثر موثوقية، وسير عمل اختبار أسهل في الصيانة.
تحتاج فرق API إلى أكثر من مجرد ميزات فردية. إنهم بحاجة إلى الثقة بأن بيانات الاعتماد يمكن العثور عليها قبل أن تصبح حوادث، وأن الوصول ونشاط المنظمة يظلان قابلين للتتبع، وأن بيانات API المستوردة تحتفظ بمعناها، وأن الاختبارات الآلية سهلة لإعادة الاستخدام والمراقبة.
هذا الشهر، يحسن Apidog سير العمل المتصل هذا عبر ثلاثة مجالات:
- أمن ووصول المؤسسات (خطة المؤسسات): اكتشف مخاطر بيانات الاعتماد، ودقق نشاط المنظمة المهم، وحسّن سير عمل SCIM و SAML و SSO.
- ترحيل API ومزامنة المواصفات: حافظ على المزيد من سياق Postman واجعل استيراد OpenAPI/Swagger أكثر أمانًا للتكرار.
- موثوقية الاختبار وسير العمل: أعد استخدام المزيد من أصول الاختبار، واعرف متى تم تشغيل السيناريوهات آخر مرة، واحفظ تكوينات البيئة الكبيرة بشكل أكثر موثوقية.
1. 🔐 أمن ووصول المؤسسات
تعتمد حوكمة API للمؤسسات على ثلاثة أشياء تعمل معًا: يجب أن تكون المعلومات الحساسة قابلة للاكتشاف، ويجب أن يكون النشاط المهم قابلاً للتتبع، ويجب أن يحصل المستخدمون المناسبون على الوصول الصحيح. تعزز تحديثات يوليو جميع الأجزاء الثلاثة من نموذج التشغيل هذا.
التوفر: خطة المؤسسات
ماسح الأسرار للمؤسسات يظهر مخاطر بيانات الاعتماد
غالبًا ما تحتوي مشاريع API على معلمات طلب، ورؤوس، وبيئات، ومتغيرات، ونصوص برمجية، وأمثلة، وإعدادات مصادقة. إذا تم تخزين مفتاح API، أو رمز وصول، أو مفتاح خاص، أو أي بيانات اعتماد أخرى بنص عادي، فقد يؤدي ذلك إلى خطر أمني يصعب اكتشافه عبر مؤسسة كبيرة.
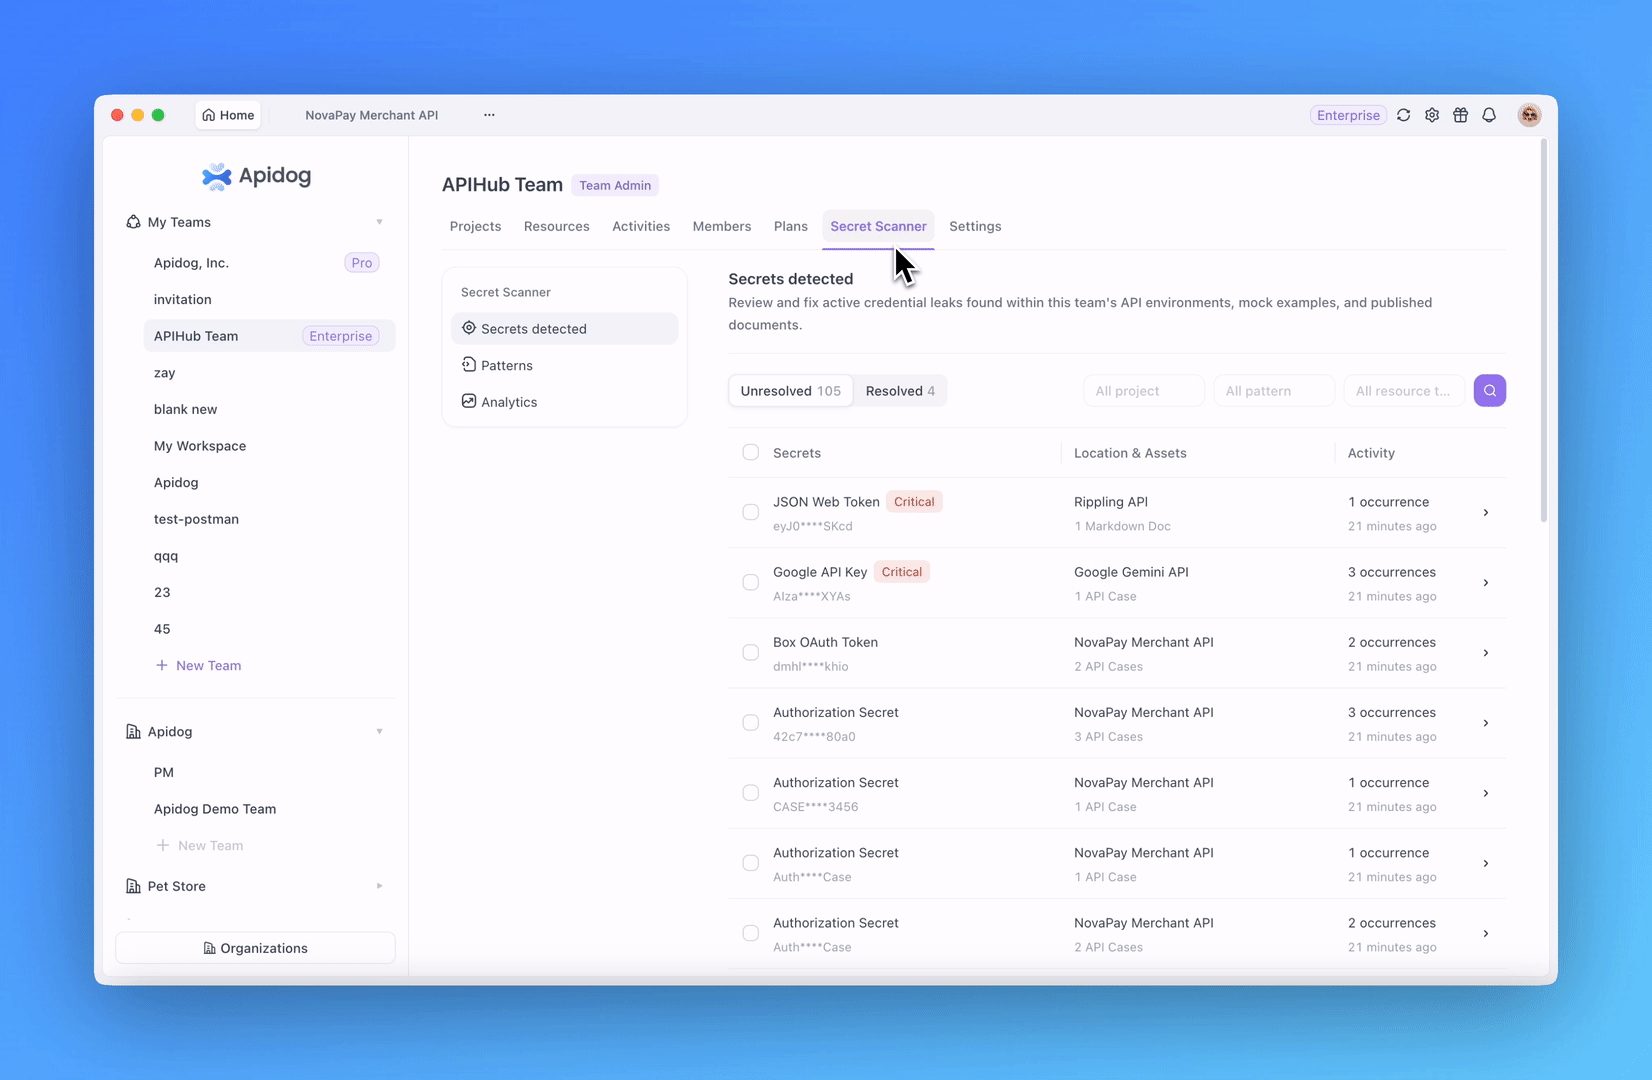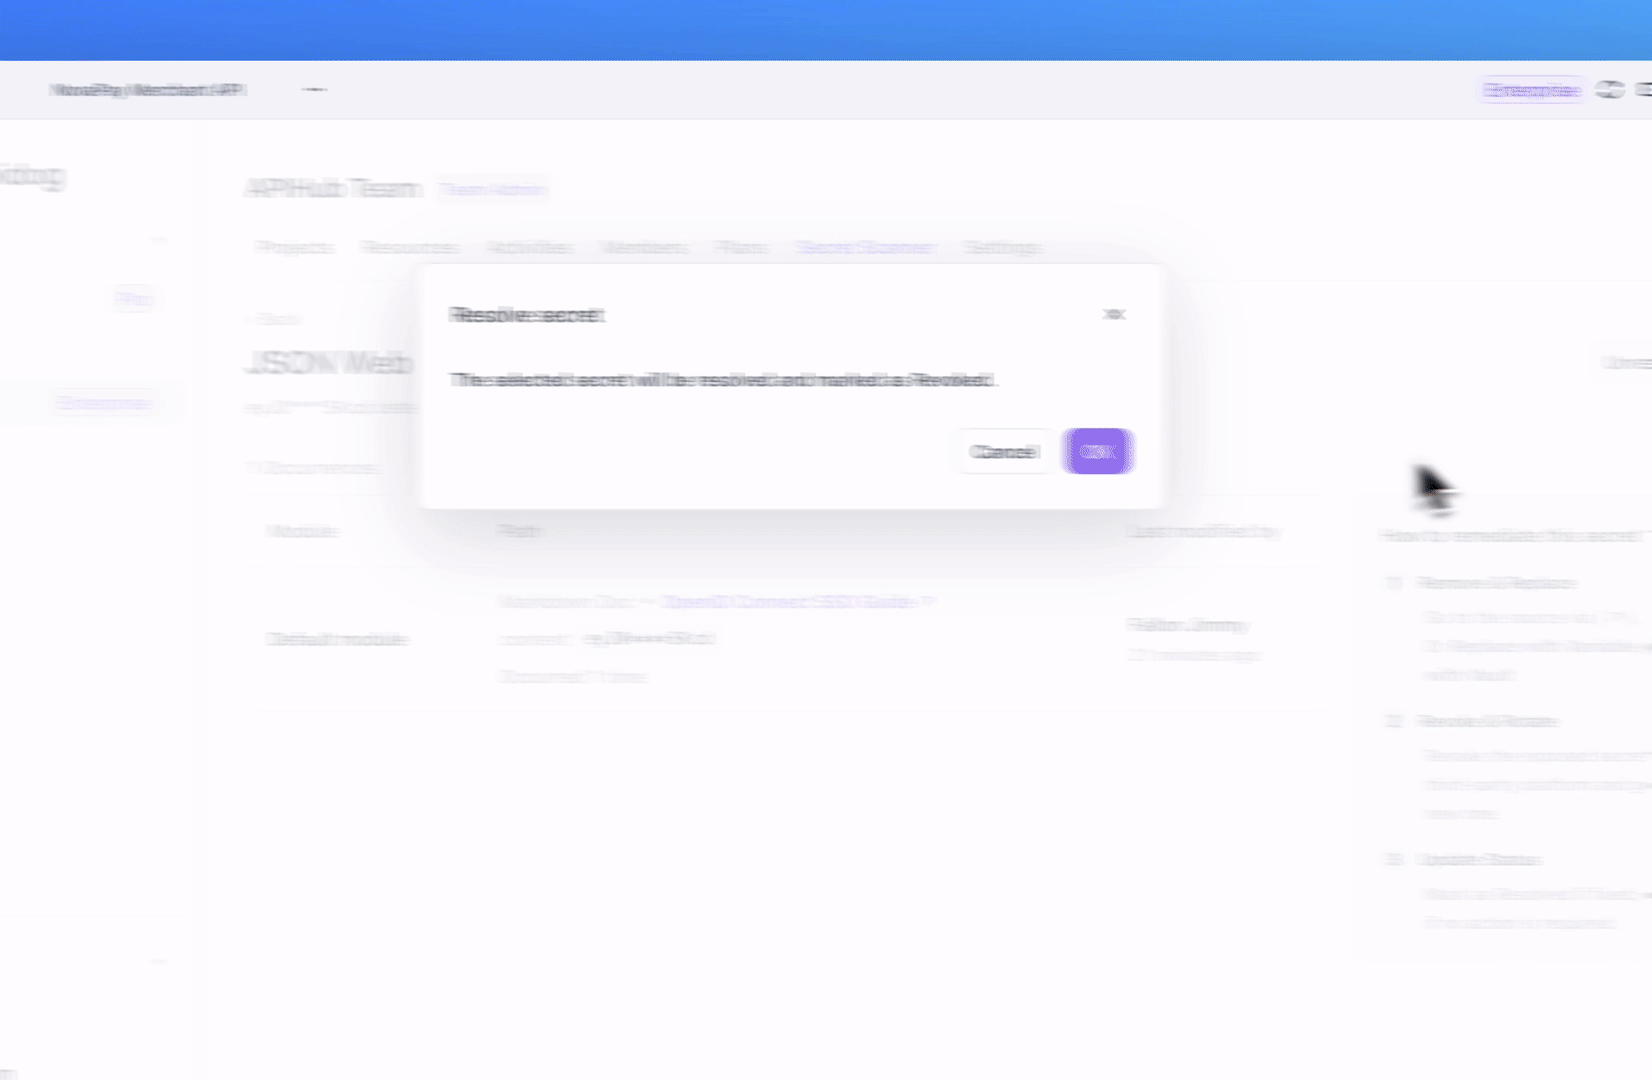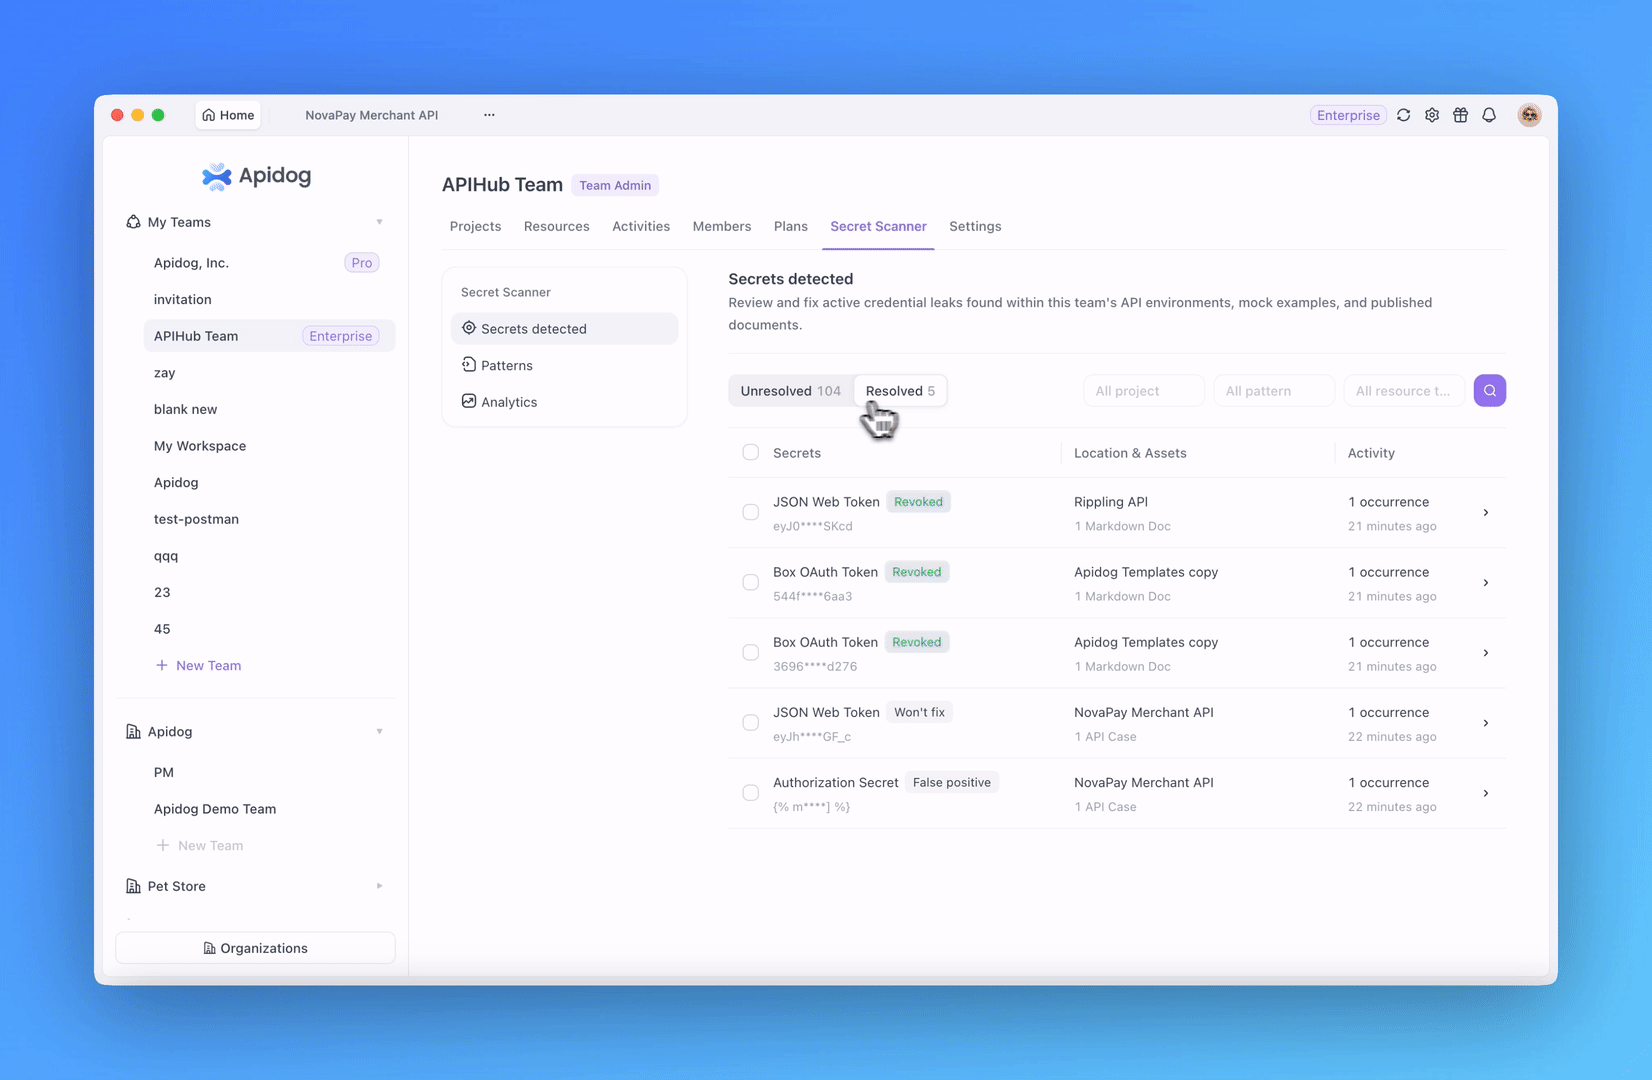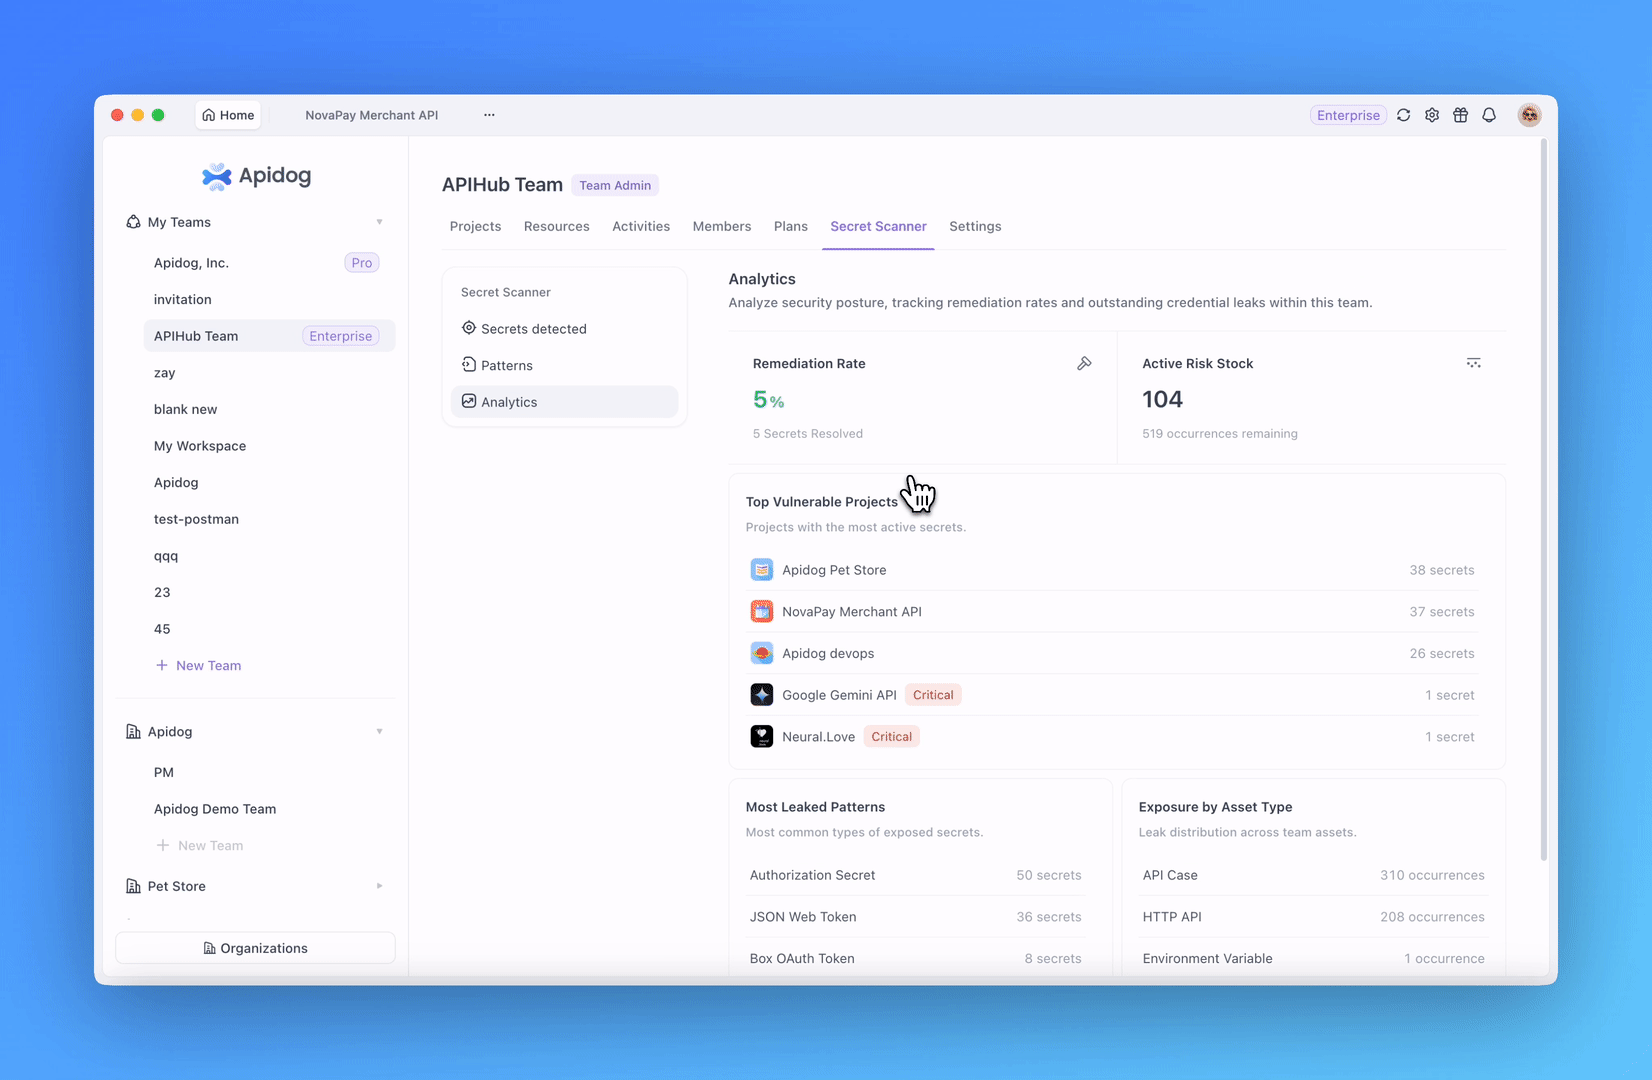
يوفر Secret Scanner لفرق المؤسسات طريقة منظمة للعثور على هذه المخاطر ومراجعتها وإدارتها عبر دورة حياة API:
- رؤية على مستوى المنظمة: يمكن لمسؤولي المنظمة رؤية أي الفرق لديها نتائج سرية غير محلولة وتحديد مالكي الفرق أو مسؤولي الفرق المعنيين الذين يمكنهم تنسيق العلاج.
- حوكمة على مستوى الفريق: يمكن للفرق مراجعة النتائج عبر مشاريعهم وفتح عرض مفصل لكل تكرار مرتبط بنفس خطر السر.
- التنقل المباشر للمصدر: يمكن لكل تكرار أن يرتبط بالطلب ذي الصلة، أو البيئة، أو المتغير، أو المثال، أو أي مورد مصدر آخر، مما يقلل من التحقيق اليدوي.
- العلاج المسجل: يمكن تصنيف النتائج على أنها تم حلها مع سبب مثل تم الإلغاء، أو إيجابي خاطئ، أو لن يتم الإصلاح.
- أنماط الكشف المخصصة: يمكن لمسؤولي الفريق إنشاء، وتعديل، وتمكين، وتعطيل، أو حذف أنماط مخصصة لتنسيقات بيانات الاعتماد المستخدمة داخل مؤسستهم.
بدلاً من التوقف عند الكشف، يمكن للفرق تحديد المصدر، وتنسيق الملكية، وتسجيل النتيجة، والحفاظ على تاريخ علاج أوضح.
سجلات التدقيق للمؤسسات تحسن قابلية تتبع المنظمة
عندما تدير منظمة العديد من الأعضاء والفرق والمشاريع والأذونات، يحتاج المسؤولون إلى سجل موثوق للنشاط المهم. بدون هذا السجل، قد يتطلب التحقيق في تغييرات الوصول غير المتوقعة أو فهم من أجرى عملية حساسة فحوصات يدوية تستغرق وقتًا طويلاً.
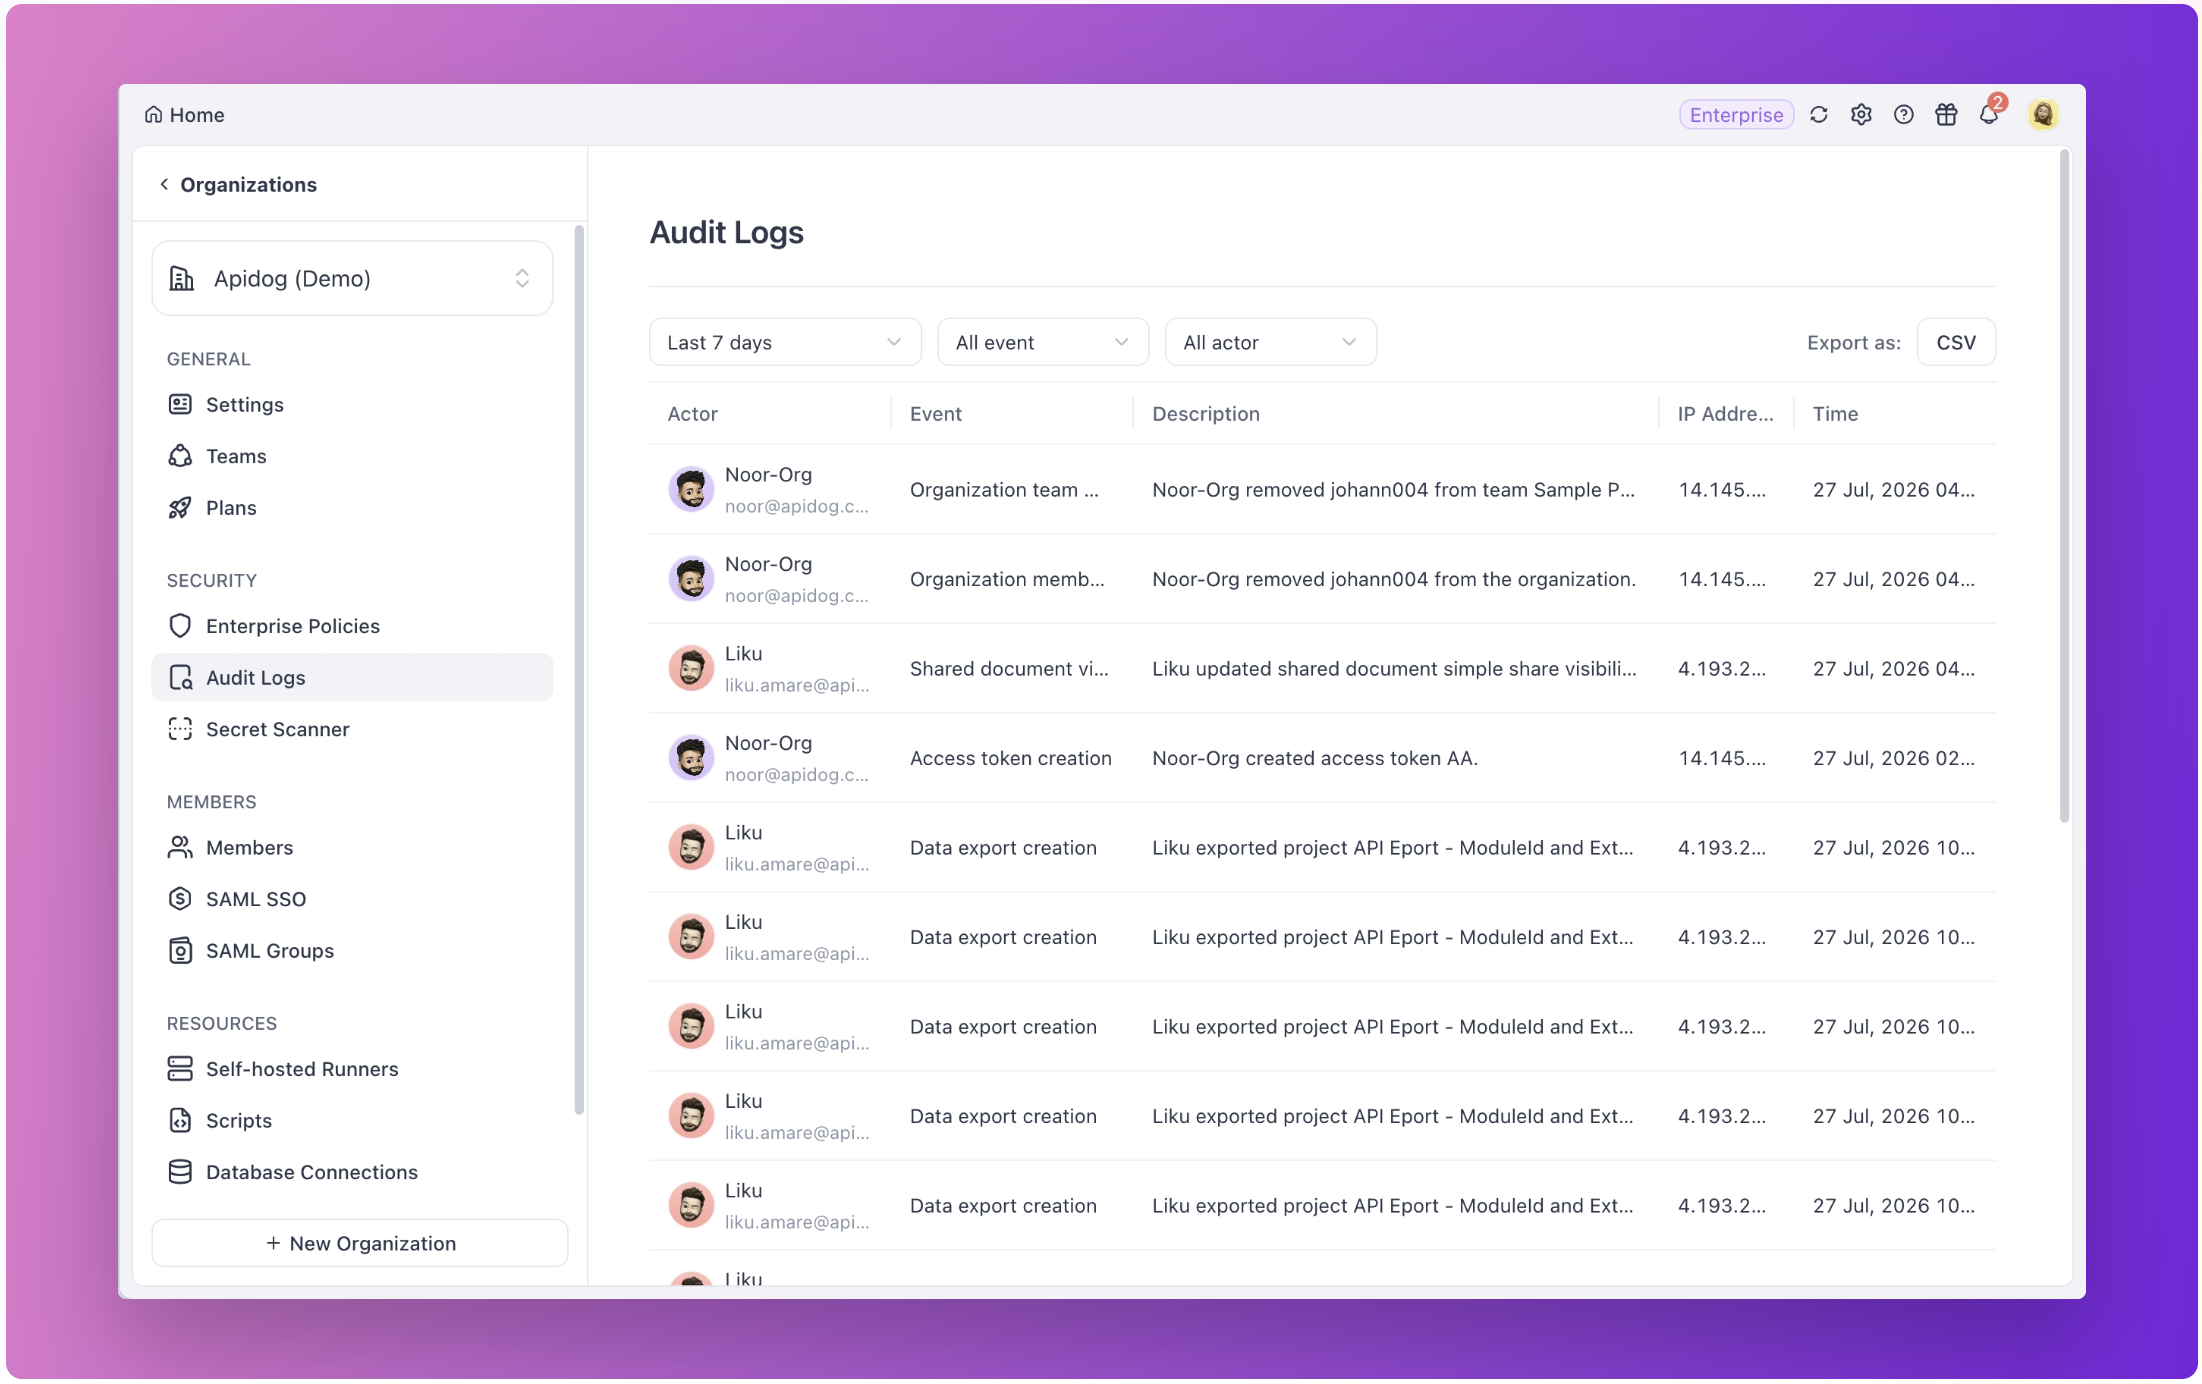
توفر سجلات التدقيق للمؤسسات لمالكي ومسؤولي المنظمة عرضًا مركزيًا للأحداث الرئيسية. يمكن أن يتضمن كل سجل المشغل، ونوع الحدث، ووصف الحدث، وعنوان IP المصدر، والطابع الزمني. يمكن للمسؤولين التصفية حسب النطاق الزمني، ونوع الحدث، والمشغل لتتبع التغييرات التي تتضمن الأعضاء، والفرق، والأذونات، والمشاريع، وأحداث تسجيل الدخول.
يدعم هذا مراجعات الأمان، والتحقيق في الحوادث، وعمليات الامتثال الداخلية دون مطالبة المسؤولين بإعادة بناء النشاط من مصادر متعددة.
سير عمل هوية المؤسسات وتسجيل الدخول الموحد (SSO) أكثر موثوقية
حسن Apidog التوافق مع SCIM 2.0 عبر مجموعة أوسع من تكاملات موفر الهوية (IdP). أصبحت عمليات دورة حياة المستخدم وإدارة المجموعات على مستوى المنظمة الآن أكثر مرونة في التعامل مع الاختلافات في حقول SCIM وسلوك نقطة النهاية، مما يساعد فرق المؤسسات على تفعيل وتحديث ومزامنة المستخدمين والمجموعات بشكل أكثر موثوقية.
بالنسبة للمؤسسات التي تستخدم موفري الهوية مثل JumpCloud و Microsoft Entra ID و Okta، تدعم هذه التحسينات سير عمل حوكمة هوية المؤسسات بشكل أكثر سلاسة بما يتجاوز توفير الخدمات فقط. تتعامل ميزة تعيين مجموعات SAML المحسنة مع كل من سلاسل المجموعات الفردية ومصفوفات المجموعات المتعددة، مما يساعد المستخدمين على الحصول على أدوار المنظمة والفريق المتوقعة بعد تسجيل الدخول الموحد (SSO) دون تعطيل عضوية الفريق الحالية.
تمتد تجربة حوكمة الهوية أيضًا إلى الوصول إلى المشاريع. بعد تسجيل الدخول الموحد (SSO)، يمكن لـ Apidog تلقائيًا توسيع وتحديد المنظمة والفريق المقابلين، مما يقلل من التنقل اليدوي عبر مساحات العمل ويساعد المستخدمين على الدخول إلى المشروع الصحيح بالوصول الصحيح بشكل أسرع.
2. 📦 ترحيل API ومزامنة المواصفات
تُحدد جودة الترحيل بما يحدث بعد الاستيراد. يجب أن تظل الطلبات مفهومة، ويجب أن تظل المصادقة قابلة للاستخدام، ويجب أن تحتفظ المتغيرات بسياقها، ويجب ألا تزيل عمليات مزامنة المواصفات المتكررة أو تكتب فوق الموارد غير ذات الصلة.
ترحيل Postman أكثر اكتمالاً وموثوقية
يحافظ Apidog الآن على المزيد من بيانات Postman ويقوم بتعيينها عبر كل من عمليات استيراد الملفات المحلية واستيراد Postman API:
- يتم استيراد إعدادات المصادقة على مستوى المجموعة وإعدادات OAuth 2.0 على مستوى نقطة النهاية بشكل أكثر دقة.
- يتم تعيين عناوين URL لرموز التحديث (Refresh Token URLs) الخاصة بـ OAuth 2.0 بشكل صحيح.
- يمكن الاحتفاظ بأوصاف المتغيرات وتصنيفات السرية.
- تحتفظ حقول ملفات
form-dataبالاسم الأصلي للملف عندما لا يمكن نقل الملف المحلي الفعلي. - يمكن أن تتضمن عمليات استيراد Postman API المتغيرات العامة (Globals)، مع خيار استبعادها أثناء الاستيراد.
- يتم استبدال الأحرف غير المدعومة في أسماء المتغيرات، مثل المسافات أو الخطوط العمودية، بشرطات سفلية لتقليل حالات فشل حل القوالب.
- تقل احتمالية استخدام عمليات استيراد Postman API المتكررة لبيانات المجموعة المخزنة مؤقتًا في المتصفح.
| قبل | الآن |
|---|---|
|
|
والنتيجة هي تقليل الحاجة إلى التنظيف بعد الترحيل ومسار أقصر من البيانات المستوردة إلى الطلبات التي يمكن للفرق فهمها والتحقق منها وتشغيلها.
سير عمل استيراد OpenAPI و Swagger أكثر أمانًا
غالبًا ما تكون عمليات استيراد OpenAPI و Swagger بمثابة سير عمل مزامنة مستمر بدلاً من ترحيل لمرة واحدة. وبالتالي، يمكن أن تؤثر أخطاء الاستيراد، أو التحليل غير المكتمل، أو الحذف غير الصحيح للموارد على المشروع بشكل متكرر.
يوفر Apidog الآن تفاصيل أخطاء أوضح عندما لا يمكن استيراد ملف OpenAPI أو Swagger. عندما قد تكون المشكلة مرتبطة بتنسيق المواصفات المحدد، يوفر سير عمل الاستيراد إرشادات أكثر مباشرة لتبديل التنسيقات ومواصلة التحقيق.
يعمل هذا الإصدار أيضًا على تحسين العديد من حالات المزامنة المعقدة:
- يمكن لعمليات الاستيراد المجدولة معالجة التعريفات التي يتم إرجاعها باستجابات HTTP غير 2xx بشكل أكثر صحة.
- تحافظ عمليات استيراد OpenAPI 3.1 إلى فروع التكرار على نقاط النهاية، وWebhooks، والمجلدات، والأوصاف، والحالات المهملة بشكل أكثر موثوقية.
- تقل احتمالية إزالة المجلدات التي لا تحتوي على نقاط نهاية HTTP بشكل غير صحيح عند حذف الموارد التي لم تعد موجودة في التعريف المصدر.
- يتم التعامل مع المراجع الدائرية للمخطط بشكل أكثر موثوقية أثناء الاستيراد.
- تقل احتمالية أن تؤدي مزامنة النماذج عبر الوحدات النمطية ومصادر الاستيراد المجدولة إلى الكتابة فوق النماذج غير ذات الصلة التي تحمل نفس الاسم.
تجعل هذه التغييرات مزامنة المواصفات أكثر أمانًا للفرق التي تعمل عبر مشاريع متعددة الوحدات النمطية والفروع وسير عمل الاستيراد المجدول.
3. 🧪 موثوقية الاختبار وسير العمل
تصبح الأتمتة صعبة الصيانة عندما يجب تكرار أصول الاختبار، أو يكون نشاط السيناريو صعب الرؤية، أو تفشل تحديثات التكوين الكبيرة لأسباب يمكن تجنبها. تقلل تحسينات سير عمل يوليو من هذا الاحتكاك التشغيلي.
أعد استخدام المزيد من أصول الاختبار في Apidog CLI
عندما يقوم Apidog CLI بتشغيل حالات السيناريو، يمكن لخطوات السيناريو الآن الإشارة إلى نقاط النهاية وحالات الاختبار والسيناريوهات الأخرى. يمكن إعادة استخدام أصول الاختبار الموجودة بشكل مباشر في النصوص البرمجية المحلية، وخطوط أنابيب CI/CD، وسير عمل الاختبار الآلي بدلاً من إعادة إنشائها كخطوات منعزلة.
هذا يجعل تكوين السيناريو أكثر معيارية ويساعد الفرق على الحفاظ على نفس أصول الاختبار القابلة لإعادة الاستخدام عبر الاختبار التفاعلي والتنفيذ الآلي.
اطلع على آخر مرة تم فيها تشغيل سيناريوهات الاختبار
تعرض قائمة سيناريوهات الاختبار الآلية الآن وقت التشغيل الأحدث بالإضافة إلى وقت الإنشاء. يمكن للفرق رؤية ما إذا تم تنفيذ سيناريو مؤخرًا بسرعة، وتحديد الاختبارات التي قد تحتاج إلى اهتمام، وتوصيل نشاط الاختبار بشكل أوضح لأصحاب المصلحة في المشروع.
احفظ تكوينات البيئة الكبيرة بشكل أكثر موثوقية
يمكن للمشاريع الكبيرة أن تجمع قيمًا فارغة غير صالحة في تكوين البيئة، مما يزيد من حجم الطلب ويتسبب أحيانًا في فشل الحفظ. يزيل Apidog الآن هذه البيانات الفارغة غير المستخدمة عند حفظ البيئة، مما يجعل تحديثات التكوين أكثر موثوقية للمشاريع ذات الوحدات النمطية العديدة.
🐞 إصلاحات الأخطاء والتحسينات الصغيرة
لقد أرسلنا أيضًا مجموعة من الإصلاحات وتحسينات جودة الحياة هذا الشهر، بما في ذلك:
- تم إصلاح مشكلة حيث قد تُظهر إشعارات Runner ونتائج التشغيل الأخيرة متوسط مدة 0 بعد اكتمال سيناريو الاختبار.
- تم إصلاح مشكلة حيث النقر على "نسيت كلمة المرور" لم يُعد استخدام معلومات الحساب المدخلة مسبقًا تلقائيًا.
- تم إصلاح مشكلة حيث قد يفقد مالكو المنظمة الوصول إلى إعدادات المنظمة بعد تجاوز الحد الأقصى للأعضاء.
- تم إصلاح مشكلة حيث يمكن لمالك الفريق الانضمام مرة أخرى عبر رابط دعوة المشروع بدور عضو عادي غير صحيح.
- تم إصلاح إزاحة المنطقة الزمنية في وقت النشاط الأخير في قائمة أعضاء المنظمة.
- تم إصلاح مشكلة حيث يمكن أن يتضمن استنساخ مشروع من موقع وثائق منشور نقاط نهاية من وحدات غير منشورة.
- تم إصلاح مشكلة حيث قد تختفي خطوات مجموعة الاختبار بعد الحفظ في فرع فرعي.
- تم إصلاح مشكلة حيث قد يفشل Runner في تنفيذ مجموعات الاختبار في الفروع الفرعية.
- تم إصلاح مشكلة حيث قد تحتوي عمليات تصدير الوثائق متعددة الوحدات على نقاط نهاية من وحدات لم يتم تحديدها.
- تم إصلاح مشكلة حيث قد يؤدي تعطيل "استيراد المصادقة" إلى تغيير مصادقة الدليل بشكل غير صحيح إلى "لا مصادقة".
- تحسين التعرف على Secret Scanner لأنماط بيانات اعتماد إضافية.
- تم إصلاح مشكلة حيث قد تفشل الصور في مستندات Markdown في العرض في عميل سطح المكتب On-Premises.
- تحسين بيانات استخدام الائتمان التراكمية بحيث يمكن عرض الزيادات الإجمالية والاستهلاك الإجمالي بشكل أكثر دقة.
🌟 ماذا يعني هذا
يخلق إصدار يوليو مسارًا أكثر موثوقية عبر ثلاثة مجالات متصلة لعمليات API:
التركيز | ما تم تحسينه | لماذا يهم |
|---|---|---|
أمن ووصول المؤسسات | Secret Scanner، سجلات التدقيق، توافق JumpCloud SCIM و SAML، وتنقل أسرع في مساحة عمل SSO. | يمكن للمؤسسات العثور على مخاطر بيانات الاعتماد، وتتبع النشاط المهم، وإدارة وصول المستخدمين بفجوات أقل. |
ترحيل API ومزامنة المواصفات | تم الاحتفاظ بالمزيد من سياق Postman، في حين أن عمليات استيراد OpenAPI و Swagger أكثر أمانًا وأسهل في استكشاف الأخطاء وإصلاحها. | تقضي الفرق وقتًا أقل في إصلاح البيانات المستوردة وتواجه خطرًا أقل لفقدان أو الكتابة فوق موارد المشروع. |
موثوقية الاختبار وسير العمل | تُعيد سيناريوهات CLI استخدام الأصول الموجودة، وأصبح نشاط السيناريو أسهل في الرؤية، وحفظ البيئات الكبيرة أصبح أكثر استقرارًا. | أصبحت سير العمل الآلية أسهل في التكوين والمراقبة والصيانة. |
تعمل هذه التحديثات معًا على مساعدة فرق الأمن، والمسؤولين، ومصممي API، ومهندسي الاختبار على العمل من أساس تشغيلي أوضح وأكثر موثوقية.
💬 انضم إلى المحادثة
تواصل مع مهندسي API الزملاء وفريق Apidog:
- انضم إلى مجتمعنا على Discord للمناقشات والدعم في الوقت الفعلي.
- شارك في مجتمعنا على Slack للمحادثات التقنية.
- تابعنا على X (تويتر) للحصول على آخر التحديثات.
ملاحظة: للحصول على التفاصيل الكاملة حول جميع التحديثات، تحقق من سجل تغييرات Apidog!
مع أطيب التحيات،
فريق Apidog