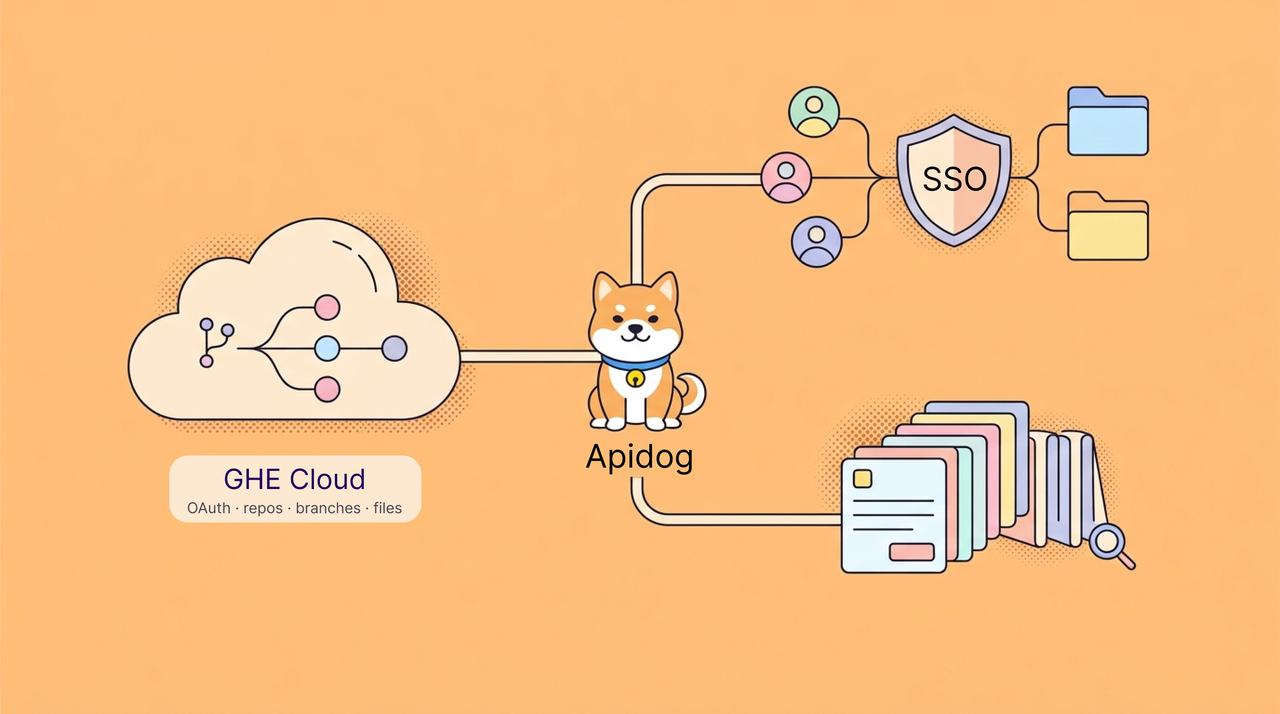
خلال أربعة إصدارات عامة - من Apidog 2.8.41 حتى 2.8.44 - عزز شهر أغسطس ثلاثة أجزاء متصلة من عمليات واجهة برمجة التطبيقات للمؤسسات: اتصال Git المدار، والوصول إلى المشاريع المعتمد على الهوية، والإدارة القائمة على واجهة برمجة التطبيقات الأكثر فائدة وقابلية للتتبع.
تقوم فرق واجهة برمجة التطبيقات في المؤسسات بشكل متزايد بإدارة المستودعات والهويات والعضوية من خلال أنظمة خارج منصة واجهة برمجة التطبيقات نفسها. في هذا الشهر، يحسن Apidog هذه الاتصالات مع تقديم تحديثات تركز على الموثوقية عبر إعداد المشاريع، والاستيرادات، والفروع، والتوثيق، وسير عمل CLI، وتنفيذ الاختبار.
التحديثات الرئيسية هي:
- GitHub Enterprise Cloud: ربط Apidog بعمليات نشر المقيمية (data-residency) على نطاقات
*.ghe.comالمخصصة. - إدارة SSO والوصول إلى المشاريع: الحفاظ على جلسات SSO للمؤسسات مركزة على عمل المنظمة وتهيئة أذونات المشروع من خلال SAML Group Mapping.
- واجهات برمجة التطبيقات لإدارة المؤسسات: استرداد بيانات أعضاء المنظمة الأكثر فائدة، وأتمتة انضمام الفريق مع تهيئة صريحة للوصول إلى المشروع، وإدخال العمليات الإدارية المدعومة والمستندة إلى واجهة برمجة التطبيقات في مسار التدقيق.
يتم تلخيص التحسينات الإضافية للبيئة والسياسة والتدويل والمواصفات وسير العمل بعد التحديثات الرئيسية الثلاثة.
1. ☁️ GitHub Enterprise Cloud لسير عمل المقيمية (Data-Residency)
يمكن لعملاء GitHub Enterprise Cloud الذين لديهم مقيمية البيانات استضافة المستودعات على نطاقات *.ghe.com المخصصة بدلاً من نطاق github.com العام. حتى الآن، أدى ذلك إلى فجوة للفرق التي أرادت استخدام سير عمل Git الخاص بـ Apidog دون نقل المستودعات المدارة خارج بيئة GitHub الحالية لمؤسستهم.
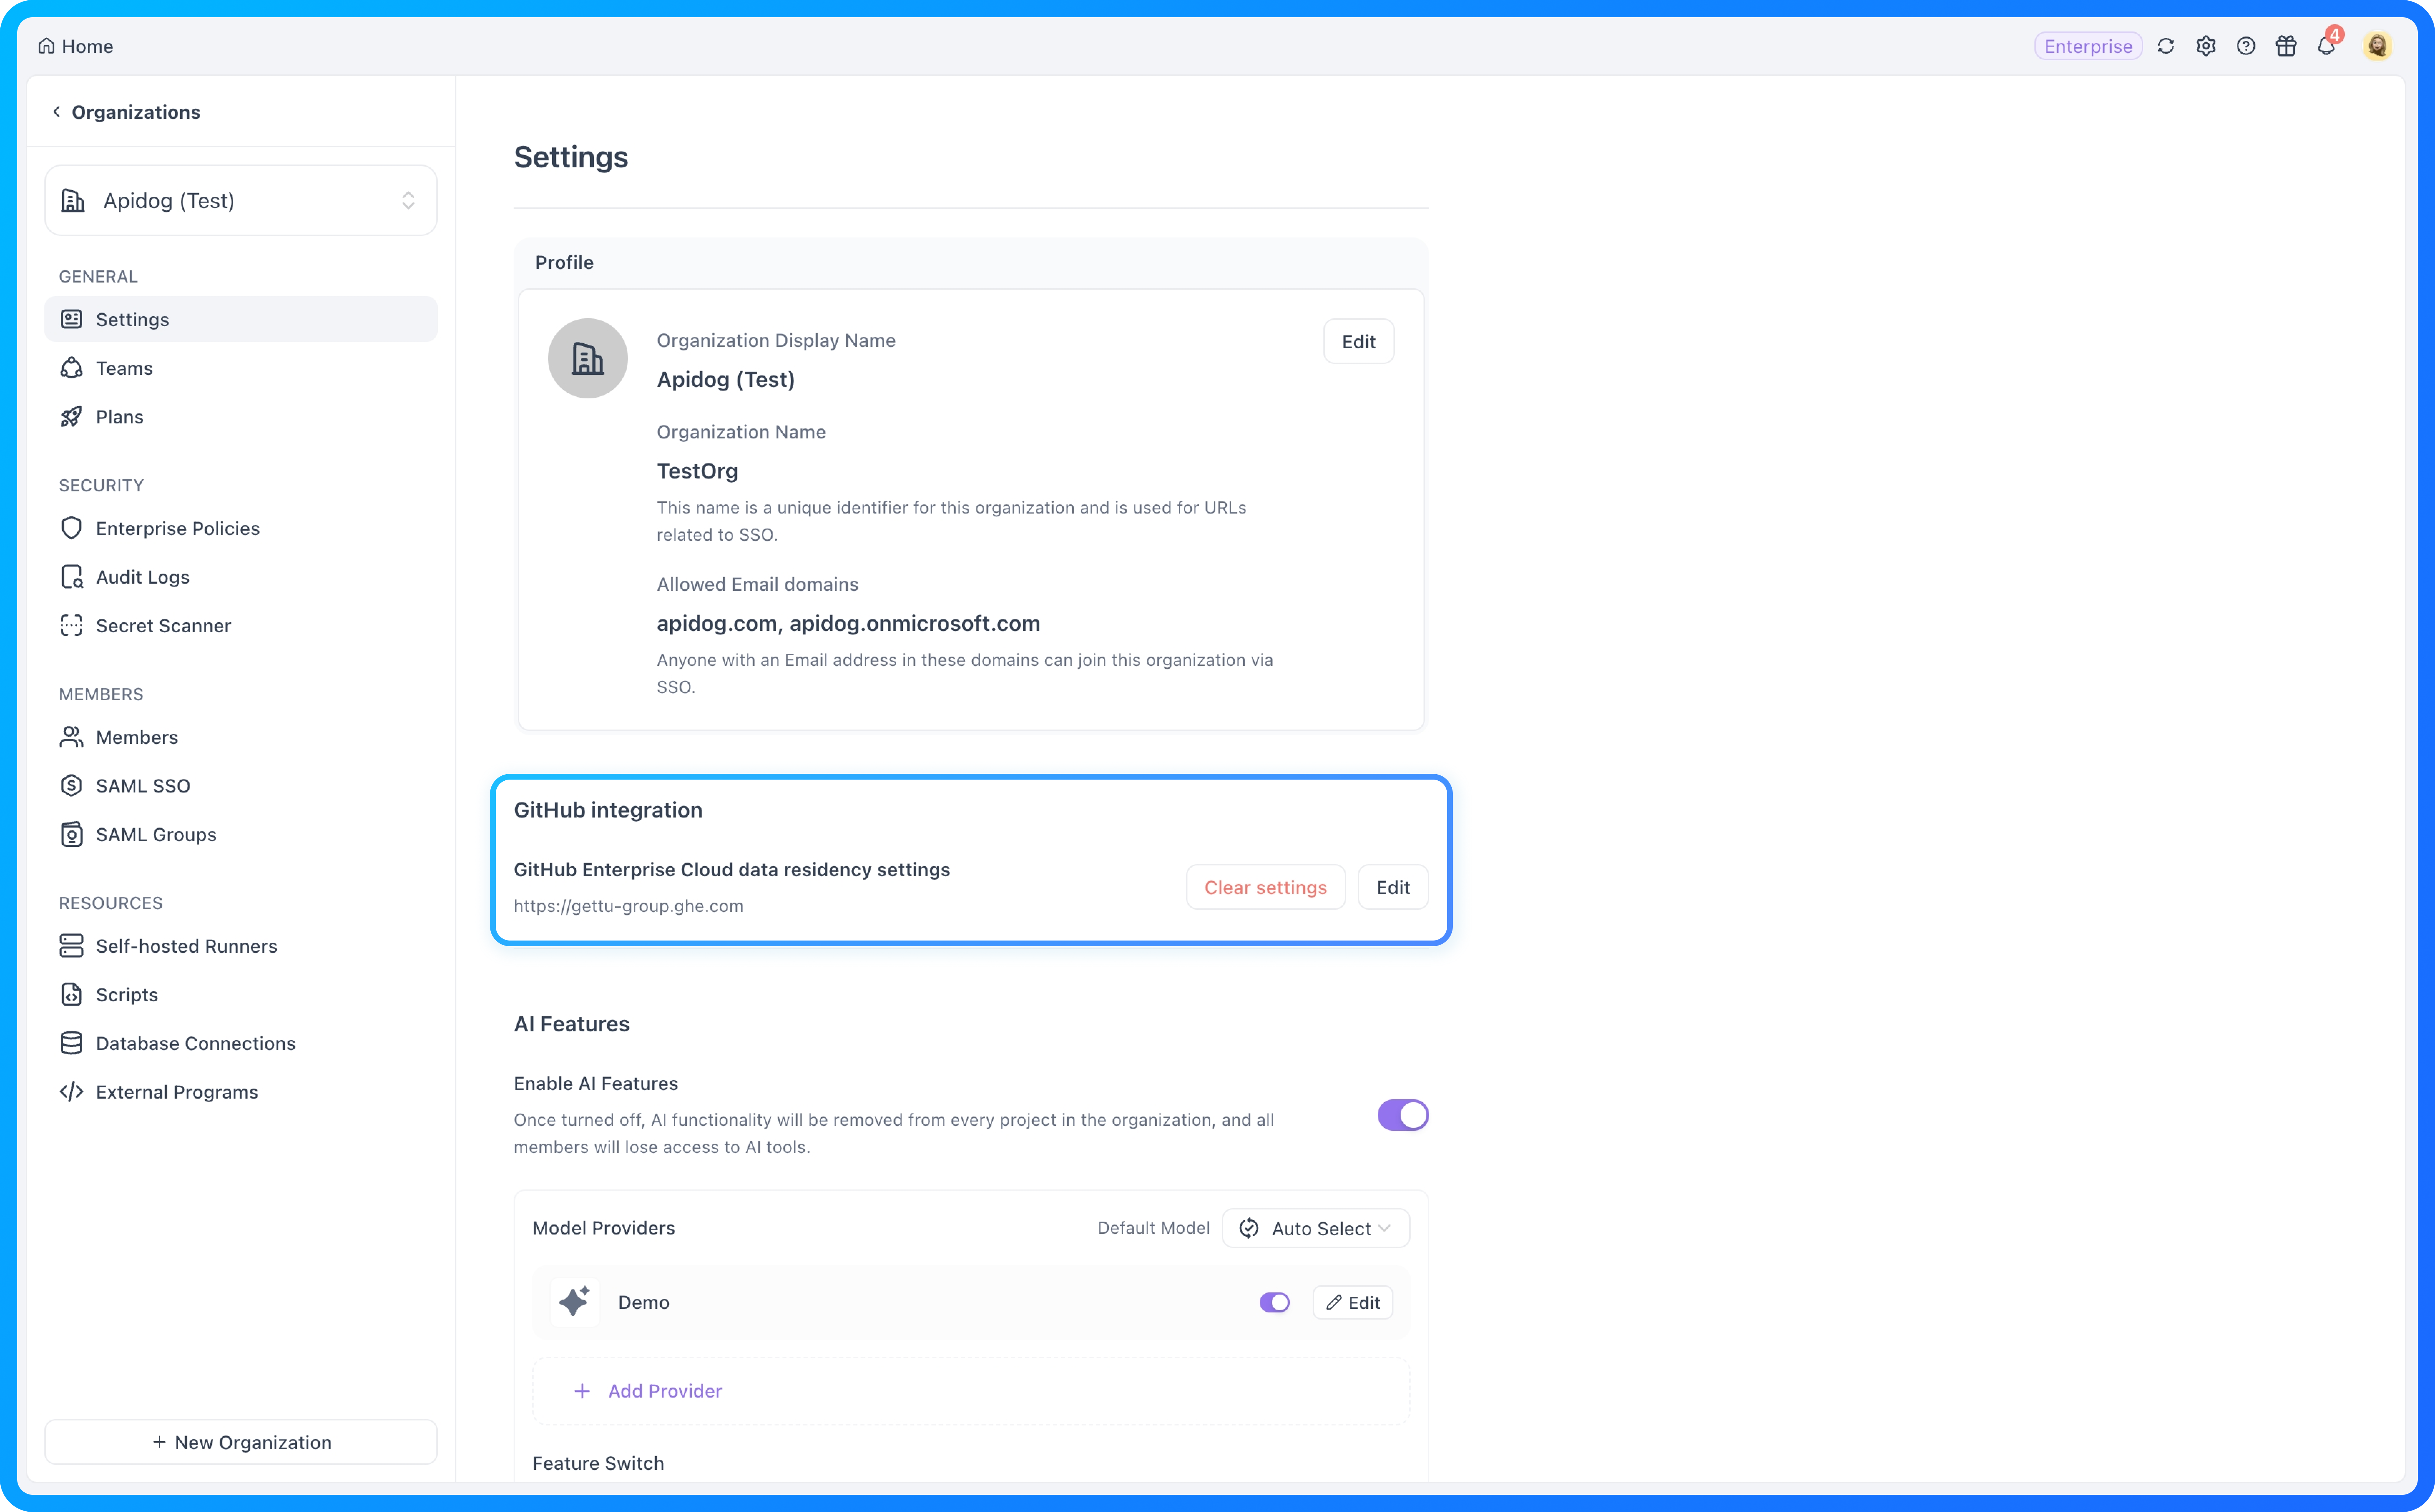
الاتصال بمضيف *.ghe.com الخاص بمؤسستك
يمكن لمسؤولي المنظمة الآن تكوين مضيف GitHub Enterprise Cloud جنبًا إلى جنب مع معرف عميل OAuth App وسر العميل. يستخدم تدفق التفويض المضيف المؤسسي المكون، مما يسمح لـ Apidog بالوصول إلى المنظمات والمستودعات والفروع والملفات المطلوبة لعمليات Git المدعومة.
ينطبق الاتصال عبر ثلاثة سير عمل عملية:
- اتصال Git: العمل مع تعريفات واجهة برمجة التطبيقات من خلال المستودع والفرع الذي تديره مؤسستك.
- استيراد المستودع: استيراد ملفات OpenAPI أو Swagger من مستودع مؤسسي إلى Apidog.
- نسخ احتياطي لـ OpenAPI: نسخ تعريفات واجهة برمجة التطبيقات احتياطيًا إلى المستودع والفرع المؤسسي الذي يختاره الفريق.
والنتيجة هي الاستمرارية: يمكن للفرق الاحتفاظ بإدارة المستودعات ونموذج مقيمية البيانات الخاص بها أثناء استخدام سير عمل Apidog المستندة إلى Git للاستيراد والنسخ الاحتياطي والتعاون.
النطاق: يقتصر هذا التحديث على عمليات نشر GitHub Enterprise Cloud لمقيمية البيانات على نطاقات SaaS المخصصة *.ghe.com. لا يضيف دعمًا عامًا لنطاقات GitHub Enterprise Server المستضافة ذاتيًا.2. 🛡️ إدارة SSO ووصول أقوى إلى المشاريع
يجب أن تفعل SSO للمؤسسات أكثر من مجرد مصادقة المستخدم. يجب أن تحافظ على الجلسة مركزة على مساحة العمل المقصودة للمؤسسة وأن تترجم عضوية موفر الهوية إلى وصول يمكن التنبؤ به إلى المشاريع التي يتم فيها العمل.
الحفاظ على جلسات SSO للمؤسسات مركزة على عمل المنظمة
مع تمكين عزل جلسة SSO، يقلل Apidog من نقاط الدخول إلى الفرق والمشاريع الشخصية. كما أنه يحد من الإجراءات المحددة التي يمكن أن تنقل أو تنسخ أو تستنسخ عمل المنظمة إلى مساحات شخصية. يبقى المستخدمون مركزين على المنظمة والفريق المرتبط بجلسة SSO الخاصة بهم، بينما يكتسب المسؤولون فصلًا أوضح بين سير العمل المؤسسي والشخصي.
تعمل هذه الضوابط على تقوية حدود الوصول المقصودة دون تغيير التجربة العادية للمنظمات التي لا تقوم بتمكين عزل جلسة SSO.
نقل عضوية الفريق إلى الوصول على مستوى المشروع
يمتد SAML Group Mapping الآن إلى ما هو أبعد من عضوية المنظمة والفريق من خلال تهيئة الوصول إلى المشاريع ضمن الفريق المتزامن. تتبع أدوار المشروع الأولية قاعدة بسيطة:
| دور الفريق المتزامن | الوصول الأولي للمشاريع ضمن الفريق |
|---|---|
| مسؤول الفريق | محرر |
| عضو فريق آخر | قراءة فقط |
عند إزالة مستخدم تم تعيينه من الفريق، يقوم Apidog بمزامنة عضوية المشروع ذات الصلة أيضًا. وهذا يسد الفجوة التشغيلية بين مجموعات موفر الهوية، وأدوار الفريق، وأذونات المشروع التي يحتاجها المستخدمون بعد تسجيل الدخول.
لماذا يهم: يقضي المسؤولون وقتًا أقل في إصلاح عضوية المشروع بعد الانضمام أو المغادرة، ويدخل المستخدمون مشاريع الفريق بمستوى وصول واضح ومتسق كبداية.
3. 📋 واجهات برمجة تطبيقات إدارة المؤسسات الأكثر اكتمالاً وقابلية للتدقيق
يعتمد مسؤولو المؤسسات غالبًا على واجهات برمجة التطبيقات لجرد الأعضاء، وربط أنظمة الهوية، وأتمتة الإدارة الروتينية. تكون سير عمل هذه العمليات موثوقة فقط عندما تُرجع واجهة برمجة التطبيقات بيانات أعضاء مفيدة، ويكون سلوك الانضمام صريحًا ووقائيًا، وتبقى العمليات المؤتمتة مرئية لفرق الحوكمة.
استرداد بيانات أعضاء المنظمة الأكثر فائدة
توفر واجهة برمجة تطبيقات أعضاء المنظمة الآن عناوين البريد الإلكتروني وأسماء الأعضاء الأكثر موثوقية جنبًا إلى جنب مع معلومات العضوية الحالية:
GET /v1/organizations/{organizationId}/members
عندما لا يحدد عضو اسمًا مستعارًا، يمكن لـ Apidog استخدام معلومات ملف التعريف الأخرى المتاحة للاسم المعروض. يعرض الأعضاء الذين ليس لديهم عنوان بريد إلكتروني متاح، بما في ذلك السجلات المعلقة أو المجهزة القابلة للتطبيق، قيمة null صريحة بدلاً من حقل مفقود غامض.
وهذا يجعل واجهة برمجة التطبيقات أكثر عملية لـ:
- جرد الأعضاء: تحديد أعضاء المنظمة بالمعلومات التي يحتاجها المسؤولون عادة للمراجعة.
- المزامنة المؤتمتة: استخدام بيانات الأعضاء المستقرة في سير عمل الهوية والإدارة الخارجية.
- مراجعة الوصول: مقارنة سجلات العضوية دون الاعتماد على تصدير CSV يدوي منفصل للتفاصيل الأساسية.
تعيين أدوار الفريق وتهيئة الوصول إلى المشروع من خلال واجهة برمجة التطبيقات
يمكن لمسؤولي المؤسسات الآن إضافة مستخدم إلى فريق عن طريق البريد الإلكتروني وتعيين دور فريق مدمج مدعوم من خلال واجهة برمجة التطبيقات الخارجية:
POST /v1/team-access-grants
يحدد كل طلب بشكل صريح دور الفريق (المسؤول، العضو، أو الضيف) وكيف يجب تهيئة الوصول إلى المشاريع الموجودة بالفعل ضمن الفريق. باستخدام mapped، يقوم Apidog بتهيئة الوصول المفقود للمشروع وفقًا لدور الفريق المحدد مع الحفاظ على أدوار المشروع الصالحة الحالية. باستخدام none، ينضم المستخدم إلى الفريق دون تلقي أذونات عضو المشروع، بحيث يمكن تعيين الوصول بشكل منفصل.
يدعم نقطة النهاية أيضًا دعوات للمستخدمين الذين لم ينضموا بعد إلى المنظمة واستعادة الأعضاء الذين غادروا الفريق سابقًا. يتم حماية أعضاء الفريق النشطين أو المعلقين حاليًا ومالكي الفريق من التغييرات غير المقصودة، مما يجعل المكالمات المتكررة أكثر أمانًا لسير عمل الانضمام المؤتمت.
النطاق: تنطبق تهيئة الوصول إلى المشروع على المشاريع الموجودة بالفعل ضمن الفريق عندما ينضم المستخدم لأول مرة أو يتم استعادته. لا تقوم بمزامنة الأذونات بشكل مستمر أو تطبيقها تلقائيًا على المشاريع المستقبلية، ولا تعين نقطة النهاية مالك الفريق، أو مدير الفواتير، أو أدوار الفريق المخصصة.
الحفاظ على الإدارة المستندة إلى واجهة برمجة التطبيقات المدعومة في مسار التدقيق
تم الآن دمج عمليات واجهة برمجة التطبيقات الإدارية الخارجية المدعومة التي تتوافق مع أحداث التدقيق الحالية في مسار التدقيق. وهذا يمنح فرق الحوكمة استمرارية أفضل بين الإجراءات التي يتم تنفيذها في واجهة Apidog والإجراءات المدعومة التي يتم تنفيذها من خلال الأتمتة.
معًا، تجعل بيانات الأعضاء الأكثر ثراءً، وأتمتة الوصول إلى الفريق الأكثر أمانًا، وتغطية التدقيق الأوسع نطاقًا، إدارة المؤسسات أسهل في الأتمتة دون فقدان الرؤية المطلوبة للمراجعة التشغيلية.
النطاق: تنطبق تغطية التدقيق على عمليات واجهة برمجة التطبيقات الخارجية المدعومة المرتبطة بأحداث التدقيق الحالية؛ لا ينبغي تفسيرها على أنها تسجيل عالمي لكل طلب واجهة برمجة تطبيقات أو نقطة نهاية إدارة.
✨ المزيد من التحسينات
يتضمن شهر أغسطس أيضًا مجموعة من التحسينات المركزة عبر تكوين البيئة، وسياسة المؤسسة، والتدويل، وسير عمل المواصفات، وإدارة المشاريع.
إدارة المؤسسات والبيئة
- سياسة عضوية المنظمة: يمكن لمسؤولي المؤسسات تقييد عضوية المنظمة على الأعضاء الذين لديهم عناوين بريد إلكتروني محددة، مما يساعد على مواءمة الوصول مع قواعد الهوية المعتمدة.
- سياسة مكافأة الدعوات: يمكن للمنظمات تعطيل مكافآت الائتمان ورسائل البريد الإلكتروني ذات الصلة للدعوات المرسلة من المنظمة وفرقها أو مشاريعها.
- تنقل أسرع في عنوان URL الأساسي للوحدة النمطية: عندما يحتوي المشروع على أكثر من خمس وحدات نمطية، تنهار الإدخالات بعد الخمسة الأولى تلقائيًا، بينما يساعد البحث المستخدمين في تحديد موقع تكوين الخدمة الذي يحتاجونه.
- رسائل البريد الإلكتروني المترجمة للنظام: تتبع رسائل البريد الإلكتروني النظامية من Apidog الآن اللغة المختارة للمستلم، مع استخدام الإنجليزية عندما لا يتوفر تفضيل لغة Apidog.
- فرق منظمة-مملوكة أكثر سهولة في الإدارة: يمكن لمالكي ومسؤولي المنظمة عرض كل مالك فريق وحالة المالك، والبحث عن الفرق أو تصفيتها حسب تلك الحقول، ونقل الملكية لفريق واحد أو عدة فرق. وهذا يجعل مساحات العمل الشخصية التي تديرها المنظمة أسهل في تحديدها وتسليمها عند تغيير الملكية.
- إدارة أعضاء المشروع الأكثر وضوحًا: أصبح التحرير الجماعي للأعضاء، وحوارات تفاصيل الأعضاء، وإعدادات الأذونات أسهل في التعامل معها، بينما يتم حماية أدوار مالكي الفريق من التغييرات غير المدعومة.
- صفحات إدارة المؤسسات المكررة: تعمل التخطيطات الأكثر اتساقًا، وروابط المساعدة، وعرض الترقيات على تحسين التنقل عبر إعدادات المؤسسة والسياسات وسجلات التدقيق وماسح الأسرار وصفحات SAML SSO دون تغيير منطق الأذونات الحالي.
إعداد المشروع، والاستيرادات، والمواصفات
- تبديل وضع أكثر أمانًا أثناء إنشاء المشروع: يتم الاحتفاظ بالمعلومات المدخلة بالفعل في نموذج إنشاء المشروع عند التبديل بين الوضع العام ووضع المواصفات.
- تحسين استيراد ملفات Postman: تدعم الاستيرادات الآن المتغيرات العامة وتتعامل مع المسافات في أسماء المتغيرات تلقائيًا، مما يقلل من الحاجة إلى التنظيف بعد الترحيل.
- دعم أفضل لـ
$refعبر الملفات في وضع المواصفات: يمكن لمعاينات نقطة النهاية حل هيئات الطلبات المدعومة، والمخططات، والاستجابات المخزنة في ملفات OpenAPI منفصلة. لا يزال تدقيق Spectral عبر الملفات المشار إليها، والمراجع الكاملة لنقطة النهاية، ومراجع النماذج عبر الملفات خارج هذا النطاق.
معًا، تقلل هذه التحسينات من الاحتكاك المتكرر في الإعداد والإدارة دون التنافس مع سير العمل المؤسسية الثلاثة الرئيسية للإصدار.
🛠️ إصلاحات الأخطاء الملحوظة
تناولت إصدارات أغسطس أيضًا مشكلات الموثوقية عبر فروع Git، واستيراد وتصدير OpenAPI، والتوثيق المشترك، والبيانات التي تم إنشاؤها بواسطة CLI، وتنفيذ الاختبار. تقع أهم الإصلاحات في ثلاث مجموعات سير عمل.
سير عمل أكثر أمانًا للفرع، الاستيراد، التصدير، وتوليد الكود
- تكتب استيرادات OpenAPI الخاصة بـ Apidog CLI الآن إلى الفرع الذي يحدده المستخدم بدلاً من الكتابة بشكل غير صحيح إلى الفرع الرئيسي.
- لم تعد صادرات وثائق الإصدار من الفروع الفرعية تتضمن نقاط نهاية من وحدات غير ذات صلة أو مجلدات فارغة.
- تؤدي عمليات دمج الفروع المتعددة إلى نقل نقاط النهاية، وسيناريوهات الاختبار، والموارد الأخرى بشكل أكثر موثوقية إلى الفرع الهدف.
- يستجيب إجراء إنشاء اتصال مستودع Git بشكل صحيح أثناء استيراد OpenAPI.
- تحترم صادرات OpenAPI و CLI الآن الوحدات، والعلامات، والمجلدات المحددة بدلاً من تضمين مجموعة نقاط نهاية أوسع عن غير قصد.
- يتم الاحتفاظ بالمخططات المشار إليها عبر الوحدات بشكل أكثر موثوقية أثناء توليد الكود.
- يتم تصدير مخططات الأمان المرتبطة بـ AND بشكل صحيح بدلاً من دمجها في تمثيل داخلي غير دقيق.
التحقق الأكثر دقة والتوثيق المشترك
- يتعامل التحقق من الاستجابة في الوضع الصارم الآن مع المخططات المركبة باستخدام
allOfبشكل صحيح. - تظهر المخططات المشار إليها من خلال
خصائص إضافيةبشكل صحيح في توثيق واجهة برمجة التطبيقات المشترك. - يتم عرض الأمثلة الافتراضية بشكل صحيح في التوثيق المشترك.
- يتم عرض علامات تبويب وثائق Markdown بالكامل عندما يزور المستخدمون غير المسجلين المشاريع العامة.
بيانات CLI الأكثر موثوقية وتنفيذ الاختبار
- لم تعد المتغيرات العامة التي يتم إنشاؤها بواسطة AI أو Apidog CLI تنتج أسماء متغيرات فارغة من جانب العميل.
- لم تعد قيم العلامات غير الصالحة التي تم إنشاؤها بواسطة Apidog CLI تسبب أخطاء وصول الواجهة الأمامية.
- تظل بيانات اختبار مستوى المشروع التي تم إنشاؤها بدون
--scenarioمرئية في قائمة البيانات. - تظهر تفاصيل تنفيذ المعالج المسبق وبعد المعالجة في وحدة التحكم أثناء تشغيل طلب SSE، بدلاً من الظهور فقط بعد انتهاء الطلب.
- تظل أسماء مجموعات البيانات مرئية عندما تستخدم عمليات تشغيل الاختبار متغيرات مجموعة البيانات ذات النص الطويل.
تقلل هذه الإصلاحات من فرصة أن يؤدي سير عمل صحيح إلى وجهة فرع خاطئة، أو تصدير غير كامل، أو توثيق مفقود، أو ملاحظات اختبار مضللة.
🌟 ماذا يعني هذا
تعزز تحديثات أغسطس الرئيسية ثلاثة أجزاء متصلة من نموذج تشغيل واجهة برمجة التطبيقات للمؤسسات:
| التركيز | ماذا يتحسن | لماذا يهم |
|---|---|---|
| اتصال Git المدار | يمكن لـ Apidog الاتصال بمضيفات GitHub Enterprise Cloud لمقيمية البيانات على *.ghe.com لاتصال Git، واستيراد المستودعات، والنسخ الاحتياطي لـ OpenAPI. |
تحتفظ الفرق بالمستودعات في بيئة GitHub وهيكل الفروع الذي تديره منظمتهم. |
| الوصول من الهوية إلى المشروع | تقلل جلسات SSO من نقاط الدخول إلى المساحات الشخصية، بينما يقوم SAML Group Mapping بتهيئة والحفاظ على عضوية المشروع. | يصبح الانضمام والمغادرة أكثر قابلية للتنبؤ، مع إصلاح يدوي أقل للأذونات. |
| الإدارة القابلة للتدقيق | تُرجع واجهات برمجة تطبيقات أعضاء المنظمة بيانات هوية أكثر فائدة، وتُقوم واجهة برمجة تطبيقات منح الوصول للفريق بأتمتة عملية انضمام الفريق المحمية مع تهيئة صريحة للوصول إلى المشروع، وتغذي العمليات الإدارية الخارجية المدعومة أحداث التدقيق الحالية. | يمكن للفرق أتمتة المزيد من الإدارة دون التخلي عن التحكم والرؤية اللازمين للانضمام، والجرد، ومراجعة الوصول، والحوكمة. |
تعمل التحسينات الإضافية للبيئة والسياسات والمواصفات والموثوقية على جعل سير العمل اليومي أكثر موثوقية، لكن الاتجاه الأكبر ثابت: الحفاظ على إدارة المستودعات، والوصول إلى الهوية، والأتمتة الإدارية متوائمة مع نمو برامج واجهة برمجة التطبيقات للمؤسسات.
💬 انضم إلى المحادثة
تواصل مع مهندسي واجهة برمجة التطبيقات الآخرين وفريق Apidog:
- انضم إلى مجتمع Discord الخاص بنا للمناقشات والدعم في الوقت الفعلي.
- شارك في مجتمع Slack الخاص بنا للمحادثات التقنية.
- تابعنا على X (تويتر) و LinkedIn للحصول على أحدث التحديثات.
ملاحظة: للاطلاع على ملاحظات الإصدار بندًا بندًا، راجع سجل تغييرات Apidog، بما في ذلك الإصدارات 2.8.41، 2.8.42، 2.8.43، و 2.8.44.
مع خالص التقدير،
فريق Apidog