
GPT-5.6-Cyber é uma versão do GPT-5.6 Sol da OpenAI focada em segurança, treinada para encontrar vulnerabilidades de software e construir exploits funcionais. A OpenAI anunciou-o em 10 de agosto de 2026. Aqui está a parte que a maioria dos artigos ignora: você provavelmente não poderá usá-lo. Ele é distribuído apenas através do Daybreak Red, um nível de acesso verificado para equipes de segurança aprovadas. Não há API de autoatendimento nem um botão de console público.
Portanto, trate isto como um explicativo, não como um guia de configuração. Se você veio procurando por um ID de modelo e um exemplo de código, isso não existe para desenvolvedores em geral no momento. O que existe é uma imagem clara do que o modelo faz, por que a OpenAI o está retendo e o que você pode realmente construir hoje. Ele se posiciona ao lado do Gemini 3.5 Flash Cyber do Google, que adotou a mesma abordagem restrita algumas semanas antes.
O que é GPT-5.6-Cyber?
GPT-5.6-Cyber é um especialista em cibersegurança construído sobre o GPT-5.6 Sol, o principal modelo de raciocínio da OpenAI. O modelo base Sol é uma ferramenta abrangente de codificação e raciocínio que já obtém bons resultados em tarefas de segurança. O Cyber é ajustado para duas tarefas que o modelo base não fará livremente: encontrar vulnerabilidades de dia zero e desenvolver cadeias de exploração.
A OpenAI o treinou para fazer duas coisas específicas de forma diferente do Sol:
- Reduzir recusas em prompts cibernéticos de maior risco e uso dual. O modelo base recusa a maioria das solicitações que envolvem a construção de um exploit, a superação de autenticação ou a escalada de privilégios, mesmo para trabalho defensivo legítimo. O Cyber é treinado para completar muito mais delas.
- Melhorar a capacidade em fluxos de trabalho especializados de segurança ofensiva, como transformar um bug conhecido em um exploit funcional ou calibrar a verdadeira gravidade de uma vulnerabilidade nova.
A OpenAI o descreve no anúncio de expansão do Daybreak. A proposta é defensiva: colocar um forte localizador de vulnerabilidades nas mãos de defensores confiáveis antes que os atacantes obtenham ferramentas comparáveis. O Cyber é o sucessor do GPT-5.5-Cyber, que pesquisadores de segurança descobriram que recusava com muita frequência para ser útil.
O problema: você provavelmente não pode usá-lo
Aqui está o status honesto, de antemão. O GPT-5.6-Cyber está disponível apenas através do Daybreak Red, um dos dois níveis de acesso do programa de cibersegurança Daybreak da OpenAI. Não é um modelo de API normal.
Em termos práticos:
- Sem API de autoatendimento. Você não pode adicionar um ID de modelo Cyber ao seu aplicativo e chamá-lo como faria com GPT-5.6 Sol ou Terra.
- Sem preços abertos. Como o acesso é restrito, a OpenAI não publicou uma taxa padrão por token, como faz para a linha GPT-5.6. Os números circulando na cobertura da imprensa não são confirmados nas páginas da própria OpenAI, então trate qualquer tabela de preços organizada que você encontrar como não verificada.
- Sem inscrição aberta. Você se candidata ao programa, tem sua identidade verificada e concorda com restrições de uso aprovado e atestações legais. O acesso permanece restrito a trabalhos autorizados.
Se você encontrar um tutorial com uma string de modelo Cyber e um exemplo de código para copiar e colar, trate-o como inventado. Como desenvolvedor em geral, você não pode chamar o GPT-5.6-Cyber hoje. Este é o fato mais importante sobre o modelo, por isso vale a pena declará-lo claramente.
Por que a OpenAI o restringiu
O raciocínio é de uso dual. Um modelo que é bom em encontrar vulnerabilidades é, por definição, bom em encontrar vulnerabilidades. Um defensor usa essa habilidade para corrigir uma falha. Um atacante usa a mesma habilidade para localizar uma para explorar. Se você enviar um poderoso construtor de exploits para todos que possuem um cartão de crédito, você entrega esse segundo uso a qualquer um que o desejar.
O momento conta a mesma história. Três dias antes do lançamento do Cyber, a OpenAI atrasou seu próximo modelo Astra depois que ele atingiu o limiar cibernético "Crítico" nos testes de segurança. O GPT-5.6-Cyber, por outro lado, foi avaliado como "Alto" para cibersegurança sob a Estrutura de Preparação da OpenAI, abaixo da linha Crítica. Em outras palavras, a OpenAI lançou o modelo que passou em sua barra e reteve o que não passou. A OpenAI também observou que o GPT-5.6-Cyber não esteve envolvido no incidente do Hugging Face no início deste ano.
Então, a restrição é deliberada. Um lançamento restrito a defensores verificados permite que o modelo realize trabalho defensivo real enquanto a OpenAI observa como ele se comporta e quem o está usando. Esse é o padrão para ferramentas sensíveis à segurança: testá-lo com parceiros confiáveis, ampliar o acesso mais tarde se o cenário de risco permitir.
Azul e Vermelho: os dois níveis de acesso
A OpenAI dividiu o Daybreak em dois níveis junto com este lançamento, e eles recebem modelos diferentes:
- Daybreak Blue oferece o GPT-5.6 Sol com as barreiras de proteção cibernéticas em nível de sistema de produção removidas. Ele é destinado a trabalhos defensivos: descoberta de vulnerabilidades, revisão segura de código, análise de malware, resposta a incidentes e validação de patches. A OpenAI o recomenda como ponto de partida para a maioria dos defensores.
- Daybreak Red oferece os modelos cibernéticos especificamente treinados, incluindo o GPT-5.6-Cyber, para pesquisa de vulnerabilidades autorizada, validação de exploits e testes de penetração.
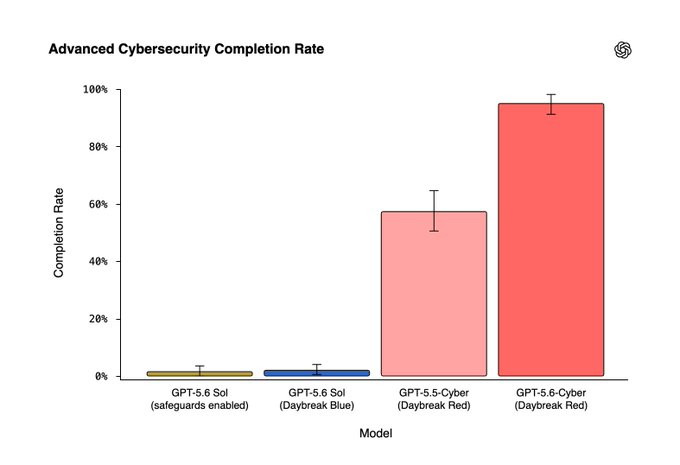
A diferença entre eles é grande. Na "Taxa de Conclusão de Cibersegurança Avançada" interna da OpenAI, que mede a frequência com que um modelo responderá a prompts sobre desenvolvimento de cadeias de exploração, bypass de autenticação e escalonamento de privilégios, o GPT-5.6-Cyber completa 95,0% das solicitações. O GPT-5.6 Sol completa 1,5%, e o Sol através do Daybreak Blue completa 2,0%. O antigo GPT-5.5-Cyber ficava em 57,3%. Se você quiser a análise completa de quem recebe o quê, consulte Daybreak Blue vs Red.
O que ele realmente pode fazer
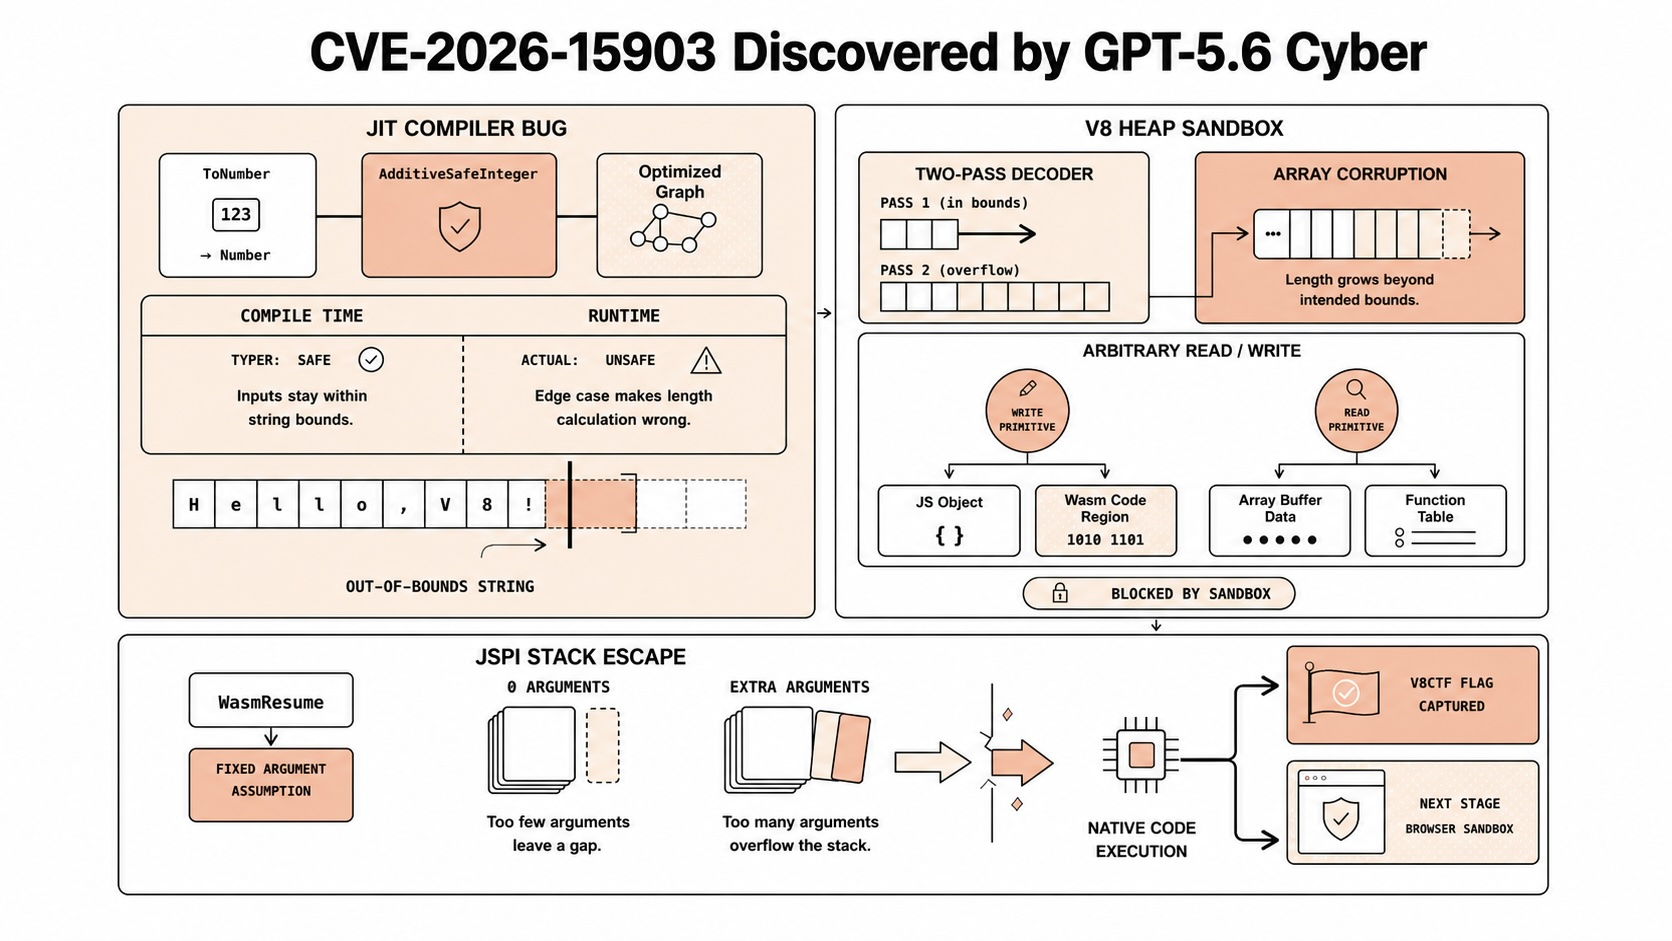
Além dos benchmarks, a OpenAI apoiou o lançamento com descobertas reais. Usando o GPT-5.6-Cyber internamente, seus pesquisadores descobriram duas vulnerabilidades previamente desconhecidas no V8, o motor JavaScript por trás do Chrome, que poderiam ser encadeadas para corromper a memória e escapar da sandbox de heap do V8. O Google as corrigiu e atribuiu o CVE-2026-15903.
A OpenAI também relatou o uso do modelo para encontrar:
- Pelo menos cinco vulnerabilidades em um sistema operacional móvel popular, incluindo uma cadeia de um aplicativo não confiável para escalonamento local de privilégios.
- Três vulnerabilidades críticas em um banco de dados popular, incluindo um caminho remoto para execução de código.
- Mais de 400 problemas de escalonamento de privilégios em um kernel de sistema operacional popular.
No benchmark ExploitGym, que testa se um agente pode transformar uma vulnerabilidade conhecida em execução de código funcional, o GPT-5.6-Cyber supera tanto o GPT-5.6 Sol quanto o GPT-5.5-Cyber. Vale a pena notar uma ressalva honesta do próprio artigo da OpenAI: em uma avaliação de redação de relatório de vulnerabilidade, o Cyber realmente obteve uma pontuação ligeiramente inferior ao Sol, porque às vezes produzia relatórios mais curtos e menos detalhados. O modelo é ajustado para encontrar e explorar, não para a prosa.
O que os desenvolvedores podem usar hoje em vez disso
Você não pode usar o Cyber, mas não está sem opções. Duas ações práticas cobrem a maioria do que as pessoas queriam dele.
Para prompts gerais de codificação e revisão de segurança, use um modelo público. GPT-5.6 Sol, Terra, ou um modelo de ponta comparável podem revisar uma função e sinalizar padrões de risco, validação de entrada ausente ou falhas de autenticação. Trate a saída como uma primeira passagem, não como uma auditoria. Está disponível agora através da API normal do GPT-5.6, o que o Cyber não é.
Para fortalecer suas próprias APIs, execute testes de segurança reais contra elas. A maioria das fraquezas de API exploradas não são exóticas. São autenticação ausente, segurança de transporte fraca e endpoints que silenciosamente quebram seu próprio contrato após uma alteração. Você pode testar todos os três sem nenhum modelo especial.
É aqui que um cliente de API como o Apidog se encaixa. Você o aponta para seus endpoints e verifica o que os atacantes realmente procuram:
- Verificações de autenticação. Envie solicitações com um token ausente, um token expirado e um token válido, então afirme que cada um obtém o código de status que deveria. Um
200onde você esperava um401é uma descoberta real. A mesma disciplina se aplica aos seus agentes; veja o que a chave de API do seu agente de IA pode realmente fazer. - Segurança de transporte. Se um serviço requer certificados de cliente, verifique se o handshake funciona e se as solicitações simples são recusadas. Aqui está um passo a passo sobre como testar APIs com certificados de cliente e mTLS no Apidog.
- Testes de contrato em um cronograma. Salve as solicitações, adicione asserções de status e campos JSON e agende-as como testes de API recorrentes para que uma regressão apareça no dia em que ela ocorrer, não em um relatório de incidente.
Nada disso precisa de um modelo restrito. Precisa da disciplina para executar as verificações em cada implantação. Quer acompanhar? Baixe o Apidog e comece com os casos de autenticação; eles capturam o máximo com o mínimo de esforço.
Perguntas frequentes
O GPT-5.6-Cyber está disponível na API? Não através da API padrão. Ele é restrito ao Daybreak Red, nível de acesso verificado da OpenAI para trabalho autorizado de segurança ofensiva. Você se candidata, é verificado e concorda com os termos de uso aprovados. Não há ID de modelo de autoatendimento para contas gerais.
Como ele difere do GPT-5.6 Sol? Ele é construído sobre o Sol, mas treinado para recusar menos prompts cibernéticos de uso dual e para ter um desempenho melhor no desenvolvimento de exploits e descoberta de dia zero. No teste de taxa de conclusão interna da OpenAI, o Cyber responde a 95,0% das solicitações cibernéticas avançadas contra 1,5% do Sol.
Quanto custa o GPT-5.6-Cyber? A OpenAI não publicou preços abertos, porque o acesso é restrito e não de autoatendimento. Algumas coberturas da imprensa listam valores por token, mas estes não são confirmados nas páginas da própria OpenAI. Se o preço for importante para o seu planejamento, trate os números circulantes como não verificados até que a OpenAI os documente.
É seguro usar? Qual a conexão com o Astra? O GPT-5.6-Cyber foi avaliado como "Alto" em capacidade cibernética sob a Estrutura de Preparação da OpenAI, abaixo do limiar "Crítico". A OpenAI atrasou um modelo separado, o Astra, três dias antes por atingir o nível Crítico. O lançamento do Cyber disponibilizou o modelo que passou na avaliação; o Astra não.
O que posso usar em vez disso se eu apenas quiser proteger minhas APIs? Execute testes de segurança padrão contra seus próprios endpoints: verificações de limite de autenticação, verificação de segurança de transporte e testes de contrato agendados. Um cliente de API como o Apidog cobre todos os três, e nada disso exige um modelo de segurança restrito. Para uma lista de verificação mais completa, leia nossas lições de segurança de API do vazamento da Vercel.