
Gemini 3.5 Flash Cyber é uma versão do modelo Flash do Google focada em segurança, ajustada para encontrar e corrigir vulnerabilidades de software. Foi lançado em 21 de julho de 2026, juntamente com outros dois modelos de nível Flash. Aqui está a parte que a maioria dos artigos omite: você provavelmente ainda não pode usá-lo. É um piloto de acesso limitado, aberto apenas a governos e parceiros de confiança. Não há API pública nem preços públicos.
Portanto, trate isso como uma explicação, não um guia de configuração. Se você veio procurando uma chave de API e um exemplo de código para o Cyber, isso não existe no momento. O que existe é uma imagem clara do que o modelo faz, por que o Google o está retendo e o que você pode realmente construir hoje.
O que é o Gemini 3.5 Flash Cyber?
Gemini 3.5 Flash Cyber é um especialista em vulnerabilidades de segurança. Ele faz parte do esforço CodeMender do Google, que visa encontrar e corrigir vulnerabilidades em código. O modelo Flash geral é um cavalo de batalha amplo para codificação e raciocínio. O Cyber é ajustado para um único trabalho: identificar falhas de segurança em código e propor correções para elas.
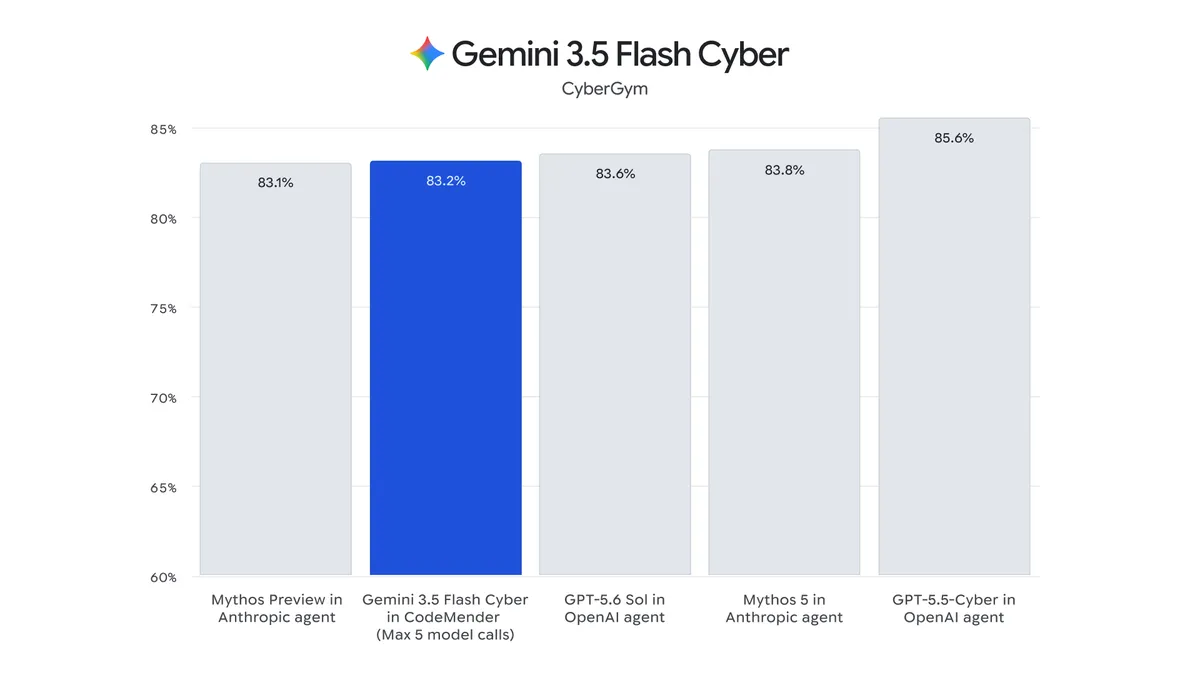
O Google o anunciou no mesmo post sobre modelos Gemini que cobriu a atualização mais ampla do Flash. Você pode ler sobre o nível geral do Flash na página do modelo Flash da DeepMind. O Cyber se posiciona ao lado desses modelos como o membro da família ajustado para segurança.
Duas coisas para manter em mente. CodeMender é o programa; Gemini 3.5 Flash Cyber é o modelo que surgiu dele. E o nome é realmente “3.5 Flash Cyber,” não 3.6. Mais sobre essa incompatibilidade de versão abaixo.
O porém: você provavelmente ainda não pode usá-lo
Aqui está o status honesto, de antemão. O Gemini 3.5 Flash Cyber é um piloto de acesso limitado. O Google o disponibilizou apenas para governos e parceiros de confiança. Ele não está publicamente disponível.
Em termos práticos:
- Sem API pública. Você não pode adicionar um ID de modelo Cyber ao seu aplicativo e chamá-lo da mesma forma que faria com um modelo Gemini geral.
- Sem preços públicos. O Google não publicou uma taxa por token, porque não há acesso aberto para precificação. Compare isso com os modelos Flash padrão, que têm taxas listadas na documentação de preços da API Gemini.
- Sem inscrição self-service. Não há um botão no console que ative o Cyber para uma conta de desenvolvedor geral.
Se você encontrar um “tutorial” com código da API Cyber, uma string de modelo e uma tabela de preços organizada, considere-o inventado. O Google não lançou nada disso para uso público. Este é o fato mais importante sobre o modelo, então vale a pena declarar claramente: como desenvolvedor geral, você não pode acessar o Gemini 3.5 Flash Cyber hoje.
Por que o Google o restringiu
O raciocínio é de uso duplo. Um modelo bom em encontrar vulnerabilidades é, por definição, bom em encontrar vulnerabilidades. Essa habilidade corrige uma falha quando um defensor a usa. A mesma habilidade localiza uma falha para atacar quando um atacante a usa. Disponibilize um forte localizador de vulnerabilidades para qualquer um com cartão de crédito, e você entrega esse segundo uso a quem o desejar.
Então, o Google está começando de forma restrita. Um lançamento limitado a governos e parceiros de confiança permite que o modelo faça um trabalho defensivo, fortalecendo sistemas reais, enquanto o Google observa como ele se comporta e quem o está usando. Esse é um padrão normal para ferramentas sensíveis à segurança: prová-lo com parceiros verificados primeiro, ampliar o acesso depois, se o cenário de risco permitir.
Isso também significa que o cronograma é definido pelo Google. Não há uma data de lançamento pública comprometida, e talvez nunca haja um lançamento totalmente aberto na forma que você esperaria de um modelo normal. Planeje com base no modelo que você pode usar, não no que você não pode.
Onde ele se encaixa na família Flash
A atualização de 21 de julho lançou três modelos de nível Flash, e o versionamento é genuinamente confuso. Aqui está o mapa:
- Gemini 3.6 Flash é o cavalo de batalha geral. É o modelo que a maioria dos desenvolvedores buscará: codificação e raciocínio amplos, uma janela de contexto de 1 milhão de tokens, um nível gratuito no Google AI Studio e preços públicos de US$ 1,50 por milhão de tokens de entrada e US$ 7,50 por milhão de tokens de saída. Detalhes completos em o que é Gemini 3.6 Flash.
- Gemini 3.5 Flash-Lite é o nível barato e de alto volume. É o mais rápido dos três, com cerca de 350 tokens de saída por segundo, custando US$ 0,30 por milhão de entrada e US$ 2,50 por milhão de saída. Detalhes em o que é Gemini 3.5 Flash-Lite.
- Gemini 3.5 Flash Cyber é o especialista em segurança restrito abordado aqui. Apenas governos e parceiros de confiança, sem API pública, sem preço público.
Observe os números. O cavalo de batalha saltou para 3.6, mas o Flash-Lite e o Cyber permaneceram ambos em 3.5. Isso não é um erro de digitação do Google; os três modelos estão em diferentes trilhas de versão. Se você estiver comparando as duas opções públicas, Gemini 3.6 Flash vs 3.5 Flash detalha o que realmente mudou. O Cyber é o diferente: é o único membro do trio que um desenvolvedor geral não pode acessar.
O que os desenvolvedores podem usar hoje em vez disso
Você não pode usar o Cyber, mas não está preso. Duas ações práticas cobrem a maioria do que as pessoas queriam dele.
Para prompts de codificação geral e revisão de segurança, use o Gemini 3.6 Flash. Ele é público, tem um nível gratuito e é um modelo de código capaz. Você pode colar uma função e pedir para ele sinalizar padrões de risco, validação de entrada ausente ou lacunas de autenticação. Não é um localizador de vulnerabilidades especializado, e você deve tratar sua saída como uma primeira passagem, e não uma auditoria. Mas está disponível agora, o que o Cyber não está.
Para fortalecer suas próprias APIs, execute testes de segurança normais contra elas. A maioria das fraquezas de API do mundo real não são exóticas. Elas são autenticação ausente, segurança de transporte fraca e endpoints que silenciosamente quebram seu próprio contrato após uma mudança. Você pode testar todos os três sem nenhum modelo especial.
É aqui que um cliente de API como o Apidog se encaixa. Você o direciona para seus endpoints e verifica as coisas que realmente são exploradas:
- Verificações de autenticação. Envie requisições com um token ausente, um token expirado e um token válido, e então afirme que cada um obtém o código de status que deveria. Um
200onde você esperava um401é uma descoberta real. - Segurança de transporte. Se um serviço requer certificados de cliente, verifique se o handshake funciona e se as requisições simples são recusadas. Aqui está um passo a passo sobre testando APIs com certificados de cliente e mTLS no Apidog.
- Testes de contrato em um cronograma. Salve as requisições, adicione asserções sobre status e campos JSON, e agende-os como testes de API recorrentes para que uma regressão apareça no dia em que ela ocorre, e não em um relatório de incidente.
Nada disso precisa de um modelo restrito. Precisa da disciplina para executar as verificações toda vez que você faz um deploy. Quer acompanhar? Baixe o Apidog e comece com os casos de autenticação; eles capturam o máximo com o mínimo de esforço.
FAQ
Posso acessar o Gemini 3.5 Flash Cyber? Não. É um piloto de acesso limitado para governos e parceiros de confiança. Não está disponível ao público em geral, e não há uma forma self-service para ativá-lo.
Como solicito acesso? O acesso é baseado em convite e parceria, não em inscrição aberta. Não existe um formulário público que o conceda. Se sua organização é um órgão governamental ou um parceiro de segurança estabelecido do Google, o caminho passa pelo seu relacionamento com o Google. Todos os outros devem acompanhar os canais oficiais do Google, o blog do Google e as páginas de modelos da DeepMind, para qualquer mudança de status.
Existe uma API ou um preço publicado? Não publicamente. Não há um ID de modelo chamável para uso geral e nenhuma taxa por token. Se uma página mostra um, não é do Google.
O que é o CodeMender? É o esforço do Google para encontrar e corrigir vulnerabilidades em código. O Gemini 3.5 Flash Cyber é o modelo ajustado para esse trabalho. Pense no CodeMender como o programa e no Cyber como o modelo dentro dele.
O que devo usar para trabalho de segurança enquanto isso? Use o Gemini 3.6 Flash público para prompts de revisão de código, e execute testes de segurança de API padrão, autenticação, mTLS e verificações de contrato, contra seus próprios serviços. Essa combinação cobre a maior parte do que as equipes precisam.
A versão curta
Gemini 3.5 Flash Cyber é um modelo real com um trabalho específico: encontrar e corrigir vulnerabilidades de segurança como parte do esforço CodeMender do Google. Ele também é restrito. Governos e parceiros de confiança podem usá-lo; você provavelmente não pode, e não há API pública ou preços para trabalhar. Qualquer um que esteja vendendo um guia de configuração do Cyber está vendendo algo que o Google não lançou.
A lição útil é o que você pode fazer hoje. Use o Gemini 3.6 Flash para prompts gerais de codificação e revisão de segurança, e fortaleça suas próprias APIs com os testes que realmente pegam problemas. Fique de olho nos canais oficiais do Google se a história do acesso mudar.