Chaves de API de IA roubadas agora pagam pelo hacking de outras pessoas. Em outubro de 2026, a equipe de inteligência de ameaças da Bitsight descreveu o MONST3R-AI, uma ferramenta vendida em um fórum criminoso que executa varreduras autônomas de teste de penetração com chaves roubadas da OpenAI, Anthropic e Google. O comprador fornece a chave, o agente faz a varredura, e o dono da chave recebe a conta. Este guia aborda como as chaves vazam, como identificar abuso e os controles que cada provedor oferece hoje.
Para proteger uma chave da OpenAI, Anthropic ou Gemini, restrinja-a a um projeto ou workspace, defina um limite rígido de gastos mensais, restrinja de onde ela pode ser chamada, defina uma expiração ou faça a rotação, mantenha-a fora do código do cliente e dos repositórios, e ative a verificação de segredos com proteção de push. Se uma chave vazar, crie uma substituta, implante-a, depois desative a antiga e audite o uso.
O que é LLMjacking?
LLMjacking é o abuso de uma credencial roubada de modelo de linguagem de grande porte, geralmente uma chave de API, para executar inferência que o dono da chave paga. Os atacantes revendem o acesso, consomem-no em suas próprias cargas de trabalho ou, agora, segundo a Bitsight, usam-no para alimentar agentes de ataque autônomos. A vítima vê a atividade apenas como uso faturável em sua própria conta.
O que a Bitsight descobriu sobre o MONST3R-AI
Os fatos abaixo vêm da cobertura da pesquisa da Bitsight pela Help Net Security e pela AI Weekly, publicada em 17 de outubro de 2026. O próprio relato da Bitsight sobre a ferramenta não era público quando este artigo foi escrito.
- O que é: um vendedor em um fórum criminoso restrito anuncia o MONST3R-AI como uma “plataforma autônoma de teste de penetração”.
- De quem são as chaves: ele funciona com chaves de API roubadas da OpenAI, Anthropic e Google.
- Quem paga: o comprador cola uma chave roubada no painel da ferramenta, define um teto de orçamento e aponta o agente para uma lista de alvos. O vendedor não hospeda modelo algum, então a conta de inferência recai sobre o legítimo dono da chave.
- Resultados alegados: o painel do vendedor alega 1.072 descobertas em 199 hosts escaneados. A Bitsight diz que não pode verificar esse número de forma independente, então trate-o como marketing, não como evidência.
- A tendência mais ampla: em 16 fóruns clandestinos, de fevereiro a agosto de 2026, as menções a agentes de IA, injeção indireta de prompt e Model Context Protocol aumentaram 67 por cento.
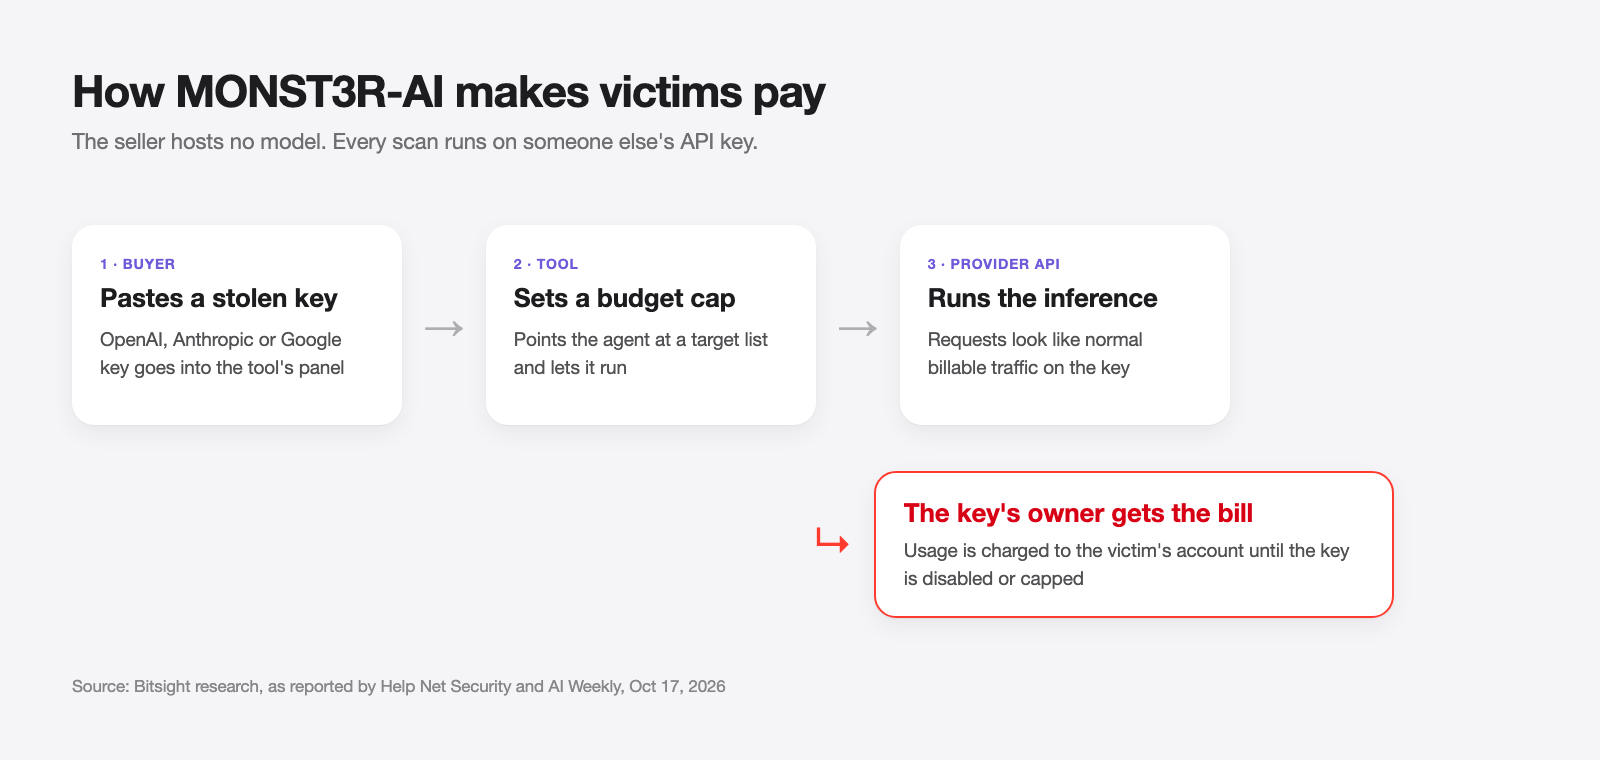
Uma chave vazada não é mais apenas uma fatura surpresa. Ela pode financiar a campanha de ataque de outra pessoa, e cada requisição parece o seu tráfego normal.
Como chaves de API de IA vazam
A maioria das chaves roubadas nunca foi “hackeada”. Elas foram publicadas por acidente. Os caminhos comuns:
| Caminho do vazamento | Como acontece | Correção |
|---|---|---|
| Repositórios públicos | Chave commitada no código, .env ou em um notebook |
Verificação de segredos com proteção de push |
| Código do lado do cliente | Chave enviada em um bundle web ou aplicativo móvel | Chame o modelo somente do seu backend |
| Logs de CI | Uma etapa de build ecoa variáveis de ambiente ou saída de depuração | Mascare segredos, nunca set -x em torno deles |
| Imagens de contêiner | .env copiado para uma camada de imagem |
.dockerignore, injete em tempo de execução |
| Configurações de agente e MCP | Chave colada em uma configuração de servidor MCP ou arquivo de configurações de agente, depois sincronizada ou compartilhada | Referencie variáveis de ambiente, não chaves literais |
| Chat e tickets | Chave colada no Slack, em uma issue ou em um ticket de suporte | Faça a rotação de qualquer chave que saiu do seu armazenamento de segredos |
O guia de chaves de API do Gemini do Google afirma claramente a regra do lado do cliente: chaves compiladas em aplicativos web ou móveis podem ser extraídas pelos usuários, então execute um proxy de backend que faz as chamadas reais. Nosso guia sobre armazenamento de chaves de API cobre o lado do armazenamento com mais profundidade.
Configurações de agente merecem cuidado extra: arquivos de configurações de MCP e de agente acabam em repositórios de dotfiles, compartilhamentos de tela e relatórios de bugs.
Como saber se sua chave está sendo abusada
Nenhum alerta diz “um criminoso está usando isto”. Fique atento aos dados de uso e faturamento para:
- Saltos de gastos sem implantação por trás. Um custo diário estável que dobra da noite para o dia é o sinal mais claro.
- Modelos que você não usa. Uso em uma família de modelos que seu produto nunca chama.
- Tráfego fora do horário. Requisições constantes às 3 da manhã no seu fuso horário de uma chave usada por um aplicativo diurno.
- Erros de limite de taxa que você não causou. Alguém está consumindo sua cota por minuto.
- Chaves ou projetos desconhecidos nas páginas de uso. A página de uso do Google AI Studio agrupa requisições que não consegue associar a uma chave nomeada em “(chaves desconhecidas)”.
Divida as chaves de forma suficientemente granular para que um pico aponte para uma única chave.
Como proteger sua chave de API da OpenAI
Verificado em 28 de outubro de 2026 nos documentos para desenvolvedores da OpenAI.
- Limites rígidos de gastos: conforme o guia de limites de gastos, você pode definir um limite mensal para a organização ou para um único projeto e ativar “Aplicar um limite rígido”. Quando os gastos rastreados o atingem, as requisições falham com 429 e o código
organization_spend_limit_exceededouproject_spend_limit_exceeded. A aplicação não é instantânea, então os gastos podem exceder ligeiramente o teto. - Alertas de gastos: os alertas notificam você, mas não interrompem o tráfego. Use ambos, com o alerta definido bem abaixo do limite rígido.
- Lista de permissões de IP: a lista de permissões de IP rejeita requisições de outros IPs mesmo com uma chave válida. Ela aceita até 50 endereços ou intervalos CIDR, pode ser aplicada por projeto ou em toda a organização, e chamadas bloqueadas recebem HTTP 401 com
ip_not_authorized. As alterações levam até 15 minutos. - Um projeto por aplicativo e ambiente: limites e listas de permissões no nível do projeto só ajudam se as chaves forem divididas por projeto.
- Permissões restritas de chave: o guia de projetos da OpenAI lista as permissões Todas (o padrão), Restrita e Somente leitura para chaves de propriedade do usuário. Dê a cada chave apenas o que seu aplicativo precisa.
- Acesso a modelos por projeto: em Limites de um projeto, Uso de modelos escolhe quais modelos o projeto pode chamar. Assim, uma chave roubada não pode saltar para um modelo mais caro que você nunca usa.
Veja nosso guia de chaves de API da OpenAI.
Como proteger sua chave de API da Anthropic
Verificado em 28 de outubro de 2026 nos documentos da Claude Platform.
- Limites de gastos do workspace: conforme a documentação de Workspaces, você pode limitar os gastos mensais por workspace e configurar alertas em limites. Você não pode definir limites de gastos no Workspace padrão, então coloque as chaves de produção em seu próprio workspace.
- Limites de taxa do workspace: limite requisições, tokens de entrada e tokens de saída por minuto para cada workspace.
- Expiração de chave: a documentação de autenticação permite escolher uma expiração na criação: 3 horas, 1 dia, 7 dias, 30 dias, uma duração personalizada ou Nunca. Ela não pode ser alterada depois.
- Chaves baseadas em identidade: chaves pessoais e de conta de serviço param de funcionar quando seu proprietário é removido. A Anthropic chama chaves de workspace de legadas e recomenda o Workload Identity Federation para produção em plataformas de nuvem e CI.
- Desativar versus excluir: Desativar é reversível e mostra a chave como
inactive. Excluir é permanente. Desative primeiro quando não tiver certeza.
Veja nosso guia de chaves de API da Anthropic.
Como proteger sua chave de API do Google Gemini
Verificado em 28 de outubro de 2026 nos documentos de chaves de API do Gemini e nos documentos de faturamento do Google.
- Chaves de autenticação: desde 28 de maio de 2026, novas chaves criadas no Google AI Studio são chaves de autorização vinculadas a uma conta de serviço, restritas à API Gemini por padrão. O Google diz que elas vêm com aplicação rápida contra chaves vazadas que seus sistemas detectam.
- Sem chaves irrestritas: a API Gemini rejeita requisições de chaves padrão irrestritas. Restrinja chaves antigas à API Gemini no AI Studio, ou migre para uma chave de autenticação.
- Restrições de aplicativo: na página de credenciais do console do Cloud, restrinja uma chave a endereços IP específicos.
- Tetos de gastos do projeto: defina um teto mensal por projeto na página de gastos do AI Studio. O Google rotula isso como experimental e alerta sobre excedentes durante um atraso de faturamento de aproximadamente 10 minutos.
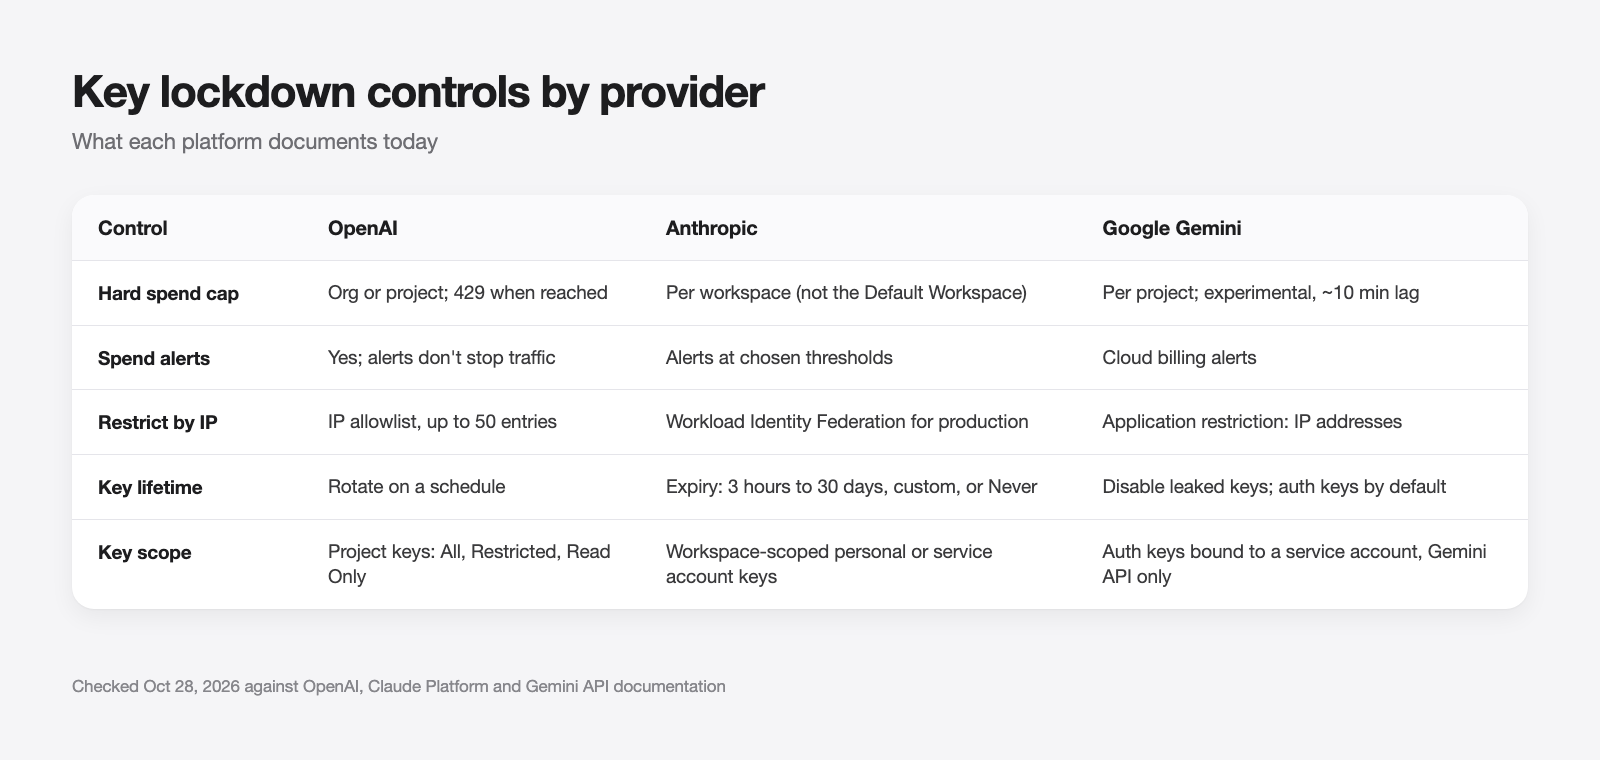
A lista de verificação de bloqueio para cada provedor
Execute isto uma vez por chave que você possui:
- Inventário. Liste cada chave, o aplicativo que a usa e onde ela é armazenada.
- Divida. Um projeto ou workspace por aplicativo e ambiente, para que um pico indique sua origem.
- Limite. Defina um limite mensal rígido e um alerta anterior.
- Restrinja. Lista de permissões de IP ou restrição de aplicativo sempre que sua saída for fixa.
- Expire ou faça rotação. Expiração curta onde o provedor oferece suporte; uma programação de rotação onde ele não oferece.
- Verifique. Os padrões de verificação de segredos do GitHub incluem chaves de API da OpenAI, Anthropic e Google Gemini, e chaves da OpenAI oferecem suporte à proteção de push. Nosso post sobre verificação de chaves de API vazadas cobre scanners que você pode executar localmente.
- Prefira credenciais de curta duração. Anthropic e OpenAI documentam federação de identidade de carga de trabalho para produção.
Para o lado de políticas, veja melhores práticas de gerenciamento de chaves de API.
O que fazer na primeira hora após um vazamento
A velocidade vence a causa raiz. Na ordem:
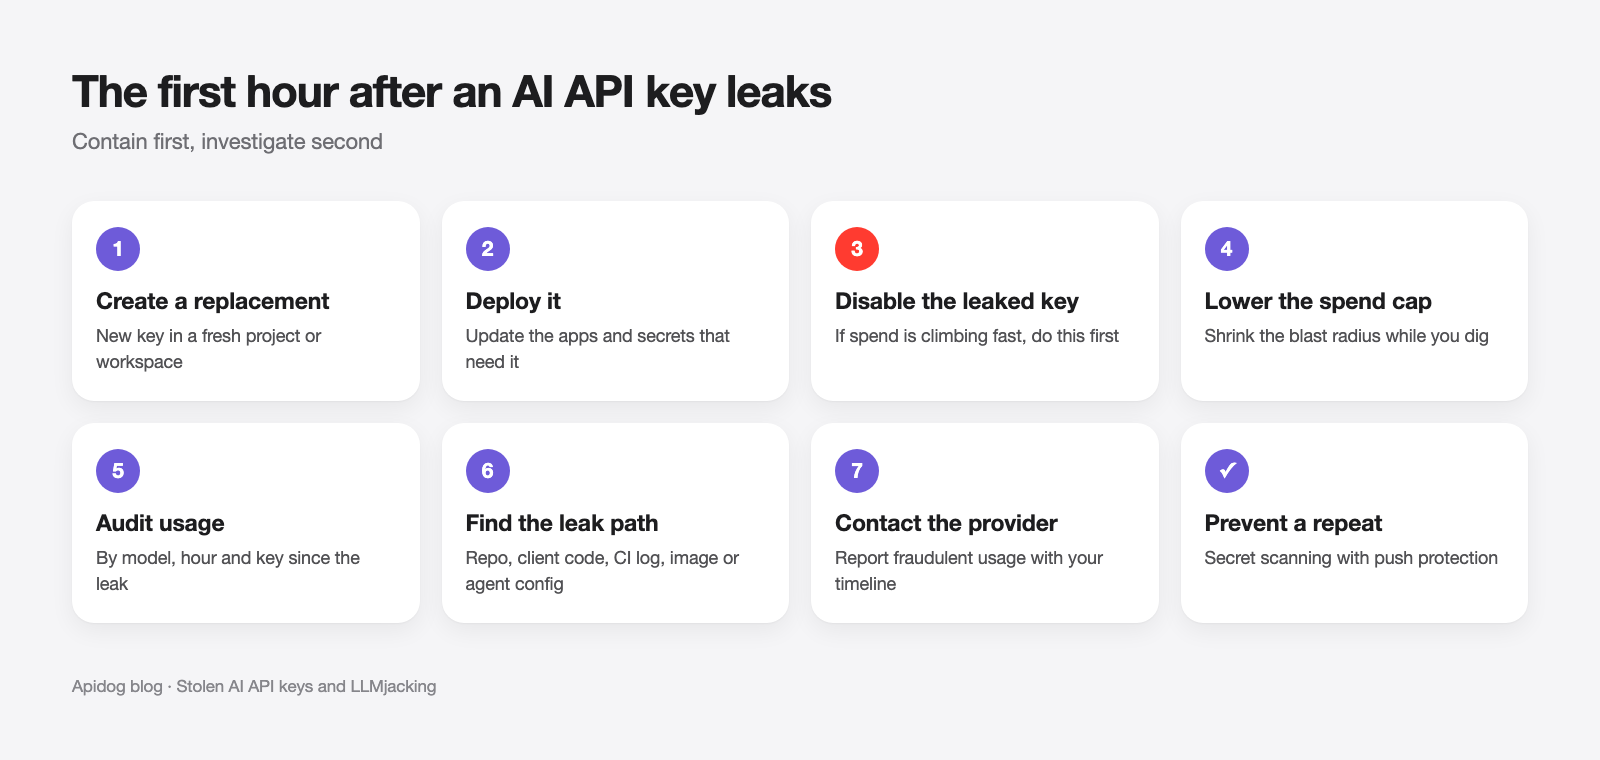
- Crie uma chave substituta em um projeto ou workspace novo.
- Implante-a nos aplicativos que precisam dela.
- Desative a chave vazada. A lista de verificação de vazamento do Google diz para desativar a chave antiga somente depois que a nova for verificada, para evitar indisponibilidade. Se os gastos estiverem subindo rápido, desative primeiro e aceite a indisponibilidade.
- Reduza o teto de gastos no projeto afetado enquanto investiga.
- Audite o uso por modelo, hora e chave no período desde o vazamento.
- Encontre o caminho do vazamento usando a tabela acima, e remova-o do histórico do git.
- Contate o provedor sobre uso fraudulento assim que tiver a linha do tempo.
Deixe seu agente de codificação testar o manuseio de chaves com o Apidog CLI
Seu proxy de backend para OpenAI, Anthropic ou Gemini é onde o manuseio de chaves quebra: ele aceita chamadas não autenticadas ou ecoa a chave do provedor em um corpo de erro. Deixe seu agente de codificação escrever e executar testes para ele com o Apidog CLI, com segredos mantidos fora das definições de teste.
Configure uma vez:
npm install -g apidog-cli@latest
apidog login --with-token <YOUR_TOKEN>
npx -y skills add https://apidog.com   # pick your agent when prompted
Depois dê ao seu agente um prompt:
In Apidog project <id>, create a test case for POST /v1/ai/chat on our proxy.
Assert: no Authorization header returns 401, a bad token returns 401, a valid
token returns 200, and no response body contains "sk-" or "AIza". Read the
token from the {{PROXY_TOKEN}} environment variable, never hardcode it.
Then run it against the staging environment and summarize failures.
O agente lê o schema do payload, valida-o, cria o caso e o executa:
apidog cli-schema get test-case-create
apidog test-case category --project <id>
apidog cli-schema validate test-case-create --file case.json
apidog test-case create --project <id> --file case.json
apidog run --test-case <caseId> --project <id> -e <envId> \
  --env-var "PROXY_TOKEN=$PROXY_TOKEN" -r cli,junit
--env-var passa o token em tempo de execução, então ele nunca fica na especificação ou no repositório. A mesma linha apidog run entra no CI; veja Apidog CLI em um pipeline de CI/CD e Apidog CLI no Claude Code.
Perguntas frequentes
O que é LLMjacking? É o uso de uma credencial de LLM roubada, geralmente uma chave de API, para executar inferência que o proprietário paga. Os atacantes revendem o acesso ou, como no caso do MONST3R-AI, usam-no para alimentar agentes de ataque.
Chaves de API de IA roubadas podem realmente pagar por ferramentas de hacking? Sim. A Bitsight relatou que os compradores do MONST3R-AI colam chaves roubadas da OpenAI, Anthropic ou Google em seu painel, e o vendedor não hospeda modelo algum, então as vítimas pagam. Os resultados alegados pelo vendedor não são verificados.
Um limite de gastos impede uma chave roubada? Um limite rígido interrompe os gastos no teto, mas não instantaneamente. OpenAI e Google observam pequenos excedentes enquanto os limites se propagam. Alertas de gastos sozinhos nunca interrompem o tráfego.
Posso colocar minha chave de API da OpenAI em código de frontend? Não. Qualquer coisa enviada a um navegador ou aplicativo móvel pode ser extraída. Chame o modelo do seu backend.
O GitHub detectará uma chave de IA vazada? A verificação de segredos do GitHub detecta padrões de chaves de API da OpenAI, Anthropic e Google Gemini. Ative a proteção de push para que um commit com uma chave seja bloqueado antes de se tornar público.