
Em 10 de agosto de 2026, a OpenAI dividiu seu programa de cibersegurança Daybreak em dois níveis de acesso, Azul e Vermelho, e eles não são o mesmo produto. O Azul oferece aos defensores aprovados uma versão do GPT-5.6 Sol com remoção de guardrails. O Vermelho oferece às equipes de segurança verificadas modelos cibernéticos treinados para fins específicos, incluindo o novo GPT-5.6-Cyber. Este guia explica a diferença, para quem cada nível é destinado e como o acesso realmente funciona.
Se você está decidindo por qual se candidatar, a versão resumida é: a maioria dos defensores quer o Azul, e apenas equipes realizando pesquisa ofensiva autorizada precisam do Vermelho. Os detalhes importam, no entanto, porque os dois níveis se comportam de maneira muito diferente nos prompts exatos dos quais o trabalho de segurança depende.
A resposta rápida
| Daybreak Azul | Daybreak Vermelho | |
|---|---|---|
| Modelo que você obtém | GPT-5.6 Sol, guardrails removidos | Modelos cibernéticos treinados para fins específicos, incluindo GPT-5.6-Cyber |
| Construído para | Trabalho defensivo | Pesquisa e validação ofensiva |
| Tarefas típicas | Descoberta de vulnerabilidades, revisão segura de código, análise de malware, resposta a incidentes, validação de patches | Pesquisa de vulnerabilidades, validação de exploits, testes de penetração |
| Taxa de conclusão ciber avançada | 2.0% | 95.0% |
| Recomendação da OpenAI | Ponto de partida para a maioria dos defensores | Apenas para equipes com escopo ofensivo autorizado |
A linha da taxa de conclusão é a que merece atenção. Mais sobre o que ela mede abaixo.
O que é o Daybreak
Daybreak é o programa da OpenAI para colocar capacidade cibernética de ponta nas mãos de defensores confiáveis. A premissa, nas palavras da OpenAI no anúncio de expansão do Daybreak, é que os atacantes usarão IA para realizar ciberataques em velocidade e escala, então os defensores precisam de ferramentas comparáveis antes que isso aconteça. Abordamos o programa mais amplo anteriormente em OpenAI Daybreak vs Claude Mythos; este artigo é especificamente sobre a nova estrutura de dois níveis.
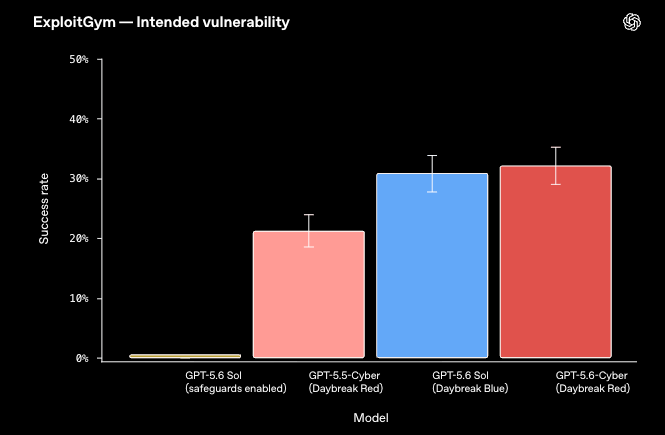
O problema que os níveis resolvem são os guardrails. Em produção normal, a OpenAI filtra solicitações relacionadas à cibersegurança para prevenir o uso indevido. Esses filtros também bloqueiam trabalhos defensivos legítimos, como pedir a um modelo para analisar uma peça de malware ao vivo ou raciocinar sobre um exploit em um sistema que você está autorizado a testar. Azul e Vermelho representam dois diferentes níveis de “guardrails desativados”, correspondendo a dois diferentes níveis de trabalho autorizado.
Daybreak Azul: Sol com guardrails removidos para defensores
O Daybreak Azul oferece o GPT-5.6 Sol, o mesmo modelo carro-chefe disponível através da API normal, mas com os guardrails cibernéticos de nível de sistema de produção removidos. Nada sobre o treinamento subjacente do modelo muda; você está obtendo o Sol padrão com menos recusas em prompts de segurança defensivos.
Isso abrange a maior parte do trabalho de segurança real:
- Descoberta de vulnerabilidades e revisão segura de código
- Análise de malware e engenharia reversa
- Detecção, resposta e investigações de incidentes
- Gerenciamento de vulnerabilidades e avaliações de segurança
- Validação de patches
A OpenAI recomenda o Azul como ponto de partida para a maioria dos defensores, e essa é a recomendação honesta. Se o seu trabalho é proteger sistemas em vez de atacá-los, o Azul remove o atrito sem lhe entregar um motor de geração de exploits que você não precisa.
Daybreak Vermelho: os modelos cibernéticos, incluindo GPT-5.6-Cyber
O Daybreak Vermelho é um nível diferente. Ele oferece os modelos cibernéticos da OpenAI treinados para fins específicos, e o principal deles é o GPT-5.6-Cyber, construído sobre o Sol, mas treinado para reduzir recusas em tarefas de uso duplo de alto risco e para ter um desempenho melhor no desenvolvimento de exploits e na descoberta de zero-days.
Mesmo com os guardrails do Azul desativados, o Sol ainda recusa os prompts mais sensíveis, como gerar uma cadeia de exploits funcional contra um sistema de produção. Os modelos do Vermelho são treinados para completar essa classe de solicitação para pesquisadores autorizados. Ele é destinado a:
- Pesquisa de vulnerabilidades em alvos reais
- Validação de exploits e desenvolvimento de provas de conceito
- Testes de penetração com escopo definido e exercícios de red team
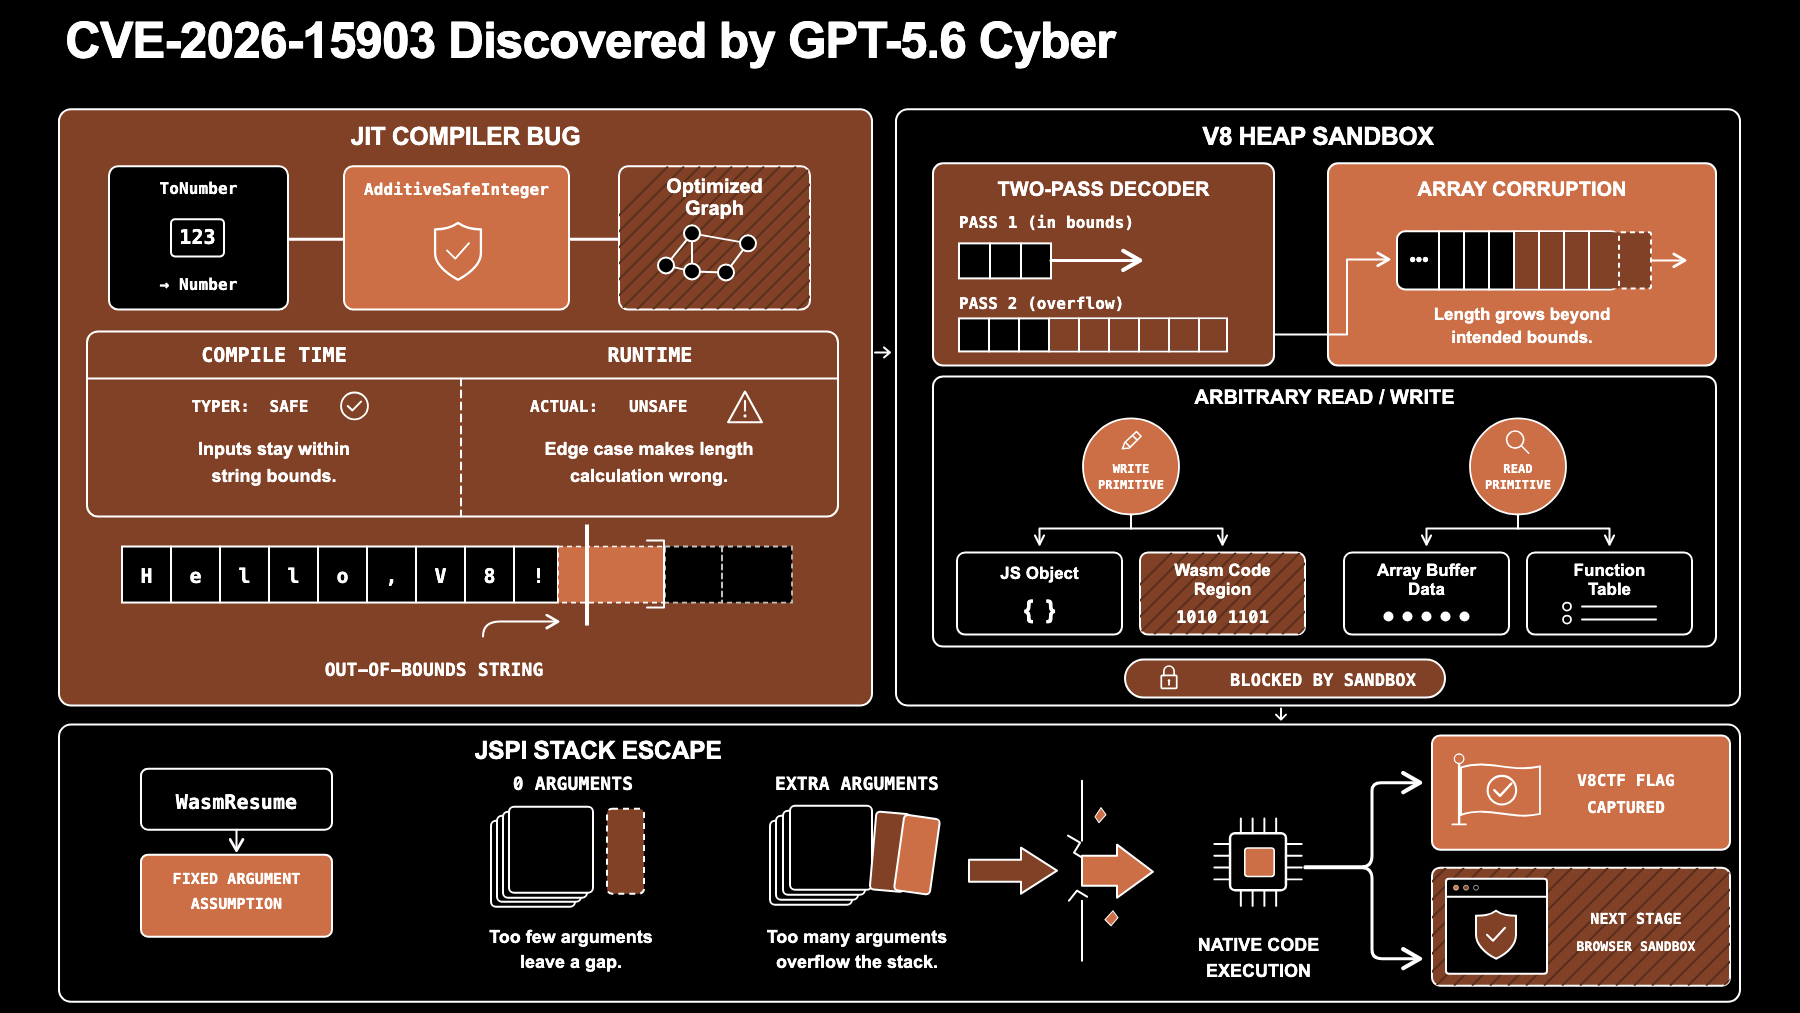
Este é o nível que produziu as descobertas de lançamento da OpenAI: duas vulnerabilidades encadeadas do V8 no Chrome (CVE-2026-15903), além de problemas relatados em um sistema operacional móvel, um banco de dados e um kernel de sistema operacional. Poderoso, e correspondentemente restrito.
O número que os separa
A OpenAI construiu um teste interno chamado Taxa de Conclusão de Cibersegurança Avançada. Ele mede a frequência com que um modelo realmente responderá a prompts sobre desenvolvimento de cadeias de exploits, bypass de autenticação, escalonamento de privilégios e cenários avançados semelhantes. Veja como as opções se comparam:
- GPT-5.6-Cyber (Vermelho): 95.0%
- GPT-5.5-Cyber (o modelo Vermelho mais antigo): 57.3%
- GPT-5.6 Sol via Daybreak Azul: 2.0%
- GPT-5.6 Sol, guardrails padrão: 1.5%
Duas coisas se destacam. O Azul mal move a agulha nesses prompts ofensivos avançados (2.0% vs 1.5%), o que é intencional; o Azul é para defesa. E o novo modelo Cyber é um grande salto em relação ao seu predecessor (95.0% vs 57.3%), o que a OpenAI atribui ao feedback de pesquisadores de que o GPT-5.5-Cyber recusava com muita frequência para ser útil.
Como o acesso realmente funciona
Nenhum dos níveis é de autoatendimento. A OpenAI controla o acesso por meio de verificação de identidade, segurança da conta, monitoramento, restrições de uso aprovado e atestados legais. Algumas especificidades que vale a pena planejar:
- Você se candidata ao programa. A OpenAI verifica indivíduos e organizações que realizam trabalhos autorizados. Você pode se candidatar através da página de parceiros do Daybreak, e a OpenAI documenta a mecânica em sua visão geral de Acesso Confiável para Cibersegurança.
- Chaves de segurança de hardware se tornam obrigatórias para todas as contas individuais do Daybreak a partir de 1º de setembro de 2026.
- Usuários do Codex são direcionados para o modo de revisão automática, que avalia ações com permissão elevada antes de serem executadas e pode bloquear as destrutivas, em vez do modo de acesso total.
- O acesso não é transferível. Quando um fornecedor incorpora esses modelos em um produto, o acesso ao modelo subjacente permanece com o parceiro aprovado, não com o cliente final.
As próprias diretrizes de melhores práticas da OpenAI para esses modelos valem a pena repetir: isole os fluxos de trabalho em sandboxes, mantenha-os fora dos sistemas de produção e da internet aberta, defina um escopo explícito de sistemas e ações autorizados, e mantenha a supervisão humana em etapas de maior risco.
De qual nível você realmente precisa?
Comece pelo trabalho, não pelo modelo. Se o seu trabalho é defender sistemas, encontrar e corrigir suas próprias vulnerabilidades, analisar incidentes ou revisar código, o Azul é o nível certo e suficiente. Candidatar-se ao Vermelho porque soa mais capaz é o instinto errado; você estaria solicitando acesso para geração de exploits para o qual não tem uso autorizado, o que dificulta a verificação e adiciona riscos desnecessários.
O Vermelho é para equipes com um mandato ofensivo explícito e autorizado: empresas de pentest, equipes vermelhas (red teams) e pesquisadores de vulnerabilidades operando sob regras claras de engajamento. Se esse não é o seu caso, o Azul é suficiente.
O que fazer enquanto espera, ou se não conseguir acesso
A maioria das equipes não obterá acesso ao Daybreak Vermelho, e a maioria não precisa dele. O trabalho de segurança de maior impacto ainda é o tipo menos glamoroso: garantir que suas próprias APIs apliquem os limites que você pensa que elas aplicam.
Você não precisa de um modelo cibernético de ponta para testar isso. Com um cliente de API como o Apidog, você pode:
- Enviar requisições com tokens ausentes, expirados e válidos e verificar se cada um retorna o código de status correto. Este é o mesmo pensamento de menor privilégio que se aplica aos seus agentes; veja o que a chave de API do seu agente de IA pode realmente fazer.
- Verificar a segurança do transporte, incluindo certificados de cliente e mTLS.
- Agendar testes de contrato para que uma regressão apareça no dia do lançamento.
A lição dos vazamentos deste ano, incluindo o incidente da Hugging Face, é que a fraqueza explorada geralmente é uma chata: um token com escopo excessivo, um endpoint que pulou uma verificação de autenticação. Baixe o Apidog e corrija essas primeiro.
Perguntas frequentes
Qual a diferença entre Daybreak Azul e Vermelho em uma frase? O Azul oferece aos defensores o GPT-5.6 Sol com guardrails de produção removidos para trabalho defensivo; o Vermelho oferece a equipes verificadas os modelos cibernéticos treinados para fins específicos, incluindo o GPT-5.6-Cyber, para pesquisa ofensiva autorizada.
Preciso do Vermelho para usar o GPT-5.6-Cyber? Sim. O GPT-5.6-Cyber está disponível apenas através do Daybreak Vermelho. O Azul oferece o Sol, não o Cyber.
Como me candidato ao acesso ao Daybreak? Através do programa de parceiros Daybreak da OpenAI. Espere verificação de identidade, atestados legais, monitoramento e, a partir de 1º de setembro de 2026, chaves de segurança de hardware obrigatórias para contas individuais.
O Daybreak é o mesmo que o acesso GPT-5.6 restrito pelo governo? Não. O Daybreak se refere aos níveis de acesso de cibersegurança. A questão separada da pré-visualização governamental e da restrição de exportação para os modelos base é abordada em GPT-5.6 é restrito pelo governo.
E se eu quiser apenas proteger minhas próprias APIs? Você não precisa do Daybreak. Execute testes de limite de autenticação, verificações de segurança de transporte e testes de contrato agendados contra seus próprios endpoints com uma ferramenta como o Apidog.