
Os 948 exploits de root no Linux descobertos pela OpenAI mudam uma premissa fundamental para as equipes de API: um ponto de apoio com baixos privilégios em um servidor sem patches pode não continuar com baixos privilégios por muito tempo. Verifique a versão do kernel em execução, instale as atualizações de segurança da sua distribuição, reinicie o sistema no novo kernel e restrinja o alcance de qualquer processo comprometido. Como essas falhas são locais, o invasor precisa obter acesso prévio ao sistema. Elas não são vulnerabilidades de execução remota por si sós.
uname -r              # the kernel you're running now
cat /etc/os-release   # your distro and version
uptime                # how long since the last reboot
Resumo direto ao ponto (TL;DR)
- O pipeline da OpenAI gerou 948 exploits exclusivos de escalonamento local de privilégios (LPE) no Linux, a um custo de US$ 1.279 cada em créditos de API.
- Segundo a OpenAI, uma conta com baixos privilégios em um sistema operacional desatualizado “deve ser considerada funcionalmente equivalente ao acesso root para um agente de ameaça com bons recursos”.
- Muitas dessas vulnerabilidades ainda estão em fase de divulgação e correção. A OpenAI não divulgou uma lista de versões afetadas; portanto, nenhuma versão de kernel pode ser considerada segura no momento.
- O relatório da OpenAI não aponta nenhum ataque em andamento utilizando essas 948 falhas.
- Sua prioridade nesta semana: aplicar os patches e reiniciar as máquinas, isolar cargas de trabalho de risco e limitar ao máximo os acessos de cada conta de serviço.
O que a OpenAI descobriu: os números
O relatório da OpenAI, “A thousand fewer paths to root”, publicado em 4 de novembro de 2026, detalha uma execução realizada em meados de outubro contra o kernel Linux mais recente, utilizando um novo modelo voltado à cibersegurança. Os exploits foram testados em um sistema operacional desktop padrão de uma distribuição bastante utilizada, com as proteções habituais ativadas (SMEP, SMAP, KASLR, HARDENED_USERCOPY), em máquinas virtuais isoladas.
| Métrica | Resultado |
|---|---|
| Alvos de auditoria | 5.034 (cerca de 2,8 milhões de linhas, aproximadamente 7% do kernel) |
| Possíveis falhas identificadas | 2.308 |
| Reproduzidas dinamicamente | 1.724 (cerca de 74,7%) |
| Provas de conceito de vazamento de informações | 291 |
| Exploits funcionais de LPE | 1.169 |
| LPEs exclusivos após análise de variantes | 948 |
| Custo total de API | US$ 1.213.430 (US$ 1.279 por exploit de LPE) |
| Execução de julho com o GPT-5.6 Sol | 166 LPEs exclusivos por US$ 513.690 |
| Status após a varredura de 10 dias | 61 LPEs corrigidos upstream, 43 com patches em staging e 299 em discussão pública |
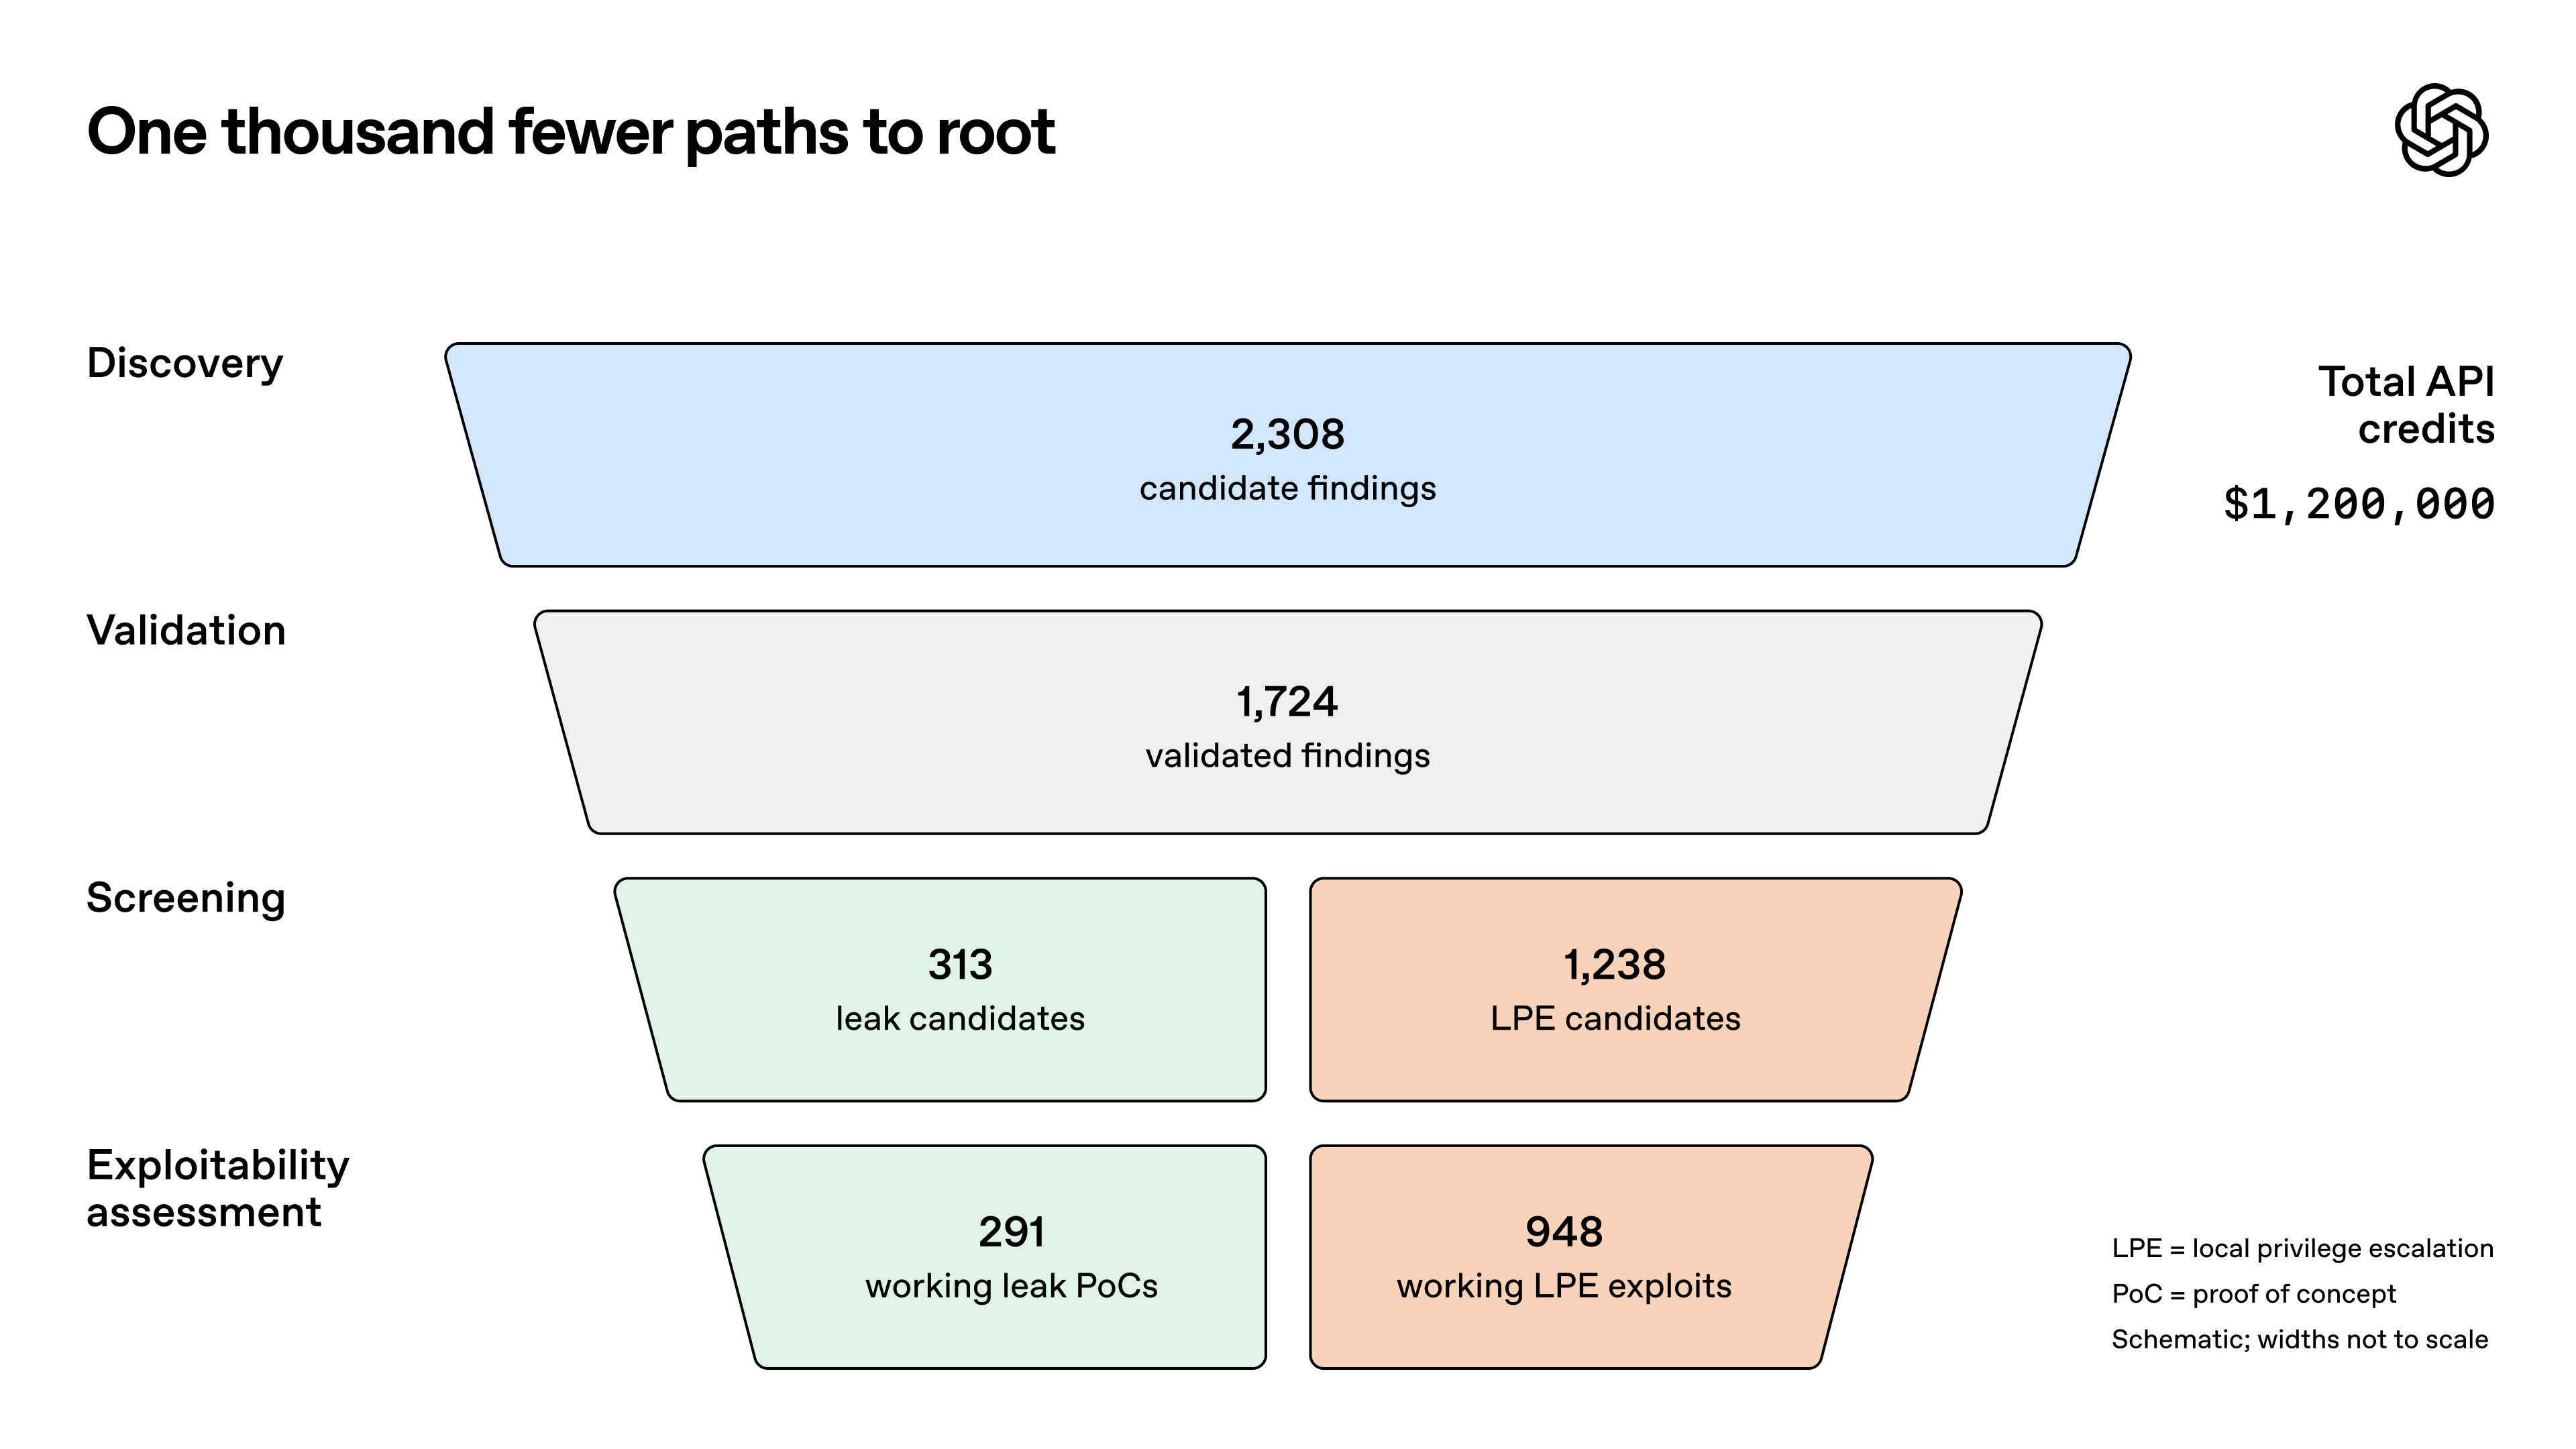
A OpenAI define seus custos como “um teto aproximado”, já que não houve otimização de gastos durante o processo. Além disso, a rodada de outubro descobriu mais de 5 vezes mais LPEs inéditos do que a rodada de julho, mesmo após três meses de correções e reforço de segurança entre as análises.
A empresa informou que já enviou centenas de relatórios e correções para falhas críticas e está encaminhando o restante gradualmente em parceria com a iniciativa Patch the Planet. Os detalhes técnicos dos exploits permanecem privados, incluindo pelo menos 10 técnicas inéditas. Isso significa que não existe uma lista para confrontar com a versão do seu kernel — e a inclusão de uma correção upstream não garante que a sua distribuição já a tenha disponibilizado.
O que “local” significa no contexto de um servidor de API
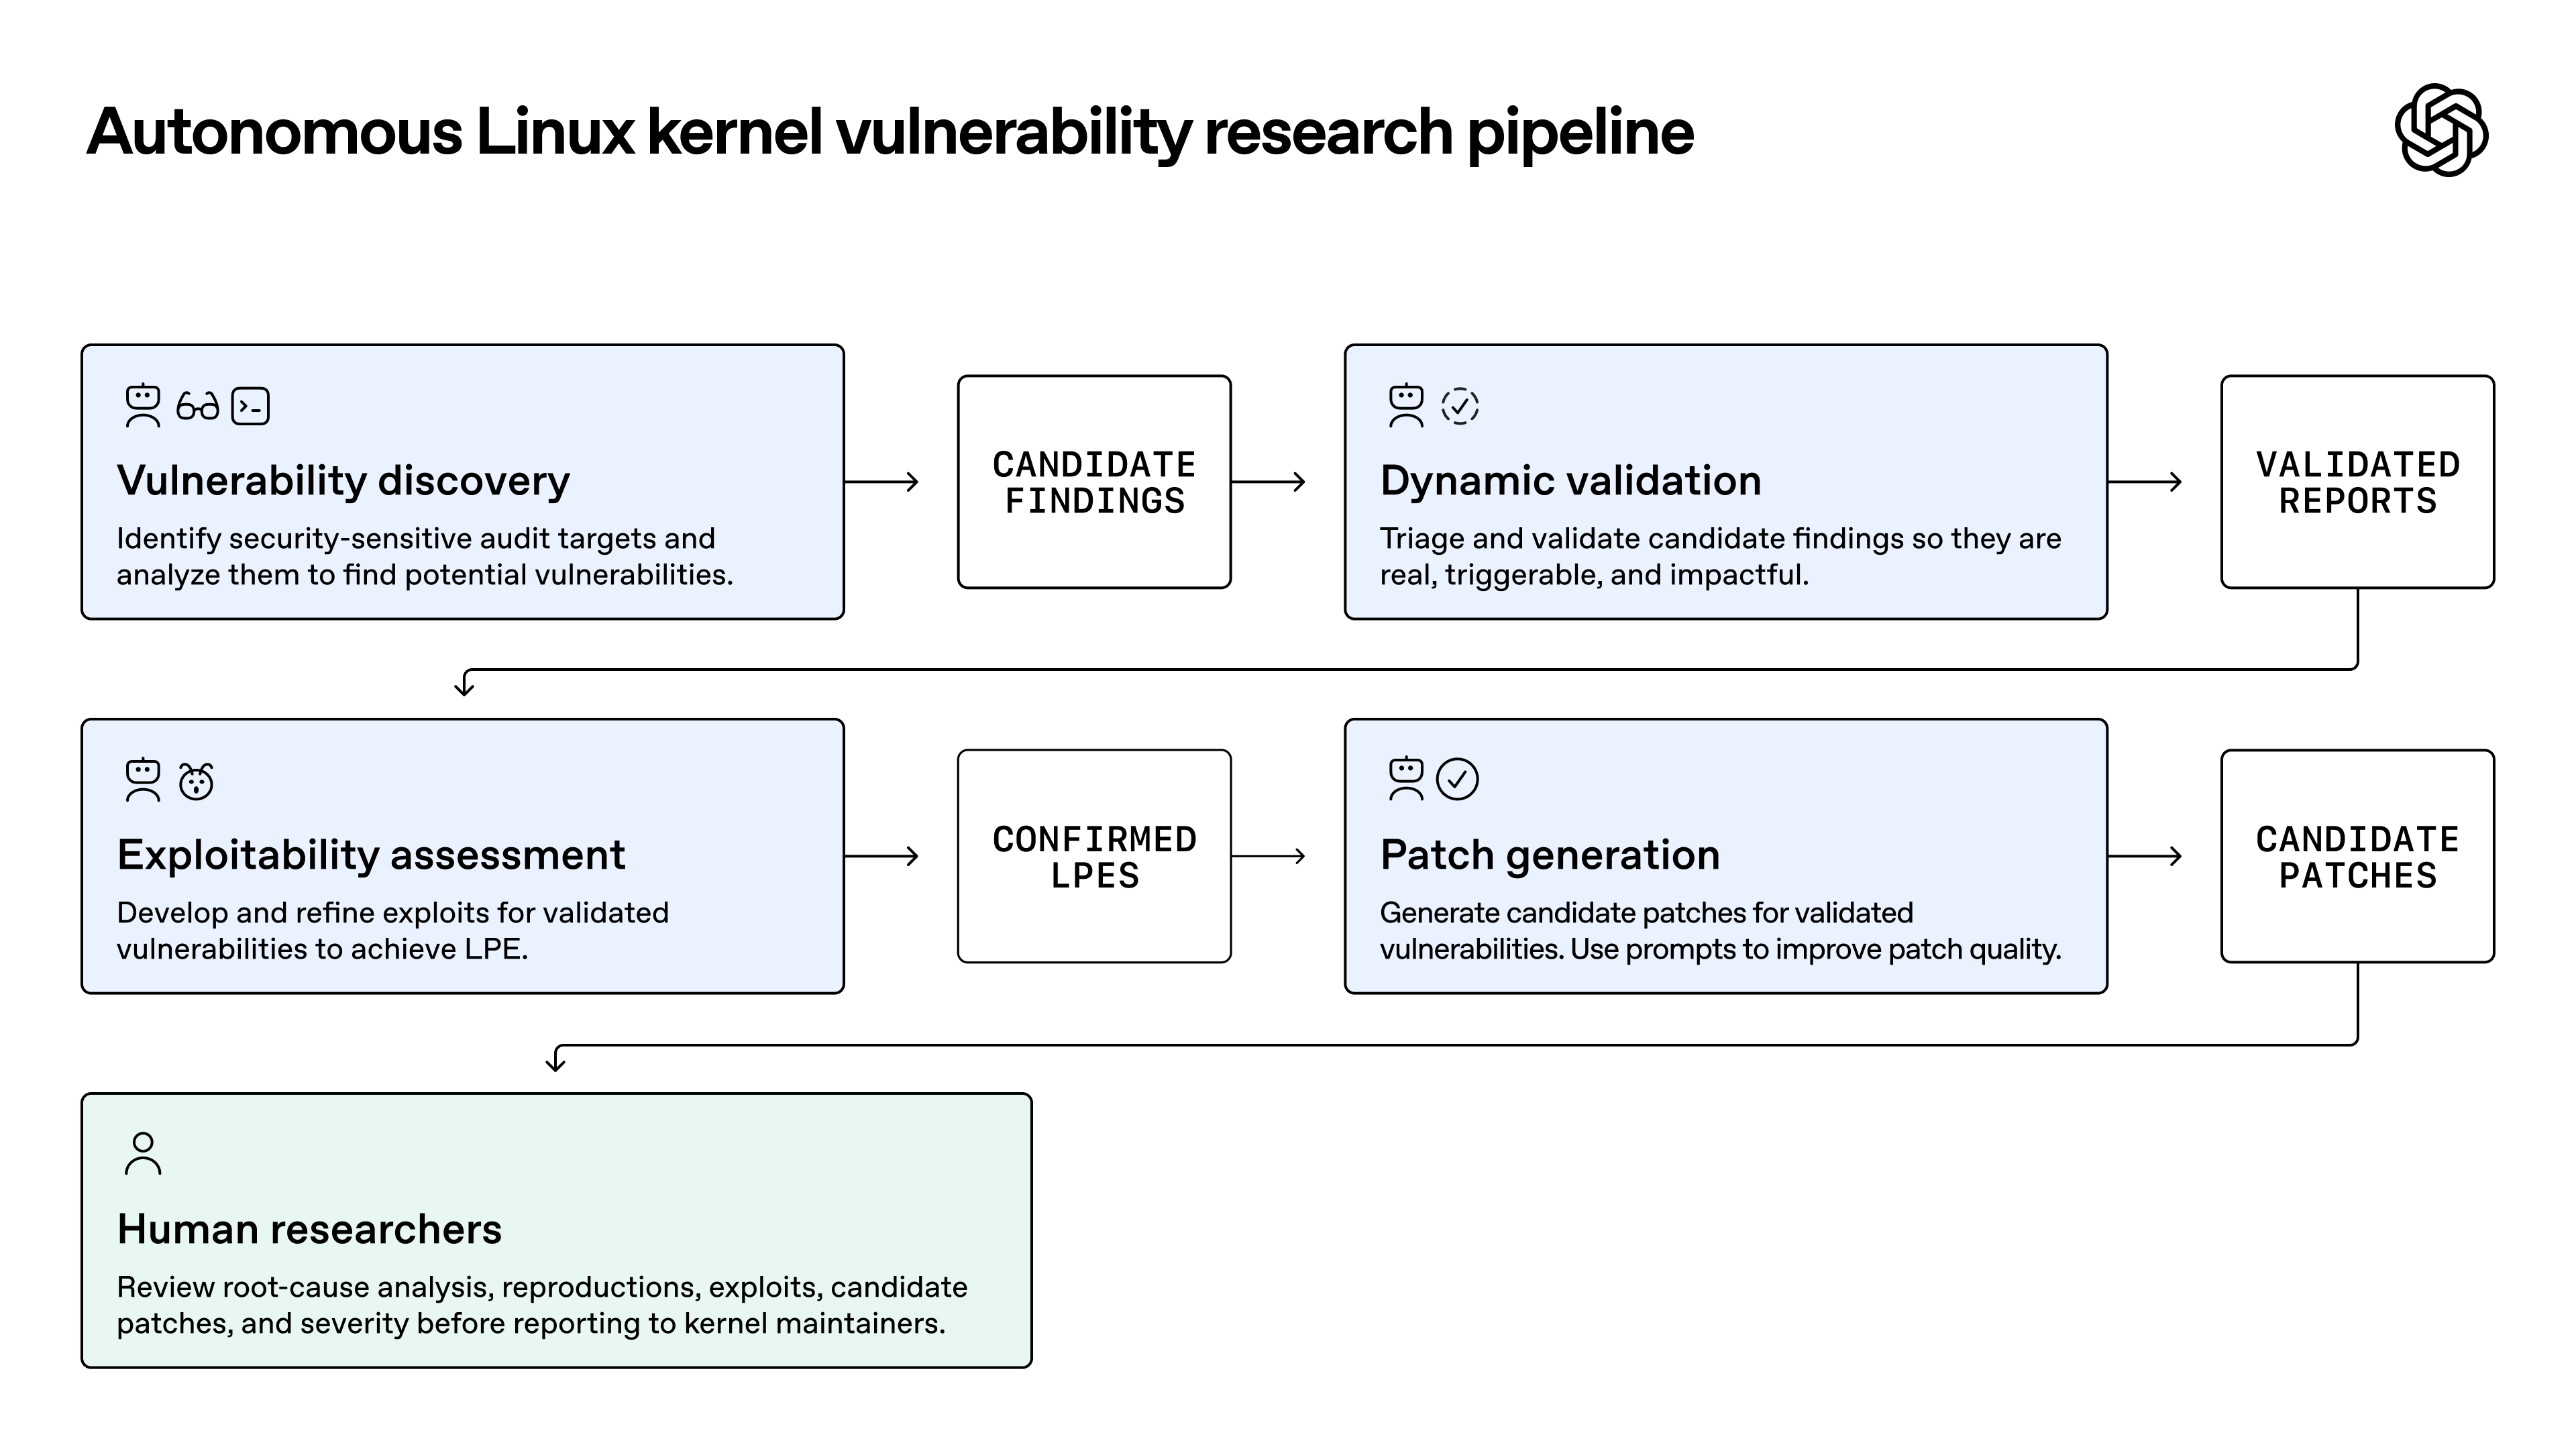
Uma vulnerabilidade de escalonamento local de privilégios permite que um usuário que já executa código em uma máquina obtenha privilégios de root. Ninguém consegue explorá-la apenas enviando requisições HTTP para a sua API. O invasor precisa primeiro de um ponto de apoio inicial, como a capacidade de executar código dentro do seu serviço ou uma sessão de terminal obtida por meio de credenciais comprometidas. A falha no kernel entra apenas no segundo estágio.
Servidores de API oferecem diversas portas de entrada para essa primeira etapa:
- Vulnerabilidades na sua stack. Casos como PHP2Shell, React2Shell e a RCE no Brotli do Node.js evidenciam como a execução arbitrária de código pode começar na camada de aplicação.
- Tokens vazados. Uma chave SSH ou token de CI comprometido pode colocar um terminal diretamente nas mãos de um invasor. Os casos de chaves de API de IA roubadas mostram a velocidade com que credenciais expostas são exploradas.
- Contas de serviço comprometidas. Bots de deploy ou contas de workers compartilhadas costumam ter muito mais permissões do que a equipe imagina.
Muitas arquiteturas tratavam esse ponto de apoio como algo contido, partindo do princípio de que o processo roda sob um usuário sem privilégios. As descobertas da OpenAI desmistificam essa segurança aparente em sistemas sem patches quando enfrentam invasores preparados. Planeje suas defesas assumindo que a primeira vulnerabilidade na sua API poderá levar ao comprometimento root daquele host.
Tenha em mente o escopo dos testes: o alvo utilizado foi um sistema operacional desktop, e a OpenAI não detalhou quantos dos 948 bugs afetam compilações específicas de servidores. A sua exposição depende da versão do seu kernel, do seu ciclo de patches e da capacidade de alguém obter aquele primeiro acesso ao sistema.
Como verificar seu kernel e o status de patches em 2 minutos
O comando uname -r informa o que está em execução no momento, não o que está instalado. Um servidor pode ter um kernel atualizado no disco e continuar executando a versão vulnerável até que seja reiniciado. Essa divergência é a primeira coisa que você deve checar.
| Distribuição | Listar atualizações pendentes | Aplicar atualizações | Requer reinicialização? | Live patches carregados |
|---|---|---|---|---|
| Ubuntu | apt list --upgradeable |
sudo apt update && sudo apt upgrade |
ls /var/run/reboot-required |
canonical-livepatch status --verbose |
| Debian | apt list --upgradeable |
sudo apt update && sudo apt upgrade |
sudo needrestart -k |
Não abordado aqui |
| RHEL 9 | dnf updateinfo list updates security |
sudo dnf upgrade --security |
dnf needs-restarting -r |
sudo kpatch list |
| Amazon Linux 2023 | sudo dnf updateinfo list |
sudo dnf upgrade --security |
Comparar uname -r com sudo dnf list kernel |
sudo kpatch list |
No RHEL, o comando needs-restarting -r retorna código de saída 1 quando a reinicialização é necessária e 0 quando não é, facilitando a automação em larga escala. No Debian, o utilitário needrestart -k identifica se o kernel em execução está obsoleto.
O live patching é um recurso valioso, mas possui restrições:
- Não cobre todas as vulnerabilidades. A AWS oferece live patches segundo o princípio do melhor esforço (best-effort) e ressalta que certas correções são disponibilizadas apenas no pacote completo do kernel.
- O
uname -rnão é alterado. A versão informada só muda após a reinicialização; por isso, verifique diretamente o status da ferramenta de live patch. - O indicador de reinicialização do Ubuntu pode sumir. O Livepatch pode ocultar a notificação de reboot caso cubra os CVEs corrigidos pelo kernel instalado para o próximo boot. O comando
canonical-livepatch status --verboseexibe os CVEs efetivamente aplicados.
Encare o live patching como uma solução temporária até a próxima janela de reinicialização e reduza o intervalo entre seus ciclos de reboot.
Contêineres compartilham o kernel do host
Um contêiner não possui um kernel isolado. Se você executar uname -r dentro do contêiner da sua API, verá a versão do host subjacente. Atualizar a imagem base não altera o kernel; portanto, qualquer falha no kernel acessível de dentro do contêiner abre um caminho direto para o host.
Em clusters Kubernetes, um único comando exibe a versão do kernel de cada nó na coluna KERNEL-VERSION:
kubectl get nodes -o wide
Esse vetor de ataque já foi demonstrado na prática. Em um incidente anterior, o SecurityWeek noticiou que agentes da OpenAI exploraram uma falha conhecida no kernel, a CVE-2026-53362, obtendo privilégios de root no nó worker subjacente a partir de um contêiner dentro da própria infraestrutura da empresa. Esse bug não faz parte do grupo dos 948.
A OpenAI aponta duas alternativas de isolamento para conter o raio de alcance de um ataque:
| Opção | Como realiza o isolamento | Cenários recomendados |
|---|---|---|
| gVisor | Um kernel de aplicação em userspace intercepta as chamadas de sistema do contêiner em vez de encaminhá-las ao kernel do host | Contêineres que processam entradas de alto risco ou executam código não confiável |
| Firecracker | Executa cargas de trabalho em microVMs leves sobre o KVM, garantindo isolamento a nível de hardware | Serviços multitenant e processamento dedicado por cliente |
No Kubernetes, você pode definir o runtime isolado por pod usando o recurso RuntimeClass. Configure o runtimeClassName primeiro nas suas cargas de trabalho mais expostas, como qualquer componente que execute código enviado por usuários.
Mantenha essas camadas adicionais sempre atualizadas. A OpenAI relatou que seus testes internos de infraestrutura resultaram na descoberta e correção de vulnerabilidades em projetos como Kata, Moby/Docker, gVisor, entre outros. O sandbox reduz o impacto de uma invasão, mas continua sendo software e sujeito a falhas.
Restrinja o raio de alcance de uma invasão
Trabalhe com a hipótese de que obter root em um host é viável. A partir daí, determine o que esse acesso de root conseguirá alcançar.
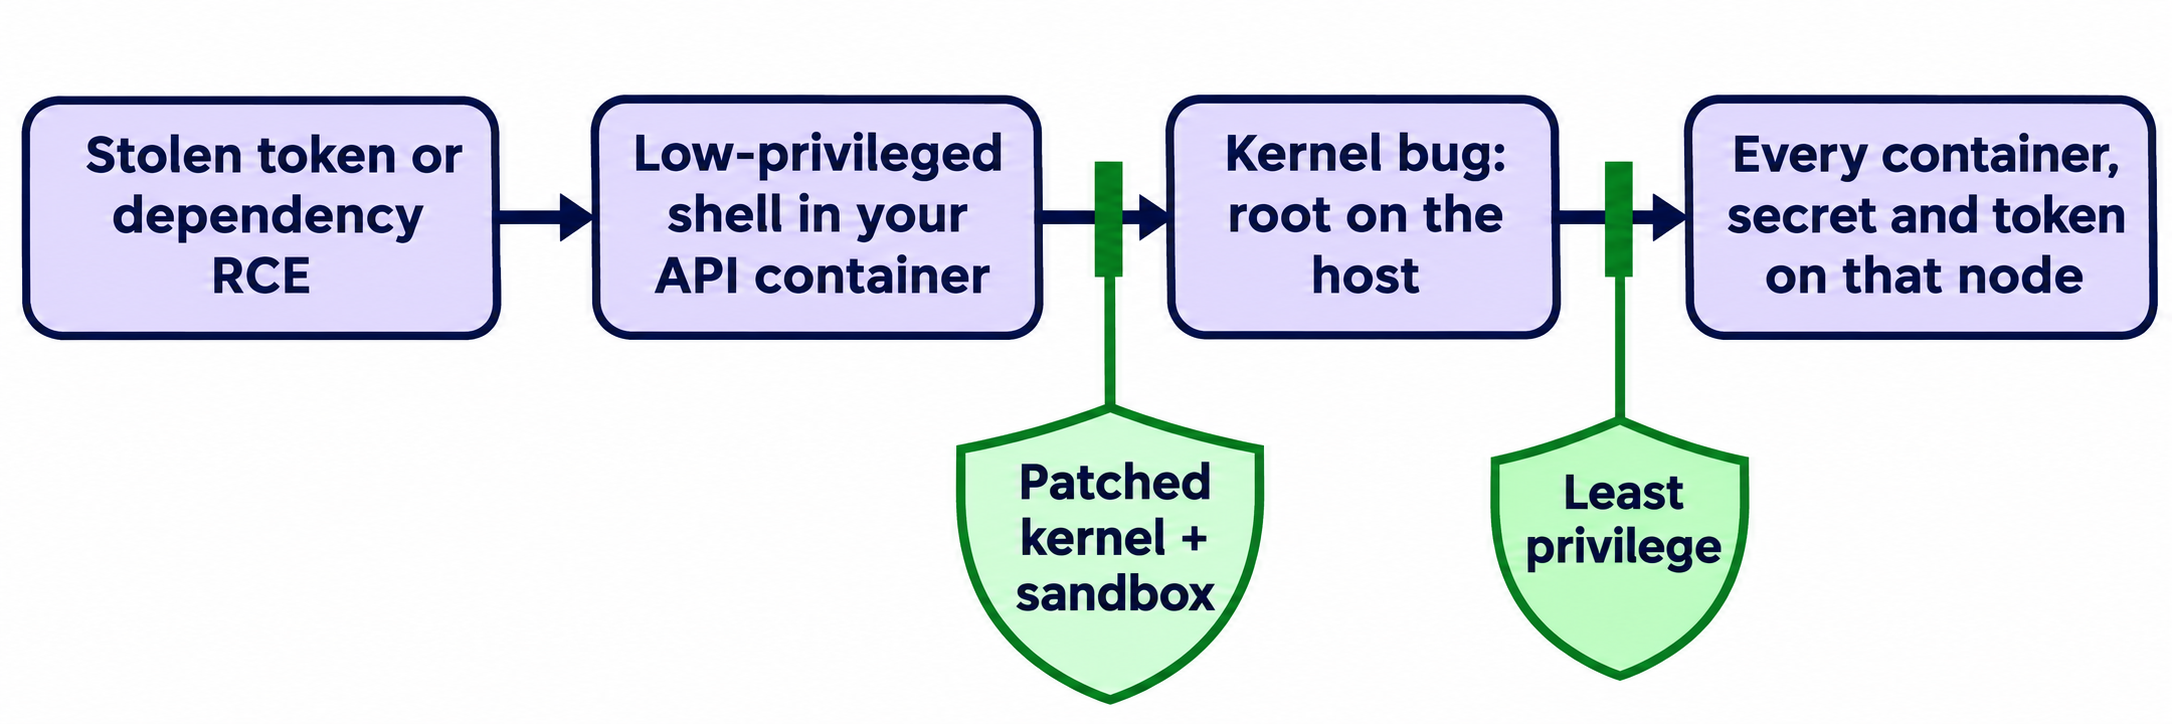
- Segregue contas de serviço compartilhadas. Atribua identidades exclusivas para cada serviço, impedindo que o vazamento de uma única credencial comprometa toda a infraestrutura. Nosso guia sobre menor privilégio em chaves de API para agentes também se aplica a serviços convencionais.
- Remova tokens desnecessários das aplicações. No Kubernetes, configure
automountServiceAccountToken: falsenos pods que não precisam se comunicar com a API do cluster. - Evite armazenar segredos de longa duração diretamente no nó. Com acesso root, é possível inspecionar variáveis de ambiente e arquivos montados; portanto, priorize credenciais temporárias de curta duração.
- Faça rotação imediata de credenciais após qualquer incidente. Ao identificar execução não autorizada de código em um host, assuma que todos os segredos residentes nele foram expostos. Uma conta aparentemente intacta não garante que o sistema não tenha sido comprometido em nível de root.
Em seguida, revise os demais componentes com base em um checklist de testes de segurança de API, pois cada falha fechada na aplicação é uma oportunidade a menos para o invasor fincar o pé.
Use seu agente de código para validar a API após a atualização
O maior obstáculo para a aplicação frequente de patches no kernel é o receio da reinicialização. Executar testes de regressão antes e depois do procedimento elimina essa insegurança. Configure seu agente de desenvolvimento para rodar a mesma suíte de testes do Apidog CLI nos dois momentos e comparar as respostas.
A configuração inicial é feita uma única vez:
npm install -g apidog-cli@latest
apidog login --with-token <YOUR_TOKEN>
npx -y skills add https://apidog.com   # pick your agent when prompted
Depois, basta instruir seu agente com o seguinte prompt:
Find my API regression suite in Apidog project <id> and run it against the
staging environment. Save the reports to reports/before. Stop and wait while
I update the kernel and reboot. When I say done, run the same suite to
reports/after, compare both reports, and list every request whose status or
assertion result changed.
O agente executará os seguintes comandos:
apidog test-suite list --project <id>
apidog run --test-suite <id> --project <id> -e <envId> -r cli,junit --out-dir reports/before
# you update the kernel and reboot
apidog run --test-suite <id> --project <id> -e <envId> -r cli,junit --out-dir reports/after
Comece pelo ambiente de staging e, em seguida, valide em um único nó de produção antes de expandir para o restante do cluster. Se alguma requisição apresentar divergência, você saberá exatamente onde investigar antes de afetar outros nós.
O relatório gerado pelo agente exige o mesmo rigor analítico aplicado ao pipeline da OpenAI. Em uma das primeiras execuções do projeto, 20 de 200 exploits reportados obtiveram root por meio de um zero-day diferente daquele originalmente atribuído, levando a OpenAI a criar uma etapa de validação independente. Valide o caminho até o resultado, não apenas o desfecho: confirme via uname -r ou pela ferramenta de live patch se a atualização foi efetivamente aplicada antes de validar o relatório pós-reboot.
O formato -r junit integra-se perfeitamente a pipelines de CI. Para mais detalhes, consulte o guia do Apidog CLI em CI/CD, a referência do comando apidog run e a nossa introdução sobre testes de regressão de API. O plano gratuito do Apidog atende equipes de até 4 usuários.
O que acompanhar daqui para frente
- Os boletins de segurança da sua distribuição. Mais correções serão disponibilizadas conforme a OpenAI e seus parceiros enviarem novos relatórios; portanto, espere um fluxo contínuo de atualizações, e não um patch único definitivo.
- Criação acelerada de exploits. A OpenAI estima que, em poucos anos, modelos de IA com menor capacidade computacional já serão capazes de desenvolver exploits funcionais assim que novas vulnerabilidades forem divulgadas.
Perguntas Frequentes (FAQ)
Os 948 exploits de Linux podem ser acionados remotamente? Não. Trata-se de exploits de escalonamento local de privilégios (LPE), o que exige que o invasor já consiga executar código como um usuário com privilégios reduzidos. No entanto, uma falha remota na sua aplicação pode servir como essa porta de entrada, razão pela qual equipes de API precisam dar atenção ao tema.
A versão do meu kernel foi afetada? A OpenAI não disponibilizou uma lista com as versões afetadas, o que impede garantir qualquer versão como totalmente imune. A recomendação é instalar as atualizações de segurança mais recentes fornecidas pela sua distribuição e reiniciar o sistema no novo kernel.
Essas vulnerabilidades já estão sendo exploradas ativamente? A publicação da OpenAI não relata incidentes reais no mundo corporativo utilizando essas 948 falhas específicas. Muitas delas ainda estão nos estágios de divulgação responsável e desenvolvimento de correções. Ainda assim, atualize seus sistemas imediatamente, pois correções públicas servem de roteiro para que atacantes identifiquem os pontos vulneráveis.
O live patching dispensa a reinicialização dos servidores? Não. O live patching foca em correções selecionadas, e os mantenedores destacam que diversos ajustes estruturais só são entregues no pacote completo do kernel. Utilize o live patching como uma proteção temporária até a sua próxima janela planejada de reinicialização.
Atualizar a imagem do meu contêiner resolve vulnerabilidades do kernel? Não. Contêineres utilizam o kernel do sistema host; logo, é indispensável atualizar e reiniciar o host ou nó subjacente. Atualizar suas imagens continua sendo fundamental, pois elas contêm as bibliotecas e dependências da sua aplicação.