
Resumo rápido
A governança de schema GraphQL é a disciplina de release que mantém um schema útil à medida que ele muda. Antes de cada release, classifique as edições do schema, teste operações representativas dos clientes, publique um caminho de depreciação e verifique a documentação. Um workspace compartilhado como o Apidog dá um único lar para design, requisições, testes, documentação e trabalho de mocks.
- Trate o schema GraphQL como um contrato público, não como um detalhe interno de implementação.
- Detecte mudanças interruptivas antes que elas cheguem aos clientes.
- Adicione um campo substituto antes de depreciar um campo antigo.
- Teste operações salvas contra o schema candidato e o contrato de resposta.
- Registre propriedade, decisões de revisão, impacto nos consumidores e datas de remoção.
- Publique notas de release que digam às equipes de clientes o que mudar e quando.
Introdução
A governança de schema GraphQL impede que releases de API quebrem aplicativos móveis, clientes web, integrações e serviços internos sem aviso. O GraphQL torna as consultas dos clientes flexíveis, mas cada campo, argumento, valor de enum, regra de nulidade e objeto de entrada continua fazendo parte de um contrato assim que um cliente passa a depender dele.
Esse contrato muda com frequência. Uma equipe de produto renomeia displayName. Uma equipe de backend torna obrigatório um input que antes era opcional. Um serviço de faturamento remove um valor de enum. Cada edição pode parecer inofensiva no editor de schema enquanto invalida uma operação salva em produção.
A especificação GraphQL descreve o sistema de tipos, as regras de validação e as preocupações de evolução de schema do GraphQL. Ela dá às equipes a linguagem comum. A governança fornece o processo de release: quem revisa uma mudança, como as equipes avaliam o impacto nos clientes, como testam e como aposentam campos antigos sem uma indisponibilidade surpresa.
Este artigo foca no controle de release, e não em uma introdução ao GraphQL. Se sua equipe precisa primeiro de um fluxo de trabalho no nível da requisição, veja como testar APIs GraphQL no Apidog. O próximo passo é tornar esses testes parte de um processo durável de mudança de schema.
O que é governança de schema GraphQL?
A governança de schema GraphQL é um processo repetível para revisar, testar, documentar e aprovar mudanças de schema antes do release. Ele identifica edições que quebram clientes, exige um caminho de migração aprovado e mantém a propriedade visível. O objetivo é uma evolução previsível do schema: os clientes recebem tempo e instruções para migrar antes que um contrato antigo desapareça.
Governança não significa congelar um schema. Uma API GraphQL saudável muda junto com o produto. O processo permite que ela mude com segurança.
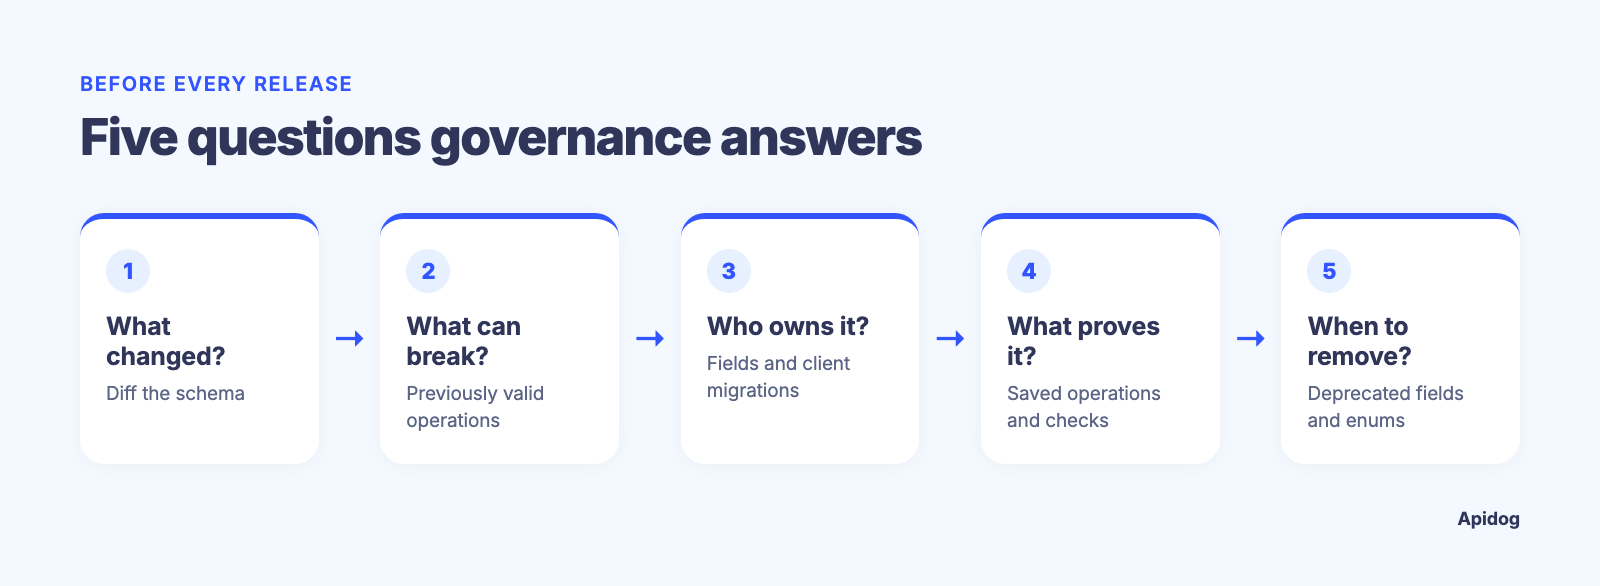
Uma política de governança útil responde a cinco perguntas para cada pull request ou candidato a release:
- O que mudou no schema?
- Quais mudanças podem fazer uma operação de cliente antes válida falhar?
- Quem é o responsável pelos campos afetados e pelas migrações dos clientes?
- Quais operações salvas e verificações de resposta comprovam a compatibilidade?
- Quando um campo ou valor de enum depreciado pode ser removido?
Essas perguntas transformam um pedido vago de “revisão de API” em evidências que um revisor pode inspecionar.
Por que o GraphQL precisa de um processo de release explícito
Os clientes GraphQL compõem seus próprios conjuntos de seleção. Dois clientes podem chamar a mesma raiz de consulta enquanto dependem de campos, fragments, variáveis e aliases completamente diferentes. A telemetria do servidor, as consultas salvas e o conhecimento das equipes consumidoras ajudam, mas nada disso, isoladamente, prova que uma edição é segura.
Uma mudança também pode passar em um teste de unidade do servidor e ainda assim falhar em um cliente no momento da validação. Remover um campo torna inválida toda operação que o seleciona. Adicionar um campo de input obrigatório pode invalidar operações que o omitem. Alterar um enum pode deixar um cliente gerado ou um branch de switch exaustivo incapaz de tratar uma resposta do servidor. Substituir um tipo de campo anulável por outro formato pode quebrar o parsing ou as premissas da interface.
A mesma tensão aparece no trabalho de gestão de APIs. Uma plataforma de gestão de API GraphQL deve ajudar as equipes a manter decisões de contrato, documentação e validação próximas da API. A governança faz com que essas capacidades sejam úteis durante um release, em vez de depois de um incidente.
Classifique as edições do schema antes de discuti-las
Comece toda mudança com uma classificação. Os rótulos não precisam ser complicados. Eles precisam produzir o caminho de revisão correto.
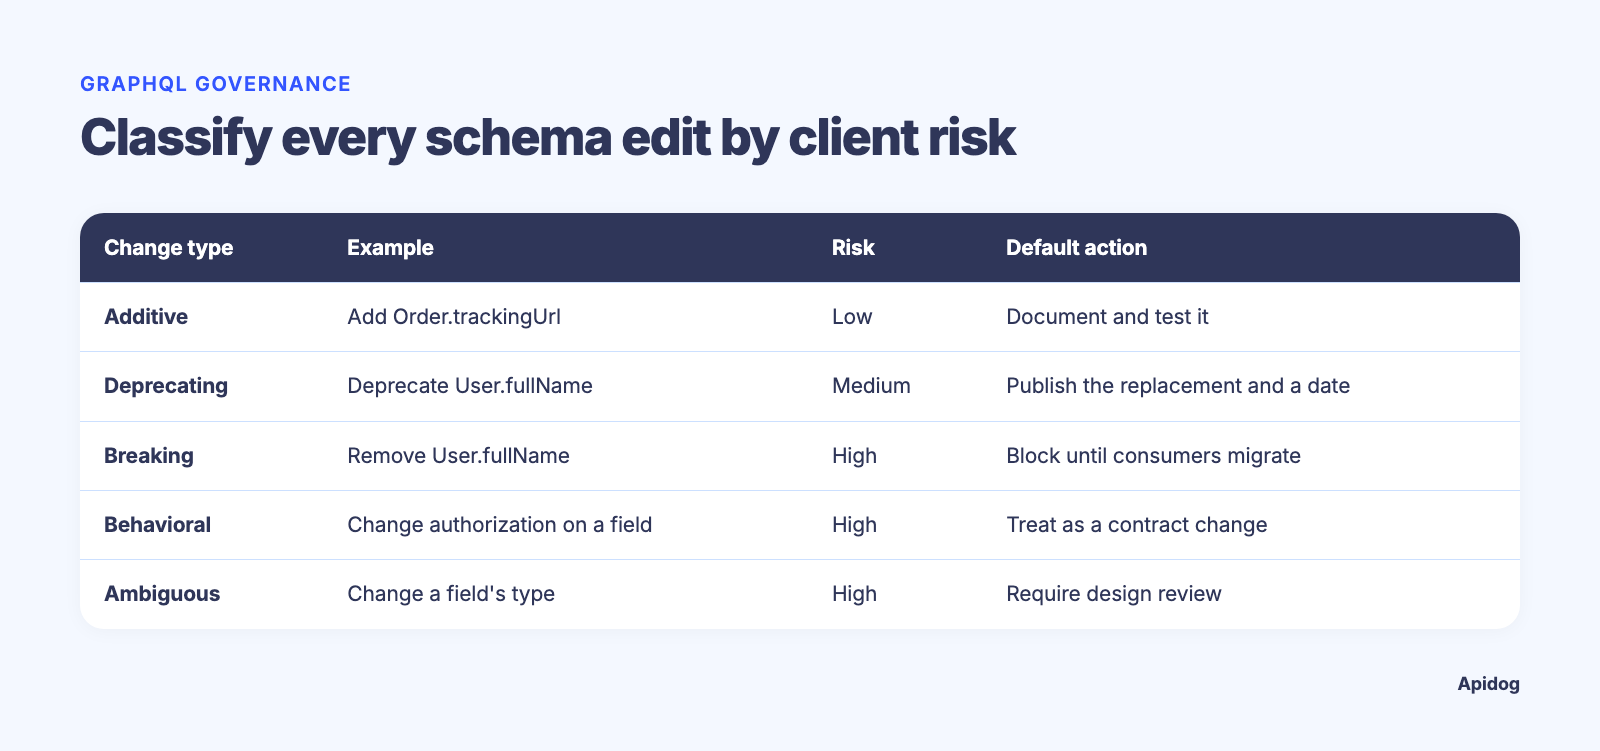
| Tipo de mudança | Exemplo | Risco para o cliente | Ação padrão no release |
|---|---|---|---|
| Aditiva | Adicionar Order.trackingUrl |
Baixo, a menos que os clientes rejeitem campos desconhecidos na resposta | Documentar e testar |
| Depreciação | Marcar User.fullName como depreciado e adicionar User.displayName |
Médio | Publicar o substituto e a data de migração |
| Interruptiva | Remover User.fullName |
Alto | Bloquear até haver evidência de migração dos consumidores |
| Comportamental | Manter um campo, mas alterar o comportamento de autorização ou de paginação | Alto | Tratar como mudança de contrato e testar os caminhos afetados |
| Ambígua | Alterar o tipo de um campo ou a semântica de um input | Alto | Exigir revisão de design e testes de compatibilidade |
A tabela é um ponto de partida. Uma mudança supostamente aditiva ainda pode importar. Por exemplo, alguns clientes gerados ou validadores de resposta estritos tratam campos desconhecidos como um problema. As configurações de validação de resposta do Apidog permitem propriedades adicionais em objetos por padrão. Se a sua política precisa verificar propriedades inesperadas, defina additionalProperties como Deny para o schema de resposta relevante ou altere a configuração do projeto de forma deliberada.
Mudanças que devem bloquear um release por padrão
Uma revisão deve exigir aprovação explícita quando incluir qualquer um dos itens a seguir:
- Remover um campo, argumento, campo de input, mutation, query, implementação de interface, membro de union ou valor de enum.
- Renomear um campo em vez de adicionar um substituto e depreciar o nome antigo.
- Tornar obrigatório um input que antes era opcional.
- Alterar o tipo de um campo, a expectativa de nulidade, o formato, o comportamento de autorização, o comportamento de paginação ou o contrato de erro.
- Reutilizar um nome de campo existente com um significado de negócio diferente.
- Alterar um valor padrão que os clientes omitem intencionalmente.
A regra é simples: se uma consulta de cliente ou uma premissa do lado do cliente funcionava ontem e pode falhar amanhã, classifique-a como interruptiva até que evidências indiquem o contrário.
Use a depreciação como um contrato de migração
A depreciação funciona quando contém um caminho real adiante. “Depreciado” sem substituto, responsável, prazo ou notas de migração apenas adia uma mudança interruptiva.
Considere uma limpeza no nome de cliente. Não renomeie o campo no local:
# Avoid removing fullName in the same release.
type Customer {
 fullName: String!
}
Adicione o substituto, explique o motivo e depois mantenha os dois campos durante a janela anunciada:
type Customer {
 displayName: String!
 fullName: String! @deprecated(reason: "Use displayName. Removal planned after client migration.")
}
O substituto precisa de mais do que uma anotação no schema. Adicione-o à documentação, atualize os clientes de primeira linha, identifique os consumidores de alto valor e acompanhe a adoção. Remova o campo antigo somente depois que os critérios de saída da migração forem cumpridos.
Construa um fluxo de trabalho de governança de schema GraphQL
Um fluxo de trabalho repetível tem pontos de verificação. Ele não depende de uma única pessoa que se lembra de cada detalhe de cliente durante um release corrido.
1. Estabeleça uma fonte da verdade e responsáveis nomeados
Mantenha uma única fonte de schema aprovada e atribua um responsável para cada área delimitada, como catálogo, faturamento, identidade ou fulfillment. O responsável não precisa escrever todos os resolvers. Ele precisa responder a perguntas de contrato e aprovar mudanças nessa área.
Registre estes detalhes junto com a mudança de schema:
- Área do schema e equipe responsável.
- Classificação da mudança.
- Consumidores que se sabe usarem o campo ou a operação afetados.
- Campo substituto ou instruções de migração.
- Data mais próxima possível para remoção.
- Testes que provam que o release candidato funciona.
Esse registro impede que um campo se torne uma área de superfície pública abandonada.
2. Faça o diff do schema candidato e atribua risco
Gere ou revise um diff de schema entre o release atual e o candidato. Não pare em um diff linha a linha. Traduza o resultado em impacto para o cliente.
Para cada tipo alterado, pergunte se uma consulta existente pode se tornar inválida, se uma resposta JSON existente pode mudar de formato e se o comportamento muda sem uma mudança no sistema de tipos. Regras de autenticação são um exemplo comum. O schema pode permanecer idêntico enquanto um campo antes visível passa a retornar um erro de autorização ou null.
Use um registro de mudança curto como este:
change: remove Customer.fullName
type: breaking
owner: customer-platform
replacement: Customer.displayName
deprecated_since: 2026-08-21
planned_removal: 2026-11-21
known_consumers:
 - ios-storefront
 - partner-portal
release_checks:
 - saved-operation-suite
 - client-migration-confirmations
 - published-release-notes
As datas são exemplos. Sua política deve definir uma janela de depreciação que corresponda à cadência de releases, à velocidade de atualização dos clientes e aos compromissos contratuais.
3. Teste operações reais, não apenas a sintaxe do schema
Um schema pode ser analisado com sucesso e ainda assim quebrar um cliente. Mantenha uma suíte de operações representativas para cada consumidor importante ou jornada do usuário. Inclua fragments, variáveis, paginação, limites de permissão, erros e campos opcionais.
Para uma loja virtual, a suíte pode incluir:
query ProductPage($sku: ID!, $first: Int!) {
 product(sku: $sku) {
 id
 displayName
 price {
 amount
 currency
 }
 relatedProducts(first: $first) {
 nodes {
 id
 displayName
 }
 }
 }
}
Execute a operação contra o ambiente candidato. Verifique o status HTTP, os erros do GraphQL, os valores obrigatórios da resposta, as expectativas de tipo e as regras de negócio que importam para o cliente. Uma resposta com HTTP 200 e um array errors não é uma operação GraphQL bem-sucedida em muitos casos de uso.
Use fixtures de requisição que cubram casos extremos reais: listas vazias, campos opcionais nulos, recursos excluídos, negação de permissão, diferenças de localidade e cursores expirados. As operações salvas se tornam a evidência por trás de uma decisão de release.
4. Faça da documentação parte do gate
A documentação precisa da mesma data de revisão que o schema. Um campo que existe, mas não tem descrição, exemplos, notas de permissão ou orientação de migração, obriga as equipes de clientes a fazer engenharia reversa da intenção.
Para cada campo ou input afetado, verifique:
- A descrição explica o significado de negócio em vez do comportamento do resolver?
- As expectativas de nulidade e valor padrão estão claras?
- Um campo depreciado indica o seu substituto?
- Os exemplos relevantes usam o novo campo?
- O changelog explica a ação, o público e a data de remoção?
É também aqui que as equipes evitam o problema comum de um schema GraphQL que só funciona quando a introspecção está disponível. O material de referência publicado e as notas de release precisam ser autossuficientes para clientes externos e ambientes restritos.
5. Lance, observe e remova com base em evidências
Publique a classificação da mudança e as notas de migração antes do prazo de remoção. Acompanhe a migração dos clientes com telemetria ciente do schema quando disponível, com a confirmação de parceiros para consumidores externos e com evidências de conclusão das equipes de primeira linha.
Quando a data final chegar, execute a suíte de operações salvas novamente. Se operações críticas ainda usarem o campo depreciado, adie a remoção. Um campo antigo custa menos do que uma indisponibilidade evitável para o cliente.
Use o Apidog para tornar a revisão repetível
O Apidog dá às equipes de API um único workspace para design, depuração, testes, documentação e mocks. Para um processo de governança GraphQL, o objetivo útil é uma trilha de revisão compartilhada, e não uma ferramenta separada para cada etapa do release.
No Apidog, crie uma requisição GraphQL por meio de Body > GraphQL e depois use Fetch Schema para carregar o schema. O editor GraphQL usa o schema obtido para sugestões de campos e tipos e valida as consultas em relação a ele. Leia a documentação oficial de requisições GraphQL antes de configurar um fluxo de trabalho para a equipe.
Uma configuração prática de release é assim:
- Salve queries e mutations representativas para cada fluxo crítico.
- Coloque variáveis específicas de ambiente fora da query para que o formato da operação permaneça estável.
- Adicione asserções para status, cabeçalhos, formato da resposta JSON, campos obrigatórios, enums e comportamento de erro.
- Agrupe as verificações em uma suíte de release para o ambiente candidato.
- Revise as verificações que falharam junto com o diff do schema e o registro de mudança antes da aprovação.
- Publique a documentação e as notas de migração a partir do mesmo contrato de API aprovado.
A validação de resposta verifica status, formato e conformidade com o schema. As verificações documentadas incluem campos obrigatórios, tipos, nulidade, valores de enum, intervalos e padrões para respostas JSON e XML. Isso a torna útil para corpos de resposta GraphQL, já que as respostas GraphQL usam JSON. Ela não substitui uma ferramenta de diff de schema GraphQL nem um inventário de consumidores. Use-a junto com ambos.
Se sua equipe está começando por testes no nível da requisição, as ferramentas de teste e mock de GraphQL podem ajudar a estruturar a camada de testes. A governança adiciona o registro de release, a propriedade e a política de depreciação em torno desses testes.
Baixe o Apidog quando quiser o fluxo de trabalho de design, requisição, validação de resposta, documentação e mocks em um único workspace. Mantenha a política de governança no seu repositório e use o workspace para dar a cada revisão de release evidências de teste concretas.
Técnicas avançadas para APIs GraphQL maiores
Defina camadas de consumidores
Nem todo cliente carrega o mesmo risco de release. Classifique os consumidores por impacto e velocidade de atualização:
| Camada de consumidor | Exemplo | Evidência exigida antes de uma remoção interruptiva |
|---|---|---|
| Camada 1 | Caminho de receita, aplicativo móvel, integração regulamentada | Confirmação de migração e testes de operação ponta a ponta aprovados |
| Camada 2 | Aplicação web interna ou integração agendada | Operações salvas aprovadas e aprovação do responsável |
| Camada 3 | Cliente experimental ou consumidor de sandbox | Aviso de depreciação publicado e uma janela de migração razoável |
As camadas impedem que um pequeno experimento interno imponha o mesmo ônus de release que um fluxo de pagamento. Elas também impedem que uma integração externa crítica seja tratada como uma consulta não rastreada.
Rastreie mudanças de comportamento fora do schema
Diffs de schema não conseguem detectar toda mudança de contrato. Adicione perguntas de revisão para:
- Autorização e acesso no nível do campo.
- Ordenação de paginação, tempo de vida do cursor e limites de tamanho de página.
- Comportamento de cache e momento de invalidação.
- Extensões de erro e mensagens de erro visíveis ao usuário.
- Comportamento de limite de taxa e orientação de repetição.
- Desempenho do resolver que transforma uma operação válida em uma operação não confiável.
Escreva um teste direcionado para cada mudança de comportamento planejada. Isso evita que um rótulo superficial de “nenhuma mudança interruptiva no schema” se torne uma aprovação de release.
Trate fronteiras de federação como fronteiras de contrato
Se várias equipes contribuem com subgraphs, cada entidade, chave e campo entre subgraphs compartilhado precisa de propriedade explícita. Um campo pode parecer local a uma equipe enquanto outro subgraph o estende ou o consome.
Exija uma lista de subgraphs afetados no registro de mudança. Teste o comportamento do schema composto e uma operação ponta a ponta que cruze a fronteira. Uma verificação limpa do schema local não prova que o grafo composto funciona.
Defina um caminho de exceção
Remoções urgentes acontecem quando um campo expõe dados, cria um problema de segurança ou causa sérios danos operacionais. A governança precisa de um caminho de exceção para que as equipes não pulem a documentação e os testes sob pressão.
O registro de exceção deve declarar o risco, o responsável que aprova, os consumidores afetados, a mitigação e o plano de acompanhamento. Notifique os consumidores diretamente quando a janela normal de depreciação não for possível. Depois, adicione um teste de regressão para que o mesmo erro não volte.
Alternativas e limites
Um registro de schema, um gateway de federação, um cliente gerado ou uma verificação de diff de schema em CI podem todos ajudar. Nenhum substitui o processo completo.
| Abordagem | O que ela faz bem | O que ela não prova |
|---|---|---|
| Diff de schema | Encontra edições estruturais | Se operações de clientes em produção e o comportamento ainda funcionam |
| Compilação de cliente gerado | Captura alguns erros de tipo de primeira linha | Migração de consumidores externos ou comportamento em tempo de execução |
| Suíte de testes de requisição | Verifica operações representativas | Cada consumidor não rastreado e cada decisão de propriedade |
| Somente changelog | Comunica o trabalho planejado | Que uma edição interruptiva é segura para release |
| Fluxo de trabalho de governança | Conecta revisão, testes, propriedade e depreciação | Ainda precisa de ferramentas e equipes para fornecer evidências |
Escolha o menor conjunto de ferramentas que produza evidências confiáveis para a sua API. Se sua equipe está decidindo se o GraphQL serve para um novo serviço, compare seu modelo de consulta orientado ao cliente com REST e gRPC em REST vs GraphQL vs gRPC. A escolha de protocolo e a governança de releases são decisões separadas. Todo contrato público ainda precisa das duas.
Casos de uso do mundo real
Um aplicativo móvel precisa de um campo de perfil renomeado
Uma equipe de perfil quer substituir fullName por displayName porque contas de organização usam um modelo de nomenclatura diferente. O caminho de governança não é um commit de renomeação seguido de um release.
Adicione displayName, mantenha fullName com um motivo de depreciação, atualize a query do aplicativo móvel, teste ambos os campos durante a transição e colete dados de adoção por versão do app. Remova fullName somente depois que as versões suportadas do app não dependerem mais dele ou quando a janela de suporte publicada tiver terminado.
Uma mutation de checkout recebe um novo requisito de input
Uma equipe de pagamentos quer que CheckoutInput.taxRegion se torne obrigatório. Versões existentes do app omitem o valor. Tornar o input obrigatório imediatamente pode fazer operações de checkout que antes eram válidas falharem na validação.
Mantenha o input opcional durante a migração, defina o comportamento de fallback do servidor, publique o novo requisito, atualize os clientes e adicione casos de teste para formatos de requisição antigos e novos. Depois que os clientes migrarem, torne a regra obrigatória em um release interruptivo planejado.
Um parceiro vê uma mudança de campo não documentada
Um parceiro interpreta um campo de resposta como string, mas o backend quer retornar um objeto estruturado. Mesmo que um cliente interno já tenha migrado, o parceiro pode falhar em tempo de execução.
A equipe responsável registra o parceiro como consumidor de Camada 1, adiciona um campo substituto em vez de alterar o campo antigo no local, fornece ao parceiro um ambiente de teste e verifica uma operação de parceiro salva antes da remoção. Documentação e comunicação direta fazem parte da evidência de release.
Comece com uma única lista de verificação de release
Comece pequeno. Escolha a área GraphQL com mais trabalho ativo de clientes e exija um registro de mudança para cada edição de schema neste mês. Classifique as mudanças, salve operações representativas, documente depreciações e exija um aprovador nomeado para remoções.
Depois, transforme a lista de verificação em um hábito de release. O Apidog pode manter as requisições, a validação de resposta, a documentação, os cenários de mock e as evidências de teste juntos, enquanto seu repositório continua sendo a fonte da política de governança. O resultado são menos rollbacks emergenciais e expectativas mais claras para cada consumidor da API.
Perguntas frequentes
O que conta como uma mudança interruptiva no schema GraphQL?
Uma mudança é interruptiva quando uma operação de cliente que era válida antes do release pode falhar depois dele. Remover um campo ou argumento é um exemplo claro. Tornar obrigatório um input que antes era opcional, alterar um tipo sem uma avaliação de compatibilidade, remover um valor de enum ou alterar o comportamento de um campo também podem quebrar clientes.
Adicionar um campo GraphQL é sempre seguro?
Normalmente, adicionar um campo opcional não invalida operações existentes. Ainda assim, pode afetar clientes que rejeitam estritamente propriedades inesperadas na resposta, código gerado, fluxos de documentação ou ferramentas de schema. Classifique a adição, documente-a e teste os consumidores que usam validação estrita.
Por quanto tempo um campo GraphQL deve permanecer depreciado?
Defina a janela com base nos ciclos de release dos clientes, nos compromissos de suporte e no risco dos consumidores. Um aplicativo móvel com adoção lenta precisa de mais tempo do que um serviço interno implantado diariamente. Publique o prazo, identifique os consumidores críticos e remova o campo somente depois que a evidência de migração estiver completa.
A introspecção GraphQL pode substituir a documentação?
Não. A introspecção ajuda as ferramentas a descobrir um schema, mas não substitui descrições claras, exemplos, notas de autorização, changelogs e orientações de migração. Ambientes externos ou restritos também podem limitar a introspecção, de modo que o material de referência publicado precisa explicar o contrato por si só.
Como você testa mudanças interruptivas do GraphQL antes da produção?
Execute um diff de schema e depois execute queries e mutations representativas salvas contra o ambiente candidato. Verifique erros do GraphQL, dados obrigatórios, tipos, valores de enum, comportamento de null, permissões e resultados de negócio. Inclua operações de clientes de alto impacto, e não apenas smoke tests genéricos.
A validação de resposta captura toda regressão do GraphQL?
Não. Ela captura o contrato de resposta documentado que você escolher validar. Ela não identifica todos os consumidores, não compara schemas GraphQL completos nem detecta sozinha mudanças de comportamento não documentadas. Combine a validação de resposta com testes de operação, revisão de schema, propriedade e um processo de depreciação.