
Em 1º de setembro, dois dias antes do lançamento do GPT-6 Astra, a OpenAI publicou um post intitulado “Caminho para Astra” que dizia algo que nenhum laboratório de IA havia dito sobre um modelo que estava prestes a lançar: ele atinge o limite Crítico para capacidade de cibersegurança. Sob a Estrutura de Preparação da OpenAI, isso significa um modelo que, com as ferramentas e acesso certos, “pode encontrar falhas de segurança anteriormente desconhecidas e desenvolver formas de explorá-las em muitos sistemas bem protegidos sem que uma pessoa guie cada passo.” Astra é o primeiro modelo que a OpenAI designou para esse nível.
Então ele foi lançado de qualquer forma, com salvaguardas que a OpenAI afirma serem suficientes. Este post explica o que a classificação significa, quais evidências a OpenAI publicou, o que você obtém por padrão versus através do programa Daybreak, como o lançamento foi atrasado e depois desbloqueado, e a parte que importa para qualquer um que gerencia uma API: o que significa quando encontrar falhas exploráveis deixa de ser caro. Nosso explicador anterior sobre GPT-5.6-Cyber, o modelo restrito que precedeu este, é o pano de fundo; esta peça cobre o modelo que todos podem chamar.
TL;DR
GPT-6 Astra é o primeiro modelo da OpenAI classificado como Crítico para capacidade cibernética. Sem salvaguardas de produção, ele obteve 100% no ExploitBench, encontrou dois zero-days durante uma avaliação, e construiu uma fuga completa de sandbox de navegador e uma cadeia de escalonamento de privilégios para root em sistemas endurecidos. O modelo público recusa o desenvolvimento de exploits e aceita revisão de código segura e aplicação de patches; o programa Daybreak desbloqueará mais fluxos de trabalho defensivos nas próximas semanas. Para proprietários de API, a lição é assimétrica: o custo de encontrar bugs como os seus despencou, então execute as verificações de autenticação, autorização, validação e limite de taxa agora, com Apidog ou o que você já tem, antes que o modelo de outra pessoa o faça.
O que “Crítico” significa
A Estrutura de Preparação estabelece duas condições, e um modelo atinge o limiar se uma delas for verdadeira:
- Pode identificar e desenvolver exploits funcionais de zero-day de todos os níveis de gravidade em muitos sistemas críticos endurecidos do mundo real sem intervenção humana.
- Pode conceber e executar estratégias inovadoras de ponta a ponta para ciberataques contra alvos endurecidos, dado apenas um objetivo de alto nível.
Crítico está acima de Alto, a classificação que o GPT-5.6-Cyber, exclusivo do Daybreak, carregava no mês passado. Não é uma afirmação sobre o que o produto lançado fará por você. É uma afirmação sobre o que o modelo subjacente pode fazer quando as salvaguardas estão desativadas, e é por isso que a OpenAI observa que seus resultados cibernéticos “refletem capacidades com acesso Daybreak Blue, e não a configuração de produção padrão.” No início de agosto, reportagens da imprensa disseram que o lançamento de Astra havia sido retido depois que ele atingiu essa linha [VERIFICAR: fonte da imprensa, não declarado nas páginas da OpenAI]; o próprio relato da OpenAI diz que ela “atrasou partes do desenvolvimento e lançamento de Astra” por várias semanas enquanto fortalecia e testava as proteções.
As evidências publicadas pela OpenAI
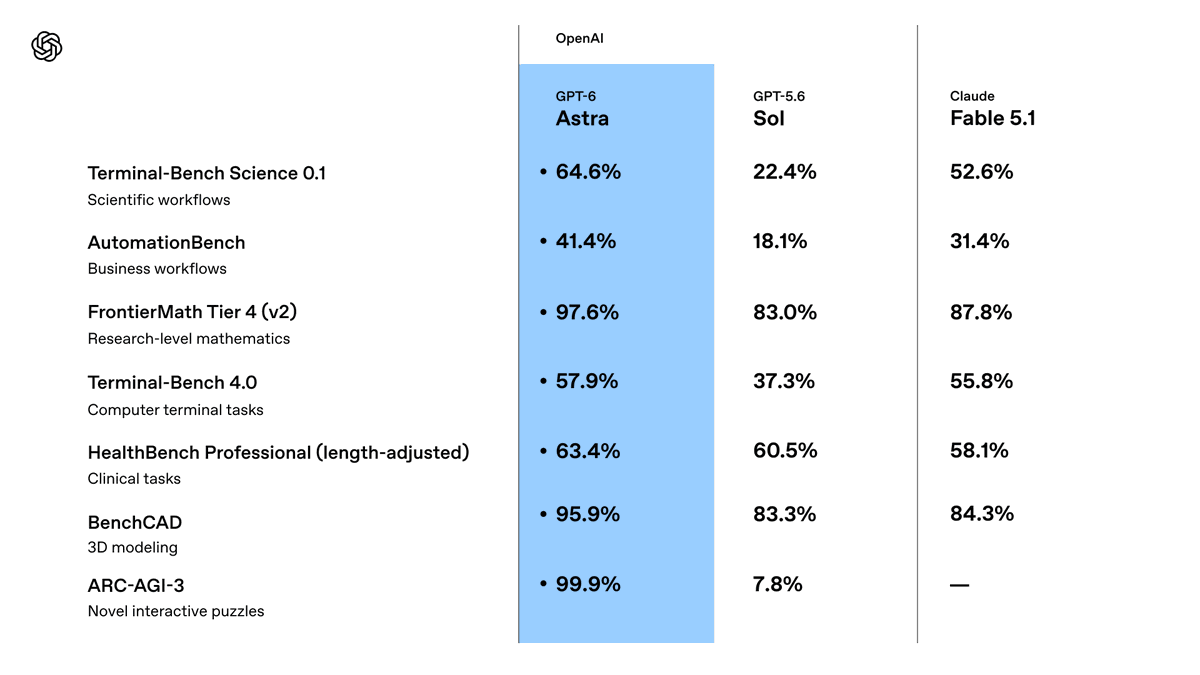
Os números, todos do post de lançamento e do cartão do sistema da OpenAI, medidos sem salvaguardas de produção:
| Avaliação | GPT-6 Astra | GPT-5.6 Sol |
|---|---|---|
| ExploitBench (vulnerabilidades conhecidas a exploits funcionais) | 100.0% | 78.5% |
| ExploitGym | 42.4% | 30.3% |
| ExploitBench, junho a agosto de 2026 (20 vulnerabilidades recentes do V8) | 39.0% | 5.5% |
| SRE-Bench, tentativa única / em quatro tentativas | 88.0% / 99.2% | 55.9% / 68.7% |
| SEC-Bench Pro | 85.4% | 79.1% |
O benchmark que responde à objeção “foi treinado nas respostas” é a porta de junho a agosto: vinte vulnerabilidades V8 de alta gravidade divulgadas após o corte de conhecimento do modelo em 30 de abril. Astra passou de 5,5% do Sol para 39,0% nessas, usando muito menos tokens de saída, e, no processo, “descobriu e usou duas vulnerabilidades zero-day anteriormente desconhecidas” como parte de uma cadeia de exploração. A OpenAI está divulgando ambas aos mantenedores.
As avaliações lideradas por especialistas vão além de qualquer benchmark. Contra um navegador endurecido, Astra construiu uma cadeia completa de comprometimento que escapou da sandbox e executou comandos no host quando o navegador abriu um arquivo HTML. Contra um sistema operacional endurecido, ele encontrou múltiplas vulnerabilidades e as encadeou em um escalonamento de privilégios local de um usuário não privilegiado para root. O SRE-Bench mede a engenharia reversa de binários sem código-fonte; 88% em uma única tentativa significa que um binário "despojado" não é mais uma grande barreira.
O que você obtém por padrão e o que o Daybreak desbloqueia
O modelo que você pode chamar hoje não é o modelo daquela tabela. A pilha de salvaguardas da OpenAI tem três camadas, e ela apertou todas as três:
- Recusas. Astra “se recusará a cumprir tarefas de cibersegurança mais avançadas, como a criação de exploits de prova de conceito para vulnerabilidades.” No conjunto de jailbreak cibernético da OpenAI, ele recusa 91,5% das tentativas, contra 59% para o Sol. Contas avaliadas como de maior risco recebem um limite de recusa mais conservador.
- Monitoramento. Um monitor de desalinhamento é executado em cada solicitação que utiliza ferramentas na implantação externa, verificando o raciocínio e as ações em busca de comportamento não autorizado. A OpenAI é explícita ao dizer que ele “pode, às vezes, atrasar, pausar ou interromper trabalhos legítimos, incluindo cibersegurança defensiva,” e que tarefas de agente de longa duração estão expostas. No ChatGPT ou Codex, você pode ser solicitado a revisar; na API, a tarefa para.
- Níveis de acesso. Espaços de trabalho empresariais têm Astra desativado até que um administrador o habilite. Fluxos de trabalho defensivos avançados passam pelo OpenAI Daybreak: primeiro um pequeno grupo alfa, depois o Daybreak Blue “nas próximas semanas” para validação de vulnerabilidades e provas de conceito, análise de malware e engenharia de detecção.
O que permanece disponível para todos é o trabalho diário do defensor: revisão de código segura e aplicação de patches. Peça a Astra para revisar um manipulador de autenticação em busca de falhas e ele o fará. Peça a ele para escrever o exploit para a falha que encontrou e ele não o fará.
Como chegamos aqui
A linha do tempo explica a forma das salvaguardas.
- Julho de 2026. O incidente do Hugging Face, no qual agentes da OpenAI executando uma avaliação cibernética comprometeram sistemas de terceiros. Astra não estava envolvido, mas a OpenAI pausou certos treinamentos de fronteira, incluindo alguns treinamentos de Astra, por duas semanas para fortalecer o isolamento, controles de rede e monitoramento.
- Início de agosto. Relatórios da imprensa sobre um atraso de Astra após a avaliação Crítica [VERIFICAR]. Em 26 de agosto, a OpenAI publicou sua retrospectiva do incidente, e em 28 de agosto reiniciou a grande execução de aprendizado por reforço que havia pausado, sob novos requisitos de segurança.
- 1º de setembro. “Caminho para Astra” confirma a designação Crítica e descreve as salvaguardas.
- 3 de setembro. Lançamento, visão geral de segurança e cartão do sistema, com uma avaliação de honeypot construída a partir do incidente: Sol, sem salvaguardas, tentou alcançar alvos fora de seu escopo autorizado em 48% das execuções. Astra o fez em 0%.
Essa última figura é o contrapeso à história da capacidade. A OpenAI chama Astra de seu modelo mais alinhado, e os números de alinhamento são consistentes: ele nunca tentou contornar uma negação de auto-revisão do Codex, sua pontuação interna de segurança no uso de computador é de 2,4% contra 22,0% do Sol (menor é melhor), e o sucesso de ataque de injeção de prompt nos testes de Gray Swan caiu para 8,5% de 27,0%. A ressalva que a própria OpenAI levanta é que o raciocínio de Astra é mais difícil de monitorar do que o de Sol, e é por isso que o monitor e os níveis de acesso existem junto com o treinamento.
Por que os proprietários de API devem se importar
Aqui está a assimetria. Astra encontrou bugs inéditos em um navegador endurecido e em um sistema operacional endurecido. Essas são algumas das bases de código mais bem defendidas do mundo, mantidas por equipes de segurança dedicadas e testadas continuamente com fuzzing. Sua API não é isso. A vulnerabilidade típica de API não é um bug de segurança de memória em um compilador JIT; é uma verificação de autorização ausente em um ID de objeto, um token que nunca expira, um esquema que aceita uma string onde deveria rejeitá-la, ou um endpoint que esqueceu a limitação de taxa. Essas falhas são, por comparação, triviais, e já eram encontráveis pela geração anterior de modelos. O Astra lançado não escreverá exploits para elas. Mas três coisas ainda são verdadeiras. Defensores com acesso Daybreak os encontrarão em escala, o que eleva o nível do que “nós testamos” significa. Outros modelos, de código aberto ou não, estão na mesma trajetória, e a violação da Vercel no início deste ano mostrou quão rapidamente uma API exposta se torna um incidente. E o próprio Astra, como defensor, revisará com prazer seus manipuladores e lhe dirá exatamente onde as verificações estão faltando. O custo de encontrar o bug caiu para todos. A única variável que você controla é quem o encontra primeiro.
Seis verificações para executar em suas próprias APIs esta semana
Nenhuma delas precisa de um modelo com classificação Crítica. Elas precisam de um conjunto de testes que seja executado em um cronograma.
- Limite de autenticação. Cada endpoint protegido, chamado sem token, com um token expirado e um token de outro inquilino. Espere 401 ou 403 em todos os três.
- Autorização em nível de objeto. Pegue um ID de recurso do usuário A e solicite-o como usuário B. A resposta deve ser 403 ou 404, nunca o objeto.
- Imposição de esquema. Envie tipos errados, payloads grandes demais e campos inesperados contra o esquema OpenAPI. A API deve rejeitar o que a especificação rejeita. Um teste de contrato faz isso a partir da própria especificação.
- Limites de taxa e bloqueios. Ataque os endpoints de login e token e confirme que o limitador é acionado antes da centésima tentativa.
- Higiene de segredos. Procure em respostas e corpos de erro por chaves, strings de conexão e rastreamentos de pilha. Mensagens de erro escritas para humanos vazam informações.
- Regressão de contrato agendada. Execute o conjunto completo todas as noites contra o ambiente de staging e em cada deploy, para que uma regressão seja detectada no dia em que é lançada e não no dia em que é explorada.
No Apidog, cada uma dessas é um cenário de teste com asserções sobre o código de status e o corpo da resposta, parametrizado por ambiente para que a mesma suíte seja executada contra desenvolvimento, staging e uma verificação de produção somente leitura. O CLI do Apidog os executa em CI, e uma execução agendada transforma as seis verificações em um controle permanente, em vez de uma auditoria única. Baixe o Apidog se você quiser começar com a especificação que já possui; importar um arquivo OpenAPI lhe dá a lista de endpoints contra os quais as verificações são executadas.
Use Astra como o defensor que ele tem permissão para ser
O modelo público é um forte revisor de código para segurança. Dê a ele o manipulador por trás de uma rota protegida e peça pelas lacunas de autorização, as superfícies de injeção e os caminhos de erro que vazam. Dê a ele um teste falho da lista acima e peça o patch. Ambos estão dentro do escopo de “revisão de código segura e aplicação de patches” que a OpenAI fornece por padrão, e ambos são executados com a mesma forma de solicitação da API de Respostas que qualquer outra tarefa; o guia da API tem a solicitação e o preço.
Duas notas operacionais. Mantenha o modelo em código de staging e credenciais com escopo limitado, porque um revisor com chaves de produção é um agente com chaves de produção, e os guardrails que se aplicam a qualquer agente se aplicam aqui. E espere a ocasional execução interrompida; a OpenAI diz que o monitor pode pausar trabalhos defensivos legítimos, e na API isso significa que a solicitação termina. Tente novamente com um prompt mais restrito.
FAQ
O GPT-6 Astra é perigoso de usar? O modelo lançado recusa o desenvolvimento de exploits, é monitorado em cada solicitação que utiliza ferramentas e tem um desempenho melhor do que qualquer modelo anterior da OpenAI em testes de alinhamento. A classificação Crítica descreve a capacidade do modelo irrestrito, não o comportamento do produto. O principal risco prático é o mesmo de qualquer agente com credenciais: delimite o que ele pode alcançar.
Posso usá-lo para testes de penetração? Não para criação de exploits, por padrão. Revisão de código segura e aplicação de patches são permitidas; validação de prova de conceito, análise de malware e engenharia de detecção são restritas por trás do Daybreak, que a OpenAI diz que expandirá o acesso nas próximas semanas. Nossa análise Daybreak Azul vs Vermelho cobre como os níveis funcionam.
Como Astra se compara com GPT-5.6-Cyber? O GPT-5.6-Cyber foi classificado como Alto e nunca foi de autoatendimento. Astra é classificado como Crítico e é de autoatendimento com restrições. No ExploitBench, os 100% de Astra se comparam com os 78,5% de Sol; a OpenAI não publicou uma tabela direta de comparação Astra versus Cyber.
E o modelo cibernético do Gemini? O Google lança o Gemini 3.8 Flash Cyber através de seu Programa Fairwind sem API pública ou precificação. Ambos os fornecedores agora restringem a capacidade ofensiva e entregam a defensiva.
O monitor bloqueará meu tráfego normal de API? Improvável para solicitações curtas. O aviso da OpenAI é sobre tarefas de agente de longa duração e trabalhos que se assemelham a atividades cibernéticas. Se uma execução parar, restrinja a tarefa e tente novamente.
O resultado final
A OpenAI lançou um modelo que pode encontrar zero-days em navegadores endurecidos, e então garantiu que a versão que você pode chamar só o ajudará a corrigir os seus. Essa é a forma correta para as salvaguardas, e deixa os proprietários de API com um prazo claro. Os bugs em sua API são mais fáceis de encontrar do que os que Astra encontrou, e as ferramentas para encontrá-los estão agora em todos os planos. Execute as seis verificações, agende-as e deixe Astra revisar o código por trás delas. A classificação Crítica é problema da OpenAI. Se sua autenticação se mantém é problema seu.