
Com poucas semanas de diferença um do outro, no verão de 2026, OpenAI e Google lançaram um modelo especializado em segurança que a maioria dos desenvolvedores não consegue acessar. O GPT-5.6-Cyber da OpenAI foi lançado em 10 de agosto. O Gemini 3.5 Flash Cyber do Google chegou em 21 de julho. Ambos encontram vulnerabilidades de software. Ambos são restritos por aprovação. E ambos se recusam a lhe entregar uma chave de API normal.
Eles não são o mesmo tipo de ferramenta, porém. Um se inclina para a defesa, outro para o ataque, e estão em níveis de modelo muito diferentes. Se você está tentando entender os dois, veja como eles realmente se comparam e por que um confronto direto de benchmarks entre eles não é possível.
Lado a lado
| GPT-5.6-Cyber | Gemini 3.5 Flash Cyber | |
|---|---|---|
| Fornecedor | OpenAI | |
| Lançado | 10 de agosto de 2026 | 21 de julho de 2026 |
| Baseado em | GPT-5.6 Sol (nível principal) | Gemini Flash (nível rápido e barato) |
| Orientação | Ofensiva: cadeias de exploração, descoberta de zero-day | Defensiva: encontrar e corrigir vulnerabilidades |
| Acesso | Daybreak Red (equipes de segurança verificadas) | Piloto limitado (governos, parceiros confiáveis) |
| API Pública | Não | Não |
| Preços Públicos | Não | Não |
| Programa | OpenAI Daybreak | Google CodeMender |
Em resumo: GPT-5.6-Cyber é um modelo de pesquisa ofensiva de nível avançado, e Gemini 3.5 Flash Cyber é um modelo de correção defensiva de nível mais leve. Essa diferença de orientação explica quase todo o resto.
Diferentes níveis de modelo
A divisão técnica mais clara é o modelo base. O GPT-5.6-Cyber é construído sobre o GPT-5.6 Sol, o modelo de raciocínio mais capaz da OpenAI. A pesquisa de vulnerabilidades no mundo real exige raciocínio sustentado em grandes e desconhecidas bases de código, e a OpenAI colocou seu modelo de ponta sob o Cyber para conseguir isso.
O Gemini 3.5 Flash Cyber é construído sobre o nível Flash, o modelo robusto, rápido e barato do Google, em vez de seu carro-chefe Pro. Essa é uma escolha deliberada para sua função. O CodeMender, o programa do Google por trás dele, visa escanear código para encontrar e corrigir falhas em escala, o que prioriza velocidade e eficiência de custo em detrimento da profundidade máxima de raciocínio em uma única tentativa. Observe também a peculiaridade da versão: o modelo Flash geral passou para 3.6, mas o Cyber permaneceu em 3.5, porque os dois estão em trilhas de lançamento diferentes.
Orientação diferente: ataque vs defesa
Esta é a distinção real. Leia a descrição de cada fornecedor e a divisão é óbvia.
A OpenAI treinou o GPT-5.6-Cyber para reduzir recusas em tarefas de uso duplo de alto risco e para melhorar na descoberta de zero-days e na construção de cadeias de exploração, de acordo com seu anúncio de expansão do Daybreak. Ele é entregue através do Daybreak Red, o nível explicitamente para "pesquisa autorizada de vulnerabilidades, validação de explorações e testes de segurança". A evidência de lançamento foi ofensiva: duas vulnerabilidades encadeadas do V8 no Chrome, atribuídas como CVE-2026-15903, além de descobertas relatadas em um sistema operacional móvel, um banco de dados e um kernel de sistema operacional.
O Google enquadrou o Gemini 3.5 Flash Cyber em torno de encontrar e corrigir. Anunciado em sua atualização de modelos Gemini, faz parte do CodeMender, um esforço que visa identificar falhas de segurança em código e propor correções para elas. A ênfase é a remediação, fechando brechas, não as transformando em armas.
Isso não torna um "seguro" e outro "perigoso". Um bom descobridor de vulnerabilidades é de uso duplo, não importa como seja enquadrado, e é exatamente por isso que ambos são restritos. Mas se você está mapeando o espaço, a OpenAI se inclinou mais para a pesquisa ofensiva, e o Google permaneceu mais próximo da correção defensiva.
Transparência diferente
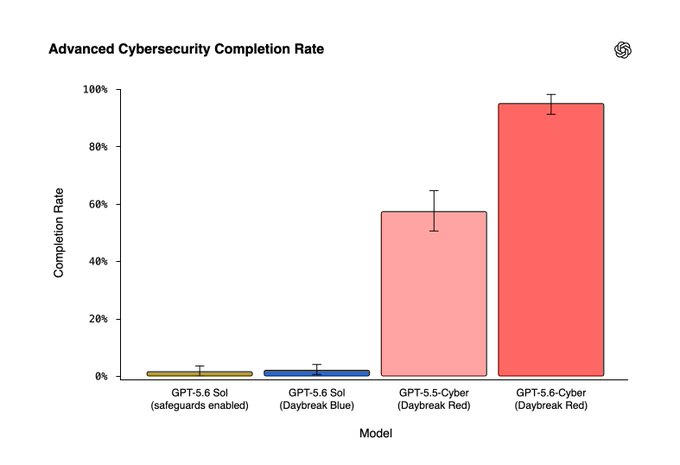
A OpenAI publicou mais números. Ela divulgou uma métrica interna de taxa de conclusão (GPT-5.6-Cyber responde a 95,0% dos prompts cibernéticos avançados versus 1,5% para o Sol base), nomeou benchmarks como ExploitGym, relatou um CVE real atribuído e declarou uma classificação do Preparedness Framework de "Alto", mas abaixo de "Crítico". Para a análise completa de quem tem acesso a quê, consulte Daybreak Azul vs Vermelho.
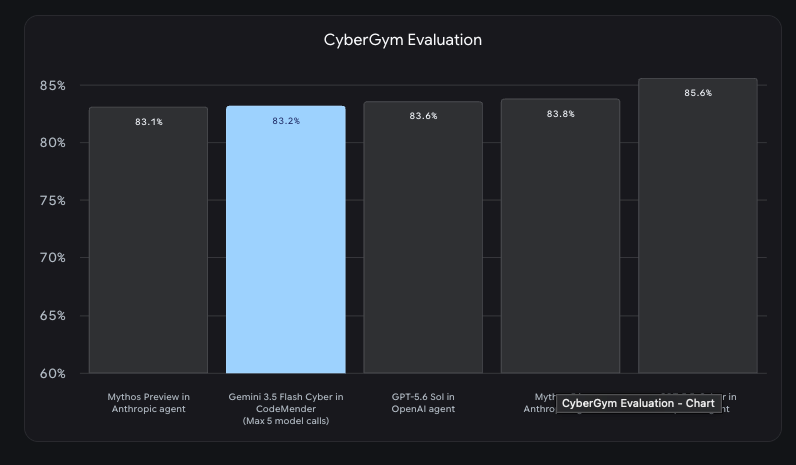
O Google foi mais vago no lançamento. Ele confirmou a existência do modelo, seu propósito defensivo e seu status restrito, sem publicar taxas de conclusão por tarefa comparáveis ou tabelas de benchmark. Assim, embora você possa descrever ambos os modelos, não pode colocá-los no mesmo gráfico. Não há um benchmark compartilhado que qualquer um dos fornecedores tenha executado frente a frente, e suas tarefas-alvo (desenvolvimento de exploits vs. geração de patches) mal se sobrepõem.
O que eles compartilham
Deixando de lado as diferenças, os dois modelos contam a mesma história sobre para onde as ferramentas de segurança de IA estão se dirigindo:
- Acesso restrito, não API aberta. Nenhum é autoatendimento. Ambos exigem aprovação, e o acesso é limitado a organizações verificadas.
- Sem preços públicos. Como não há acesso aberto, não há taxa por token publicada para nenhum deles. Qualquer tabela de preços que você encontre circulando não é verificada.
- A mesma lógica de uso duplo. Ambos os fornecedores raciocinam que um modelo bom para encontrar vulnerabilidades é inerentemente bom para encontrar vulnerabilidades, então eles estão começando de forma restrita com parceiros confiáveis e observando antes de ampliar o acesso.
- Uma história de versão confusa. O modelo da OpenAI se enquadra na nomenclatura Sol/Terra/Luna; o do Google permaneceu em 3.5 enquanto seu irmão foi para 3.6.
Se você veio a qualquer um deles procurando uma chave de API, a resposta é a mesma: não hoje, e talvez não na forma que você espera.
Qual deles importa para você? Provavelmente nenhum, ainda
Aqui está a leitura prática. A menos que você seja um fornecedor de segurança aprovado ou um parceiro governamental, você não pode usar nenhum dos modelos agora. Observá-los é útil para entender a direção da viagem, mas nenhum deles pertence à sua pilha neste trimestre.
O que pertence à sua pilha é testar a segurança das APIs que você realmente possui. Ambos os modelos existem porque as vulnerabilidades são caras; as mais baratas de prevenir são os bugs de limite entediantes em seus próprios serviços. Você não precisa de um modelo cibernético de ponta para pegá-los.
Com um cliente de API como Apidog, você pode executar as verificações que encontram o máximo com o menor esforço:
- Limites de autenticação. Envie requisições com tokens ausentes, expirados e válidos e verifique se cada um retorna o status correto. A mesma disciplina de menor privilégio se aplica aos seus agentes; veja o que a chave de API do seu agente de IA pode realmente fazer.
- Segurança de transporte. Verifique se os certificados de cliente e mTLS se comportam corretamente e se as requisições simples são recusadas.
Esse é um trabalho que você pode começar hoje, com ferramentas que você realmente pode acessar. Baixe o Apidog e comece com os casos de autenticação.
Perguntas frequentes
Qual é melhor, GPT-5.6-Cyber ou Gemini 3.5 Flash Cyber? Eles são construídos para trabalhos diferentes, então "melhor" depende da tarefa. O GPT-5.6-Cyber é um modelo de nível avançado ajustado para pesquisa ofensiva (desenvolvimento de exploits, descoberta de zero-day). O Gemini 3.5 Flash Cyber é um modelo de nível mais leve ajustado para correção defensiva. Nenhum dos fornecedores publicou um benchmark direto, então uma comparação de pontuação direta não está disponível.
Posso usar um ou outro através de uma API? Não. Ambos são restritos. O GPT-5.6-Cyber requer aprovação do Daybreak Red; o Gemini 3.5 Flash Cyber é um piloto limitado para governos e parceiros confiáveis. Nenhum oferece um ID de modelo de API self-service.
Por que ambos os modelos são restritos? Uso duplo. Um modelo bom para encontrar vulnerabilidades ajuda os defensores a corrigir e ajuda os atacantes a explorar. Ambos os fornecedores estão limitando o acesso a parceiros verificados enquanto monitoram o uso no mundo real.
Qual a diferença nos modelos base? O GPT-5.6-Cyber é construído sobre o GPT-5.6 Sol, o nível de raciocínio carro-chefe da OpenAI. O Gemini 3.5 Flash Cyber é construído sobre o nível Flash mais rápido e barato do Google, o que se encaixa em seu propósito de escanear e corrigir.
O que devo usar em vez disso? Para proteger suas próprias APIs, execute testes de autenticação, transporte e contrato com um cliente como Apidog. Nenhum modelo restrito é necessário.