O Gemini 4 Neon for cyber é a variante de defesa cibernética do Gemini 4 Neon da Google, anunciado em 18 de novembro de 2026. Ele é voltado para o ciclo de vida de fortalecimento de código: encontrar vulnerabilidades, verificar quais são exploráveis e corrigi-las. Ele não está disponível na API pública. Os membros elegíveis do Fairwind Program começam a receber acesso nos próximos dias, e o acesso deve ser solicitado por meio da sua equipe de conta do Google Cloud.
Se você não se qualifica, ainda há opções disponíveis — e fortalecer suas próprias APIs não pode esperar por nada disso.
O que é o Gemini 4 Neon for cyber?
O Gemini 4 Neon for cyber é uma versão do Gemini 4 Neon que a Google disponibiliza a defensores avaliados por meio do seu Fairwind Program. Na publicação de lançamento da Google, ele é agrupado sob o título "Feito para defesa cibernética de fronteira, rápida e eficiente", e a empresa afirma que ele "entrega desempenho de nível de fronteira em todo o ciclo de vida de fortalecimento de código".
O modelo base é aquele que a maioria das equipes já pode acessar. O Gemini 4 Neon (gemini-4-neon) é o nível intermediário da linha Gemini 4 da Google: US$ 3 por milhão de tokens de entrada, US$ 15 por milhão de tokens de saída, US$ 0,15 por milhão de tokens de entrada em cache e uma janela de contexto de 1 milhão de tokens, na camada paga da API Gemini. Nosso guia de preços do Gemini 4 Neon detalha tudo isso.
Três coisas que a Google ainda não publicou sobre a variante cyber:
- Um ID de modelo. A publicação de lançamento não menciona nenhuma string de API separada para o Neon for cyber.
- Um preço. A página do Fairwind não menciona preços.
- Suas configurações de salvaguardas. Para o Gemini 4 Argon, a Google disse que lançou uma versão "sem salvaguardas cibernéticas" para defensores confiáveis (cobrimos isso em nosso post sobre a defesa cibernética do Argon). A publicação de lançamento do Neon não diz nada sobre salvaguardas para a variante cyber, então não presuma nada em nenhum dos sentidos.
Benchmarks do Gemini 4 Neon for cyber
A Google relata cinco resultados cibernéticos entre a publicação de lançamento e sua página do Gemini cyber. Alguns são atribuídos ao "Neon for cyber" e outros ao "Neon", então a tabela mantém a redação da Google. Todos os resultados são relatados pela própria Google.
| Benchmark | Resultado | O que a Google diz que ele mede | Comparação apresentada pela Google |
|---|---|---|---|
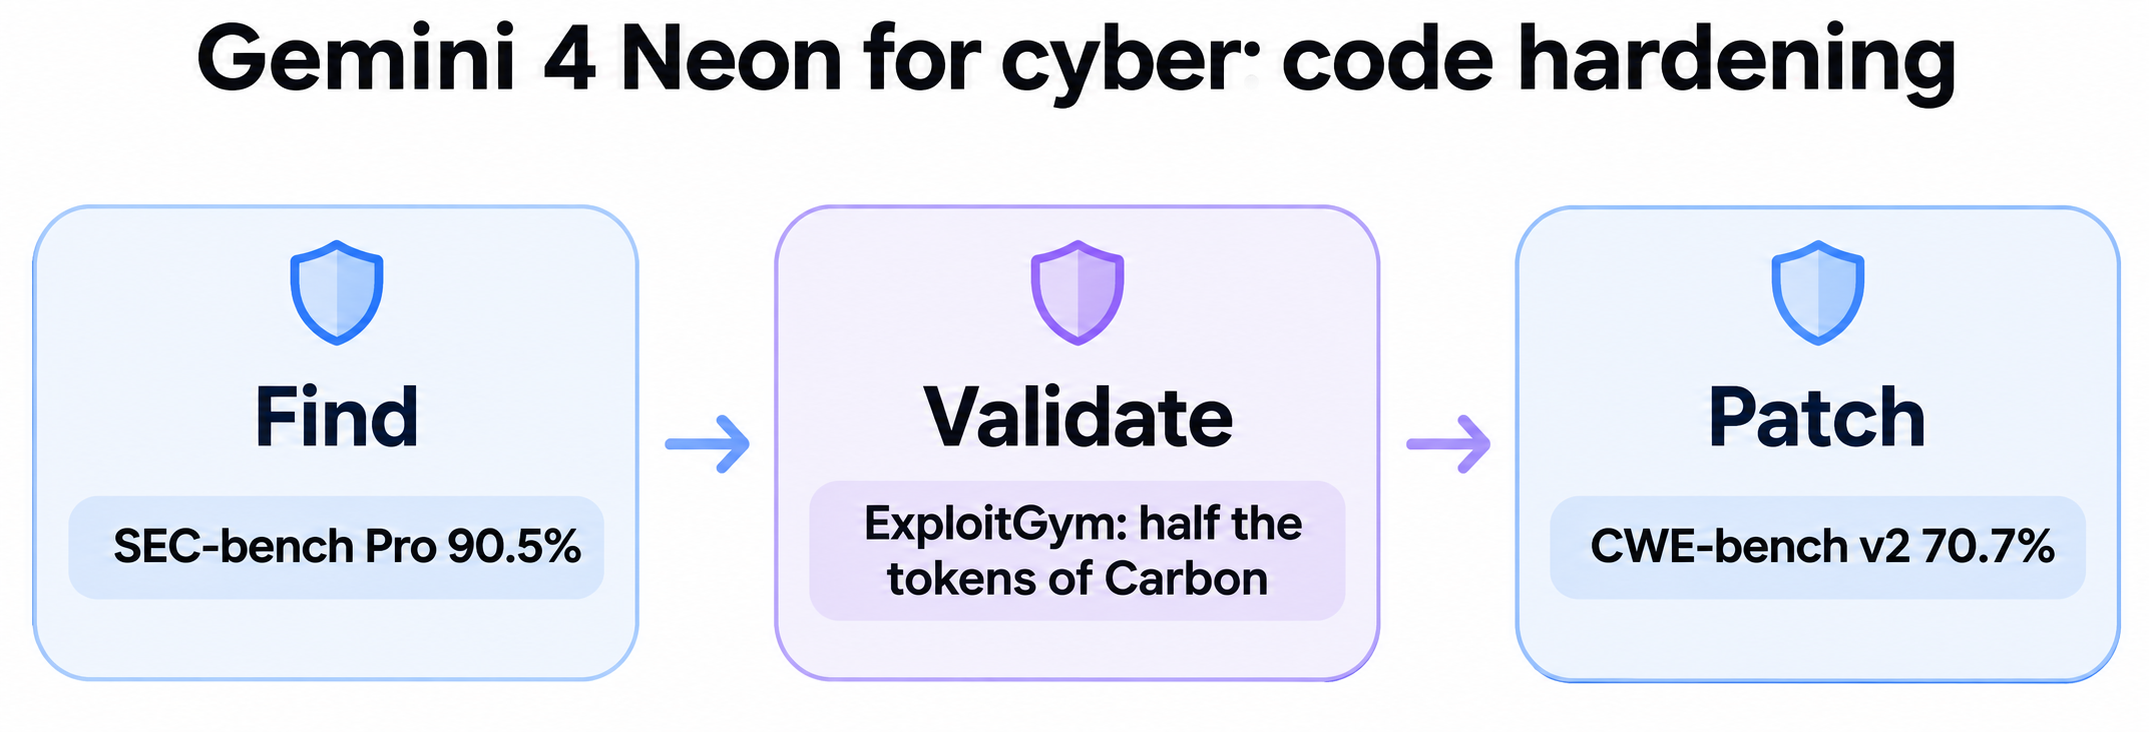
| SEC-bench Pro | 90,5% | Encontrar vulnerabilidades em código | Estado da arte, com cerca de metade do custo por desafio |
| ExploitGym | Não publicado como pontuação | Verificar quais vulnerabilidades são exploráveis | Nível de fronteira, metade dos tokens do Carbon |
| CWE-bench v2 (Collinear) | 70,7% | Corrigir vulnerabilidades na causa raiz | Ganho de 3,4% sobre o Carbon |
| WebExploitBench v1.2 | 51,26% (51,3% na página cyber) | Testes de intrusão (pentest) | Estado da arte, metade do custo de grandes modelos concorrentes |
| AutoBaxBench, nível difícil | 76% | Gerar código seguro desde o início | Código mais seguro que o Carbon nos níveis fácil, médio e difícil |
Algumas ressalvas antes de você citar esses números. As alegações de custo ("metade do custo", "metade dos tokens") são da Google, e a publicação de lançamento não cita os modelos de comparação para o WebExploitBench. A página cyber lista os números do CWE-bench v2, SEC-bench Pro e WebExploitBench na coluna do Neon, e não em uma coluna cyber separada. E o CWE-bench v2 não é o leaderboard do CWE-bench v1 que a Google usou para os 68% do Argon, então não compare os dois como um ganho entre gerações.
Encontrar, validar, corrigir: o que a variante cyber faz
A Google estrutura a variante cyber em torno de três tarefas de defensores, cada uma ligada a um benchmark:
- Encontrar vulnerabilidades em código. SEC-bench Pro a 90,5%, que a Google chama de estado da arte.
- Validar riscos por meio de exploração. "Para priorizar quais vulnerabilidades remediar, os defensores contam com modelos para verificar quais vulnerabilidades são exploráveis." A Google relata desempenho de nível de fronteira no ExploitGym com metade do gasto de tokens do Carbon.
- Corrigir a causa raiz. CWE-bench v2 a 70,7%. O benchmark é construído em torno das categorias da Common Weakness Enumeration, a mesma taxonomia que seus scanners e rastreador de bugs provavelmente usam.
Dois outros resultados ficam fora do ciclo de fortalecimento. Na geração de código seguro, a Google afirma que o Neon for cyber supera o Carbon em todas as dificuldades do AutoBaxBench e alcança 76% no nível difícil. Em testes de intrusão, o Neon pontua 51,26% no WebExploitBench v1.2.
A proposta é o custo por tarefa: as alegações cyber se apoiam tanto em "metade do custo" e "metade dos tokens" quanto em pontuações brutas.
Como obter acesso ao Fairwind
O Fairwind Program é o programa de acesso antecipado da Google para defensores de alta prioridade. Para solicitar acesso, entre em contato com a sua equipe de conta do Google Cloud. Se você não é cliente do Cloud, a página direciona você primeiro para a documentação de primeiros passos do Google Cloud.
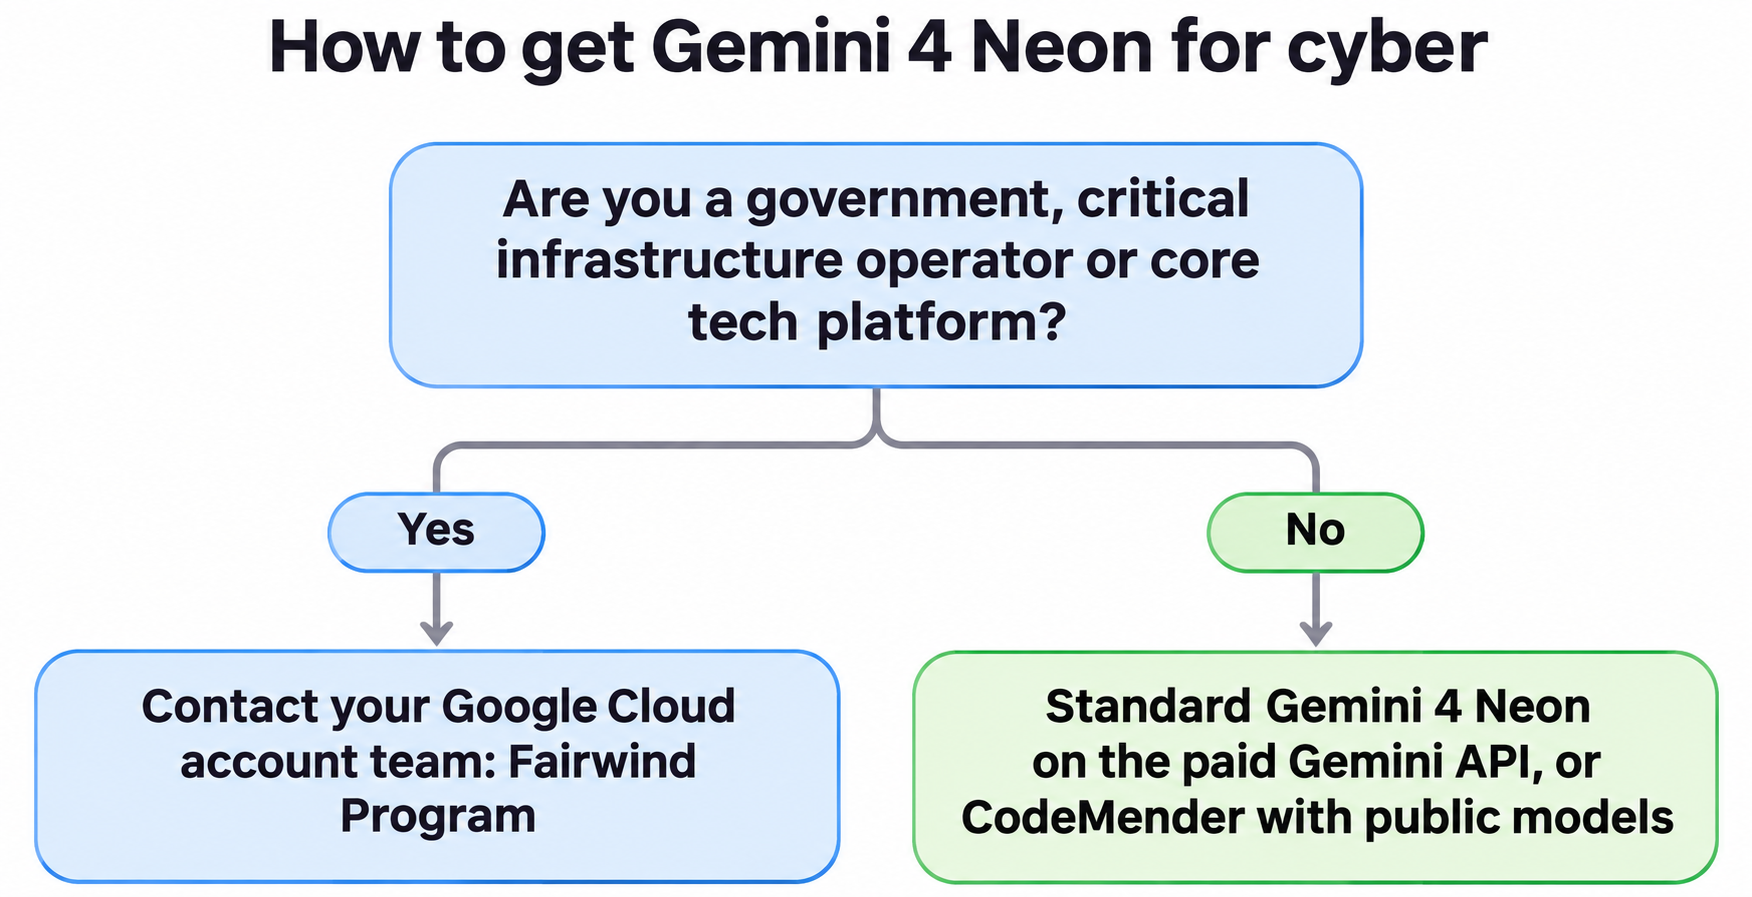
Quem a Google prioriza. "Priorizamos o acesso para governos e parceiros mais críticos para a resiliência da sociedade." A página cita governos e autoridades nacionais de cibersegurança, operadores de infraestrutura crítica (saúde, telecomunicações, energia e finanças) e plataformas tecnológicas centrais. Os candidatos passam por avaliação quanto à ética operacional e ao histórico. Laboratórios acadêmicos focados em benchmarking defensivo também podem se candidatar.
O que os parceiros concordam em fazer:
- Autenticação no nível de usuário, MFA resistente a phishing e controles de acesso aplicáveis.
- Acesso limitado a equipes internas de cibersegurança, resposta a incidentes ou testes de intrusão.
- Rastreamento do acesso e uso pelos funcionários.
- Nenhum compartilhamento, redistribuição ou revenda de acesso a modelos de fronteira.
O que você pode fazer com ele. O trabalho permitido abrange "simulação de ameaças autorizada, engenharia reversa e análise de malware para fins de pesquisa defensiva e acadêmica." Tarefas maliciosas, como criar malware, não são permitidas.
Como você o utiliza. O Fairwind oferece "acesso exclusivo aos modelos Gemini for cyber", de forma independente ou dentro do CodeMender, o agente de segurança de código da Google, para que você não precise construir seu próprio ambiente de testes. Acessado diretamente como modelo gerenciado no Gemini Enterprise, o Gemini for cyber oferece retenção zero de dados.
Cronograma. A redação da Google é "nos próximos dias" a partir de 18 de novembro. Até 19 de novembro, a página do Fairwind lista o Gemini 4 Carbon e o Argon em seu feed de notícias, mas ainda não menciona o Neon.
Se você não é elegível para o Fairwind
A maioria das equipes não se qualificará, e isso é intencional. Você tem três caminhos:
| Caminho | O que você obtém | Custo |
|---|---|---|
gemini-4-neon padrão |
O mesmo modelo base na API Gemini paga, com as salvaguardas cibernéticas em tempo real da Google | US$ 3 / US$ 15 por 1 milhão de tokens; sem camada gratuita de API |
| CodeMender com modelos públicos | O agente de segurança de código da Google, sem os modelos do Fairwind | Não publicado na página do Fairwind |
| Produtos de defesa contra ameaças com IA da Google | Outras ferramentas de segurança da Google apontadas na página do Fairwind | Varia conforme o produto |
O Neon padrão não é limitado para trabalho defensivo. A Google diz que equipou o Neon com salvaguardas em tempo real contra uso indevido cibernético e de biossegurança "comparáveis às nossas proteções do Carbon, ao mesmo tempo em que recusa muito menos trabalho legítimo nessas áreas." Ele recusou 1,98% das tarefas no Terminal-Bench 4.0 e 0% no Terminal-Bench-Science. Nosso guia da API do Gemini 4 Neon mostra os formatos de requisição, e o guia de acesso gratuito explica as formas de testá-lo sem custo nos aplicativos da Google. Estudantes são direcionados ao CodeMender no Google Cloud.
Injeção de prompt: os números de salvaguarda do Neon
Se você colocar o Neon por trás da sua própria API, o número a observar é a injeção de prompt. A Google afirma que, no benchmark de injeção de prompt indireta da Gray Swan, "com salvaguardas em tempo real em seu nível mais alto de raciocínio, o Neon resistiu a todos os ataques" nesse benchmark, uma taxa de sucesso de ataque de 0,0% que, segundo a Google, só outros modelos Gemini alcançaram.
Esse é um benchmark, no nível mais alto de raciocínio, com as salvaguardas ativadas. Trate a saída do modelo como entrada não confiável: valide os argumentos das chamadas de ferramenta contra um esquema, limite as credenciais que o modelo pode acionar e registre cada ação que ele executa. Nosso guia sobre injeção de prompt para equipes de API detalha os testes.
Deixe seu agente de código fortalecer suas APIs com o Apidog CLI
O Neon for cyber lê código; sondadores externos leem sua API em execução. Sua defesa mais barata é uma suíte que verifica se cada endpoint rejeita o que deve rejeitar — e seu agente de código pode construí-la com o Apidog CLI.
Configure tudo uma vez:
npm install -g apidog-cli@latest
apidog login --with-token <YOUR_TOKEN>
npx -y skills add https://apidog.com   # pick your agent when prompted
Depois, dê ao Claude Code, Codex, Cursor ou OpenCode um único prompt:
Import ./openapi.yaml into Apidog project <id>. For every endpoint that
requires auth, create test cases that send no token, an expired token and
another user's token, and assert 401 or 403. Add a case that sends a string
where the spec says integer and assert 400 or 422 with no stack trace in the
body. Put them in one test scenario, run it against staging and list every
endpoint that returned 200 when it shouldn't.
O agente importa a especificação, lê o esquema do payload, valida seus casos e executa o cenário:
apidog import --project <id> --format openapi --file ./openapi.yaml
apidog endpoint list --project <id>
apidog cli-schema get test-case-create
apidog cli-schema validate test-case-create --file auth-negative.json
apidog test-case create --project <id> --file auth-negative.json
apidog test-scenario create --project <id> --name "Auth and input hardening" --folder-id <folderId> --priority <priority>
apidog test-scenario import-steps <scenarioId> --project <id> --source test-case --endpoint <endpointId> --ids <caseIds> --sync manual
apidog run -t <scenarioId> --project <id> -e <stagingEnvId> -r cli,junit --notification-failed-event <targetId>
Veja o que uma API saudável retorna para essas verificações:
| Verificação | O que o agente envia | Resposta esperada |
|---|---|---|
| Sem credenciais | Requisição com o cabeçalho de autenticação removido | 401 |
| Token expirado | Um token revogado ou expirado | 401 |
| Usuário errado | Token do usuário B no recurso do usuário A | 403 ou 404 |
| Tipos errados | Uma string onde a especificação diz integer | 400 ou 422 |
| Tráfego em rajada | A mesma requisição com -n 50 iterações |
429, idealmente com Retry-After |
Mantenha os tokens expirados e de outros usuários em variáveis de ambiente, não nos arquivos de casos. Insira o mesmo apidog run ... -r junit no seu pipeline com o guia de CI/CD do Apidog CLI e consulte qualquer flag na referência do comando apidog run. Para a lista completa de verificações, comece pelo nosso checklist de testes de segurança de API.
O Apidog é uma plataforma de design e teste de APIs, não um scanner de vulnerabilidades. Ele não vai encontrar um bug de segurança de memória no seu parser; esse é o tipo de trabalho para o qual o Neon for cyber foi criado. Mas ele detecta a rota que foi publicada sem autenticação antes que alguém mais perceba. O plano gratuito do Apidog cobre até 4 usuários.
Perguntas frequentes
O que é o Gemini 4 Neon for cyber? Uma variante de defesa cibernética do Gemini 4 Neon que a Google está distribuindo para defensores confiáveis por meio do Fairwind Program. A Google o posiciona para encontrar, validar e corrigir vulnerabilidades.
Como obtenho acesso ao Fairwind Program? Entre em contato com a sua equipe de conta do Google Cloud. A Google prioriza governos, autoridades nacionais de cibersegurança, operadores de infraestrutura crítica e plataformas tecnológicas centrais, e avalia cada candidato.
O Gemini 4 Neon for cyber está disponível na API Gemini? Não publicamente. A Google ainda não publicou um ID de modelo separado. O gemini-4-neon padrão está disponível na API Gemini paga a US$ 3 de entrada e US$ 15 de saída por milhão de tokens.
Quanto custa o Gemini 4 Neon for cyber? A Google não publicou os preços do Fairwind. Consulte a sua equipe de conta do Cloud.
Como o Neon for cyber se compara ao Gemini 4 Carbon em segurança? Segundo a Google, ele escreve código mais seguro que o Carbon no AutoBaxBench, supera o Carbon em 3,4% no CWE-bench v2 e iguala resultados de nível de fronteira no ExploitGym com metade dos tokens do Carbon.
O Apidog é um scanner de segurança? Não. O Apidog projeta, simula (mock) e testa APIs. Use o Apidog CLI para manter as verificações de autenticação, validação de entrada e limite de taxa rodando contra cada endpoint da sua especificação.