
Claude Fable 5.2 vs Mythos 5.2 é, principalmente, uma escolha sobre salvaguardas e acesso. A Anthropic afirma que ambos usam o mesmo modelo subjacente. O Fable está amplamente disponível, com salvaguardas adicionais para cibersegurança e biologia; o Mythos dá suporte a trabalho aprovado por meio de programas de verificação. Escolha com base no trabalho que você está autorizado a fazer e, em seguida, confirme se a sua conta é elegível.
O anúncio da Anthropic estabelece essa distinção. Ele não descreve o Mythos como um modelo de programação separado e universalmente mais inteligente. Para desenvolvedores que conectam modelos a ferramentas, a questão prática é se o fluxo de trabalho precisa de capacidades restritas pelas salvaguardas do Fable. Você pode então usar um agente e a Apidog CLI no Claude Code para validar a integração da API no entorno.
Claude Fable 5.2 vs Mythos 5.2 em resumo
O Fable 5.2 e o Mythos 5.2 compartilham o mesmo modelo subjacente, então a comparação começa pelas tarefas permitidas e pela elegibilidade. O Fable adiciona salvaguardas para solicitações sensíveis de cibersegurança e biologia. O Mythos fornece acesso para trabalho verificado nessas áreas, sujeito às regras do programa. Trabalho geral de programação não exige automaticamente o Mythos.
| Ponto de decisão | Fable 5.2 | Mythos 5.2 |
|---|---|---|
| Modelo subjacente | Compartilhado com o Mythos | Compartilhado com o Fable |
| Principal distinção | Salvaguardas adicionais para cyber e biologia | Acesso para trabalho verificado em cyber e ciências da vida |
| Disponibilidade | Ampla disponibilidade nas plataformas; direitos da conta ainda são importantes | Acesso via programa de verificação |
| Ajuste típico | Programação difícil, análise, engenharia | Trabalho de segurança aprovado ou pesquisa biomédica |
| Decisão de acesso | Verifique sua plataforma e plano | Verifique a aprovação no programa, o nível e a configuração da conta |
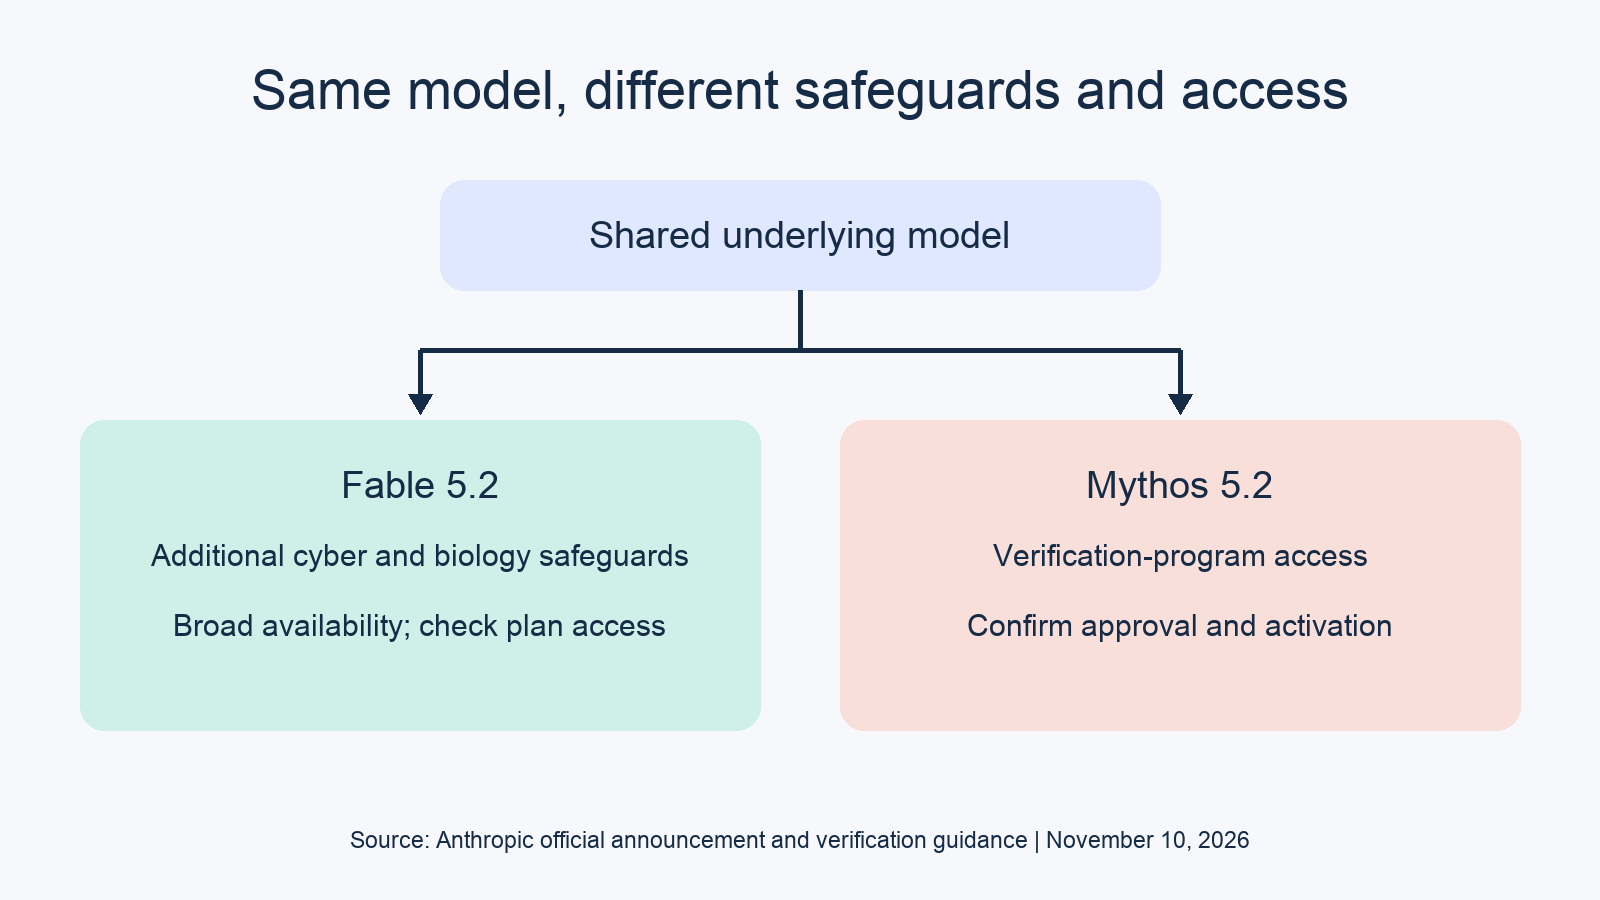
Trate isso como uma comparação de acesso. Um rótulo diferente não estabelece um motor de raciocínio diferente. Também não significa que toda solicitação produza respostas idênticas: as salvaguardas podem mudar quais requisições prosseguem e como o serviço lida com requisições restritas.
Que capacidades o Fable e o Mythos compartilham?
Ambos os modelos se baseiam nas mesmas capacidades subjacentes de programação, raciocínio e visão. A Anthropic os posiciona para trabalho técnico ambicioso, incluindo projetos de software ambíguos e pesquisa. Essa base compartilhada torna os requisitos da tarefa mais úteis do que uma afirmação genérica de que um modelo é melhor para todo desenvolvedor.
Considere uma migração de serviço. Você precisa de compreensão do repositório, análise de dependências, alterações de código e correção de testes. Esses requisitos, por si só, não estabelecem a necessidade do Mythos. O Fable é um candidato quando o trabalho é difícil o suficiente para justificar a mudança a partir do seu modelo atual.
A Anthropic recomenda começar a maioria das tarefas de programação e conhecimento com o Opus 5.5 e, em seguida, alternar conforme a complexidade. Para esta comparação, a implicação é direta: escolha um nível de capacidade adequado antes de decidir se o seu trabalho exige acesso via programa de verificação.
Mantenha a qualidade da tarefa separada da qualidade da integração. Um modelo pode propor um patch correto enquanto sua aplicação lida mal com um erro, descarta o resultado de uma ferramenta ou usa a credencial errada. Essas falhas exigem testes reproduzíveis, independentemente do modelo selecionado.
Como as salvaguardas do Fable 5.2 mudam seu comportamento?
As salvaguardas adicionais do Fable restringem atividades cibernéticas de alto risco e boa parte da biologia de pesquisa. A Anthropic lista testes de penetração, geração de exploits e trabalho de vulnerabilidades baseado em binários entre as categorias restritas. Seu anúncio também descreve respostas de fallback para consultas de cyber e biologia bloqueadas. Portanto, uma requisição bloqueada exige investigação antes de você julgar a capacidade subjacente do modelo.
Para os fallbacks descritos no lançamento, a Anthropic cita o Opus 4.8 para cibersegurança e o Opus 5 para biologia. Não presuma que toda resposta em um fluxo de trabalho sensível representa uma execução irrestrita do Fable. Registre a tarefa, a resposta observada e qualquer informação de fallback fornecida pelo serviço antes de interpretar os resultados.
O desenvolvimento seguro do dia a dia é uma categoria à parte. A orientação do Cyber Verification Program afirma que os modelos de disponibilidade geral podem revisar código, corrigir problemas conhecidos e triar alertas. Segundo ela, a verificação pode ser necessária quando as salvaguardas interrompem trabalhos como testes de penetração autorizados ou validação de exploits.
Essa distinção importa quando você está escolhendo um modelo para uma equipe de desenvolvimento. Revisar um patch de autenticação não tem os mesmos requisitos de acesso que construir um fluxo de trabalho de testes ofensivos. Descreva a tarefa real antes de decidir qual caminho se adequa.
A aprovação também não elimina todas as salvaguardas. A Anthropic diz que trabalho de segurança permitido ainda pode encontrar recusas ou bloqueios de classificadores. Mantenha um caso bloqueado como evidência para revisão; mudar o rótulo do modelo não substitui a confirmação de permissão e escopo.
Quem pode acessar o Claude Mythos 5.2?
Usuários de cibersegurança se candidatam pelo Cyber Verification Program; pesquisadores de ciências da vida se candidatam pelo Life Sciences Verification Program. O acesso de cyber tem vários níveis, com elegibilidade e trabalho permitido distintos. A aprovação pertence à conta e à organização relevantes, de modo que comprar uma assinatura sozinha não garante que seu fluxo de trabalho tenha acesso ao Mythos.
A verificação de cyber depende do seu trabalho
A orientação atual de cyber inclui três níveis:
- Defense Access: organizações e indivíduos, incluindo pesquisadores independentes e mantenedores de código aberto, podem se candidatar.
- Red Team Access: organizações podem se candidatar para trabalho autorizado de segurança ofensiva.
- Specialized Access: organizações podem se candidatar para testes de risco mais elevado em sistemas críticos, com revisão adicional.
Indivíduos não estão categoricamente excluídos da rota de cyber do Mythos. Eles podem se candidatar ao Defense Access segundo os critérios publicados. Isso é mais preciso do que tratar todo uso do Mythos como restrito a grandes empresas.
O programa está disponível por meio de planos pagos elegíveis do Claude, contas Console com faturamento e plataformas vinculadas compatíveis. Ele não está disponível no Claude Free. Leia a página atual do programa para a sua rota, em vez de inferir elegibilidade a partir da aprovação de outra equipe.
Aprovação e ativação são etapas separadas
Para uso corporativo (Enterprise) e via API, os administradores podem precisar atribuir o acesso ao papel ou workspace adequado. Contas Claude e Console são organizações separadas, e a aprovação não se transfere entre suas outras organizações.
Antes de depurar o corpo da sua requisição, verifique se a credencial pertence à organização aprovada e ao workspace configurado. Uma chave funcional comprova a autenticação; não comprova o direito ao programa de verificação.
Trabalho externo para clientes também exige cuidado. A orientação de cyber distingue uso interno de serviços ou produtos para clientes e exige aprovação separada para uso externo. Uma equipe aprovada internamente não deve presumir que pode expor as mesmas capacidades por meio de uma aplicação voltada a clientes.
Ciências da vida têm seu próprio processo de inscrição
Use o Life Sciences Verification Program oficial para acesso à pesquisa biomédica. O beta é para organizações verificadas nos planos Team, Enterprise ou na API da Plataforma Claude; planos pessoais Free, Pro, Max e Ultra não são elegíveis. O administrador da sua organização registra o interesse, o que não garante acesso. Não transfira níveis de cyber nem expectativas de aprovação para a biologia.
Qual modelo se adequa ao seu caso de uso de desenvolvedor?
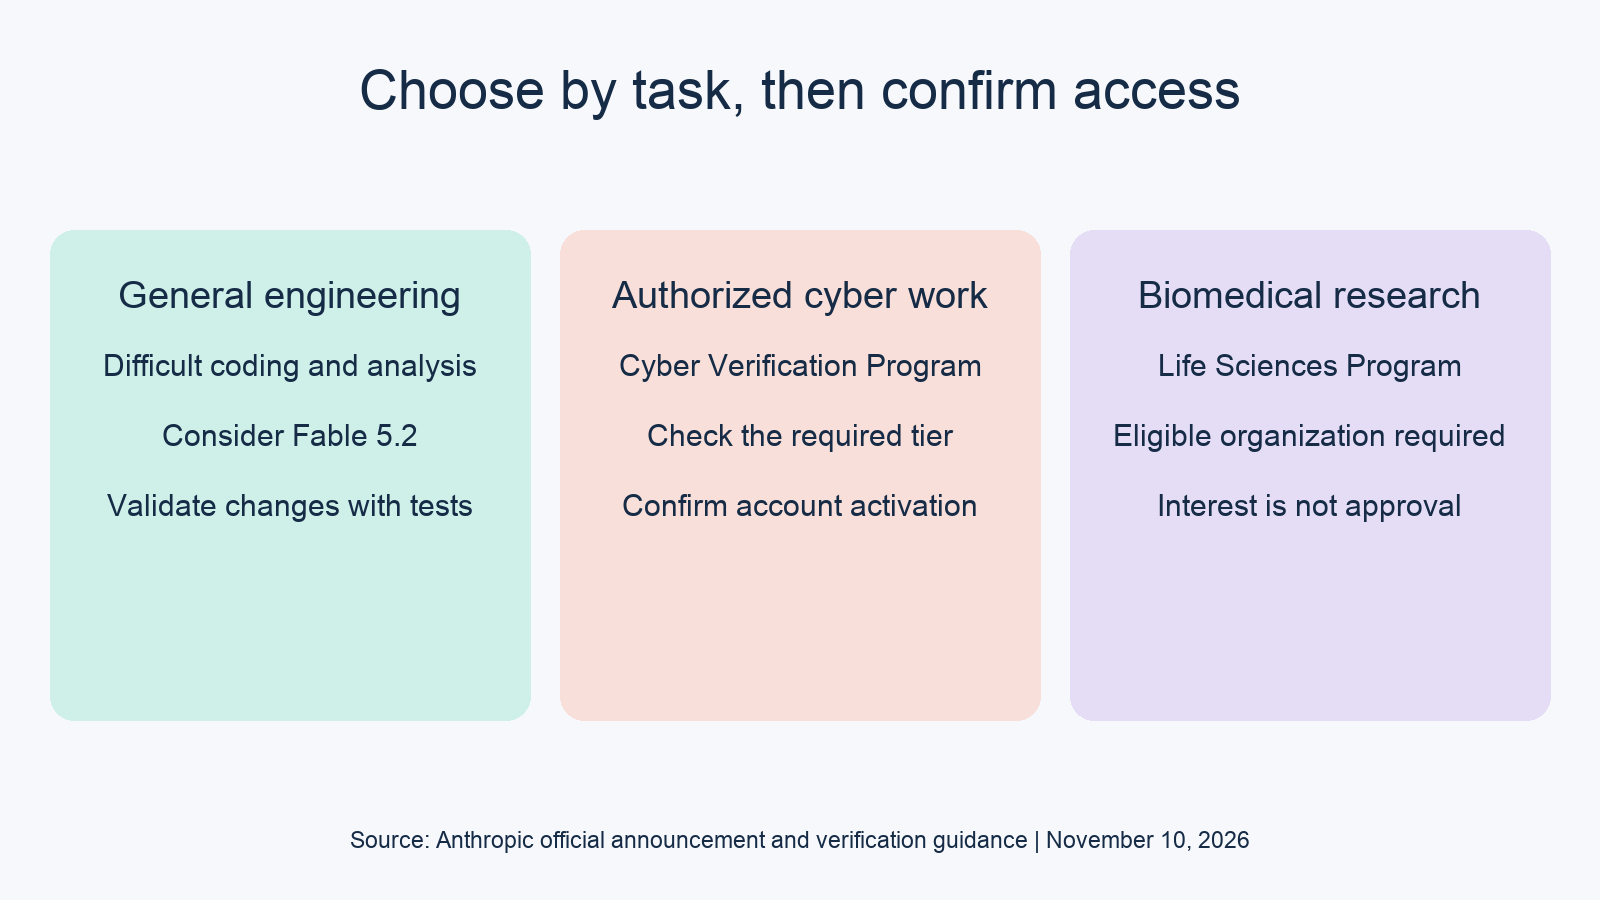
Use o Fable como candidato para tarefas gerais de engenharia difíceis que se encaixam em suas salvaguardas. Investigue o Mythos quando trabalho aprovado de cyber ou biomédico exigir a rota de verificação. Mantenha autorização, elegibilidade da conta e qualidade da tarefa como verificações separadas, para que um problema de acesso não se torne uma conclusão enganosa sobre desempenho.
| Sua tarefa | Abordagem de seleção |
|---|---|
| Refatorar um serviço ou investigar bugs ambíguos | Considere o Fable; valide o patch com seus testes |
| Revisar código ou corrigir um problema de segurança conhecido | Comece com modelos de disponibilidade geral; inspecione qualquer interrupção de salvaguarda |
| Executar testes de penetração autorizados | Verifique o nível de cyber adequado e a aprovação |
| Construir um serviço de segurança para clientes | Confirme a aprovação para uso externo, além do acesso interno |
| Conduzir pesquisa biomédica restrita pelo Fable | Candidate-se pelo programa de ciências da vida |
Estas são recomendações de seleção, não resultados medidos. Mantenha uma pessoa responsável por aprovar alterações de código, conclusões de pesquisa e escopo de segurança.
Como interpretar as diferenças de benchmarks?
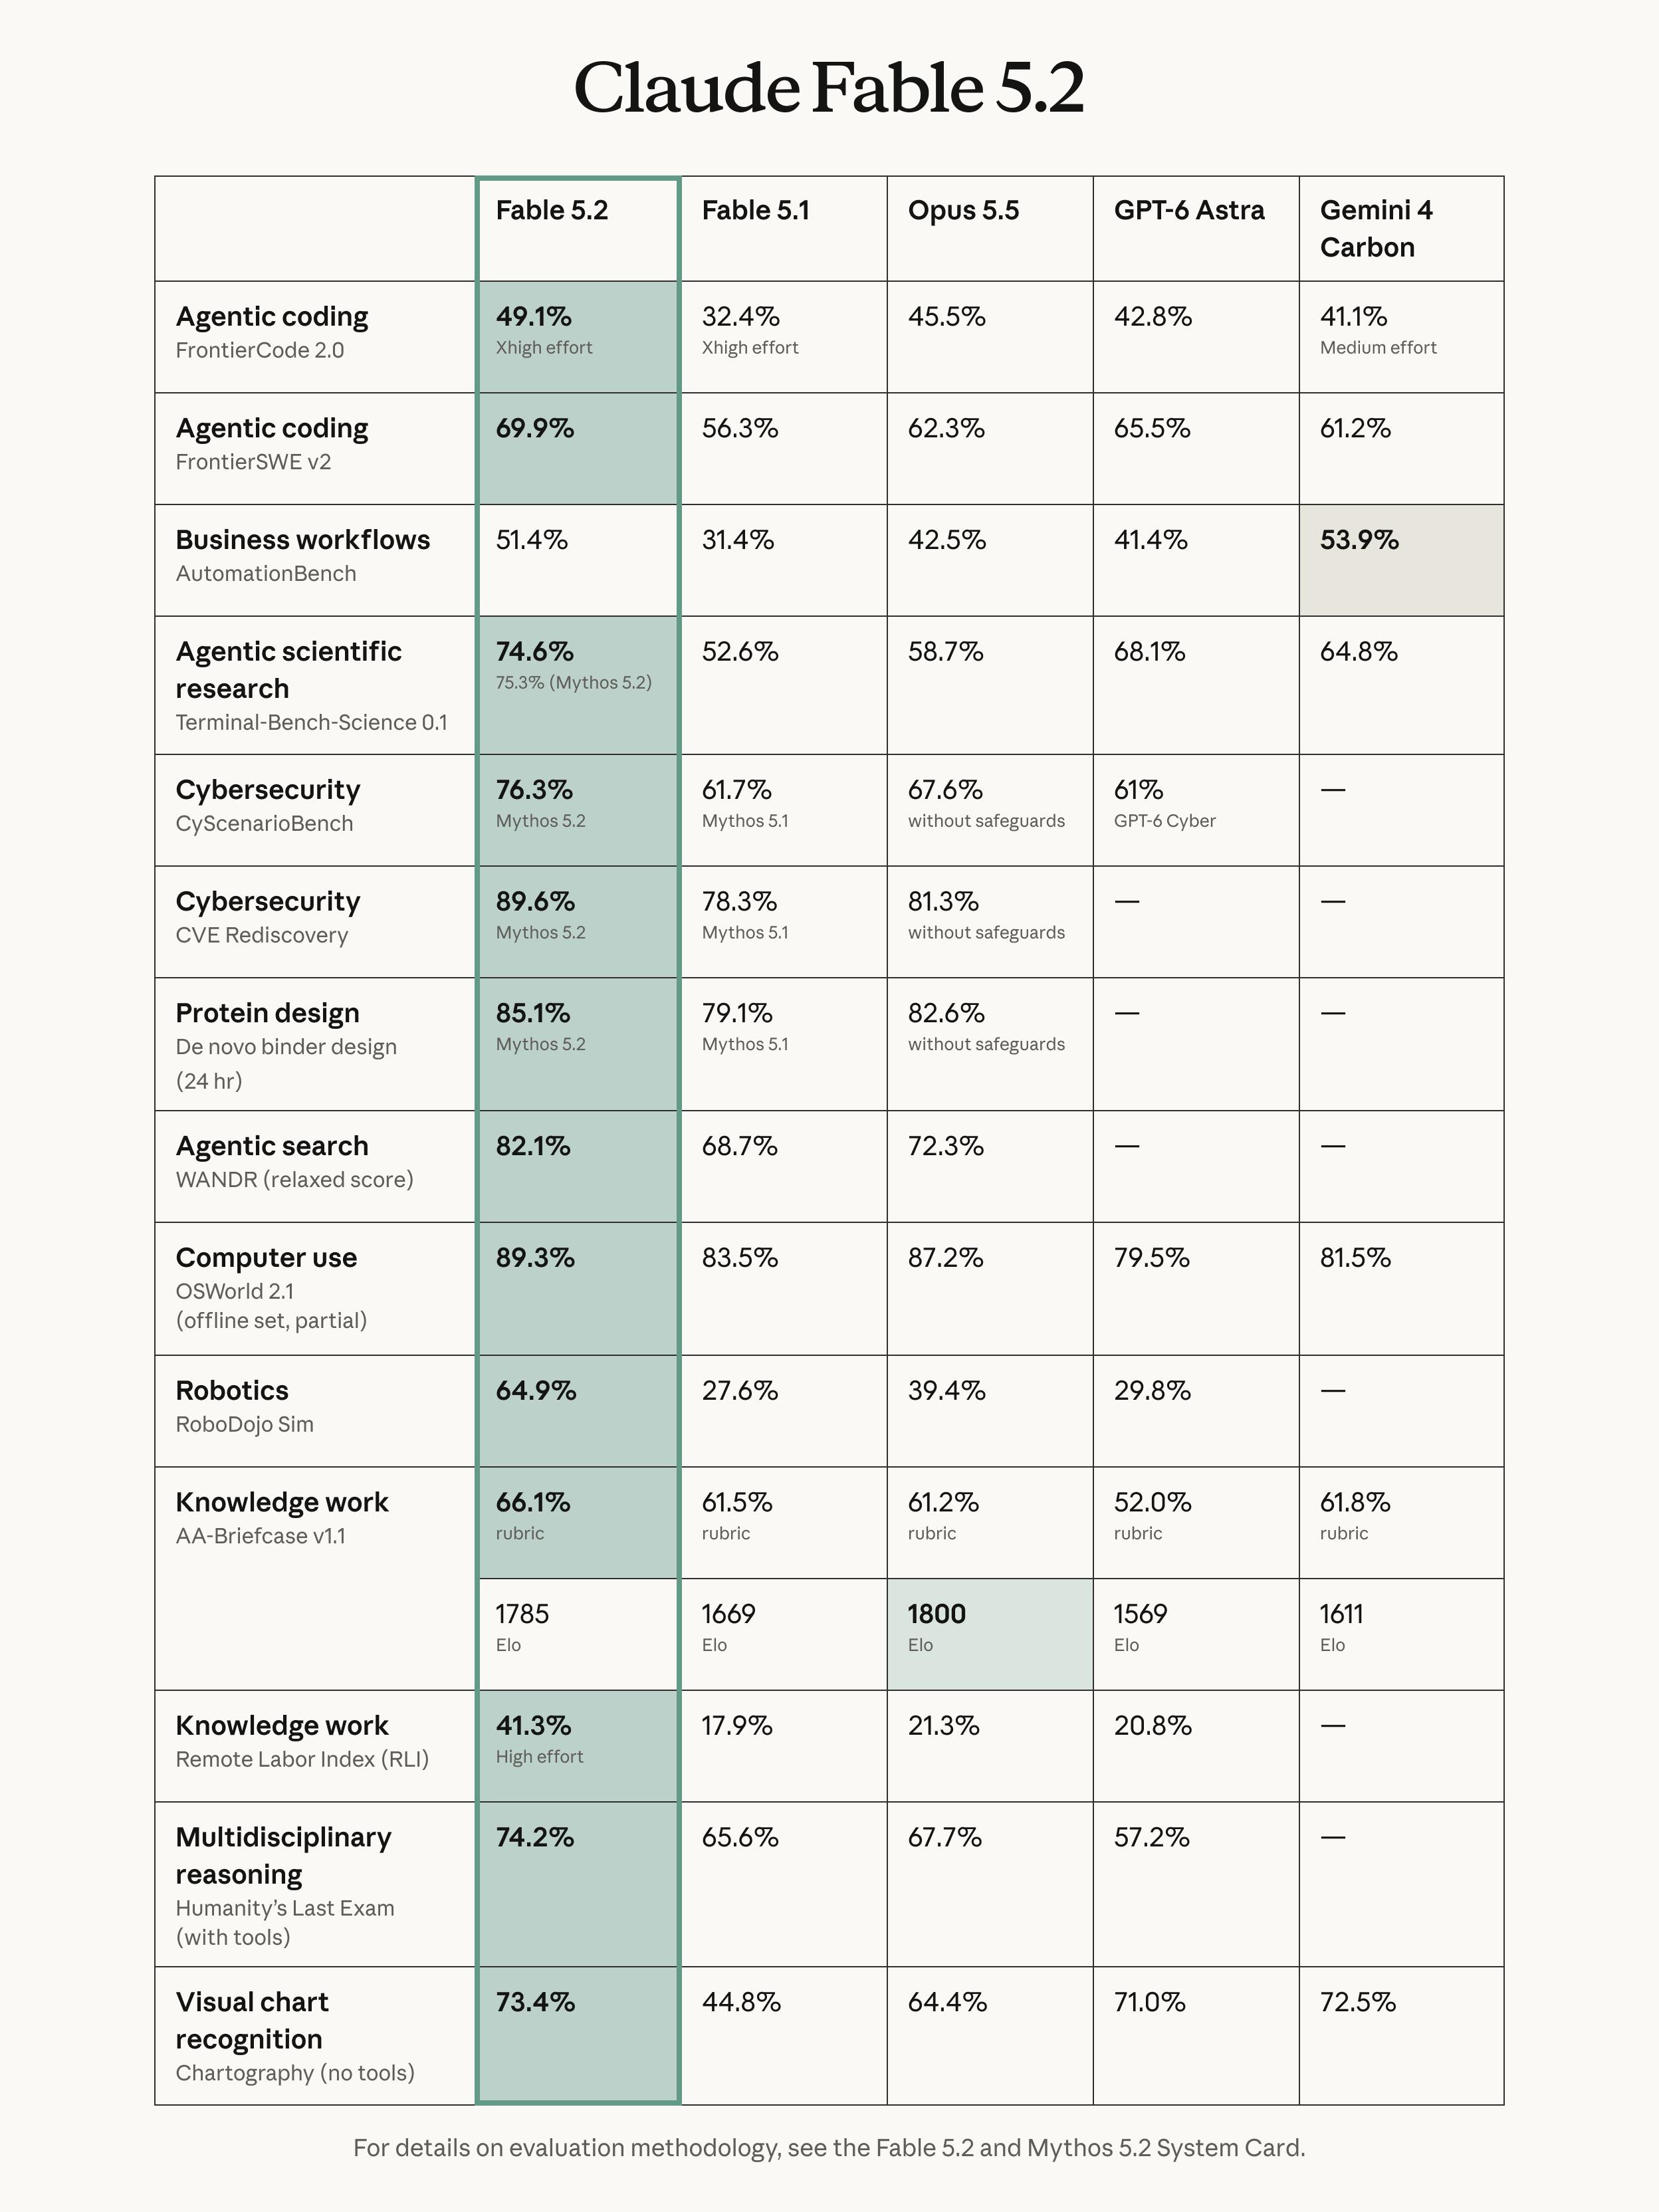
Leia o rótulo do modelo de cada benchmark, a configuração de salvaguardas, o nível de esforço e a metodologia antes de comparar números. A tabela de lançamento da Anthropic inclui resultados do Fable para tarefas gerais e resultados do Mythos para domínios sensíveis. Essas linhas não formam um teste controlado que prove que o Mythos é geralmente mais capaz que o Fable.
Consulte o system card do Fable 5.2 e do Mythos 5.2 para conhecer a metodologia de avaliação. As avaliações do fornecedor podem ajudar a escolher o que investigar; elas não estabelecem a taxa de sucesso da sua equipe.
Para a sua própria decisão, defina um resultado aceitável antes de executar uma tarefa. Uma migração precisa de testes aprovados e alterações revisáveis. Uma descoberta de segurança precisa de evidência, reprodutibilidade e uma avaliação de severidade justificada. Registre as interrupções de salvaguardas separadamente das respostas incorretas e das falhas de transporte.
Deixe seu agente de programação verificar o contrato da API com a Apidog CLI
Use a Apidog CLI para permitir que seu agente de programação valide a integração em torno do modelo selecionado. Teste autenticação, tratamento de respostas e caminhos de erro em um projeto sob seu controle. Mantenha essa verificação de contrato separada de afirmações sobre inteligência do modelo ou elegibilidade de verificação.
Comece pelo guia de instalação da Apidog CLI e, em seguida, configure seu próprio token:
npm install -g apidog-cli@latest
apidog login --with-token <YOUR_APIDOG_TOKEN>
Dê este prompt ao seu agente:
In my Apidog project, create a test case for our Claude integration.
Use the model available to our approved account. Check successful
response structure and invalid-credential handling. Keep provider
credentials in the environment. Read and validate the CLI schema,
create the case, run it, and summarize failures. Do not attempt
to bypass model safeguards or obtain verification access.
O agente pode inspecionar o schema e validar o payload que preparou antes de gravar:
apidog cli-schema get test-case-create
apidog cli-schema validate test-case-create --file case.json
apidog test-case create --project <PROJECT_ID> --file case.json
apidog run --test-case <CASE_ID> --project <PROJECT_ID> -e <ENV_ID> -r cli,json
Esses comandos e flags foram verificados com a ajuda da CLI 2.2.12 instalada. O payload deve usar o endpoint real e os identificadores de categoria do seu projeto. Este é um fluxo de trabalho ilustrativo, não um teste real da Anthropic realizado para este artigo.
Para um fluxo de trabalho baseado em Codex, siga Apidog CLI no Codex. Quando o caso de teste for útil, o guia de CI/CD da CLI explica como levar verificações repetíveis para o seu pipeline.
Perguntas frequentes
O Mythos 5.2 é mais inteligente que o Fable 5.2?
A Anthropic afirma que eles compartilham o mesmo modelo subjacente. Sua principal distinção são as salvaguardas e o acesso. Resultados de benchmarks em domínios sensíveis não estabelecem uma vantagem universal de inteligência para o Mythos.
Um indivíduo pode se candidatar ao acesso do Mythos?
Sim. A orientação de cyber permite que indivíduos se candidatem ao Defense Access. Red Team Access e Specialized Access são níveis exclusivos para organizações. A inscrição e a aprovação continuam sendo etapas separadas.
Comprar um plano pago do Claude garante acesso ao Mythos?
Não. Um plano pago elegível pode sustentar uma inscrição, mas os requisitos de aprovação do programa e de ativação da conta ainda se aplicam. Verifique a organização, o papel, o workspace ou a plataforma vinculada específica que você usará.
O Fable dá suporte ao desenvolvimento relacionado a segurança?
Os modelos de disponibilidade geral dão suporte ao desenvolvimento seguro do dia a dia, segundo a orientação de cyber. As salvaguardas adicionais do Fable podem restringir trabalhos mais sensíveis. Classifique sua tarefa com precisão e examine qualquer bloqueio antes de tirar conclusões.
Ambos os modelos exigem a mesma configuração de retenção de dados?
Verifique os termos da sua conta. O anúncio descreve retenção de monitoramento de segurança de 30 dias para outros clientes e exceções para clientes elegíveis de retenção zero. Os requisitos do programa de cyber também se aplicam. Confirme o arranjo com seu administrador antes de enviar material sensível.