O lançamento de julho segue três temas claros: segurança empresarial e gerenciamento de acesso mais robustos, migração de API e sincronização de especificações mais confiáveis, e fluxos de trabalho de teste mais fáceis de manter.
As equipes de API precisam de mais do que recursos individuais. Elas precisam de confiança de que as credenciais podem ser encontradas antes que se tornem incidentes, que o acesso e a atividade da organização permaneçam rastreáveis, que os dados de API importados mantenham seu significado e que os testes automatizados sejam fáceis de reutilizar e monitorar.
Este mês, o Apidog aprimora esses fluxos de trabalho conectados em três áreas:
- Segurança e acesso empresarial (plano Enterprise): Detecte riscos de credenciais, audite atividades importantes da organização e aprimore os fluxos de trabalho SCIM, SAML e SSO.
- Migração de API e sincronização de especificações: Preserve mais contexto do Postman e torne as importações OpenAPI/Swagger mais seguras para repetições.
- Confiabilidade de testes e fluxos de trabalho: Reutilize mais ativos de teste, veja quando os cenários foram executados pela última vez e salve grandes configurações de ambiente de forma mais confiável.
1. 🔐 Segurança e Acesso Empresarial
A governança de API empresarial depende de três elementos funcionando em conjunto: informações sensíveis devem ser detectáveis, atividades importantes devem ser rastreáveis e os usuários certos devem receber o acesso adequado. As atualizações de julho fortalecem todas as três partes desse modelo operacional.
Disponibilidade: Plano Enterprise
O Secret Scanner Empresarial Traz Riscos de Credenciais à Tona
Projetos de API frequentemente contêm parâmetros de requisição, cabeçalhos, ambientes, variáveis, scripts, exemplos e configurações de autenticação. Se uma chave de API, token de acesso, chave privada ou outra credencial for armazenada em texto simples, isso pode criar um risco de segurança difícil de descobrir em uma grande organização.
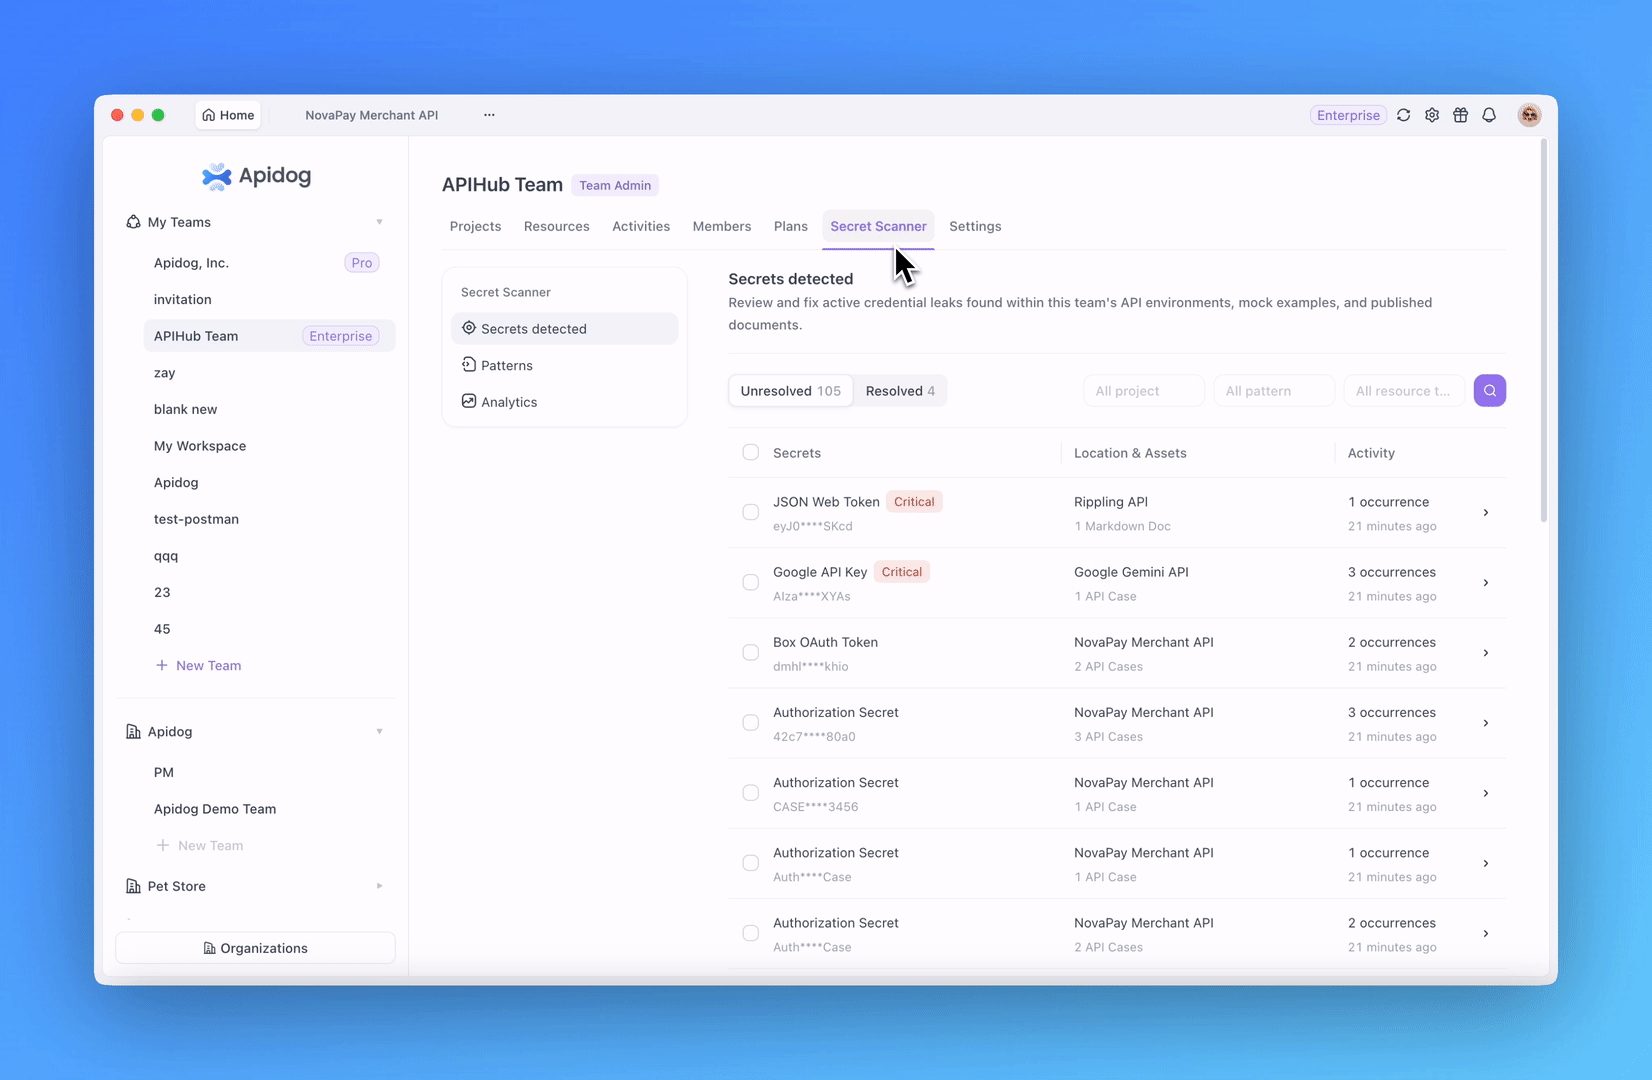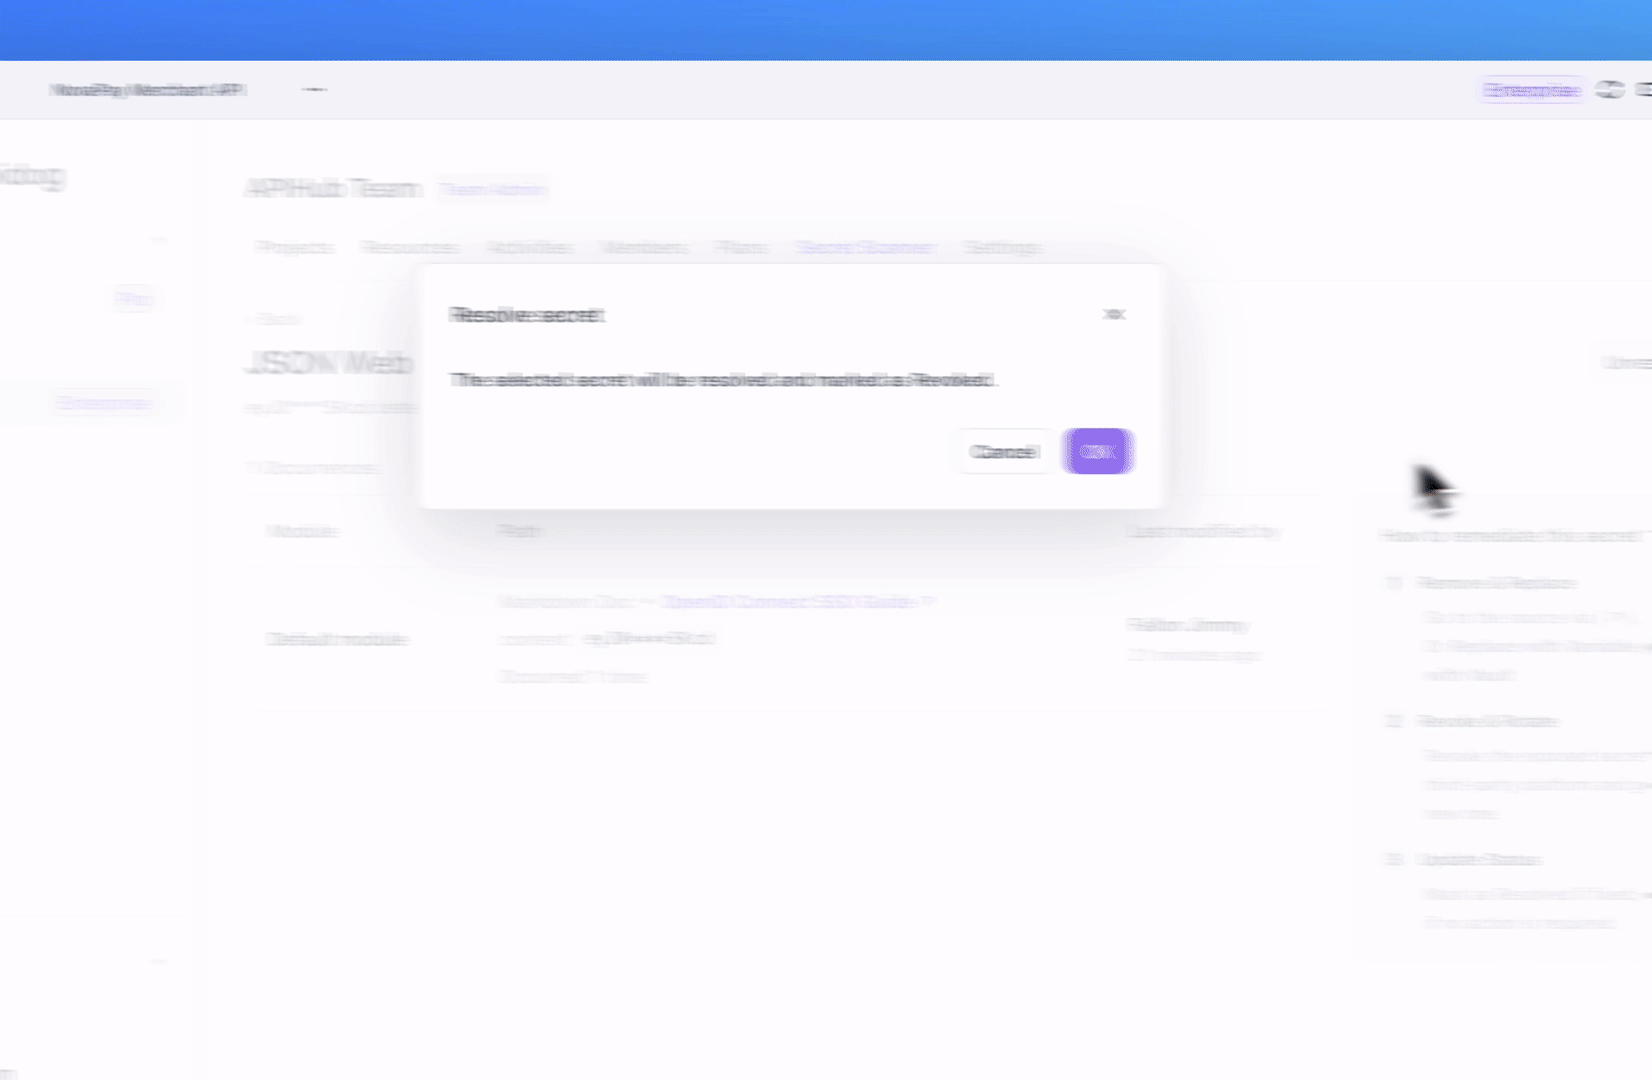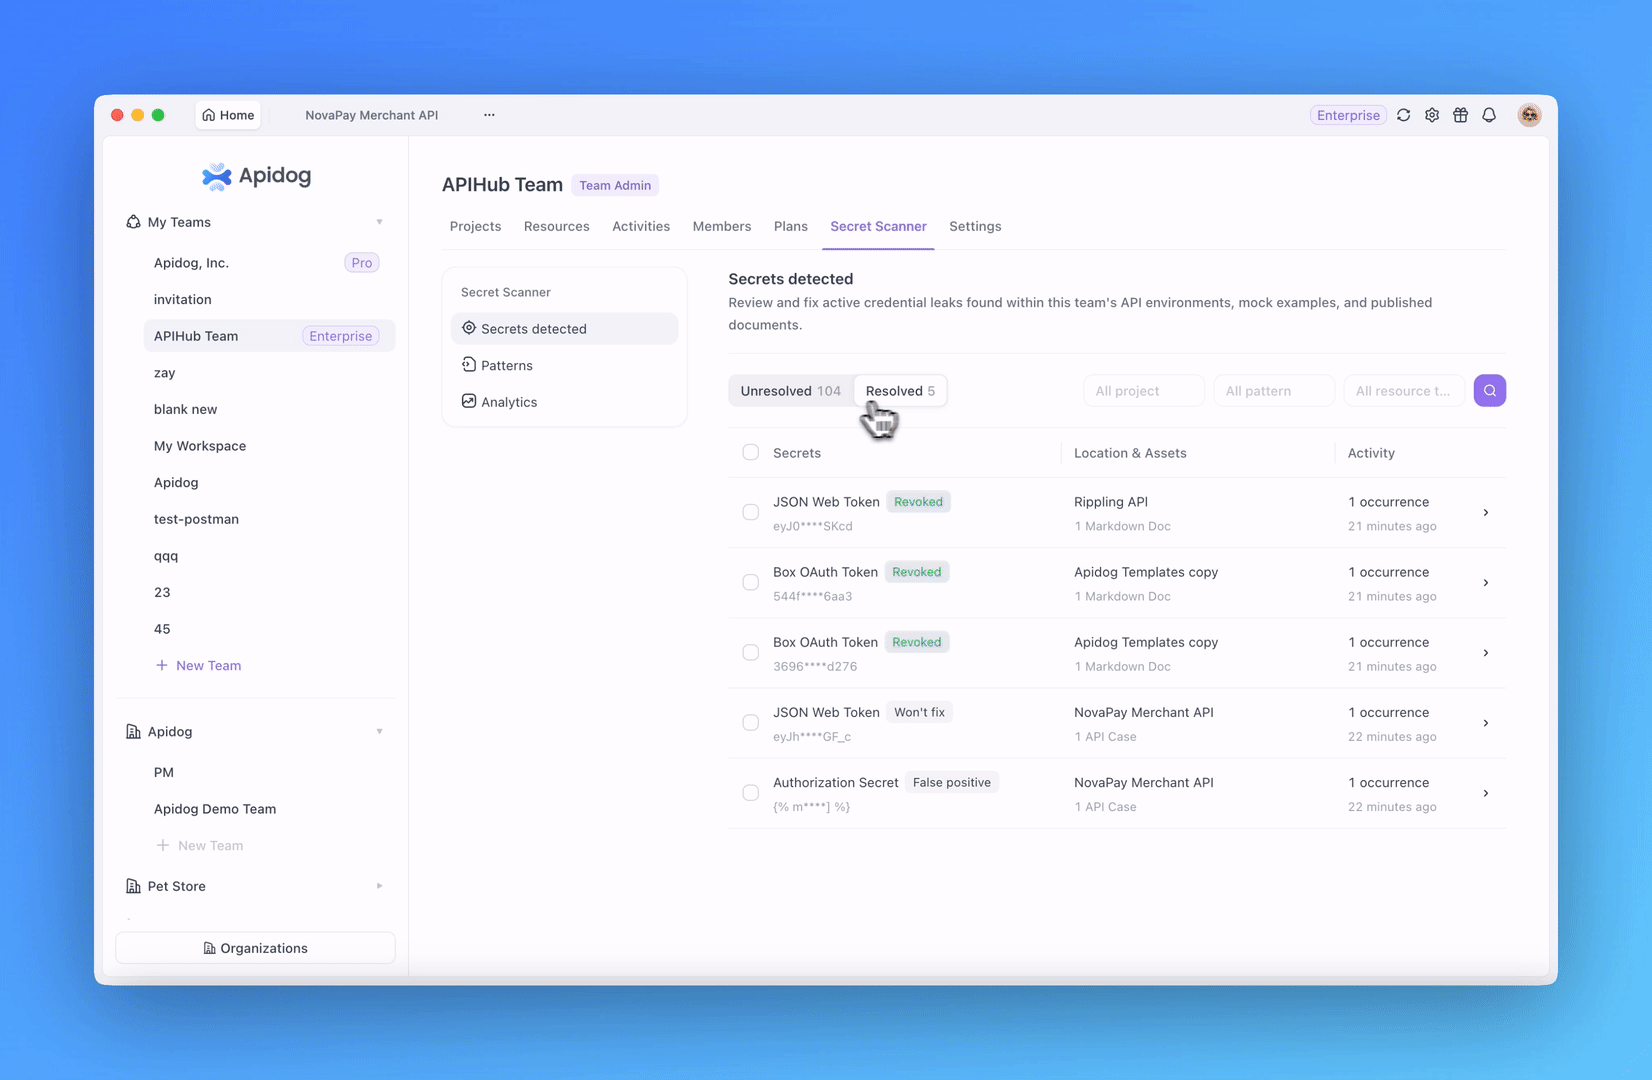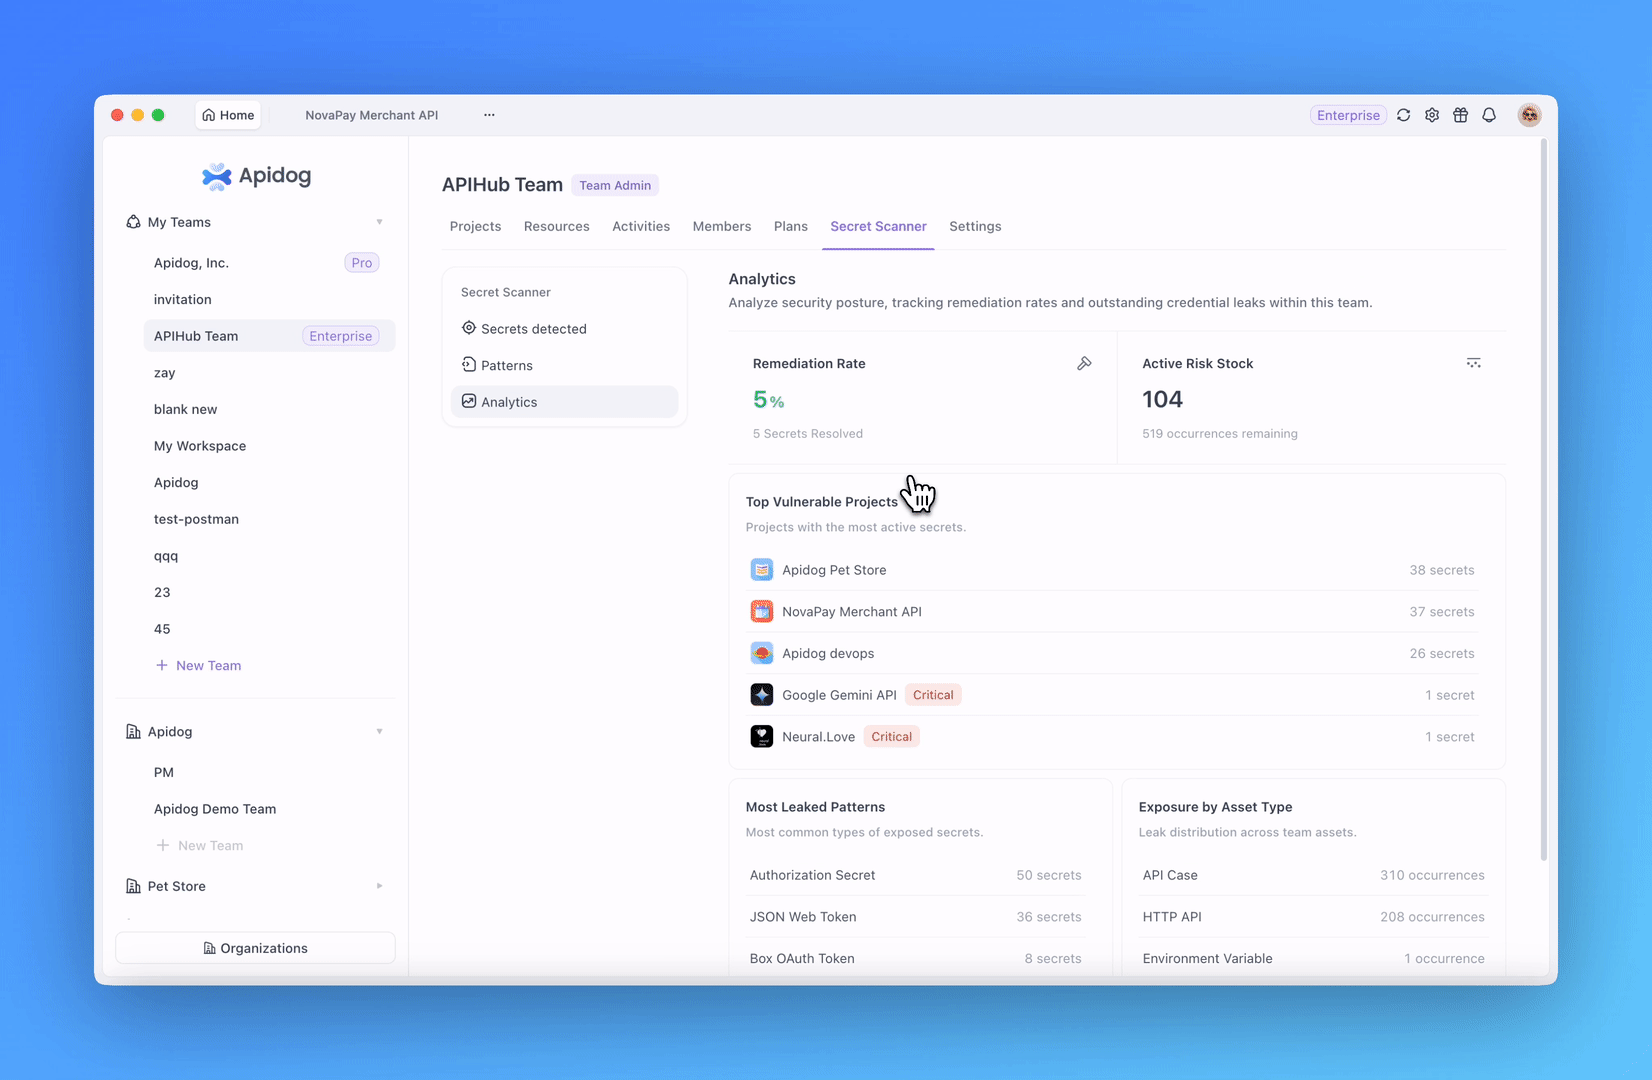
O Secret Scanner oferece às equipes Enterprise uma forma estruturada de encontrar, revisar e gerenciar esses riscos ao longo do ciclo de vida da API:
- Visibilidade em nível de organização: Administradores da organização podem ver quais equipes têm descobertas de segredos não resolvidas e identificar os Proprietários ou Administradores de Equipe relevantes que podem coordenar a remediação.
- Governança em nível de equipe: As equipes podem revisar as descobertas em seus projetos e abrir uma visualização detalhada de cada ocorrência associada ao mesmo risco de segredo.
- Navegação direta para a fonte: Cada ocorrência pode ser vinculada de volta à requisição, ambiente, variável, exemplo ou outro recurso de origem relacionado, reduzindo a investigação manual.
- Remediação registrada: As descobertas podem ser marcadas como resolvidas com um motivo, como Revogado, Falso positivo ou Não será corrigido.
- Padrões de detecção personalizados: Administradores de equipe podem criar, editar, habilitar, desabilitar ou excluir padrões personalizados para formatos de credenciais usados dentro de sua organização.
Em vez de parar na detecção, as equipes podem localizar a fonte, coordenar a propriedade, registrar o resultado e manter um histórico de remediação mais claro.
Logs de Auditoria Empresariais Melhoram a Rastreabilidade da Organização
Quando uma organização gerencia muitos membros, equipes, projetos e permissões, os administradores precisam de um registro confiável de atividades importantes. Sem esse histórico, investigar mudanças de acesso inesperadas ou entender quem realizou uma operação sensível pode exigir verificações manuais demoradas.
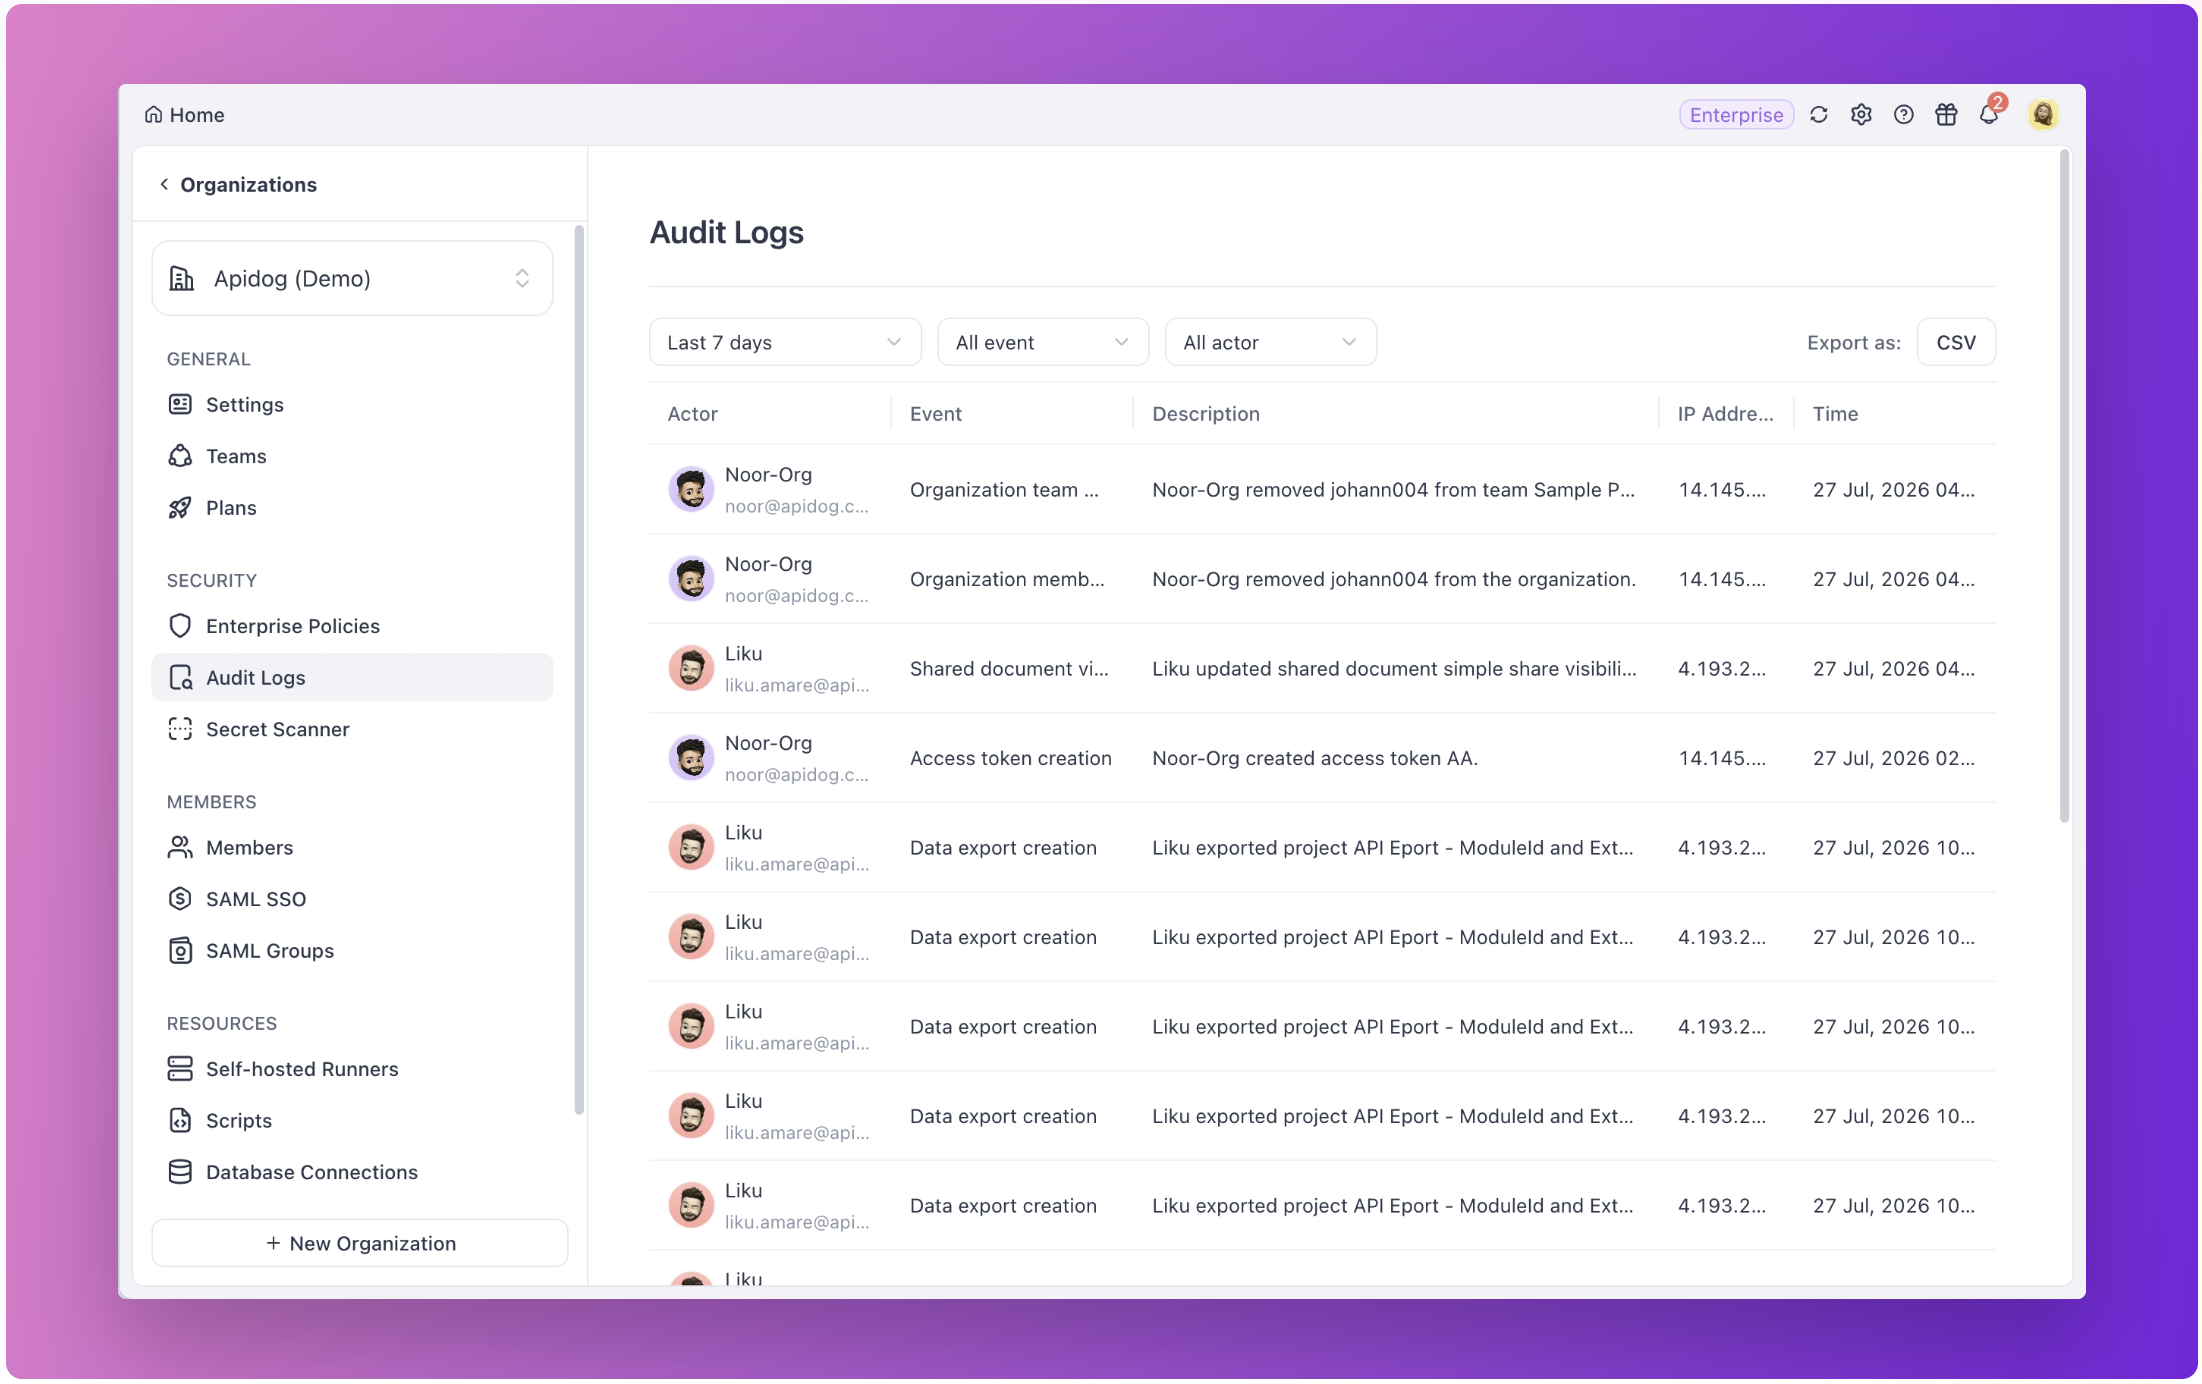
Os Logs de Auditoria Empresariais oferecem aos Proprietários e Administradores da Organização uma visão centralizada dos eventos chave. Cada registro pode incluir o operador, tipo de evento, descrição do evento, endereço IP de origem e carimbo de data/hora. Os administradores podem filtrar por período, tipo de evento e operador para rastrear mudanças envolvendo membros, equipes, permissões, projetos e eventos de login.
Isso apoia revisões de segurança, investigação de incidentes e processos de conformidade interna, sem exigir que os administradores reconstituam atividades de múltiplas fontes.
Fluxos de Trabalho de Identidade Empresarial e SSO Mais Confiáveis
O Apidog melhorou a compatibilidade com SCIM 2.0 em uma gama mais ampla de integrações de provedores de identidade (IdP). Operações de ciclo de vida do usuário e gerenciamento de grupos em nível de organização agora são mais resilientes a diferenças em campos SCIM e comportamento de endpoints, ajudando as equipes empresariais a ativar, atualizar e sincronizar usuários e grupos de forma mais confiável.
Para organizações que usam IdPs como JumpCloud, Microsoft Entra ID e Okta, essas melhorias suportam um fluxo de trabalho de governança de identidade empresarial mais suave, além do provisionamento. O Mapeamento de Grupo SAML aprimorado lida tanto com strings de grupo único quanto com arrays de múltiplos grupos, ajudando os usuários a receber as funções de organização e equipe esperadas após o login SSO sem interromper a associação de equipe existente.
A experiência de governança de identidade também se estende ao acesso a projetos. Após o login SSO, o Apidog pode expandir e selecionar automaticamente a organização e a equipe correspondentes, reduzindo a navegação manual entre os espaços de trabalho e ajudando os usuários a entrar no projeto correto com o acesso adequado mais rapidamente.
2. 📦 Migração de API e Sincronização de Especificações
A qualidade da migração é determinada pelo que acontece após a importação. As requisições devem permanecer compreensíveis, a autenticação deve continuar utilizável, as variáveis devem reter seu contexto e as sincronizações repetidas de especificações não devem remover ou sobrescrever recursos não relacionados.
Migração do Postman Mais Completa e Confiável
O Apidog agora preserva e mapeia mais dados do Postman tanto em importações de arquivos locais quanto em importações da API Postman:
- Configurações de autenticação em nível de coleção e OAuth 2.0 em nível de endpoint são importadas com mais precisão.
- URLs de Token de Renovação OAuth 2.0 são mapeadas corretamente.
- Descrições de variáveis e classificações de segredos podem ser retidas.
- Campos de arquivo
form-datapreservam o nome de arquivo original quando o arquivo local real não pode ser transferido. - Importações da API Postman podem incluir Globais, com a opção de excluí-los durante a importação.
- Caracteres não suportados em nomes de variáveis, como espaços ou barras verticais, são substituídos por sublinhados para reduzir falhas na resolução de templates.
- Importações repetidas da API Postman são menos propensas a usar dados de Coleção armazenados em cache do navegador desatualizados.
| Antes | Agora |
|---|---|
|
|
O resultado é menos limpeza pós-migração e um caminho mais curto de dados importados para requisições que as equipes podem entender, validar e executar.
Fluxos de Trabalho de Importação OpenAPI e Swagger Mais Seguros
Importações OpenAPI e Swagger frequentemente servem como um fluxo de trabalho de sincronização contínuo, em vez de uma migração única. Erros de importação, análise incompleta ou exclusão incorreta de recursos podem, portanto, afetar um projeto repetidamente.
O Apidog agora fornece detalhes de erro mais claros quando um arquivo OpenAPI ou Swagger não pode ser importado. Quando o problema pode estar relacionado ao formato de especificação selecionado, o fluxo de importação oferece uma orientação mais direta para a troca de formatos e a continuação da investigação.
Este lançamento também aprimora vários casos complexos de sincronização:
- Importações agendadas podem processar definições retornadas com respostas HTTP não-2xx de forma mais correta.
- Importações OpenAPI 3.1 em branches de iteração preservam endpoints, Webhooks, pastas, descrições e estados obsoletos de forma mais confiável.
- Pastas sem endpoints HTTP são menos propensas a serem removidas incorretamente ao deletar recursos que não existem mais na definição de origem.
- Referências circulares de esquema são tratadas de forma mais confiável durante a importação.
- A sincronização de modelos entre módulos e fontes de importação agendadas é menos propensa a sobrescrever modelos não relacionados com o mesmo nome.
Essas mudanças tornam a sincronização de especificações mais segura para equipes que trabalham com projetos multi-módulos, branches e fluxos de trabalho de importação agendada.
3. 🧪 Confiabilidade de Testes e Fluxos de Trabalho
A automação se torna difícil de manter quando os ativos de teste precisam ser duplicados, a atividade dos cenários é difícil de visualizar, ou grandes atualizações de configuração falham por motivos evitáveis. As melhorias de fluxo de trabalho de julho reduzem esse atrito operacional.
Reutilize Mais Ativos de Teste no Apidog CLI
Quando o Apidog CLI executa casos de cenário, os passos do cenário agora podem referenciar endpoints, casos de teste e outros cenários. Ativos de teste existentes podem ser reutilizados mais diretamente em scripts locais, pipelines de CI/CD e fluxos de trabalho de teste automatizados, em vez de serem recriados como passos isolados.
Isso torna a composição de cenários mais modular e ajuda as equipes a manter os mesmos ativos de teste reutilizáveis em testes interativos e execução automatizada.
Veja Quando os Cenários de Teste Foram Executados pela Última Vez
A lista de cenários de teste automatizados agora exibe o tempo da execução mais recente, além do tempo de criação. As equipes podem ver rapidamente se um cenário foi executado recentemente, identificar testes que podem precisar de atenção e comunicar a atividade de teste de forma mais clara aos stakeholders do projeto.
Salve Grandes Configurações de Ambiente de Forma Mais Confiável
Grandes projetos podem acumular valores vazios inválidos na configuração do ambiente, aumentando o tamanho da requisição e ocasionalmente causando falhas de salvamento. O Apidog agora remove esses dados vazios não utilizados ao salvar um ambiente, tornando as atualizações de configuração mais confiáveis para projetos com muitos módulos.
🐞 Correções de Bugs e Pequenas Melhorias
Também lançamos um conjunto de correções e melhorias de qualidade de vida este mês, incluindo:
- Corrigido um problema onde as notificações do Runner e os resultados de execuções recentes podiam mostrar uma duração média de 0 após a conclusão de um cenário de teste.
- Corrigido um problema onde clicar em “Esqueci a senha” não reutilizava automaticamente as informações da conta inseridas anteriormente.
- Corrigido um problema onde Proprietários da Organização podiam perder o acesso às configurações da organização após o limite de membros ser excedido.
- Corrigido um problema onde um Proprietário de Equipe podia se juntar novamente através de um link de convite de projeto com um papel de membro regular incorreto.
- Corrigido um desvio de fuso horário na hora da atividade recente da lista de membros da organização.
- Corrigido um problema onde a clonagem de um projeto de um site de documentação publicado podia incluir endpoints de módulos não publicados.
- Corrigido um problema onde os passos da suite de testes podiam desaparecer após salvar em uma branch filha.
- Corrigido um problema onde o Runner podia falhar ao executar suites de testes em branches filhas.
- Corrigido um problema onde as exportações de documentação multi-módulo podiam conter endpoints de módulos que não foram selecionados.
- Corrigido um problema onde desabilitar “Import Authentication” podia alterar incorretamente a autenticação de diretório para “No Auth”.
- Melhorado o reconhecimento do Secret Scanner para padrões adicionais de credenciais.
- Corrigido um problema onde as imagens em documentos Markdown podiam falhar ao serem exibidas no cliente de desktop On-Premises.
- Melhorados os dados de uso de crédito cumulativos para que os aumentos totais e o consumo total possam ser exibidos com mais precisão.
🌟 O Que Isso Significa
O lançamento de julho cria um caminho mais confiável em três áreas conectadas de operações de API:
Foco | O que melhora | Por que é importante |
|---|---|---|
Segurança e acesso empresarial | Secret Scanner, Logs de Auditoria, compatibilidade SCIM e SAML do JumpCloud, e navegação mais rápida no workspace SSO. | As organizações podem encontrar riscos de credenciais, rastrear atividades importantes e gerenciar o acesso de usuários com menos lacunas. |
Migração de API e sincronização de especificações | Mais contexto do Postman é preservado, enquanto as importações OpenAPI e Swagger são mais seguras e fáceis de solucionar problemas. | As equipes gastam menos tempo reparando dados importados e enfrentam um risco menor de perder ou sobrescrever recursos do projeto. |
Confiabilidade de testes e fluxos de trabalho | Cenários CLI reutilizam ativos existentes, a atividade do cenário é mais fácil de visualizar e grandes salvamentos de ambiente são mais estáveis. | Fluxos de trabalho automatizados tornam-se mais fáceis de compor, monitorar e manter. |
Juntas, essas atualizações ajudam equipes de segurança, administradores, designers de API e engenheiros de teste a trabalhar a partir de uma base operacional mais clara e confiável.
💬 Participe da Conversa
Conecte-se com outros engenheiros de API e com a equipe Apidog:
- Junte-se à nossa comunidade no Discord para discussões e suporte em tempo real.
- Participe da nossa comunidade no Slack para conversas técnicas.
- Siga-nos no X (Twitter) para as últimas atualizações.
P.S. Para todos os detalhes sobre as atualizações, confira o Changelog do Apidog!
Atenciosamente,
A Equipe Apidog