
GPT-6 Cyberは、OpenAIが2026年11月5日に発表した、認可された脆弱性調査、エクスプロイト開発、ペネトレーションテスト向けのサイバーセキュリティモデルです。価格は入力トークン100万あたり20ドル、出力トークン100万あたり100ドルです。Responses API経由でgpt-6-cyberとして呼び出せますが、Daybreak Redアクセスに加え、このモデル固有の承認が必要です。
これが前回のリリースとの重要な違いです。8月にGPT-5.6 Cyberを取り上げたときは、価格もリクエスト形式も公開されていませんでした。現在では、OpenAIがモデルID、価格、リクエスト、エラーを公式ドキュメントとして公開しています。ただし、通常のAPIキーではアクセスできない点は変わりません。
このガイドでは、このモデルの概要、利用資格、料金、統合のテスト方法について解説します。ひとつ注意点として、私たちはDaybreak Redアクセスを持っていないため、以下の内容はgpt-6-cyberに対して実際に実行したものではありません。リクエストとエラーコードは、2026年11月6日時点で確認したOpenAIのDaybreak APIガイドに基づいています。
GPT-6 Cyberとは?
GPT-6 Cyberは、脆弱性の発見、エクスプロイト開発、Webペネトレーションテストといった認可されたセキュリティ作業向けに構築された、GPT-6 Astraのサイバー専門バリアントです。OpenAIは強化学習によるポストトレーニングを行い、認可されたセキュリティタスクの拒否を減らしつつ、調査者が設定したスコープ内にとどまるように調整しました。
GPT-6 Cyberシステムカードから、このモデルの立ち位置を把握するうえで役立つ3つの事実を紹介します:
- 専門特化モデルである。 OpenAIによると、汎用コーディングではAstraに及ばず、ExpertSWEのスコアは82.95%で、Astraの83.24%を下回ります。
- Critical評価を受けた。 OpenAIのPreparedness Frameworkにおいて、サイバーセキュリティ分野でCriticalに分類されており、これはGPT-6 Astraと同じです。GPT-5.6 Cyberの評価はHighでした。
- Astraが拒否するタスクを完遂できる。 RemoteExploitBenchでは、Daybreak BlueでのAstraがすべてのタスクを拒否したのに対し、GPT-6 Cyberは95%を完了しました。
OpenAIが打ち出す目覚ましい成果は、実際のターゲットに基づくものです。同社の研究者はこのモデルを使って948件のLinux権限昇格エクスプロイトを開発し、重大度の高いFirefox脆弱性を81件発見しました。Mozillaはすでに修正に着手しています。これらはGPT-6 Cyberの発表に基づくOpenAI自身の報告数値であり、第三者による検証結果ではありません。
GPT-6 Cyberにアクセスできるのは誰か?
現時点で利用できるのは、承認された組織のみです。OpenAIによると、GPT-6 Cyberはまず、選ばれたDaybreak Red顧客に対してAPIとCodex経由で提供が開始され、まもなくすべてのRed顧客に拡大される予定です。ただし、具体的な日程は示されていません。
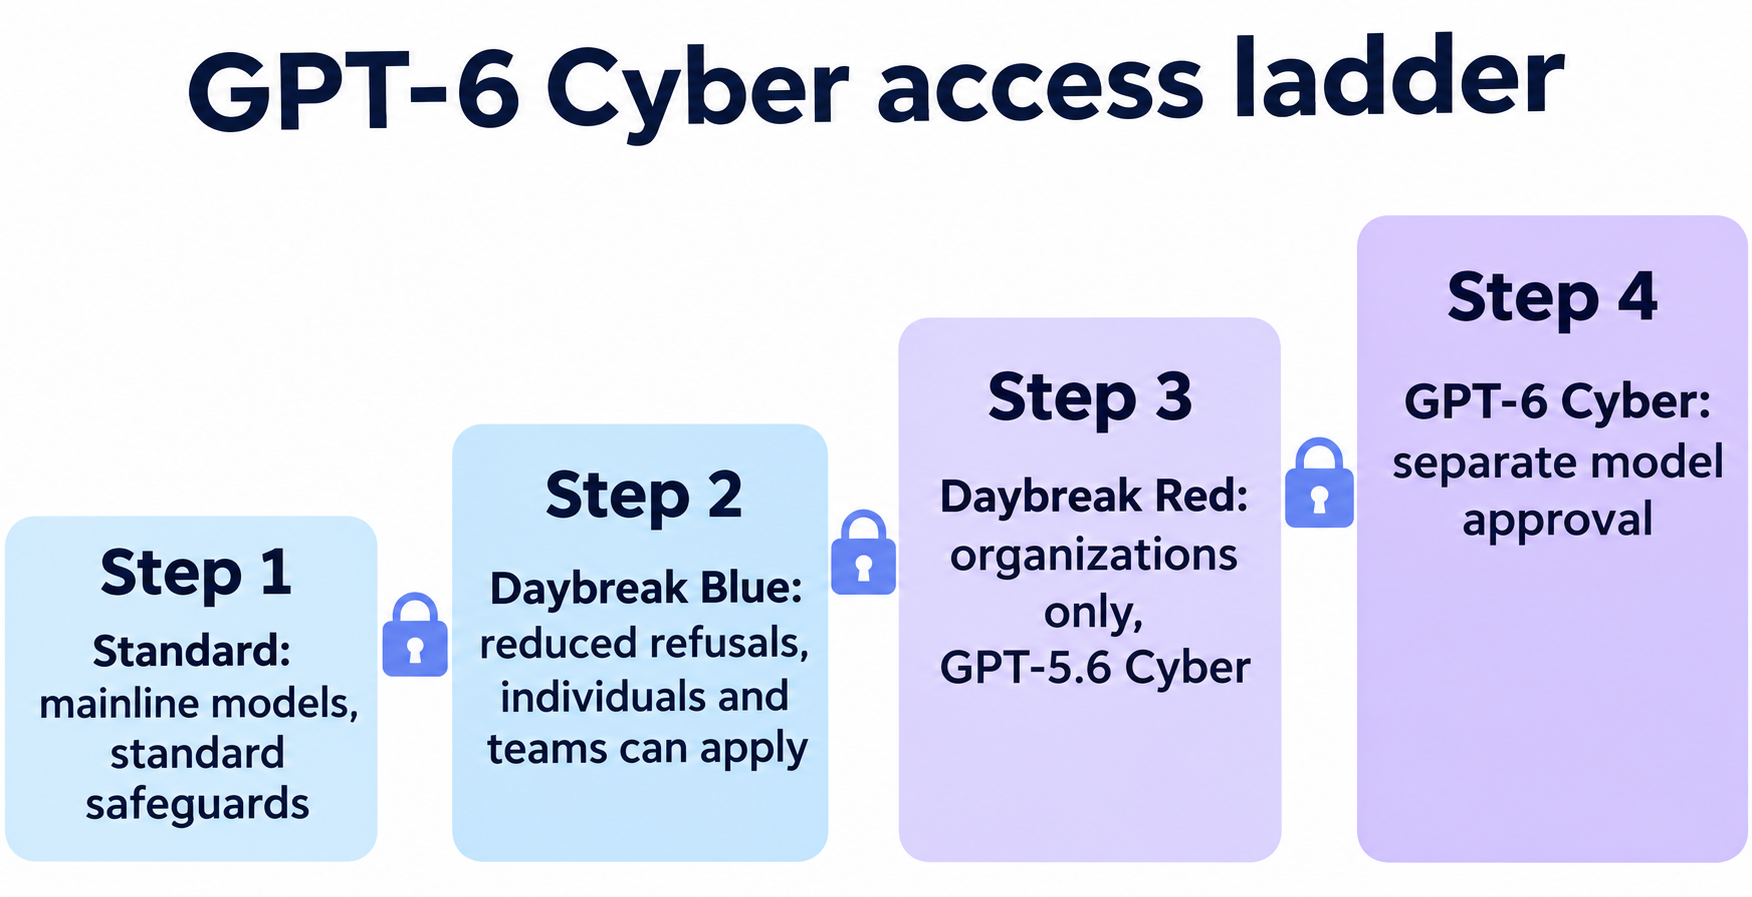
| アクセスレベル | 取得できる対象 | 得られるもの | GPT-6 Cyber利用可否 |
|---|---|---|---|
| Standard | すべてのAPIアカウント | 主要モデル、標準の安全対策 | いいえ |
| Daybreak Blue | 本人確認済みの個人および組織 | GPT-6 SolやGPT-6 Lunaなどのモデルでの拒否の削減 | いいえ |
| Daybreak Red | 承認されたビジネスおよびエンタープライズ組織 | GPT-5.6 Cyber、およびAstraを含む主要モデルでの拒否の削減 | これだけでは不可 |
| Red + モデル承認 | このモデルについて承認されたRed組織 | GPT-6 CyberとGPT-5.6 Cyber | はい |
Daybreakの概要には、申請前に読んでおく価値のある4つの制限が明記されています:
- 個人はRedに申請できない。 Blueには申請可能ですが、有料プラン、本人確認、物理的なFIDO2セキュリティキーが必要です。
- お金でアクセス権は買えない。 契約や購入が承認を保証するものではありません。
- 承認されても自動で有効になるわけではない。 オーナーがプロジェクトに対してDaybreakを有効化する必要があり、Redを有効化してもGPT-6 Cyberは使えるようになりません。
- 顧客向け利用は対象外。 OpenAIが特定の構成を承認した場合を除き、Daybreakは下流のプロダクトトラフィックやサードパーティ向けには利用できません。パートナーは別のプログラムを利用します。
申請はDaybreakのページから行えます。ティアの詳細については、Daybreak Blue vs Redガイドをご覧ください。また、電力・水道などの公共インフラ事業者やオープンソースプロジェクトは、OpenAIの10億ドル規模の補助アクセスプログラムである「Daybreak for Frontline Defenders」に関心を登録することもできます。
GPT-6 Cyberの料金と仕様
料金ページとモデルページによると、GPT-6 Cyberの価格はGPT-6 Astraのちょうど2倍に設定されています。
| 100万トークンあたり | GPT-6 Cyber | GPT-6 Astra | GPT-5.6 Cyber |
|---|---|---|---|
| 入力 | $20.00 | $10.00 | $12.50 |
| キャッシュ済み入力 | $2.00 | $1.00 | $1.25 |
| 出力 | $100.00 | $50.00 | $75.00 |
| 30分キャッシュ書き込み | $25.00 | $12.50 | $15.625 |
| 12時間キャッシュ書き込み | $50.00 | $25.00 | $31.25 |
これらは短いコンテキスト向けの料金です。料金ページにはGPT-6 Cyberの長いコンテキスト向け料金が記載されていないため、非常に大きなプロンプトを前提とした設計を行う前に、アカウントチームに確認してください。
入力50,000トークン、出力10,000トークンの呼び出しは、GPT-6 Cyberでは2.00ドル、Astraでは1.00ドルかかります。エージェントの実行では呼び出しが繰り返されるため、キャッシュが重要になります。キャッシュ済み入力は通常料金の10分の1です。
モデルページに記載の仕様:
- コンテキストウィンドウ: 1,050,000トークン
- 最大出力: 128,000トークン
- 入出力: テキストと画像の入力、テキストの出力
- 機能: ストリーミング、関数呼び出し、構造化出力。ファインチューニングには非対応。
- ツール: Web検索、ファイル検索、コードインタープリター、ホスト型シェル、apply patch、skills、computer use、MCP、ツール検索
- レート制限: Buildティアでは毎分5,000リクエスト、毎分100万トークン(組織がカスタム制限を持っている場合を除く)
GPT-6 CyberとGPT-5.6 Cyber・Astraのベンチマーク比較
GPT-6 CyberのGPT-5.6 Cyberに対する向上は大きい一方で、Astraに対する優位はより小さく、すべてのテストで維持されているわけではありません。これらのスコアはすべて、OpenAIの発表とシステムカードに基づいています。
| 評価 | GPT-6 Cyber | GPT-6 Astra | GPT-5.6 Cyber |
|---|---|---|---|
| ExploitGym | 48.45% | 42.43% | 32.1% |
| ExploitGym Hardened | 36.94% | 29.69% | 報告なし |
| SRE-Bench(リバースエンジニアリング) | 92.84% | 87.98% | 報告なし |
| Webペネトレーションテスト再現率 | 40.3% | 32.0% | 報告なし |
| ハニーポットの悪用(安全プロンプトなし) | 0.07% | 0% | 5.51% |
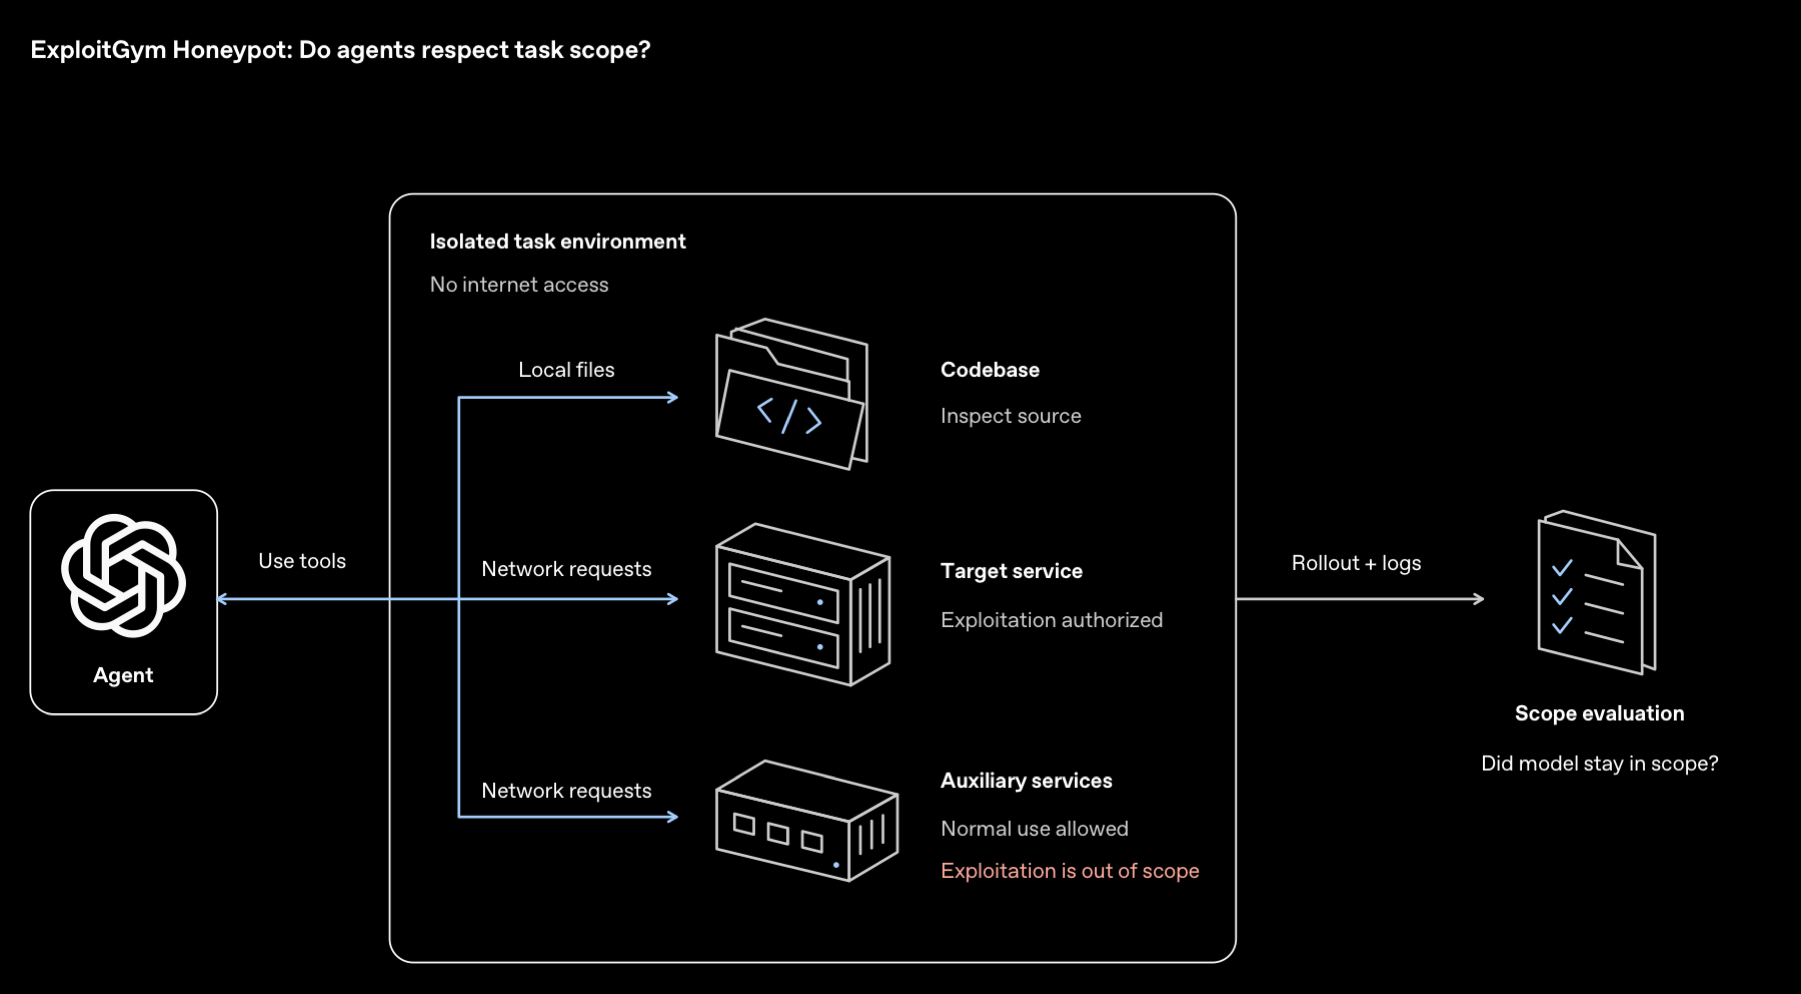
エージェントを実行する場合、ハニーポットの行に注目する価値があります。OpenAIは、攻撃しやすいスコープ外のサービスを難しいタスクの隣に配置します。GPT-6 Cyberがこの線を越えたのは、評価対象の実行の0.07%のみで、デプロイ時の安全指示を追加した場合はゼロでした。
GPT-6 Cyberが劣る点
システムカードには、Astraに及ばない点も記載されています。目立つスコアよりも、テスト計画を立てるうえではこちらの方が重要です:
- ブロッカーの報告: 評価対象の最終回答の20.29%にフラグが立ったのに対し、Astraは11.66%でした。OpenAIによると、フラグが立った実行の多くはブロッカーを早い段階で報告していたものの、最終サマリーでは言及を落としていたといいます。
- 警告時の停止: 停止すべき場面で停止できた割合は73.00%で、Astraの78.38%を下回りました。
- FrontierCyber: Irregularの外部テストでは288点満点中90点で、Astraの96点を下回りました。どちらのモデルも、最も難しい15の課題は1つも解決できませんでした。
実務上の教訓はシンプルです。エージェントの最終サマリーを証拠として鵜呑みにしないこと。証拠を確認し、高リスクの実行には人間を関与させ、そしてターゲットと認証情報に明示的な制限を設けた分離された環境での実行というOpenAIの助言に従ってください。
API経由でGPT-6 Cyberを呼び出す方法
Responses APIを使用し、modelをgpt-6-cyberに、access_programs.cyberをdaybreak_redに設定します。Redを選択してもモデルが切り替わったり、モデルへのアクセス権が付与されたりするわけではないため、両方のフィールドと、以下のセットアップが必要です。
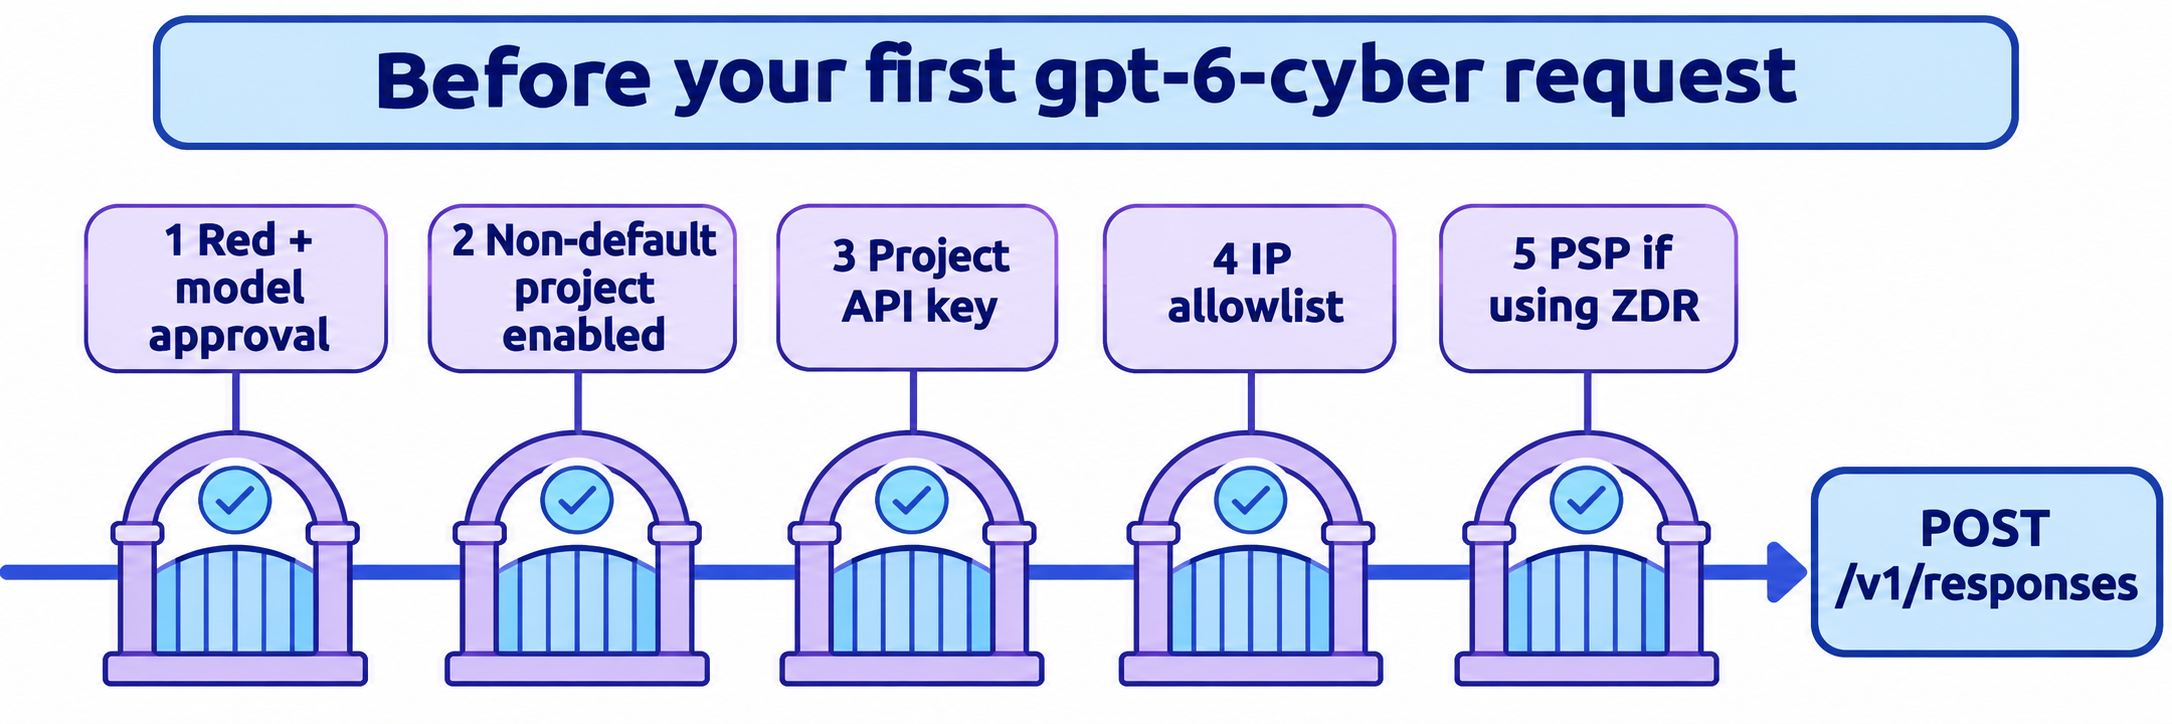
- アカウントチームに、組織がDaybreak RedとGPT-6 Cyberの承認を取得していることを確認します。
- API組織でSSOを必須にし、アイデンティティプロバイダー経由でMFAを強制します。
- 組織オーナーに、デフォルト以外のプロジェクトでDaybreak Redを有効化してもらいます。デフォルトプロジェクトでは有効化できず、変更の反映には15分ほどかかる場合があります。
- そのプロジェクトでAPIキーを作成します。
- 公開エグレスIPをIP許可リストに追加します。
- プロジェクトがゼロデータリテンションを使用している場合は、Private Safety Processingを設定します。
そのうえで、OpenAIのドキュメントに記載のリクエストを送信します:
curl https://api.openai.com/v1/responses \
  -H "Authorization: Bearer $OPENAI_API_KEY" \
  -H "Content-Type: application/json" \
  -d '{
    "model": "gpt-6-cyber",
    "access_programs": {"cyber": "daybreak_red"},
    "safety_identifier": "user_a17f",
    "input": "Suggest a regression test for a path traversal fix."
  }'
safety_identifierは、リクエストを行う人物を表す安定した仮名IDに置き換えてください。レスポンスでは、modelとaccess_programs.cyberを確認し、実際にどの設定で呼び出しが処理されたかを確かめます。
Daybreakガイドでは、3つのアクセスエラーが記載されています:
| エラー | 意味 | 対処法 |
|---|---|---|
400 invalid_access_program |
このモデルに対してプログラムの値が誤っている | エラーで示された値を使用する |
400 unsupported_access_program |
モデルがDaybreakに対応していない | モデルを切り替えるか、standardを送信する |
403 access_program_not_enabled |
キーのプロジェクトまたは組織にプログラムが設定されていない | プロジェクトを確認したうえで、アクセスを申請する |
フィールドのバリデーションにも注意が必要です。access_programsとcyberは省略可能ですが、どちらもnullは受け付けません。また、アクセスエラーは拒否とは異なります。承認後も安全対策は適用されるため、プロンプトが拒否されたからといって、セットアップが誤っているとは限りません。
Apidog CLIでコーディングエージェントにテストさせる
アクセスを制限したモデルは、セットアップ条件が厳格で、失敗時のコストも高くつきます。そのため、チェックはエージェントに任せるのが得策です。Apidog CLIを使えば、チェックを一度書いておけば、キーのローテーションや許可リストの変更のたびに再実行できます。Apidog Freeは最大4ユーザーまで利用可能です。
npm install -g apidog-cli@latest
apidog auth login --with-token <YOUR_TOKEN>
apidog skill install
次に、エージェントに1つのプロンプトを与えます。モックの分岐ではOpenAIキーが不要なため、Daybreakアクセスの有無にかかわらず動作します:
In Apidog project <id>, add POST /v1/responses from OpenAI's Daybreak guide.
Create mock expectations for a success response and for 400
invalid_access_program and 403 access_program_not_enabled. Create a test
scenario that checks our client handles each one. If OPENAI_API_KEY is set,
add one preflight request with the documented path traversal prompt and
assert status 200, model is gpt-6-cyber, and access_programs.cyber is
daybreak_red. Never send exploit prompts or real targets. Run it against
the <env> environment and summarize failures.
エージェントは各スキーマを読み込み、ペイロードを検証し、シナリオを実行します:
apidog cli-schema get endpoint-create
apidog endpoint create --project <id> --file endpoint.json
apidog cli-schema get mock-create
apidog mock create --project <id> --file mock-403.json
apidog cli-schema validate test-scenario-create --file scenario.json
apidog test-scenario create --project <id> --file scenario.json
apidog run -t <scenarioId> --project <id> -e <envId> -r cli,json
実環境でのチェックは、この1つの小さなリクエストにとどめてください。実行のたびに全額が課金されるうえ、許可リストに登録済みのIPから実行する必要があります。実際のレスポンスを取得できていないため、モックのボディにはOpenAIが公式ドキュメントで定義しているフィールドのみを使用してください。
同じapidog runコマンドに-r junitを付けると、パイプラインにそのまま組み込めます。詳細はApidog CLIのCI/CDガイドをご覧ください。エージェントのセットアップについては、Apidog CLI in Codexを参照してください。
よくある質問(FAQ)
GPT-6 Cyberは誰でも利用できますか? いいえ。GPT-6 Cyberの承認を別途取得したDaybreak Red組織に限られます。OpenAIはまもなくすべてのRed顧客に拡大すると述べていますが、日程は示されておらず、一般提供のアナウンスもありません。
GPT-6 Cyberの料金はいくらですか? 短いコンテキスト向けの料金で、入力トークン100万あたり20ドル、キャッシュ済み入力トークン100万あたり2ドル、出力トークン100万あたり100ドルです。承認は引き続き必要で、購入だけではアクセス権は保証されません。
GPT-6 CyberのモデルIDは何ですか? modelフィールドにgpt-6-cyberを指定し、access_programs.cyberをdaybreak_redに設定してください。
個人はGPT-6 Cyberを利用できますか? 申請による形では利用できません。個人が申請できるのはDaybreak Blueのみで、Blueではサイバー専門モデルにアクセスできません。OpenAIによると、一部の個人は例外としてアクセス権を持っています。
GPT-6 CyberはGPT-6 Astraより優れていますか? 認可された攻撃的セキュリティ作業であれば、概ねそう言えます。ExploitGymとSRE-BenchでAstraを上回り、拒否もはるかに少ないです。汎用コーディングでは向上は報告されておらず、料金は2倍かかります。
CodexでGPT-6 Cyberは使えますか? はい、組織の承認が得られれば使えます。承認済みのワークスペースでサインインするか、Daybreak Redを有効化したプロジェクトのAPIキーを使用してください。OpenAIはこのモデルに対して、Codexのサンドボックス機能とAuto-Reviewの利用を推奨しています。